
セキュリティに関する考慮事項とベストプラクティス
注:
組織は、規制要件を満たすために特定のセキュリティ標準に準拠する必要がある場合があります。このドキュメントでは、そのようなセキュリティ標準は時間とともに変化するため、この主題については触れません。セキュリティ標準とCitrix製品に関する最新情報については、Citrix Trust Centerを参照してください。
ファイアウォール
環境内のすべてのマシンを、必要に応じてエンクレーブ境界を含め、境界ファイアウォールで保護します。
環境内のすべてのマシンは、パーソナルファイアウォールによって保護されている必要があります。コアコンポーネントとVDAをインストールする際、Windowsファイアウォールサービスが検出された場合(ファイアウォールが有効になっていない場合でも)、コンポーネントと機能の通信に必要なポートを自動的に開くように選択できます。これらのファイアウォールポートを手動で構成することもできます。別のファイアウォールを使用する場合は、手動で構成する必要があります。必要なポートの詳細については、「Tech Paper: Communication Ports Used by Citrix Technologies」を参照してください。
従来の環境をこのリリースに移行する場合、既存の境界ファイアウォールの再配置または新しい境界ファイアウォールの追加が必要になる場合があります。たとえば、データセンター内の従来のクライアントとデータベースサーバーの間に境界ファイアウォールがあるとします。このリリースを使用する場合、その境界ファイアウォールは、仮想デスクトップとユーザーデバイスが一方にあり、データセンター内のデータベースサーバーとDelivery Controllerがもう一方にあるように配置する必要があります。したがって、データセンター内にデータベースサーバーとControllerを格納するエンクレーブを作成することを検討してください。また、ユーザーデバイスと仮想デスクトップの間に保護を設けることも検討してください。
注:
TCPポート1494と2598はICAとCGPに使用されるため、データセンター外のユーザーがアクセスできるようにファイアウォールで開かれている可能性が高いです。Citrixは、管理インターフェイスが意図せず攻撃にさらされる可能性を避けるため、これらのポートを他の目的に使用しないことを推奨します。ポート1494と2598は、Internet Assigned Number Authority (http://www.iana.org/) に正式に登録されています。
Delivery Controller™とのセキュアな通信
HTTPSを使用した通信の暗号化
StoreFrontとNetScaler Gatewayは、Delivery Controllerで実行されているXMLサービスとHTTPまたはHTTPS経由で通信します。構成によっては、VDAはWebSocketを使用してDelivery Controllerと通信する場合があります。Directorは、ODataを使用してHTTPまたはHTTPS経由で監視データと通信します。HTTPSを有効にし、HTTPを無効にすることをお勧めします。これには、Delivery ControllerでTLSを有効にする必要があります。
-
StoreFrontをHTTPSを使用して接続するように構成するには、「Citrix Virtual Apps and Desktopsのリソースフィードを追加する」および「Citrix Gatewayアプライアンスを追加する」を参照してください。
-
NetScaler GatewayをHTTPSを使用してDelivery Controllerに接続するように構成するには、「NetScaler GatewayでのSecure Ticket Authorityの構成」を参照してください。
セキュリティキー
承認されたStoreFrontサーバーとNetScalerサーバーのみがクラウドコネクタ経由でDaaSに接続できるように、セキュリティキーを使用できます。これは、XML信頼を有効にしている場合に特に重要です。
XML信頼
デフォルトでは、StoreFrontが列挙や起動などのアクションのためにDelivery Controllerに接続する場合、DaaSがユーザーを認証し、ユーザーのグループメンバーシップを確認できるように、StoreFrontはユーザーのActive Directory資格情報を渡す必要があります。ただし、ドメインパススルー、スマートカード、SAMLなどの他の認証方法を使用する場合、StoreFrontはActive Directoryパスワードを持っていません。この場合、「XML信頼」を有効にする必要があります。XML信頼が有効になっている場合、Citrix Virtual Apps and Desktopsは、ユーザーのパスワードを検証することなく、アプリケーションの列挙や起動など、ユーザーに代わってStoreFrontがアクションを実行することを許可します。XML信頼を有効にする前に、信頼できるStoreFrontサーバーのみがDelivery Controllerに接続できるように、セキュリティキーまたはファイアウォールやIPsecなどの別のメカニズムを使用してください。
XML信頼設定を確認、有効化、または無効化するには、Citrix Virtual Apps and Desktops PowerShell SDKを使用します。
-
XML信頼設定の現在の値を確認するには、
Get-BrokerSiteを実行し、TrustRequestsSentToTheXMLServicePortの値を調べます。 -
XML信頼を有効または無効にするには、
TrustRequestsSentToTheXmlServicePortパラメーターを指定してSet-BrokerSiteを実行します。
VDAとDelivery Controller間の通信
VDAがコントローラーと通信するためのメカニズムは2つあります。
-
ウィンドウズ コミュニケーション ファンデーションWindows Communication Foundation (WCF) のメッセージレベル保護は、Delivery ControllerとVDA間の通信を保護します。これにより、TLSを使用した追加のトランスポートレベル保護が不要になります。VDAとDelivery Controller間の通信に使用されるデフォルトポートは80です。ただし、ポートはカスタマイズできます。詳しくは、「VDAのカスタマイズ」を参照してください。WCFのメッセージセキュリティについては、Microsoftのドキュメント「Message Security in WCF」を参照してください。WCF構成では、ControllerとVDA間の相互認証にKerberosを使用します。暗号化には256ビットキーのCBCモードAESを使用します。メッセージの整合性にはSHA-1を使用します。Microsoftによると、WCFで使用されるセキュリティプロトコルは、WS-SecurityPolicy 1.2を含むOASIS(Organization for the Advancement of Structured Information Standards)の標準に準拠しています。また、Microsoftは、WCFがSecurity Policy 1.2に記載されているすべてのアルゴリズムスイートをサポートしていると述べています。ControllerとVDA間の通信には、前述のアルゴリズムであるbasic256アルゴリズムスイートが使用されます。WCF構成では、メッセージレベルのセキュリティ暗号化とともに、SOAP over HTTPプロトコルを使用します。
-
WebSocketsこれはWCFの最新の代替手段です。VDAからDelivery Controllerへの通信にTLSポート443のみを使用するという利点があります。現在、MCSでプロビジョニングされたマシンでのみ利用可能です。詳しくは、「VDAとDelivery Controller間のWebSocket通信」を参照してください。
Delivery Controllerとライセンスサーバー間のセキュアな通信
Delivery ControllerはHTTPS経由でライセンスサーバーと通信します。デフォルトでは自己署名証明書を使用しますが、これをエンタープライズまたはパブリック証明機関が発行した証明書に置き換えることをお勧めします。詳しくは、「Citrix Licensing ManagerおよびWeb Services for Licensingで使用される証明書を手動でインストールする」を参照してください。
WebブラウザとWeb StudioおよびDirector間の通信を保護する
Web StudioとDirectorは、Delivery Controllerと同じマシン、または別のマシンにインストールできます。ユーザーはWebブラウザを使用してWeb StudioとDirectorに接続します。デフォルトでは、Web Studioは自己署名証明書を使用してHTTPSを有効にしますが、スタンドアロンでインストールされたDirectorはHTTPSを構成しません。適切な証明書を使用して、Web StudioおよびDirectorでTLSを有効にすることをお勧めします。
ICA®通信の保護
Citrix Virtual Apps and Desktops™は、クライアントとVDA間のICAトラフィックを保護するためのいくつかのオプションを提供します。利用可能なオプションは次のとおりです。
-
基本暗号化: デフォルト設定です。
-
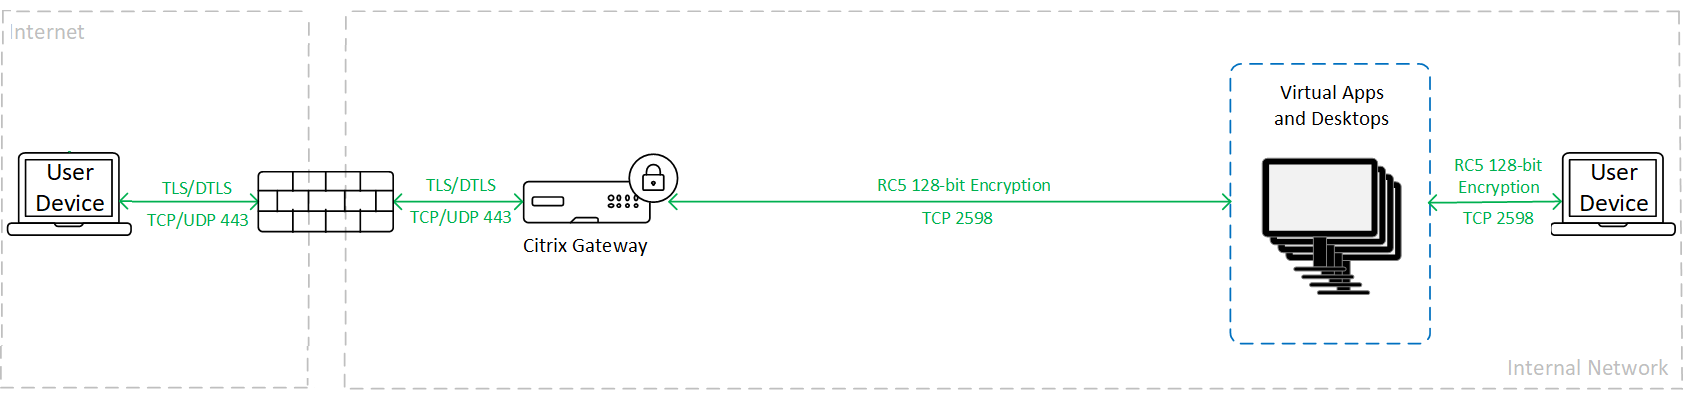
SecureICA: RC5 (128ビット) 暗号化を使用してセッションデータを暗号化できます。
-
VDA TLS/DTLS: TLS/DTLSを使用したネットワークレベルの暗号化を可能にします。
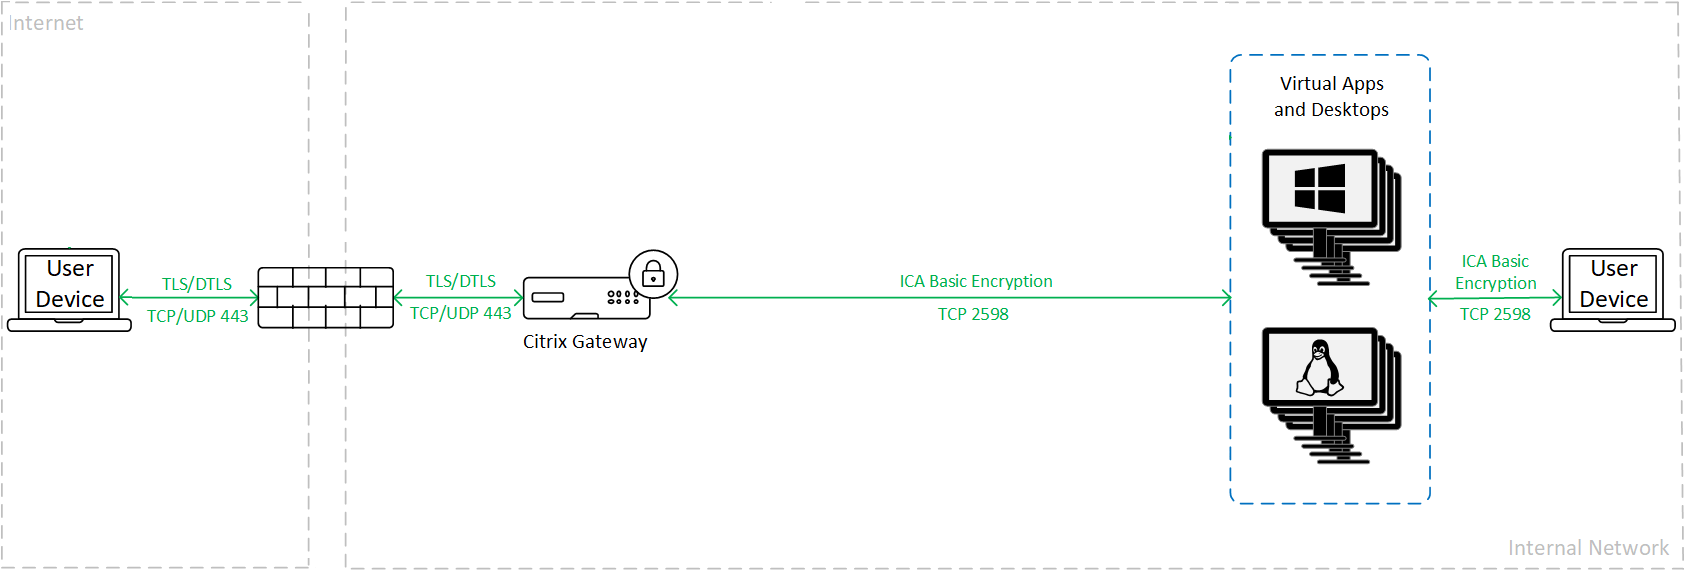
基本暗号化
基本的な暗号化を使用する場合、トラフィックは次の図に示すように暗号化されます。
SecureICA
SecureICAを使用する場合、トラフィックは次の図に示すように暗号化されます。
詳細については、セキュリティポリシー設定を参照してください。
注1:
SecureICAは、HTML5用Workspaceアプリではサポートされていません。
注2:
Citrix SecureICAはICA/HDXプロトコルの一部ですが、Transport Layer Security (TLS)のような標準準拠のネットワークセキュリティプロトコルではありません。
VDA TLS/DTLS
VDA TLS/DTLS暗号化を使用する場合、トラフィックは次の図に示すように暗号化されます。
TLS/DTLS使用時のトラフィック暗号化(/en-us/citrix-virtual-apps-desktops/2607-ltsr/media/vda-tls.png)
VDA TLS/DTLSを構成するには、VDA上のTLS設定を参照してください。
仮想チャネル
仮想チャネル許可リストを使用して、環境で許可されるCitrix以外の仮想チャネルを制御します。
プリントサーバーとのセキュアな通信
Virtual Delivery Agent (VDA) と Universal Print Server 間のTCPベースの接続にTLSを有効にできます。詳しくは、「Universal Print Serverでのトランスポート層セキュリティ (TLS)」を参照してください。
サイトデータベースとのセキュアな通信
サイトデータベースへのTLSの有効化については、「CTX137556」を参照してください。
VDAマシンのセキュリティ
一般的な推奨事項
VDAが最新のオペレーティングセキュリティ更新プログラムとウイルス対策ソフトウェアで常に最新の状態に保たれていることを確認してください。
アプリケーションのセキュリティ
管理者以外のユーザーが悪意のある操作を実行するのを防ぐため、Citrix®は、VDAホスト上のインストーラー、アプリケーション、実行可能ファイル、およびスクリプトに対してWindows AppLockerルールを構成することを推奨します。
8.3形式のファイル名
VDAで8.3形式のファイル名を無効にできます。「Microsoft fsutilのドキュメント」を参照してください。
データストレージに関する考慮事項
デスクトップ環境は、プールされたデスクトップや専用デスクトップなど、さまざまな種類のデスクトップで構成されている場合があります。ユーザーは、プールされたデスクトップなど、ユーザー間で共有されるデスクトップにデータを保存してはなりません。ユーザーが専用デスクトップにデータを保存する場合、そのデスクトップが後で他のユーザーに利用可能になった場合は、そのデータを削除する必要があります。
ユーザーアカウント管理
アカウント管理にはWindowsのベストプラクティスを適用してください。Machine Creation ServicesまたはProvisioning Servicesによって複製される前に、テンプレートまたはイメージ上にアカウントを作成しないでください。保存された特権ドメインアカウントを使用してタスクをスケジュールしないでください。共有Active Directoryマシンアカウントを手動で作成しないでください。これらのプラクティスは、マシン攻撃によってローカルの永続的なアカウントパスワードが取得され、それらが他のユーザーに属するMCS/PVS共有イメージへのログオンに使用されるのを防ぐのに役立ちます。
ユーザーには必要な機能のみを付与します。Microsoft Windowsの特権は、通常どおりデスクトップに適用され続けます。特権はユーザー権利の割り当てを通じて、グループメンバーシップはグループポリシーを通じて構成します。このリリースの利点の1つは、デスクトップが保存されているコンピューターに対する物理的な制御を付与することなく、ユーザーにデスクトップへの管理者権限を付与できることです。
デスクトップの特権を計画する際は、次の点に注意してください。
-
デフォルトでは、特権のないユーザーがデスクトップに接続すると、自分のユーザーデバイスのタイムゾーンではなく、デスクトップを実行しているシステムのタイムゾーンが表示されます。ユーザーがデスクトップを使用する際にローカル時刻を表示できるようにする方法については、「デリバリーグループの管理」の記事を参照してください。
-
デスクトップの管理者であるユーザーは、そのデスクトップを完全に制御できます。デスクトップが専用デスクトップではなくプールされたデスクトップである場合、そのユーザーは、将来のユーザーを含むそのデスクトップの他のすべてのユーザーに関して信頼できる必要があります。デスクトップのすべてのユーザーは、この状況によってデータセキュリティに永続的なリスクが生じる可能性があることを認識しておく必要があります。この考慮事項は、単一ユーザーのみが使用する専用デスクトップには適用されません。そのユーザーは、他のデスクトップの管理者であってはなりません。
-
デスクトップの管理者であるユーザーは、悪意のあるソフトウェアを含むソフトウェアをそのデスクトップにインストールできるのが一般的です。また、そのユーザーは、デスクトップに接続されているネットワーク上のトラフィックを監視または制御できる可能性もあります。
ログオン権限の管理
ログオン権限は、ユーザーアカウントとコンピューターアカウントの両方に必要です。Microsoft Windowsの特権と同様に、ログオン権限は通常どおりデスクトップに適用され続けます。ログオン権限はユーザー権利の割り当てを通じて、グループメンバーシップはグループポリシーを通じて構成します。
Windowsのログオン権限は、ローカルログオン、リモートデスクトップサービス経由のログオン、ネットワーク経由のログオン(ネットワークからこのコンピューターにアクセス)、バッチジョブとしてログオン、サービスとしてログオンです。
コンピューターアカウントの場合、コンピューターには必要なログオン権限のみを付与します。デリバリーコントローラーのコンピューターアカウントには、「ネットワークからこのコンピューターにアクセス」のログオン権限が必要です。
ユーザーアカウントの場合、ユーザーには必要なログオン権限のみを付与します。
Microsoftによると、デフォルトでは、Remote Desktop Usersグループには「リモートデスクトップサービスによるログオンを許可」のログオン権限が付与されています(ドメインコントローラーを除く)。
組織のセキュリティポリシーによっては、このグループをそのログオン権限から削除するよう明示的に規定している場合があります。次のアプローチを検討してください。
-
マルチセッションOS用Virtual Delivery Agent(VDA)は、Microsoftリモートデスクトップサービスを使用します。Remote Desktop Usersグループを制限付きグループとして構成し、Active Directoryグループポリシーを介してグループのメンバーシップを制御できます。詳細については、Microsoftのドキュメントを参照してください。
-
シングルセッションOS用VDAを含むCitrix Virtual Apps and Desktops™のその他のコンポーネントでは、Remote Desktop Usersグループは不要です。したがって、これらのコンポーネントの場合、Remote Desktop Usersグループには「リモートデスクトップサービスによるログオンを許可」のログオン権限は不要であり、削除できます。さらに:
-
リモートデスクトップサービスを介してこれらのコンピューターを管理する場合は、そのような管理者がすべてAdministratorsグループのメンバーであることを確認してください。
-
リモートデスクトップサービスを介してそれらのコンピューターを管理しない場合は、それらのコンピューターでリモートデスクトップサービス自体を無効にすることを検討してください。
-
ユーザーとグループをログイン権限「リモートデスクトップサービス経由のログオンを拒否」に追加することは可能ですが、ログオン拒否権限の使用は一般的に推奨されません。詳細については、Microsoftのドキュメントを参照してください。
Delivery Controllerのセキュリティ
Delivery Controller上のWindowsサービス
Delivery Controllerのインストールにより、以下のWindowsサービスが作成されます。
-
Citrix AD Identity Service (NT SERVICE\CitrixADIdentityService): VMのMicrosoft Active Directoryコンピューターアカウントを管理します。
-
Citrix Analytics (NT SERVICE\CitrixAnalytics): サイト管理者が承認した場合、Citrixが使用するためのサイト構成使用状況情報を収集します。その後、この情報をCitrixに送信し、製品の改善に役立てます。
-
Citrix App Library (NT SERVICE\CitrixAppLibrary): AppDisksの管理とプロビジョニング、AppDNA統合、およびApp-Vの管理をサポートします。
-
Citrix Broker Service (NT SERVICE\CitrixBrokerService): ユーザーが利用できる仮想デスクトップまたはアプリケーションを選択します。
-
Citrix Configuration Logging Service (NT SERVICE\CitrixConfigurationLogging): 管理者がサイトに対して行ったすべての構成変更およびその他の状態変更を記録します。
-
Citrix Configuration Service (NT SERVICE\CitrixConfigurationService): 共有構成のためのサイト全体のレポジトリです。
-
Citrix Delegated Administration Service (NT SERVICE\CitrixDelegatedAdmin): 管理者に付与された権限を管理します。
-
Citrix Environment Test Service (NT SERVICE\CitrixEnvTest): 他のDelivery Controllerサービスのセルフテストを管理します。
-
Citrix Host Service (NT SERVICE\CitrixHostService): Citrix Virtual AppsまたはCitrix Virtual Desktops展開で使用されるハイパーバイザーインフラストラクチャに関する情報を保存し、コンソールがハイパーバイザープール内のリソースを列挙するために使用する機能も提供します。
-
Citrix Machine Creation Services (NT SERVICE\CitrixMachineCreationService): デスクトップVMの作成を調整します。
-
Citrix Monitor Service (NT SERVICE\CitrixMonitor): Citrix Virtual AppsまたはCitrix Virtual Desktopsのメトリックを収集し、履歴情報を保存し、トラブルシューティングおよびレポートツール用のクエリインターフェイスを提供します。
-
Citrix StoreFront Service (NT SERVICE\ CitrixStorefront): StoreFrontの管理をサポートします。(StoreFrontコンポーネント自体の一部ではありません。)
-
Citrix StoreFront Privileged Administration Service (NT SERVICE\CitrixPrivilegedService): StoreFrontの特権管理操作をサポートします。(StoreFrontコンポーネント自体の一部ではありません。)
-
Citrix Config Synchronizer Service (NT SERVICE\CitrixConfigSyncService): メインサイトデータベースからローカルホストキャッシュに構成データを伝播します。
-
Citrix High Availability Service (NT SERVICE\CitrixHighAvailabilityService): メインサイトデータベースが利用できない場合に、ユーザーが利用できる仮想デスクトップまたはアプリケーションを選択します。
Delivery Controllerのインストールでは、以下のWindowsサービスも作成されます。これらは、他のCitrixコンポーネントと一緒にインストールされた場合にも作成されます。
-
Citrix Diagnostic Facility COM Server (NT SERVICE\CdfSvc): Citrixサポートが使用するための診断情報の収集をサポートします。
-
Citrix Telemetry Service (NT SERVICE\CitrixTelemetryService): Citrixによる分析のために診断情報を収集し、管理者が分析結果と推奨事項を表示して、サイトの問題の診断に役立てられるようにします。
Delivery Controllerのインストールでは、以下のWindowsサービスも作成されます。これは現在使用されていません。有効になっている場合は、無効にしてください。
-
Citrix Remote Broker プロバイダー (NT SERVICE\XaXdCloudProxy)
Delivery Controllerのインストールでは、以下のWindowsサービスも作成されます。これらは現在使用されていませんが、有効にする必要があります。無効にしないでください。
-
Citrix オーケストレーションサービス (NT SERVICE\CitrixOrchestration)
-
Citrix Trust サービス (NT SERVICE\CitrixTrust)
Citrix StoreFront™ Privileged Administration Service を除き、これらのサービスには、「サービスとしてログオン」のログオン権限と、「プロセスのメモリクォータの調整」、「セキュリティ監査の生成」、および「プロセスレベルトークンの置き換え」の特権が付与されます。これらのユーザー権限を変更する必要はありません。これらの特権はDelivery Controllerでは使用されず、自動的に無効になります。
Citrix StoreFront Privileged AdministrationサービスとCitrix Telemetry Serviceを除き、前述のDelivery Controller WindowsサービスはNETWORK SERVICE IDとしてログオンするように構成されています。これらのサービス設定を変更しないでください。
Citrix Config Synchronizer Service は、NETWORK SERVICE アカウントが Delivery Controller 上の Local Administrator グループに属している必要があります。これにより、Local Host Cache が正しく機能します。
Citrix StoreFront Privileged Administration サービスは、Local System (NT AUTHORITY\SYSTEM) としてログオンするように構成されています。これは、通常サービスでは利用できない Delivery Controller StoreFront の操作 (Microsoft IIS サイトの作成を含む) に必要です。このサービス設定を変更しないでください。
Citrix Telemetry Service は、独自のサービス固有の ID としてログオンするように構成されています。
Citrix Telemetry Service は無効にできます。このサービスと、すでに無効になっているサービスを除き、これらの Delivery Controller Windows サービスを他に無効にしないでください。
ログオン権限の管理
VDA のコンピューターアカウントには、「ネットワークからこのコンピューターにアクセス」のログオン権限が必要です。(/ja-jp/advanced-concepts/implementation-guides/ad-ou-controller-discovery.html)を参照してください。
クライアントアクセス
クライアントアクセスは通常、(/ja-jp/storefront)を展開することで提供されます。StoreFront のセキュリティ保護の詳細については、(/ja-jp/storefront/2607-ltsr/install-standard/secure)を参照してください。
リモートユーザーが StoreFront および VDA に安全に接続できるようにするには、NetScaler® Gateway を展開します。
Citrix では、クライアントが Citrix Workspace アプリを使用して StoreFront に接続することを推奨しています。詳細については、各オペレーティングシステム用の Citrix Workspace アプリの(/ja-jp/citrix-workspace-app.html)のセキュリティセクションを参照してください。または、ユーザーは Web ブラウザーを使用して StoreFront にアクセスすることもできます。
ユーザーが Citrix Workspace™ アプリ以外のアプリケーションを実行する能力が制限されているシンクライアントをユーザーに提供することを検討してください。デバイスが組織によって管理されている場合は、オペレーティングシステムのセキュリティ更新プログラムとウイルス対策ソフトウェアの展開を確実にするためのポリシーを設定する必要があります。ただし、多くの場合、ユーザーは組織の管理外にある管理されていないデバイスから接続できる必要があります。次の機能の使用を検討してください。
-
Endpoint Analysis は、オペレーティングシステムやウイルス対策などのセキュリティ情報をエンドポイントでスキャンし、セキュリティ要件を満たさないクライアントからのアクセスを拒否します。
-
(/ja-jp/citrix-workspace-app/app-protection.html)はキーロガーと画面キャプチャをブロックします。
混在バージョン環境
VDA のバージョンが Delivery Controller と異なる場合など、混在バージョン環境は一部のアップグレード中に避けられません。ベストプラクティスに従い、異なるバージョンの Citrix コンポーネントが共存する時間を最小限に抑えてください。混在バージョン環境では、たとえばセキュリティポリシーが均一に適用されない場合があります。
注:
これは他のソフトウェア製品にも共通しています。以前のバージョンの Active Directory を使用すると、新しいバージョンの Windows ではグループポリシーが部分的にしか適用されません。
以下のシナリオでは、特定の混在バージョンCitrix環境で発生する可能性のあるセキュリティ問題について説明します。Citrix Receiver 1.7を使用して、XenApp and XenDesktop 7.6 Feature Pack 2のVDAを実行している仮想デスクトップに接続すると、サイトでポリシー設定 デスクトップとクライアント間のファイル転送を許可する が有効になりますが、XenApp and XenDesktop 7.1を実行しているDelivery Controllerでは無効にできません。これは、製品の後のバージョンでリリースされたポリシー設定を認識しないためです。このポリシー設定により、ユーザーはファイルを仮想デスクトップにアップロードおよびダウンロードできるようになり、これがセキュリティ問題となります。この問題を回避するには、Delivery Controller(またはStudioのスタンドアロンインスタンス)をバージョン7.6 Feature Pack 2にアップグレードし、グループポリシーを使用してポリシー設定を無効にします。または、影響を受けるすべての仮想デスクトップでローカルポリシーを使用します。
Remote PC Access のセキュリティに関する考慮事項
Remote PC Access は、次のセキュリティ機能を実装しています。
-
スマートカードの使用がサポートされています。
-
リモートセッションが接続されると、オフィスPCのモニターは空白で表示されます。
-
Remote PC Access は、CTRL+ALT+DEL、USB対応スマートカード、および生体認証デバイスを除くすべてのキーボードおよびマウス入力をリモートセッションにリダイレクトします。
-
SmoothRoaming は、単一ユーザーのみがサポートされます。
-
ユーザーがオフィスPCにリモートセッションを接続している場合、そのユーザーのみがオフィスPCへのローカルアクセスを再開できます。ローカルアクセスを再開するには、ユーザーはローカルPCでCtrl-Alt-Delを押し、リモートセッションで使用したのと同じ資格情報でログオンします。システムに適切なサードパーティの資格情報プロバイダー統合がある場合、ユーザーはスマートカードを挿入するか、生体認証を利用してローカルアクセスを再開することもできます。このデフォルトの動作は、グループポリシーオブジェクト(GPO)を介して高速ユーザー切り替えを有効にするか、レジストリを編集することで上書きできます。
注:
Citrixでは、VDA管理者権限を一般セッションユーザーに割り当てないことをお勧めします。
自動割り当て
デフォルトでは、Remote PC Access は複数のユーザーをVDAに自動割り当てすることをサポートしています。XenDesktop 5.6 Feature Pack 1では、管理者はRemotePCAccess.ps1 PowerShellスクリプトを使用してこの動作を上書きできます。このリリースでは、複数の自動リモートPC割り当てを許可または禁止するためにレジストリエントリを使用します。この設定はサイト全体に適用されます。
注意:
レジストリを誤って編集すると、オペレーティングシステムの再インストールが必要になるような深刻な問題が発生する可能性があります。Citrixは、レジストリエディターの誤った使用によって生じる問題が解決できることを保証できません。レジストリエディターは、ご自身の責任において使用してください。編集する前に、必ずレジストリをバックアップしてください。
自動割り当てを単一ユーザーに制限するには:
サイト内の各Controllerで、次のレジストリエントリを設定します。
HKEY_LOCAL_MACHINE\Software\Citrix|DesktopServer
 Name: AllowMultipleRemotePCAssignments
 Type: REG_DWORD
 Data: 0 = Disable multiple user assignment, 1 = (Default) Enable multiple user assignment.
既存のユーザー割り当てがある場合は、SDKコマンドを使用してそれらを削除し、VDAが後で単一の自動割り当ての対象となるようにします。
-
VDAから割り当てられているすべてのユーザーを削除します:
$machine.AssociatedUserNames | %{ Remove-BrokerUser-Name $_ -Machine $machine -
VDAをデリバリーグループから削除します:
$machine | Remove-BrokerMachine -DesktopGroup $desktopGroup
物理オフィスPCを再起動します。