
技術概要
Citrix Virtual Apps and Desktops™ は、仮想マシン、アプリケーション、ライセンス、およびセキュリティのIT制御を可能にし、あらゆるデバイスからどこからでもアクセスできる仮想化ソリューションです。
Citrix Virtual Apps and Desktops™ では、以下が可能です。
-
エンドユーザーが、デバイスのオペレーティングシステムやインターフェイスに依存せずにアプリケーションやデスクトップを実行できること。
-
管理者がネットワークを管理し、選択したデバイスまたはすべてのデバイスからのアクセスを制御できること。
-
管理者が単一のデータセンターからネットワーク全体を管理できること。
Citrix Virtual Apps and Desktops は、FlexCast Management Architecture (FMA) と呼ばれる統合アーキテクチャを共有しています。FMA の主な機能は、単一のサイトから複数のバージョンの Citrix Virtual Apps または Citrix Virtual Desktops™ を実行できることと、統合されたプロビジョニングです。
主要コンポーネント
この記事は、Citrix Virtual Apps and Desktops を初めて使用する方に最も役立ちます。
この図は、サイトと呼ばれる一般的な展開における主要コンポーネントを示しています。
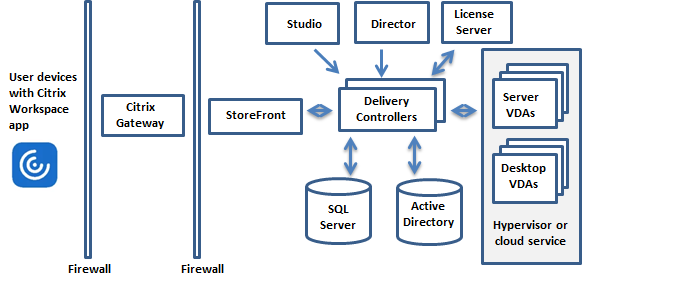
デリバリーコントローラー™
Delivery Controller は、サイトの中心的な管理コンポーネントです。各サイトには1つ以上の Delivery Controller があります。これはデータセンター内の少なくとも1つのサーバーにインストールされます。サイトの信頼性と可用性を確保するため、複数のサーバーに Controller をインストールしてください。展開にハイパーバイザーまたはその他のサービスが含まれている場合、Controller サービスはそれと通信して以下を行います。
-
アプリケーションとデスクトクトップを配信する
-
ユーザーアクセスを認証および管理する
-
ユーザーとそのデスクトップおよびアプリケーション間の接続を仲介する
-
ユーザー接続を最適化する
-
接続の負荷分散を行う
Controller の Broker Service は、どのユーザーがどこにログオンしているか、ユーザーがどのようなセッションリソースを持っているか、既存のアプリケーションに再接続する必要があるかどうかを追跡します。Broker Service は PowerShell コマンドレットを実行し、TCP ポート 80 を介して VDA 上のブローカーエージェントと通信します。TCP ポート 443 を使用するオプションはありません。
Monitor Service は履歴データを収集し、監視データベースに格納します。このサービスは TCP ポート 80 または 443 を使用します。
Controller サービスからのデータは、サイトデータベースに保存されます。
Controller は、需要と管理構成に基づいてデスクトップの状態を管理し、起動および停止します。
データベース
各サイトには、構成情報とセッション情報を保存するために、少なくとも 1 つの Microsoft SQL Server データベースが必要です。このデータベースには、Controller を構成するサービスによって収集および管理されるデータが保存されます。データベースはデータセンター内にインストールし、Controller への永続的な接続があることを確認してください。
サイトでは、構成ログデータベースと監視データベースも使用します。デフォルトでは、これらのデータベースはサイトデータベースと同じ場所にインストールされますが、これは変更できます。
仮想配信エージェント (VDA)
VDA は、ユーザーが利用できるようにするサイト内の各物理マシンまたは仮想マシンにインストールされます。これらのマシンはアプリケーションまたはデスクトップを提供します。VDA は、マシンが Controller に登録できるようにし、それによってマシンとそれがホストするリソースをユーザーが利用できるようにします。VDA は、マシンとユーザーデバイス間の接続を確立および管理します。VDA はまた、ユーザーまたはセッションに Citrix® ライセンスが利用可能であることを確認し、セッション用に構成されたポリシーを適用します。
VDA は、VDA 内のブローカーエージェントを介して、Controller の Broker Service にセッション情報を通信します。ブローカーエージェントは複数のプラグインをホストし、リアルタイムデータを収集します。TCP ポート 80 を介して Controller と通信します。
「VDA」という言葉は、エージェントとそれがインストールされているマシンを指すためによく使用されます。
VDA は、シングルセッションおよびマルチセッションの Windows オペレーティングシステムで利用できます。マルチセッション Windows オペレーティングシステム用の VDA は、複数のユーザーが同時にサーバーに接続できるようにします。シングルセッション Windows オペレーティングシステム用の VDA は、一度に 1 人のユーザーのみがデスクトップに接続できるようにします。Linux VDA も利用可能です。
シトリックス ストアフロント™
StoreFront はユーザーを認証し、ユーザーがアクセスするデスクトップとアプリケーションのストアを管理します。エンタープライズアプリケーションストアをホストでき、これによりユーザーは利用可能なデスクトップとアプリケーションにセルフサービスでアクセスできます。また、ユーザーのアプリケーションサブスクリプション、ショートカット名、その他のデータを追跡します。これにより、ユーザーは複数のデバイスで一貫したエクスペリエンスを得ることができます。
シトリックス ワークスペース™ アプリ
ユーザーデバイスやその他のエンドポイント(仮想デスクトップなど)にインストールされた Citrix Workspace アプリは、ドキュメント、アプリケーション、デスクトップへの迅速で安全なセルフサービスアクセスをユーザーに提供します。Citrix Workspace アプリは、Windows、Web、およびサービスとしてのソフトウェア(SaaS)アプリケーションへのオンデマンドアクセスを提供します。デバイス固有の Citrix Workspace アプリソフトウェアをインストールできないデバイスの場合、Citrix Workspace アプリ for HTML5 は HTML5 互換の Web ブラウザーを介した接続を提供します。
スタジオ
Web Studio は、オンプレミスの Citrix Virtual Apps and Desktops 展開を構成および管理できる Web ベースの管理コンソールです。
Studio のコンポーネント(/en-us/citrix-virtual-apps-desktops/2607-ltsr/media/new-stud-dashboard-breakdown.png)
| コールアウト | エリア | 説明 |
|---|---|---|
| A | ナビゲーションメニュー | 仮想アプリとデスクトップを配信するための DaaS 展開を構成および管理できます。例としては、検索、マシンカタログ、デリバリーグループなどがあります。詳細については、「展開の計画と構築」および「展開の管理」を参照してください。 |
| B | パンくずリスト | コンテキストを提供し、上位ページへの迅速なナビゲーションを可能にします。 |
| C | 共通アクション | フィードバックの送信、ホームページのカスタマイズ、通知センターへのアクセスなどの一般的なアクションが表示されます。 |
|
||
|
||
| F | 作業ペイン | ナビゲーションメニューで選択されたノードのアクションと詳細が表示されます。 |
詳細については、「Web Studio のインストール」を参照してください。
セキュアプライベートアクセス
Citrix Secure Private Access オンプレミスソリューションは、StoreFront を Web および SaaS アプリへの統合アクセス ポータルとして使用し、仮想アプリとデスクトップを Citrix Workspace の統合された一部として、ブラウザベースのアプリ (社内 Web アプリおよび SaaS アプリ) へのゼロトラストネットワークアクセスを簡単に提供する機能により、組織全体のセキュリティとコンプライアンス体制を強化します。このソリューションは、NetScaler および StoreFront の既存のリリースと互換性があり、バージョンに変更を加える必要はありません。詳細については、「オンプレミス向け Secure Private Access」を参照してください。
シトリックス ディレクター
Director は、IT サポートおよびヘルプデスクチームが環境を監視し、システムに重大な問題が発生する前にトラブルシューティングを行い、エンドユーザーのサポートタスクを実行できるようにする Web ベースのツールです。1 つの Director 展開を使用して、複数の Citrix Virtual Apps または Citrix Virtual Desktops サイトに接続して監視できます。
Director は以下を表示します。
-
Controller の Broker Service からのリアルタイムセッションデータ。これには、Broker Service が VDA のブローカーエージェントから取得するデータが含まれます。
-
Controller の Monitor Service からの履歴サイトデータ。
Directorは、Citrix Gatewayデバイスによって取得されたICA®のパフォーマンスおよびヒューリスティックデータを使用し、そのデータから分析を構築して管理者に提示します。
Directorを介して、Windowsリモートアシスタンスを使用して、ユーザーのセッションを表示したり操作したりすることもできます。
Citrixライセンスサーバー
ライセンスサーバーは、Citrix製品のライセンスを管理します。各ユーザーのセッションのライセンスを管理するためにControllerと通信し、ライセンスファイルを割り当てるためにStudioと通信します。サイトには、ライセンスファイルを保存および管理するために、少なくとも1つのライセンスサーバーが必要です。
ハイパーバイザーまたはその他のサービス
ハイパーバイザーまたはその他のサービスは、サイト内の仮想マシンをホストします。これらは、アプリケーションやデスクトップをホストするために使用するVM、およびCitrix Virtual Apps and Desktopsコンポーネントをホストするために使用するVMです。ハイパーバイザーは、ハイパーバイザーの実行と仮想マシンのホストに完全に特化したホストコンピューターにインストールされます。
Citrix Virtual Apps and Desktopsは、さまざまなハイパーバイザーやその他のサービスをサポートしています。
多くの展開でハイパーバイザーが必要ですが、Remote PC Accessを提供するためにハイパーバイザーは必要ありません。また、Provisioning Services (PVS) を使用してVMをプロビジョニングする場合も、ハイパーバイザーは必要ありません。
追加コンポーネント
次のコンポーネントも、Citrix Virtual Apps and Desktopsの展開に含めることができます。詳細については、それぞれのドキュメントを参照してください。
シトリックス プロビジョニング™
Citrix Provisioning(旧Provisioning Services)は、一部のエディションで利用可能なオプションコンポーネントです。仮想マシンをプロビジョニングするためのMCSの代替手段を提供します。MCSがマスターイメージのコピーを作成するのに対し、PVSはマスターイメージをユーザーデバイスにストリーミングします。PVSはこれを行うためにハイパーバイザーを必要としないため、物理マシンをホストするために使用できます。PVSはControllerと通信して、ユーザーにリソースを提供します。
シトリックス ゲートウェイ
ユーザーが企業ファイアウォールの外部から接続する場合、Citrix Virtual Apps and Desktopsは、Citrix Gateway(旧Access GatewayおよびNetScaler® Gateway)テクノロジーを使用して、TLSでこれらの接続を保護できます。Citrix GatewayまたはVPX仮想アプライアンスは、非武装地帯(DMZ)に展開されるSSL VPNアプライアンスです。これは、企業ファイアウォールを介した単一の安全なアクセスポイントを提供します。
シトリックス SD-WAN™
仮想デスクトップが支社などのリモートロケーションのユーザーに配信される展開では、Citrix SD-WANテクノロジーを使用してパフォーマンスを最適化できます。リピーターはWAN全体のパフォーマンスを高速化します。ネットワークにリピーターがある場合、支社のユーザーはWAN経由でLANのようなパフォーマンスを体験できます。Citrix SD-WANは、ユーザーエクスペリエンスのさまざまな部分を優先順位付けできるため、たとえば、大規模なファイルや印刷ジョブがネットワーク経由で送信された場合でも、支社でのユーザーエクスペリエンスが低下することはありません。HDX™ WAN最適化は、トークン化された圧縮とデータ重複排除を提供し、帯域幅要件を劇的に削減し、パフォーマンスを向上させます。
一般的な展開の仕組み
サイトは、スケーラビリティ、高可用性、フェールオーバーを可能にし、設計上安全なソリューションを提供する専用の役割を持つマシンで構成されています。サイトは、VDAがインストールされたサーバーとデスクトップマシン、およびアクセスを管理するDelivery Controllerで構成されます。
展開におけるコンポーネント間の通信(/en-us/citrix-virtual-apps-desktops/2607-ltsr/media/deployment-overview.png)
VDAを使用すると、ユーザーはデスクトップやアプリケーションに接続できます。ほとんどの配信方法ではデータセンターの仮想マシンにインストールされますが、リモートPCアクセス用に物理PCにインストールすることもできます。
Controllerは、リソース、アプリケーション、デスクトップを管理し、ユーザー接続を最適化およびバランス調整する独立したWindowsサービスで構成されています。各サイトには1つ以上のControllerがあります。セッションは遅延、帯域幅、ネットワークの信頼性の影響を受けるため、可能であればすべてのControllerを同じLAN上に配置してください。
ユーザーがControllerに直接アクセスすることはありません。VDAはユーザーとControllerの間の仲介役として機能します。ユーザーがStoreFrontを使用してログオンすると、資格情報はController上のBroker Serviceに渡されます。その後、Broker Serviceは、設定されたポリシーに基づいてプロファイルと利用可能なリソースを取得します。
ユーザー接続の処理方法
セッションを開始するには、ユーザーは自分のデバイスにインストールされているCitrix Workspaceアプリ、またはStoreFront Webサイトのいずれかを介して接続します。
ユーザーは、必要な物理または仮想デスクトップ、あるいは仮想アプリケーションを選択します。
ユーザーの資格情報は、この経路を介してControllerにアクセスします。ControllerはBroker Serviceと通信して、どのリソースが必要かを判断します。Citrixは、Citrix Workspaceアプリから送信される資格情報を暗号化するために、管理者がStoreFrontにSSL証明書を配置することを推奨しています。
ユーザー接続フロー(/en-us/citrix-virtual-apps-desktops/2607-ltsr/media/user-connections.png)
Broker Serviceは、ユーザーがアクセスを許可されているデスクトップとアプリケーションを決定します。
資格情報が検証されると、利用可能なアプリケーションまたはデスクトップに関する情報が、StoreFront-Citrix Workspaceアプリの経路を介してユーザーに送り返されます。ユーザーがこのリストからアプリケーションまたはデスクトップを選択すると、その情報が経路を介してControllerに戻されます。その後、Controllerは特定のアプリケーションまたはデスクトップをホストする適切なVDAを決定します。
Controllerはユーザーの資格情報を含むメッセージをVDAに送信し、その後、ユーザーと接続に関するすべてのデータをVDAに送信します。VDAは接続を受け入れ、同じ経路を介してCitrix Workspaceアプリに情報を送り返します。StoreFrontで一連の必須パラメーターが収集されます。これらのパラメーターは、Citrix WorkspaceアプリとStoreFront間のプロトコル会話の一部として、または独立コンピューティングアーキテクチャ(ICA)ファイルに変換されてダウンロードされる形で、Citrix Workspaceアプリに送信されます。サイトが適切に設定されていれば、このプロセス全体を通じて資格情報は暗号化されたままになります。
ICAファイルはユーザーのデバイスにコピーされ、デバイスとVDA上で実行されているICAスタックとの間に直接接続を確立します。この接続は、管理インフラストラクチャ(Citrix Workspaceアプリ、StoreFront、およびController)をバイパスします。
Citrix WorkspaceアプリとVDA間の接続には、Citrix Gatewayプロトコル(CGP)が使用されます。接続が失われた場合、セッションの信頼性機能により、ユーザーは管理インフラストラクチャを介して再起動することなくVDAに再接続できます。セッションの信頼性は、Citrixポリシーで有効または無効にできます。
クライアントがVDAに接続すると、VDAはユーザーがログオンしたことをControllerに通知します。その後、Controllerはこの情報をサイトデータベースに送信し、監視データベースへのデータログを開始します。
データアクセスが機能する仕組み
すべてのCitrix Virtual Apps and Desktopsセッションは、IT部門がStudioまたはDirectorを介してアクセスできるデータを生成します。Studioを使用すると、管理者はBroker Agentからリアルタイムデータにアクセスしてサイトを管理します。Directorは、同じデータに加えて、監視データベースに保存されている履歴データにもアクセスします。また、ヘルプデスクのサポートとトラブルシューティングのために、NetScaler GatewayからHDXデータにもアクセスします。
展開におけるデータアクセス(/en-us/citrix-virtual-apps-desktops/2607-ltsr/media/data-access.png)
Controller内では、Broker Serviceがリアルタイムデータを提供するマシンのすべてのセッションのセッションデータを報告します。Monitor Serviceもリアルタイムデータを追跡し、それを履歴データとして監視データベースに保存します。
StudioはBroker Serviceとのみ通信します。リアルタイムデータのみにアクセスします。DirectorはBroker Service(Broker Agent内のプラグインを介して)と通信し、サイトデータベースにアクセスします。
DirectorはCitrix Gatewayにもアクセスして、HDXデータに関する情報を取得できます。
デスクトップとアプリケーションの配信
アプリケーションとデスクトップを配信するマシンは、マシンカタログで設定します。次に、利用可能なアプリケーションとデスクトップ(カタログ内のマシンを使用)と、それらにアクセスできるユーザーを指定するデリバリーグループを作成します。オプションで、アプリケーションのコレクションを管理するためのアプリケーショングループを作成することもできます。
マシンカタログ
マシンカタログは、単一のエンティティとして管理する仮想マシンまたは物理マシンのコレクションです。これらのマシン、およびそれらに搭載されているアプリケーションまたは仮想デスクトップは、ユーザーに提供するリソースです。カタログ内のすべてのマシンは、同じオペレーティングシステムとVDAがインストールされています。また、同じアプリケーションまたは仮想デスクトップも搭載されています。
通常、マスターイメージを作成し、それを使用してカタログ内に同一のVMを作成します。VMの場合、そのカタログ内のマシンのプロビジョニング方法として、Citrixツール(Citrix ProvisioningまたはMCS)またはその他のツールを指定できます。あるいは、既存の独自のイメージを使用することもできます。その場合、ターゲットデバイスを個別に管理するか、サードパーティの電子ソフトウェア配布(ESD)ツールを使用して一括で管理する必要があります。
有効なマシンタイプは次のとおりです。
-
マルチセッションOS: マルチセッションオペレーティングシステムを搭載した仮想マシンまたは物理マシン。Citrix Virtual Apps公開アプリ(サーバーベースのホスト型アプリケーションとも呼ばれる)およびCitrix Virtual Apps公開デスクトップ(サーバーホスト型デスクトップとも呼ばれる)の配信に使用されます。これらのマシンには、複数のユーザーが同時に接続できます。
-
シングルセッションOS: シングルセッションオペレーティングシステムを搭載した仮想マシンまたは物理マシン。VDIデスクトップ(オプションでパーソナライズ可能なシングルセッションOSを実行するデスクトップ)、VMホスト型アプリ(シングルセッションOSからのアプリケーション)、およびホスト型物理デスクトップの配信に使用されます。これらのデスクトップには、一度に1人のユーザーのみが接続できます。
-
Remote PC Access: リモートユーザーがCitrix Workspaceアプリを実行している任意のデバイスから、物理的なオフィスPCにアクセスできるようにします。オフィスPCはCitrix Virtual Desktopsの展開を通じて管理され、ユーザーデバイスは許可リストに指定されている必要があります。
詳細については、Citrix Virtual Apps and Desktopsのイメージ管理およびマシンカタログの作成を参照してください。
デリバリーグループ
デリバリーグループは、どのユーザーがどのマシンでどのアプリケーション、デスクトップ、またはその両方にアクセスできるかを指定します。デリバリーグループには、マシンカタログのマシンと、サイトにアクセスできるActive Directoryユーザーが含まれます。Active Directoryグループとデリバリーグループは、同様の要件を持つユーザーをグループ化する方法であるため、Active Directoryグループによってユーザーをデリバリーグループに割り当てることができます。
各デリバリーグループは複数のカタログのマシンを含むことができ、各カタログは複数のデリバリーグループにマシンを提供できます。ただし、個々のマシンは一度に1つのデリバリーグループにのみ属することができます。
デリバリーグループのユーザーがアクセスできるリソースを定義します。たとえば、異なるアプリケーションを異なるユーザーに配信するには、1つのカタログのマスターイメージにすべてのアプリケーションをインストールし、そのカタログに十分なマシンを作成して、複数のデリバリーグループに分散させることができます。その後、各デリバリーグループを構成して、マシンにインストールされているアプリケーションの異なるサブセットを配信できます。
詳細については、「デリバリーグループの作成」を参照してください。
アプリケーショングループ
アプリケーショングループは、より多くのデリバリーグループを使用するよりも、アプリケーション管理とリソース制御の利点を提供します。タグ制限機能を使用すると、既存のマシンを複数の公開タスクに使用できるため、展開と追加のマシンの管理にかかるコストを節約できます。タグ制限は、デリバリーグループ内のマシンを細分化(またはパーティション分割)するものと考えることができます。アプリケーショングループは、デリバリーグループ内のマシンの一部を分離してトラブルシューティングする場合にも役立ちます。
詳細については、アプリケーショングループの作成を参照してください。