
Web Studio と Director で TLS を有効にする
Web Studio および Director への接続を保護するために、HTTPS を有効にして常に TLS を使用することをお勧めします。この記事では、Web Studio および Director を信頼された証明書を使用するように構成し、HTTPS 経由で安全なアクセスを確保する方法について説明します。
デフォルトの動作
Web Studio をインストールすると、インストーラーは自己署名証明書を作成し、現在のサーバーのポート 443 にバインドします。ローカルサーバーで Web Studio および Director に Web ブラウザーから HTTPS 経由でアクセスできます。
ただし、別のマシンから HTTPS 経由で Web Studio または Director にアクセスしようとすると、ブラウザーは証明書を信頼しないため、セキュリティエラーを表示します。
注:
Web Studio なしで Director をインストールした場合、インストーラーは自己署名証明書を作成しません。
HTTPS 経由の安全なアクセスを有効にする
Web Studio サーバー以外のマシンから HTTPS 経由で Web Studio または Director へのアクセスを許可するには、次の手順に従います。
-
Web Studio がプロキシとして構成されていない場合(クライアントマシンが Web Studio と Delivery Controller の両方に接続する場合)、Delivery Controller で TLS を有効にする。
注:
自己署名証明書の使用は、各マシンでの手動構成が必要なため推奨されません。詳細については、「自己署名証明書を使用する」を参照してください。
信頼された証明書を作成またはインポートする
サーバーに接続するマシンによって信頼されている、エンタープライズまたはパブリックの証明機関からの証明書を使用することをお勧めします。
詳細については、新しい証明書の作成および既存の証明書のインポートを参照してください。証明書の共通名またはサブジェクトの別名は、ユーザーがWeb StudioまたはDirectorに接続するために使用するFQDNと一致している必要があります。サーバーの前にロードバランサーが展開されている場合は、ロードバランサーのFQDNを使用してください。
証明書をポート443にバインドする
信頼された証明書を作成またはインポートした後、IISでポート
443にバインドします。これは、インストール前またはインストール後のどちらでも実行できます。ポート443に対して証明書のバインドがすでに構成されている場合、インストーラーは変更を行いません。
注:
デフォルトでは、Web StudioとDirectorは安全なHTTPSアクセスにポート443を使用します。必要に応じてポート番号を変更できます。詳細については、デフォルトのポート番号の変更を参照してください。
証明書をポート
443にバインドするには、次の手順に従います。
-
管理者としてサーバーにログオンします。
-
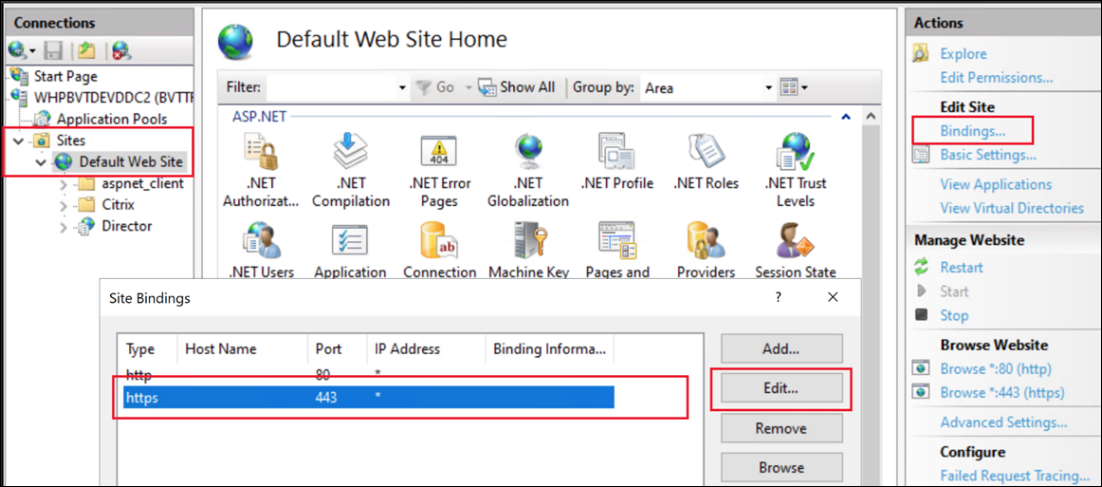
IISマネージャーを開き、サイト > 既定のWebサイト > バインドに移動します。
-
種類がhttpsの既存のバインドがある場合は、それを選択して**編集...**をクリックします。httpsバインドがない場合は、追加をクリックします。
-
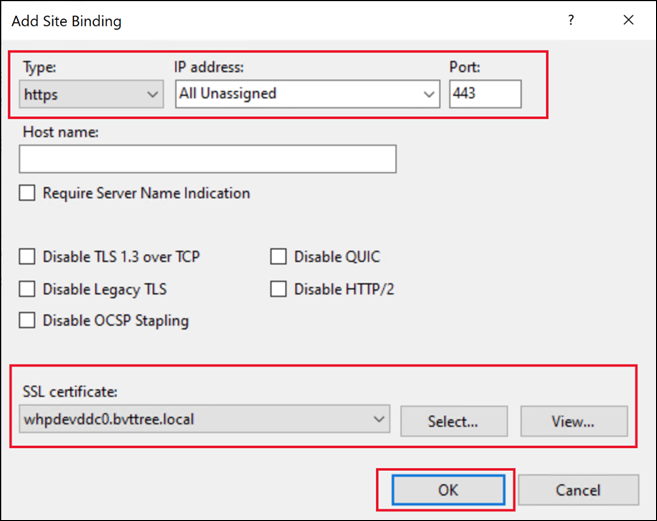
サイトバインドを作成または編集します。
-
新しいバインドの場合は、種類をhttpsに、ポートを
443に設定します。 -
適切なSSL証明書を選択します。
-
Windows Server 2022以降では、オプションでレガシーTLSを無効にするを選択して、ユーザーが最新のTLSバージョンのみを使用して接続できるようにします。
-
OKをクリックします。
-
または、PowerShellを使用して証明書を変更することもできます。たとえば、次のスクリプトは、指定された共通名を持つ証明書を検索し、それをすべてのIPアドレス、ポート443にバインドし、レガシーTLSバージョンを無効にします。
$certSName = 'CN=whpdevddc0.bvttree.local'  # The subject name of the certificate
 $certificate = Get-ChildItem -Path Cert:\LocalMachine\My\ | ? {$_.Subject -eq $certSName}
 netsh http add sslcert ipport=0.0.0.0:443 certhash=$($certificate.Thumbprint) certstorename=My appid="{91fe7386-e0c2-471b-a252-1e0a805febac}" disablelegacytls=enable
appid は、どのアプリケーションが証明書を追加したかを識別するために使用できる任意の GUID であることに注意してください。
自己署名証明書を使用する
既存の自己署名証明書を使用できますが、サーバーにアクセスする各マシンを手動で構成する必要があるため、推奨されません。
Web Studio に接続する必要があるマシンに自己署名証明書をインストールするには:
-
Web Studio および Delivery Controller サーバーから既存の自己署名証明書を(/ja-jp/citrix-virtual-apps-desktops/2607-ltsr/secure/certificates.html#export-certificate-without-private-key)します。
-
サーバーにアクセスする必要があるマシンの 信頼されたルート証明書 ストアに証明書を(/ja-jp/citrix-virtual-apps-desktops/2607-ltsr/secure/certificates.html#import-existing-certificate)します。
(オプション) HTTP Strict Transport Security (HSTS) を有効にする
HTTP Strict Transport Security (HSTS) は、Web ブラウザーに対し、サイトへのアクセス時に HTTPS のみを使用するよう指示します。ユーザーが HTTP を使用して URL にアクセスしようとすると、ブラウザーは自動的に HTTPS に切り替わります。この設定により、クライアント側とサーバー側の両方で安全な接続検証が保証されます。ブラウザーは、構成された期間、この検証を維持します。
Windows Server 2019 以降では、IIS で HSTS を構成できます。
-
インターネット インフォメーション サービス (IIS) マネージャー を開きます。
-
既定の Web サイト (または適切な Web サイト) を選択します。
-
右側の 操作 ペインで、HSTS... を選択します。
-
有効にする を選択し、最大有効期間を入力します (例: 1 年の場合は 31536000)。
-
HTTP を HTTPS にリダイレクト を選択します。注:Web Studio は、Studio Web サイトにアクセスする際に HTTP を HTTPS にリダイレクトする URL 書き換え ルールを自動的に構成します。ただし、このオプションは Director および IIS サイト上の他のすべてのアプリケーションにも適用されます。
-
OKをクリックします。HSTS設定のスクリーンショット(/en-us/citrix-virtual-apps-desktops/2607-ltsr/media/iis-hsts.png)
(オプション)デフォルトのポート番号を変更する
デフォルトでは、Web StudioとDirectorはセキュアなHTTPSアクセスにポート443を使用します。このポート番号を変更するには、
Default Web Siteで目的のポートのサイトバインディングを作成するために、以下の手順に従ってください。
手順:
-
Web Studioをホストしているサーバーで、インターネット インフォメーション サービス (IIS) マネージャーを開きます。
-
接続ペインで、サーバーノードを展開し、サイトの下にある既定のWebサイトを選択します。
-
右側の操作ペインで、バインドをクリックします。
-
サイトバインドウィンドウで、追加をクリックします。
-
サイトバインドの追加ウィンドウで、新しいバインドに対して以下を設定します。
-
種類: httpsを選択します。
-
IPアドレス: 適切なIPアドレスを選択するか、該当する場合は「すべて未割り当て」のままにします。
-
ポート: 目的のポート番号を入力します(例: 444)。
-
SSL証明書: セキュアな通信のために適切なSSL証明書を選択します。
注:Delivery Controller™とWeb Studioが別々のマシンにインストールされており、サーバーに他のサービスやWebサイトが展開されていない場合は、ポート443を削除できます。それ以外の場合は、オーケストレーションサービスや他のFMAサービスとの通信問題を避けるために、このポートを維持してください。 -
-
OKをクリックしてバインドを保存し、サイトバインドウィンドウを閉じます。
-
IIS マネージャーで、サーバーノードをクリックし、操作ペインで再起動をクリックして、新しいバインディングを適用します。
(オプション) HTTPS リダイレクトを無効にする
Web Studio をインストールすると、デフォルトでは、すべての HTTP アクセスは HTTPS に自動的にリダイレクトされます。このリダイレクトを無効にして、HTTP アクセスを許可することができます。この方法は、HTTP アクセスをブロックするための他の対策を講じている場合にのみ推奨されます。Web Studio の前に TLS 終端ロードバランサーがある場合でも、ロードバランサーと Web Studio の間では HTTPS を使用することをお勧めします。
-
Web Studio サーバーにログオンします。
-
インターネット インフォメーション サービス (IIS) マネージャーを開き、Server_name > サイト > 既定の Web サイト > URL 書き換えに移動します。
-
次のスクリーンショットに示すように、https へのリダイレクトの受信規則を無効にします。HTTPS リダイレクトを無効にする(/en-us/citrix-virtual-apps-desktops/2607-ltsr/media/studio-disable-https-redirect.png)
IIS で HSTS を有効にしている場合は、HTTP から HTTPS へのリダイレクトもクリアする必要があります。