
Citrix 安全私有访问™
Citrix Secure Private Access 服务使管理员能够提供一个整合了单点登录、远程访问和内容检查的统一解决方案,以实现端到端访问控制。IT 管理员可以通过简化的单点登录体验来管理对已批准的 SaaS 应用程序的访问。借助 Citrix Secure Private Access 服务,管理员还可以通过过滤对特定网站和网站类别的访问,保护组织的网络和最终用户设备免受恶意软件和数据泄露的侵害。管理员可以强制执行增强的访问安全策略,以安全访问 SaaS 应用程序。一旦通过身份验证,员工就可以从任何设备访问所有关键业务应用程序,无论他们是在办公室、家中还是在旅途中。
管理员可以监控用户活动,例如访问过的恶意、危险或未知网站,消耗的带宽,以及危险的下载和上传行为。通过对访问过的网站和网站类别进行分析,管理员可以采取纠正措施来保护企业网络。同时,该服务为最终用户提供对其所有托管应用程序的无缝且安全的访问。
管理员还可以限制操作,例如受限打印、下载和剪贴板访问(复制-粘贴)。
下图是 Secure Private Access 服务的直观描述。
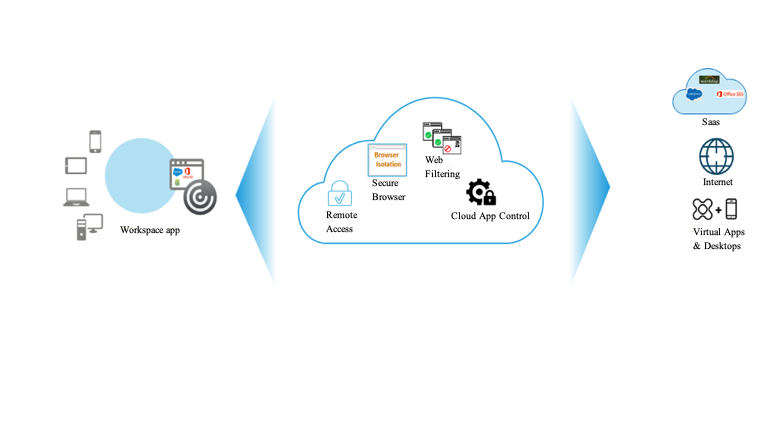
Citrix Secure Private Access 的主要功能
以下是您可以使用 Citrix Secure Private Access 服务完成的一些主要任务:
-
通过单点登录访问发布 SaaS 应用程序 - 一旦用户使用主身份对其商店进行身份验证,后续对 SaaS 和 Web 应用程序的身份验证挑战将通过 Citrix Cloud™ 中的单点登录功能使用 SAML 断言自动完成。
默认情况下,SAML 断言使用与用户 Active Directory 帐户(身份提供商)关联的电子邮件地址,以及与用户 SaaS 或 Web 应用程序帐户(服务提供商)关联的电子邮件地址。
-
为 SaaS 应用程序设置增强的安全策略。(例如,水印、复制-粘贴限制和阻止下载。) - 为了保护内容,组织在 SaaS 应用程序中实施增强的安全策略。每项策略在使用桌面版 Workspace 应用程序时对 Citrix Enterprise Browser™ 强制执行限制,或在使用 Workspace 应用程序网页版或移动版时对 Secure Browser 强制执行限制。
-
首选浏览器:禁用本地浏览器使用,并依赖 Citrix Enterprise Browser 引擎(Workspace 应用程序 - 桌面版)或 Secure Browser(Workspace 应用程序 – 移动版和网页版)。
-
限制剪贴板访问:禁用应用程序和端点剪贴板之间的剪切/复制/粘贴操作。
-
限制打印:禁用从应用程序浏览器内部进行打印的功能。
-
限制下载:禁用用户从 SaaS 应用程序内部进行下载的功能。
-
显示水印:在屏幕上叠加水印,显示用户的用户名和端点 IP 地址。如果用户尝试打印或截屏,水印将按屏幕上显示的方式出现。
-
-
提供上下文访问 - 尽管授权的 SaaS 应用程序被认为是安全的,但 SaaS 应用程序中的内容实际上可能很危险,构成安全风险。当用户在 SaaS 应用程序中单击超链接时,流量会通过 Web 过滤功能进行路由,该功能为超链接提供风险评估。根据超链接的风险评估和自定义的 URL 类别列表,Web 过滤功能会按如下方式允许、拒绝或重定向用户的超链接请求:
-
已批准:超链接被认为是安全的,Citrix Enterprise Browser 在 Workspace 应用程序中访问该超链接。
-
已拒绝:超链接被认为是危险的,访问被拒绝。
-
已重定向:超链接请求被重定向到远程浏览器隔离服务,用户的互联网浏览活动在该服务中与端点设备、公司网络和 SaaS 应用程序隔离。
-
-
安全和性能分析 - 用户总是访问本身具有增强安全性的 SaaS 应用程序。Citrix Workspace 应用程序、Secure Private Access 服务和远程浏览器隔离服务向安全分析服务提供有关以下用户和应用程序行为的信息。这些分析会影响用户的总体风险评分:
-
应用程序启动时间
-
应用程序结束时间
-
打印操作
-
剪贴板访问
-
URL 访问
-
数据上传
-
数据下载
-
Web 过滤功能会评估 SaaS 应用程序中选择的每个超链接的风险。访问这些站点并监控用户行为变化会增加用户的总体风险评分,因为它表明端点设备已受到威胁并开始感染或加密数据,或者用户和设备正在窃取知识产权。
安全私有访问 REST API
您可以使用 Secure Private Access REST API 直接配置多个应用程序和策略。有关详细信息,请参阅 Citrix Secure Private Access。