
シトリックス セキュア プライベート アクセス™
Citrix Secure Private Accessサービスにより、管理者はシングルサインオン、リモートアクセス、コンテンツ検査を単一のソリューションに統合し、エンドツーエンドのアクセス制御を実現する一貫したエクスペリエンスを提供できます。IT管理者は、簡素化されたシングルサインオンエクスペリエンスで、承認されたSaaSアプリへのアクセスを管理できます。Citrix Secure Private Accessサービスを使用すると、管理者は特定のWebサイトやWebサイトカテゴリへのアクセスをフィルタリングすることで、組織のネットワークとエンドユーザーデバイスをマルウェアやデータ漏洩から保護することもできます。管理者は、SaaSアプリケーションへのセキュアなアクセスのために、強化されたアクセスセキュリティポリシーを適用できます。認証されると、従業員はオフィス内、自宅、または移動中であるかどうかにかかわらず、あらゆるデバイスからすべての重要なビジネスアプリケーションにアクセスできます。
管理者は、アクセスされた悪意のある、危険な、または不明なWebサイト、消費された帯域幅、リスクのあるダウンロードおよびアップロードの動作など、ユーザーアクティビティを監視できます。アクセスされたWebサイトおよびWebサイトカテゴリに関する分析を使用して、管理者は企業ネットワークを保護するための是正措置を講じることができます。同時に、このサービスはエンドユーザーに、ホストされているすべてのアプリへのシームレスでセキュアなアクセスを提供します。
管理者は、印刷制限、ダウンロード、クリップボードアクセス(コピー&ペースト)などのアクションも制限できます。
次の図は、Secure Private Accessサービスの視覚的な表現です。
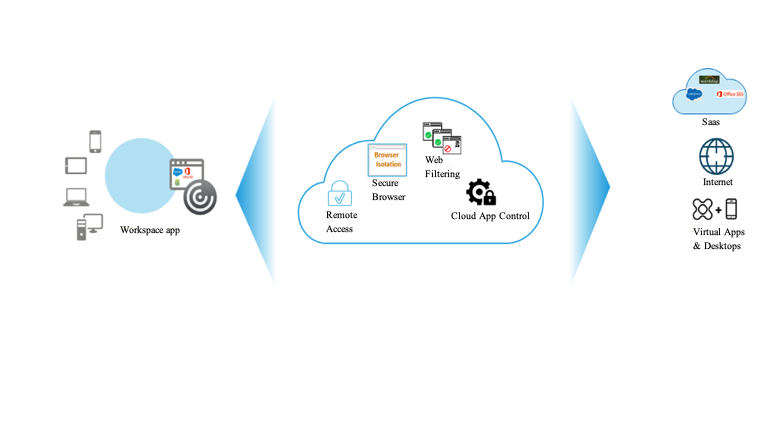
Citrix Secure Private Accessの主な機能
以下は、Citrix Secure Private Accessサービスで実行できる主要なタスクの一部です。
-
シングルサインオンアクセスでSaaSアプリを公開 - ユーザーがプライマリIDでストアに認証されると、その後のSaaSおよびWebアプリへの認証要求は、SAMLアサーションを使用してCitrix Cloud™のシングルサインオン機能によって自動的に処理されます。
デフォルトでは、SAMLアサーションは、ユーザーのActive Directoryアカウント(IDプロバイダー)に関連付けられたメールアドレスと、ユーザーのSaaSまたはWebアプリのアカウント(サービスプロバイダー)に関連付けられたメールアドレスを利用します。
-
SaaSアプリのセキュリティ強化ポリシーを設定します。(例: 透かし、コピー&ペースト制限、ダウンロード防止) - コンテンツを保護するため、組織はSaaSアプリケーション内に強化されたセキュリティポリシーを組み込みます。各ポリシーは、デスクトップ版Workspaceアプリを使用する場合はCitrix Enterprise Browser™に、Web版またはモバイル版Workspaceアプリを使用する場合はSecure Browserに制限を適用します。
-
優先ブラウザ: ローカルブラウザの使用を無効にし、Citrix Enterprise Browserエンジン(Workspaceアプリ - デスクトップ)またはSecure Browser(Workspaceアプリ – モバイルおよびWeb)に依存します。
-
クリップボードアクセスを制限: アプリとエンドポイントのクリップボード間の切り取り/コピー/貼り付け操作を無効にします。
-
印刷を制限: アプリブラウザ内からの印刷機能を無効にします。
-
ダウンロードを制限: SaaSアプリ内からのユーザーのダウンロード機能を無効にします。
-
ウォーターマークの表示: エンドポイントのユーザー名とIPアドレスを表示する画面ベースのウォーターマークを重ねて表示します。ユーザーが印刷またはスクリーンショットを試みると、ウォーターマークは画面に表示されたとおりに現れます。
-
-
コンテキストに応じたアクセスを提供する - 承認されたSaaSアプリは安全と見なされますが、SaaSアプリ内のコンテンツは実際には危険である可能性があり、セキュリティリスクを構成します。ユーザーがSaaSアプリ内のハイパーリンクをクリックすると、トラフィックはWebフィルタリング機能を経由してルーティングされ、ハイパーリンクのリスク評価が提供されます。ハイパーリンクのリスク評価と、カスタマイズされたURLカテゴリのリストに基づいて、Webフィルタリング機能はユーザーからのハイパーリンク要求を次のように許可、拒否、またはリダイレクトします。
-
承認済み: ハイパーリンクは安全と見なされ、Citrix Enterprise BrowserはWorkspaceアプリ内でハイパーリンクにアクセスします。
-
拒否済み: ハイパーリンクは危険と見なされ、アクセスは拒否されます。
-
リダイレクト済み: ハイパーリンク要求はRemote Browser Isolationサービスにリダイレクトされ、ユーザーのインターネット閲覧アクティビティはエンドポイントデバイス、企業ネットワーク、およびSaaSアプリから分離されます。
-
-
セキュリティとパフォーマンスの分析 - ユーザーは、強化されたセキュリティが組み込まれているSaaSアプリに常にアクセスします。Citrix Workspaceアプリ、Secure Private Accessサービス、およびRemote Browser Isolationサービスは、以下のユーザーおよびアプリケーションの動作に関する情報をセキュリティ分析サービスに提供します。これらの分析は、ユーザーの全体的なリスクスコアに影響を与えます。
-
アプリ起動時間
-
アプリ終了時間
-
印刷アクション
-
クリップボードアクセス
-
URLアクセス
-
データアップロード
-
データダウンロード
-
Webフィルタリング機能は、SaaSアプリケーション内で選択された各ハイパーリンクのリスクを評価します。これらのサイトにアクセスし、ユーザーの行動の変化を監視すると、エンドポイントデバイスが侵害され、データの感染または暗号化を開始したか、ユーザーとデバイスが知的財産を盗んでいることを示すため、ユーザーの全体的なリスクスコアが増加します。
セキュアプライベートアクセス REST API
Secure Private Access REST API を使用して、複数のアプリケーションとポリシーを直接構成できます。詳細については、Citrix Secure Private Accessを参照してください。