
トラブルシューティング
HDX Direct が直接接続を正常に確立したことを確認するには、VDA マシンで
CtxSession.exe ユーティリティを使用できます。
CtxSession.exe ユーティリティを使用するには、セッション内でコマンドプロンプトまたは PowerShell を起動し、ctxsession.exe -v を実行します。HDX Direct 接続が正常に確立されると、HDX Direct Status は Connected になります。
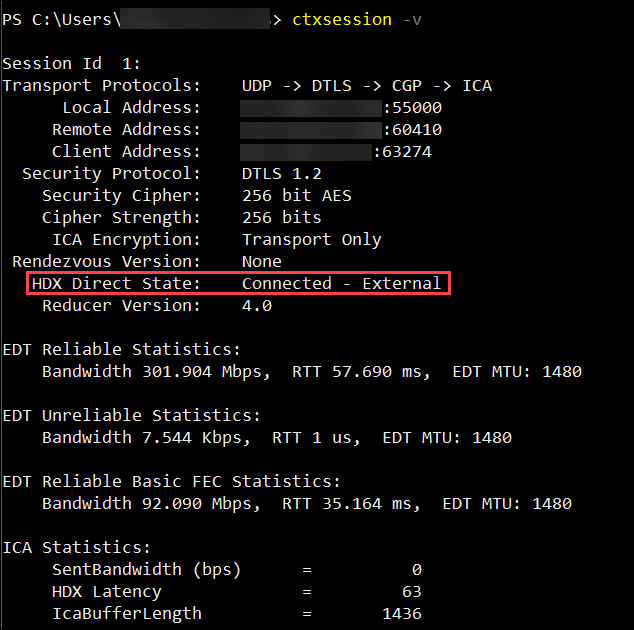
セッションホストのイベントログで、HDX™ Direct 接続が正常に確立されたか、失敗したかに関する情報を確認することもできます。詳細については、「イベントログ」セクションを参照してください。
注:
環境およびセッションホストで利用可能な IP アドレスの数によっては、HDX Direct 接続が確立されるまでに最大 5 分かかる場合があります。
HDX Direct が直接接続を確立できない場合
HDX Direct が直接接続を確立できない場合は、次の手順を確認してください。
-
使用している VDA バージョンと Workspace アプリバージョンが、システム要件に従ってこの機能をサポートしていることを確認します。
-
HDX Direct を有効にするポリシーが VDA に適用されており、この機能を無効にする優先度の高い他のポリシーがないことを確認します。
-
目的の HDX Direct モードを設定するポリシーが VDA に適用されており、構成を上書きする優先度の高い他のポリシーがないことを確認します。
-
Citrix ClxMtp Service がセッションホストで実行されていることを確認します。
-
Citrix Certificate Manager Service がセッションホストで実行されていることを確認します。実行されていない場合は、手動で起動してみてください。HDX Direct が無効になっている場合、このサービスは自動的に停止します。
-
セッションホストに自己署名ルート CA 証明書があるかどうかを確認します。
-
発行先:
CA-<hostname>(例: CA-FTLW11-001) -
発行元:
CA-<hostname>(例: CA-FTLW11-001) -
発行者の詳細: 組織はCitrix Systems, Inc.です。
-
-
セッションホストに自己署名サーバー証明書があるか確認してください:
-
発行先:
<host FQDN>(例: FTLW11-001.ctxlab.net) -
発行元:
CA-<hostname>(例: CA-FTLW11-001) -
発行者情報: 組織はCitrix Systems, Inc.です。
-
-
証明書が見つからない場合は、Citrixテクニカルサポートにお問い合わせください。
-
証明書が存在する場合:
-
セッションホスト上でCitrix Certificate Managerサービスを停止します。
-
自己署名ルートCA証明書と自己署名サーバー証明書の両方を削除します。
-
セッションホスト上でCitrix Certificate Managerサービスを開始します。サービスが開始されると、新しい証明書が作成されます。
-
-
内部ユーザーの場合:
-
セッションホストのファイアウォールが、HDX over EDTおよびHDX over TCPのインバウンドトラフィックをそれぞれUDP 443またはTCP 443でブロックしていないことを確認してください。
-
クライアントネットワークとセッションホストネットワークの間で、ネットワークファイアウォールがUDP 443およびTCP 443上のトラフィックをブロックしていないことを確認してください。
-
-
外部ユーザーの場合:
-
クライアントとセッションホストのNATタイプを確認し、その組み合わせが機能することが期待されることを確認します。詳細については、「NAT互換性」セクションを参照してください。
-
クライアントまたはセッションホストのいずれかでNATテストが失敗した場合:
-
システムでファイアウォールが実行されている場合は、UDP 3478での送信トラフィックをブロックしていないことを確認してください。
-
ネットワークファイアウォールがUDP 3478での送信トラフィックをブロックしていないことを確認してください。
-
ファイアウォールがSTUNサーバーの応答をブロックしていないことを確認してください。
-
-
ネットワークファイアウォールに、必要なすべてのトラフィックを許可するための適切なルールが構成されていることを確認してください。詳細については、「ネットワーク要件」セクションを参照してください。
-
HDX Directポート範囲ポリシー設定を使用してデフォルトのポート範囲を変更する場合は、ファイアウォールルールがカスタムポート範囲に設定されていることを確認してください。
-
イベントログ
次のイベントがVDAマシンのイベントログに記録されます。
| ログ | ID | 送信元 | レベル | 説明 |
|---|---|---|---|---|
| アプリケーションとサービスログ > Citrix-HostCore-HDX Direct/Operational | 1 | HDX ダイレクト | 情報 | 内部ユーザー <username> のHDX Direct接続が確立されました。 |
| アプリケーションとサービスログ > Citrix-HostCore-HDX Direct/Operational | 2 | HDX ダイレクト | 情報 | 外部ユーザー <username> のHDX Direct接続が確立されました。 |
| アプリケーションとサービスログ > Citrix-HostCore-HDX Direct/Operational | 3 | HDX ダイレクト | 情報 | ユーザー <username> のHDX Direct接続が失敗しました。 |
既知の問題
HDX Direct が、HDX Direct がすでに有効になっているマシンで VDA のインプレースアップグレードを実行した後、動作しなくなることがあります。 この問題を解決するには、次の手順を実行します。
-
セッションホストで Citrix Certificate Manager Service を停止します。
-
自己署名ルートCA証明書と自己署名サーバー証明書を削除します。
-
レジストリを開きます。
-
HKLM\Software\Citrix\HDX-Directキーを削除します。 -
HKLM\SYSTEM\CurrentControlSet\Control\TerminalServer\Wds\icawdにアクセスします。 -
SSLEnabled の値を
0に設定します。 -
SSLThumbprint の値の内容を削除します。
-
Citrix Certificate Managerサービスを開始します。