
Google Cloud Platformカタログを作成する
(/ja-jp/citrix-virtual-apps-desktops/2407/install-configure/machine-catalogs-create.html)では、マシンカタログを作成するウィザードについて説明しています。以下の情報は、Google Cloud環境に固有の詳細を扱っています。
注:
Google Cloud Platform(GCP)カタログを作成する前に、GCPへの接続の作成を完了する必要があります。(/ja-jp/citrix-virtual-apps-desktops/2407/install-configure/connections/connection-gcp.html)を参照してください。
マスターVMインスタンスと永続ディスクを準備する
ヒント:
永続ディスクは、Google Cloudにおける仮想ディスクの用語です。
マスターVMインスタンスを準備するには、計画しているマシンカタログ内のクローンVDAインスタンスに求める構成と一致するプロパティを持つVMインスタンスを作成および構成します。この構成は、インスタンスのサイズと種類だけでなく、メタデータ、タグ、GPU割り当て、ネットワークタグ、サービスアカウントのプロパティなどのインスタンス属性も含まれます。
マスタリングプロセスの一環として、MCSはマスターVMインスタンスを使用してGoogle Cloudのインスタンステンプレートを作成します。このインスタンステンプレートは、マシンカタログを構成するクローンVDAインスタンスの作成に使用されます。クローンインスタンスは、インスタンステンプレートが作成されたマスターVMインスタンスのプロパティ(VPC、サブネット、永続ディスクのプロパティを除く)を継承します。
マスターVMインスタンスのプロパティを特定の要件に合わせて構成したら、インスタンスを起動し、インスタンスの永続ディスクを準備します。
ディスクのスナップショットを手動で作成することをお勧めします。そうすることで、意味のある命名規則を使用してバージョンを追跡し、マスターイメージの以前のバージョンを管理するためのより多くのオプションが得られ、マシンカタログの作成時間を節約できます。独自のスナップショットを作成しない場合、MCSが一時的なスナップショットを作成します(これはプロビジョニングプロセスの終了時に削除されます)。
マシンカタログを作成する
マシンカタログは、次の2つの方法で作成できます。
-
(/ja-jp/citrix-virtual-apps-desktops/2407/install-configure/machine-catalogs-create/create-machine-catalog-gcp.html#create-a-machine-catalog-using-web-studio)
-
(/ja-jp/citrix-virtual-apps-desktops/2407/install-configure/machine-catalogs-create/create-machine-catalog-gcp.html#create-a-machine-catalog-using-powershell)
Web Studioを使用してマシンカタログを作成する
注:
マシンカタログを作成する前に、リソースを作成してください。マシンカタログを構成する際は、Google Cloudで確立されている命名規則を使用してください。詳細については、「バケットとオブジェクトの命名ガイドライン」を参照してください。
「マシンカタログの作成」のガイダンスに従ってください。以下の説明は、Google Cloudカタログに固有のものです。
-
-
Citrix Virtual Apps and Desktops™は、シングルセッションOSもサポートしています。
-
-
-
スナップショットまたはVMをマスターイメージとして選択します。単一テナンシー機能を使用する場合は、ノードグループプロパティが正しく構成されているイメージを選択してください。「ゾーン選択の有効化」を参照してください。
-
注:現在、このカタログ内のVMは、ディスク暗号化セットID、マシンサイズ、ストレージタイプ、およびゾーン設定をマシンプロファイルから継承します。
-
カタログの最小機能レベルを選択します。単一テナンシー機能を使用する場合は、ノードグループプロパティが正しく構成されているイメージを選択してください。
-
-
「ストレージの種類」ページで、このマシンカタログのオペレーティングシステムを格納するために使用するストレージの種類を選択します。以下の各ストレージオプションには、固有の価格とパフォーマンス特性があります。(IDディスクは常にゾーン標準永続ディスクを使用して作成されます。)
-
標準永続ディスク
-
バランス永続ディスク
-
SSD永続ディスク
Google Cloudのストレージオプションの詳細については、<https://cloud.google.com/compute/docs/disks/>を参照してください。 -
-
「仮想マシン」ページで、作成するVMの数を指定し、VMの詳細な仕様を確認してから、「次へ」を選択します。マシンカタログに単一テナントノードグループを使用する場合は、予約済みの単一テナントノードが利用可能なゾーンをのみ選択するようにしてください。ゾーン選択を有効にするを参照してください。
-
「コンピューターアカウント」ページで、Active Directoryアカウントを選択し、「次へ」を選択します。
-
「新しいActive Directoryアカウントを作成」を選択した場合は、ドメインを選択し、Active Directoryで作成されるプロビジョニング済みVMコンピューターアカウントの命名スキームを表す文字のシーケンスを入力します。アカウントの命名スキームは1~64文字で構成でき、空白、非ASCII文字、または特殊文字を含めることはできません。
-
「既存のActive Directoryアカウントを使用」を選択した場合は、「参照」を選択して、選択したマシン用の既存のActive Directoryコンピューターアカウントに移動します。
-
-
「ドメイン資格情報」ページで、「資格情報を入力」を選択し、ユーザー名とパスワードを入力して、「保存」を選択し、次に「次へ」を選択します。
-
入力する資格情報には、Active Directoryアカウント操作を実行する権限が必要です。
-
-
「概要」ページで、情報を確認し、カタログの名前を指定して、「完了」を選択します。注:バージョン2402以降、GCPカタログ名は以下の規則に準拠する必要があります。
-
小文字で始まること。
-
小文字 (a-z)、数字、ハイフンのみを含めること。
-
小文字または数字で終わること。 これらの規則に準拠していない既存のGCPカタログの名前を変更しようとすると、エラーメッセージが表示され、更新された規則に従って名前を変更するように案内されます。
-
マシンカタログの作成には時間がかかる場合があります。マシンがターゲットノードグループに作成されていることを確認するには、Google Cloudコンソールに移動します。
手動で作成したGoogle Cloudマシンをインポートする
Google Cloudへの接続を作成し、その後、Google Cloudマシンを含むカタログを作成できます。その後、Citrix Virtual Apps and Desktopsを介してGoogle Cloudマシンを手動で電源サイクルできます。この機能を使用すると、次のことができます。
-
手動で作成したGoogle CloudマルチセッションOSマシンをCitrix Virtual Apps and Desktopsマシンカタログにインポートします。
-
手動で作成したGoogle CloudマルチセッションOSマシンをCitrix Virtual Apps and Desktopsカタログから削除します。
-
既存のCitrix Virtual Apps and Desktopsの電源管理機能を使用して、Google Cloud WindowsマルチセッションOSマシンの電源を管理します。たとえば、これらのマシンの再起動スケジュールを設定します。
この機能は、既存のCitrix Virtual Apps and Desktopsプロビジョニングワークフローの変更や、既存の機能の削除を必要としません。手動で作成したGoogle Cloudマシンをインポートする代わりに、Web StudioでMCSを使用してマシンをプロビジョニングすることをお勧めします。
共有仮想プライベートクラウド
共有Virtual Private Cloud(VPC)は、共有サブネットが利用可能になるホストプロジェクトと、リソースを使用する1つ以上のサービスプロジェクトで構成されます。共有VPCは、共有企業Google Cloudリソースの一元的な制御、使用、管理を提供するため、大規模なインストールに適したオプションです。詳細については、Googleドキュメントサイトを参照してください。
この機能により、Machine Creation Services(MCS)は、共有VPCに展開されたマシンカタログのプロビジョニングと管理をサポートします。このサポートは、ローカルVPCで現在提供されているサポートと機能的に同等ですが、次の2つの点で異なります。
-
ホスト接続の作成に使用されるサービスアカウントに追加の権限を付与する必要があります。このプロセスにより、MCSは共有VPCリソースにアクセスして使用できるようになります。
-
イングレスとエグレス用にそれぞれ1つずつ、2つのファイアウォールルールを作成する必要があります。これらのファイアウォールルールは、イメージマスタリングプロセス中に使用されます。
必要な新しい権限
ホスト接続を作成する際には、特定の権限を持つGoogle Cloudサービスアカウントが必要です。これらの追加権限は、共有VPCベースのホスト接続を作成するために使用されるすべてのサービスアカウントに付与する必要があります。
ヒント:
これらの追加の権限は、Citrix Virtual Apps and Desktopsにとって新しいものではありません。これらはローカルVPCの実装を容易にするために使用されます。共有VPCでは、これらの追加の権限により、他の共有VPCリソースへのアクセスが可能になります。
Shared VPCをサポートするために、ホスト接続に関連付けられたサービスアカウントに最大4つの追加権限を付与する必要があります。
-
compute.firewalls.list - この権限は必須です。これにより、MCSは共有VPCに存在するファイアウォールルールのリストを取得できます。
-
compute.networks.list - この権限は必須です。これにより、MCSはサービスアカウントが利用できる共有VPCネットワークを識別できます。
-
compute.subnetworks.list – この権限は、VPCの使用方法によってオプションです。これにより、MCSは可視の共有VPC内のサブネットを識別できます。この権限はローカルVPCを使用する場合にすでに必要ですが、共有VPCホストプロジェクトでも割り当てる必要があります。
-
compute.subnetworks.use - この権限は、VPCの使用方法によってオプションです。プロビジョニングされたマシンカタログでサブネットリソースを使用するために必要です。この権限はローカルVPCを使用する場合にすでに必要ですが、共有VPCホストプロジェクトでも割り当てる必要があります。
これらの権限を使用する際には、マシンカタログの作成に使用される権限の種類に基づいて異なるアプローチがあることを考慮してください。
-
プロジェクトレベルの権限:
-
ホストプロジェクト内のすべての共有VPCへのアクセスを許可します。
-
権限 #3 と #4 をサービスアカウントに割り当てる必要があります。
-
-
サブネットレベルの権限:
-
Shared VPC内の特定のサブネットへのアクセスを許可します。
-
権限 #3 と #4 はサブネットレベルの割り当てに固有のものであるため、サービスアカウントに直接割り当てる必要はありません。
-
組織のニーズとセキュリティ基準に合ったアプローチを選択してください。
ヒント:
プロジェクトレベルとサブネットレベルの権限の違いの詳細については、Google Cloud のドキュメントを参照してください。
ファイアウォールルール
マシンカタログの準備中に、カタログのマスターイメージシステムディスクとして機能するマシンイメージが準備されます。このプロセスが発生すると、ディスクは一時的に仮想マシンに接続されます。このVMは、すべてのインバウンドおよびアウトバウンドネットワークトラフィックを防止する分離された環境で実行する必要があります。これは、イングレス用とエグレス用の2つのすべて拒否ファイアウォールルールによって実現されます。Google CloudローカルVCPを使用する場合、MCSはこのファイアウォールをローカルネットワークに作成し、マスタリング用のマシンに適用します。マスタリングが完了すると、ファイアウォールルールはイメージから削除されます。
共有VPCを使用するために必要な新しい権限の数を最小限に抑えることをお勧めします。共有VPCはより上位の企業リソースであり、通常、より厳格なセキュリティプロトコルが導入されています。このため、ホストプロジェクトの共有VPCリソースに、イングレス用とエグレス用の2つのファイアウォールルールを作成してください。それらに最高の優先順位を割り当てます。次の値を使用して、これらの各ルールに新しいターゲットタグを適用します。
citrix-provisioning-quarantine-firewall
MCSがマシンカタログを作成または更新するとき、このターゲットタグを含むファイアウォールルールを検索します。次に、ルールの正確性を確認し、カタログのマスターイメージを準備するために使用されるマシンに適用します。ファイアウォールルールが見つからない場合、またはルールは見つかったがルールまたはその優先順位が正しくない場合、次のようなメッセージが表示されます。
"Unable to find valid INGRESS and EGRESS quarantine firewall rules for VPC <name> in project <project>. " Please ensure you have created 'deny all' firewall rules with the network tag 'citrix-provisioning-quarantine-firewall' and proper priority." "Refer to Citrix Documentation for details."
共有 VPC の構成
Web Studioで共有VPCをホスト接続として追加する前に、プロビジョニングするプロジェクトからサービスアカウントを追加するために、次の手順を完了してください。
-
IAMロールを作成します。
-
CVADホスト接続の作成に使用されるサービスアカウントを、共有VPCホストプロジェクトのIAMロールに追加します。
-
プロビジョニングするプロジェクトのCloud Buildサービスアカウントを、共有VPCホストプロジェクトのIAMロールに追加します。
-
ファイアウォールルールを作成します。
IAMロールを作成する
ロールのアクセスレベルを決定します — プロジェクトレベルアクセス、またはより制限されたモデルである サブネットレベルアクセス を使用します。
IAMロールのプロジェクトレベルアクセス。プロジェクトレベルのIAMロールには、次の権限を含めます。
-
compute.firewalls.list
-
compute.networks.list
-
compute.subnetworks.list
-
compute.subnetworks.use
プロジェクトレベルのIAMロールを作成するには:
-
Google Cloudコンソールで、IAMと管理 > ロールに移動します。
-
ロールページで、ロールを作成を選択します。
-
ロールの作成ページで、ロール名を指定します。権限を追加を選択します。
-
権限の追加ページで、ロールに権限を個別に追加します。権限を追加するには、テーブルをフィルタリングフィールドに権限の名前を入力します。権限を選択し、追加を選択します。
-
作成を選択します。
-
サブネットレベルのIAMロール。このロールは、ロールを作成を選択した後に権限
compute.subnetworks.listとcompute.subnetworks.useの追加を省略します。このIAMアクセスレベルの場合、権限compute.firewalls.listとcompute.networks.listを新しいロールに適用する必要があります。
サブネットレベルのIAMロールを作成するには:
-
Google Cloudコンソールで、VPC network > Shared VPCに移動します。Shared VPCページが表示され、ホストプロジェクトに含まれるShared VPCネットワークのサブネットが表示されます。
-
Shared VPCページで、アクセスしたいサブネットを選択します。
-
右上隅で、サービスアカウントを追加するためにADD MEMBERを選択します。
-
Add membersページで、次の手順を完了します。
-
New membersフィールドにサービスアカウントの名前を入力し、メニューからサービスアカウントを選択します。
-
Select a roleフィールドを選択し、次にCompute Network Userを選択します。
-
SAVEを選択します。
-
-
Google Cloudコンソールで、IAM & Admin > Rolesに移動します。
-
Rolesページで、CREATE ROLEを選択します。
-
Create Roleページで、ロール名を指定します。ADD PERMISSIONSを選択します。
-
Add permissionsページで、ロールに個別に権限を追加します。権限を追加するには、Filter tableフィールドに権限の名前を入力します。権限を選択し、ADDを選択します。
-
CREATEを選択します。
-
ホストプロジェクトのIAMロールにサービスアカウントを追加する
IAMロールを作成したら、ホストプロジェクトのサービスアカウントを追加するために次の手順を実行します。
-
Google Cloud コンソールで、ホストプロジェクトに移動し、次に IAM と管理 > IAM に移動します。
-
IAM ページで、サービスアカウントを追加するために 追加 を選択します。
-
メンバーの追加 ページで:
-
新しいメンバー フィールドに、サービスアカウントの名前を入力し、メニューからサービスアカウントを選択します。
-
ロールフィールドを選択し、作成した IAM ロールを入力し、メニューからそのロールを選択します。
-
保存 を選択します。
-
これで、サービスアカウントがホストプロジェクト用に構成されました。
クラウドビルドサービスアカウントを共有 VPC に追加する
すべての Google Cloud サブスクリプションには、プロジェクト ID 番号の後に
cloudbuild.gserviceaccount が続く名前のサービスアカウントがあります。例: 705794712345@cloudbuild.gserviceaccount。
Google Cloud コンソールで ホーム と ダッシュボード を選択すると、プロジェクトのプロジェクト ID 番号を確認できます。
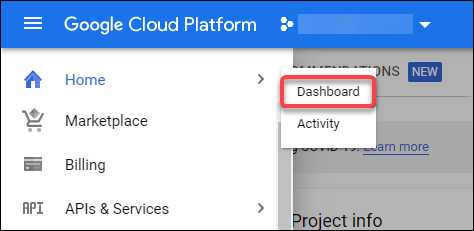
画面の プロジェクト情報 エリアの下にある プロジェクト番号 を見つけます。
Cloud Buildサービスアカウントを共有VPCに追加するには、次の手順を実行します。
-
Google Cloud コンソールで、ホストプロジェクトに移動し、次に IAM と管理 > IAM に移動します。
-
権限 ページで、アカウントを追加するために 追加 を選択します。
-
「メンバーの追加」ページで、次の手順を実行します。
-
「新しいメンバー」フィールドにCloud Buildサービスアカウントの名前を入力し、メニューからサービスアカウントを選択します。
-
「ロールを選択」フィールドを選択し、
Computer Network Userと入力して、メニューからロールを選択します。 -
「保存」を選択します。
-
ファイアウォールルールを作成する
マスタリングプロセスの一環として、MCSは選択したマシンイメージをコピーし、それを使用してカタログのマスターイメージシステムディスクを準備します。マスタリング中、MCSはディスクを一時的な仮想マシンに接続し、その仮想マシンが準備スクリプトを実行します。このVMは、すべてのインバウンドおよびアウトバウンドネットワークトラフィックを禁止する分離された環境で実行する必要があります。分離された環境を作成するために、MCSは2つのすべて拒否ファイアウォールルール(イングレスルールとエグレスルール)を必要とします。したがって、ホストプロジェクトに次の2つのファイアウォールルールを作成します。
-
Google Cloudコンソールで、ホストプロジェクトに移動し、次に「VPCネットワーク > ファイアウォール」に移動します。
-
「ファイアウォール」ページで、「ファイアウォールルールを作成」を選択します。
-
「ファイアウォールルールを作成」ページで、以下を完了します。
-
名前。ルールの名前を入力します。
-
ネットワーク。イングレスファイアウォールルールが適用される共有 VPC ネットワークを選択します。
-
優先度。値が小さいほど、ルールの優先度が高くなります。小さい値(例: 10)をお勧めします。
-
トラフィックの方向。「イングレス」を選択します。
-
一致時のアクション。「拒否」を選択します。
-
ターゲット。デフォルトの「指定されたターゲットタグ」を使用します。
-
「ターゲットタグ」。
citrix-provisioning-quarantine-firewallと入力します。 -
「ソースフィルター」。デフォルトの「IP範囲」を使用します。
-
「ソースIP範囲」。すべてのトラフィックに一致する範囲を入力します。
0.0.0.0/0と入力します。 -
「プロトコルとポート」。「すべて拒否」を選択します。
-
-
「作成」を選択してルールを作成します。
-
手順 1~4 を繰り返して別のルールを作成します。Direction of traffic には Egress を選択します。
接続の追加
Google Cloud環境への接続を追加します。「接続を追加する」を参照してください。
ゾーン選択を有効にする
Citrix Virtual Apps and Desktopsはゾーン選択をサポートしています。ゾーン選択を使用すると、VMを作成するゾーンを指定できます。ゾーン選択を使用すると、管理者は選択したゾーンに単一テナントノードを配置できます。単一テナンシーを構成するには、Google Cloudで以下を完了する必要があります。
-
Google Cloud の単一テナントノードを予約する
-
VDA マスターイメージを作成する
VDA マスターイメージの作成
単一テナントノードにマシンを正常に展開するには、マスターVMイメージを作成する際に追加の手順を実行する必要があります。Google Cloud上のマシンインスタンスには、ノードアフィニティラベルと呼ばれるプロパティがあります。単一テナントノードに展開されるカタログのマスターイメージとして使用されるインスタンスには、ターゲットノードグループの名前と一致するノードアフィニティラベルが必要です。これを実現するには、次の点に留意してください。
-
新しいインスタンスの場合、インスタンスの作成時にGoogle Cloudコンソールでラベルを設定します。詳細については、「インスタンスの作成時にノードアフィニティラベルを設定する」を参照してください。
-
既存のインスタンスの場合、gcloudコマンドラインを使用してラベルを設定します。詳細については、「既存のインスタンスのノードアフィニティラベルを設定する」を参照してください。
注:
共有 VPC で単一テナンシーを使用する場合は、共有仮想プライベートクラウドを参照してください。
インスタンスの作成時にノードアフィニティラベルを設定する
ノードアフィニティラベルを設定するには:
-
Google Cloudコンソールで、Compute Engine > VM instancesに移動します。
-
VM instancesページで、Create instanceを選択します。
-
Instance creationページで、必要な情報を入力または構成し、management, security, disks, networking, sole tenancyを選択して設定パネルを開きます。
-
Sole tenancyタブで、Browseを選択して現在のプロジェクトで利用可能なノードグループを表示します。Sole-tenant nodeページが表示され、利用可能なノードグループのリストが表示されます。
-
Sole-tenant nodeページで、リストから該当するノードグループを選択し、Selectを選択してSole tenancyタブに戻ります。ノードアフィニティラベルフィールドには、選択した情報が入力されます。この設定により、インスタンスから作成されたマシンカタログが選択されたノードグループに展開されることが保証されます。
-
Createを選択してインスタンスを作成します。
既存のインスタンスにノードアフィニティラベルを設定する
ノードアフィニティラベルを設定するには:
-
Google Cloud Shellターミナルウィンドウで、gcloud compute instancesコマンドを使用してノードアフィニティラベルを設定します。gcloudコマンドに次の情報を含めます:
-
VMの名前。たとえば、
s*2019-vda-baseという名前の既存のVMを使用します。* -
ノードグループの名前。以前に作成したノードグループ名を使用します。たとえば、
mh-sole-tenant-node-group-1。 -
インスタンスが存在するゾーン。たとえば、VMは
*us-east-1b* zoneに存在します。
たとえば、ターミナルウィンドウで次のコマンドを入力します:-
gcloud compute instances set-scheduling "s2019-vda-base" --node-group="mh-sole-tenant-node-group-1" --zone="us-east1-b"
gcloud compute instancesコマンドの詳細については、<https://cloud.google.com/sdk/gcloud/reference/beta/compute/instances/set-scheduling>にあるGoogle Developer Toolsのドキュメントを参照してください。 -
-
インスタンスのVMインスタンスの詳細ページに移動し、ノードアフィニティフィールドにラベルが入力されていることを確認します。
マシンカタログを作成する
ノードアフィニティラベルを設定したら、マシンカタログを構成します。
顧客管理の暗号化キー (CMEK)
MCSカタログに顧客管理の暗号化キー (CMEK) を使用できます。この機能を使用する場合、Google Cloud Key Management Service
CryptoKey Encrypter/Decrypter ロールをCompute Engine Service Agentに割り当てます。Citrix Virtual Apps and Desktopsアカウントは、キーが保存されているプロジェクトで適切な権限を持っている必要があります。詳細については、Cloud KMSキーを使用してリソースを保護するを参照してください。
Compute Engine サービスエージェントは次の形式です:
service-<Project _Number>@compute-system.iam.gserviceaccount.com。この形式は、デフォルトの Compute Engine サービスアカウントとは異なります。
注:
この Compute Engine サービスアカウントは、Google Console の「IAM 権限」表示に表示されない場合があります。そのような場合は、Cloud KMS キーを使用してリソースを保護する で説明されているように、
gcloud コマンドを使用してください。
Citrix Virtual Apps and Desktops アカウントに権限を割り当てる
Google Cloud KMS の権限はさまざまな方法で構成できます。プロジェクトレベルの KMS 権限またはリソースレベルの KMS 権限のいずれかを付与できます。詳細については、権限とロール を参照してください。
プロジェクトレベルの権限
1つのオプションは、Citrix Virtual Apps and Desktopsアカウントに、Cloud KMSリソースを参照するためのプロジェクトレベルの権限を付与することです。これを行うには、カスタムロールを作成し、次の権限を追加します。
-
cloudkms.keyRings.list -
cloudkms.keyRings.get -
cloudkms.cryptokeys.list -
cloudkms.cryptokeys.get
このカスタムロールをCitrix Virtual Apps and Desktopsに割り当てます。これにより、インベントリ内の関連プロジェクトでリージョンキーを参照できるようになります。
リソースレベルの権限
もう1つのオプションであるリソースレベルの権限の場合、Google Cloud コンソールで、MCS プロビジョニングに使用する
cryptoKey を参照します。Citrix Virtual Apps and Desktops アカウントを、カタログプロビジョニングに使用するキーリングまたはキーに追加します。
ヒント:
このオプションでは、Citrix Virtual Apps and DesktopsアカウントがCloud KMSリソースに対するプロジェクトレベルのリスト権限を持っていないため、インベントリでプロジェクトのリージョンキーを参照することはできません。ただし、以下で説明するように、
ProvSchemeカスタムプロパティで正しいcryptoKeyIdを指定することで、CMEKを使用してカタログをプロビジョニングすることは可能です。
カスタムプロパティを使用した CMEK でのプロビジョニング
PowerShell を使用してプロビジョニングスキームを作成する 場合は、
ProvScheme CustomProperties で CryptoKeyId プロパティを指定します。例:
'<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
     <Property xsi:type="StringProperty" Name="CryptoKeyId" Value="<yourCryptoKeyId>" />
 </CustomProperties>'
cryptoKeyId は次の形式で指定する必要があります。
projectId:location:keyRingName:cryptoKeyName
たとえば、リージョン
us-east1 のキーリング my-example-key-ring にあるキー my-example-key と、ID my-example-project-1 のプロジェクトを使用する場合、ProvScheme のカスタム設定は次のようになります。
'<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
     <Property xsi:type="StringProperty" Name="CryptoKeyId" Value="my-example-project-1:us-east1:my-example-key-ring:my-example-key" />
 </CustomProperties>'
このプロビジョニングスキームに関連するすべてのMCSプロビジョニング済みディスクとイメージは、この顧客管理暗号化キーを使用します。
ヒント:
グローバルキーを使用する場合、顧客プロパティの場所は
global と記述する必要があり、上記の例の us-east1 のようなリージョン名ではありません。例: <Property xsi:type="StringProperty" Name="CryptoKeyId" Value="my-example-project-1:global:my-example-key-ring:my-example-key" />。
顧客管理キーのローテーション
Google Cloud は、既存の永続ディスクまたはイメージでのキーのローテーションをサポートしていません。マシンがプロビジョニングされると、作成時に使用されていたキーのバージョンに紐付けられます。ただし、新しいバージョンのキーを作成でき、その新しいキーは、新しくプロビジョニングされたマシンや、新しいマスターイメージでカタログが更新されたときに作成されるリソースに使用されます。
キーリングに関する重要な考慮事項
キーリングの名前変更や削除はできません。また、キーリングを構成する際に予期せぬ料金が発生する可能性があります。キーリングを削除または削除すると、Google Cloud はエラーメッセージを表示します。
Sorry, you can't delete or rename keys or key rings. We were concerned about the security implications of allowing multiple keys or key versions over time to have the same resource name, so we decided to make names immutable. (And you can't delete them, because we wouldn't be able to do a true deletion--there would still have to be a tombstone tracking that this name had been used and couldn't be reused).
 We're aware that this can make things untidy, but we have no immediate plans to change this.
 If you want to avoid getting billed for a key or otherwise make it unavailable, you can do so by deleting all the key versions; neither keys nor key rings are billed for, just the active key versions within the keys.
ヒント:
詳細については、コンソールからキーリングを編集または削除する を参照してください。
均一なバケットレベルのアクセス互換性
Citrix Virtual Apps and Desktops は、Google Cloud の均一なバケットレベルのアクセス制御ポリシーと互換性があります。この機能は、ストレージバケットを含むリソースの操作を許可するためにサービスアカウントに権限を付与する IAM ポリシーの使用を強化します。均一なバケットレベルのアクセス制御により、Citrix Virtual Apps and Desktops では、アクセス制御リスト (ACL) を使用して、ストレージバケットまたはそこに保存されているオブジェクトへのアクセスを制御できます。Google Cloud の均一なバケットレベルのアクセスに関する概要情報については、均一なバケットレベルのアクセス を参照してください。構成情報については、均一なバケットレベルのアクセスを要求する を参照してください。
PowerShell を使用してマシンカタログを作成する
このセクションでは、PowerShell を使用してカタログを作成する方法について詳しく説明します。
永続的なライトバックキャッシュディスクを持つカタログを作成する
永続的なライトバックキャッシュディスクを持つカタログを構成するには、PowerShell パラメーター
New-ProvScheme CustomProperties を使用します。
ヒント:
ここでは、クラウドベースのホスティング接続にのみ PowerShell パラメーターを使用してください。オンプレミスソリューション (XenServer® など) の永続的なライトバックキャッシュディスクを使用してマシンをプロビジョニングする場合、ディスクは自動的に永続化されるため、PowerShell は必要ありません。
このパラメーターは、MCS プロビジョニングされたマシンのライトバックキャッシュディスクがどのように永続化されるかを決定するために使用される追加のプロパティ
PersistWBC をサポートします。PersistWBC プロパティは、UseWriteBackCache パラメーターが指定され、WriteBackCacheDiskSize パラメーターがディスクが作成されることを示すように設定されている場合にのみ使用されます。
注:
この動作は、Azure と GCP の両方に適用され、電源を入れ直すとデフォルトの MCSIO ライトバックキャッシュディスクが削除され、再作成されます。ディスクを永続化することで、MCSIO ライトバックキャッシュディスクの削除と再作成を回避できます。
PersistWBC プロパティを true に設定すると、Citrix Virtual Apps and Desktops 管理者が管理インターフェイスからマシンをシャットダウンしても、ライトバックキャッシュディスクは削除されません。
PersistWBC プロパティを false に設定すると、Citrix Virtual Apps and Desktops 管理者が管理インターフェイスからマシンをシャットダウンしたときに、ライトバックキャッシュディスクが削除されます。
注:
PersistWBC プロパティが省略された場合、プロパティはデフォルトで false になり、管理インターフェイスからマシンがシャットダウンされるとライトバックキャッシュは削除されます。
たとえば、CustomProperties パラメーターを使用して
PersistWBC を true に設定する場合:
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
 <Property xsi:type="StringProperty" Name="ResourceGroups" Value="benvaldev5RG3" />
 <Property xsi:type="StringProperty" Name="PersistWBC" Value="true" />
 </CustomProperties>
注:
PersistWBC プロパティは、New-ProvScheme PowerShell コマンドレットを使用してのみ設定できます。プロビジョニングスキームの CustomProperties を作成後に変更しようとしても、マシンカタログや、マシンがシャットダウンされたときのライトバックキャッシュディスクの永続性には影響しません。
たとえば、
New-ProvScheme を使用してライトバックキャッシュを使用するように設定し、PersistWBC プロパティを true に設定します。
New-ProvScheme
 -CleanOnBoot
 -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /><Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" /><Property xsi:type=`"StringProperty`" Name=`"PersistWBC`" Value=`"true`" /></CustomProperties>"
 -HostingUnitName "adSubnetScale1"
 -IdentityPoolName "BV-WBC1-CAT1"
 -MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
 -NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
 -ProvisioningSchemeName "BV-WBC1-CAT1"
 -ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
 -UseWriteBackCache
 -WriteBackCacheDiskSize 127
 -WriteBackCacheMemorySize 256
MCSIO で起動パフォーマンスを向上させる
MCSIO が有効になっている場合、Azure および GCP マネージドディスクの起動パフォーマンスを向上させることができます。この機能を構成するには、
New-ProvScheme コマンドで PowerShell の PersistOSDisk カスタムプロパティを使用します。New-ProvScheme に関連するオプションは次のとおりです。
<CustomProperties xmlns="http://schemas.citrix.com/2014/xd/machinecreation" xmlns:xsi="http://www.w3.org/2001/XMLSchema-instance">
 <Property xsi:type="StringProperty" Name="UseManagedDisks" Value="true" />
 <Property xsi:type="StringProperty" Name="StorageAccountType" Value="Premium_LRS" />
 <Property xsi:type="StringProperty" Name="Resource ``````<!--NeedCopy-->
 ````````Groups" Value="benvaldev5RG3" />
 <Property xsi:type="StringProperty" Name="PersistOsDisk" Value="true" />
 </CustomProperties>
この機能を有効にするには、
PersistOSDisk カスタムプロパティを true に設定します。例:
New-ProvScheme
 -CleanOnBoot
 -CustomProperties "<CustomProperties xmlns=`"http://schemas.citrix.com/2014/xd/machinecreation`" xmlns:xsi=`"http://www.w3.org/2001/XMLSchema-instance`"><Property xsi:type=`"StringProperty`" Name=`"UseManagedDisks`" Value=`"true`" /><Property xsi:type=`"StringProperty`" Name=`"StorageAccountType`" Value=`"Premium_LRS`" /><Property xsi:type=`"StringProperty`" Name=`"ResourceGroups`" Value=`"benvaldev5RG3`" /><Property xsi:type=`"StringProperty`" Name=`"PersistOsDisk`" Value=`"true`" /></CustomProperties>"
 -HostingUnitName "adSubnetScale1"
 -IdentityPoolName "BV-WBC1-CAT1"
 -MasterImageVM "XDHyp:\HostingUnits\adSubnetScale1\image.folder\GoldImages.resourcegroup\W10MCSIO-01_OsDisk_1_a940e6f5bab349019d57ccef65d2c7e3.manageddisk"
 -NetworkMapping @{"0"="XDHyp:\HostingUnits\adSubnetScale1\\virtualprivatecloud.folder\CloudScale02.resourcegroup\adVNET.virtualprivatecloud\adSubnetScale1.network"}
 -ProvisioningSchemeName "BV-WBC1-CAT1"
 -ServiceOffering "XDHyp:\HostingUnits\adSubnetScale1\serviceoffering.folder\Standard_D2s_v3.serviceoffering"
 -UseWriteBackCache
 -WriteBackCacheDiskSize 127
 -WriteBackCacheMemorySize 256
マシンプロファイルを使用してマシンカタログを作成する
Machine Creation Services (MCS) を使用してマシンをプロビジョニングするカタログを作成する場合、マシンプロファイルを使用して仮想マシンからハードウェアプロパティをキャプチャし、カタログ内の新しくプロビジョニングされた VM に適用できます。
MachineProfile パラメーターが使用されない場合、ハードウェアプロパティはマスターイメージ VM またはスナップショットからキャプチャされます。 たとえば、StorageType、CatalogZones、CryptoKeyIs など、明示的に定義する一部のプロパティは、マシンプロファイルから無視されます。
-
マシンプロファイルを使用してカタログを作成するには、
New-ProvSchemeコマンドを使用します。たとえば、New-ProvScheme –MachineProfile "path to VM"です。MachineProfileパラメーターを指定しない場合、ハードウェアプロパティはマスターイメージ VM からキャプチャされます。 -
新しいマシンプロファイルでカタログを更新するには、
Set-ProvSchemeコマンドを使用します。例えば、Set-ProvScheme –MachineProfile "path to new VM"。このコマンドは、カタログ内の既存のVMのマシンプロファイルを変更しません。カタログに追加された新しく作成されたVMのみが新しいマシンプロファイルを持ちます。 -
マスターイメージを更新することもできますが、マスターイメージを更新してもハードウェアプロパティは更新されません。ハードウェアプロパティを更新したい場合は、
Set-ProvSchemeコマンドを使用してマシンプロファイルを更新する必要があります。これらの変更は、カタログ内の新しいマシンにのみ適用されます。既存のマシンのハードウェアプロパティを更新するには、-StartsNowおよび-DurationInMinutes -1パラメータを指定してSet-ProvVMUpdateTimeWindowコマンドを使用できます。注:-
StartsNowは、スケジュールされた開始時刻が現在の時刻であることを示します。 -
負の数(例:–1)を指定した
DurationInMinutesは、スケジュールの時間枠に上限がないことを示します。
-
マシンプロファイルをインスタンステンプレートとして使用してマシンカタログを作成する
マシンプロファイルの入力としてGCPインスタンステンプレートを選択できます。インスタンステンプレートはGCPの軽量リソースであるため、非常に費用対効果が高いです。
マシンプロファイルをインスタンステンプレートとして使用して新しいマシンカタログを作成する
-
PowerShellウィンドウを開きます。
-
asnp citrix*を実行して、Citrix固有のPowerShellモジュールをロードします。 -
次のコマンドを使用して、GCPプロジェクトでインスタンステンプレートを見つけます。
cd XDHyp:\HostingUnits\<HostingUnitName>\instanceTemplates.folder -
NewProvSchemeコマンドを使用して、インスタンステンプレートをマシンプロファイルとして使用する新しいマシンカタログを作成します。
New-ProvScheme -ProvisioningSchemeName <CatalogName>  -HostingUnitName <HostingUnitName> -IdentityPoolName <identity pool name> -MasterImageVM
 XDHyp:\HostingUnits\<HostingUnitName> \Base.vm\Base.snapshot -MachineProfile XDHyp:\HostingUnits\<HostingUnitName>\instanceTemplates.folder\mytemplate.template
New-ProvSchemeコマンドの詳細については、https://developer-docs.citrix.com/projects/citrix-daas-sdk/en/latest/MachineCreation/New-ProvScheme/を参照してください。 -
PowerShell コマンドを使用してマシンカタログの作成を完了します。Remote PowerShell SDK を使用してカタログを作成する方法については、https://developer-docs.citrix.com/projects/citrix-virtual-apps-desktops-sdk/en/latest/creating-a-catalog/ を参照してください。
既存のマシンカタログのマシンプロファイルをインスタンステンプレートに変更する
既存のマシンカタログのマシンプロファイルをインスタンステンプレートに変更する詳細な手順は次のとおりです。
-
PowerShell ウィンドウを開きます。
-
Citrix固有のPowerShellモジュールをロードするために
asnp citrix*を実行します。 -
次のコマンドを実行します。
Set-ProvScheme -ProvisioningSchemeName <CatalogName> -MachineProfile XDHyp:\HostingUnits\<HostingUnitName>\instanceTemplates.folder\<TemplateName>.templateSet-ProvSchemeコマンドの詳細については、https://developer-docs.citrix.com/projects/citrix-daas-sdk/en/latest/MachineCreation/Set-ProvScheme/を参照してください。
PowerShell を使用して、シールドされたVMでカタログを作成する
シールドされたVMプロパティを持つMCSマシンカタログを作成できます。シールドされた仮想マシンは、セキュアブート、仮想トラステッドプラットフォームモジュール、UEFIファームウェア、整合性監視などの高度なプラットフォームセキュリティ機能を使用して、Compute Engineインスタンスの検証可能な整合性を提供する一連のセキュリティ制御によって強化されています。
MCSは、マシンプロファイルワークフローを使用してカタログを作成することをサポートしています。マシンプロファイルワークフローを使用する場合、VMインスタンスのシールドされたVMプロパティを有効にする必要があります。その後、このVMインスタンスをマシンプロファイルの入力として使用できます。
マシンプロファイルワークフローを使用して、シールドされたVMでMCSマシンカタログを作成するには。
-
Google Cloud コンソールでVMインスタンスのシールドされたVMオプションを有効にします。クイックスタート: シールドされたVMオプションを有効にするを参照してください。
-
VMインスタンスを使用して、マシンプロファイルワークフローでMCSマシンカタログを作成します。
-
PowerShell ウィンドウを開きます。
-
Citrix固有のPowerShellモジュールをロードするために
asnp citrix*を実行します。 -
まだ作成されていない場合は、IDプールを作成します。
-
New-ProvSchemeコマンドを実行します。例:New-ProvScheme -ProvisioningSchemeName <catalog-name>
-HostingUnitName gcp-hostint-unit
-MasterImageVM XDHyp:\HostingUnits\gcp-hostint-unit\catalog-vda.vm
-MachineProfile XDHyp:\HostingUnits\gcp-hostint-unit\catalog-machine.vm
-
-
マシンカタログの作成を完了します。
新しいマシンプロファイルでマシンカタログを更新するには:
-
Set-ProvSchemeコマンドを実行します。例:Set-ProvScheme -ProvisioningSchemeName <catalog-name>
-MasterImageVM XDHyp:\HostingUnits\<hostin-unit>\catalog-vda.vm
-MachineProfile "DHyp:\HostingUnits\<hostin-unit>\catalog-machine.vm
Set-ProvScheme で行った変更を既存のVMに適用するには、Set-ProvVMUpdateTimeWindow コマンドを実行します。
-
Set-ProvVMUpdateTimeWindowコマンドを実行します。例:Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName my-catalog -VMName <List-Of-Vm-Names> -StartsNow -DurationInMinutes -1 -
VMを再起動します。
単一テナントノードにWindows 11 VMを作成する
GCPでWindows 11 VMを作成できます。ただし、マスターイメージにWindows 11をインストールする場合は、マスターイメージ作成プロセス中にvTPMを有効にする必要があります。また、マシンプロファイルソース(VMまたはインスタンステンプレート)でvTPMを有効にする必要があります。
単一テナントノードにWindows 11 VMを作成するための主要な手順は次のとおりです。
-
Google Cloud仮想化環境をセットアップします。詳しくは、「Google Cloud environments」を参照してください。
-
VDAをインストールします。「Install VDAs」を参照してください。
-
Google Cloud環境への接続を作成します。詳しくは、「Connection to Google cloud environments」を参照してください。
-
Windows 11 Bring Your Own License (BYOL) マスターイメージを作成し、そのイメージをGoogle Cloudにインポートします。「Create a Windows 11 BYOL master image」を参照してください。
-
マシンプロファイルソースを作成します。単一テナントノードにVMをプロビジョニングし、ソースマシンプロファイルのvTPMを有効にします。「Provision VM on sole-tenant node」を参照してください。
-
vTPMが有効なWindows 11マシンプロファイルソースを使用してMCSマシンカタログを作成します。マシンプロファイルソースは、単一テナントノードで説明されているものと同じインスタンスタイプである必要があります。「Create an MCS machine catalog using the Windows 11 machine profile source」を参照してください。
Windows 11 BYOLマスターイメージを作成する
Windows 11 BYOLマスターイメージを作成し、そのマスターイメージをGoogle Cloudにインポートするには、2つのオプションがあります。
-
Google Cloud Cloud Build Tools を使用する
-
他のハイパーバイザーでマスターイメージを作成する
Google Cloud Cloud Build Tools を使用する
-
Windows 11 ISO、GCP SDK、.NET Framework、および PowerShell インストーラーファイルを GCP ストレージバケットにアップロードします。
-
クラウドビルド
.yamlファイル内のファイルパスをパラメーターとして指定します。 -
コマンドラインから以下の Cloud Build を実行して、最終的な Windows 11 イメージをビルドします。GCP は、GCP の Daisy ワークフローを使用して、選択したプロジェクトでマスターイメージをブートストラップして作成し、マスターイメージは GCP にインポートされます。
gcloud compute instances import INSTANCE-NAME--source-uri=gs://BUCKET/IMAGE-OVF-FILE.ovf --guest-os-features=UEFI_COMPATIBLE --byol --machine-type=MACHINE-TYPE --zone=ZONE注:すべての大文字のテキストを実際のリソースの詳細に置き換えます。
詳細については、「カスタムWindows BYOLイメージを作成する」を参照してください。
他のハイパーバイザーでマスターイメージを作成する
-
他のハイパーバイザーを使用して Windows 11 マスターイメージを作成します。
-
マスターイメージを OVF 形式でローカルマシンにエクスポートします。
-
ローカルの gcloud CLI を使用して、OVF ファイルを GCP ストレージバケットにアップロードします。
gsutil cp LOCAL_IMAGE_PATH_OVF_FILES gs://BUCKET_NAME/ -
コマンドラインから以下の Cloud Build を実行して、最終的な Windows 11 イメージをビルドします。GCP は、GCP の Daisy ワークフローを使用して、選択したプロジェクトでマスターイメージをブートストラップして作成し、マスターイメージは GCP にインポートされます。
gcloud compute instances import INSTANCE-NAME --source-uri=gs://BUCKET/IMAGE-OVF-FILE.ovf --guest-os-features=UEFI_COMPATIBLE --byol --machine-type=MACHINE-TYPE --zone=ZONE注:すべての大文字のテキストを実際のリソースの詳細に置き換えてください。
シングルテナントノードにVMをプロビジョニングする
シングルテナントノードを使用すると、VMを他のプロジェクトのVMから物理的に分離したり、同じホストハードウェア上にVMをグループ化したりできます。シングルテナントノードの詳細については、GCPドキュメント「シングルテナンシーの概要」を参照してください。
シングルテナントノードにVM(マシンプロファイルソース)をプロビジョニングする方法については、GCPドキュメント「シングルテナントノードにVMをプロビジョニングする」を参照してください。
注:
-
ノードグループと同じインスタンスタイプとリージョンを選択します。
-
Shielded VMセクションでvTPMを有効にします。詳細については、「クイックスタート:Shielded VMオプションを有効にする」を参照してください。
-
ソースVMでBitlockerを無効にします。
Windows 11のマシンプロファイルソースを使用してMCSマシンカタログを作成する
Web StudioまたはPowerShellコマンドを使用して、Windows 11 VMを作成するためのMCSマシンカタログを作成できます。
注:
-
マスターイメージには、Windows 11のスナップショットまたはVMを選択します。
-
マシンプロファイルソースには、Windows 11 VMをマシンプロファイルとして選択します。マシンプロファイルソースは、シングルテナントノードで説明されているものと同じインスタンスタイプである必要があります。
Web Studio の使用方法については、Web Studio を使用したマシンカタログの作成 を参照してください。
PowerShell コマンドについては、マシンプロファイルを使用したマシンカタログの作成 を参照してください。
カタログを作成し、VM の電源をオンにすると、Google Cloud コンソールで単一テナントノード上で実行されている Windows 11 VM を確認できます。
継承されたラベルを持つ VM とディスク
MCS マシンカタログのVMとディスク(Identity Disk、Write-cache Back Disk、およびOSディスク)は、マシンプロファイルソース(GCP VMインスタンスまたはインスタンステンプレート)のラベルを継承できます。これらのラベルを使用して、異なるチームが所有するインスタンス(例:team:research および team:analytics)を区別し、さらにコスト計算や予算編成に利用できます。ラベルの詳細については、GCPドキュメントのラベルを使用したリソースの整理 を参照してください。
マシンプロファイルソースを使用して、新しいカタログの作成、既存のカタログの更新、および既存のVMの更新を行い、ラベルを継承させることができます。
この機能は、永続的および非永続的な MCS マシンカタログに適用されます。
次のことができます。
継承されたラベルを持つカタログを作成する
VM とディスクがマシンプロファイルソースからラベルを継承する MCS マシンカタログを作成するには、次の手順を実行します。
-
ラベル付きのマシンプロファイルソース(VMインスタンスまたはインスタンステンプレート)を作成します。ラベル付きVMの作成については、GCPドキュメント「Create resources with labels」を参照してください。インスタンステンプレートはVMから作成され、VMで定義されたラベルを引き継ぎます。
-
Web StudioまたはPowerShellコマンドを使用してMCSカタログを作成します。
-
Web Studioを使用している場合は、イメージページでマシンプロファイルを使用を選択し、VMまたはテンプレートを選択します。
-
PowerShellコマンドを使用する場合は、次の手順を実行します。
-
PowerShellウィンドウを開きます。
-
asnp citrix* を実行します。
-
IDプールを作成します。IDプールは、作成されるVMのActive Directory (AD) アカウントのコンテナです。
-
Active Directoryで必要なADコンピューターアカウントを作成します。
-
カタログを作成するには、
New-ProvSchemeコマンドを実行します。例:マシンプロファイル入力としてテンプレートを使用するNew-ProvScheme(永続カタログ):New-ProvScheme `
-ProvisioningSchemeName "catalog-name" `
-HostingUnitUid "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx" `
-IdentityPoolUid "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx" `
-MasterImageVM "XDHyp:\HostingUnits\hosting-unit-name\vm-name.vm" `
-MachineProfile "XDHyp:\HostingUnits\hosting-unit-name\instanceTemplates.folder\instance-template-name.template" `マシンプロファイル入力としてインスタンステンプレートを使用するNew-ProvScheme(非永続カタログ):New-ProvScheme `
-ProvisioningSchemeName "catalog-name" `
-HostingUnitUid "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx" `
-IdentityPoolUid "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx" `
-MasterImageVM "XDHyp:\HostingUnits\hosting-unit-name\vm-name.vm" `
-MachineProfile "XDHyp:\HostingUnits\hosting-unit-name\instanceTemplates.folder\instance-template-name.template" `
-CleanOnBootマシンプロファイル入力としてVMインスタンスを使用するNew-ProvScheme(永続カタログ):New-ProvScheme `
-ProvisioningSchemeName "catalog-name" `
-HostingUnitUid "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx" `
-IdentityPoolUid "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx" `
-MasterImageVM "XDHyp:\HostingUnits\hosting-unit-name\vm-name.vm" `
-MachineProfile "XDHyp:\HostingUnits\hosting-unit-name\vm-name.vm" `マシンプロファイル入力としてVMインスタンスを使用するNew-ProvScheme(非永続カタログ):New-ProvScheme `
-ProvisioningSchemeName "catalog-name" `
-HostingUnitUid "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx" `
-IdentityPoolUid "xxxxxxxx-xxxx-xxxx-xxxx-xxxxxxxxxxxx" `
-MasterImageVM "XDHyp:\HostingUnits\hosting-unit-name\vm-name.vm" `
-MachineProfile "XDHyp:\HostingUnits\hosting-unit-name\vm-name.vm" `
-CleanOnBoot -
プロビジョニングスキームをブローカーカタログとして登録します。
-
カタログにVMを追加します。
-
継承されたラベルで既存のカタログを更新する
既存のカタログを新しいマシンプロファイルを持つように更新するには、Set-ProvSchemeコマンドを実行します。コマンドを実行すると、カタログに追加されたすべての新しいVMは、新しいマシンプロファイルソースのラベルを持つようになります。非永続カタログは、次回の電源投入時に更新されます。
例:
インスタンステンプレートをマシンプロファイル入力として使用するSet-ProvScheme:
Set-ProvScheme `
 -ProvisioningSchemeName "catalog-name" `
 -MachineProfile "XDHyp:\HostingUnits\hosting-unit-name\instanceTemplates.folder\instance-template-name.template" `
VMインスタンスをマシンプロファイル入力として使用するSet-ProvScheme:
Set-ProvScheme `
 -ProvisioningSchemeName "catalog-name" `
 -MachineProfile "XDHyp:\HostingUnits\hosting-unit-name\vm-name.vm" `
継承されたラベルで既存のVMを更新する
更新されたマシンプロファイルソースで既存のVMを更新するには、次のコマンドを実行します。
-
Set-ProvScheme -
Set-ProvVMUpdateTimeWindow。例:Set-ProvVMUpdateTimeWindow -ProvisioningSchemeName my-catalog -VMName <List-Of-Vm-Names> -StartsNow -DurationInMinutes -1 -
VMを再起動します。
VMおよびブートディスクラベルの情報を取得する
VMを作成した後、
AdditionalDataパラメーターを指定してGet-Itemコマンドを使用すると、VMおよびブートディスクラベルの情報を取得できます。
VMラベルの情報を取得するには、次のコマンドを実行します。
(Get-Item XDHyp:\HostingUnits\hosting-unit-name\vm_name.vm).AdditionalData.Tags
ブートディスクラベルの情報を取得するには、次のコマンドを実行します。
(Get-Item XDHyp:\HostingUnits\hosting-unit-name\vm_name.vm\bootdisk-name.attacheddisk).AdditionalData.Tags
注:
さまざまなハイパーバイザー間で一貫性を保つため、GCPラベルを表示するために「タグ」という用語を使用しています。
VMを削除する
カタログからVMを削除するが、GCPからVMを削除しないことを選択できます。この場合、CitrixラベルのみがVMから削除されます。その他の追加されたラベルはすべてVMから削除されません。Web StudioまたはPowerShellコマンドを使用してVMを削除できます。
PowerShellコマンドの使用
Google Cloud マーケットプレイス
CitrixがGoogle Cloud Marketplaceで提供するイメージを参照して選択し、マシンカタログを作成できます。現在、MCSはこの機能に対してマシンプロファイルワークフローのみをサポートしています。
Google Cloud Marketplaceを通じてCitrix VDA VM製品を検索するには、https://console.cloud.google.com/marketplaceにアクセスしてください。
カスタムイメージまたはCitrix ready®イメージをGoogle Cloud Marketplaceで使用して、マシンカタログのイメージを更新できます。
注:
マシンプロファイルにストレージタイプ情報が含まれていない場合、値はカスタムプロパティから派生します。
サポートされているGoogle Cloud Marketplaceイメージは次のとおりです。
-
Windows 2019シングルセッション
-
Windows 2019 マルチセッション
-
ウブントゥ
マシンカタログ作成のソースとしてCitrix対応イメージを使用する例:
New-ProvScheme -ProvisioningSchemeName GCPCatalog \
 -HostingUnitName GcpHu -IdentityPoolName gcpPool -CleanOnBoot \
 -MasterImageVM XDHyp:\HostingUnits\GcpHu\images.folder\citrix-daas-win2019-single-vda-v20220819.publicimage \
 -MachineProfile XDHyp:\HostingUnits\GcpHu\Base.vm
次のステップ
-
これが最初に作成されたカタログである場合、Web Studioはデリバリーグループを作成するようにガイドします。
-
構成プロセス全体を確認するには、インストールと構成を参照してください。
-
カタログを管理するには、マシンカタログの管理とGoogle Cloud Platformカタログの管理を参照してください。