
Secure HDX™ (プレビュー)
Secure HDX は、トラフィックパス内のネットワーク要素が HDX トラフィックを検査できないようにする、アプリケーションレベル暗号化 (ALE) ソリューションです。Citrix Workspace™ アプリ (クライアント) と VDA (セッションホスト) の間で、AES-256-GCM 暗号化を使用して、アプリケーションレベルで真のエンドツーエンド暗号化 (E2EE) を提供することでこれを実現します。
重要:
Secure HDX は現在プレビュー段階です。この機能はサポートなしで提供されており、本番環境での使用はまだ推奨されません。フィードバックを送信したり、問題を報告したりするには、こちらのフォームをご利用ください。
システム要件
以下のリストは、Secure HDX を使用するためのシステム要件を示しています。
-
コントロールプレーン
-
シトリックス DaaS™
-
シトリックス バーチャルアプリおよびデスクトップ™ 2402 以降
-
-
セッションホスト
-
オペレーティングシステム
-
ウィンドウズ 10 22H2
-
Windows 11 22H2 以降
-
ウィンドウズ サーバー 2019 以降
-
-
バーチャル デリバリー エージェント (VDA)
-
Windows: バージョン 2402 以降
-
Linux: バージョン 2407 以降
-
-
-
Workspace アプリ
-
Windows: バージョン 2402 以降
-
Linux: バージョン 2408 以降
-
Mac: バージョン 2409 以降
-
Chrome OS: バージョン 2409 以降
-
HTML5: バージョン 2408 以降
-
-
アクセス層
-
シトリックス ワークスペース
-
Citrix StoreFront™ 2402 以降
-
注:
Linux VDA で Secure HDX を構成する方法の詳細については、Linux VDA のドキュメントを参照してください。
構成
Secure HDX はデフォルトで無効になっています。この機能は、Citrix ポリシーの Secure HDX 設定を使用して構成できます。
Secure HDX:この機能は、すべてのセッションで有効にするか、直接接続でのみ有効にするか、または無効にするかを定義します。
考慮事項
Secure HDXを使用する際の考慮事項は次のとおりです。
-
ユーザーがSecure HDXが有効になっているセッションホストに、この機能をサポートしないクライアントを使用して接続しようとすると、接続は拒否されます。
-
Secure HDXでは、Service Continuityは現在サポートされていません。Citrix Cloud™環境でService Continuityが有効になっている場合、クラウドサービスの停止時に、Secure HDXが有効になっているセッションホストに接続できなくなります。
-
HDX Insightを使用している場合、Secure HDXを使用すると、NetScaler®が暗号化されたHDXトラフィックを検査できないため、HDX Insightのデータ収集が妨げられることに注意してください。HDX Insightを使用する必要がある場合は、Secure HDXを直接接続でのみ有効にするように設定できます。
-
SmartControlを使用している場合、Secure HDXを使用すると、NetScalerが暗号化されたHDXトラフィックを検査できないため、SmartControlが機能しなくなることに注意してください。SmartControlを使用する必要がある場合は、Secure HDXを直接接続でのみ有効にするように設定できます。
-
Secure HDXが有効になっている場合、Multi-Stream ICA®はサポートされません。
-
HDXトラフィックの検査に依存するサードパーティソリューションを使用している場合、HDXトラフィックが暗号化されるため、Secure HDXを有効にするとそれらは機能しなくなります。
-
Secure HDXを有効にしたいデリバリーグループでSecure ICAが有効になっている場合は、まずSecure ICAを無効にする必要があります(デリバリーグループの編集 > ユーザー設定)。
トラブルシューティング
Secure HDXがアクティブであることを確認するには、VDAマシンで
ctxsession.exeユーティリティを使用できます。
CtxSession.exeユーティリティを使用するには、セッション内でコマンドプロンプトまたはPowerShellを開き、ctxsession.exe -vを実行します。Secure HDXが使用されている場合、ICA EncryptionはSecureHDX AES-256 GCMと表示されます。
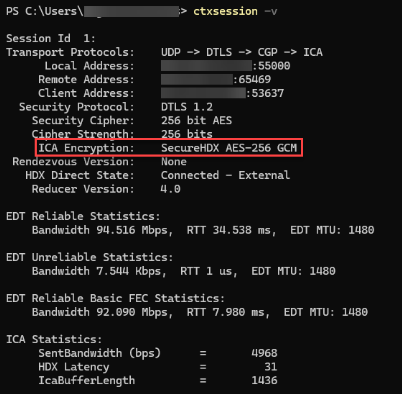
セッションでSecure HDXが有効にならない場合
-
使用中のVDAバージョンが、システム要件に従ってこの機能をサポートしていることを確認してください。
-
Secure HDXを有効にするポリシーがVDAに適用されており、この機能を無効にする優先度の高い他のポリシーがないことを確認してください。
-
クライアントデバイスがNetScaler GatewayまたはGateway Serviceを介して接続している場合、Secure HDXが「直接接続のみ」に設定されていないことを確認してください。
-
Secure HDXを設定したときにセッションホストがすでに実行中だった場合は、変更を有効にするためにマシンを再起動してください。