
VDAsでTLSを有効にする
Citrix Workspace™ appとVirtual Delivery Agents (VDAs)間のTLS接続を有効にするには、以下のタスクを完了します。
-
VDAsに証明書をインストールします。詳細については、証明書のリクエストとインストールを参照してください。
-
VDAsがインストールされているマシンでTLSを構成します。(便宜上、VDAsがインストールされているマシンは、以降「VDA」と表記します。) TLS/DTLSの構成には、Citrixが提供するPowerShellスクリプトを使用することを強くお勧めします。詳細については、PowerShellスクリプトを使用してVDAでTLSを構成するを参照してください。ただし、TLS/DTLSを手動で構成する場合は、VDAでTLSを手動で構成するを参照してください。
-
Studioで一連のPowerShellコマンドレットを実行して、VDAsを含むデリバリーグループでTLSを構成します。詳細については、デリバリーグループでTLSを構成するを参照してください。
要件と考慮事項:
-
コンポーネントのインストール、サイトの作成、マシンカタログの作成、デリバリーグループの作成を行った後、デリバリーグループとVDAsでTLSを構成します。
-
デリバリーグループでTLSを構成するには、コントローラーアクセスルールを変更する権限が必要です。フル管理者にはこの権限があります。
-
VDAsでTLSを構成するには、VDAがインストールされているマシンでWindows管理者である必要があります。
-
Machine Creation Services™またはProvisioning ServicesによってプロビジョニングされたプールされたVDAでは、再起動時にVDAマシンイメージがリセットされ、以前のTLS設定が失われます。VDAが再起動されるたびにPowerShellスクリプトを実行して、TLS設定を再構成してください。
デリバリーグループには、TLSが構成されているVDAとTLSが構成されていないVDAが混在することはできません。デリバリーグループのTLSを構成する前に、そのデリバリーグループ内のすべてのVDAに対してTLSがすでに構成されていることを確認してください。
VDAsでTLSを構成すると、インストールされているTLS証明書の権限が変更され、ICA® Serviceに証明書の秘密キーへの読み取りアクセス権が付与され、ICA Serviceに以下の情報が通知されます。
-
TLSに使用する証明書ストア内の証明書。
-
TLS接続に使用するTCPポート番号。Windowsファイアウォール (有効な場合) は、このTCPポートでの受信接続を許可するように構成する必要があります。この構成は、PowerShellスクリプトを使用すると自動的に行われます。
-
許可するTLSプロトコルのバージョン。重要:CitrixではTLS 1.2以降の使用を推奨しています。SSLおよびそれ以前のバージョンのTLSは非推奨です。サポートされているTLSプロトコルバージョンは、階層(最低から最高)に従います: SSL 3.0、TLS 1.0、TLS 1.1、TLS 1.2、TLS 1.3。許可される最小バージョンを指定します。そのバージョンまたはそれより高いバージョンを使用するすべてのプロトコル接続が許可されます。たとえば、TLS 1.1を最小バージョンとして指定した場合、TLS 1.1、TLS 1.2、TLS 1.3プロトコル接続が許可されます。SSL 3.0を最小バージョンとして指定した場合、サポートされているすべてのバージョンの接続が許可されます。TLS 1.3を最小バージョンとして指定した場合、TLS 1.3接続のみが許可されます。
-
許可するTLS暗号スイート。暗号スイートは、接続に使用される暗号化を選択します。クライアントとVDAは、異なる暗号スイートのセットをサポートできます。クライアント(Citrix Workspaceアプリ)が接続してサポートされているTLS暗号スイートのリストを送信すると、VDAはクライアントの暗号スイートの1つを、構成されている暗号スイートの独自のリスト内の暗号スイートの1つと照合し、接続を受け入れます。一致する暗号スイートがない場合、VDAは接続を拒否します。VDAは、3つの暗号スイートセット(コンプライアンスモードとも呼ばれます)をサポートしています:GOV(政府)、COM(商用)、およびALL。許容される暗号スイートは、Windows FIPSモードにも依存します。Windows FIPSモードの詳細については、
<http://support.microsoft.com/kb/811833>を参照してください。次の表に、各セットの暗号スイートを示します。暗号スイート すべて COM GOV すべて COM GOV FIPSモード オフ オフ オフ オン オン オン TLS_AES_256_GCM_SHA384 X X X X TLS_AES_128_GCM_SHA256 X X X TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384 X X X X TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384 X X X X TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA X X X X 注:VDAはDHE暗号スイート(例: TLS_DHE_RSA_WITH_AES_256_GCM_SHA384、TLS_DHE_RSA_WITH_AES_256_CBC_SHA、TLS_DHE_RSA_WITH_AES_128_GCM_SHA256、TLS_DHE_RSA_WITH_AES_128_CBC_SHA)をサポートしていません。Windowsによって選択された場合、接続は失敗します。NetScaler Gatewayを使用している場合は、バックエンド通信の暗号スイートサポートに関する情報について、NetScalerのドキュメントを参照してください。TLS暗号スイートのサポートについては、「Citrix ADCアプライアンスで利用可能な暗号」を参照してください。DTLS暗号スイートのサポートについては、「DTLS暗号のサポート」を参照してください。
証明書を要求してインストールする
TLSを使用するには、代替名にVDAのFQDNが含まれる証明書をインストールする必要があります。この証明書は、VDAに直接接続する(Citrix Gatewayを介さない)すべてのクライアントによって信頼されている必要があります。証明書を簡単に展開できない管理対象外のデバイスがVDAに接続できるようにするには、NetScaler® Gatewayの展開を検討してください。
Microsoft 証明機関を使用して証明書を作成する
クライアントとVDAが信頼されたフォレストにあり、Microsoft証明機関がある場合、証明書MMCスナップインの証明書登録ウィザードから証明書を取得できます。
-
VDAで、MMCコンソールを開き、証明書スナップインを追加します。プロンプトが表示されたら、コンピューターアカウントを選択します。
-
個人 > 証明書を展開し、コンテキストメニューコマンドすべてのタスク > 新しい証明書の要求を使用します。
-
次へをクリックして開始し、次へをクリックして、Active Directory登録から証明書を取得することを確認します。
-
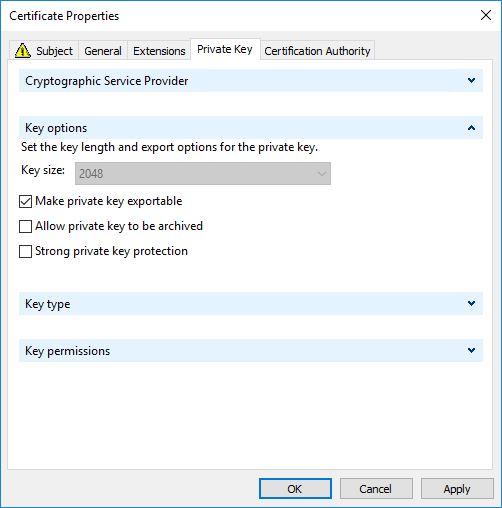
サーバー認証証明書のテンプレートを選択します。デフォルトのWindows コンピューターまたはWebサーバーのエクスポート可能のいずれも使用できます。テンプレートがSubjectの値を自動的に提供するように設定されている場合は、詳細を指定せずに登録をクリックできます。
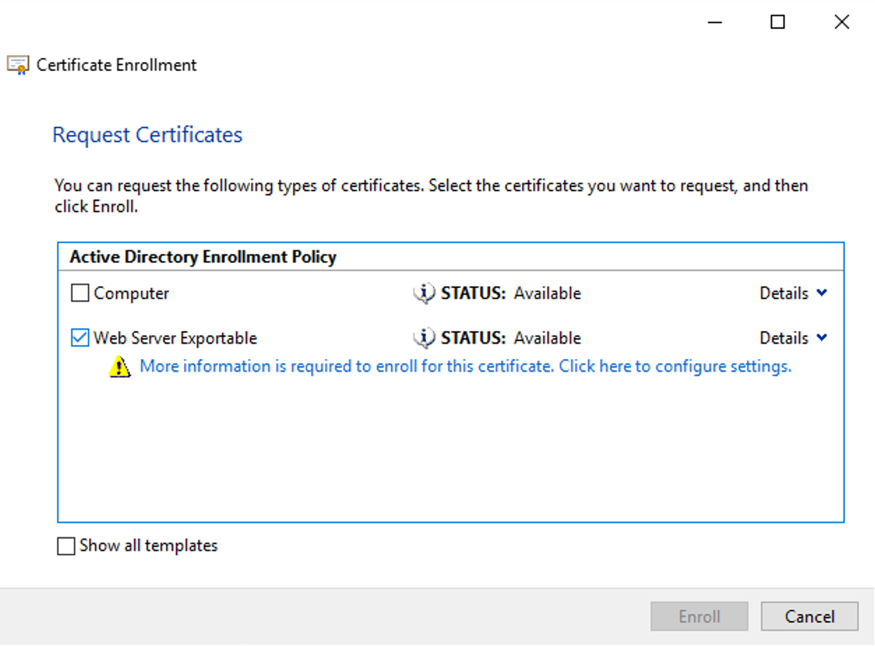
-
証明書テンプレートの詳細を指定するには、詳細をクリックして以下を構成します。サブジェクト名 — 種類として共通名を選択し、VDAのFQDNを追加します代替名 — タイプ DNS を選択し、VDA の FQDN を追加します。
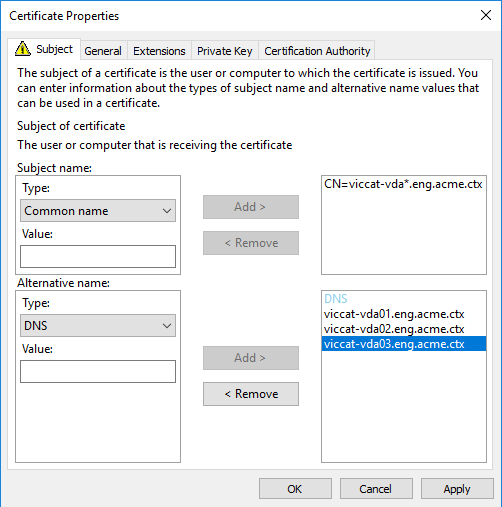
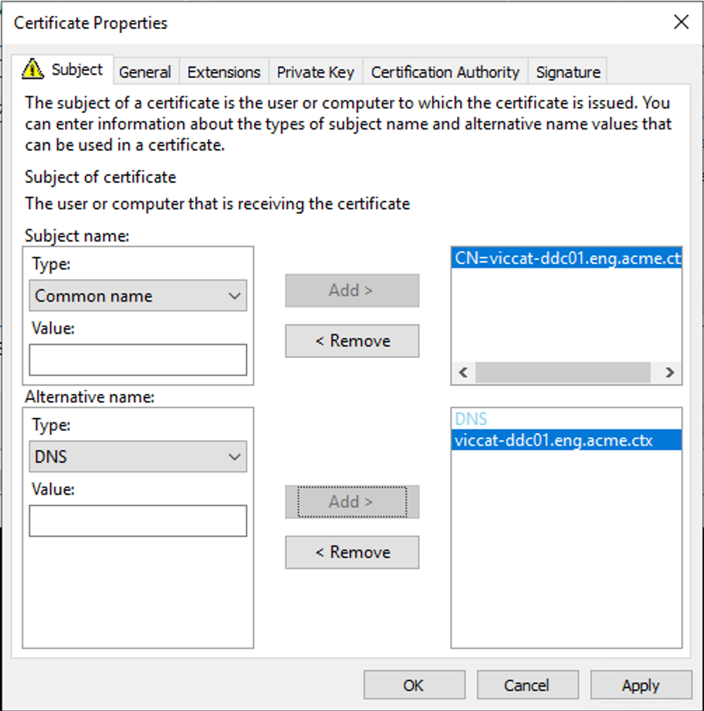 注:Active Directory証明書サービス証明書の自動登録を使用して、VDAへの証明書の発行と展開を自動化します。これについては、「証明書の自動登録を有効にする」で説明されています)。ワイルドカード証明書を使用して、単一の証明書で複数の VDA を保護できます。サブジェクト名 — タイプ 共通名 を選択し、VDA の *.primary.domain を入力します。代替名 — タイプ DNS を選択し、VDA の *.primary.domain を追加します。ワイルドカード証明書要求ダイアログ(/en-us/citrix-virtual-apps-desktops/2407/media/tls-request-certificates-wildcard.png)SAN 証明書を使用して、単一の証明書で複数の特定の VDA を保護できます。サブジェクト名 — タイプ 共通名 を選択し、証明書の使用状況を識別するのに役立つ文字列を入力します。代替名 — タイプ DNS を選択し、各 VDA の FQDN のエントリを追加します。最適な TLS ネゴシエーションを確保するために、代替名の数を最小限に抑えてください。
 注:
PowerShellスクリプトを使用してVDAでTLSを構成する
TLS証明書を証明書ストアの「ローカルコンピューター > 個人 > 証明書」領域にインストールします。その場所に複数の証明書がある場合は、PowerShellスクリプトに証明書のサムプリントを指定します。
注:
XenAppおよびXenDesktop 7.15 LTSR以降、PowerShellスクリプトはVDAのFQDNに基づいて正しい証明書を検索します。VDAのFQDNに対して単一の証明書のみが存在する場合、サムプリントを指定する必要はありません。
Enable-VdaSSL.ps1スクリプトは、VDAでTLSリスナーを有効または無効にします。このスクリプトは、インストールメディアのSupport > Tools > SslSupportフォルダーにあります。
TLSを有効にすると、DHE暗号スイートは無効になります。ECDHE暗号スイートは影響を受けません。
TLSを有効にすると、スクリプトは指定されたTCPポートの既存のWindowsファイアウォール規則をすべて無効にします。次に、ICAサービスがTLS TCPポートとUDPポートでのみ受信接続を受け入れることを許可する新しい規則を追加します。また、次のWindowsファイアウォール規則も無効にします。
-
Citrix ICA(デフォルト:1494)
-
Citrix CGP(デフォルト:2598)
-
Citrix WebSocket(デフォルト:8008)
その結果、ユーザーはTLSまたはDTLSを使用してのみ接続できます。TLSまたはDTLSなしでは、ICA/HDX、セッションの信頼性を備えたICA/HDX、またはWebSocket経由のHDXを使用できません。
注:
DTLSは、UDPリアルタイムトランスポート経由のICA/HDXオーディオ、またはICA/HDX Framehawkではサポートされていません。
「ネットワークポート」を参照してください。(/ja-jp/tech-zone/build/tech-papers/citrix-communication-ports.html#citrix-virtual-apps-and-desktops).
スクリプトには、以下の構文の説明と追加の例が含まれています。この情報はNotepad++などのツールを使用して確認できます。
重要:
EnableまたはDisableパラメーターと、CertificateThumbPrintパラメーターを指定します。その他のパラメーターはオプションです。
構文
Enable-VdaSSL {-Enable | -Disable} -CertificateThumbPrint "<thumbprint>" [-SSLPort <port>] [-SSLMinVersion "<min-ssl-version>"] [-SSLCipherSuite"\<suite>"]
| パラメーター | 説明 |
|---|---|
| 有効にする | VDAにTLSリスナーをインストールして有効にします。このパラメーターまたはDisableパラメーターのいずれかが必要です。 |
| 無効にする | VDA上のTLSリスナーを無効にします。このパラメーターまたはEnableパラメーターのいずれかが必要です。このパラメーターを指定した場合、他のパラメーターは無効です。 |
| 証明書のサムプリント "<thumbprint>" | 証明書ストア内のTLS証明書のサムプリントを引用符で囲みます。スクリプトは、指定されたサムプリントを使用して、使用する証明書を選択します。このパラメーターが省略された場合、誤った証明書が選択されます。 |
| SSLポート <port> | TLSポート。デフォルト: 443 |
| SSL最小バージョン "<version>" | 引用符で囲まれた最小TLSプロトコルバージョン。有効な値: SSL_3.0、TLS_1.0 (デフォルト)、TLS_1.1、TLS_1.2、およびTLS_1.3。TLS_1.3にはWindows 11またはWindows Server 2022以降が必要です。 |
| SSLCipherSuite "<スイート>" | 引用符で囲まれたTLS暗号スイート。有効な値: 「GOV」、「COM」、および「ALL」(デフォルト)。 |
例
次のスクリプトは、TLSプロトコルバージョンの値をインストールして有効にします。サムプリント(この例では「12345678987654321」として表されます)は、使用する証明書を選択するために使用されます。
Enable-VdaSSL -Enable -CertificateThumbPrint "12345678987654321"
次のスクリプトは、TLSリスナーをインストールして有効にし、TLSポート400、GOV暗号スイート、および最小TLS 1.2プロトコル値を指定します。サムプリント(この例では「12345678987654321」として表されます)は、使用する証明書を選択するために使用されます。
Enable-VdaSSL -Enable
 -CertificateThumbPrint "12345678987654321"
 -SSLPort 400 -SSLMinVersion "TLS_1.2"
 -SSLCipherSuite "All"
次のスクリプトは、VDA上のTLSリスナーを無効にします。
Enable-VdaSSL -Disable
VDAでTLSを手動で構成する
VDAでTLSを手動で構成する場合、各VDAの適切なサービス(WindowsシングルセッションOS用VDAの場合はNT SERVICE\PorticaService、WindowsマルチセッションOS用VDAの場合はNT SERVICE\TermService)に対して、TLS証明書の秘密キーへの汎用読み取りアクセスを許可します。VDAがインストールされているマシンで:
手順 2. MMCに証明書スナップインを追加します。
ステップ3。 「証明書 (ローカル コンピューター) > 個人 > 証明書」で、証明書を右クリックし、「すべてのタスク > プライベート キーの管理」を選択します。
ステップ4。「アクセス制御リストエディター」に「(FriendlyName) プライベートキーのアクセス許可」が表示されます。(FriendlyName) はTLS証明書の名前です。次のいずれかのサービスを追加し、読み取りアクセス権を付与します。
-
WindowsシングルセッションOS用VDAの場合、「PORTICASERVICE」
-
Windows Multi-session OS 用 VDA の場合、「TERMSERVICE」
ステップ5。インストールされているTLS証明書をダブルクリックします。証明書のダイアログで、「詳細」タブを選択し、一番下までスクロールします。「拇印」をクリックします。
ステップ6。regeditを実行し、HKLM\SYSTEM\CurrentControlSet\Control\Terminal Server\Wds\icawdに移動します。
-
SSLEnabled キーを編集し、DWORD 値を 1 に変更します。(後で SSL を無効にするには、DWORD 値を 0 に変更します。)
-
デフォルト設定を変更する場合(オプション)は、同じレジストリパスで以下を使用します。SSLPort DWORD – SSLポート番号。デフォルト: 443。SSLMinVersion DWORD – 1 = SSL 3.0、2 = TLS 1.0、3 = TLS 1.1、4 = TLS 1.2、5 = TLS 1.3。デフォルト: 2 (TLS 1.0)。SSLCipherSuite DWORD – 1 = GOV、2 = COM、3 = ALL。デフォルト: 3 (ALL)。
ステップ7。TLS TCPおよびUDPポートがデフォルトの443でない場合、Windowsファイアウォールで開いていることを確認します。(Windowsファイアウォールで受信規則を作成する際は、そのプロパティで「接続を許可する」と「有効」のエントリが選択されていることを確認してください。)
ステップ8。他のアプリケーションやサービス(IISなど)がTLS TCPポートを使用していないことを確認します。
ステップ9。マルチセッションVDAの場合、変更を有効にするためにマシンを再起動します。(シングルセッションVDAマシンを再起動する必要はありません。)
ステップ10. 接続の問題を回避するために、VDAでサポートされている暗号スイートが最も高い優先順位を持つように、Windowsの暗号スイート設定を変更します。
重要:
以下に概説するグループポリシーの変更は、システムを再起動した後にのみ有効になります。
MCSまたはPVSでプロビジョニングされた非永続的なセッションホストを使用している場合、これらの設定をマスターイメージに適用する必要があります。
オプション1:
TLS_AES_256_GCM_SHA384_P384
 TLS_AES_256_GCM_SHA384_P256
 TLS_AES_128_GCM_SHA256_P384
 TLS_AES_128_GCM_SHA256_P256
 TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384_P384
 TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384_P256
 TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384_P384
 TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384_P256
 TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA_P384
 TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA_P256
注:
TLS_AES_256_GCM_SHA384およびTLS_AES_128_GCM_SHA256は、Windows 11およびWindows Server 2022以降にのみ適用されます。古いオペレーティングシステムを使用している場合は、これらの暗号スイートをリストに含めないでください。
リストされている暗号スイートは、楕円曲線P384またはP256も指定しており、「curve25519」が選択されないようにしていることに注意してください。FIPSモードは「curve25519」の使用を妨げません。
リストから暗号スイートを削除する必要はありません。これらの設定はシステム全体に適用されるため、暗号スイートを削除する場合は、セッションホストで実行されているアプリケーションやサービスによってそれらが必要とされていないことを確認する必要があります。
オプション2:
TLS_AES_256_GCM_SHA384
 TLS_AES_128_GCM_SHA256
 TLS_ECDHE_RSA_WITH_AES_256_GCM_SHA384
 TLS_ECDHE_RSA_WITH_AES_256_CBC_SHA384
 TLS_ECDHE_RSA_WITH_AES_128_CBC_SHA
注: TLS_AES_256_GCM_SHA384およびTLS_AES_128_GCM_SHA256は、Windows 11およびWindows Server 2022以降にのみ適用されます。古いオペレーティングシステムを使用している場合は、これらの暗号スイートをリストに含めないでください。
リストから暗号スイートを削除する必要はありません。これらの設定はシステム全体に適用されるため、暗号スイートを削除する場合は、セッションホストで実行されているアプリケーションやサービスによってそれらが必要とされていないことを確認する必要があります。
グループポリシーエディターを使用して、コンピューターの構成 > ポリシー > 管理用テンプレート > ネットワーク > SSL構成設定 > ECC曲線の順序 に移動します。設定を有効にし、以下の曲線をリストに含めます。
NistP384
 NistP256
注:
これにより、「curve25519」が選択されないようにします。FIPSモードは「curve25519」の使用を妨げません。
VDAは、グループポリシーリストと、選択されたコンプライアンスモード(COM、GOV、またはALL)のリストの両方に表示される場合にのみ、暗号スイートを選択します。暗号スイートは、クライアント(Citrix Workspaceアプリ)から送信されたリストにも表示されている必要があります。
デリバリーグループでTLSを構成する
TLS接続用に構成したVDAを含む各デリバリーグループに対して、この手順を完了してください。
-
StudioからPowerShellコンソールを開きます。
-
Citrix製品のコマンドレットをロードするには、asnp Citrix.* を実行します。
-
Get-BrokerAccessPolicyRule -DesktopGroupName '\<delivery-group-name>' \| Set-BrokerAccessPolicyRule -HdxSslEnabled $true を実行します。
-
Set-BrokerSite -DnsResolutionEnabled $true を実行します。
自動登録を使用したプールされたVDAのSSL有効化
プールされたVDAを使用する場合、マスターイメージに証明書を追加すると、すべてのVDAが同じイメージを共有します。ワイルドカード証明書を使用することもできますが、欠点は、いずれかのVDAが侵害された場合、この強力な証明書により、すべてのVDAに属するHDX™接続が危険にさらされる可能性があることです。
代わりに、より安全な代替策として、Microsoft Active Directory証明書サービスを活用して、グループポリシーを使用して証明書を自動的にプロビジョニングする方法があります。VDA上でスタートアップスクリプトを使用して、新しい証明書を動的にプロビジョニングし、VDAでSSLを有効にすることができます。
このアプローチは、シングルセッションデスクトップVDAでのみ機能することに注意してください。マルチセッションVDAの場合、証明書が自動的にプロビジョニングされる前に、起動プロセス中にICAリスナーが早すぎる段階で起動されます。
Active Directory証明書サービスは内部のエンタープライズ証明機関を使用するため、すべてのWindowsインストールで自動的に信頼されるわけではありません。クライアントが企業によって管理され、ドメインフォレストの一部である場合、信頼されたCA証明書はグループポリシーを使用して自動的に配布できます。BYODやその他のドメインに参加していないデバイスの場合、信頼されたCA証明書を別のメカニズム(ダウンロードリンクの提供など)でユーザーに配布するか、NetScaler Gatewayを使用する必要があります。
証明書の自動登録を有効にする
まず、VDAドメインフォレスト内のサーバーにActive Directory証明書サービスロールがインストールされており、エンタープライズCAが提供されていることを確認してください。そうしないと、自動登録はできません。
VDAは起動ごとに証明書要求を送信するため、これによりエンタープライズCAに通常よりもかなり高い負荷がかかる可能性があることに注意してください。負荷に対応できるよう、CAサーバーに十分なCPUとメモリを割り当て、本番環境に移行する前に、常にラボ環境で展開のスケーラビリティをテストしてください。
グループポリシー管理エディターで、SSLが有効になっているプールされたVDAを含む組織単位に適用される新しいポリシーを次のように作成します。
-
コンピューターの構成 -> ポリシー -> Windowsの設定 -> セキュリティの設定 -> 公開キーのポリシー を展開します
-
「証明書サービス クライアント – 自動登録ポリシー」オブジェクトのプロパティを編集します
-
以下のスクリーンショットに示すように構成します。
-
自動証明書要求コンテナを右クリックし、「新規 -> 自動証明書要求...」を選択します。
-
自動証明書要求セットアップウィザードで、「次へ」をクリックします。
-
コンピューター証明書テンプレートが選択されていることを確認し、「次へ」をクリックします。
-
「完了」をクリックします。
登録ポリシーのスクリーンショット (/en-us/citrix-virtual-apps-desktops/2407/media/ssltask-autoenrollment-policy.png)
Windowsマスターイメージの準備
Enable-VdaSsl.ps1スクリプトを、製品インストールメディアの
Support\Tools\SslSupport フォルダーからVDAマスターイメージにコピーします。マスターイメージには、HDX SSL接続に使用する証明書を含めないでください。証明書は、MCSまたはPVSマシンカタログが作成されるときにプロビジョニングされます。次に、次のように新しいスケジュールされたタスクを作成します(スケジュールされたタスクは今すぐ実行しないでください)。
-
タスクスケジューラを開きます。
-
操作ペインで、「タスクの作成...」を押します。
-
「全般」タブで:
-
「名前」に
Enable VDA SSLなどの名前を入力します -
「ユーザーまたはグループの変更...」をクリックし、「ユーザーまたはグループの選択」ダイアログボックスに
SYSTEMを入力して「OK」をクリックします
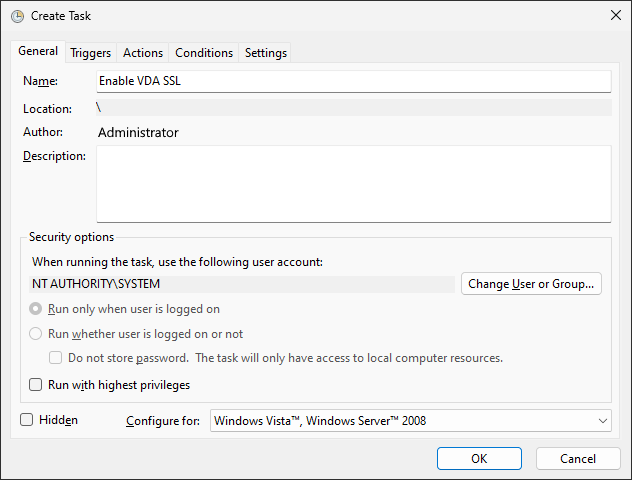
-
-
「トリガー」タブを選択します
-
「新規...」をクリックします。「新しいトリガー」ダイアログで:
-
「タスクの開始」を「イベント時」に設定します
-
「ログ」を「Microsoft-Windows-CertificateServicesClient-Lifecycle-System/Operational」に設定します
-
「ソース」を「Microsoft-Windows-CertificateServicesClient-Lifecycle-System」に設定します
-
「イベントID」を
1006に設定します -
「OK」をクリックしてトリガーを保存します
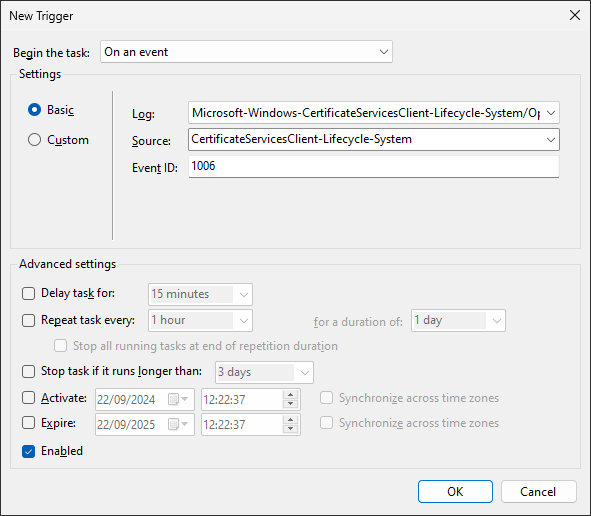
-
-
「操作」タブを選択します
-
「新規...」をクリックします
-
「新しい操作」ダイアログで:
-
アクションをプログラムの開始に設定します
-
プログラム/スクリプトフィールドに、
powershell.exeを入力します -
「引数の追加」フィールドに、PowerShellスクリプトへのパスを含めて
-ExecutionPolicy RemoteSigned Enable-VdaSsl.ps1 -Enable -Confirm:$Falseを入力します。 -
「OK」を押してアクションを保存します。
新しいアクションウィンドウのスクリーンショット(/en-us/citrix-virtual-apps-desktops/2407/media/ssltask-action.png) -
-
「OK」を押してタスクを保存します。
トラブルシューティング
接続エラーが発生した場合は、VDAのシステムイベントログを確認してください。
Windows向けCitrix Workspaceアプリを使用しているときに、TLSエラーを示す接続エラーが発生した場合は、Desktop Viewerを無効にしてから、再度接続を試してください。接続が引き続き失敗する場合でも、根本的なTLS問題の説明が提供されることがあります(たとえば、証明機関から証明書を要求する際に誤ったテンプレートを指定したなど)。
HDX Adaptive Transportを使用するほとんどの構成は、DTLSで正常に動作します。これには、Citrix Workspaceアプリ、Citrix Gateway、およびVDAの最新バージョンを使用しているものも含まれます。Citrix WorkspaceアプリとCitrix Gatewayの間、およびCitrix GatewayとVDAの間でDTLSを使用する一部の構成では、追加のアクションが必要です。
次の場合、追加の操作が必要です。
-
Citrix ReceiverのバージョンがHDX Adaptive TransportとDTLSをサポートしている場合: Receiver for Windows (4.7, 4.8, 4.9)、Receiver for Mac (12.5, 12.6, 12.7)、Receiver for iOS (7.2, 7.3.x)、またはReceiver for Linux (13.7)
以下のいずれかに該当する場合も同様です。
-
Citrix GatewayのバージョンがVDAへのDTLSをサポートしているが、VDAのバージョンがDTLSをサポートしていない場合(バージョン7.15以前)、,
-
VDAのバージョンがDTLSをサポートしているが(バージョン7.16以降)、Citrix GatewayのバージョンがVDAへのDTLSをサポートしていない場合。
Citrix Receiver™ からの接続が失敗するのを避けるには、次のいずれかを実行します。
-
Citrix Receiver を、Receiver for Windows バージョン 4.10 以降、Receiver for Mac 12.8 以降、または Receiver for iOS バージョン 7.5 以降にアップデートする、または,
-
Citrix Gateway を、VDA への DTLS をサポートするバージョンにアップデートする、または,
-
VDA をバージョン 7.16 以降にアップデートする、または,
-
VDA で DTLS を無効にする、または,
-
HDX Adaptive Transport を無効にする。
注:
Receiver for Linux の適切なアップデートはまだ利用できません。Receiver for Android (バージョン 3.12.3) は、Citrix Gateway 経由の HDX Adaptive Transport および DTLS をサポートしていないため、影響を受けません。
VDAでDTLSを無効にするには、VDAファイアウォール構成を変更してUDPポート443を無効にします。(/ja-jp/tech-zone/build/tech-papers/citrix-communication-ports.html#citrix-virtual-apps-and-desktops)を参照してください。
TLS と HTML5 ビデオリダイレクト、およびブラウザコンテンツリダイレクト
HTML5 ビデオリダイレクトとブラウザコンテンツリダイレクトを使用して、HTTPS Web サイトをリダイレクトできます。これらの Web サイトに挿入される JavaScript は、VDA で実行されている Citrix HDX HTML5 Video Redirection Service への TLS 接続を確立する必要があります。これを実現するために、HTML5 Video Redirection Service は、VDA の証明書ストアに 2 つのカスタム証明書を生成します。サービスを停止すると、証明書は削除されます。
HTML5 ビデオリダイレクトポリシーは、デフォルトで無効になっています。
ブラウザコンテンツリダイレクトはデフォルトで有効になっています。
HTML5 ビデオリダイレクトの詳細については、「マルチメディアポリシー設定」を参照してください。