
シトリックス バーチャルアプリ アンド デスクトップ™ 7 2407
リリースについて
このCitrix Virtual Apps and Desktopsリリースには、Windows Virtual Delivery Agent (VDA) の新しいバージョンと、いくつかのコアコンポーネントの新しいバージョンが含まれています。次のことができます。
-
サイトのインストールまたはアップグレード: このリリースのISOを使用して、コアコンポーネントとVDAをインストールまたはアップグレードします。最新バージョンにインストールまたはアップグレードすると、最新の機能を使用できます。
-
既存のサイトでのVDAのインストールまたはアップグレード: 展開がすでにあり、コアコンポーネントをアップグレードする準備ができていない場合でも、新しいVDAをインストール(またはアップグレード)することで、最新のHDX™機能のいくつかを使用できます。VDAのみをアップグレードすることは、非本番環境で機能強化をテストしたい場合に役立ちます。VDAをこのバージョン(バージョン7.9以降)にアップグレードした後、マシンカタログの機能レベルを更新する必要はありません。**7.9(またはそれ以降)**の値はデフォルトの機能レベルのままであり、このリリースで有効です。詳しくは、「VDAのバージョンと機能レベル」を参照してください。
インストールとアップグレードの手順:
-
新しいサイトを構築する場合は、「インストールと構成」の順序に従ってください。
-
サイトをアップグレードする場合は、「展開のアップグレード」を参照してください。
シトリックス バーチャルアプリ アンド デスクトップ 7 2407
Windows Server 2025 のサポート
Citrix Virtual Apps and DesktopsはWindows Server 2025をサポートするようになりました。Windows Server 2025の詳細については、Microsoftのドキュメント「Windows Server 2025の新機能」を参照してください。
セキュアなデフォルト設定
VDAインストーラーには、よりセキュアな初期設定のために、さまざまな機能のデフォルト設定を有効から無効に変更する新しいオプションが追加されました。詳しくは、「VDAのインストール」を参照してください。
使用状況テレメトリレポートの機能強化
使用状況テレメトリレポート機能が強化され、顧客管理環境に展開されているCitrix®製品、コンポーネント、機能のライセンスがどのように利用されているかに関するデータを収集および処理できるようになりました。この機能強化により、Citrixオンプレミス製品のライセンスコンプライアンスが確保されます。
この機能強化を活用するには、ライセンスサーバーを最新バージョンに更新してください。詳細については、以下を参照してください。
ライセンシングテレメトリデータ要素のリストについては、Citrixライセンシングテレメトリデータ要素を参照してください。
仮想ループバックポートの除外
仮想ループバックから特定のポートを除外するオプションが追加されました。これにより、アプリケーションが指定されたポートのループバックアドレスに対して行う呼び出しが、セッション固有のループバックアドレスに変更されなくなります。詳細については、仮想ループバックを参照してください。
シームレスアプリのLogonUIウィンドウのスケーリングの改善
認証パススルーが発生しないシナリオにおいて、LogonUIウィンドウのスケーリングが改善されました。LogonUIウィンドウは、モニターの解像度とDPI設定に基づいてスケーリングされ、LogonUIウィンドウ全体がクリッピングなしで表示されるようになります。 詳細については、公開アプリケーションを開くときにWindows免責事項メッセージをフルサイズで表示するようにLogonUIを変更する方法を参照してください。
公開アプリケーションのサインアウトチェッカーの機能強化
この新機能により、システムに構成されているスタートアップアプリを自動的に検出し、システムプロセスリストに自動的に追加するオプションが追加されました。これにより、最後の公開アプリケーションウィンドウが閉じられたときに、これらのアプリケーションがサインアウトをブロックすることがなくなります。 詳細については、公開アプリケーションでのセッションサインアウトの問題のトラブルシューティングを参照してください。
DVCの仮想チャネル許可リスト
DVCの仮想チャネル許可リストを使用して、環境で許可されるカスタム動的仮想チャネルを制御できるようになりました。詳細については、「DVCの仮想チャネル許可リスト」を参照してください。
バーチャル デリバリー エージェント (VDAs) 2407
サードパーティ製VDA展開方法のドキュメント再構成
サードパーティ製VDA展開ページが、追加の詳細な手順を含むように再構成されました。詳細については、「サードパーティ製VDA展開」を参照してください。
MCSでプロビジョニングされていないVDAのトークンベースVDA登録(プレビュー)
この機能により、MCSでプロビジョニングされていないVDAの登録トークンを生成および管理できるようになりました。この実装により、MCSでVDAをプロビジョニングすることなく、WebSocket経由でVDA登録が可能になります。この機能は、Linux Virtual Delivery Agent、macOS用Citrix Virtual Delivery Agent、およびCitrix Virtual Apps and Desktopsを使用するドメイン非参加VDAもサポートします。詳細については、「トークンを使用してMCSでプロビジョニングされていないVDAを登録する」を参照してください。
ウェブスタジオ
依存ポリシーの明確化
一部の設定は、他の設定に依存しています。たとえば、子設定が構成されていても、親設定が有効になっていない場合、構成された子設定は有効になりません。以前は依存関係が明確ではありませんでした。このリリースから、子ポリシーを構成する前に最初に構成する必要がある親ポリシーが明確に示されるようになりました。詳細については、「ポリシー設定」を参照してください。
複数選択ポリシー
複数のポリシーを選択し、以下の機能強化を確認できるようになりました。
-
ポリシー行をクリックする: ポリシー行をクリックすると、上部のアクションバーに単一ポリシーのアクションが表示されます。下部の詳細ペインには、ポリシーに関する情報が表示されます。
-
複数のポリシーのチェックボックスを選択する: ステータスが有効または無効の複数のポリシーのチェックボックスを選択すると、上部のアクションバーに複数のポリシーのアクションが表示されます。下部の詳細ペインには、選択されたポリシーの数が表示されます。
注:
複数のポリシーを選択した後、別の単一ポリシーの行をクリックすることで、そのポリシーの詳細を表示できます。この操作では、以前に選択したポリシーはクリアされません。ただし、右クリックアクションでは、そのポリシー行のアクションは表示されません。
コンテキストに応じたApp Protection
この機能により、管理者はApp Protectionの画面キャプチャ防止およびキーロギング防止制御を、常に有効または常に無効にするのではなく、デバイスおよびユーザーのコンテキストに応じて適用できます。この実装により、必要な場合にのみApp Protectionの画面キャプチャ防止およびキーロギング防止を強制できます。詳細については、「App Protectionの管理」を参照してください。
スマートカード認証のサポート
Web Studioでスマートカード認証がサポートされるようになり、管理者はPIVカードおよびCACカードを使用してWeb Studioにアクセスできるようになりました。詳しくは、「Web Studioのスマートカード認証をセットアップする」および「スマートカード認証を有効にする」を参照してください。
テナント管理
テナント管理を使用すると、単一のCitrix Virtual Apps and Desktopsサイト内に管理パーティションを設定できるようになりました。この機能は、独立した部門や個別のIT管理チームなど、異なる事業サイロで運用している組織に最適です。
テナント管理を設定するには、次の手順に従います。
-
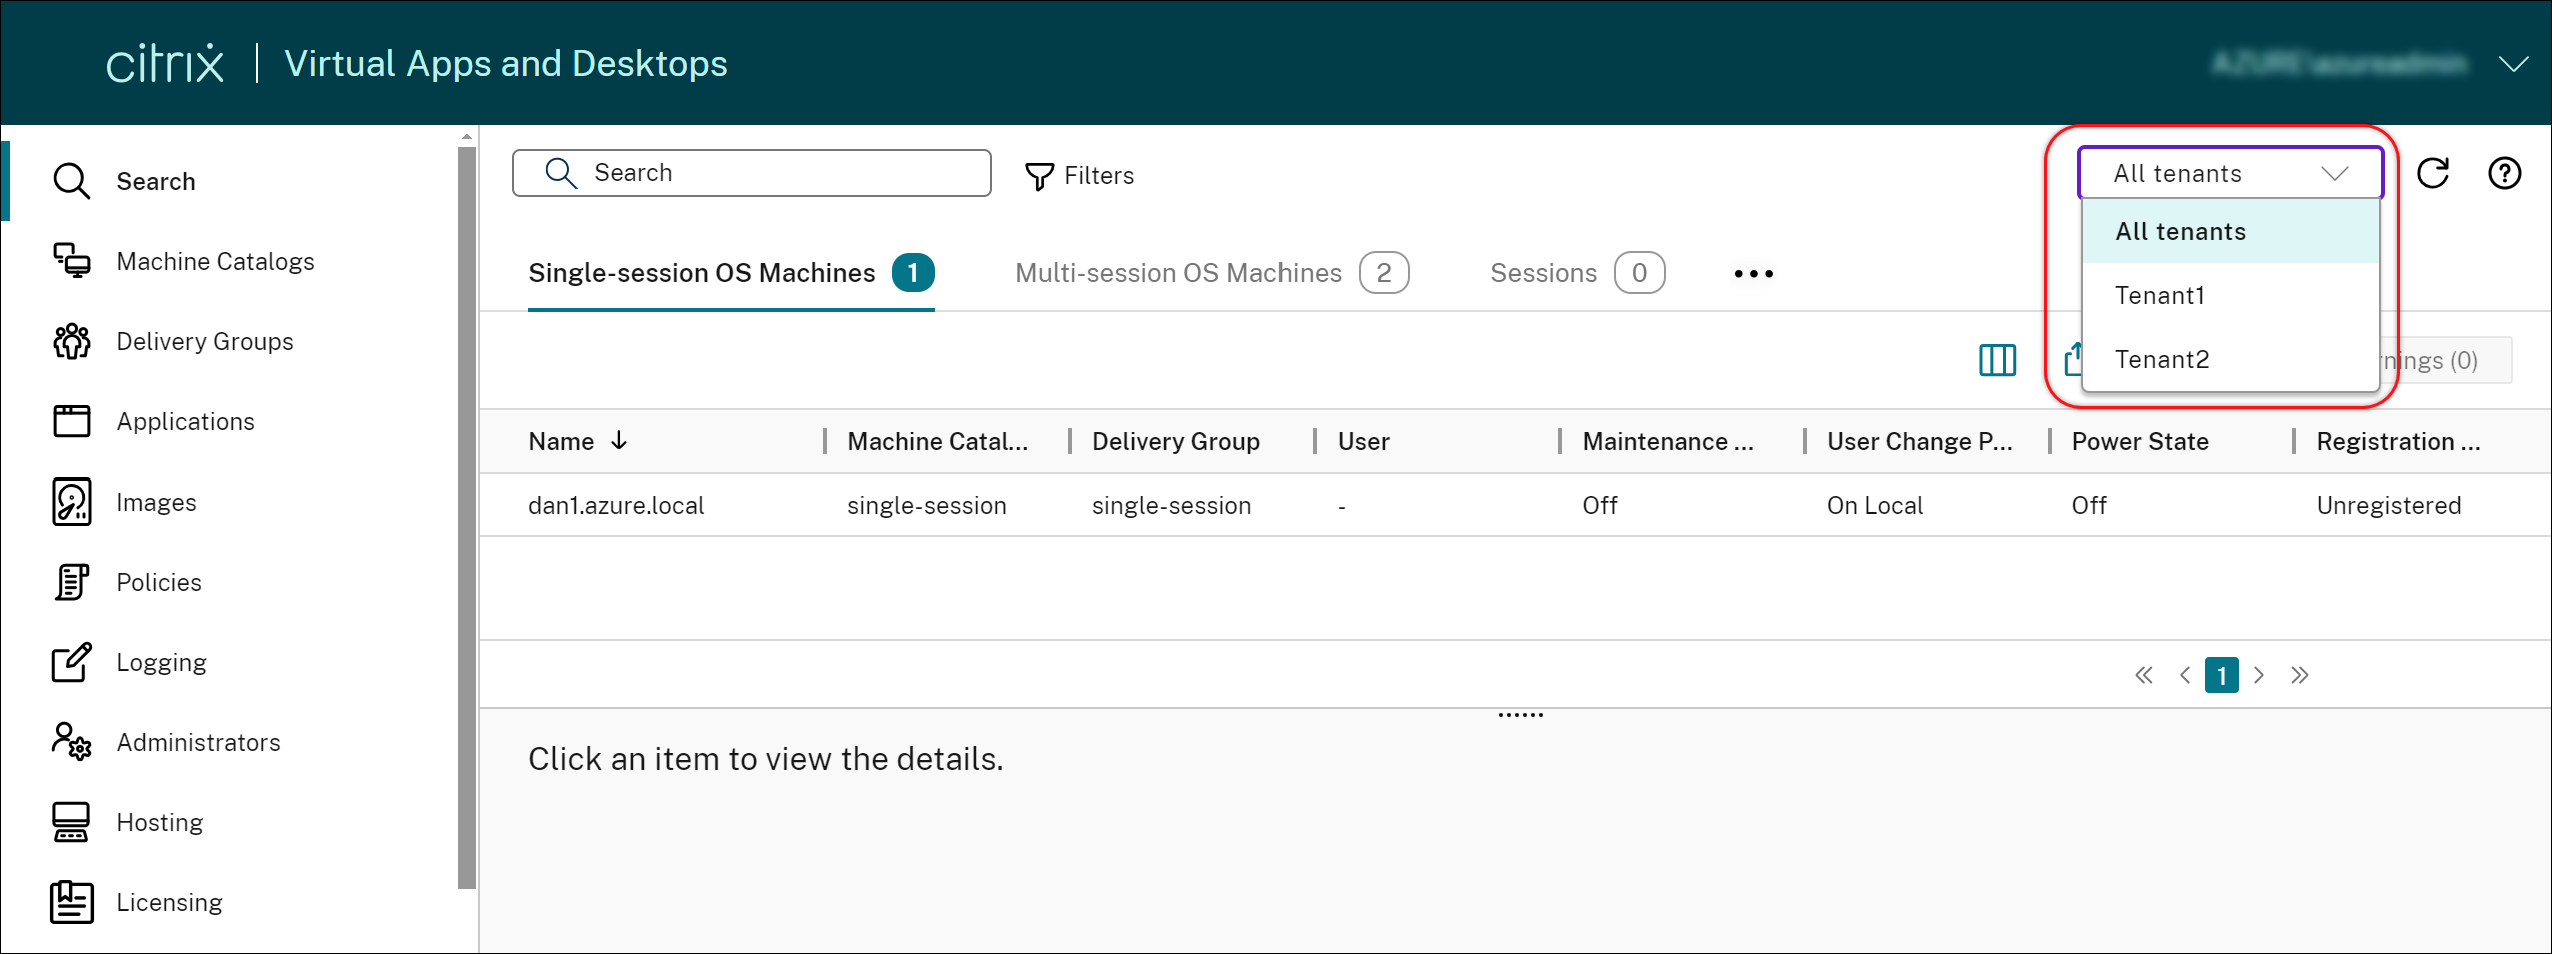
テナントを作成します。[管理者]>[スコープ] に移動し、テナントスコープを作成して、それらのスコープをマシンカタログやデリバリーグループなどの関連リソースおよび構成に関連付けます。
-
テナントの管理者を追加します。管理者 > 管理者に移動し、必要に応じてユーザーアカウントにロールとテナントを割り当てます。
テナントへの適切なアクセス権を持つ管理者は、Web Studioの右上隅にあるすべてのテナントドロップダウンリストでテナント名を表示および選択できます。その後、そのテナントにのみ関連付けられているリソースと構成を管理します。詳しくは、「テナント管理をセットアップする」を参照してください。
電源管理されたシングルセッションのプールされたVDAでローカルホストキャッシュ(LHC)を有効にする
デフォルトでは、MCSまたはCitrix Provisioningを使用してプロビジョニングされたシングルセッションのプールされたVDAは、LHCモードでは使用できません。Web Studioを使用すると、このデフォルトの動作をデリバリーグループごとに上書きし、LHC中にこれらのVDAを新しい接続で利用できるようにすることができます。詳しくは、「デリバリーグループを作成する」および「デリバリーグループを管理する」を参照してください。
VDA登録トークンの生成と管理
トークンベースのVDA登録により、Cloud Connectorの負荷が軽減され、潜在的な障害点が減少します。Web Studioを使用すると、MCSでプロビジョニングされていないVDAの登録トークンを生成および管理できるようになり、トークンベースの展開が効率化されます。詳しくは、「登録トークンを生成および管理する」を参照してください。
永続的なマルチセッションVMの作成
マルチセッションマシンのカタログを作成する際に、それらを永続的にするかどうかを指定できるようになりました。永続的なマルチセッションマシンについては、ユーザーがデスクトップに加えた変更は保存され、すべての承認済みユーザーがアクセスできることに注意してください。詳しくは、「マシンカタログを作成する」を参照してください。
Peak Autoscale™ 割り当て済み電源オン
永続デスクトップの電源がオンになっているものの使用されていない場合、またはユーザーがログオンしない場合、管理者はアクションなし、一時停止、シャットダウンなどのアクションを実行するまでの待機時間を定義できます。
-
割り当てられたマシンで、電源はオンになっているものの、ピーク時間の開始から設定された時間内にセッションが接続されていない場合、デリバリーグループレベルでポリシーを追加してマシンの電源を切ることができます。
-
割り当てられたマシンで、再開状態にあるものの、ピーク時間の開始から設定された時間内にセッションが接続されていない場合、デリバリーグループレベルでポリシーを追加してマシンを一時停止することができます。
この機能は、PTO中のエンドユーザーやログオンしていないエンドユーザーがいる場合、または会社が長期休暇の場合に役立ちます。待機時間とマシンの切断アクションを設定することで、Azureの消費コストを削減できます。詳細については、「シングルセッションOSランダムデリバリーグループ」および「シングルセッションOS静的デリバリーグループ」を参照してください。
パッケージ化されたアプリケーションをシングルセッション静的デスクトップおよびオフィスPCに配信する
この機能強化により、あらゆる種類のデスクトップにパッケージ化されたアプリケーションを配信できるようになりました。デスクトップにパッケージ化されたアプリケーションを配信するには、次の方法でそれらのアプリケーションをデリバリーグループに追加します。
-
デリバリーグループの作成中にアプリケーションを追加します。
-
既存のデリバリーグループにアプリケーションを追加するには、次のいずれかのエントリを使用します: Delivery Groups > Add Applications > Applications、Applications > Properties > Groups、または App Packages > Packages > Add Delivery Groups。
デスクトップの表示名を変更する
シングルセッションOS静的デリバリーグループ向けのマシン割り当てページを強化し、新しい列「表示名」を導入しました。この追加により、ユーザーに割り当てられたマシンのデスクトップ表示名を変更できるようになりました。詳細については、「ユーザー割り当ての管理」を参照してください。
検索ノードのセッションタブからシングルセッションマシンを再起動およびシャットダウンする
検索ノードのセッションタブで、不健全な状態のユーザーセッションを検索し、同じタブ内で関連するシングルセッションマシンをシームレスに再起動またはシャットダウンできるようになりました。この機能により効率が向上し、単一のインターフェイス内で特定されたセッションの問題に迅速に対応できるようになります。
ライトバックキャッシュディスクにドライブ文字を割り当てる
以前は、PowerShellコマンドレットを使用してのみ、ライトバックキャッシュディスクに特定のドライブ文字を割り当てることができました。Web Studioを使用すると、同じタスクを実行できるようになりました。詳細については、「Microsoftカタログの作成」を参照してください。
失敗後にカタログの作成を再試行する
カタログの作成に失敗した場合、カタログの作成を再試行できるようになりました。作成を成功させるには、トラブルシューティング情報を確認し、問題を解決してください。この情報には、検出された問題が記述されており、それらを解決するための推奨事項が提供されています。失敗したカタログにはエラーアイコンが表示されます。詳細を表示するには、各カタログの**「トラブルシューティング」**タブに移動します。詳細については、「マシンカタログの管理」を参照してください。
構成ログにクライアントIPを表示
**「ログ > イベント」で、ログ内のIPアドレスの詳細を表示できるようになり、アクションの発生源の追跡が容易になりました。メインビューにIPアドレス列を表示するには、ログの右上にある「表示する列」アイコンをクリックし、「クライアントIP」**を選択します。
コンテキストヘルプの機能強化
Web Studio内の各ノードにターゲットを絞った情報を提供し、より有益なエクスペリエンスを提供するために、ヘルプパネルを再設計しました。任意のノードでヘルプアイコンをクリックすると、関連機能をよりよく理解するのに役立つ、ワンストップの学習エクスペリエンスを提供することを目的とした包括的なリソースセットにアクセスできるようになりました。
-
選択したノードに特に関連する主要ドキュメントにアクセスします。
-
Citrixロードマップ、既知の問題、制限、システム要件、新機能などのサービス更新情報を入手できます。
-
Citrixブログ、Citrixコミュニティ、Citrix機能解説、Citrix製品ドキュメント、Citrixサポート、開発者ドキュメントなどの拡張リソースにアクセスします。
検索機能の強化
検索ノードを強化し、以下の新機能を導入しました。
-
精度を高め、使いやすさを向上させるための2つの新しいフィルター、「ゾーン」と「プロビジョニングの種類」。
-
2つの新しい列:
-
**「セッション」タブの「ユーザー表示名」**列。この列を使用すると、特定のユーザーに関連付けられているセッションをすばやく識別できます。
-
「デスクトップ表示名」列が「シングルセッションOSマシン」タブと「セッション」タブの両方に表示されます。この列を使用すると、特定のデスクトップに関連付けられているマシンをすばやく特定できます。
-
-
効率的な検索のための新しいフィルター。これら2つの列の詳細については、「マシンアクションと列」および「セッションアクションと列」を参照してください。
-
「検索」および「マシンカタログ」ノードの検索パネルにフィルターピンが追加され、頻繁に使用する検索フィルターをページ上でアクセス可能な状態に保つことができます。
アプリケーションノードの機能強化
アプリケーションノードで以下の機能強化を実施しました。
-
表示する列とエクスポートの機能を、アプリケーションタブとアプリケーショングループタブの両方に拡張しました。右上隅に新しく導入されたアイコンを使用すると、アプリケーションとアプリケーショングループのメインビューをカスタマイズし、それらのビューからレコードをCSVファイルにエクスポートできるようになりました。
-
アプリケーションの「詳細」ペインに「ゾーン」フィールドを追加し、アプリケーションが存在するゾーンを表示できるようにしました。この情報は、同じ名前を共有しながらも異なるゾーンから提供されるアプリケーションを区別する際に役立ちます。詳細については、「ゾーン」を参照してください。
マシンカタログとホスティングノードのデータキャッシュ
Citrix DaaS™の「マシンカタログ」ノードにデータキャッシュを導入しました。この機能強化により、「マシンカタログ」ノードに移動する際のページ読み込み時間が大幅に短縮され、全体的なユーザーエクスペリエンスが向上します。
より柔軟なリソースアクセス制御のためのアクセス ポリシー UI の再設計
デリバリーグループのリソースアクセス管理をより柔軟に行えるように、「デリバリーグループの編集 > アクセスポリシー」UIを再設計しました。新しい設計で利用できる主な機能は次のとおりです。
-
ポリシー追加のサポート。 ユーザー接続の属性に基づいてリソースアクセスを制限するアクセスポリシーを追加できるようになりました。ポリシーは2種類の基準で構成できます。
-
包含基準。 デリバリーグループへのアクセスが許可されるユーザー接続を指定できます。
-
除外基準。 デリバリーグループへのアクセスが禁止されるユーザー接続を指定できます。
-
-
拡張されたフィルターサポート。 さまざまなSmartAccessフィルターを使用して、包含基準と除外基準を定義できるようになりました。これらのフィルターには、
Citrix.Workspace.UsingDomainやCitrix-Via-WorkspaceなどのWorkspaceフィルター、およびネットワークロケーションベースの適応型アクセス用フィルターが含まれます。 -
含まれる基準に対する「すべて一致」ロジックのサポート。 この新しいロジックにより、デリバリーグループの許可されたユーザー接続を指定する際に、高レベルの精度と制御を実現できます。
AWSカタログ作成のための高度なイメージフィルタリング
AWSカタログ作成時にマシンのテンプレートを選択する際、以下の検索条件を使用して、ターゲットテンプレートのAWS AMIインベントリをフィルタリングできるようになりました。
-
イメージ名
-
イメージID
-
イメージタグ
マシンテンプレートリストは、リストをスクロールすると動的に読み込まれます。最初は25項目が読み込まれ、スクロールするにつれてさらに読み込まれます。
AWSで休止状態をサポートするVMを作成するためのサポート
AWS環境でVMの休止状態をサポートするマシンカタログを作成できるようになり、展開全体の費用対効果が向上します。関連するマシンプロファイルがこの機能をサポートしている場合、休止状態に対応したVMを含めるようにカタログを編集することもできます。詳細については、「休止状態」を参照してください。
新しいポリシー検証
追加のポリシー検証が追加されました。その結果、無効なポリシー設定が存在する場合、ポリシーを有効にしたり、インプレースアップグレードを実行したりすると、ポリシーデータが失われる可能性があります。Web Studio以外の方法でポリシーを作成または編集する場合は、最新バージョンのSDKとスナップインを使用することをお勧めします。詳細については、「CTX676686」を参照してください。
ポリシーセット
Web Studio > ポリシーで、ポリシーセットを使用してポリシーをグループ化し、ロールベースのアクセスを簡素化できるようになりました。その後、ポリシーセットにスコープとデリバリーグループを割り当てることで、承認された管理者のみが関連するユーザーとマシンに適用されるポリシーを管理できるようになります。詳細については、「ポリシーセット」を参照してください。
複数選択ポリシー
複数のポリシーを選択し、以下の機能強化をチェックアウトできるようになりました。
-
ポリシー行をクリックする: ポリシー行をクリックすると、上部のアクションバーに単一ポリシーのアクションが表示されます。下部の詳細ペインには、そのポリシーに関する情報が表示されます。
-
複数のポリシーのチェックボックスを選択する: ステータスが有効または無効の複数のポリシーのチェックボックスを選択すると、上部のアクションバーに複数のポリシーのアクションが表示されます。下部の詳細ペインには、選択されたポリシーの数が表示されます。
注:
複数のポリシーを選択した後、そのポリシーの行をクリックすることで、別の単一ポリシーの詳細を表示できます。この操作では、以前に選択したポリシーはクリアされません。ただし、右クリックアクションでは、そのポリシー行のアクションは表示されません。
依存ポリシーの明確化
一部の設定は他の設定に依存しています。以前は、ポリシー設定は相互に依存していましたが、設定間の関係が不明確でした。たとえば、子設定が構成されていても、親設定が有効になっていない場合、構成された子設定は有効になりません。以前は依存関係が明確ではありませんでした。このリリースから、子ポリシーを構成する前に最初に構成する必要がある親ポリシーが明確に示されるようになりました。詳細については、「ポリシー設定」を参照してください。
マシンカタログのサブネット更新を簡素化
以前は、マシンカタログのサブネット設定を変更するには、それを削除して再作成する必要がありました。この機能により、カタログを編集することで同じ機能を実現できるようになりました。カタログの下に作成された新しい仮想マシンのみが、新しく関連付けられたサブネット上に配置されることに注意してください。この機能強化により、カタログの削除と関連タスクの必要性が軽減されます。詳細については、「カタログの編集」を参照してください。
新しいポリシー設定 - セッションメトリック収集
この設定により、Citrix は VDA と Workspace 間のユーザーおよびマシンセッションメトリックを収集し、ユーザーエクスペリエンスを向上させることができます。
Citrix は、オペレーティングシステム、稼働時間、コンピューターシステム情報、ビデオコントローラーの詳細、VDA バージョン、展開タイプ、ドメイン参加ステータスなどのデータを収集します。さらに、製品改善の取り組みを支援するために、いくつかのセッション構成、パフォーマンスおよび信頼性データが収集されます。デフォルトでは、この設定は有効になっています。詳細については、「セッションメトリック収集」を参照してください。
セキュア プライベート アクセスとウェブスタジオの統合
2407 以降、Secure Private Access と Web Studio の統合が強化され、管理者は Web Studio コンソール内で SPA コンソールにアクセスできるようになりました。詳細については、「Secure Private Access と Web Studio の統合」を参照してください。
Citrix Studio
Citrix Studioはメンテナンスモードになりました
本リリースより、Citrix Studioはメンテナンスモードに移行します。今後、新機能の追加は行わず、定期的なバグ修正とセキュリティパッチを通じて、その安定性とセキュリティに注力します。Citrix Studioの次世代版であるWeb Studioへの移行を推奨します。Web Studioは、Citrix Studioと完全に同等の機能を備えたWebベースの管理コンソールであり、最新の管理エクスペリエンス、強化された機能、および強力な新機能を提供します。詳しくは、「Web Studioのインストール」を参照してください。
Citrix Director
ダッシュボードのアプリケーション使用状況監視グラフ
Citrix Directorで、公開アプリケーションの使用状況を監視できるようになりました。この機能はダッシュボードにあり、IT管理者またはアプリケーション管理者が、どのアプリケーションが頻繁に使用されているか、およびその使用状況の程度を把握するのに役立つ厳選されたグラフが含まれています。
これらのグラフは、過去24時間の以下のデータポイントで構成されています。
-
使用中のアプリケーションの総数
-
総ユニークユーザー数による最も使用されているアプリケーション(上位10件)
-
アプリケーション起動総数による最も使用されているアプリケーション(上位10件)
-
同時実行アプリケーションインスタンスのピーク上位
この視覚化により、顧客は人気のある公開アプリケーションを可視化し、ソフトウェアライセンスの購入にかかるコストを最適化するために、消費量とエンタイトルメントの分析を実行できます。
注:
この機能は、プラチナライセンスサイトでのみ利用できます。
アプリケーション監視(/en-us/citrix-virtual-apps-desktops/2407/media/application-monitoring.png)
詳しくは、「ダッシュボードのアプリケーション使用状況監視グラフ」を参照してください。
クラウドおよびオンプレミスユーザー向けの統合検索
以前は、Director でユーザーを検索するトリアージ中に、ユーザーがオンプレミスサイトのユーザーである場合にのみユーザーの詳細が表示されていました。ユーザーがクラウドサイトのユーザーである場合は、Monitor に移動して再度検索する必要がありました。この強化された検索機能により、Director の オプションを使用して、クラウドサイトまたはオンプレミスサイトのユーザーを検索できます。この機能により、問題解決までの平均時間が短縮され、データベースサイズの急激な増加なしに、単一のコンソールでシームレスなエクスペリエンスが提供されます。
統合検索サイト(/en-us/citrix-virtual-apps-desktops/2407/media/unified-search-site.png)
統合検索 - 完了(/en-us/citrix-virtual-apps-desktops/2407/media/unified-search-done.png)
詳しくは、「クラウドおよびオンプレミスユーザー向け統合検索」を参照してください。
セッションログオンビューの改善
-
電源オン - 仮想マシンの電源をオンにするのにかかった時間を表示します
-
起動と登録 - 仮想マシンを起動して登録するのにかかった時間を表示します
-
開始時刻
-
終了時刻
-
デリバリーグループの7日間平均 (秒)
-
ユーザーの7日間平均 (秒)
上記のデータを.CSVファイルにエクスポートすることもできます。
新しく追加された列 Power on および Boot up and registration は、トレンド -> ログオンパフォーマンス > 列の選択 の ユーザーセッションごとのログオン期間 テーブルに追加できます。ログオンパフォーマンス 画面でレポートをエクスポートすることもできます。
この機能強化により、ログオン期間に関連する問題を理解し、簡単にトラブルシューティングできるようになります。詳細については、「ユーザーログオンの問題の診断」を参照してください。
ICA® RTTまたはセッションログオン期間のデータが入力されない場合のトラブルシューティングオプション
以前は、EUEMサービスまたはプロファイル管理サービスが実行に失敗した場合、ICA RTTまたはセッションログオン期間に関連するデータ取得の失敗理由が表示されませんでした。この新機能により、失敗の理由とそれに対応する解決策を確認できます。
詳細については、「ICA RTTまたはセッションログオン期間のデータが入力されない場合のトラブルシューティングオプション」を参照してください。
公開デスクトップ名
Citrix DirectorのUIに公開デスクトップ名が表示されるようになりました。この新しいフィールドを使用すると、同じデリバリーグループ内のユーザーグループを区別できます。これらのユーザーグループのカスタムレポートを生成することもできます。この新しいフィールドは、Citrix Director UIのフィルター、カスタムレポート、またはマシン詳細セクションに追加されます。
高度なアラートポリシー
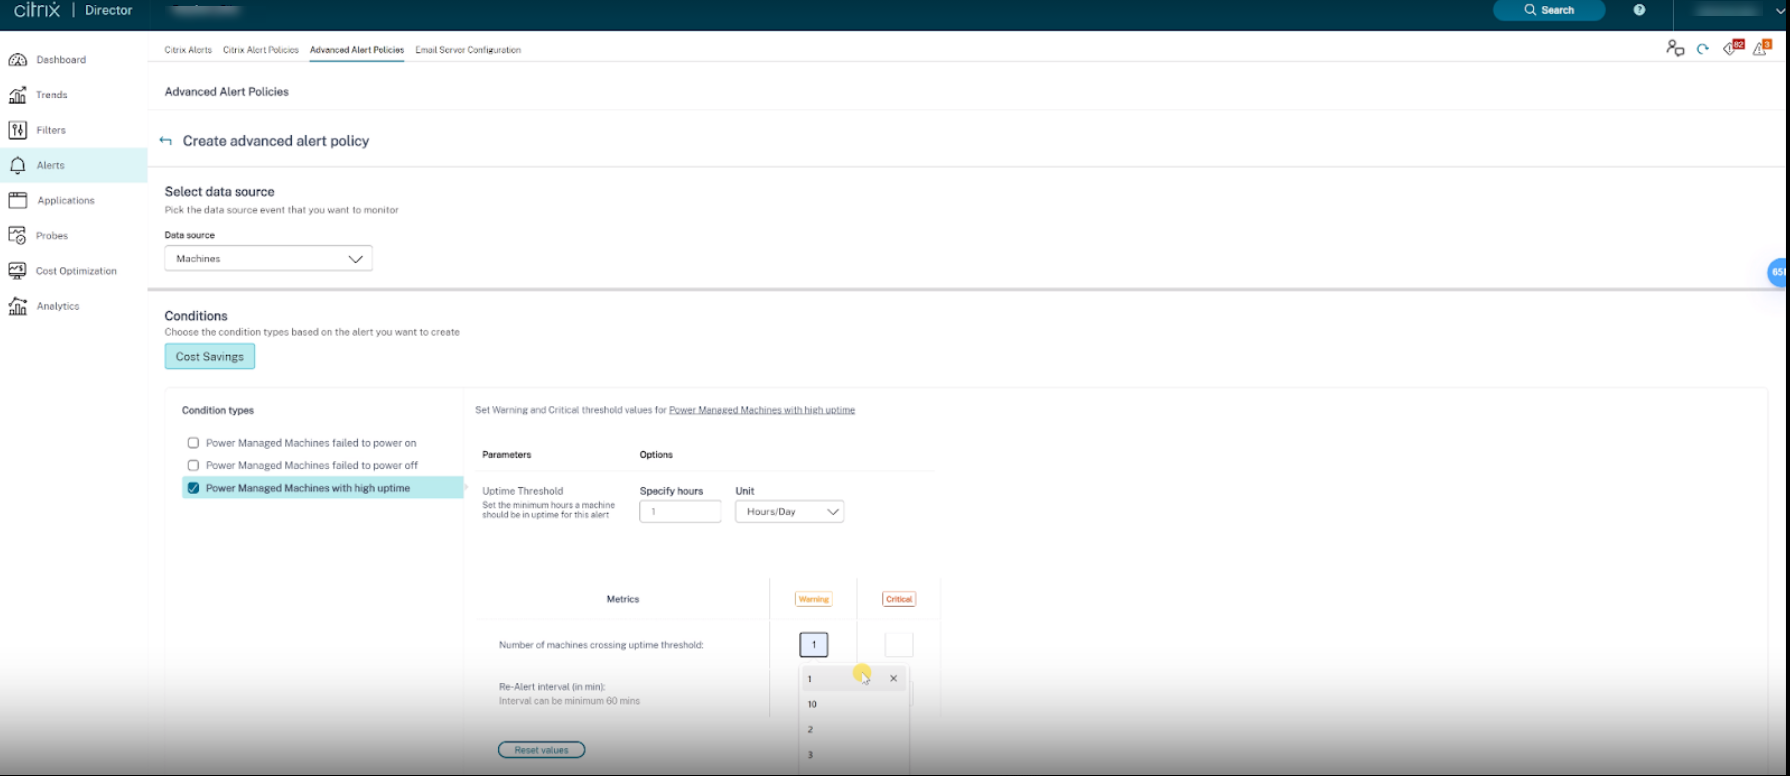
Directorのプロアクティブ通知およびアラート機能が強化され、高度なアラートポリシーという新しいアラートフレームワークが追加されました。この機能を使用すると、各要素または条件にきめ細かな詳細を含めてアラートを作成できるため、アラートの範囲をより詳細に制御できます。現在、これらのポリシーには、コスト削減とインフラストラクチャに関するアラートが含まれています。
この機能は、過剰なアラートを減らすのに役立ちます。過剰なアラートは、重要な問題への対応の遅延や効果の低下につながる可能性があります。このポリシーは、アラートポリシーの有効性と管理者からのエンゲージメントを測定するのに役立ちます。
詳細については、「高度なアラートポリシー」を参照してください。
アラートコンテンツの機能強化
Directorのアラート機能が強化され、CSV添付ファイルとJSONペイロードが含まれるようになりました。この機能強化により、メールでCSV添付ファイルとして、またはWebhookの場合はJSONペイロードとしてアラートの詳細を取得できます。このCSV添付ファイルとJSONペイロードを使用すると、詳細レベルで豊富なコンテンツを受信でき、問題の迅速な特定と解決に役立ちます。
現在、この機能強化は次のアラートでのみ利用可能です。
-
マシンの稼働時間
-
電源オンアクションの失敗
-
電源オフアクションの失敗
-
未登録マシン (%)
詳細については、「アラートコンテンツの機能強化」を参照してください。
セッションタイプと最終起動時間を表示およびフィルターするオプション
Citrix Directorで、セッションの種類を新しい列として追加するオプションが提供されるようになりました。利用可能なセッションの種類は、デスクトップとアプリケーションです。フィルター > セッション > 列の選択で追加することで、セッションの種類を新しい列として追加することもできます。これは、トレンド > セッションにも追加されています。
同様に、フィルター > マシンセクションに、最終起動時間を検索する新しいオプションが追加されました。フィルター > マシン > 列の選択で追加することで、最終起動時間を新しい列として追加することもできます。
セッションとアプリケーションインスタンスで期間別にデータをフィルターするオプション
Citrix Directorで、フィルタータブのセッションとアプリケーションインスタンスに期間フィルターが追加されました。セッションとアプリケーションインスタンスを次の期間でフィルターできるようになりました。
-
過去60分
-
過去24時間
-
過去7日間
また、フィルタータブのセッション、接続、アプリケーションインスタンスにカスタム期間オプションが追加されました。
詳細については、「障害トラブルシューティングのためのデータのフィルタリング」(/ja-jp/citrix-virtual-apps-desktops/2407/director/site-analytics/filters-data)を参照してください。
強化されたパフォーマンスメトリックパネル
パフォーマンスメトリックパネルには、履歴データメトリックの視覚化が強化されています。セッションパフォーマンスタブをクリックすると、過去15分間のデータに加えて、ICARTTとICA Latencyの過去24時間分のデータを表示できます。この機能強化により、セッションが過去24時間以内に終了した場合でも管理者が問題をトリアージできるようになり、解決までの平均時間を短縮できます。
詳細については、「パフォーマンスメトリック」(/ja-jp/citrix-virtual-apps-desktops/2407/director/troubleshoot-deployments/user-issues/session-performance#performance-metrics)を参照してください。
セッションパフォーマンスタブの機能強化
セッションパフォーマンスタブのセッショントポロジセクションは、以下を含むように強化されました。
-
セッショントポロジビューにおけるコネクタとCitrix Gatewayに関する追加の詳細(エンドポイントIP、エンドポイントOS、エンドポイントホップにおけるCitrix Workspace™アプリのバージョンなど)
-
ゲートウェイサービスのPop ID、場所と国、コネクタIP、コネクタ名、リソースの場所
-
コネクタとCitrix Gatewayの欠落しているデータ要素に関する詳細と、最新バージョンをダウンロードするためのリンク
-
ハイパーバイザーの種類、ホスト接続名、ホスト名などのハイパーバイザーの詳細
-
セッション詳細セクションおよびセッショントポロジビューにおけるHDXプロトコルの名前
-
Windows版Citrix Workspaceアプリに存在する以下のエンドポイントメトリック:
-
Wi-Fi信号強度
-
スループット(受信および送信)
-
ネットワークインターフェイスタイプ
-
リンク速度
-
この機能強化により、セッションに関する問題を迅速にトラブルシューティングできます。
ユーザープロファイル読み込みの問題のトリアージに関する機能強化
Citrix Directorは、Citrix Profile ManagementコンテナおよびFSLogixコンテナからのプロファイル読み込み期間とコンテナメトリックの収集をサポートするようになりました。この機能強化により、管理者はユーザーセッションレポートで包括的なプロファイル使用状況とパフォーマンスデータを受け取ることができます。このデータを使用すると、問題をより効率的に特定し、解決できます。
詳細については、「プロファイル読み込み」を参照してください。
コスト最適化
Citrix Directorに、仮想マシンとセッションの使用状況を効果的に分析するのに役立つ「コスト最適化」という新機能が導入されました。この機能は、コストを最適化する方法に関する洞察に満ちた視覚的な表現を提供します。また、不要なマシンを排除し、それによってコストを削減するのにも役立ちます。
コスト最適化ページには、次の機能が含まれています。
-
コスト削減
-
インフラストラクチャの適正化
コスト削減
コスト削減ページでは、選択した期間に発生したインフラストラクチャの節約額を視覚的に表示し、残りの日数で予想される節約額を予測します。このページでは、マシンの使用状況とセッションを分析することで、達成された節約額とコスト削減の機会を特定するのに役立ちます。このページでは、次の情報を提供します。
-
インフラストラクチャコストの最適化に関する洞察
-
節約された金額
-
予測コストを超える可能性のあるさまざまなシナリオに関する情報
-
インフラストラクチャコスト削減を実現するための特定と戦略的計画の潜在的な機会
コスト最適化 > コスト削減ページには、推定節約額とオートスケール節約レポートが含まれています。
推定節約額は、インフラストラクチャリソースの効率的な利用を評価するのに役立ちます。推定節約額は、インフラストラクチャリソースの効率的な利用を評価するのに役立ちます。コスト削減額は、ハイパーバイザーの通貨または発生したコストの割合として表示されます。以下の期間の結果を表示できます。
-
7日間
-
30日間
-
3か月
-
6か月
-
12か月
「推定節約額」グラフには、以下が表示されます。
-
推定節約額 - 選択した期間にインフラストラクチャで達成された節約額を表示します
-
電源管理されたマシン - 電源管理されたマシンの総数を表示します。
-
予測節約額 - 残りの期間でどれだけのインフラストラクチャの節約が可能かを表示します
オートスケール節約額レポートには、オートスケールが構成および有効化されているデリバリーグループに関する情報が表示されます。このレポートは、電源管理されたマシンにのみ適用されます。
詳細については、「コスト削減」を参照してください。
インフラストラクチャの適正化
「インフラストラクチャの適正化」ページでは、リソース使用率に基づいて、デリバリーグループのプロビジョニングとサイジングの側面を分析できます。この分析に基づいて、使用パターンに合わせてマシンのプロビジョニングとサイジングを最適化できます。未使用のリソースへの支出を削減することで、インフラストラクチャコストを最適化できます。リソース使用率がプロビジョニングされたよりも一貫して低い場合は、より低いCPUおよびメモリ仕様のマシンを選択することもできます。リソース使用率が一貫して高く、ログオンとICARTTメトリックなどのセッションエクスペリエンスに影響を与えている証拠がある場合は、より高いCPUおよびメモリ仕様のマシンを選択することでパフォーマンスを最適化できます。
インフラストラクチャの適正化は、以下を使用してフィルタリングできます。
-
デリバリーグループ - シングルセッションOSまたはマルチセッションOSデリバリーグループでフィルタリングできます
-
タグ - タグはマシンに適用されるタグ名です。そのため、同じタグを持つマシンをフィルタリングできます。最大5つのタグを複数選択できます。複数のタグを選択すると、選択されたマシンタグのいずれか1つ以上が適用されているすべてのマシンをフィルタリングできます。
-
期間 - 過去24時間、7日間、30日間のデータをフィルタリングできます。
インフラストラクチャの適正化ページでは、以下を提供します。
-
使用状況の詳細に関する洞察
-
リソース使用率の概要
-
リソース使用率の傾向
ホーム画面の左側のメニューからコスト最適化タブをクリックします。次に、インフラストラクチャの適正化タブをクリックして、インフラストラクチャの適正化ページにアクセスします。
コスト最適化タブ > コスト削減のインフラストラクチャの詳細セクションにあるこのデリバリーグループを適正化するリンクをクリックして、インフラストラクチャの適正化ページにアクセスすることもできます。
詳細については、「インフラストラクチャの適正化」を参照してください。
最近の電源操作があるマシンを検査する
成功および失敗した電源操作のステータスを持つマシンを検査できるようになりました。この機能は、以下の分析に役立ちます。
-
ユーザーの問題を引き起こす電源オンの失敗
-
コストを増加させる電源オフの失敗
注:
データは電源管理されたマシンでのみ利用可能です。この機能がサポートされる前に行われた電源操作のデータは利用できません。
以下の方法で、マシンの電源操作ステータスを表示できます。
-
フィルター -> マシンタブから。この場合、デフォルトで電源操作時間と電源操作結果の列が表示されます。表示したい列を選択することもできます。
-
コスト最適化タブから。この場合、デフォルトのフィルターは電源操作トリガー元がAutoscaleに設定され、電源操作結果が失敗に設定されています。
この機能により、電源操作制御の詳細を表示できます。たとえば、誰が操作をトリガーしたか、どの操作が電源状態を変更したか、失敗の理由、操作が完了した時刻などを表示できます。これらの詳細をエクスポートすることもできます。
詳細については、「最近の電源操作があるマシンを検査する」を参照してください。
電源オンアクション失敗および電源オフアクション失敗アラート
Directorのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内で電源管理されたマシンの電源オンまたはオフに失敗した数に基づいて、電源オン操作の失敗と電源オフ操作の失敗という2つの新しいアラートが追加されました。新しいアラート条件により、デリバリーグループ内で電源オンまたはオフに失敗した電源管理マシンの数をアラートしきい値として構成できます。
詳細については、「電源オン操作の失敗と電源オフ操作の失敗」を参照してください。
マシン稼働時間アラート
Directorのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内の電源管理されたマシンの稼働時間に基づいて、新しいアラート「マシン稼働時間アラート」が追加されました。しきい値を超えたマシンがあるデリバリーグループごとに、そのデリバリーグループのみの添付ファイルまたはWebhookアラートが届きます。
新しいアラート条件により、デリバリーグループ内でマシンがオンになっている時間数を、1日あたりの時間数、1週間あたりの時間数、または1か月あたりの時間数としてアラートしきい値を構成できます。
詳細については、「マシン稼働時間アラート」を参照してください。
未登録マシンアラート
Directorのプロアクティブ通知およびアラート機能が強化され、デリバリーグループ内の未登録マシンの割合に基づいて、新しいアラート「未登録 マシン (%)」が追加されました。この新しいアラート条件により、デリバリーグループ内の未登録マシンの割合として、警告およびクリティカルなしきい値を構成できます。
詳しくは、「未登録マシン」を参照してください。
統合とデータのエクスポート
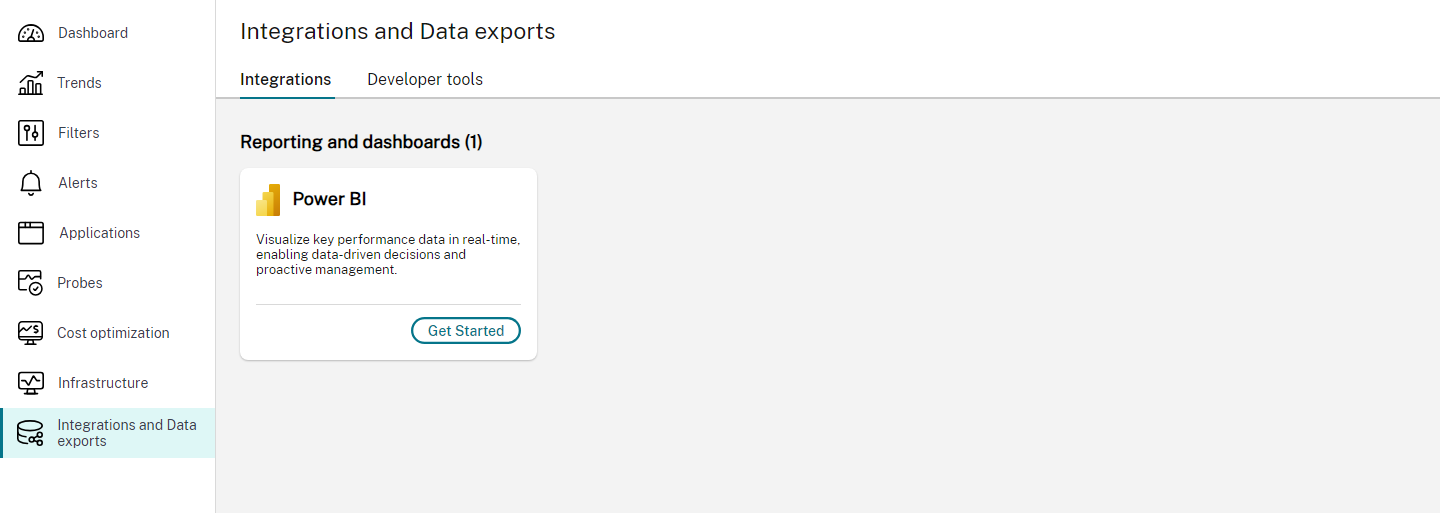
Citrix Director に、統合とデータエクスポートのための新しい UI が追加されました。この機能は、Citrix Director で利用可能なさまざまなインターフェイスとサードパーティ統合の認識を向上させるのに役立ちます。新しく導入された ページには、次のものが表示されます。
-
利用可能な統合
-
サポートされている開発者ツール
このページでは、データエクスポートのためのREST APIの設定についても説明し、統合と開発者ツールの使用を開始するためのガイドとドキュメントへの参照リンクを提供します。
現在、Citrix DirectorはPower BIの可観測性と統合されています。この機能を使用すると、REST APIを使用してCitrix DirectorからPower BIにパフォーマンスデータとイベントをエクスポートできます。
左側のナビゲーションメニューから [統合とデータエクスポート] をクリックします。 [統合とデータエクスポート] ページが表示されます。
詳しくは、「統合とデータエクスポート」を参照してください。
過去のユーザーセッションの診断
Citrix Directorで、アクティブ、切断、または終了状態のセッションの詳細が表示されるようになりました。以前は、アクティブなセッションの詳細のみを表示できました。この機能により、ヘルプデスク管理者は、終了したセッションまたは終了状態のセッションに関する問題をトラブルシューティングできます。セッションの詳細は、過去24時間および過去2日間利用できます。終了したセッションまたは終了状態のセッションについて、次の詳細を表示できます。
-
マシン詳細パネル - 選択したセッションが起動されたマシンの利用可能な詳細を表示します。
-
セッション詳細パネル - 選択したセッションの利用可能な詳細を表示します。
-
セッションログオン期間 - 選択したセッションにかかったログオン期間に関する情報を表示します。ブローカー処理、マシンの起動、HDX接続、認証、GPO、ログオンスクリプト、ディスクへのプロファイル読み込み、および対話型セッションにかかった時間に関するグラフを表示できます。
詳細については、履歴ユーザーセッションの診断を参照してください。
Secure Private Accessセッション用アクティビティマネージャー
Citrix Directorは、Secure Private Accessセッションのアクティビティマネージャービューを提供し、セッションアクティビティの全体像を把握できます。アクティビティマネージャーは、正常に開かれたすべてのアプリとデスクトップ、開くのに失敗したアプリとデスクトップ、およびSecure Private Accessアプリで設定されたポリシーの結果を包括的に表示します。
アクティビティマネージャーには、利用可能なアプリおよび起動されたアプリの詳細が表示されます。以下のセッション詳細を確認できます。
-
起動時間
-
リソース名
-
リソースの種類
-
アクセスされたリソース
-
ステータス
-
トランザクションID
また、許可、拒否、エラーなどのアプリケーションステータスで上記の詳細をフィルターすることもできます。上下の矢印で詳細を並べ替えることもできます。
アクティビティマネージャー(/en-us/citrix-virtual-apps-desktops/2407/media/spa-activity-manager.png)
詳細については、Secure Private Accessセッションのアクティビティマネージャーを表示を参照してください。
Secure Private Access アプリのセッショントポロジビュー
Secure Private Access を使用して開かれたアプリのセッショントポロジを表示できます。アクティビティマネージャーから目的のアプリをクリックすると、選択したアプリのセッショントポロジが表示されます。
アクティビティマネージャー(/en-us/citrix-virtual-apps-desktops/2407/media/spa-session-topology.png)
セッショントポロジビューから、Secure Private Access を使用して開かれたアプリ、ポリシー評価のステータス、およびアプリ起動のステータスを表示できます。また、アプリ、ポリシー評価、およびセッションの詳細も確認できます。
詳細については、Secure Private Access アプリのセッショントポロジビューを参照してください。
インフラストラクチャ監視
Citrix Director は、Citrix Virtual Apps and Desktops コンポーネントの運用健全性に関する可視性を提供するようになりました。この機能は、インフラストラクチャに関連する問題を簡単に特定、トラブルシューティング、解決するのに役立ちます。現在、Citrix Provisioning™ (PVS) および StoreFront コンポーネントの健全性が監視されています。
この機能をサポートするために、Citrix Infrastructure Monitor という新しい Windows 実行可能ファイルが導入されました。これは、PVS または StoreFront™ サーバーから Director への関連する健全性メトリックの収集と送信に役立ちます。
この機能は、Director の単一コンソールで、PVS および StoreFront サーバーのシステムメトリックに関する重要な監視データセットとプロアクティブなアラートを取得するのに役立ちます。最新の情報を確保するために、監視コンポーネントから5分ごとにデータが収集されます。
この機能は、プロアクティブな監視、詳細なメトリック、および自動アラートを提供することで、運用効率を向上させ、Citrix インフラストラクチャがスムーズかつ効率的に稼働することを保証することを目的としています。
主な機能
リアルタイム監視:
-
Citrix Provisioning (PVS) サーバーや StoreFront などの Citrix インフラストラクチャコンポーネントの継続的な監視。
-
システム健全性、リソース使用率、および関連するパフォーマンスメトリックを表示するダッシュボードビュー。
詳細な分析:
-
各コンポーネントの接続ステータス、サービスまたはプロセスステータスなどのシステムヘルス指標に関する詳細な分析を提供します。
-
CPU、メモリ、ディスク使用率などのリソース使用率メトリックに関する詳細。
自動アラートと通知:
-
きめ細かなスコープを持つさまざまなメトリックと状態に対応するカスタマイズ可能なアラートしきい値。
-
メールとWebhookによるリアルタイム通知。
ユースケース
運用効率:
Citrix管理チームがCitrixサーバーとサービスの高可用性とパフォーマンスを維持できるようにします。この機能は、問題が重要なユーザーグループに影響を与える前に、問題を事前に特定して管理者に警告することで、ダウンタイムを最小限に抑えるのにも役立ちます。
チケット解決の高速化:
サーバーの健全性とパフォーマンスに関する主要なメトリックを監視し、仮想アプリケーションとデスクトップのユーザーへの最適な配信を評価します。これらのメトリックを使用して、関連するコンポーネントを分析することで、パフォーマンスに関連するユーザーの苦情を診断し、解決します。
詳細については、インフラストラクチャ監視 [プレビュー]セクションを参照してください。
インフラストラクチャ ポリシー
このポリシーは、サポートされているCitrix Virtual Apps and Desktopsコンポーネントの健全性に関連するアラートを作成するために導入されました。
インフラストラクチャ監視のセットアップが完了すると、Directorで利用可能な健全性データを使用して、必要なコンポーネントのアラートを設定できます。管理者は、条件、スコープ、通知媒体を設定して、メールまたはWebhookを介したJSONペイロードで重要なアラートを受信できます。発生したアラートは、分析と管理のためにCitrix Alertsセクションでも利用できます。
このポリシーの一環として、次の4つの新しいカテゴリが導入されました。
-
到達可能性
-
依存サービス
-
影響
-
リソース使用率
重大および警告セクションで、必要に応じて異なる条件を設定し、前述のカテゴリの重大度を変更できます。これらのアラートの再アラート間隔をスケジュールすることもできます。
各カテゴリ内の条件は、組織の優先順位に基づいて、重大度を重大および警告に設定できます。これらのアラートの再アラート間隔をスケジュールすることもできます。
詳細については、「インフラストラクチャポリシー (プレビュー)」セクションを参照してください。
シトリックス スカウト
トレースと再現手順の機能強化
以前は、トレースと再現手順で、UI を使用して保存された CDF トレースをインポートできました。
2407 リリース以降、この UI オプションは削除されました。追加のログ収集を有効にすると、Scout はマシンにインストールされている CDC 関連ツールを自動的に検出し、CDC ツール関連のトレースログを zip パッケージに自動収集します。これらの zip ファイルをカスタマイズして Scout に添付できます。この自動化により、Citrix Scout をより効果的に使用し、問題を迅速に診断できます。
詳細については、「追加のログ収集を有効にする」を参照してください。
マシン作成サービス™ (MCS)
Azure におけるイメージバージョンごとのレプリカ制限の増加
Azure は、ギャラリーイメージの単一バージョンあたりのレプリカの最大数を 100 に増やしました。この制限の増加により、Azure Compute Gallery イメージを使用して MCS マシンカタログを作成する際に、プロパティ
SharedImageGalleryReplicaMaximum を最大値 100 に設定できるようになりました。詳細については、「Azure Compute Gallery を構成する」を参照してください。
Azure のネストされた仮想化のサポート
この機能を使用すると、ネストされた仮想化が有効になっているマスターVMを構成した場合、そのマスターVMを使用して作成されたMCSマシンカタログ内のすべてのVMでネストされた仮想化が有効になります。この機能は、永続VMと非永続VMの両方に適用されます。既存のMCSマシンカタログと既存のVMをイメージ更新によってネストされた仮想化を有効にするように更新できます。
現在、Dv3およびEv3 VMサイズのみがネストされた仮想化をサポートしています。
ネストされた仮想化の詳細については、Microsoftのブログ「Azureにおけるネストされた仮想化」を参照してください。
休止状態の失敗に関する警告メッセージの取得
MCSでプロビジョニングされた既存の休止状態対応VMの休止状態の失敗が発生した場合に、PowerShellコマンド Get-ProvOperationEvent を使用して警告メッセージを取得できるようになりました。詳細については、「休止状態の失敗に関する警告メッセージの取得」(/ja-jp/citrix-virtual-apps-desktops/2407/install-configure/power-management/power-manage-azure-vms#get-warnings-messages-for-hibernation-failure) を参照してください。
Azureのホスト接続での権限の検証
以前は、Azure 環境では、Azure への接続を作成するために使用されるホスト接続資格情報 (クライアント ID またはアプリケーション ID) のみを検証できました。
この機能を使用すると、次のことができます。
-
ホスト接続資格情報に割り当てられている権限のリストを取得する
-
割り当てられた権限で実行できる操作のリストを取得する
-
必要な権限に関する情報
-
必要な権限を追加する方法に関する情報
これにより、トラブルシューティングを行い、必要な権限を事前に取得できるため、ブロックされることなくタスクを実行できます。詳細については、「ホスト接続での権限の検証」を参照してください。
Azureでのディスク暗号化の変更
この機能により、Azure仮想化環境でディスク暗号化を変更できるようになりました。以下を実行できます。
-
マスターイメージのDESとは異なるディスク暗号化セット(DES)を使用してMCSマシンカタログを作成する。
-
既存のMCSマシンカタログおよび既存のVMのディスク暗号化タイプを、あるDESキーから別のDESキーに変更する。
-
以前CMEKが有効になっていなかったMCSマシンカタログとVMを、顧客管理の暗号化キー(CMEK)暗号化(DES)、ホストでのディスク暗号化、または二重暗号化を持つように更新する。
-
以前暗号化されていた既存のMCSマシンカタログとVMを、非暗号化に更新する。
-
プライベートエンドポイントを使用したディスク暗号化を有効にします(ProxyHypervisorTrafficThroughConnectorが有効なホスト接続を使用したMCSマシンカタログ)。
詳細については、「ディスク暗号化の変更」を参照してください。
ページファイル設定の変更のサポート
この機能により、マスターイメージを更新することなく、既存のカタログに新しく追加された VM のページファイル設定を変更できます。現在、この機能は Azure 環境のみに適用されます。
ページファイル設定を変更するには、VDAバージョン2311以降が必要です。PowerShellコマンドを使用してページファイル設定を変更できます。ページファイル設定の変更の詳細については、「ページファイル設定の変更」を参照してください。
AWS環境でGP3ボリュームタイプのIDディスクをMCSが作成
これまで、AWS環境では、VMのIDディスク(Identity disks)はGP2ボリュームタイプでした。この機能により、MCSはGP3ボリュームタイプのIDディスクを持つVMをプロビジョニングできるようになりました。GP3ボリュームタイプはAWSが提供する最も安価なオプションであるため、この機能はコストを最小限に抑えます。
この機能は、新しいカタログに追加されたVMと、既存のカタログに追加された新しいVMにのみ適用されます。この機能より前に作成された既存のVMは、IDディスクがリセットされない限り、引き続きGP2ボリュームタイプのIDディスクを持ちます。
AWSでマシンプロファイルソースを使用して追加プロパティをキャプチャするサポート
AWS環境では、この機能強化により、マシンプロファイルベースのカタログを作成または更新して、以下を含めることができるようになりました。
-
MCSマシンカタログの作成時に、マシンプロファイルソースからCPUオプション、テナンシータイプ、および休止状態機能を取得します。
-
MCSマシンカタログの編集中に、マシンプロファイルソースのテナンシータイプを変更します。この機能は、カタログに追加された新しいVMに適用されます。
-
MCSマシンカタログの編集中に、マシンプロファイルソースの休止状態機能を変更します。この機能は、カタログに追加された新しいVMに適用されます。
マシンプロファイルソースは、VMまたは起動テンプレートバージョンにすることができます。この機能は、永続および非永続カタログの両方に適用されます。
詳しくは、「マシンプロファイルを使用してカタログを作成する」を参照してください。
AWSにおけるMCSマシンカタログVMのIDディスクの暗号化のサポート
以前は、AWS環境では、MCSはプロビジョニングされたVMのOSディスクのみの暗号化を許可していました。この機能により、OSディスクに加えてIDディスクも暗号化できるようになりました。この機能を使用すると、AWS KMSキー(カスタマーマネージドキーおよびAWSマネージドキー)を使用して、VMに接続されたディスクに対して暗号化操作を実行できます。
OSディスクとIDディスクの暗号化については、次のいずれかを構成してください。
-
暗号化されたマスターイメージを使用する(例:KMSキーで暗号化されたルートボリュームを含むインスタンスまたはスナップショットから作成されたAMI)
-
暗号化されたルートボリュームを含むマシンプロファイルのソース(VMまたは起動テンプレート)を使用する。
詳しくは、「OSディスクとIDディスクを暗号化する」を参照してください。
AWSにおけるホスト接続の権限の検証
AWS環境では、MCSマシンカタログの作成と管理に関連するタスクを実行するためのホスト接続の権限を検証できるようになりました。この実装により、VMの作成、削除、更新、VMの電源管理、EBS暗号化など、さまざまなシナリオで必要な不足している権限を事前に特定できるため、重要な時期にブロックされることを回避できます。詳しくは、「ホスト接続の権限を検証する」を参照してください。
GCPにおけるマシンプロファイルソースからVMおよびディスクへのラベルの継承のサポート
この機能により、MCSマシンカタログVMおよびディスク(IDディスク、ライトキャッシュバックディスク、およびOSディスク)は、マシンプロファイルソース(GCP VMインスタンスまたはインスタンステンプレート)のラベルを継承できるようになりました。ラベルを使用して、異なるチームが所有するインスタンス(例: team:researchおよびteam:analytics)を区別し、さらにコスト計算や予算編成に利用できます。ラベルの詳細については、GCPドキュメント「ラベルを使用してリソースを整理する」を参照してください。
この機能は、永続的および非永続的な MCS マシンカタログに適用されます。
新しいMCSマシンカタログを作成したり、既存のカタログを更新したり、既存のVMを更新してマシンプロファイルソースからラベルを継承させたりできます。
詳しくは、「継承されたラベルを持つVMとディスク」を参照してください。
XenServer®でMCS PowerShellコマンドを使用してCitrix Provisioningカタログを作成
XenServer環境でMCS PowerShellコマンドを使用してCitrix Provisioningカタログを作成できるようになりました。マシンプロファイルベースと非マシンプロファイルベースの両方のCitrix Provisioningカタログを作成できます。詳しくは、「Citrix StudioでCitrix Provisioningカタログを作成する」を参照してください。
マシンプロファイルからプロビジョニングされたVMへのカスタムタグの継承のサポート
SCVMM VMのカスタムタグを、デフォルトのCitrixProvisioningSchemeIdタグとともにMCSプロビジョニング済みVMに追加できるようになりました。プロビジョニング済みVMにカスタムタグを追加するには、MCSマシンカタログの作成または更新時にSCVMM VMをマシンプロファイルとして使用する必要があります。カタログからVMを削除した場合、CitrixProvisioningSchemeIdのみがタグから削除されます。カスタムタグはVMから削除されません。この機能は、新しいMCSマシンカタログと、既存のカタログに追加された新しいVMに適用されます。詳しくは、「マシンプロファイルを使用してカタログを作成する」を参照してください。
MCSマシンカタログを作成する前に構成を検証する
この機能により、New-ProvSchemeコマンドで-validateパラメーターを使用して、MCSマシンカタログを作成する前に構成設定を検証できるようになりました。このPowerShellコマンドをパラメーター付きで実行すると、誤ったパラメーターが使用された場合や、パラメーターが別のパラメーターと競合する場合に、適切なエラーメッセージが表示されます。その後、エラーメッセージを使用して問題を解決し、PowerShellを使用してMCSマシンカタログを正常に作成できます。
現在、この機能はAzure、GCP、およびVMware仮想化環境に適用されます。詳しくは、「MCSマシンカタログを作成する前に構成を検証する」を参照してください。
AWS、GCP、およびXenServerのアクティブなコンピューターアカウントのID情報を修復する
AWS、GCP、およびXenServer環境では、ID関連の問題があるアクティブなコンピューターアカウントのID情報をリセットできるようになりました。マシンパスワードと信頼キーのみをリセットするか、IDディスクのすべての構成をリセットするかを選択できます。この実装は、永続的および非永続的なMCSマシンカタログの両方に適用されます。現在、この機能はAWS、Azure、GCP、VMware、およびXenServer仮想化環境でのみサポートされています。詳しくは、「アクティブなコンピューターアカウントのID情報を修復する」を参照してください。
MCS I/Oライトバックキャッシュディスクに特定のドライブ文字を割り当てるサポート
以前は、WindowsオペレーティングシステムがMCS I/Oライトバックキャッシュディスクにドライブ文字を自動的に割り当てていました。この機能により、MCS I/Oライトバックキャッシュディスクに特定のドライブ文字を割り当てることができるようになりました。この実装は、使用するアプリケーションのドライブ文字とMCS I/Oライトバックキャッシュディスクのドライブ文字との間の競合を回避するのに役立ちます。この機能はWindowsオペレーティングシステムにのみ適用されます。詳しくは、「MCS I/Oライトバックキャッシュディスクに特定のドライブ文字を割り当てる」を参照してください。
プロファイル管理
新機能については、別のドキュメントの「新機能」を参照してください。
リナックス VDA
新機能については、別のドキュメントの「新機能」を参照してください。
セッション録画
新機能については、別のドキュメントの「新機能」を参照してください。
ワークスペース環境管理™
新機能については、別のドキュメントの「新機能」を参照してください。
シトリックス プロビジョニング
新機能については、独自のドキュメントにある「新機能」(/ja-jp/provisioning/current-release/whats-new.html)記事を参照してください。
フェデレーション認証サービス
新機能については、独自のドキュメントにある「新機能」(/ja-jp/federated-authentication-service/current-release/whats-new.html)記事を参照してください。