
VMware クラウドおよびパートナーソリューション
Citrix Virtual Apps and Desktops™ は、以下の VMware クラウドおよびパートナーソリューションをサポートしています。
-
Azure VMware ソリューション (AVS)(#azure-vmware-solution-avs-integration)
-
Google Cloud VMware エンジン(#google-cloud-vmware-engine)
-
VMware クラウド オン Amazon Web Services (AWS)(#vmware-cloud-on-amazon-web-services-aws)
Azure VMware ソリューション (AVS) の統合
Citrix Virtual Apps and Desktop サービスは AVS をサポートしています。AVS は、Azure インフラストラクチャによって作成された vSphere クラスターを含むクラウドインフラストラクチャを提供します。Citrix Virtual Apps and Desktop サービスを活用して、オンプレミス環境で vSphere を使用する場合と同じ方法で、AVS を使用して VDA ワークロードをプロビジョニングします。
AVS クラスターのセットアップ
Citrix Virtual Apps™ and Desktop サービスで AVS を使用できるようにするには、Azure で次の手順を実行します。
-
ホストクォータを要求する
-
Microsoft.AVS リソース プロバイダーを登録する
-
ネットワークチェックリスト
-
Azure VMware Solution プライベートクラウドを作成する
-
Azure VMware Solution プライベートクラウドにアクセスする
-
AzureでVMwareプライベートクラウドのネットワークを構成する
-
Azure VMware Solution の DHCP を構成する
-
Azure VMware Solution にネットワークセグメントを追加する
-
Azure VMware Solution 環境を確認する
Azure Enterprise Agreementのお客様のホストクォータを要求する
Azureポータルのヘルプとサポートページで、新しいサポートリクエストを選択し、次の情報を含めます。
-
問題の種類: 技術
-
サブスクリプション: サブスクリプションを選択してください
-
サービス: すべてのサービス > Azure VMware Solution
-
リソース: 一般的な質問
-
概要: 容量が必要
-
問題の種類: 容量管理の問題
-
問題のサブタイプ: 追加のホストクォータ/容量に関する顧客からの要求
-
POC または本番環境
-
リージョン名
-
ホスト数
-
その他の詳細
注:
AVS には最低 3 つのホストが必要であり、N+1 ホストの冗長性を使用することをお勧めします。
Microsoft.AVS リソース プロバイダーを登録する
ネットワークに関する考慮事項
AVSは、特定のネットワークアドレス範囲とファイアウォールポートを必要とするネットワークサービスを提供します。詳細については、Azure VMware Solution のネットワーク計画チェックリストを参照してください。
Azure VMware Solution プライベートクラウドを作成する
環境のネットワーク要件を考慮した後、AVS プライベートクラウドを作成します。
-
Azureポータルにサインインします。
-
新しいリソースの作成を選択します。
-
Marketplace の検索テキストボックスに、Azure VMware Solutionと入力し、リストからAzure VMware Solutionを選択します。
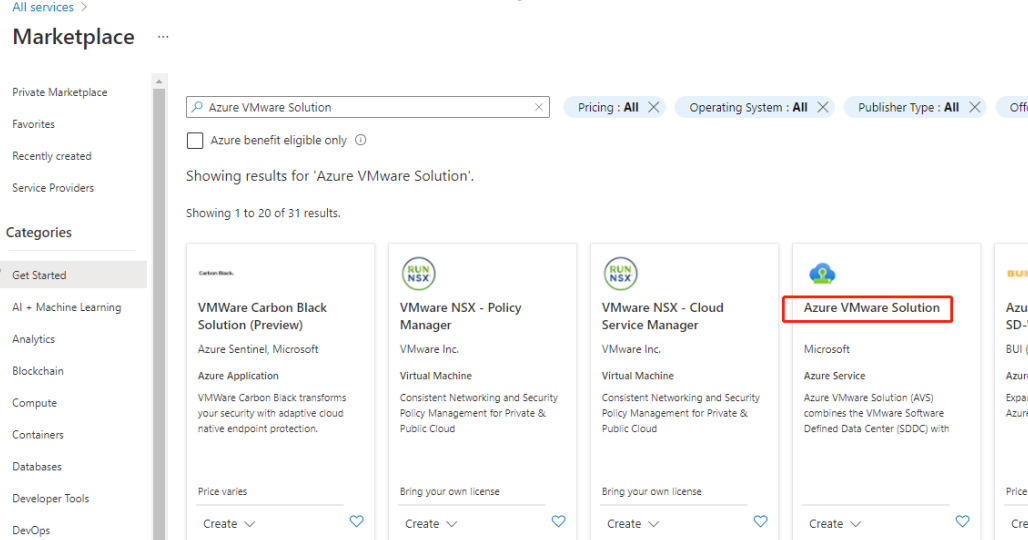 image
Azure VMware Solutionウィンドウで、:
-
作成を選択します。
-
以下の表の情報を使用して、フィールドに値を入力します。
| フィールド | 値 |
|---|---|
| サブスクリプション | 展開に使用するサブスクリプションを選択します。Azure サブスクリプション内のすべてのリソースはまとめて請求されます。 |
| リソースグループ | プライベートクラウドのリソースグループを選択します。Azure リソースグループは、Azure リソースがデプロイおよび管理される論理コンテナです。または、プライベートクラウド用に新しいリソースグループを作成することもできます。 |
| 場所 | east us などの場所を選択します。これは、計画フェーズで定義したリージョンです。 |
| リソース名 | Azure VMware Solution プライベートクラウドの名前を指定します。 |
| SKU | AV36 を選択します。 |
| ホスト | プライベートクラウドクラスターに割り当てられたホストの数を示します。デフォルト値は3で、デプロイ後に増減できます。 |
| アドレスブロック | プライベートクラウドの IP アドレスブロックを指定します。CIDR はプライベートクラウド管理ネットワークを表し、vCenter Server や NSX-T Manager などのクラスター管理サービスに使用されます。/22 アドレス空間を使用します(例: 10.175.0.0/22)。アドレスは一意であり、他の Azure 仮想ネットワークやオンプレミスネットワークと重複しないようにしてください。 |
| 仮想ネットワーク | Azure VMware Solution ExpressRoute 回線は展開後の手順で確立されるため、ここは空白のままにします。 |
プライベートクラウドの作成画面で:
-
「アドレスブロック」フィールドにIPアドレスを指定します。例: 10.15.0.0/22。
-
「確認 + 作成」を選択します。
-
情報を確認したら、「作成」をクリックします。
Azure ASV プライベートクラウドの作成(/en-us/citrix-virtual-apps-desktops/current-release/media/azure-avs-create-private-cloud.png)
ヒント:
プライベートクラウドの作成には3~4時間かかる場合があります。クラスターに単一のホストを追加するには30~45分かかる場合があります。
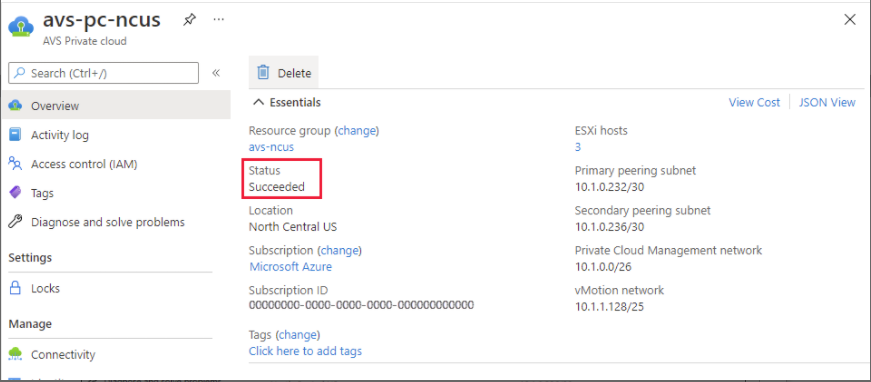
展開が成功したことを確認します。作成したリソースグループに移動し、プライベートクラウドを選択します。ステータスが成功になったら、展開は完了です。
Azure VMware Solution プライベートクラウドへのアクセス
プライベートクラウドを作成したら、Windows VMを作成し、プライベートクラウドのローカルvCenterに接続します。
新しいWindows仮想マシンの作成
-
リソースグループで、+ 追加を選択し、Microsoft Windows 10/2016/2019を検索して選択します。
-
作成をクリックします。
-
必要な情報を入力し、「確認 + 作成」を選択します。
-
検証が完了したら、「作成」を選択して仮想マシンの作成プロセスを開始します。
プライベートクラウドのローカルvCenterに接続する
-
クラウド管理者として vSphere Client with VMware vCenter SSO にサインインします。Azure ASV vSphere ログイン(/en-us/citrix-virtual-apps-desktops/current-release/media/azure-avs-vsphere-login.png)
プライベートクラウドのvCenterおよびNSX-T ManagerのURLとユーザー資格情報が表示されます。
Azure ASV セットアップ vCenter(/en-us/citrix-virtual-apps-desktops/current-release/media/azure-avs-setup-vcenter.png)
URLとユーザー資格情報を確認した後:
-
前の手順で作成したVMに移動し、仮想マシンに接続します。
-
Windows VMでブラウザを開き、vCenterとNSX-T ManagerのURLを2つのブラウザタブで開きます。vCenterタブで、前の手順で取得したcloudadmin@vmcp.localユーザーの資格情報を入力します。
AzureでVMwareプライベートクラウドのネットワークを構成する
ASVプライベートクラウドにアクセスした後、仮想ネットワークとゲートウェイを作成してネットワークを構成します。
仮想ネットワークを作成する
-
Azure portal にサインインします。
-
以前に作成したリソースグループに移動します。
-
「仮想ネットワーク」ページで、「作成」を選択してプライベートクラウドの仮想ネットワークを設定します。
-
「仮想ネットワークの作成」ページで、仮想ネットワークの詳細を入力します。
-
「基本」タブで、仮想ネットワークの名前を入力し、適切なリージョンを選択して、「次へ : IPアドレス」をクリックします。
-
「IPアドレス」タブのIPv4アドレス空間で、以前に作成したアドレスを入力します。
重要:
プライベートクラウドを作成したときに使用したアドレス空間と重複しないアドレスを使用してください。
アドレス空間を入力した後:
-
「+ サブネットの追加」を選択します。
-
「サブネットの追加」ページで、サブネットに名前と適切なアドレス範囲を割り当てます。
-
「追加」をクリックします。
-
「確認 + 作成」を選択します。
-
情報を確認し、「作成」をクリックします。デプロイが完了すると、仮想ネットワークがリソースグループに表示されます。
仮想ネットワークゲートウェイを作成する
仮想ネットワークを作成した後、仮想ネットワークゲートウェイを作成します。
-
リソースグループで、「+ 追加」を選択して新しいリソースを追加します。
-
「Search the Marketplace」テキストボックスに「virtual network gateway」と入力します。仮想ネットワークリソースを見つけて選択します。
-
「Virtual Network gateway」ページで、「Create」をクリックします。
-
「Create virtual network gateway」ページの「Basics」タブで、フィールドに値を入力します。
-
「Review + create」をクリックします。
Azure ASV セットアップ vCenter(/en-us/citrix-virtual-apps-desktops/current-release/media/azure-avs-create-virtual-gateway.png)
仮想ネットワークゲートウェイの構成を確認したら、作成をクリックして仮想ネットワークゲートウェイを展開します。 展開が完了したら、ExpressRoute接続をAzure AVSプライベートクラウドを含む仮想ネットワークゲートウェイに接続します。
ExpressRouteを仮想ネットワークゲートウェイに接続する
仮想ネットワークゲートウェイを展開した後、それとAzure AVSプライベートクラウドの間に接続を追加します。
-
ExpressRoute承認キーを要求します。
-
Azureポータルで、Azure VMware Solution private cloudに移動します。「Manage> Connectivity > ExpressRoute」を選択し、次に「+ Request an authorization key」を選択します。
Azure ASV 承認キーの要求(/en-us/citrix-virtual-apps-desktops/current-release/media/azure-avs-expressroute.png)
承認キーを要求した後:
-
キーの名前を入力し、「Create」をクリックします。キーの作成には約30秒かかる場合があります。作成されると、新しいキーはプライベートクラウドの承認キーのリストに表示されます。
-
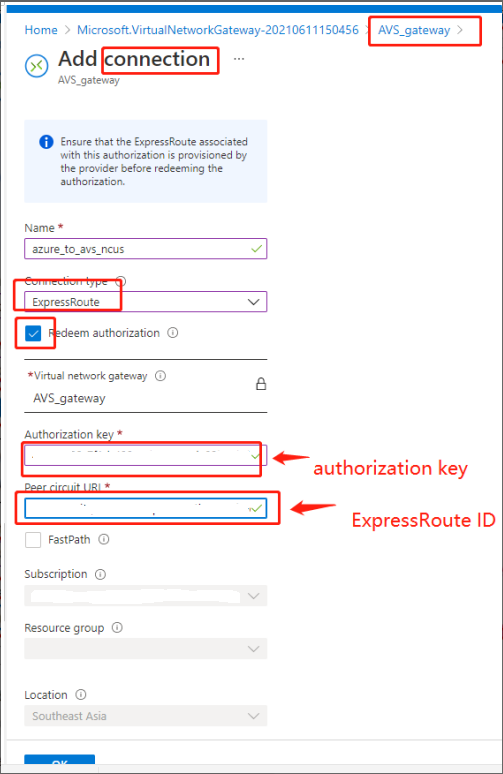
承認キーとExpressRoute IDをコピーします。これらはピアリングプロセスを完了するために必要です。承認キーはしばらくすると消えるため、表示されたらすぐにコピーしてください。
-
使用する仮想ネットワークゲートウェイに移動し、「Connections> + Add」を選択します。
-
「接続の追加」ページで、フィールドの値を入力し、「OK」を選択します。
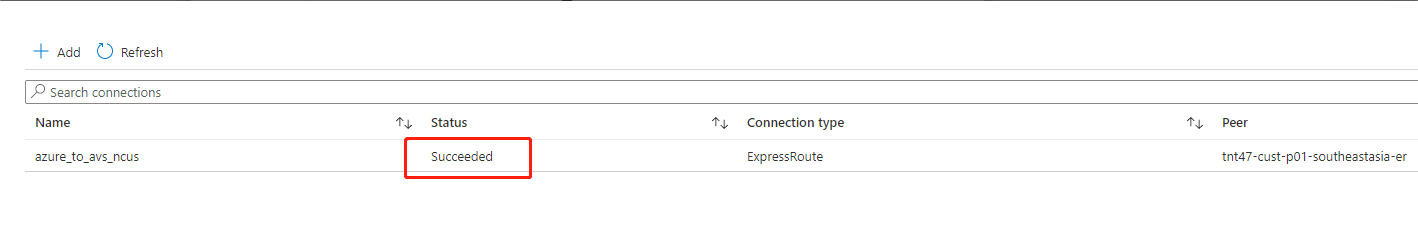
ExpressRoute回線と仮想ネットワーク間の接続が確立されます。
Azure VMware Solution の DHCP を構成する
ExpressRouteを仮想ゲートウェイに接続した後、DHCPを構成します。
NSX-T を使用して DHCP サーバーをホストする
NSX-T Manager で、次の手順を実行します。
-
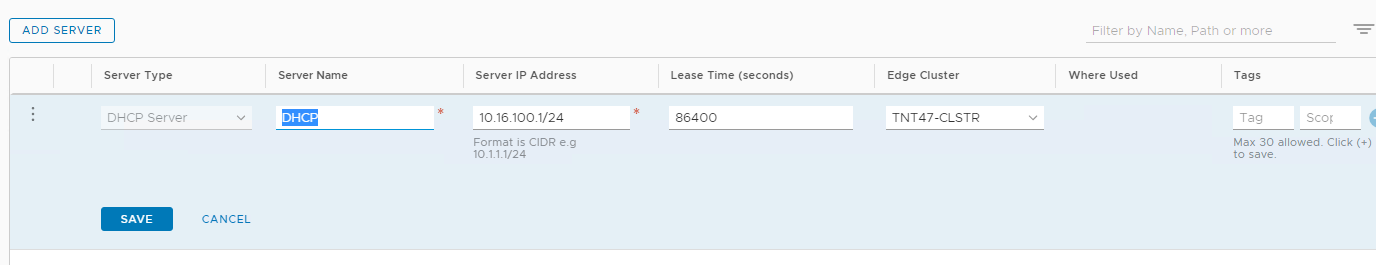
**「ネットワーク」>「DHCP」の順に選択し、「サーバーの追加」**を選択します。
-
**「サーバーの種類」で「DHCP」**を選択し、サーバー名とIPアドレスを入力します。
-
「保存」をクリックします。
-
**「Tier 1 ゲートウェイ」を選択し、Tier-1 ゲートウェイの縦の省略記号を選択して、「編集」**を選択します。
-
サブネットを追加するには、**「IP割り当てなし」**を選択します。
-
**「種類」で「DHCPローカルサーバー」**を選択します。
-
**「DHCPサーバー」で「Default DHCP」を選択し、「保存」**をクリックします。
-
もう一度Saveをクリックし、Close Editingを選択します。
Azure VMware Solutionでネットワークセグメントを追加する
DHCPを設定した後、ネットワークセグメントを追加します。
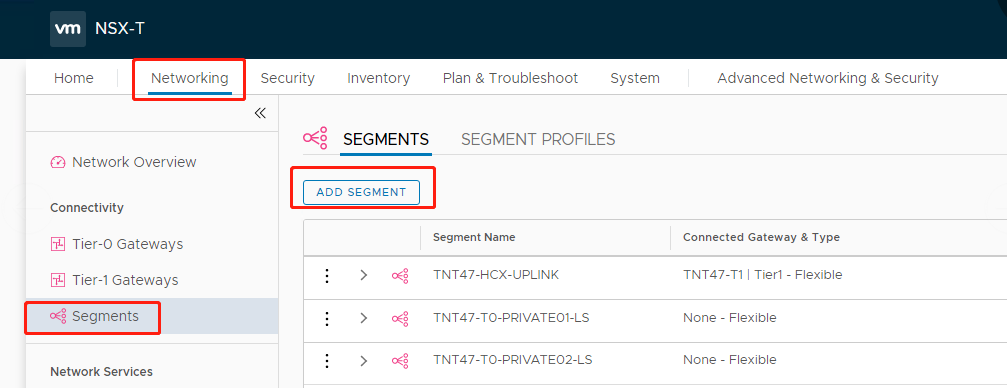
ネットワークセグメントを追加するには、NSX-T ManagerでNetworking> Segmentsを選択し、Add Segmentをクリックします。
Segments profile画面で:
-
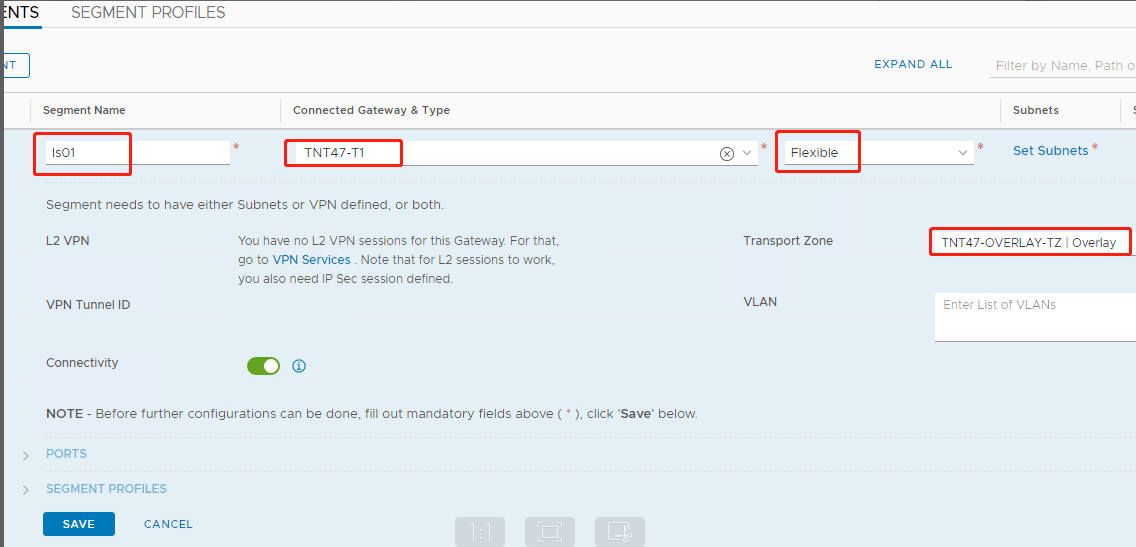
セグメントのnameを入力します。
-
Tier-1 Gateway (TNTxx-T1)をConnected Gatewayとして選択し、TypeはFlexibleのままにします。
-
事前設定されたオーバーレイ**Transport Zone(TNTxx-OVERLAY-TZ)**を選択します。
-
Set Subnetsをクリックします。
Subnetsセクションで:
-
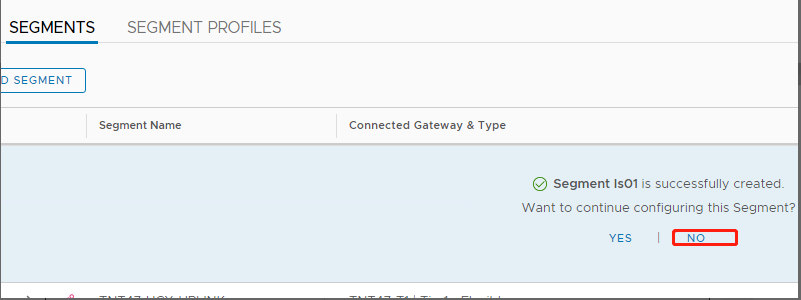
ゲートウェイIPアドレスを入力します。
-
Addを選択します。
重要:
このセグメントのIPアドレスは、AzureゲートウェイのIPアドレス (10.15.0.0/22) に属している必要があります。
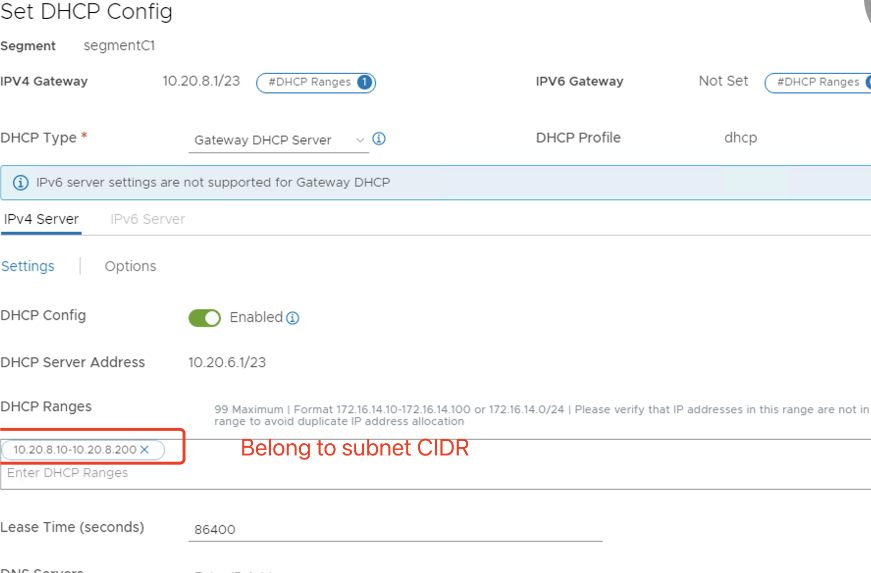
DHCP範囲はセグメントIPアドレスに属している必要があります。

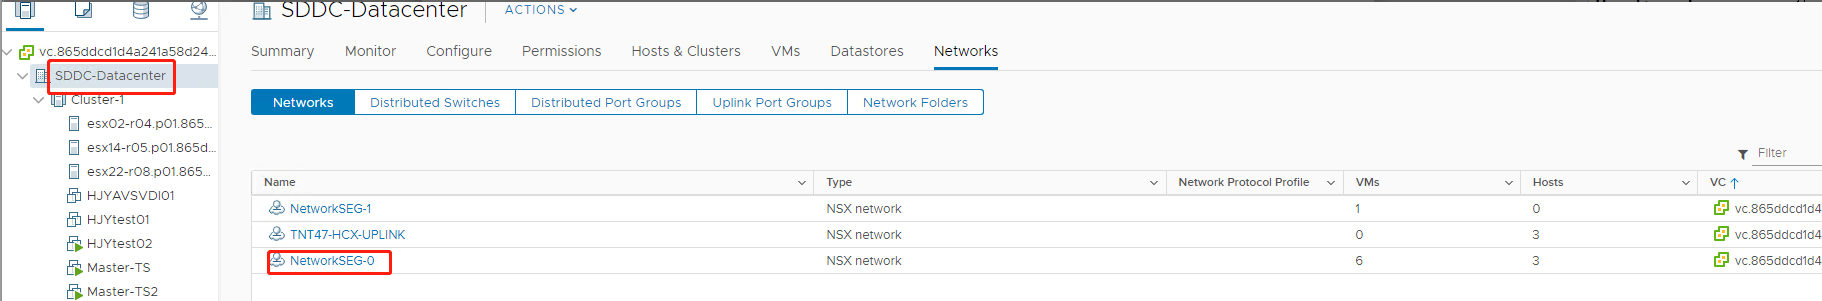
Azure AVS環境の検証
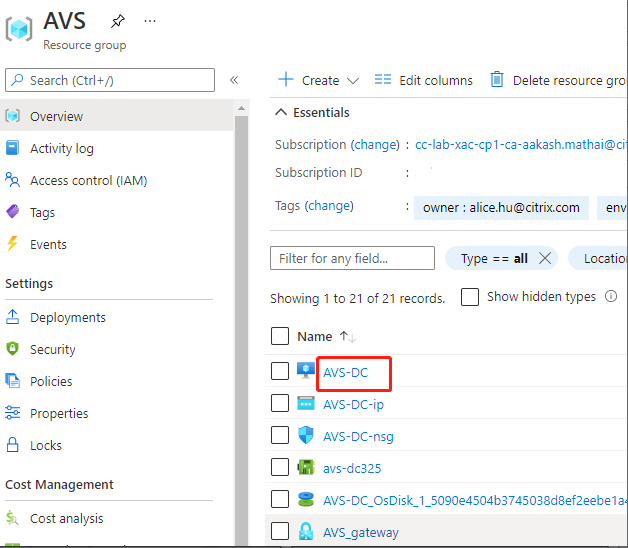
Azureリソースグループで直接接続とコネクタを設定します。
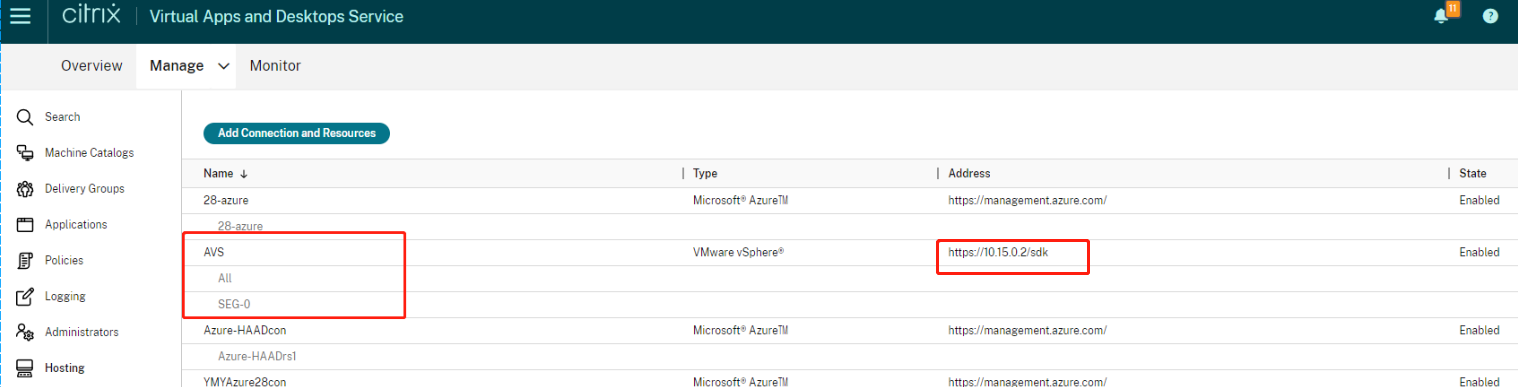
vCenterの資格情報で接続を確認します。
グーグル クラウド ヴイエムウェア エンジン
Citrix Virtual Apps and Desktopsを使用すると、VMwareベースのオンプレミスCitrixワークロードをGoogle Cloud VMware Engineに移行できます。
Google Cloud VMware Engineを構成する
以下の手順では、Google Cloud VMware Engineでクラスターを取得してセットアップする方法について説明します。
VMware Engineポータルにアクセスする
-
Google Cloud Consoleで、ナビゲーションメニューをクリックします。
-
Computeセクションで、VMware Engineをクリックして、新しいブラウザータブでVMware Engineを開きます。
最初のプライベートクラウドを作成するための要件
Google Cloud VMware Engineへのアクセス、利用可能なVMware Engineノードクォータ、および適切なIAMロールが必要です。プライベートクラウドの作成を続行する前に、以下の要件を準備してください。
-
APIアクセスとノードクォータをリクエストします。詳細については、「APIアクセスとクォータのリクエスト」を参照してください。
-
VMware管理アプライアンスおよびHCX展開ネットワークに使用するアドレス範囲をメモします。詳細については、「ネットワーク要件」を参照してください。
-
VMware Engine Service Admin IAMロールを取得します。
最初のプライベートクラウドを作成する
-
VMware Engineポータルにアクセスします。
-
プライベートクラウドのノード数を選択します。少なくとも3つのノードが必要です。
-
VMware管理ネットワークのクラスレスドメイン間ルーティング(CIDR)範囲を入力します。
-
HCX展開ネットワークのCIDR範囲を入力します。重要:CIDR範囲は、オンプレミスまたはクラウドのサブネットと重複してはなりません。CIDR範囲は/27以上である必要があります。
VMware Engineが新しいプライベートクラウドを作成すると、いくつかのVMwareコンポーネントが展開され、プライベートクラウド内のクラスターの初期Autoscale™ポリシーが設定されます。プライベートクラウドの作成には30分から2時間かかる場合があります。プロビジョニングが完了すると、メールが届きます。
Google Cloud VMware Engine VPNゲートウェイをセットアップする
Google Cloud VMware Engineへの初期接続を確立するには、VPNゲートウェイを使用できます。これはOpenVPNベースのクライアントVPNであり、これを使用してVMware Software Defined Data Center (SDDC) vCenterに接続し、必要な初期構成を行うことができます。
VPNゲートウェイを展開する前に、SDDCが展開されているリージョンのEdge Services範囲を構成します。これを行うには:
VPNゲートウェイを展開するには:
-
VPNゲートウェイの名前と、計画中に予約したクライアントサブネットを指定します。次へをクリックします。
-
VPNアクセスを許可するユーザーを選択します。「次へ」をクリックします。
-
VPN経由でアクセス可能にする必要があるネットワークを指定します。「次へ」をクリックします。
-
概要画面が表示されます。選択内容を確認し、「送信」をクリックしてVPNゲートウェイを作成します。VPNゲートウェイページに、新しいVPNゲートウェイのステータスが「作成中」と表示されます。
-
ステータスが「稼働中」に変わったら、新しいVPNゲートウェイをクリックします。
-
「VPN構成をダウンロード」をクリックして、VPNゲートウェイ用に事前設定されたOpenVPNプロファイルを含むZIPファイルをダウンロードします。UDP/1194およびTCP/443経由で接続するためのプロファイルが利用可能です。好みのプロファイルを選択してOpenVPNにインポートし、接続します。
-
「リソース」に移動し、SDDCを選択します。
VPNを接続する
-
VPNゲートウェイの設定を通じて、オンプレミスネットワークとプライベートクラウド間のポイントツーサイト接続を確立します。Google Cloud VMware Engine VPNゲートウェイのセットアップを参照してください。
-
Google Cloud VMware Engine VPNゲートウェイのセットアップでダウンロードしたVPN構成をアップロードします。
-
VPNクライアント(例: OpenVPN Connect)にインポートします。
詳細については、VPNを使用した接続を参照してください。
最初のサブネットを作成する
VMware EngineポータルからNSX-T Managerにアクセスする
サブネットの作成プロセスはNSX-Tで行われ、VMware Engineを介してアクセスします。NSX-T Managerにアクセスするには、次の手順を実行します。
-
Google Cloud VMware Engineポータルにログオンします。
-
メインナビゲーションから、リソースに移動します。
-
サブネットを作成するプライベートクラウドに対応するプライベートクラウド名をクリックします。
-
プライベートクラウドの詳細ページで、vSphere Management Networkタブをクリックします。
-
NSX-T Managerに対応するFQDNをクリックします。
-
プロンプトが表示されたら、サインイン資格情報を入力します。vIDMを設定し、Active DirectoryなどのIDソースに接続している場合は、代わりにIDソースの資格情報を使用します。注意:生成された資格情報は、プライベートクラウドの詳細ページから取得できます。
サブネットのDHCPサービスを設定する
サブネットを作成する前に、DHCPサービスを設定します。
NSX-T マネージャーで:
-
ネットワーキング > DHCPに移動します。ネットワーキングダッシュボードには、DHCPサービスが1つのTier-0と1つのTier-1ゲートウェイを作成することが示されます。
-
DHCPサーバーのプロビジョニングを開始するには、サーバーの追加をクリックします。
-
サーバータイプでDHCPを選択し、サーバー名とIPアドレスを指定します。
-
保存をクリックしてDHCPサービスを作成します。
このDHCPサービスを関連するTier-1ゲートウェイにアタッチするには、次の手順を実行します。デフォルトのTier-1ゲートウェイは、DHCPサービスによってすでにプロビジョニングされています。
-
「Tier 1 Gateways」を選択し、Tier-1 ゲートウェイの縦の省略記号を選択し、「Edit」を選択します。
-
「IP Address Management」フィールドで、「No IP Allocation Set」を選択します。
-
「Type」に「DHCP Local Server」を選択します。
-
「DHCP Server」には、作成した DHCP サーバーを選択します。
-
「保存」をクリックします。
-
「Close Editing」をクリックします。
これで、NSX-T でネットワークセグメントを作成できます。NSX-T の DHCP の詳細については、DHCP に関する VMware ドキュメントを参照してください。
NSX-T でネットワークセグメントを作成する
ワークロード VM の場合、プライベートクラウドの NSX-T ネットワークセグメントとしてサブネットを作成します。
-
NSX-T Manager で、「Networking > Segments」に移動します。
-
「Add Segment」をクリックします。
-
セグメントの名前を入力します。
-
「Connected Gateway」として「Tier-1」を選択し、「Type」は「Flexible」のままにします。
-
「Set Subnets」をクリックします。
-
「Add Subnets」をクリックします。
-
「Gateway IP/Prefix Length」にサブネット範囲を入力します。最後のオクテットが「.1」となるようにサブネット範囲を指定します。例: 10.12.2.1/24。
-
DHCP範囲を指定し、ADDをクリックします。
-
「Transport Zone」で、ドロップダウンリストから「TZ-OVERLAY」を選択します。
-
Saveをクリックします。これで、VMの作成時にvCenterでこのネットワークセグメントを選択できるようになります。
特定のリージョンでは、VMware EngineからVPC networkへのプライベートサービスアクセスを使用して、最大100個の一意のルートを設定できます。これには、たとえば、プライベートクラウド管理IPアドレス範囲、NSX-Tワークロードネットワークセグメント、HCXネットワークIPアドレス範囲が含まれます。この制限には、リージョン内のすべてのプライベートクラウドが含まれます。
注:
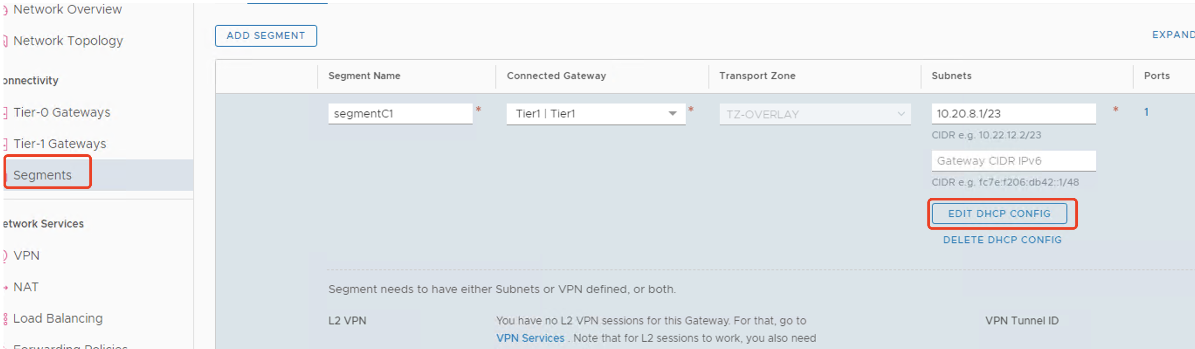
Google Cloudの構成の問題により、DHCP範囲設定を複数回構成する必要があります。したがって、Google Cloudの構成後にDHCP範囲設定を構成するようにしてください。DHCP範囲を構成するには、EDIT DHCP CONFIGをクリックします。
Citrix StudioでGoogle Cloud VMware接続を作成する
-
vCenterでマシンを作成します。
-
Citrix Studioを起動します。
-
ホスティングノードを選択し、Add Connection and Resourcesをクリックします。
-
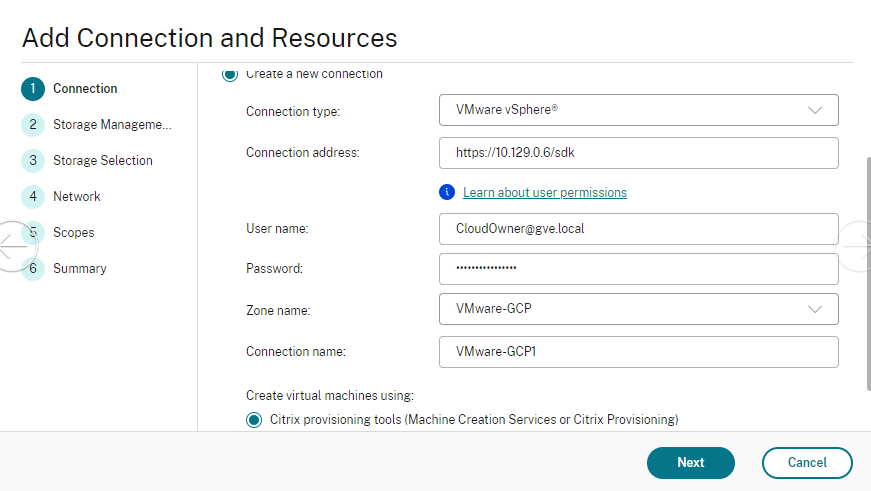
「Connection」画面で、「Create a new Connection」を選択し、以下の詳細を入力します。
-
「Connection type」として「VMware vSphere」を選択します。
-
「接続アドレス」にvCenterのプライベートIPアドレスを入力します。
-
vCenterの資格情報を入力します。
-
接続名を入力します。
-
仮想マシンを作成するツールを選択します。
-
-
ネットワーク画面で、NSX-Tサーバーで作成されたサブネットを選択します。
-
ウィザードを完了します。
アマゾン ウェブ サービス (AWS) 上の ヴイエムウェア クラウド
Amazon Web Services (AWS) 上のVMware Cloudを使用すると、VMwareベースのオンプレミスCitrixワークロードをAWS Cloudに移行できます。
この記事では、AWS上にVMware Cloudをセットアップする手順について説明します。
VMware Cloud環境にアクセスする
-
URL
<https://console.cloud.vmware.com/>を使用してVMware Cloudサービスにログインします。
-
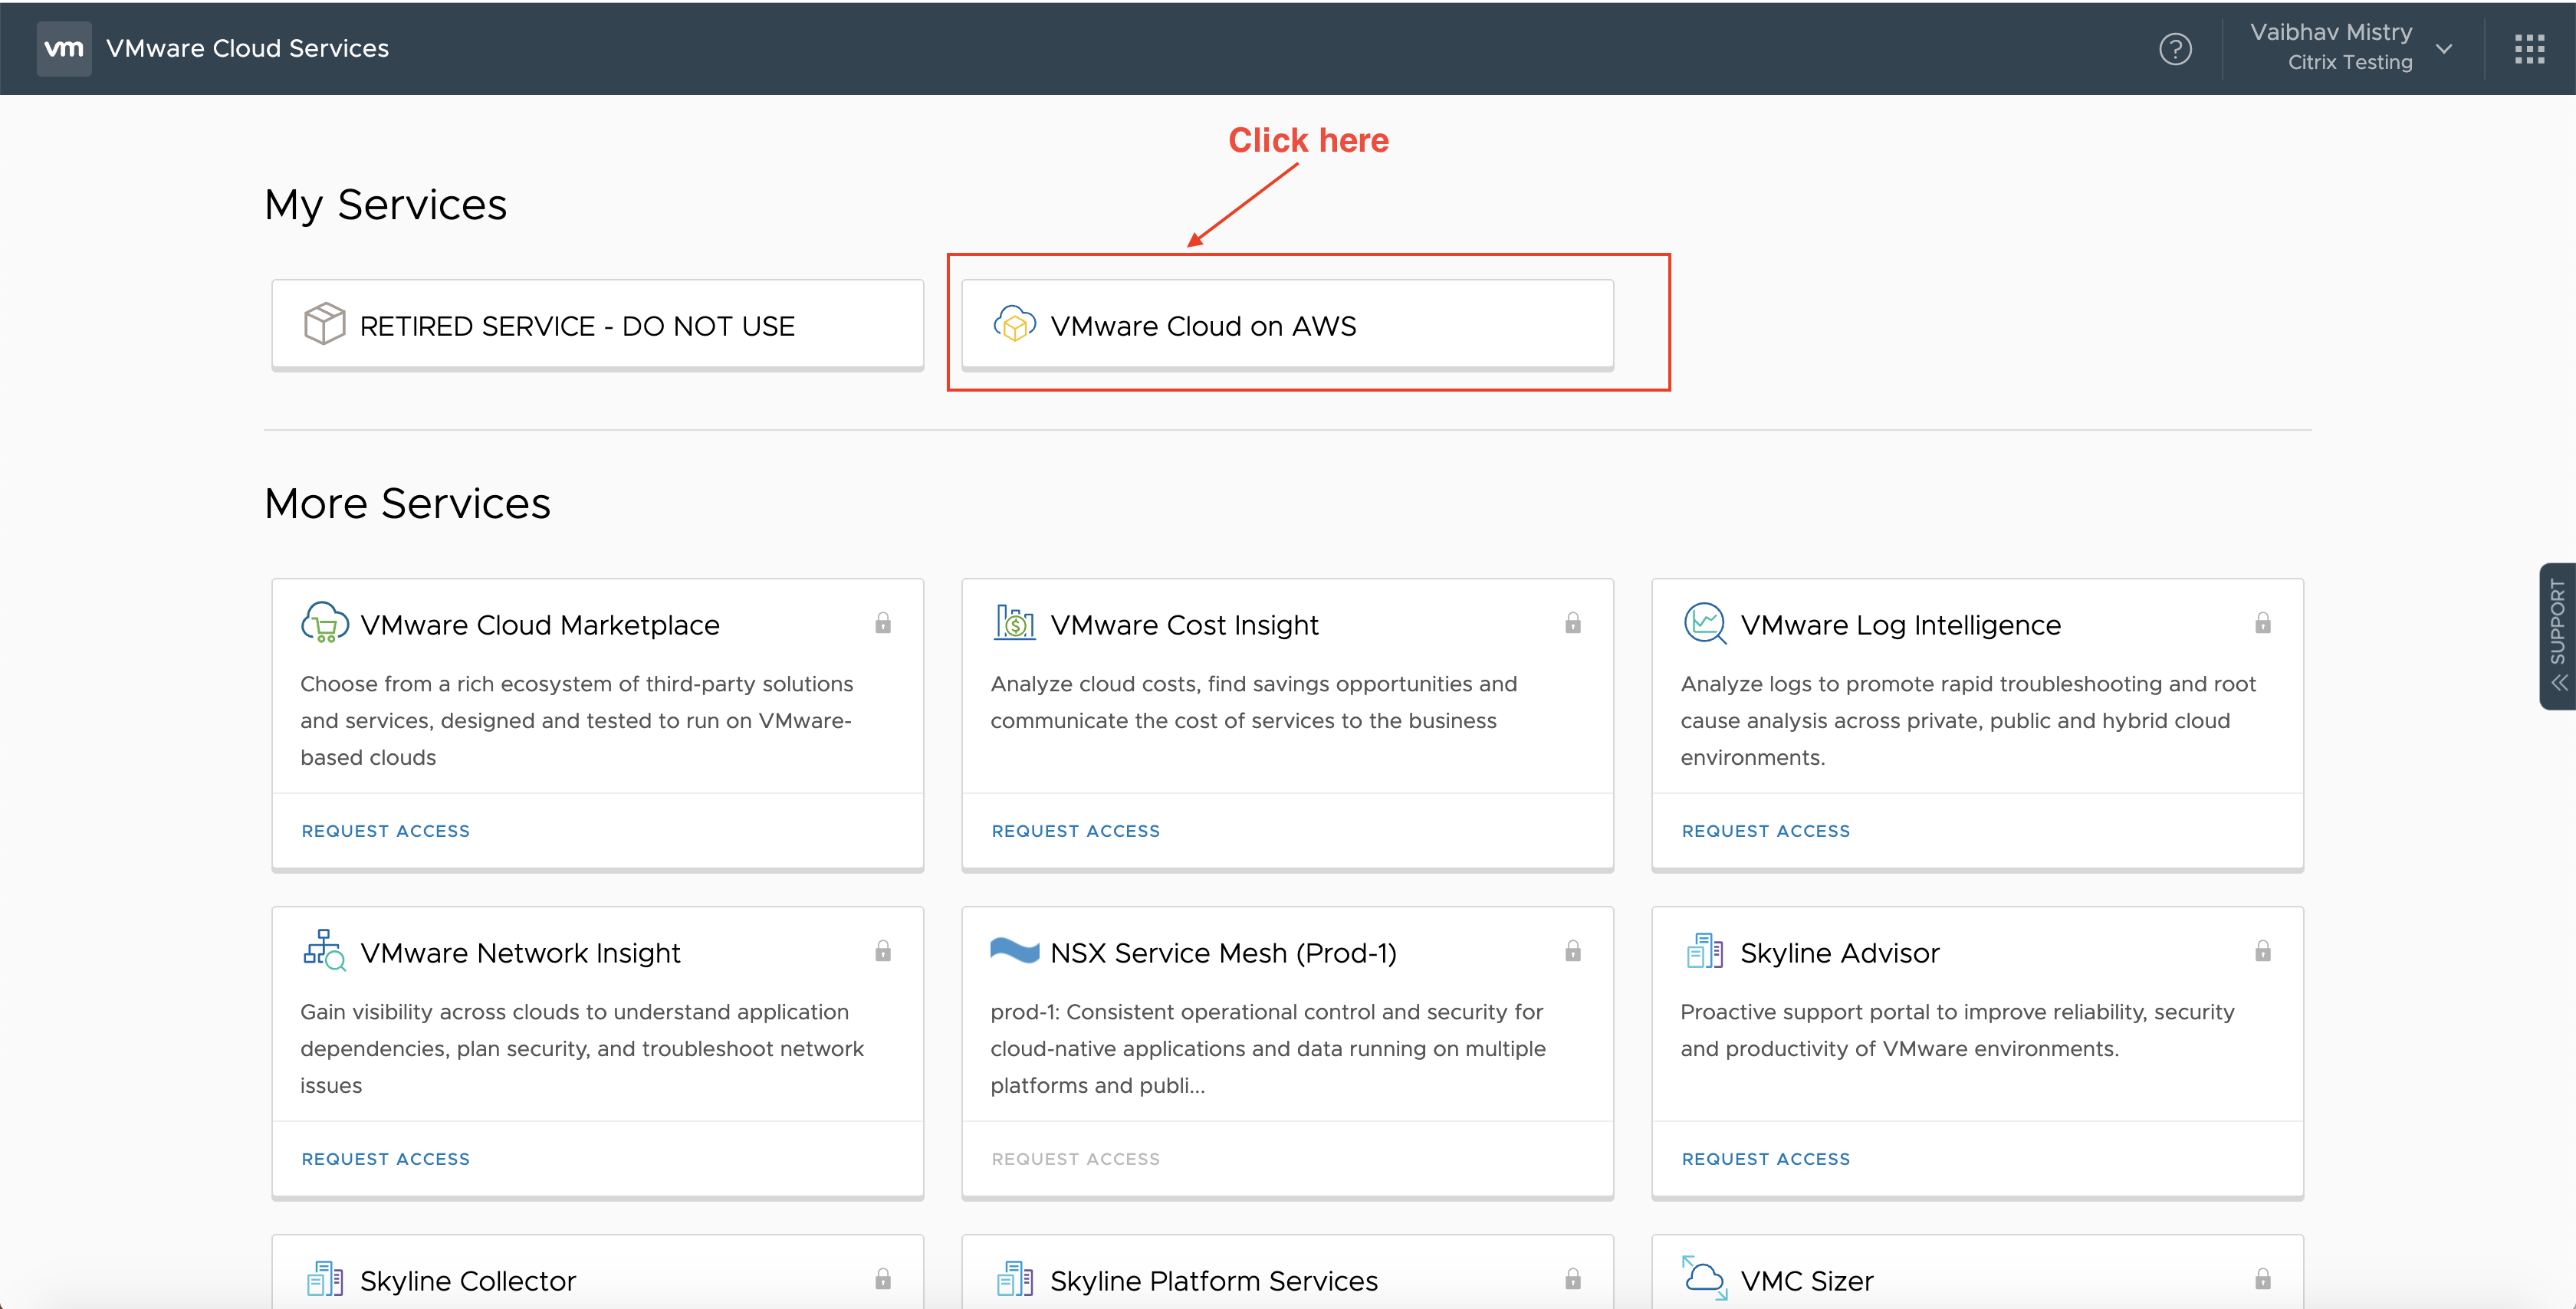
「VMware Cloud on AWS」をクリックします。「Software-Defined Data Centers (SDDC)」ページが表示されます。
-
「OPEN VCENTER」をクリックし、次に「SHOW CREDENTIALS」をクリックします。後で使用するために資格情報を控えておきます。「vCenterを開く」(/en-us/citrix-virtual-apps-desktops/current-release/media/vmc-sddc.png)「資格情報を表示」(/en-us/citrix-virtual-apps-desktops/current-release/media/show-credentials-vmc.png)
-
Webブラウザを開き、vSphere Web ClientのURLを入力します。
-
記載されている資格情報を入力し、ログインをクリックします。vSphereクライアントのWebページは、オンプレミス環境のものと似ています。「vSphereクライアントのWebページ」(/en-us/citrix-virtual-apps-desktops/current-release/media/vcenter-page.png)
VMwareクラウド環境について
vSphereクライアントのWebページには4つのビューがあります。
-
ホストおよびクラスタービュー: 新しいクラスターを作成することはできませんが、クラウド管理者は複数のリソースプールを作成できます。「ホストおよびクラスタービュー」(/en-us/citrix-virtual-apps-desktops/current-release/media/host-cluster-view.png)
-
VMおよびテンプレートビュー: クラウド管理者は多くのフォルダーを作成できます。「VMおよびテンプレートビュー」(/en-us/citrix-virtual-apps-desktops/current-release/media/vm-template-view.png)
-
ストレージビュー: Citrix Studioでホスティングユニットを追加する際は、WorkloadDatastoreストレージを選択してください。Workload Datastoreにのみアクセスできるためです。「ストレージビュー」(/en-us/citrix-virtual-apps-desktops/current-release/media/storage-view.png)
-
ネットワークビュー: VMwareクラウドネットワークと不透明なネットワークでは、アイコンが異なります。「ネットワークビュー」(/en-us/citrix-virtual-apps-desktops/current-release/media/network-view.png)
クラスターを設定した後、接続とリソースを追加するには、VMware virtualization environmentsを参照してください。
次のステップ
-
接続の作成と管理については、「VMware Cloudおよびパートナーソリューションへの接続」を参照してください。