
ポリシーの作成
注:
バージョン2511以降、Citrix Web Studio™(Webベース)は、Citrix Virtual Apps and Desktops™ の唯一の管理コンソールです。Citrix Studio(MMCベース)はインストーラーから削除されました。この記事はWeb Studioにのみ適用されます。Citrix Studioに関する情報については、Citrix Virtual Apps and Desktops 7 2212以前の同等の記事を参照してください。
ポリシーは次の2つの部分を定義します。
-
ユーザー、デバイス、または接続の種類ごとに、セッション、帯域幅、およびセキュリティがどのように管理されるかを定義する設定のグループ。
-
ポリシーを割り当てるユーザーとマシン。ポリシーを作成する前に、それが影響するユーザーまたはデバイスのグループを決定します。職務、接続の種類、デバイスプラットフォーム、または地理的な場所に基づいてポリシーを作成することもできます。
ポリシーを作成するときは、ポリシーテンプレートの設定に基づいて、必要に応じてカスタマイズできます。また、最初から必要な設定を手動で追加することもできます。このセクションでは、次のトピックについて説明します。
ヒント
グループにポリシーが存在する場合は、新規作成するのではなく、既存のポリシーを編集することを検討してください。特定の設定を有効にするためだけ、または特定のユーザーを除外するためだけにポリシーを作成することは避けてください。
ポリシーの仕組み
ユーザーがログオンすると、接続の割り当てに一致するすべてのポリシーが特定されます。これらのポリシーは優先度順にランク付けされ、任意の設定の複数のインスタンスが比較されます。各設定について、最も優先度の高いポリシーの値が適用されます。優先度の高いポリシーが設定を無効にしている場合、その設定は、それが有効になっている優先度の低いポリシーを上書きします。構成されていない設定は無視されます。
重要:
グループポリシー管理コンソールを使用してActive DirectoryポリシーとCitrixポリシーの両方を構成している場合、割り当てと設定が期待どおりに適用されないことがあります。詳細については、CTX127461を参照してください。
フィルターなしのポリシー
「Unfiltered」というデフォルトポリシーを提供しています。
-
Web StudioでCitrix®ポリシーを管理する場合、Unfilteredポリシーの設定は、サイト内のすべてのサーバー、デスクトップ、および接続に適用されます。
-
設定を適用するには、サイトと接続がポリシーを含むGPOのスコープ内にある必要があります。例: Sales-USという名前のGPOがSales OUにリンクされており、すべての米国の営業チームメンバーが含まれています。このGPOは、いくつかのユーザー設定を含むUnfilteredポリシーで構成されています。営業マネージャーがログオンすると、ユーザーがSales-US GPOに属しているため、Unfilteredポリシー設定が適用されます。
割り当てモード
割り当てモードは、接続基準がどのように一致するかに基づいてポリシーが適用されるかどうかを制御します。
-
許可 (デフォルト): 接続が割り当て基準に一致する場合にのみポリシーを適用します。
-
拒否: 接続が基準に一致しない場合にポリシーを適用します。
例 1: 同じ割り当てタイプ、異なるモード
ポリシー1には以下が含まれます。
-
割り当てA: 営業グループ、モード = 許可
-
割り当てB: 営業マネージャーのアカウント、モード = 拒否
ユーザーは営業グループに属していますが、拒否割り当てが優先されます。営業マネージャーがログオンしても、ポリシーは適用されません。
例 2: 異なる割り当てタイプ、同じモード
ポリシー2には以下が含まれます。
-
割り当て C: 営業グループ (ユーザー)、モード = 許可
-
割り当て D: 企業 IP 範囲 (クライアント IP)、モード = 許可
ポリシーは、両方の割り当てが満たされた場合にのみ適用されます。営業マネージャーがオフィスからログオンした場合、両方の条件が満たされ、ポリシーが適用されます。
ポリシー 3 には以下が含まれます。
-
割り当て E: 営業グループ (ユーザー)、モード = 許可
-
割り当て F: NetScaler Gateway 接続 (アクセス制御)、モード = 許可
営業マネージャーがオフィスから (NetScaler 経由ではなく) ログオンした場合、割り当て F は満たされないため、ポリシーは適用されません。
ポリシー設定: 親子関係
一部のポリシー設定は親設定に依存します。たとえば、子設定が利用可能になる前に、セッション全体の帯域幅制限を構成する必要があります。
Web Studio でポリシーを構成するときは、子設定にカーソルを合わせると、どの親を最初に構成する必要があるかを確認できます。親が無効になっている場合、関連する子設定は自動的に無効になります。
依存ポリシー設定(/en-us/citrix-virtual-apps-desktops/current-release/media/dependent-policy-settings.png)
次の表に、親設定とそれに対応する子設定を示します。
| 親ポリシー | 依存子ポリシー |
|---|---|
| セッション全体の帯域幅制限 | オーディオリダイレクトの帯域幅制限(パーセント) |
| クリップボードリダイレクトの帯域幅制限(パーセント) | |
| COMポートリダイレクトの帯域幅制限(パーセント) | |
| ファイルリダイレクトの帯域幅制限(パーセント) | |
| HDX™ MediaStreamマルチメディアアクセラレーションの帯域幅制限(パーセント) | |
| LPTポートリダイレクトの帯域幅制限(パーセント) | |
| プリンターリダイレクトの帯域幅制限(パーセント) | |
| クライアントUSBデバイスリダイレクトの帯域幅制限(パーセント) | |
| TWAINデバイスリダイレクト帯域幅制限の割合 | |
| 双方向コンテンツリダイレクトを許可する | クライアントにリダイレクトされる許可されたURL |
| VDAにリダイレクトされる許可されたURL | |
| CPU使用率 | CPU使用率から除外されるプロセスの優先度 |
| レガシーグラフィックモード | プログレッシブ圧縮レベル |
| セッションウォーターマークを有効にする | ウォーターマークのカスタムテキスト |
| セッションウォーターマークのスタイル | |
| 透かしの透明度 | |
| HDXアダプティブトランスポート | オーディオのロストレラントモード |
ポリシー設定の状態
一部のポリシー設定には、次のいずれかの状態があります。
-
許可または禁止: 設定によって制御されるアクションを許可または防止します。ユーザーがセッション内で設定のアクションを管理することを許可または防止される場合があります。たとえば、メニューアニメーションが「許可」に設定されている場合、ユーザーはセッション内でそれを制御できます。
-
有効または無効: 設定をオンまたはオフにします。優先度の高いポリシーで設定が無効になっている場合、優先度の低いポリシーで有効になっていても、その設定は適用されません。
セキュアなデフォルト設定
VDAのインストール中にセキュアなデフォルト設定が有効になっている場合、ポリシー設定の優先順位は次のとおりです。
-
カスタマイズされた設定
-
セキュアなデフォルト設定
-
デフォルト設定
セキュアなデフォルト値を表示するには:
-
Web Studioで、左ペインのポリシーをクリックします。
-
ポリシータブで、ポリシーの作成をクリックします。
-
「設定の選択」テーブルで、現在の値が「許可」になっている設定にマウスカーソルを合わせると、「セキュアなデフォルト値: 禁止」と表示されます。
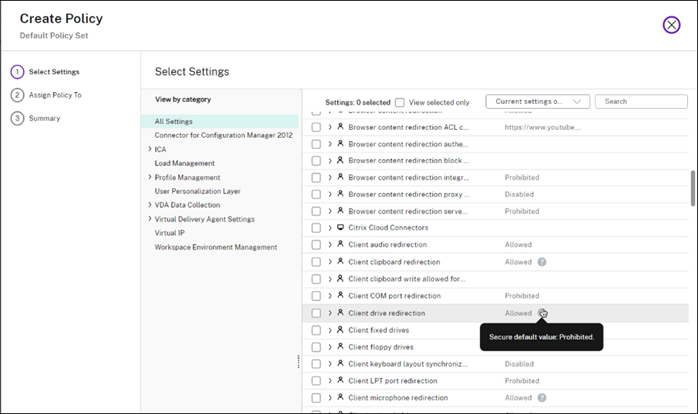
ポリシー設定の有効性
一部の設定は、組み合わせて使用し、有効にする必要があります。たとえば、ユーザーがローカルデバイス上のネットワークドライブにアクセスできるようにするには、次の設定が必要です。
-
クライアントドライブリダイレクトを有効にする必要があります
-
クライアントネットワークドライブも含まれている必要があります
クライアントドライブリダイレクトが無効になっている場合、クライアントネットワークドライブが有効になっていても、ユーザーはネットワークドライブにアクセスできません。
一般に、マシン関連の設定の変更は、VDAが再起動するか、ユーザーがログオンしたときに有効になります。ユーザー関連の設定の変更は、次回のログオン時に適用されます。
ポリシーに設定を追加する際、「デフォルト値を使用」を選択して変更を防止できます。このオプションは手動設定を無効にし、以前に入力された値に関係なく、デフォルト値のみを適用します。
ベストプラクティス
-
ポリシーは個々のユーザーではなく、グループに割り当ててください。グループにポリシーを割り当てると、グループにユーザーを追加または削除したときに、割り当てが自動的に更新されます。
-
使用されていないポリシーは無効にしてください。設定が追加されていないポリシーは、不要な処理オーバーヘッドを発生させます。
ポリシーを最初から作成する
ポリシーを作成するには:
-
Web Studioで、左ペインのポリシーをクリックします。
-
「ポリシー」タブで、「ポリシーの作成」をクリックします。
-
「設定の選択」ページで、設定を選択して構成し、「次へ」をクリックします。
-
「ポリシーの割り当て先」ページで、このポリシーが存在するポリシーセットを選択し、ポリシーを割り当てるオブジェクトを選択します。「次へ」をクリックします。
-
「概要」ページで、次の設定を完了します。
-
ポリシーの名前と説明を入力します。
-
ポリシーを有効にするには、「ポリシーを有効にする」を選択します。
-
-
完了をクリックします。
ステップ1:ポリシー設定の選択と構成
ポリシー設定は機能別にグループ化されています。たとえば、プロファイル管理に関連する設定は、「プロファイル管理」カテゴリにあります。
設定には次の2種類があります。
-
コンピューター設定:マシンに適用され、仮想デスクトップの起動時(ユーザーがログオンしていなくても)に有効になります。これらは仮想デスクトップの動作を定義します。
-
ユーザー設定:ユーザーが接続または再接続したときに適用されます。これらはユーザーエクスペリエンスを定義します。
設定を選択して構成するには:
-
「設定の選択」ページで、VDAバージョン別に設定を表示するには、右上のドロップダウンリストオプションから次のいずれかを選択します。
-
すべての設定:すべてのVDAバージョンのすべての設定を表示します
-
現在の設定のみ:現在のVDAバージョンにのみ設定を表示
-
レガシー設定のみ:非推奨のVDAバージョンにのみ設定を表示
-
-
設定を検索するには、検索ボックスに設定の完全な名前または部分的な名前を入力します。
-
設定を選択します。有効をクリックしてオンにするか、編集をクリックして値を指定します。
-
ステップ3を繰り返して、ポリシーの他の設定を選択して構成します。注:ポリシー設定は、有効、無効、または未構成にすることができます。デフォルトでは、ポリシー設定は構成されていません。つまり、ポリシーに追加されていません。設定は、ポリシーに追加された場合にのみ適用されます。
ステップ2:ポリシー割り当てを指定する
ポリシー割り当ては、ポリシーが適用されるユーザーとマシンを定義します。割り当てがポリシーの動作にどのように影響するかについては、「ポリシーのしくみ」を参照してください。
ポリシー割り当てを指定するには:
-
ポリシーの割り当て先ページで、フィルターされたユーザーとコンピューターを選択します。
-
割り当て(フィルターとも呼ばれます)を指定して、ユーザーまたはコンピューターを選択します。利用可能な割り当てタイプについては、次の表を参照してください。
注:
-
割り当てを指定しないか、無効にした場合、ポリシーはすべての接続に適用されます。
-
ポリシーの割り当ては、ポリシーのフィルターとも呼ばれます。詳細については、「ポリシーのフィルターを作成、変更、または削除する」および「フィルターはどのように適用されますか?」を参照してください。
| 割り当て名 | ポリシーの適用基準 |
|---|---|
| アクセスコントロール | クライアントが接続しているアクセス制御条件。接続の種類 - NetScaler® Gatewayを使用する接続と使用しない接続のどちらにポリシーを適用するか。NetScaler Gatewayファーム名 - NetScaler Gateway仮想サーバーの名前。アクセス条件 - 使用するエンドポイント分析ポリシーまたはセッションポリシーの名前。 |
| NetScaler SD-WAN | ユーザーセッションがNetScaler SD-WANを介して起動されるかどうか。注: 1つのポリシーにNetScaler SD-WANの割り当てを1つだけ追加できます。 |
| クライアントIPアドレス | クライアントが接続しているIPアドレス。これは、クライアントがセッションに接続する方法によって異なります。
- 直接内部ネットワーク接続: IPアドレスはクライアントのプライベートIPアドレスになります。
- NetScaler Gateway接続: IPアドレスはNetScalerのサブネットIPアドレスになります。
- ゲートウェイサービス接続。
- Rendezvousが無効になっている場合、IPアドレスはCloud ConnectorのIPアドレスのいずれかになります。
- Rendezvousが有効になっている場合、IPアドレスはGateway ServiceのパブリックIPアドレスになります。
IPv4の例: 12.0.0.0, 12.0.0.*, 12.0.0.1-12.0.0.70, 12.0.0.1/24; IPv6の例: 2001:0db8:3c4d:0015:0:0:abcd:ef12, 2001:0db8:3c4d:0015::/54
|
| クライアント名 | ユーザーデバイスの名前。完全一致: ClientABCName。ワイルドカードの使用: Client*Name。 |
| デリバリーグループ | デリバリーグループのメンバーシップ。 |
| クライアントプラットフォーム | セッションへの接続に使用されるユーザーデバイスのOSタイプ(Windows、Linux、iOS、Android、HTML5など)。必要なVDAバージョン: 2503以降。 |
| デリバリーグループの種類 | デスクトップまたはアプリケーションの種類: プライベートデスクトップ、共有デスクトップ、プライベートアプリケーション、または共有アプリケーション。注: プライベートデスクトップと共有デスクトップのフィルターオプションは、Citrix Virtual Apps and Desktops 7.xでのみ利用可能です。詳細については、CTX219153を参照してください。 |
| 組織単位 (OU) | 組織単位。 |
| タグ | タグ。注: このポリシーをすべてのタグ付きマシンに適用します。アプリケーションタグは含まれません。 |
| ユーザーまたはグループ | ユーザーまたはグループ名。 |
ユーザーがログオンすると、接続の割り当てに一致するすべてのポリシーが特定されます。これらのポリシーは優先順位順に並べ替えられ、設定の複数のインスタンスが比較されます。各設定は、ポリシーの優先順位に従って適用されます。無効になっているポリシー設定は、有効になっている下位ランクの設定よりも優先されます。構成されていないポリシー設定は無視されます。
重要:
グループポリシー管理コンソールを使用してActive DirectoryポリシーとCitrixポリシーの両方を構成する場合、割り当てと設定が期待どおりに適用されないことがあります。詳細については、CTX127461を参照してください。
クライアントIPポリシーフィルターが常にクライアントのプライベートIPアドレスを使用するように設定するには、セッションホストで次のレジストリ設定を構成します。
-
キー:
HKEY_LOCAL_MACHINE\SOFTWARE\Citrix\Ica\GroupPolicy -
値の型:
DWORD -
値の名前:
UseClientDeviceIpForPolicyFilter -
値のデータ:
1
「Unfiltered」という名前のポリシーがデフォルトで提供されます。
-
Web Studio を使用して Citrix ポリシーを管理する場合、Unfiltered ポリシーに追加した設定は、サイト内のすべてのサーバー、デスクトップ、および接続に適用されます。
-
ローカルグループポリシーエディターを使用して Citrix ポリシーを管理する場合、Unfiltered ポリシーに追加した設定は、すべてのサイトと接続に適用されます。サイトと接続は、ポリシーを含むグループポリシーオブジェクト (GPO) のスコープ内にある必要があります。たとえば、Sales OU には、米国の営業チームのすべてのメンバーを含む Sales-US という GPO が含まれています。Sales-US GPO は、いくつかのユーザーポリシー設定を含む Unfiltered ポリシーで構成されています。米国の営業マネージャーがサイトにログオンすると、Unfiltered ポリシーの設定がセッションに自動的に適用されます。この構成は、ユーザーが Sales-US GPO のメンバーであるためです。
割り当てのモードは、ポリシーがすべての割り当て基準に一致する接続にのみ適用されるかどうかを決定します。モードが (デフォルト) に設定されている場合、ポリシーは割り当て基準に一致する接続にのみ適用されます。モードが に設定されている場合、接続が割り当て基準に一致しない場合にポリシーが適用されます。以下の例は、複数の割り当てが存在する場合に割り当てモードが Citrix ポリシーにどのように影響するかを示しています。
-
例: モードが異なる同種の割り当て - 同じ種類の2つの割り当てがあり、一方が に設定され、もう一方が に設定されているポリシーでは、接続が両方の割り当てを満たす場合、 に設定された割り当てが優先されます。例:ポリシー 1 には次の割り当てが含まれます。
-
例: モードが同じでタイプが異なる割り当て - タイプが異なる2つ以上の割り当てがあり、 に設定されているポリシーでは、ポリシーが適用されるためには、接続が各タイプの少なくとも1つの割り当てを満たす必要があります。例:ポリシー 2 には次の割り当てが含まれます。営業マネージャーがオフィスからサイトにログオンすると、接続が両方の割り当てを満たすため、ポリシーが適用されます。ポリシー3には、次の割り当てが含まれます。
-
割り当てEは、営業グループを指定するユーザー割り当てです。モードは「許可」に設定されています。
-
割り当てFは、NetScaler Gatewayの接続条件を指定するアクセスコントロール割り当てです。モードは「許可」に設定されています。
営業マネージャーがオフィスからサイトにログオンしても、接続が割り当てFを満たさないため、ポリシーは適用されません。
テンプレートからポリシーを作成する
Citrix 提供またはカスタムテンプレート に基づいてポリシーを作成できます。結果として作成されるポリシーは、元のテンプレートとは独立しています。
テンプレートからポリシーを作成するには:
-
Web Studio で、左側のペインで ポリシー を選択します。
-
「テンプレート」タブを選択し、使用するテンプレートを選択します。
-
アクションバーで「テンプレートからポリシーを作成」をクリックします。「ポリシーの作成」ページが表示され、選択したテンプレートで事前設定されたすべての設定が表示されます。
-
必要に応じて設定を変更し、さらに設定を追加してから、「次へ」をクリックします。
-
「ポリシーの割り当て先」ページで、このポリシーが存在するポリシーセットを選択し、ポリシーを割り当てるオブジェクトを選択します。「次へ」をクリックします。
-
「概要」ページで、ポリシーの名前と説明を入力します。
-
「完了」をクリックします。新しいポリシーは、「ポリシー」タブの指定されたポリシーセットに表示されます。