
Microsoft Entra シングルサインオン (プレビュー)
Microsoft Entra ID の資格情報を使用して Microsoft Entra ハイブリッド参加セッションホスト上の仮想アプリケーションとデスクトップにアクセスする際に、シングルサインオン (SSO) を活用できます。
DaaS については、Microsoft Entra single sign-on を参照してください。
重要:
Citrix Virtual Apps and Desktops 向け Microsoft Entra シングルサインオンは現在プレビュー中です。この機能はサポートなしで提供されており、本番環境での使用はまだ推奨されていません。
サポートされるインフラストラクチャ
以下は、Microsoft Entraシングルサインオンでサポートされるインフラストラクチャコンポーネントの概要です。
| マシンID | シトリックス DaaS | CVAD オンプレミス | シトリックス ワークスペース | シトリックス ストアフロント | シトリックス ゲートウェイ サービス | NetScaler ゲートウェイ |
|---|---|---|---|---|---|---|
| Microsoft Entra 参加済み | はい | いいえ | はい | いいえ | はい | はい |
| Microsoft Entraハイブリッド参加済み | はい | はい | はい | はい | はい | はい |
注:
StoreFront では、Microsoft Entra シングルサインオンは Modern UI エクスペリエンスでのみサポートされており、Classic UI エクスペリエンスではサポートされていません。
サポートされているアクセス方法
Citrix環境で利用できるアクセス方法は次のとおりです:
-
ネイティブアクセス: ネイティブの Citrix Workspace アプリクライアントを使用して Citrix Storefront にアクセスし、セッション接続を確立します。
-
ブラウザアクセス: ブラウザを介して Citrix Storefront にアクセスし、Citrix Workspace アプリ for HTML5 クライアントを使用して仮想アプリまたはデスクトップセッションに接続します。
-
ハイブリッドアクセス: ブラウザを介して Citrix Storefront にアクセスし、ネイティブの Workspace アプリクライアントを使用して仮想アプリまたはデスクトップセッションに接続します。
以下は、Microsoft Entraシングルサインオンでサポートされているアクセス方法の概要です。
| アクセス方法 | ウィンドウズ | リナックス | Mac | クローム OS | アンドロイド | iOS |
|---|---|---|---|---|---|---|
| ネイティブ | はい | はい | はい | はい | はい | はい |
| ブラウザー | はい | はい | はい | はい | はい | はい |
| ハイブリッド | はい | はい | はい | いいえ | いいえ | いいえ |
注:
ブラウザアクセスおよびハイブリッドアクセスでシングルサインオンが機能するように、ポップアップを許可する必要があります。
システム要件
Microsoft Entraシングルサインオンを使用するためのシステム要件は次のとおりです。
-
コントロールプレーン: Citrix Virtual Apps and Desktops 2603 以降
-
アクセスティア: StoreFront 2603 以降
-
仮想配信エージェント (VDA)
-
Windows: バージョン 2507 以降
-
-
Citrix Workspaceアプリ
-
Windows: バージョン 2508 以降
-
Linux: バージョン2511以降
-
Mac: バージョン 2511 以降
-
HTML5: バージョン 2603 以降
-
Chrome OS: 2603 以降
-
Android: 2511 以降
-
iOS: バージョン 2511 以降
-
-
Citrix ウェブ拡張機能
-
セッションホストOS:
-
Windows 11 バージョン 24H2、2025年9月 Windows 11 用累積更新プログラム (KB5065789) 以降がインストールされていること (ビルド 26100.6725)
-
Windows Server 2025、2026年1月 Windows Server 2025 用累積更新プログラム (KB5073379) 以降がインストールされていること (ビルド 26100.32230)
-
注:
Citrix Web Extension は、ユーザーが Windows、Linux、または Mac デバイスでハイブリッドアクセスを利用する場合にのみ必要です。ユーザーがネイティブアクセスまたはブラウザアクセスを利用する場合は、Citrix Web Extension は必要ありません。
考慮事項
-
ユーザーがハイブリッドアクセスを利用する場合は、Microsoft Edge または Google Chrome のいずれかを使用し、Citrix Web Extension をインストールする必要があります。ハイブリッドアクセスでの Microsoft Entra シングルサインオンは、他のブラウザではサポートされていません。
-
Microsoft Entra シングルサインオンを使用してセッションにログオンする場合、自動クライアント再接続はサポートされていません。このログオン方法が使用されると、この機能は自動的に無効になります。ネットワーク障害が発生した場合でも、セッションの信頼性は自動再接続に利用できます。
-
仮想デスクトップがロックされると、デフォルトの動作としてWindowsロック画面が表示されます。認証要件によっては、セッションロックの動作を変更する必要がある場合があります。詳細については、セッションロックの動作を参照してください。
-
Microsoft Entra ハイブリッド参加セッションホストでは、Domain Admins などの特権グループのメンバーに対しては、デフォルトでシングルサインオンが機能しません。これを有効にするには、Microsoft Entra Kerberos アクセス用の読み取り専用ドメインコントローラー (RODC) 許可リストにグループまたはユーザーを追加します。詳細については、Microsoft Entra Kerberos TGT と Active Directory アクセス制御 を参照してください。
-
Microsoft Entraシングルサインオンでは、Windows設定「カスタムSSPとAPのLSASSへの読み込みを許可する」を有効にする必要があります(デフォルト)。Microsoft Intune経由で「Windows 10 以降のセキュリティベースライン」テンプレートを展開すると、この設定は自動的に無効になり、SSOがブロックされるため、Intuneデバイス構成ポリシーを更新して有効な状態を維持する必要があります。
Microsoft Entraシングルサインオンの構成方法
概要
Microsoft Entraシングルサインオンの構成は、次の手順で構成されます。
-
Azure および Microsoft Entra ID の構成。
-
Citrixリソースアプリケーションに対してMicrosoft Entra ID Remote Desktop Services認証プロトコルを有効にする。
-
Kerberosサーバーオブジェクトを作成する (Microsoft Entraハイブリッド参加環境のみ)。
-
Citrix の構成。
-
必要なOSバージョン、IDタイプ、VDAバージョンでセッションホストをプロビジョニングします。
-
StoreFront を構成します。
-
サイトで Microsoft Entra シングルサインオンを有効にします。
-
デリバリーグループで Microsoft Entra シングルサインオンを有効にします。
-
AzureとMicrosoft Entra IDの構成
Microsoft Entraシングルサインオンを利用するには、まずMicrosoft Entra IDテナントでWindows向けMicrosoft Entra認証を許可する必要があります。これにより、Microsoft Entra参加済みおよびMicrosoft Entraハイブリッド参加済みセッションホストにユーザーがサインインするために必要な認証トークンが発行されます。
Azure構成を行う担当者は、最低限、以下のMicrosoft Entra組み込みロールのいずれか、または同等のロールを割り当てられている必要があります。
構成は、Azure Portal、Microsoft Graph PowerShell SDK、またはMicrosoft Graph APIを使用して完了できます。以下のセクションでは、Azure Portalを介して構成を完了するための詳細を説明します。Microsoft Graph PowerShell SDKまたはMicrosoft Graph APIの使用を希望する場合は、Microsoft Entra single sign-on Azure configurationを参照してください。
Citrixアプリケーションの登録
AzureテナントにマルチテナントのCitrix Resourceアプリケーションを登録し、シングルテナントのClientアプリケーションを作成する必要があります。
まず、Citrix Resourceアプリケーションを登録する必要があります。そのためには、以下の同意URLのいずれかを使用します。
-
米国、EU、APS:
https://login.microsoftonline.com/common/adminconsent?client_id=3a510bb1-e334-4298-831e-3eac97f8b26c -
日本:
https://login.microsoftonline.com/common/adminconsent?client_id=0027603f-364b-40f2-98be-8ca4bb79bf8b
Resourceアプリケーションが登録されたら、シングルテナントのClientアプリケーションを作成する必要があります。
シングルテナントのClientアプリケーションを作成する
-
Azure Portalに移動します。
-
Microsoft Entra ID > エンタープライズ アプリケーション に移動します。
-
New applicationを選択します。
-
Create your own applicationを選択します。
-
アプリケーションの名前を入力し、Register an application to integrate with Microsoft Entra IDを選択し、Createをクリックします。
-
Supported account typesで、Single tenant onlyを選択し、Registerをクリックします。
-
Microsoft Entra ID > App registrationsに移動し、All applicationsを選択します。
-
作成したばかりのアプリケーションを検索してクリックします。
-
リダイレクト URI の追加をクリックします。
-
3つのリダイレクトURIを追加する必要があります: Web、シングルページアプリケーション、モバイルおよびデスクトップアプリケーション。
-
各URIについて、リダイレクト URI の追加を選択します。
-
リダイレクトURIを入力します。追加する内容の詳細については、以下の表を参照してください。
プラットフォームの種類 リダイレクトURI 注 Web NetScaler ログイン URI ( https://<URL>/oauth/login)NetScaler 認証 URL を入力します。例: https://nsg.mycitrix.com/oauth/login。モバイルおよびデスクトップアプリケーション ctxaadsso://citrix.aad.redirectこのURIをそのまま入力します。 SPAアプリ(シングルページアプリケーション) NetScaler Gateway URL に続く StoreFront ストア Web パス NetScaler Gateway URL と StoreFront ストアのパスを入力します。たとえば、ストアへのアクセスに使用する URL が https://access.mycitrix.com/Citrix/MyStoreWebで、NetScaler Gateway URL がhttps://nsg.mycitrix.comの場合、SPA リダイレクト URI はhttps://nsg.mycitrix.com/Citrix/MyStoreWebである必要があります。環境内に複数のストアがある場合は、すべてのストアに対して SPA リダイレクト URI エントリを追加する必要があります。
-
-
すべてのリダイレクトURIが追加されたら、クライアントアプリケーションにAPIアクセス許可を追加する必要があります。
-
Citrixリソースアプリケーション (Citrix-Workspace-Resource) を選択します。
-
アクセス許可のリストで、user_impersonation をオンにします。
クライアントアプリケーションを登録する
アプリケーションが作成および構成されたら、アプリケーションのアクセス許可に同意する必要があります。
Azure portal内でアプリケーションのアクセス許可に同意できます。
-
Microsoft Entra ID > エンタープライズ アプリケーション に移動します。
-
クライアントアプリケーションを検索して選択します。
-
「セキュリティ」の下にある左側のペインで「アクセス許可」を選択します。
-
「\<tenantName\> の管理者の同意を付与」をクリックします。
-
アクセス許可に同意します。
または、管理者同意URLを使用することもできます:
https://login.microsoftonline.com/<EntraTenantID>/adminconsent?client_id=<clientAppID>
注:
<EntraTenantID> を Entra テナントの ID に、<clientAppID> をクライアントアプリケーションのアプリケーション ID に置き換える必要があります。
Citrix Resource アプリケーションのアクセス許可
アプリケーションのアクセス許可は次のとおりです。
| API名 | クレーム値 | アクセス許可 | タイプ |
|---|---|---|---|
| マイクロソフト グラフ | User.Read | サインインおよびユーザープロファイルの読み取り | 委任 |
米国、EU、およびAPSの場合、アプリケーションは Citrix-Workspace-Resource (アプリケーションID 3a510bb1-e334-4298-831e-3eac97f8b26c) と呼ばれます。
日本の場合、アプリケーションは Citrix-Workspace-Resource-JP (アプリケーションID 0027603f-364b-40f2-98be-8ca4bb79bf8b) と呼ばれます。
Citrix Client アプリケーションのアクセス許可
アプリケーションのアクセス許可は次のとおりです。
| API名 | クレーム値 | アクセス許可 | タイプ |
|---|---|---|---|
| シトリックス-ワークスペース-リソース
シトリックス-ワークスペース-リソース-JP
|
user_impersonation | シトリックス Entra ID SSO | 委任 |
| マイクロソフト グラフ | User.Read | サインインおよびユーザープロファイルの読み取り | 委任 |
Microsoft Entra ID Remote Desktop Services認証プロトコルを有効にする
Citrix ResourceアプリケーションでMicrosoft Entra ID Remote Desktop Services認証プロトコルを有効にする必要があります。手順は次のとおりです。
-
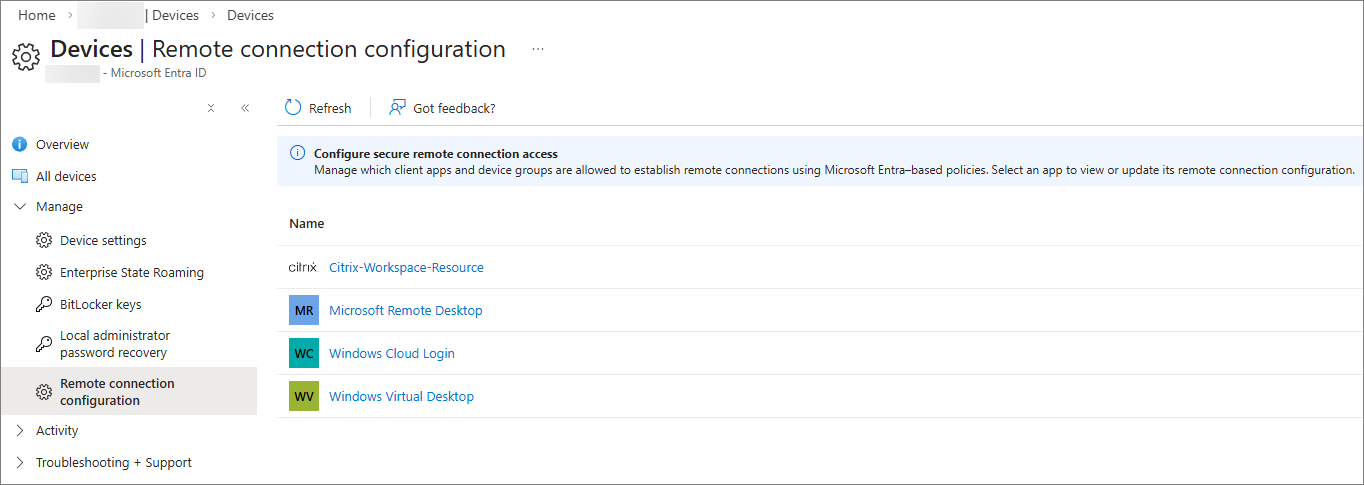
-
Citrix-Workspace-Resourceを選択します。
-
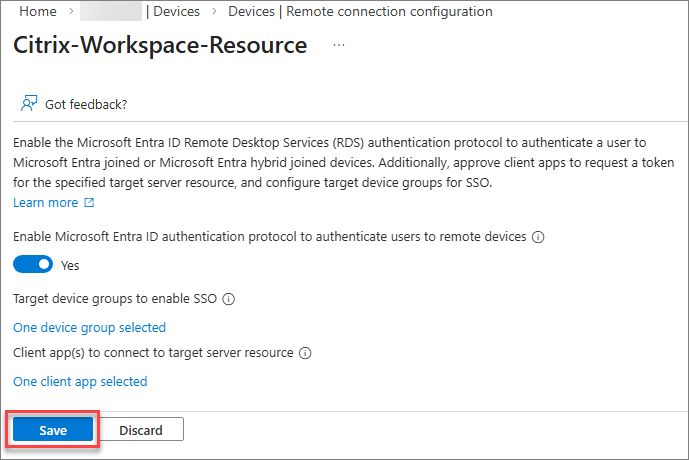
Microsoft Entra ID Remote Desktop Services認証プロトコルを有効にします。
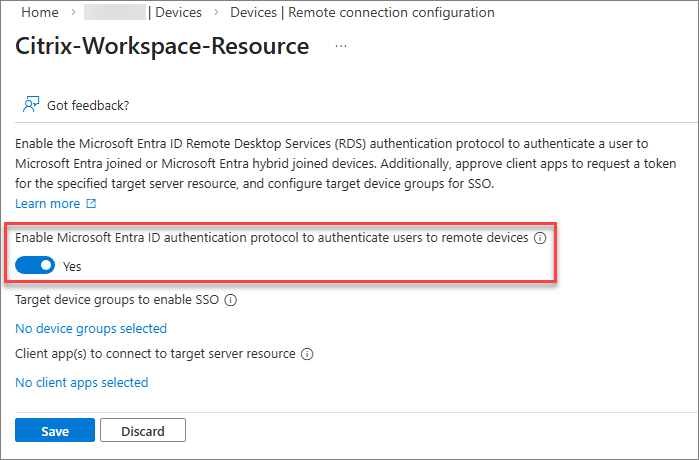
-
ユーザー同意プロンプトを非表示にするに進みます。
ユーザー同意プロンプトダイアログを非表示にする
デフォルトでは、Microsoft Entraシングルサインオンが有効なMicrosoft Entra参加済みまたはMicrosoft Entraハイブリッド参加済みセッションホストに接続する際、ユーザーはリモートデスクトップ接続を許可するよう求められ、シングルサインオンを許可するためにはいを選択する必要があります。Microsoft Entraは、再度プロンプトを表示するまで、最大15個の一意のセッションホストを30日間記憶します。
ターゲットデバイスのリストを構成することで、このダイアログを非表示にできます。デバイスのリストを構成するには、Microsoft Entra参加済みおよび/またはMicrosoft Entraハイブリッド参加済みのセッションホストを含む1つ以上のグループをMicrosoft Entra IDで作成し、その後、リソースアプリケーションでそれらのグループを承認する必要があります(最大10グループまで)。
Microsoft Entra ID Remote Desktop Services 認証プロトコルを有効にし、グループが作成されたら:
-
ターゲットデバイスグループを追加するためのリンクをクリックし、適切なグループを選択します。
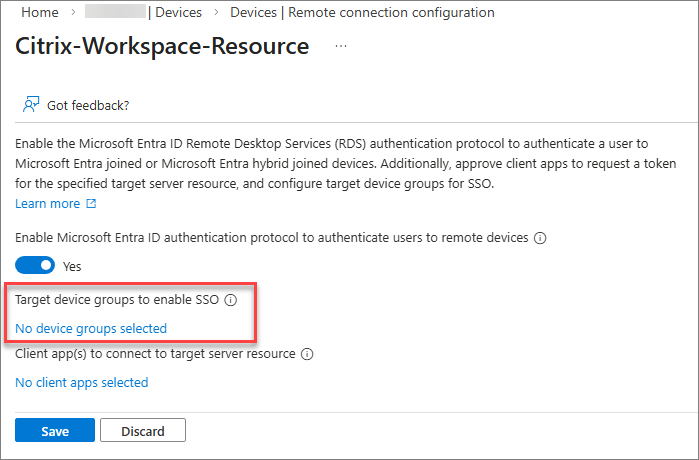
注
グループのメンバーシップ管理を簡素化するために、動的グループを作成することを強くお勧めします。動的グループは通常5~10分以内に更新されますが、大規模なテナントでは最大24時間かかる場合があります。
動的グループには、Microsoft Entra ID P1ライセンスまたはIntune for Educationライセンスが必要です。詳細については、グループの動的メンバーシップ規則を参照してください。
-
クライアントアプリケーションの承認に進みます。
クライアントアプリケーションを承認する
Citrix Resource アプリケーションで、Citrix Client アプリケーションを承認済みクライアントとして明示的に追加する必要があります。
-
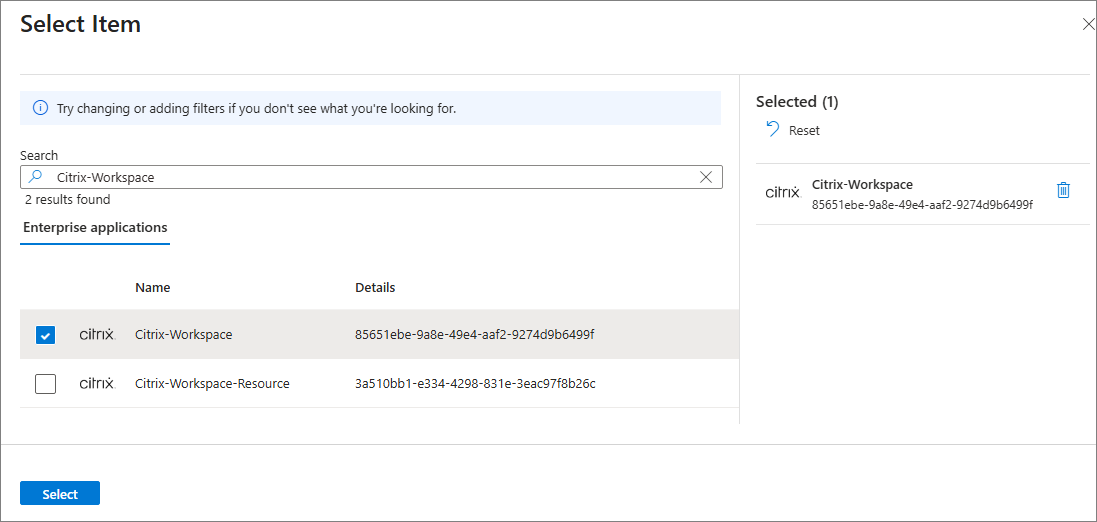
信頼済みクライアントアプリケーションを追加するためのリンクをクリックします。
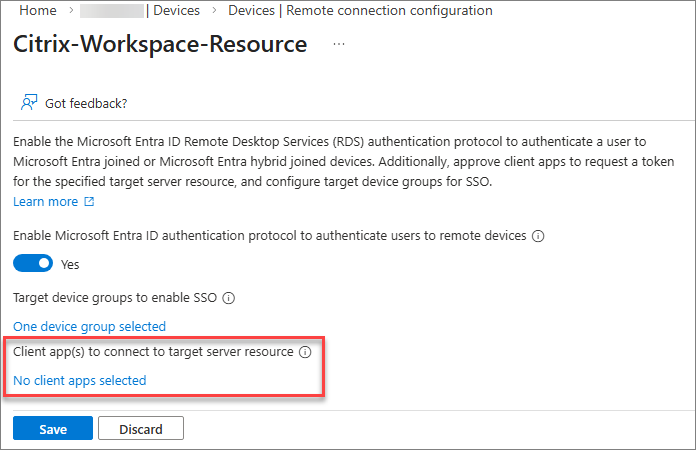
-
Citrix Client アプリケーションを選択します。
-
保存を選択して、Citrix Resource アプリケーションに構成変更を適用します。
-
Kerberos サーバーオブジェクトの作成に進みます。
Kerberosサーバーオブジェクトを作成する
セッションホストがMicrosoft Entraハイブリッド参加している場合、ユーザーアカウントとコンピューターアカウントが存在するActive DirectoryドメインにKerberosサーバーオブジェクトを構成する必要があります。詳細については、Kerberosサーバーオブジェクトを作成するを参照してください。
Microsoft Entra 条件付きアクセス ポリシーの確認
Microsoft Entra 条件付きアクセス ポリシーを使用している、または使用する予定がある場合は、ユーザーが意図したサインインエクスペリエンスを得られるように、Citrix Resource application に適用されている構成を確認してください。
DaaS 用 Microsoft Entra シングルサインオンを使用する際の条件付きアクセス構成の詳細については、Microsoft ドキュメント を参照してください。必要な条件付きアクセス設定は、Microsoft アプリケーションではなく、Citrix Resource アプリケーションに適用する必要があることに注意してください。
Citrixの構成
Citrixセッションホスト
セッションホストのシステム要件が満たされていることを確認してください。
-
セッションホストがMicrosoft Entraハイブリッド参加済みであることを確認します。
-
システム要件で指定されている必要なオペレーティングシステムのバージョンとビルドをインストールします。
-
システム要件で指定されている必要なVDAバージョンをインストールします。
Microsoft Entraハイブリッド参加済みセッションホスト
Citrix Machines Creation Services、Citrix Provisioning、またはWindows 365を使用してMicrosoft Entraハイブリッド参加済みセッションホストを展開する場合は、次のセクションに進んでください。他のツールまたは方法を使用してMicrosoft Entraハイブリッド参加済みホストをプロビジョニングする場合は、セッションホストに次のレジストリ値を追加する必要があります。
-
キー:
HKLM\SYSTEM\CurrentControlSet\Control\Citrix -
値の型: DWORD
-
値の名前:
AzureADJoinType -
データ:
1
セッションロックの動作
仮想デスクトップがロックされている場合、デフォルトの動作はWindowsのロック画面を表示することです。この時点では、デスクトップのロック解除にサポートされている認証方法は、ユーザー名とパスワードまたはスマートカードです。
ユーザーがパスワードを知らないパスワードレス展開を使用している場合は、ロック画面を表示する代わりにセッションを切断するようにセッションロックの動作を構成することをお勧めします。
この動作は、Intuneまたはグループポリシーを通じて「Microsoft IDプラットフォーム認証のロック時にリモートセッションを切断する」設定を有効にすることで構成できます。詳細な手順については、Azure Virtual Desktopのセッションロック動作を構成するを参照してください。
Citrixアクセスおよびコントロールプレーン
StoreFrontの構成
StoreFrontでMicrosoft Entraシングルサインオンを有効にするには、StoreFrontドキュメントのEntra ID single-onを参照してください。
Web StudioでMicrosoft Entraシングルサインオンを有効にする
サイトでMicrosoft Entraシングルサインオンを有効にするには、クライアントおよびリソースアプリケーションの詳細とリダイレクトURIを追加する必要があります。詳細については、Settingsドキュメントを参照してください。
デリバリーグループのMicrosoft Entraシングルサインオンを有効にする
Web Studioの使用
-
Web Studioでデリバリーグループに移動し、**[デリバリーグループの作成]**をクリックします。
-
**[ユーザー]ページで、IDの種類として[Microsoft Entraハイブリッド参加済み]**を選択します。
-
次のページで構成を完了します。参照については、「デリバリーグループの作成」を参照してください。
PowerShellの使用
-
新しいデリバリーグループを作成し、VDAをデリバリーグループに追加します。ユーザー(ADアカウント)をVDAに割り当てます。
-
デリバリーグループ
MachineLogonTypeをHybridAzureAdに設定します。例:Get-BrokerDesktopGroup -Name <dgName> | Set-BrokerDesktopGroup -MachineLogOnType "HybridAzureAd" -
Xml Serviceを信頼します。
Add-PSSnapin Citrix.Broker.Admin.V2
Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true -
SSOパラメーターを設定します(ガイダンスについては以下の表を参照)。
Set-BrokerSite -AzureGlobalCloudId "B16898C6-A148-4967-9171-64D755DA8520" -AzureSSOnAuthorizeUrl "<URL>" -AzureSSOnClientId "<clientAppID>" -AzureSSOnRedirectUrl "<URL>" -AzureSSOnResourceAppId "<resourceAppID>"以下の表に、パラメーターとその既定値の詳細を示します。パラメーター デフォルト値 説明 AzureGlobalCloudId B16898C6-A148-4967-9171-64D755DA8520 Entra認証に使用されるWindows WebアカウントマネージャーのデフォルトGUID。 AzureSSOnAuthorizeUrl https://login.microsoftonline.com/common/初期ログイン URL。これは、Entra テナントが存在する Azure クラウド (例: Azure Commercial と Azure Gov) によって決定されます。 AzureSSOnClientId 既定値なし クライアントアプリケーションのアプリケーション ID。 AzureSSOnRedirectUrl 既定値なし 認証後のリダイレクト URI。クライアントアプリケーションでリダイレクト URI として構成されている URL である必要があります。 AzureSSOnResourceAppId citrix.cloud.com/<resourceApplicationID>Citrix リソースアプリケーションのアプリケーション ID。 - 米国、EU、APS: citrix.cloud.com/3a510bb1-e334-4298-831e-3eac97f8b26c - 日本: citrix.cloud.com/0027603f-364b-40f2-98be-8ca4bb79bf8b
クライアントデバイス
クライアントデバイスのシステム要件が満たされていることを確認してください。
-
システム要件に記載されている必要なCitrix Workspaceアプリのバージョンをインストールします。
-
ユーザーがハイブリッドアクセスを利用する場合は、Citrix Web Extensionがインストールされていることを確認してください。ユーザーがネイティブアクセスまたはブラウザアクセスを使用する場合は、Citrix Web Extensionは不要です。
トラブルシューティング
-
StoreFrontの問題のトラブルシューティングについては、「診断ログ」を参照してください。
-
StoreFrontから次のエラーが表示される場合:
There was a failure with the mapped account: それはおそらく、同期された/バックアップのADアカウントを持たない純粋なEntraユーザーです。 -
起動時にICAファイルを取得する前に即座にエラーが発生する場合: XMLサービスを信頼するように設定したことを確認してください。
-
登録中にVDAが「Initializing」で停止する場合: VDAが実際にEntraと同期されているOUに移動されていることを確認してください。
シングルサインオンが失敗する場合
仮想デスクトップまたはアプリケーションへのアクセス時にシングルサインオンが失敗した場合は、次のように進めます。
-
StoreFrontでMicrosoft Entraシングルサインオンが有効になっていることを確認してください。
-
サイトでMicrosoft Entraシングルサインオンが有効になっていることを確認してください。
-
デリバリーグループでMicrosoft Entraシングルサインオンが有効になっていることを確認してください。
-
ユーザーが利用しているアクセス方法がサポートされていることを確認してください。
-
ユーザーがハイブリッドアクセスを利用している場合は、Citrix Web Extensionがインストールされていることを確認してください。
-
クライアントデバイスで必要なCitrix Workspaceアプリのバージョンが実行されていることを確認してください。
-
セッションホストで必要なWindowsビルドが実行されていることを確認してください。
-
セッションホストで必要なVDAバージョンが実行されていることを確認してください。
-
セッションホストでWindows設定
Always prompt for password upon connectionが有効になっていないことを確認してください。この設定はデフォルトで無効になっており、Computer Configuration\Administrative Templates\Windows Components\Remote Desktop Services\Remote Desktop Session Host\Securityの下にあるグループポリシーまたはIntuneを通じて構成できます。レジストリで設定が有効になっているかどうかは、HKLM\SOFTWARE\Policies\Microsoft\Windows NT\Terminal Servicesの下にある値fPromptForPasswordを探すことで確認できます。値が1に設定されている場合、設定は有効になっており、シングルサインオンは利用できません。値がないか、0に設定されている場合、設定は無効になっています。 -
セッションホストでWindows設定
Allow Custom SSPs and APs to be loaded into LSASSが有効になっていることを確認します。この設定はデフォルトで有効になっており、グループポリシーまたはIntuneのComputer Configuration\System\Local Security Authorityで構成できます。 -
セッションホストで
AzureADJoinType設定が正しく構成されていることを確認します。-
キー:
HKLM\SYSTEM\CurrentControlSet\Control\Citrix -
値の型: DWORD
-
値の名前:
AzureADJoinType -
値のデータ:
1(Microsoft Entraハイブリッド参加済み)
-
-
Citrix Studioで、仮想デスクトップまたはアプリケーションがEntra ID IDではなくActive Directory IDに割り当てられていることを確認してください。
-
次のPowerShellコマンドを実行して、デリバリーグループのログオンタイプが正しく構成されていることを確認してください。
Get-BrokerDesktopGroup -Name <deliveryGroupName>Microsoft Entra ハイブリッド参加済みセッションホストの場合、MachineLogOnTypeはHybridAzureAdに設定されている必要があります。 -
Citrix リソースアプリケーションとシングルテナントクライアントアプリケーションが Microsoft Entra テナントに登録されていることを確認します。
-
Microsoft Entra ID RDS 認証プロトコルが Citrix リソースアプリケーションで有効になっていることを確認します。
-
クライアントアプリケーションが、Citrix リソースアプリケーションで承認済みクライアントアプリケーションとして追加されていることを確認します。
-
セッションホストが Microsoft Entra ハイブリッド参加済みである場合、ユーザーアカウントとコンピューターアカウントが存在する Active Directory ドメインに Kerberos サーバーオブジェクトが作成されていることを確認します。
-
Microsoft Entra条件付きアクセス ポリシーを確認します。Citrixリソースおよびクライアントアプリケーション、またはセッションホストに、シングルサインオンエクスペリエンスに影響を与えるポリシーが適用されていないことを確認してください。