
StoreFront向けコンテキストApp Protection
コンテキストApp Protectionは、ユーザー、デバイス、ネットワークの状態に基づいて、App Protectionポリシーをユーザーのサブセットに条件付きで適用するためのきめ細かな柔軟性を提供します。
コンテキストApp Protectionの実装
コンテキストApp Protectionは、Brokerアクセス ポリシー規則で定義された接続フィルターを使用して実装できます。Brokerアクセス ポリシーは、ユーザーのデリバリーグループへのアクセスを制御する規則を定義します。このポリシーは一連の規則で構成されます。各規則は単一のデリバリーグループに関連付けられ、一連の接続フィルターとアクセス権制御を持ちます。
ユーザーは、接続の詳細がBrokerアクセス ポリシーの1つ以上の規則の接続フィルターと一致する場合に、デリバリーグループへのアクセス権を取得します。ユーザーは、デフォルトではサイト内のどのデスクトップグループにもアクセスできません。要件に基づいて、さらにBrokerアクセス ポリシーを作成できます。複数の規則を同じデリバリーグループに適用できます。詳しくは、「New-BrokerAccessPolicyRule」を参照してください。
Brokerアクセス ポリシー規則の次のパラメーターは、ユーザーの接続がアクセス ポリシー規則で定義された接続フィルターと一致する場合に、App Protectionをコンテキストに応じて有効にする柔軟性を提供します。
-
AppProtectionKeyLoggingRequired -
AppProtectionScreenCaptureRequired
Brokerアクセス ポリシーで参照されているSmart Accessフィルターを使用して、接続フィルターを絞り込みます。Smart Accessフィルターの構成については、CTX227055を参照してください。Smart Accessポリシーを使用してコンテキストApp Protectionを設定する方法を理解するには、次のシナリオを参照してください。
注:
デリバリーグループでApp Protectionが有効になっている場合、コンテキストApp Protectionはデフォルトでは適用できません。次のコマンドを使用して、デリバリーグループでApp Protectionを無効にします。
Set-BrokerDesktopGroup -Name "Admin Desktop" -AppProtectionKeyLoggingRequired $false -AppProtectionScreenCaptureRequired $false
前提条件
StoreFront向けコンテキストApp Protectionを有効にするには、「前提条件」セクションに記載されている要件を満たしていることを確認してください。
コンテキストApp Protectionを有効にする
-
CVADバージョン2209以降の場合:コンテキストApp Protectionはデフォルトで有効になっています。追加の設定は不要です。
-
CVAD 2209およびそれ以前のバージョン向け:CVAD 2209およびそれ以前のバージョンでコンテキストApp Protectionを有効にするには、以下の手順に従ってください。
-
Citrix Virtual Apps and Desktopsのバージョンに対応するコンテキストApp Protectionポリシー(機能テーブル)を、Citrix Downloadsページからダウンロードします。
-
デリバリーコントローラー™で以下のPowerShellコマンドを実行します。
asnp Citrix*
Set-BrokerSite -TrustRequestsSentToTheXmlServicePort $true -
デリバリーコントローラーでコンテキストApp Protectionを有効にするには、以下のコマンドを実行します。
Import-ConfigFeatureTable <path to the downloaded feature table>例:Import-ConfigFeatureTable\Downloads\FeatureTable.OnPrem.AppProtContextualAccess.xml
-
機能の状態を確認するには
-
コンテキストApp Protectionが有効になっているかを確認するには、以下のコマンドを実行します。
Get-ConfigEnabledFeature | Select-String AppProtection -
有効になっている場合、出力に
AppProtectionContextualAccessが表示されます。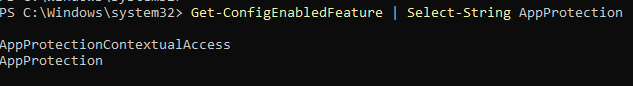
コンテキストApp Protectionのシナリオ
コンテキストApp Protectionを有効または無効にする方法に関するいくつかのシナリオを以下に示します。