
セキュアな HDX™
Secure HDXは、トラフィックパス内のネットワーク要素がHDXトラフィックを検査できないようにするアプリケーションレベル暗号化 (ALE) ソリューションです。これは、AES-256-GCM暗号化を使用して、Citrix Workspace™アプリ (クライアント) とVDA (セッションホスト) の間でアプリケーションレベルで真のエンドツーエンド暗号化 (E2EE) を提供することによって実現されます。
システム要件
以下の一覧は、Secure HDXを使用するためのシステム要件を示しています。
-
コントロールプレーン
-
シトリックス DaaS™
-
シトリックス Virtual Apps and Desktops™ 2503 以降
-
-
セッションホスト
-
オペレーティングシステム
-
Windows 10 22H2 バージョン
-
Windows 11 22H2以降
-
ウィンドウズ サーバー 2019 以降
-
-
バーチャル デリバリー エージェント (VDA)
-
Windows: バージョン2503以降
-
Linux: バージョン2407以降
-
-
-
Workspaceアプリ
-
Windows: バージョン 2503 以降
-
Linux: バージョン 2408 以降
-
Mac: バージョン 2409 以降
-
Chrome OS: バージョン 2409 以降
-
HTML5: バージョン 2408 以降
-
Android: バージョン 2503 以降
-
iOS: バージョン 2503 以降
-
-
アクセス層
-
シトリックス ワークスペース
-
Citrix StoreFront™ 2402 以降
-
注:
Linux VDA で Secure HDX を構成する方法の詳細については、Linux VDA のドキュメントを参照してください。
構成
Secure HDX はデフォルトで無効になっています。この機能は、Citrix ポリシーの Secure HDX 設定を使用して構成できます。
セキュアHDX: 機能の有効/無効を定義します。
重要:
Secure HDX を有効にするデリバリーグループで Secure ICA® が有効になっている場合は、まず Secure ICA を無効にする必要があります (デリバリーグループの編集 > ユーザー設定)。
HDXインサイトとスマートコントロール
Secure HDX が有効になっている場合に NetScaler Gateway で HDX Insight と SmartControl を使用するための要件は次のとおりです。
-
NetScaler 14.1 Build 47.46 以降。
-
ネットワークテレメトリは Citrix ポリシーで有効にする必要があります。
-
セッションの信頼性を有効にする必要があります。この設定はデフォルトで有効になっているため、無効にするポリシーがないことを確認してください。
注:
Secure HDX を使用した HDX Insight と SmartControl は、次のシナリオでのみ利用可能です。
-
転送プロトコルとして TCP を使用する接続
-
IPv4 を使用する接続
-
次の Workspace アプリバージョンを使用するクライアント:
-
Windows: 2503 以降
-
Mac: 2505 以降
-
Linux: 2508 以降
-
考慮事項
Secure HDX を使用する際の考慮事項は次のとおりです。
-
ユーザーが Secure HDX が有効なセッションホストに、その機能をサポートしないクライアントを使用して接続しようとすると、接続は拒否されます。
-
Secure HDX でサポートされるのは、コネクタレスワークロードのサービス継続性 のみです。標準バージョンのサービス継続性を使用している場合、クラウドサービスの停止が発生すると、Secure HDX が有効になっているセッションホストには接続できません。
-
Secure HDX が有効になっている場合、Multi-Stream ICA はサポートされません。
-
HDX トラフィックの検査に依存するサードパーティ製ソリューションを使用している場合、Secure HDX を有効にすると HDX トラフィックが暗号化されるため、それらのソリューションは機能しなくなります。
トラブルシューティング
Secure HDX がアクティブであることを確認するには、VDA マシンで
ctxsession.exe ユーティリティを使用します。
CtxSession.exeユーティリティを使用するには、セッション内でコマンドプロンプトまたはPowerShellを開き、ctxsession.exe -vを実行します。Secure HDXが使用されている場合、ICA EncryptionにはSecureHDX AES-256 GCMと表示されます。
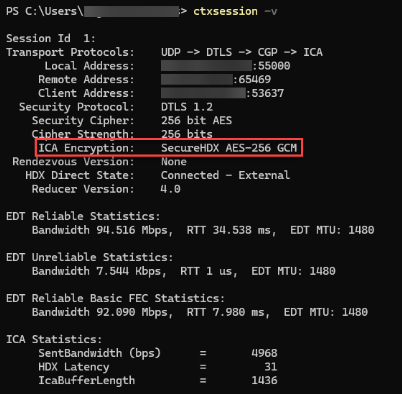
セッションでSecure HDXが有効にならない場合
-
使用中のVDAバージョンがシステム要件に従ってこの機能をサポートしていることを確認してください。
-
Secure HDX を有効にするポリシーが VDA に適用されており、その機能を無効にする優先度の高い他のポリシーがないことを確認してください。
-
Secure HDXを構成したときにセッションホストがすでに実行されていた場合は、変更を有効にするためにマシンを再起動してください。