
Control de acceso a la red
Puede utilizar su solución de control de acceso a la red (NAC) para ampliar la evaluación de seguridad de dispositivos de Citrix Endpoint Management para dispositivos Android y Apple. Su solución NAC utiliza la evaluación de seguridad de Citrix Endpoint Management para facilitar y gestionar las decisiones de autenticación. Una vez que configure su dispositivo NAC, las directivas de dispositivo y los filtros NAC que configure en Citrix Endpoint Management se aplicarán.
El uso de Citrix Endpoint Management con una solución NAC añade QoS y un control más granular sobre los dispositivos internos de su red. Para obtener un resumen de las ventajas de integrar NAC con Citrix Endpoint Management, consulte Control de acceso.
Citrix admite estas soluciones para la integración con Citrix Endpoint Management:
-
NetScaler Gateway
-
ForeScout
Citrix® no garantiza la integración para otras soluciones NAC.
Con un dispositivo NAC en su red:
-
Citrix Endpoint Management admite NAC como una función de seguridad de punto final para dispositivos iOS, Android Enterprise y Android.
-
Puede habilitar filtros en Citrix Endpoint Management para establecer dispositivos como conformes o no conformes para NAC, según reglas o propiedades. Por ejemplo:
-
Si un dispositivo administrado en Citrix Endpoint Management no cumple los criterios especificados, Citrix Endpoint Management marca el dispositivo como no conforme. Un dispositivo NAC bloquea los dispositivos no conformes en su red.
-
Si un dispositivo administrado en Citrix Endpoint Management tiene aplicaciones no conformes instaladas, un filtro NAC puede bloquear la conexión VPN. Como resultado, un dispositivo de usuario no conforme no puede acceder a aplicaciones o sitios web a través de la VPN.
-
Si utiliza NetScaler Gateway para NAC, puede habilitar la tunelización dividida para evitar que el plug-in de NetScaler Gateway envíe tráfico de red innecesario a NetScaler Gateway. Para obtener más información sobre la tunelización dividida, consulte Configurar la tunelización dividida.
-
Filtros de cumplimiento de NAC admitidos
Citrix Endpoint Management admite los siguientes filtros de cumplimiento de NAC:
Dispositivos anónimos: Comprueba si un dispositivo está en modo anónimo. Esta comprobación está disponible si Citrix Endpoint Management no puede volver a autenticar al usuario cuando un dispositivo intenta volver a conectarse.
Aplicaciones prohibidas: Comprueba si un dispositivo tiene aplicaciones prohibidas, tal como se define en una directiva de acceso a aplicaciones. Para obtener más información sobre esa directiva, consulte Directivas de dispositivo de acceso a aplicaciones.
Dispositivos inactivos: Comprueba si un dispositivo está inactivo según lo definido por la configuración Umbral de días de inactividad del dispositivo en Propiedades del servidor. Para obtener más información, consulte Propiedades del servidor.
Aplicaciones obligatorias que faltan: Comprueba si a un dispositivo le faltan aplicaciones obligatorias, tal como se define en una directiva de acceso a aplicaciones.
Aplicaciones no sugeridas: Comprueba si un dispositivo tiene aplicaciones no sugeridas, tal como se define en una directiva de acceso a aplicaciones.
Contraseña no conforme: Comprueba si la contraseña del usuario es conforme. En dispositivos iOS y Android, Citrix Endpoint Management puede determinar si la contraseña actual del dispositivo cumple con la directiva de código de acceso enviada al dispositivo. Por ejemplo, en iOS, el usuario tiene 60 minutos para establecer una contraseña si Citrix Endpoint Management envía una directiva de código de acceso al dispositivo. Antes de que el usuario establezca la contraseña, el código de acceso podría no ser conforme.
Dispositivos no conformes: Comprueba si un dispositivo no es conforme, basándose en la propiedad de dispositivo No conforme. Normalmente, las acciones automatizadas o terceros que utilizan las API de Citrix Endpoint Management cambian esa propiedad.
Estado revocado: Comprueba si el certificado del dispositivo está revocado. Un dispositivo revocado no puede volver a inscribirse hasta que se autorice de nuevo.
Dispositivos Android rooteados y iOS con jailbreak: Comprueba si un dispositivo Android o iOS tiene jailbreak.
Dispositivos no administrados: Comprueba si Citrix Endpoint Management está administrando un dispositivo. Por ejemplo, un dispositivo inscrito en MAM o un dispositivo no inscrito no se administra.
Nota:
El filtro Implícitamente conforme/No conforme establece el valor predeterminado solo en los dispositivos que administra Citrix Endpoint Management. Por ejemplo, cualquier dispositivo que tenga una aplicación bloqueada instalada o que no esté inscrito, se marca como No conforme. El dispositivo NAC bloquea esos dispositivos de su red.
Información general de la configuración
Recomendamos configurar los componentes de NAC en el orden indicado.
-
Configurar directivas de dispositivo para admitir NAC:Para dispositivos iOS: Consulte Configurar la directiva de dispositivo VPN para admitir NAC.Para dispositivos Android Enterprise: Consulte Crear una configuración administrada de Android Enterprise para Citrix SSO.Para dispositivos Android: Consulte Configurar el protocolo Citrix SSO para Android.
-
Configure una solución NAC:
-
NetScaler Gateway, detallado en Actualizar las directivas de NetScaler Gateway para admitir NAC.Requiere que instale Citrix SSO en los dispositivos. Consulte Clientes de NetScaler Gateway.
-
ForeScout: Consulte la documentación de ForeScout.
-
Habilitar filtros NAC en Citrix Endpoint Management
-
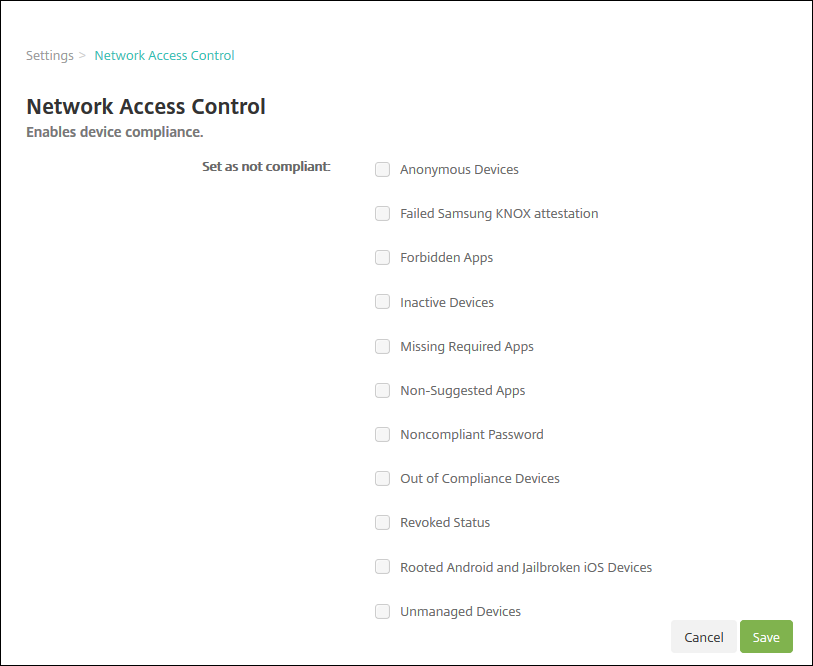
En la consola de Citrix Endpoint Management, vaya a Parámetros > Control de acceso a la red.
-
Seleccione las casillas de verificación de los filtros Establecer como no compatible que quiera habilitar.
-
Haga clic en Guardar.
Actualizar las directivas de NetScaler Gateway para admitir NAC
Debe configurar directivas avanzadas (no clásicas) de autenticación y sesiones VPN en su servidor virtual VPN.
Estos pasos actualizan un NetScaler Gateway con cualquiera de estas características:
-
Está integrado con Citrix Endpoint Management.
-
O bien, está configurado para VPN, no forma parte del entorno de Citrix Endpoint Management y puede acceder a Citrix Endpoint Management.
En su servidor VPN virtual, desde una ventana de consola, haga lo siguiente. Los FQDN y las direcciones IP de los comandos y ejemplos son ficticios.
-
Si utiliza directivas clásicas en su servidor virtual VPN, elimine y desvincule todas las directivas clásicas. Para comprobarlo, escriba:
show vpn vserver <VPN_VServer>Elimine cualquier resultado que contenga la palabra Classic. Por ejemplo:VPN Session Policy Name: PL_OS_10.10.1.1 Type: Classic Priority: 0Para eliminar la directiva, escriba:unbind vpn vserver <VPN_VServer> -policy <policy_name> -
Cree la directiva de sesión avanzada correspondiente escribiendo lo siguiente.
add vpn sessionPolicy <policy_name> <rule> <session action>Por ejemplo:add vpn sessionPolicy vpn_nac true AC_OS_10.10.1.1_A_ -
Vincule la directiva a su servidor virtual VPN escribiendo lo siguiente.
bind vpn vserver _XM_EndpointManagement -policy vpn_nac -priority 100 -
Cree un servidor virtual de autenticación escribiendo lo siguiente.
add authentication vserver <authentication vserver name> <service type> <ip address>Por ejemplo:add authentication vserver authvs SSL 0.0.0.0En el ejemplo,0.0.0.0significa que el servidor virtual de autenticación no está expuesto al público. -
Enlace un certificado SSL con el servidor virtual escribiendo lo siguiente.
bind ssl vserver <authentication vserver name> -certkeyName <Webserver certificate>Por ejemplo:bind ssl vserver authvs -certkeyName Star_mpg_citrix.pfx_CERT_KEY -
Asocie un perfil de autenticación al servidor virtual de autenticación desde el servidor virtual VPN. Primero, cree el perfil de autenticación escribiendo lo siguiente.
add authentication authnProfile <profile name> -authnVsName <authentication vserver name>Por ejemplo:add authentication authnProfile xm_nac_prof -authnVsName authvs -
Asocie el perfil de autenticación con el servidor virtual VPN escribiendo lo siguiente.
set vpn vserver <vpn vserver name> -authnProfile <authn profile name>Por ejemplo:set vpn vserver _XM_EndpointManagement -authnProfile xm_nac_prof -
Compruebe la conexión de NetScaler Gateway a un dispositivo escribiendo lo siguiente.
curl -v -k https://<Endpoint Management_server>:4443/Citrix/Device/v1/Check --header "X-Citrix-VPN-Device-ID: deviceid_<device_id>"Por ejemplo, esta consulta verifica la conectividad obteniendo el estado de cumplimiento del primer dispositivo (deviceid_1) inscrito en el entorno:curl -v -k https://10.10.1.1:4443/Citrix/Device/v1/Check --header "X-Citrix-VPN-Device-ID: deviceid_1"Un resultado correcto es similar al siguiente ejemplo.HTTP/1.1 200 OK
< Server: Apache-Coyote/1.1
< X-Citrix-Device-State: Non Compliant
< Set-Cookie: ACNODEID=181311111;Path=/; HttpOnly; Secure -
Cuando el paso anterior se realice correctamente, cree la acción de autenticación web para Citrix Endpoint Management. Primero, cree una expresión de directiva para extraer el ID del dispositivo del complemento VPN de iOS. Escriba lo siguiente.
add policy expression xm_deviceid_expression "HTTP.REQ.BODY(10000).TYPECAST_NVLIST_T(\'=\',\'&\').VALUE(\"deviceidvalue\")" -
Envíe la solicitud a Citrix Endpoint Management escribiendo lo siguiente. En este ejemplo, la IP de Citrix Endpoint Management es
10.207.87.82y el FQDN esexample.em.cloud.com:4443.add authentication webAuthAction xm_nac -serverIP 10.207.87.82 -serverPort 4443 -fullReqExpr q{"GET /Citrix/Device/v1/Check HTTP/1.1\r\n" + "Host: example.em.cloud.com:4443\r\n" + "X-Citrix-VPN-Device-ID: " + xm_deviceid_expression + "\r\n\r\n"} -scheme https -successRule "HTTP.RES.STATUS.EQ(\"200\") &&HTTP.RES.HEADER(\"X-Citrix-Device-State\").EQ(\"Compliant\")"La salida correcta para el NAC de Citrix Endpoint Management esHTTP status 200 OK. El encabezadoX-Citrix-Device-Statedebe tener el valor deCompliant. -
Cree una directiva de autenticación con la que asociar la acción escribiendo lo siguiente.
add authentication Policy <policy name> -rule <rule> -action <web authentication action>Por ejemplo:add authentication Policy xm_nac_webauth_pol -rule "HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"NAC\")" -action xm_nac -
Convierta la directiva LDAP existente en una directiva avanzada escribiendo lo siguiente.
add authentication Policy <policy_name> -rule <rule> -action <LDAP action name>Por ejemplo:add authentication Policy ldap_xm_test_pol -rule true -action 10.10.1.1_LDAP -
Agregue una etiqueta de directiva con la que asociar la directiva LDAP escribiendo lo siguiente.
add authentication policylabel <policy_label_name>Por ejemplo:add authentication policylabel ldap_pol_label -
Asocie la directiva LDAP a la etiqueta de directiva escribiendo lo siguiente.
bind authentication policylabel ldap_pol_label -policyName ldap_xm_test_pol -priority 100 -gotoPriorityExpression NEXT -
Conecte un dispositivo compatible para realizar una prueba de NAC y confirmar la autenticación LDAP correcta. Escriba lo siguiente.
bind authentication vserver <authentication vserver> -policy <web authentication policy> -priority 100 -nextFactor <ldap policy label> -gotoPriorityExpression END -
Agregue la interfaz de usuario para asociarla con el servidor virtual de autenticación. Escriba el siguiente comando para recuperar el ID del dispositivo.
add authentication loginSchemaPolicy <schema policy>-rule <rule> -action lschema_single_factor_deviceid -
Enlace el servidor virtual de autenticación escribiendo lo siguiente.
bind authentication vserver authvs -policy lschema_xm_nac_pol -priority 100 -gotoPriorityExpression END -
Cree una directiva de autenticación avanzada LDAP para habilitar la conexión de Citrix Secure Hub. Escriba lo siguiente.
add authentication Policy ldap_xm_test_pol -rule "HTTP.REQ.HEADER(\"User-Agent\").CONTAINS(\"NAC\").NOT" -action 10.200.80.60_LDAPbind authentication vserver authvs -policy ldap_xm_test_pol -priority 110 -gotoPriorityExpression NEXT