
Autenticación con Okta a través de Citrix Cloud
Citrix Endpoint Management admite la autenticación con credenciales de Okta a través de Citrix Cloud. Este método de autenticación solo está disponible para los usuarios que se inscriben en MDM a través de Citrix Secure Hub.
Los dispositivos que se inscriben en MAM no pueden autenticarse con credenciales de Okta a través de Citrix Cloud. Para usar Citrix Secure Hub con MDM+MAM, configure Citrix Endpoint Management para que use NetScaler Gateway para la inscripción en MAM. Para obtener más información, consulte NetScaler Gateway y Citrix Endpoint Management.
Citrix Endpoint Management utiliza el servicio Citrix Cloud, Citrix Identity, para federarse con Okta. Citrix recomienda utilizar el proveedor de identidades de Citrix en lugar de una conexión directa a Okta.
Citrix Endpoint Management admite la autenticación con Okta para las siguientes plataformas:
-
Dispositivos iOS y macOS no inscritos en Apple Business Manager o Apple School Manager
-
Dispositivos iOS y macOS inscritos en Apple Business Manager
-
Dispositivos Android Enterprise (versión preliminar), para los modos BYOD y totalmente administrado
La autenticación con Okta a través de Citrix Cloud tiene estas limitaciones:
-
No está disponible para las cuentas locales de Citrix Endpoint Management.
-
No admite la autenticación a través de Okta para las invitaciones de inscripción. Si envía a los usuarios una invitación de inscripción que tiene una URL de inscripción, los usuarios se autentican a través de LDAP en lugar de Okta.
Requisitos previos
-
Credenciales de usuario de Okta
-
Los grupos de usuarios en Active Directory deben coincidir con los grupos de usuarios en Okta.
-
Los nombres de usuario y las direcciones de correo electrónico en el directorio activo deben coincidir con los nombres de usuario y las direcciones de correo electrónico en Okta.
-
Cuenta de Citrix Cloud con Citrix Cloud Connector instalado para la sincronización del servicio de directorio.
-
NetScaler Gateway. Citrix recomienda habilitar la autenticación basada en certificados para una experiencia completa de inicio de sesión único. Si utiliza la autenticación LDAP en NetScaler Gateway para el registro de MAM, los usuarios finales experimentarán una doble solicitud de autenticación durante la inscripción. Para obtener más información, consulte Autenticación de certificado de cliente o certificado más dominio.
-
En el perfil de inscripción para Android Enterprise, establezca Permitir a los usuarios rechazar la administración de dispositivos en Desactivado. Si los usuarios rechazan la administración de dispositivos, no podrán inscribirse utilizando un proveedor de identidades para autenticarse. Para obtener más información, consulte Seguridad de la inscripción.
Configurar Citrix Cloud para usar Okta como proveedor de identidades
Para configurar Okta en Citrix Cloud, consulte Conectar Okta como proveedor de identidades a Citrix Cloud.
Configurar la identidad de Citrix como el tipo de IdP para Citrix Endpoint Management
Esta configuración se aplica solo a los usuarios que se inscriben a través de Citrix Secure Hub. Después de configurar Azure Active Directory en Citrix Cloud, configure Citrix Endpoint Management de la siguiente manera:
-
En la consola de Citrix Endpoint Management, vaya a Configuración > Proveedor de identidades (IDP) y, a continuación, haga clic en Agregar.
-
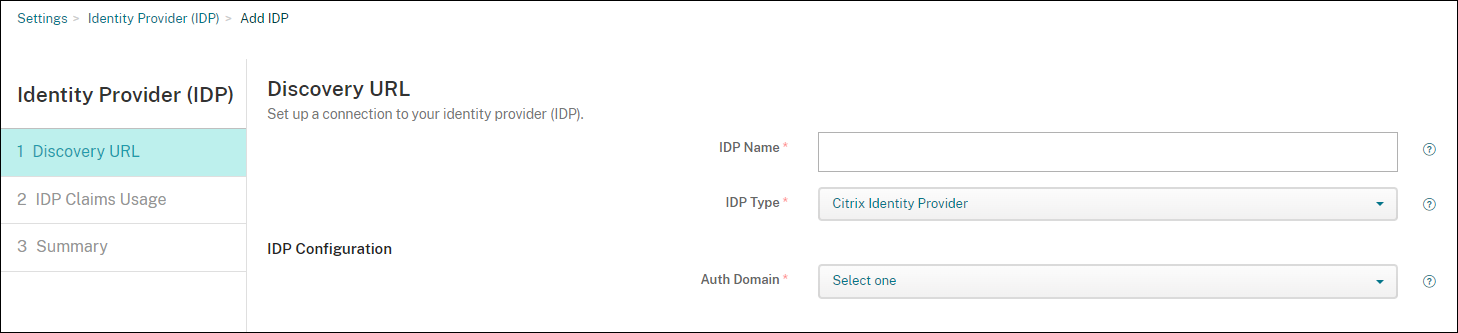
En la página Proveedor de identidades (IDP), configure lo siguiente:
-
Nombre de IdP: Escriba un nombre único para identificar la conexión de IdP que está creando.
-
Tipo de IdP: Elija Proveedor de identidades de Citrix.
-
Dominio de autenticación: Elija el dominio de Citrix Cloud. Si no está seguro de cuál elegir, su dominio aparece en la página Administración de identidades y accesos > Autenticación de Citrix Cloud.
-
-
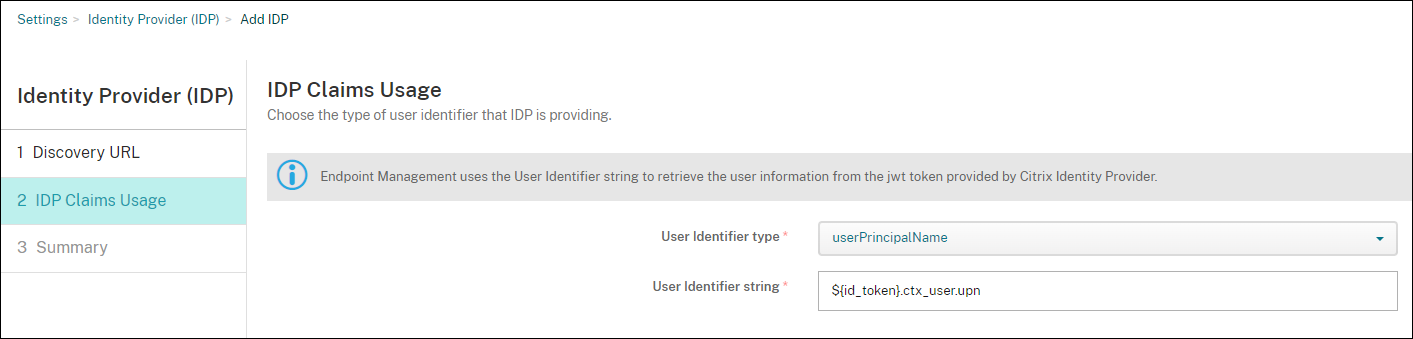
Haga clic en Siguiente. En la página Uso de notificaciones de IdP, configure lo siguiente:
-
Tipo de identificador de usuario: Este campo se establece en userPrincipalName. Asegúrese de configurar a todos los usuarios con el mismo identificador en su Active Directory local y en Okta. Citrix Endpoint Management utiliza este identificador para asignar usuarios del proveedor de identidades a usuarios de Active Directory local.
-
Cadena de identificador de usuario: Este campo se rellena automáticamente.
-
Después de esta configuración, los usuarios de Citrix Secure Hub que están unidos a un dominio pueden usar Citrix Secure Hub para iniciar sesión con sus credenciales de Okta. Citrix Secure Hub utiliza la autenticación de certificados de cliente para los dispositivos MAM.
Flujo de autenticación de Citrix Secure Hub
Citrix Endpoint Management utiliza el siguiente flujo para autenticar a los usuarios con Okta como IdP en dispositivos inscritos a través de Citrix Secure Hub:
-
Un usuario inicia Citrix Secure Hub.
-
Citrix Secure Hub pasa la solicitud de autenticación a la identidad de Citrix, que pasa la solicitud a Okta.
-
El usuario escribe su nombre de usuario y contraseña.
-
Okta valida al usuario y envía un código a la identidad de Citrix.
-
La identidad de Citrix envía el código a Citrix Secure Hub, que envía el código al servidor de Citrix Endpoint Management.
-
Citrix Endpoint Management obtiene un token de ID mediante el código y el secreto, y luego valida la información del usuario que se encuentra en el token de ID. Citrix Endpoint Management devuelve un ID de sesión.