
Política de dispositivos VPN
La política de dispositivos VPN configura los ajustes de red privada virtual (VPN) que permiten a los dispositivos de los usuarios conectarse de forma segura a los recursos corporativos. Puede configurar la política de dispositivos VPN para las siguientes plataformas. Cada plataforma requiere un conjunto diferente de valores, que se describen en detalle en este artículo.
Para agregar o configurar esta directiva, vaya a Configurar > Directivas de dispositivos. Para obtener más información, consulte Directivas de dispositivos.
Nota:
Citrix SSO para Android e iOS ahora se llama Citrix Secure Access. Estamos actualizando nuestra documentación para reflejar este cambio de nombre.
Requisitos para VPN por aplicación
Puede configurar la función de VPN por aplicación para las siguientes plataformas a través de las directivas VPN:
-
iOS
-
macOS
-
Android (DA heredado)
Para Android Enterprise, utilice la directiva de dispositivos de configuraciones administradas para configurar perfiles VPN.
Las opciones de VPN por aplicación están disponibles para ciertos tipos de conexión. La siguiente tabla indica cuándo están disponibles las opciones de VPN por aplicación.
| Plataforma | Tipo de conexión | Observación |
|---|---|---|
| iOS | Cisco Legacy AnyConnect, Juniper SSL, F5 SSL, SonicWALL Mobile Connect, Ariba VIA, Citrix SSO o Custom SSL. | |
| macOS | Cisco AnyConnect, Juniper SSL, F5 SSL, SonicWALL Mobile Connect, Ariba VIA o Custom SSL. | |
| Android (DA heredado) | Citrix SSO |
Para crear una VPN por aplicación para dispositivos iOS y Android (DA heredado) mediante la aplicación Citrix SSO, debe realizar pasos adicionales, además de la configuración de la directiva VPN. Además, debe verificar que se cumplen los siguientes requisitos previos:
-
NetScaler Gateway local
-
Las siguientes aplicaciones están instaladas en el dispositivo:
-
Citrix SSO
-
Citrix Secure Hub
-
Un flujo de trabajo general para configurar una VPN por aplicación para dispositivos iOS y Android mediante la aplicación Citrix SSO es el siguiente:
-
Configure una directiva de dispositivo VPN como se describe en este artículo.
-
Para iOS, consulte Configurar el protocolo Citrix SSO para iOS. Después de configurar el protocolo Citrix SSO para iOS mediante una directiva de dispositivo VPN, también debe crear una directiva de atributos de aplicación para asociar una aplicación a la directiva VPN por aplicación. Para obtener más información, consulte Configurar una VPN por aplicación.
-
Para el campo Tipo de autenticación para la conexión, si selecciona Certificado, primero debe configurar la autenticación basada en certificados para Citrix Endpoint Management. Consulte Certificado de cliente o certificado más autenticación de dominio.
-
-
Para Android (DA heredado), consulte Configurar el protocolo Citrix SSO para Android.
-
En el campo Tipo de autenticación para la conexión, si selecciona Certificado o Contraseña y certificado, primero debe configurar la autenticación basada en certificados para Citrix Endpoint Management. Consulte Certificado de cliente o certificado más autenticación de dominio.
-
-
-
Configure Citrix ADC para aceptar el tráfico de la VPN por aplicación. Para obtener más información, consulte Configuración completa de VPN en NetScaler Gateway.
Configuración de iOS
El tipo de conexión VPN de Citrix en la directiva de dispositivo VPN para iOS no es compatible con iOS 12. Siga estos pasos para eliminar la directiva de dispositivo VPN existente y crear una directiva de dispositivo VPN con el tipo de conexión Citrix SSO:
-
Elimine su directiva de dispositivo VPN para iOS.
-
Agregue una directiva de dispositivo VPN para iOS con la siguiente configuración:
-
Tipo de conexión: Citrix SSO
-
Habilitar VPN por aplicación: Activado
-
Tipo de proveedor: Túnel de paquetes
-
-
Agregue una directiva de dispositivo de atributos de aplicación para iOS. En Identificador de VPN por aplicación, elija iOS_VPN.
-
Nombre de conexión: Escriba un nombre para la conexión.
-
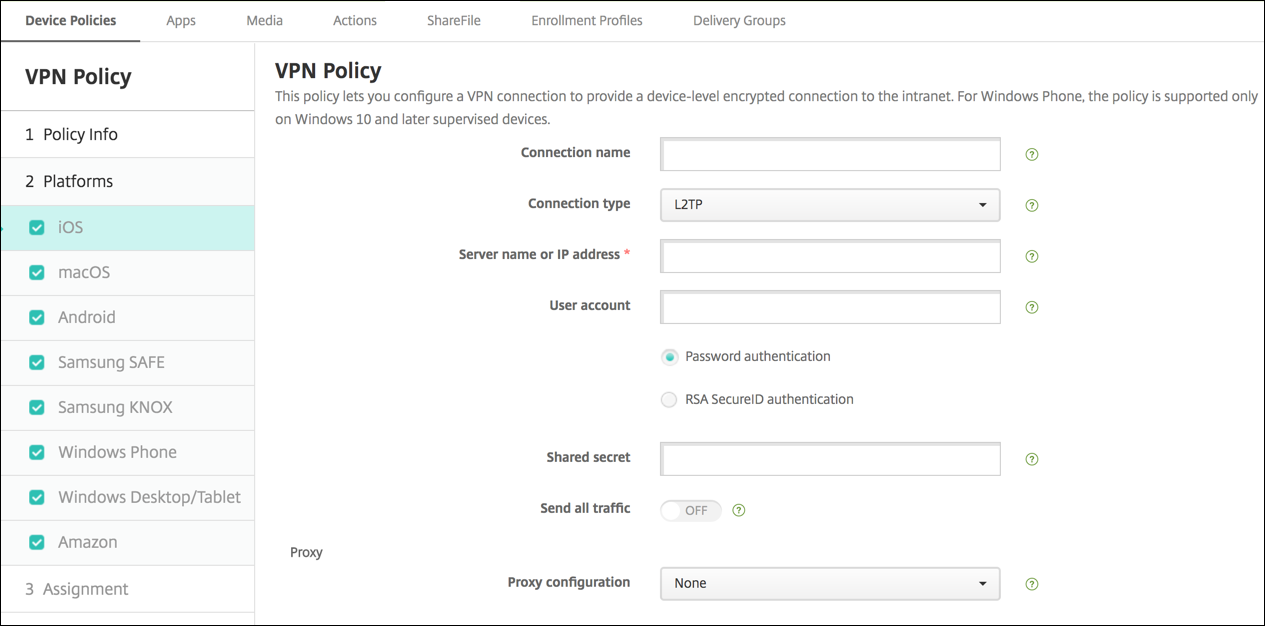
Tipo de conexión: En la lista, seleccione el protocolo que se utilizará para esta conexión. El valor predeterminado es L2TP.
-
L2TP: Protocolo de tunelización de capa 2 con autenticación de clave precompartida.
-
PPTP: Tunelización punto a punto.
-
IPSec: Conexión VPN corporativa.
-
Cisco Legacy AnyConnect: Este tipo de conexión requiere que el cliente VPN Cisco Legacy AnyConnect esté instalado en el dispositivo del usuario. Cisco está eliminando gradualmente el cliente Cisco Legacy AnyConnect que se basaba en un marco VPN ahora obsoleto.Para utilizar el cliente Cisco AnyConnect actual, utilice un Tipo de conexión de SSL personalizado. Para conocer la configuración necesaria, consulte “Configurar el protocolo SSL personalizado” en esta sección.
-
Juniper SSL: Cliente VPN SSL de Juniper Networks.
-
F5 SSL: Cliente VPN SSL de F5 Networks.
-
SonicWALL Mobile Connect: Cliente VPN unificado de Dell para iOS.
-
Ariba VIA: Cliente de acceso a Internet virtual de Ariba Networks.
-
IKEv2 (solo iOS): Intercambio de claves de Internet versión 2 solo para iOS.
-
AlwaysOn IKEv2: Acceso permanente mediante IKEv2.
-
AlwaysOn IKEv2 Dual Configuration: Acceso permanente mediante configuración dual de IKEv2.
-
Citrix SSO: Cliente Citrix SSO para iOS 12 y versiones posteriores.
-
SSL personalizado: Capa de sockets seguros personalizada. Este tipo de conexión es necesario para el cliente Cisco AnyConnect que tiene un ID de paquete de com.cisco.anyconnect. Especifique un Nombre de conexión de Cisco AnyConnect. También puede implementar la directiva VPN y habilitar un filtro de control de acceso a la red (NAC) para dispositivos iOS. El filtro bloquea una conexión VPN para los dispositivos que tienen aplicaciones no conformes instaladas. La configuración requiere ajustes específicos para la directiva VPN de iOS, como se describe en la siguiente sección de iOS. Para obtener más información sobre otros ajustes necesarios para habilitar el filtro NAC, consulte Control de acceso a la red.
-
Las siguientes secciones enumeran las opciones de configuración para cada uno de los tipos de conexión anteriores.
Configurar el protocolo L2TP para iOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Seleccione Autenticación de contraseña o Autenticación RSA SecurID.
-
Secreto compartido: Escriba la clave secreta compartida de IPsec.
-
Enviar todo el tráfico: Seleccione si desea enviar todo el tráfico a través de la VPN. El valor predeterminado es Desactivado.
Configurar el protocolo PPTP para iOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Seleccione Autenticación de contraseña o Autenticación RSA SecurID.
-
Nivel de cifrado: En la lista, seleccione un nivel de cifrado. El valor predeterminado es Ninguno.
-
Ninguno: No usar cifrado.
-
Automático: Utilice el nivel de cifrado más seguro compatible con el servidor.
-
Máximo (128 bits): Utilice siempre el cifrado de 128 bits.
-
-
Enviar todo el tráfico: Seleccione si desea enviar todo el tráfico a través de la VPN. El valor predeterminado es Desactivado.
Configurar el protocolo IPsec para iOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Secreto compartido o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Secreto compartido.
-
Si habilita Secreto compartido, configure estos ajustes:
-
Nombre del grupo: Escriba un nombre de grupo opcional.
-
Secreto compartido: Escriba una clave de secreto compartido opcional.
-
Usar autenticación híbrida: Seleccione si desea usar la autenticación híbrida. Con la autenticación híbrida, el servidor se autentica primero con el cliente y, a continuación, el cliente se autentica con el servidor. El valor predeterminado es Desactivado.
-
Solicitar contraseña: Seleccione si desea solicitar a los usuarios sus contraseñas cuando se conecten a la red. El valor predeterminado es Desactivado.
-
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea exigir a los usuarios que introduzcan su PIN al conectarse a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está Activado, consulte Configurar los ajustes de Habilitar VPN a petición para iOS.
-
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado.
-
Aplicación de coincidencia a petición habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red. El valor predeterminado es Desactivado.
-
Dominios de Safari: Haga clic en Agregar para añadir un nombre de dominio de Safari.
Configurar el protocolo Cisco AnyConnect heredado para iOS
Para pasar del cliente Cisco AnyConnect heredado al nuevo cliente Cisco AnyConnect, utilice el protocolo SSL personalizado.
-
Identificador de paquete del proveedor: Para el cliente Legacy AnyConnect, el ID de paquete es com.cisco.anyconnect.gui.
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Grupo: Escriba un nombre de grupo opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea utilizar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está Activado, consulte Configurar los ajustes de Habilitar VPN a petición para iOS.
-
-
-
Incluir todas las redes: Seleccione si desea permitir que todas las redes utilicen esta conexión. El valor predeterminado es Desactivado.
-
Excluir redes locales: Seleccione si desea excluir las redes locales de usar la conexión o permitirlas. El valor predeterminado es Desactivado.
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure estos ajustes:
-
Coincidencia de aplicación bajo demanda habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red. El valor predeterminado es Desactivado.
-
Tipo de proveedor: Seleccione si la VPN por aplicación se proporciona como un proxy de aplicación o como un túnel de paquetes. El valor predeterminado es proxy de aplicación.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y realice lo siguiente:
-
Dominio: Escriba el dominio que se va a agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
-
-
Configurar el protocolo SSL de Juniper para iOS
-
Identificador de paquete del proveedor: Si su perfil VPN por aplicación tiene el identificador de paquete de una aplicación con varios proveedores VPN del mismo tipo, especifique aquí el proveedor que desea utilizar.
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Dominio: Escriba un nombre de dominio opcional.
-
Rol: Escriba un nombre de rol opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea utilizar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está Activado, consulte Configurar los ajustes de Habilitar VPN a petición para iOS.
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure los siguientes ajustes:
-
Aplicación de coincidencia a petición habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red. El valor predeterminado es Desactivado.
-
Tipo de proveedor: Seleccione si la VPN por aplicación se proporciona como un Proxy de aplicación o como un Túnel de paquetes. El valor predeterminado es Proxy de aplicación.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y realice lo siguiente:
-
Dominio: Escriba el dominio que desea agregar.
-
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
Configurar el protocolo F5 SSL para iOS
-
Identificador de paquete del proveedor: Si su perfil VPN por aplicación tiene el identificador de paquete de una aplicación con varios proveedores VPN del mismo tipo, especifique aquí el proveedor que desea utilizar.
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure los siguientes ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si se debe solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si se debe habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está Activado, consulte Configurar los ajustes de Habilitar VPN a petición para iOS.
-
-
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure estos ajustes:
-
Aplicación de coincidencia a petición habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red.
-
Tipo de proveedor: Seleccione si la VPN por aplicación se proporciona como un proxy de aplicación o como un túnel de paquetes. El valor predeterminado es proxy de aplicación.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que desea agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardar el dominio.
-
-
Configurar el protocolo SonicWALL para iOS
-
Identificador de paquete del proveedor: Si su perfil VPN por aplicación tiene el identificador de paquete de una aplicación con varios proveedores VPN del mismo tipo, especifique aquí el proveedor que desea usar.
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Grupo o dominio de inicio de sesión: Escriba un grupo o dominio de inicio de sesión opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está Activado, consulte (#configure-enable-vpn-on-demand-options-for-ios).
-
-
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si establece esta opción en Activado, configure estos ajustes:
-
Aplicación de coincidencia a petición habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red.
-
Tipo de proveedor: Seleccione si la VPN por aplicación se proporciona como un Proxy de aplicación o como un Túnel de paquetes. El valor predeterminado es Proxy de aplicación.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que desea agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
-
-
Configurar el protocolo Ariba VIA para iOS
-
Identificador de paquete del proveedor: Si su perfil VPN por aplicación tiene el identificador de paquete de una aplicación con varios proveedores de VPN del mismo tipo, especifique aquí el proveedor que desea usar.
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos parámetros:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que quiere usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si quiere solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si quiere habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los parámetros cuando Habilitar VPN a petición está Activado, consulte Configurar los parámetros de Habilitar VPN a petición para iOS.
-
-
-
Habilitar VPN por aplicación: Seleccione si quiere habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure estos parámetros:
-
Aplicación de coincidencia a petición habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que quiera incluir, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que quiere agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
-
-
Configurar protocolos IKEv2 para iOS
Esta sección incluye los parámetros utilizados para los protocolos IKEv2, Always On IKEv2 y Always On IKEv2 Dual Configuration. Para el protocolo Always On IKEv2 Dual Configuration, configure todos estos parámetros para redes móviles y Wi-Fi.
-
Permitir al usuario deshabilitar la conexión automática: Para los protocolos Always On. Seleccione si quiere permitir a los usuarios deshabilitar la conexión automática a la red en sus dispositivos. El valor predeterminado es Desactivado.
-
Nombre de host o dirección IP del servidor: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Identificador local: El FQDN o la dirección IP del cliente IKEv2. Este campo es obligatorio.
-
Identificador remoto: El FQDN o la dirección IP del servidor VPN. Este campo es obligatorio.
-
Autenticación de dispositivo: Elija Secreto compartido, Certificado o Certificado de dispositivo basado en identificador de dispositivo para el tipo de autenticación de esta conexión. El valor predeterminado es Secreto compartido.
-
Si elige Secreto compartido, escriba una clave de secreto compartido opcional.
-
Si elige Certificado, elija una Credencial de identidad para usar. El valor predeterminado es Ninguno.
-
Si elige Certificado de dispositivo basado en identificador de dispositivo, elija el Tipo de identidad de dispositivo que desea usar. El valor predeterminado es IMEI. Para usar esta opción, importe certificados de forma masiva mediante la API de REST. Consulte (/es-es/citrix-endpoint-management/authentication/upload-renew-certificates.html#upload-certificates-in-bulk-using-the-rest-api). Solo disponible cuando selecciona IKEv2 siempre activo.
-
-
Autenticación extendida habilitada: Seleccione si desea habilitar el Protocolo de autenticación extendida (EAP). Si está Activado, escriba la Cuenta de usuario y la Contraseña de autenticación.
-
Intervalo de detección de pares inactivos: Elija la frecuencia con la que se contacta con un dispositivo par para asegurarse de que el dispositivo par siga siendo accesible. El valor predeterminado es Ninguno. Las opciones son:
-
Ninguno: Deshabilita la detección de pares inactivos.
-
Bajo: Contacta con el par cada 30 minutos.
-
Medio: Contacta con el par cada 10 minutos.
-
Alto: Contacta con el par cada 1 minuto.
-
-
Deshabilitar movilidad y multihoming: Elija si desea deshabilitar esta función.
-
Usar atributos de subred interna IPv4/IPv6: Elija si desea habilitar esta función.
-
Deshabilitar redireccionamientos: Elija si desea deshabilitar los redireccionamientos.
-
Habilitar reserva: Si está habilitada, esta configuración permite que un túnel a través de datos móviles transporte tráfico que sea apto para Wi-Fi Assist y requiera una VPN. El valor predeterminado es Desactivado.
-
Habilitar NAT keepalive mientras el dispositivo está inactivo: Para los protocolos Always On. Los paquetes keepalive mantienen las asignaciones NAT para las conexiones IKEv2. El chip envía estos paquetes a intervalos regulares cuando el dispositivo está activo. Si esta configuración está activada, el chip envía paquetes keepalive incluso mientras el dispositivo está inactivo. El intervalo predeterminado es de 20 segundos a través de Wi-Fi y 110 segundos a través de datos móviles. Puede cambiar el intervalo mediante el parámetro de intervalo de NAT keepalive.
-
Intervalo de NAT keepalive (segundos): El valor predeterminado es 20 segundos.
-
Habilitar secreto perfecto hacia adelante: Elija si desea habilitar esta función.
-
Direcciones IP del servidor DNS: Opcional. Una lista de cadenas de direcciones IP del servidor DNS. Estas direcciones IP pueden incluir una mezcla de direcciones IPv4 e IPv6. Haga clic en Agregar para escribir una dirección.
-
Nombre de dominio: Opcional. El dominio principal del túnel.
-
Dominios de búsqueda: Opcional. Una lista de cadenas de dominio utilizadas para calificar completamente los nombres de host de etiqueta única.
-
Anexar dominios de coincidencia suplementarios a la lista del resolvedor: Opcional. Determina si se debe agregar la lista de dominios de coincidencia suplementarios a la lista de dominios de búsqueda del resolvedor. El valor predeterminado es Activado.
-
Dominios de coincidencia suplementarios: Opcional. Una lista de cadenas de dominio utilizadas para determinar qué consultas DNS deben usar la configuración del resolvedor DNS que se encuentra en las direcciones del servidor DNS. Esta clave crea una configuración de DNS dividido donde solo los hosts en ciertos dominios se resuelven utilizando el resolvedor DNS del túnel. Los hosts que no están en uno de los dominios de esta lista se resuelven utilizando el resolvedor predeterminado del sistema.
Si este parámetro tiene una cadena vacía, esa cadena es el dominio predeterminado. Como resultado, una configuración de túnel dividido puede dirigir todas las consultas DNS a los servidores DNS de la VPN antes que a los servidores DNS principales. Si el túnel VPN es la ruta predeterminada de la red, los servidores DNS enumerados se convierten en el resolvedor predeterminado. En ese caso, la lista de dominios de coincidencia suplementarios se ignora.
-
Parámetros de SA de IKE y Parámetros de SA secundaria: Configure estos ajustes para cada opción de parámetros de Asociación de seguridad (SA):
-
Algoritmo de cifrado: En la lista, seleccione el algoritmo de cifrado IKE que desea usar. El valor predeterminado es 3DES.
-
Algoritmo de integridad: En la lista, seleccione el algoritmo de integridad que desea usar. El valor predeterminado es SHA-256.
-
Grupo Diffie Hellman: En la lista, seleccione el número de grupo Diffie Hellman. El valor predeterminado es 2.
-
Tiempo de vida de IKE en minutos: Escriba un número entero entre 10 y 1440 que represente el tiempo de vida de la SA (intervalo de nueva clave). El valor predeterminado es 1440 minutos.
-
-
Excepciones de servicio: Para los protocolos Always On. Las excepciones de servicio son servicios del sistema que están exentos de la VPN Always On. Configure estos ajustes de excepciones de servicio:
-
Buzón de voz: En la lista, seleccione cómo gestionar la excepción del buzón de voz. El valor predeterminado es Permitir tráfico a través del túnel.
-
AirPrint: En la lista, seleccione cómo gestionar la excepción de AirPrint. El valor predeterminado es Permitir tráfico a través del túnel.
-
Permitir tráfico desde la hoja web cautiva fuera del túnel VPN: Seleccione si desea permitir a los usuarios conectarse a puntos de acceso públicos fuera del túnel VPN. El valor predeterminado es Desactivado.
-
Permitir tráfico de todas las aplicaciones de red cautivas fuera del túnel VPN: Seleccione si desea permitir todas las aplicaciones de red de puntos de acceso fuera del túnel VPN. El valor predeterminado es Desactivado.
-
Identificadores de paquete de aplicaciones de red cautivas: Para cada identificador de paquete de aplicación de red de punto de acceso al que los usuarios pueden acceder, haga clic en Agregar y escriba el Identificador de paquete de la aplicación de red de punto de acceso. Haga clic en Guardar para guardar el identificador de paquete de la aplicación.
-
-
VPN por aplicación: Configure estos ajustes para los tipos de conexión IKEv2.
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado.
-
Aplicación de coincidencia bajo demanda habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red. El valor predeterminado es Desactivado.
-
Dominios de Safari: Haga clic en Agregar para añadir un nombre de dominio de Safari.
-
-
Configuración de proxy: Elija cómo la conexión VPN se enruta a través de un servidor proxy. El valor predeterminado es Ninguno.
Configurar el protocolo Citrix SSO para iOS
El cliente Citrix SSO está disponible en la Apple Store.
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos parámetros:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que quiere usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si quiere solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si quiere habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los parámetros cuando Habilitar VPN a petición está Activado, consulte Configurar los parámetros de Habilitar VPN a petición para iOS.
-
-
-
Habilitar VPN por aplicación: Seleccione si quiere habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si establece esta opción en Activado, configure los siguientes parámetros:
-
Aplicación de coincidencia a petición habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red.
-
Tipo de proveedor: Seleccione si la VPN por aplicación se proporciona como un proxy de aplicación o como un túnel de paquetes. El valor predeterminado es proxy de aplicación.
-
Tipo de proveedor: Establezca en Túnel de paquetes.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que quiera incluir, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que quiere agregar.
-
Haga clic en Guardar para guardar el dominio o en Cancelar para no guardarlo.
-
-
-
XML personalizado: Para cada parámetro XML personalizado que quiera agregar, haga clic en Agregar y especifique los pares clave/valor. Los parámetros disponibles son:
-
disableL3: Deshabilita la VPN a nivel de sistema. Solo permite la VPN por aplicación. No se necesita ningún Valor.
-
agente de usuario: Asocia a esta directiva de dispositivo cualquier directiva de NetScaler Gateway dirigida a clientes de complemento VPN. Para las solicitudes iniciadas por el complemento, el Valor de esta clave se añade automáticamente al complemento VPN.
-
Configurar el protocolo SSL personalizado para iOS
Para pasar del cliente Cisco Legacy AnyConnect al cliente Cisco AnyConnect:
-
Configure la directiva de dispositivo VPN con el protocolo SSL personalizado. Implemente la directiva en los dispositivos iOS.
-
Cargue el cliente Cisco AnyConnect desde
<https://apps.apple.com/us/app/cisco-secure-client/id1135064690>, añada la aplicación a Citrix Endpoint Management y, a continuación, implemente la aplicación en los dispositivos iOS. -
Quite la directiva de dispositivo VPN antigua de los dispositivos iOS.
Configuración:
-
Identificador SSL personalizado (formato DNS inverso): Establézcalo en el identificador de paquete. Para el cliente Cisco AnyConnect, use com.cisco.anyconnect.
-
Identificador de paquete del proveedor: Si la aplicación especificada en Identificador SSL personalizado tiene varios proveedores VPN del mismo tipo (proxy de aplicación o túnel de paquetes), especifique este identificador de paquete. Para el cliente Cisco AnyConnect, use com.cisco.anyconnect.
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está Activado, consulte Configurar los ajustes de Habilitar VPN a petición para iOS.
-
-
-
Incluir todas las redes: Seleccione si desea permitir que todas las redes utilicen esta conexión. El valor predeterminado es Desactivado.
-
Excluir redes locales: Seleccione si desea excluir las redes locales del uso de la conexión o permitir las redes. El valor predeterminado es Desactivado.
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si establece esta opción en Activado, configure los siguientes ajustes:
-
Aplicación de coincidencia a petición habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red.
-
Tipo de proveedor: Un tipo de proveedor indica si el proveedor es un servicio VPN o un servicio proxy. Para el servicio VPN, elija Túnel de paquetes. Para el servicio proxy, elija Proxy de aplicación. Para el cliente Cisco AnyConnect, elija Túnel de paquetes.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que desea agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
-
-
-
XML personalizado: Para cada parámetro XML personalizado que desee agregar, haga clic en Agregar y haga lo siguiente:
-
Nombre del parámetro: Escriba el nombre del parámetro que desea agregar.
-
Valor: Escriba el valor asociado al Nombre del parámetro.
-
Haga clic en Guardar para guardar el parámetro o haga clic en Cancelar para no guardarlo.
-
Configurar la directiva de dispositivo VPN para admitir NAC
-
El tipo de conexión de SSL personalizado es necesario para configurar el filtro NAC.
-
Especifique un nombre de conexión de VPN.
-
Para identificador SSL personalizado, escriba com.citrix.NetScalerGateway.ios.app
-
Para identificador de paquete de proveedor, escriba com.citrix.NetScalerGateway.ios.app.vpnplugin
Los valores de los pasos 3 y 4 provienen de la instalación de Citrix SSO necesaria para el filtrado NAC. No configure una contraseña de autenticación. Para obtener más información sobre el uso de la función NAC, consulte Control de acceso a la red.
Configurar las opciones de habilitación de VPN a petición para iOS
-
Dominio a petición: Para cada dominio y la acción asociada que se debe realizar cuando los usuarios se conectan, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que se va a agregar.
-
Acción: En la lista, seleccione una de las acciones posibles:
-
Establecer siempre: El dominio siempre activa una conexión VPN.
-
Nunca establecer: El dominio nunca activa una conexión VPN.
-
Establecer si es necesario: El dominio activa un intento de conexión VPN si la resolución del nombre de dominio falla. El fallo ocurre cuando el servidor DNS no puede resolver el dominio, redirige a un servidor diferente o agota el tiempo de espera.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardar el dominio.
-
-
Reglas a petición
-
Acción: En la lista, seleccione la acción que se va a realizar. El valor predeterminado es EvaluateConnection. Las acciones posibles son:
-
Permitir: Permite que la VPN a petición se conecte cuando se active.
-
Conectar: Inicia una conexión VPN incondicionalmente.
-
desconectar: Elimina la conexión VPN y no se vuelve a conectar a petición mientras la regla coincida.
-
EvaluateConnection: Evalúa la matriz ActionParameters para cada conexión.
-
Ignorar: Mantiene cualquier conexión VPN existente, pero no se vuelve a conectar a petición mientras la regla coincida.
-
-
DNSDomainMatch: Para cada dominio con el que pueda coincidir la lista de dominios de búsqueda de un dispositivo que quiera agregar, haga clic en Agregar y haga lo siguiente:
-
Dominio DNS: Escriba el nombre de dominio. Puede usar el prefijo comodín "*" para que coincida con varios dominios. Por ejemplo, *.example.com coincide con mydomain.example.com, yourdomain.example.com y herdomain.example.com.
-
Haga clic en Guardar para guardar el dominio o en Cancelar para no guardarlo.
-
-
DNSServerAddressMatch: Para cada dirección IP con la que pueda coincidir cualquiera de los servidores DNS especificados de la red que quiera agregar, haga clic en Agregar y haga lo siguiente:
-
Dirección del servidor DNS: Escriba la dirección del servidor DNS que quiera agregar. Puede usar el sufijo comodín "*" para que coincida con los servidores DNS. Por ejemplo, 17.* coincide con cualquier servidor DNS de la subred de clase A.
-
Haga clic en Guardar para guardar la dirección del servidor DNS o en Cancelar para no guardar la dirección del servidor DNS.
-
-
InterfaceTypeMatch: En la lista, seleccione el tipo de hardware de interfaz de red principal en uso. El valor predeterminado es Sin especificar. Los valores posibles son:
-
Sin especificar: Coincide con cualquier hardware de interfaz de red. Esta opción es la predeterminada.
-
Ethernet: Coincide solo con hardware de interfaz de red Ethernet.
-
WiFi: Coincide solo con hardware de interfaz de red Wi-Fi.
-
Celular: Coincide solo con el hardware de la interfaz de red celular.
-
-
SSIDMatch: Para cada SSID que desee hacer coincidir con la red actual que desea agregar, haga clic en Agregar y haga lo siguiente.
-
SSID: Escriba el SSID que desea agregar. Si la red no es una red Wi-Fi, o si el SSID no aparece, la coincidencia falla. Deje esta lista vacía para que coincida con cualquier SSID.
-
Haga clic en Guardar para guardar el SSID o en Cancelar para no guardarlo.
-
-
URLStringProbe: Escriba una URL para obtener. Si esta URL se obtiene correctamente sin redirección, esta regla coincide.
-
ActionParameters : Domains: Para cada dominio que EvaluateConnection comprueba y que desea agregar, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que se va a agregar.
-
Haga clic en Guardar para guardar el dominio o en Cancelar para no guardarlo.
-
-
ActionParameters : DomainAction: En la lista, seleccione el comportamiento de VPN para los dominios ActionParameters : Domains especificados. El valor predeterminado es ConnectIfNeeded. Las acciones posibles son:
-
ConnectIfNeeded: El dominio activa un intento de conexión VPN si la resolución del nombre de dominio falla. El fallo ocurre cuando el servidor DNS no puede resolver el dominio, redirige a un servidor diferente o agota el tiempo de espera.
-
NeverConnect: El dominio nunca activa una conexión VPN.
-
-
Parámetros de acción: RequiredDNSServers: Para cada servidor DNS que se utilizará para resolver los dominios especificados, haga clic en Agregar y haga lo siguiente:
-
Servidor DNS: Válido solo cuando ActionParameters : DomainAction = ConnectIfNeeded. Escriba la dirección IP del servidor DNS. Este servidor puede estar fuera de la configuración de red actual del dispositivo. Si el servidor DNS no es accesible, se establece una conexión VPN en respuesta. Asegúrese de que el servidor DNS sea un servidor DNS interno o un servidor DNS externo de confianza.
-
Haga clic en Guardar para guardar el servidor DNS o en Cancelar para no guardarlo.
-
-
ActionParameters : RequiredURLStringProbe: Opcionalmente, escriba una URL HTTP o HTTPS (preferida) para sondear, utilizando una solicitud GET. Si el nombre de host de la URL no se puede resolver, el servidor no es accesible o el servidor no responde, se establece una conexión VPN. Válido solo cuando ActionParameters : DomainAction = ConnectIfNeeded.
-
OnDemandRules : Contenido XML: Escriba, o copie y pegue, las reglas XML de configuración a petición.
-
Haga clic en Comprobar diccionario para validar el código XML. XML válido aparece debajo del cuadro de texto Contenido XML si el XML es válido. Si no es válido, un mensaje de error describe el error.
-
-
-
Proxy
-
Configuración del proxy: En la lista, seleccione cómo la conexión VPN se enruta a través de un servidor proxy. El valor predeterminado es Ninguno.
-
Si habilita Manual, configure estos ajustes:
-
Nombre de host o dirección IP del servidor proxy: Escriba el nombre de host o la dirección IP del servidor proxy. Este campo es obligatorio.
-
Puerto del servidor proxy: Escriba el número de puerto del servidor proxy. Este campo es obligatorio.
-
Nombre de usuario: Escriba un nombre de usuario opcional para el servidor proxy.
-
Contraseña: Escriba una contraseña opcional para el servidor proxy.
-
-
Si configura Automático, configure este ajuste:
-
URL del servidor proxy: Escriba la URL del servidor proxy. Este campo es obligatorio.
-
-
-
-
Configuración de la directiva
-
Eliminar directiva: Elija un método para programar la eliminación de la directiva. Las opciones disponibles son Seleccionar fecha y Duración hasta la eliminación (en horas)
-
Seleccionar fecha: Haga clic en el calendario para seleccionar la fecha específica de eliminación.
-
Duración hasta la eliminación (en horas): Escriba un número, en horas, hasta que se produzca la eliminación de la directiva. Solo disponible para iOS 6.0 y versiones posteriores.
-
-
Configurar una VPN por aplicación
Las opciones de VPN por aplicación para iOS están disponibles para estos tipos de conexión: Cisco Legacy AnyConnect, Juniper SSL, F5 SSL, SonicWALL Mobile Connect, Ariba VIA, Citrix VPN, Citrix SSO y Custom SSL.
Para configurar una VPN por aplicación:
-
En Configurar > Directivas de dispositivo, cree una directiva VPN. Por ejemplo:
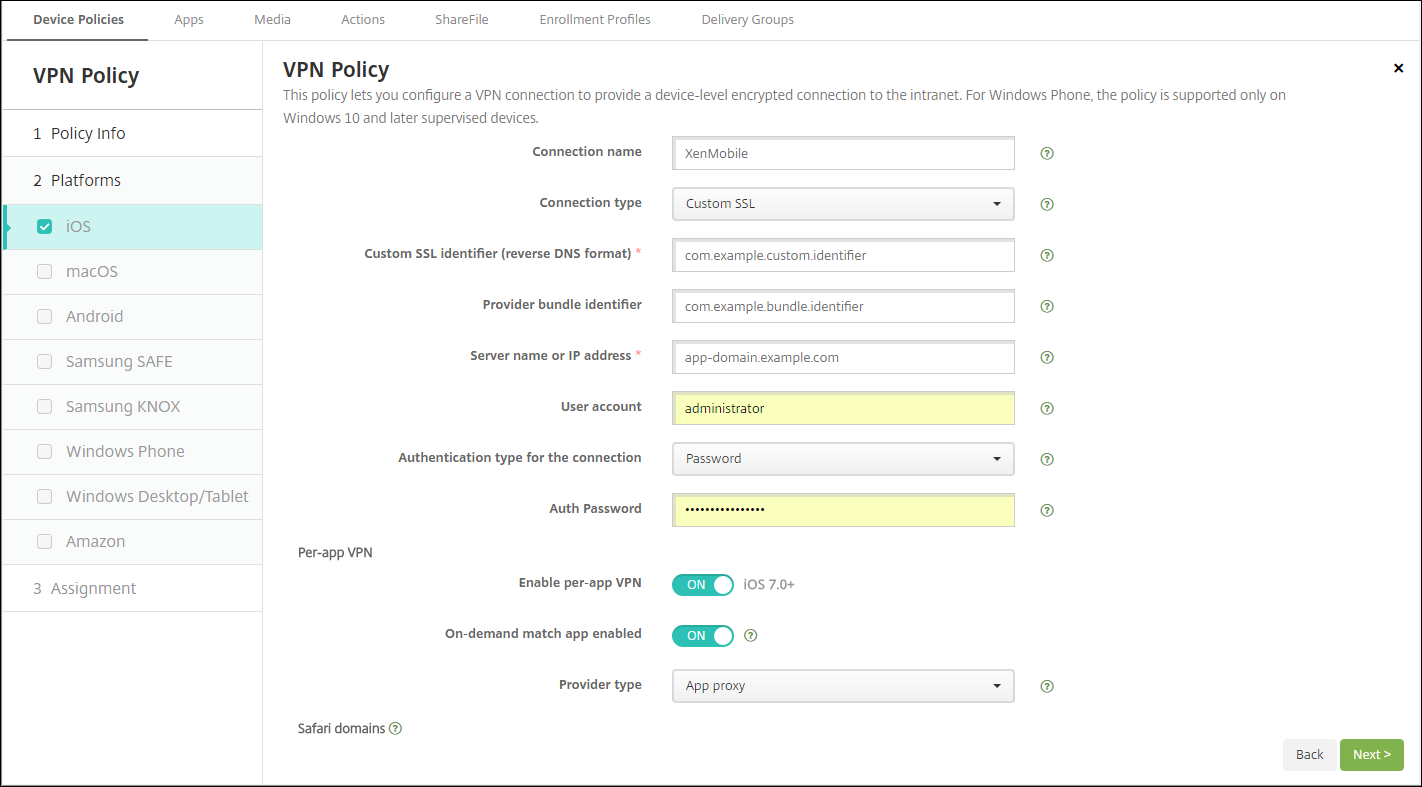
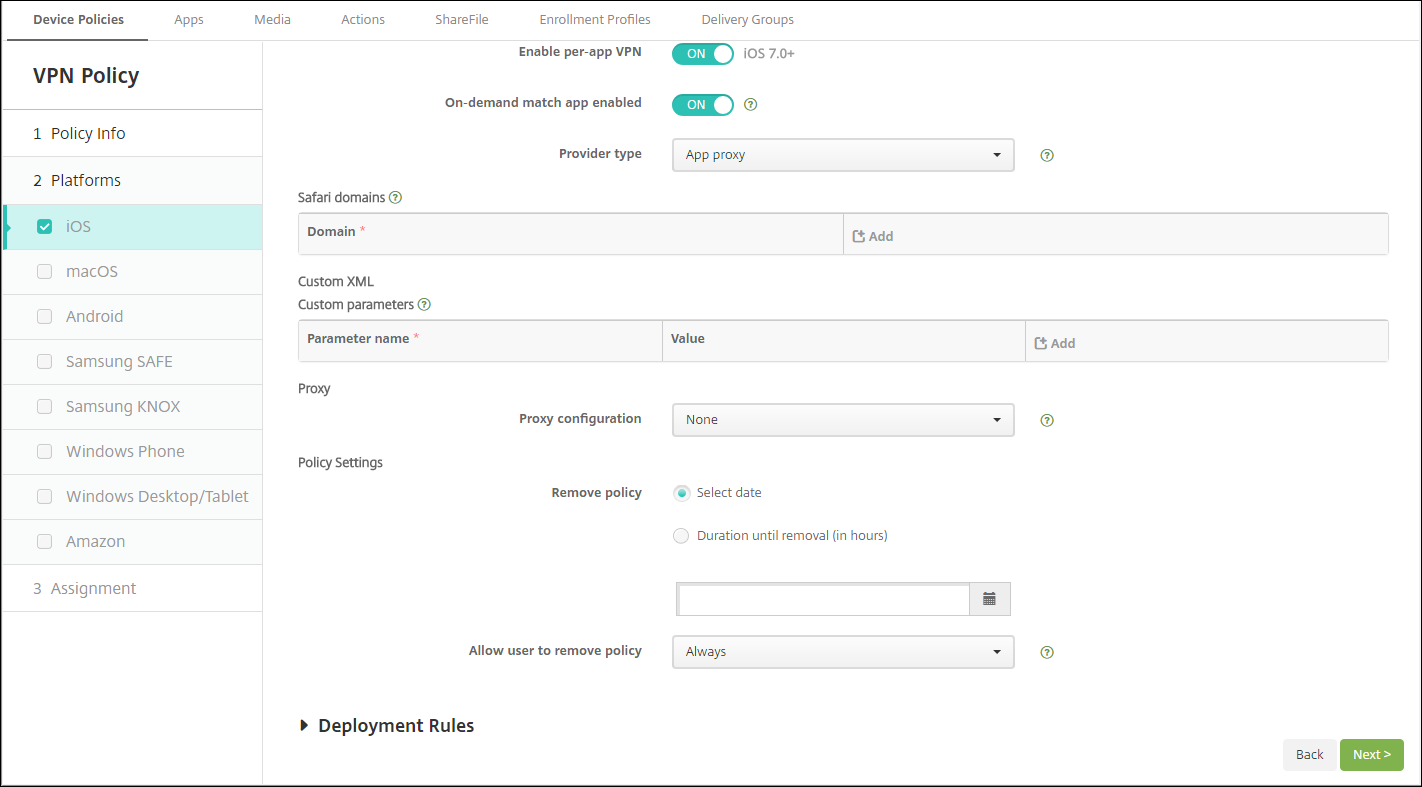
-
En Configurar > Directivas de dispositivo, cree una directiva de Atributos de aplicación para asociar una aplicación a la directiva VPN por aplicación. En Identificador de VPN por aplicación, elija el nombre de la directiva VPN creada en el paso 1. En ID de paquete de aplicación administrada, elija de la lista de aplicaciones o escriba el ID de paquete de aplicación. (Si implementa una directiva de inventario de aplicaciones iOS, la lista de aplicaciones contendrá las aplicaciones).
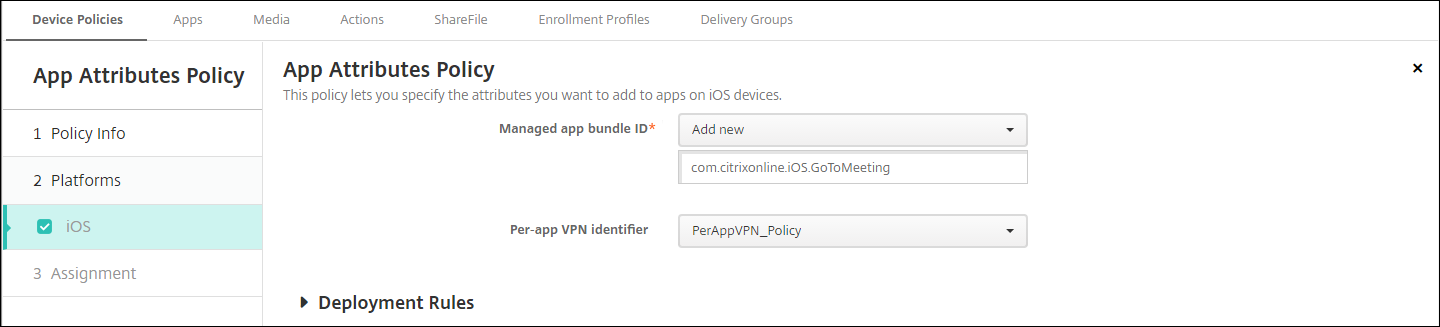
Configuración de macOS
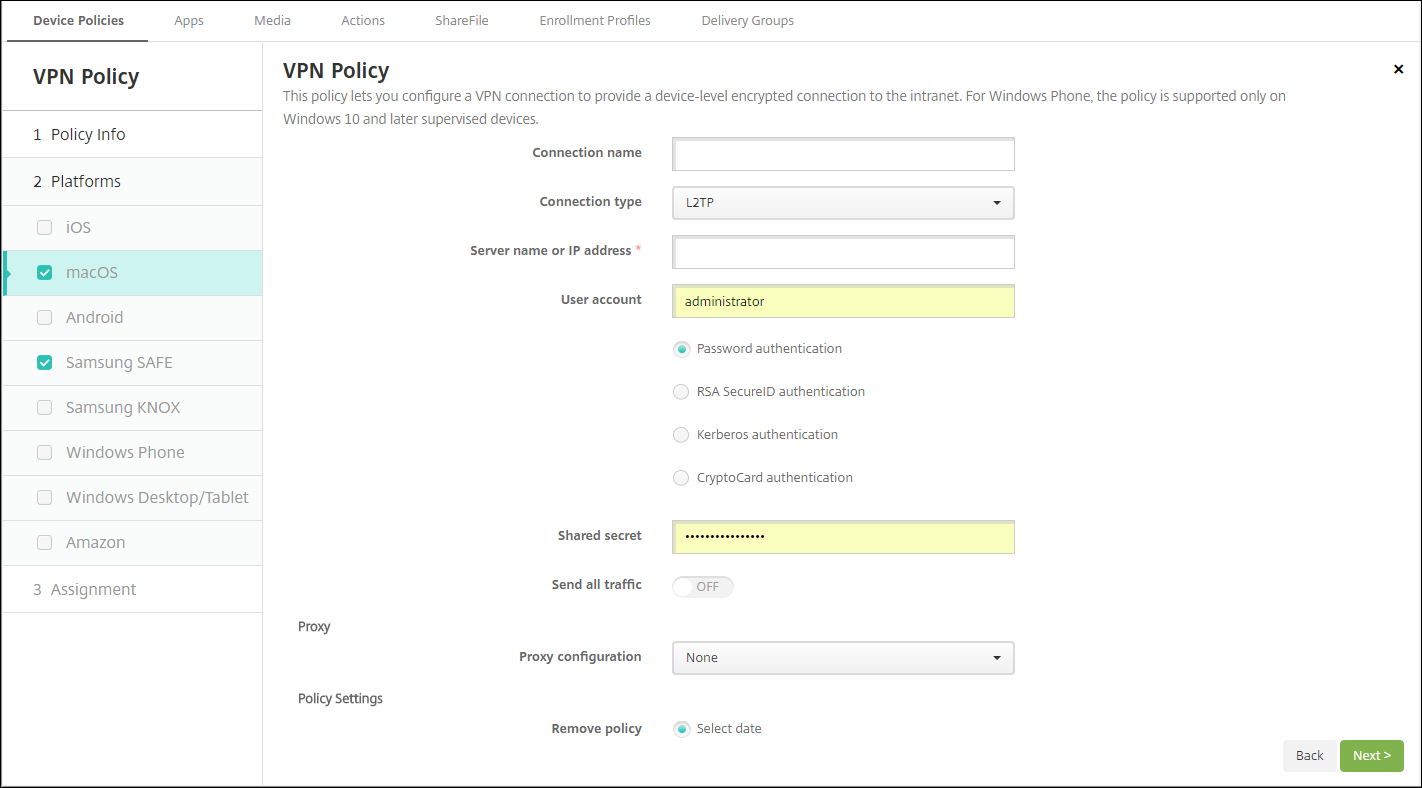
-
Nombre de conexión: Escriba un nombre para la conexión.
-
Tipo de conexión: En la lista, seleccione el protocolo que se utilizará para esta conexión. El valor predeterminado es L2TP.
-
L2TP: Protocolo de tunelización de capa 2 con autenticación de clave precompartida.
-
PPTP: Tunelización punto a punto.
-
IPSec: Su conexión VPN corporativa.
-
Cisco AnyConnect: Cliente VPN Cisco AnyConnect.
-
Juniper SSL: Cliente VPN SSL de Juniper Networks.
-
F5 SSL: Cliente VPN SSL de F5 Networks.
-
SonicWALL Mobile Connect: Cliente VPN unificado de Dell para iOS.
-
Ariba VIA: Cliente de acceso a Internet virtual de Ariba Networks.
-
Citrix VPN: Cliente VPN de Citrix.
-
SSL personalizado: Capa de sockets seguros personalizada.
-
Las siguientes secciones enumeran las opciones de configuración para cada uno de los tipos de conexión anteriores.
Configurar el protocolo L2TP para macOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Seleccione Autenticación de contraseña, Autenticación RSA SecurID, Autenticación Kerberos o Autenticación CryptoCard. La opción predeterminada es Autenticación de contraseña.
-
Secreto compartido: Escriba la clave de secreto compartido de IPsec.
-
Enviar todo el tráfico: Seleccione si desea enviar todo el tráfico a través de la VPN. La opción predeterminada es Desactivado.
Configurar el protocolo PPTP para macOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Seleccione Autenticación por contraseña, Autenticación RSA SecurID, Autenticación Kerberos o Autenticación CryptoCard. El valor predeterminado es Autenticación por contraseña.
-
Nivel de cifrado: Seleccione el nivel de cifrado deseado. El valor predeterminado es Ninguno.
-
Ninguno: No usar cifrado.
-
Automático: Usar el nivel de cifrado más seguro compatible con el servidor.
-
Máximo (128 bits): Usar siempre cifrado de 128 bits.
-
-
Enviar todo el tráfico: Seleccione si desea enviar todo el tráfico a través de la VPN. El valor predeterminado es Desactivado.
Configurar el protocolo IPsec para macOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Secreto compartido o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Secreto compartido.
-
Si habilita la autenticación de Secreto compartido, configure estos ajustes:
-
Nombre del grupo: Escriba un nombre de grupo opcional.
-
Secreto compartido: Escriba una clave de secreto compartido opcional.
-
Usar autenticación híbrida: Seleccione si desea usar la autenticación híbrida. Con la autenticación híbrida, el servidor se autentica primero con el cliente y, a continuación, el cliente se autentica con el servidor. El valor predeterminado es Desactivado.
-
Solicitar contraseña: Seleccione si desea solicitar a los usuarios sus contraseñas cuando se conecten a la red. El valor predeterminado es Desactivado.
-
-
Si habilita la autenticación por Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea exigir a los usuarios que introduzcan su PIN al conectarse a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está en Activado, consulte Configurar las opciones de Habilitar VPN a petición.
-
-
Configurar el protocolo Cisco AnyConnect para macOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Grupo: Escriba un nombre de grupo opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conectan a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está Activado, consulte Configurar las opciones de Habilitar VPN a petición.
-
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure estos ajustes:
-
Aplicación de coincidencia a petición habilitada: Seleccione si una conexión VPN por aplicación se activa automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red. El valor predeterminado es Desactivado.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que se va a agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
-
-
-
Configurar el protocolo SSL de Juniper para macOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Dominio: Escriba un nombre de dominio opcional.
-
Rol: Escriba un nombre de rol opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conecten a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está Activado, consulte Configurar los ajustes de Habilitar VPN a petición.
-
-
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure los siguientes ajustes:
-
Aplicación de coincidencia a petición habilitada: Seleccione si una conexión VPN por aplicación se activa automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red. El valor predeterminado es Desactivado.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y realice lo siguiente:
-
Dominio: Escriba el dominio que se va a agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
-
-
Configurar el protocolo F5 SSL para macOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN a petición: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conectan a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN a petición está Activado, consulte Configurar los ajustes de Habilitar VPN a petición.
-
-
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure estos ajustes:
-
Aplicación de coincidencia a petición habilitada: Seleccione si la conexión VPN por aplicación se activa automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red. El valor predeterminado es Desactivado.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y realice lo siguiente:
-
Dominio: Escriba el dominio que se va a agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
-
-
Configurar el protocolo SonicWALL Mobile Connect para macOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Grupo de inicio de sesión o dominio: Escriba un grupo de inicio de sesión o dominio opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea utilizar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN bajo demanda: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conectan a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN bajo demanda está Activado, consulte Configurar los ajustes de Habilitar VPN bajo demanda.
-
-
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure estos ajustes:
-
Aplicación de coincidencia bajo demanda habilitada: Seleccione si la conexión VPN por aplicación se activa automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red. El valor predeterminado es Desactivado.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y realice lo siguiente:
-
Dominio: Escriba el dominio que se va a agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
-
-
Configurar el protocolo Ariba VIA para macOS
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure estos ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN bajo demanda: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conectan a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN bajo demanda está Activado, consulte Configurar los ajustes de Habilitar VPN bajo demanda.
-
-
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure los siguientes ajustes:
-
Coincidencia de aplicación bajo demanda habilitada: Seleccione si la conexión VPN por aplicación se activa automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red. El valor predeterminado es Desactivado.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que se va a agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardarlo.
-
-
Configurar el protocolo SSL personalizado para macOS
-
Identificador SSL personalizado (formato DNS inverso): Escriba el identificador SSL en formato DNS inverso. Este campo es obligatorio.
-
Nombre del servidor o dirección IP: Escriba el nombre del servidor o la dirección IP del servidor VPN. Este campo es obligatorio.
-
Cuenta de usuario: Escriba una cuenta de usuario opcional.
-
Tipo de autenticación para la conexión: En la lista, seleccione Contraseña o Certificado para el tipo de autenticación de esta conexión. El valor predeterminado es Contraseña.
-
Si habilita Contraseña, escriba una contraseña de autenticación opcional en el campo Contraseña de autenticación.
-
Si habilita Certificado, configure los siguientes ajustes:
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que desea usar. El valor predeterminado es Ninguno.
-
Solicitar PIN al conectar: Seleccione si desea solicitar a los usuarios su PIN cuando se conecten a la red. El valor predeterminado es Desactivado.
-
Habilitar VPN bajo demanda: Seleccione si desea habilitar la activación de una conexión VPN cuando los usuarios se conectan a la red. El valor predeterminado es Desactivado. Para obtener información sobre cómo configurar los ajustes cuando Habilitar VPN bajo demanda está Activado, consulte Configurar los ajustes de Habilitar VPN bajo demanda.
-
-
VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. El valor predeterminado es Desactivado. Si habilita esta opción, configure los siguientes ajustes:
-
Coincidencia de aplicación bajo demanda habilitada: Seleccione si las conexiones VPN por aplicación se activan automáticamente cuando las aplicaciones vinculadas al servicio VPN por aplicación inician la comunicación de red.
-
Dominios de Safari: Para cada dominio de Safari que pueda activar una conexión VPN por aplicación que desee incluir, haga clic en Agregar y realice lo siguiente:
-
Dominio: Escriba el dominio que desea agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardar el dominio.
-
-
-
-
XML personalizado: Para cada parámetro XML personalizado que desee agregar, haga clic en Agregar y realice lo siguiente:
-
Nombre del parámetro: Escriba el nombre del parámetro que desea agregar.
-
Valor: Escriba el valor asociado con Nombre del parámetro.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardar el dominio.
-
Configurar opciones de habilitación de VPN a petición
-
Dominio a petición: Para cada dominio y acción asociada que se realizará cuando los usuarios se conecten a ellos que desee agregar, haga clic en Agregar y realice lo siguiente:
-
Dominio: Escriba el dominio que desea agregar.
-
Acción: En la lista, seleccione una de las acciones posibles:
-
Establecer siempre: El dominio siempre activa una conexión VPN.
-
Nunca establecer: El dominio nunca activa una conexión VPN.
-
Establecer si es necesario: El dominio activa un intento de conexión VPN si la resolución del nombre de dominio falla. El fallo ocurre cuando el servidor DNS no puede resolver el dominio, redirige a un servidor diferente o agota el tiempo de espera.
-
-
Haga clic en Guardar para guardar el dominio o en Cancelar para no guardarlo.
-
-
Reglas a petición
-
Acción: En la lista, seleccione la acción que se va a realizar. El valor predeterminado es EvaluateConnection. Las posibles acciones son:
-
Permitir: Permitir que la VPN a petición se conecte cuando se active.
-
Conectar: Iniciar incondicionalmente una conexión VPN.
-
desconectar: Eliminar la conexión VPN y no volver a conectar a petición mientras la regla coincida.
-
EvaluateConnection: Evaluar la matriz ActionParameters para cada conexión.
-
Ignorar: Mantener cualquier conexión VPN existente activa, pero no volver a conectar a petición mientras la regla coincida.
-
-
DNSDomainMatch: Para los dominios con los que puede coincidir la lista de dominios de búsqueda de un dispositivo, haga clic en Agregar y haga lo siguiente:
-
Dominio DNS: Escriba el nombre de dominio. Puede usar el prefijo comodín "*" para hacer coincidir varios dominios. Por ejemplo, *.example.com coincide con mydomain.example.com, yourdomain.example.com y herdomain.example.com.
-
Haga clic en Guardar para guardar el dominio o en Cancelar para no guardarlo.
-
-
DNSServerAddressMatch: Para cada dirección IP con la que pueda coincidir cualquiera de los servidores DNS especificados de la red que desee agregar, haga clic en Agregar y haga lo siguiente:
-
Dirección del servidor DNS: Escriba la dirección del servidor DNS que desea agregar. Puede usar el sufijo comodín "*" para hacer coincidir servidores DNS. Por ejemplo, 17.* coincide con cualquier servidor DNS de la subred de clase A.
-
Haga clic en Guardar para guardar la dirección del servidor DNS o en Cancelar para no guardar la dirección del servidor DNS.
-
-
InterfaceTypeMatch: En la lista, haga clic en el tipo de hardware de interfaz de red principal en uso. El valor predeterminado es No especificado. Los valores posibles son:
-
Unspecified: Coincide con cualquier hardware de interfaz de red. Esta opción es la predeterminada.
-
Ethernet: Coincide solo con hardware de interfaz de red Ethernet.
-
WiFi: Coincide solo con hardware de interfaz de red Wi-Fi.
-
Cellular: Coincide solo con hardware de interfaz de red celular.
-
-
SSIDMatch: Para cada SSID que desee agregar para que coincida con la red actual, haga clic en Agregar y haga lo siguiente.
-
SSID: Escriba el SSID que desea agregar. Si la red no es una red Wi-Fi, o si el SSID no aparece, la coincidencia falla. Deje esta lista vacía para que coincida con cualquier SSID.
-
Haga clic en Guardar para guardar el SSID o haga clic en Cancelar para no guardar el SSID.
-
-
URLStringProbe: Escriba una URL para obtener. Si esta URL se obtiene correctamente sin redirección, esta regla coincide.
-
ActionParameters : Domains: Para cada dominio que EvaluateConnection comprueba y que desea agregar, haga clic en Agregar y haga lo siguiente:
-
Dominio: Escriba el dominio que desea agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardar el dominio.
-
-
ActionParameters : DomainAction: En la lista, seleccione el comportamiento de VPN para los dominios ActionParameters : Domains especificados. El valor predeterminado es ConnectIfNeeded. Las acciones posibles son:
-
ConnectIfNeeded: El dominio activa un intento de conexión VPN si la resolución del nombre de dominio falla. El fallo ocurre cuando el servidor DNS no puede resolver el dominio, redirige a un servidor diferente o agota el tiempo de espera.
-
NeverConnect: El dominio nunca activa una conexión VPN.
-
-
Parámetros de acción: RequiredDNSServers: Para cada servidor DNS que se utilizará para resolver los dominios especificados, haga clic en Agregar y haga lo siguiente:
-
Servidor DNS: Válido solo cuando ActionParameters : DomainAction = ConnectIfNeeded. Escriba la dirección IP del servidor DNS que desea agregar. Este servidor puede estar fuera de la configuración de red actual del dispositivo. Si el servidor DNS no es accesible, se establece una conexión VPN en respuesta. Este servidor DNS debe ser un servidor DNS interno o un servidor DNS externo de confianza.
-
Haga clic en Guardar para guardar el servidor DNS o haga clic en Cancelar para no guardarlo.
-
-
ActionParameters : RequiredURLStringProbe: Opcionalmente, escriba una URL HTTP o HTTPS (preferida) para sondear, utilizando una solicitud GET. Si el nombre de host de la URL no se puede resolver, el servidor no es accesible o el servidor no responde, se establece una conexión VPN. Válido solo cuando ActionParameters : DomainAction = ConnectIfNeeded.
-
OnDemandRules : Contenido XML: Escriba o copie y pegue las reglas XML de configuración a petición.
-
Haga clic en Comprobar diccionario para validar el código XML. XML válido aparece debajo del cuadro de texto Contenido XML si el XML es válido. Si no es válido, un mensaje de error describe el error.
-
-
-
Proxy
-
Configuración del proxy: En la lista, seleccione cómo la conexión VPN se enruta a través de un servidor proxy. El valor predeterminado es Ninguno.
-
Si habilita Manual, configure estos ajustes:
-
Nombre de host o dirección IP del servidor proxy: Escriba el nombre de host o la dirección IP del servidor proxy. Este campo es obligatorio.
-
Puerto del servidor proxy: Escriba el número de puerto del servidor proxy. Este campo es obligatorio.
-
Nombre de usuario: Escriba un nombre de usuario opcional para el servidor proxy.
-
Contraseña: Escriba una contraseña opcional para el servidor proxy.
-
-
Si configura Automático, configure este ajuste:
-
URL del servidor proxy: Escriba la URL del servidor proxy. Este campo es obligatorio.
-
-
-
-
Configuración de la política
-
Eliminar política: Elija un método para programar la eliminación de la política. Las opciones disponibles son Seleccionar fecha y Duración hasta la eliminación (en horas)
-
Seleccionar fecha: Haga clic en el calendario para seleccionar la fecha específica de eliminación.
-
Duración hasta la eliminación (en horas): Escriba un número, en horas, hasta que se produzca la eliminación de la política.
-
-
Permitir al usuario eliminar la política: Puede seleccionar cuándo los usuarios pueden eliminar la política de su dispositivo. Seleccione Siempre, Se requiere código de acceso o Nunca en el menú. Si selecciona Se requiere código de acceso, escriba un código de acceso en el campo Código de acceso de eliminación.
-
Ámbito del perfil: Seleccione si esta política se aplica a un Usuario o a un Sistema completo. El valor predeterminado es Usuario. Esta opción solo está disponible en macOS 10.7 y versiones posteriores.
-
Configuración de Android (DA heredado)
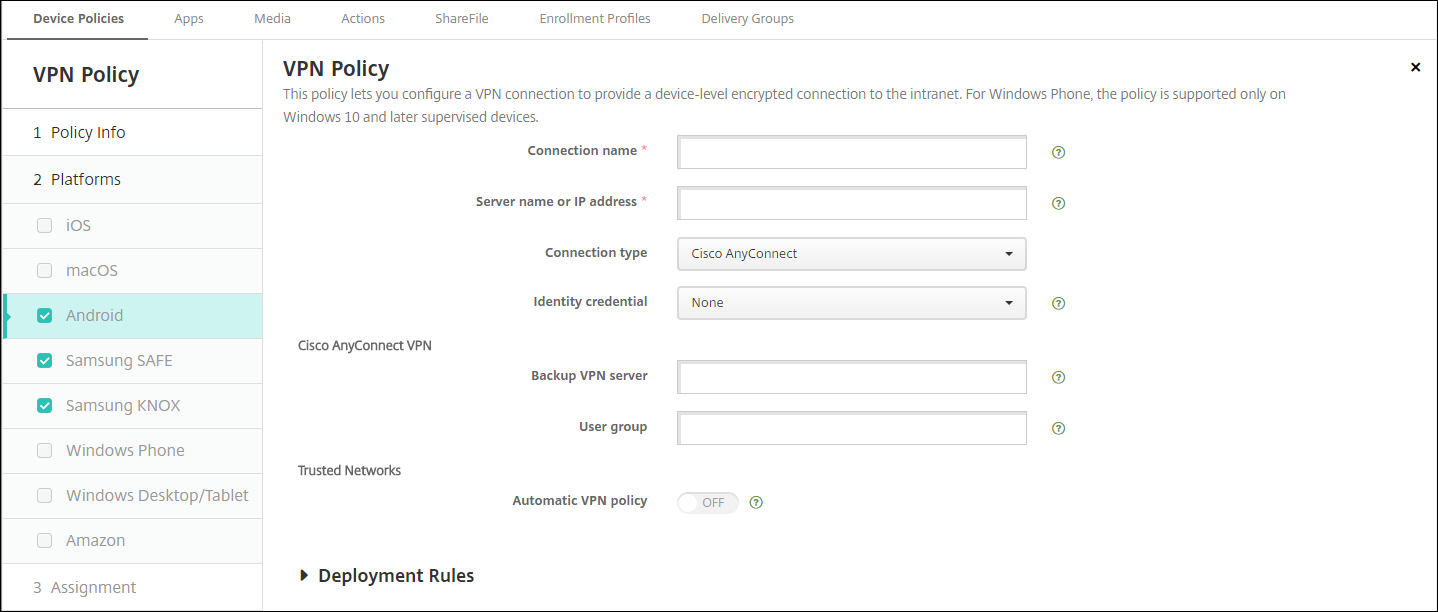
Configurar el protocolo VPN Cisco AnyConnect para Android
-
Nombre de la conexión: Escriba un nombre para la conexión VPN de Cisco AnyConnect. Este campo es obligatorio.
-
Nombre del servidor o dirección IP: Escriba el nombre o la dirección IP del servidor VPN. Este campo es obligatorio.
-
Credencial de identidad: En la lista, seleccione una credencial de identidad.
-
Servidor VPN de respaldo: Escriba la información del servidor VPN de respaldo.
-
Grupo de usuarios: Escriba la información del grupo de usuarios.
-
Redes de confianza
-
Política VPN automática: Habilite o deshabilite esta opción para configurar cómo reacciona la VPN a las redes de confianza y no de confianza. Si está habilitada, configure estos ajustes:
-
Política de red de confianza: En la lista, seleccione la política deseada. El valor predeterminado es desconectar. Las opciones posibles son:
-
desconectar: El cliente finaliza la conexión VPN en la red de confianza. Esta configuración es la predeterminada.
-
Conectar: El cliente inicia una conexión VPN en la red de confianza.
-
No hacer nada: El cliente no realiza ninguna acción.
-
Pausar: Cuando un usuario establece una sesión VPN fuera de la red de confianza y luego entra en una red configurada como de confianza, la sesión VPN se suspende. Cuando el usuario vuelve a salir de la red de confianza, la sesión se reanuda. Esta configuración elimina la necesidad de establecer una nueva sesión VPN después de salir de una red de confianza.
-
-
Política de red no de confianza: En la lista, seleccione la política deseada. El valor predeterminado es Conectar. Las opciones posibles son:
-
Conectar: El cliente inicia una conexión VPN en la red no de confianza.
-
No hacer nada: El cliente inicia una conexión VPN en la red no de confianza. Esta opción deshabilita la VPN siempre activa.
-
-
-
Dominios de confianza: Para cada sufijo de dominio que tenga la interfaz de red cuando el cliente esté en la red de confianza, haga clic en Agregar para hacer lo siguiente:
-
Dominio: Escriba el dominio que se va a agregar.
-
Haga clic en Guardar para guardar el dominio o haga clic en Cancelar para no guardar el dominio.
-
-
Servidores de confianza: Para cada dirección de servidor que tenga una interfaz de red cuando el cliente esté en la red de confianza, haga clic en Agregar y haga lo siguiente:
-
Servidores: Escriba el servidor que se va a agregar.
-
Haga clic en Guardar para guardar el servidor o haga clic en Cancelar para no guardar el servidor.
-
-
Configurar el protocolo Citrix SSO para Android
-
Nombre de la conexión: Escriba un nombre para la conexión VPN. Este campo es obligatorio.
-
Nombre del servidor o dirección IP: Escriba el FQDN o la dirección IP de NetScaler Gateway.
-
Tipo de autenticación para la conexión: Elija un tipo de autenticación y complete cualquiera de los campos que aparezcan para ese tipo:
-
Nombre de usuario y Contraseña: Escriba sus credenciales VPN para los tipos de autenticación de Contraseña o Contraseña y certificado. Opcional. Si no proporciona las credenciales VPN, la aplicación Citrix VPN le pedirá un nombre de usuario y una contraseña.
-
Credencial de identidad: Aparece para los tipos de autenticación de Certificado o Contraseña y certificado. En la lista, seleccione una credencial de identidad.
-
-
Habilitar VPN por aplicación: Seleccione si desea habilitar la VPN por aplicación. Si no habilita una VPN por aplicación, todo el tráfico pasa por el túnel VPN de Citrix. Si habilita una VPN por aplicación, especifique la siguiente configuración. El valor predeterminado es Desactivado.
-
Lista de permitidos o Lista de bloqueados: Si es Lista de permitidos, todas las aplicaciones de la lista de permitidos se conectan a través de esta VPN. Si es Lista de bloqueados, todas las aplicaciones, excepto las de la lista de bloqueados, se conectan a través de esta VPN.
-
Lista de aplicaciones: Las aplicaciones de una lista de permitidos o de una lista de bloqueados. Haga clic en Agregar y, a continuación, escriba una lista de nombres de paquetes de aplicaciones separados por comas.
-
-
XML personalizado: Haga clic en Agregar y, a continuación, escriba los parámetros personalizados. Citrix Endpoint Management admite estos parámetros para Citrix VPN:
-
DisableUserProfiles: Opcional. Para habilitar este parámetro, escriba Sí para el Valor. Si está habilitado, Citrix Endpoint Management no muestra las conexiones VPN agregadas por el usuario y este no puede agregar una conexión. Esta configuración es una restricción global y se aplica a todos los perfiles VPN.
-
userAgent: Un valor de cadena. Puede especificar una cadena de agente de usuario personalizada para enviar en cada solicitud HTTP. La cadena de agente de usuario especificada se añade al agente de usuario VPN de Citrix existente.
-
IsAlwaysOnVpn: Opcional. Esta propiedad determina si el perfil VPN es un perfil VPN Always On o no. Establezca en Sí para indicar que el perfil VPN es un perfil VPN Always On; el valor predeterminado es No. Solo un perfil VPN puede tener esta propiedad establecida en Sí para que Always On VPN funcione de forma fiable.
-
Configurar VPN para admitir NAC
-
Utilice el Tipo de conexión de SSL personalizado para configurar el filtro NAC.
-
Especifique un Nombre de conexión de VPN.
-
Para XML personalizado, haga clic en Agregar y haga lo siguiente:
-
Nombre del parámetro: Escriba XenMobileDeviceId. Este campo es el ID de dispositivo que se utilizará para la comprobación NAC basada en la inscripción del dispositivo en Citrix Endpoint Management. Si Citrix Endpoint Management inscribe y administra el dispositivo, se permite la conexión VPN. De lo contrario, la autenticación se deniega en el momento del establecimiento de la VPN.
-
Valor: Escriba DeviceID_${device.id}, que es el valor del parámetro XenMobileDeviceId.
-
Haga clic en Guardar para guardar el parámetro.
-
Configurar VPN para Android Enterprise
Para configurar VPN para dispositivos Android Enterprise, cree una directiva de dispositivo de configuración administrada de Android Enterprise para la aplicación Citrix SSO. Consulte Configurar perfiles VPN para Android Enterprise.
Configuración de Android Enterprise
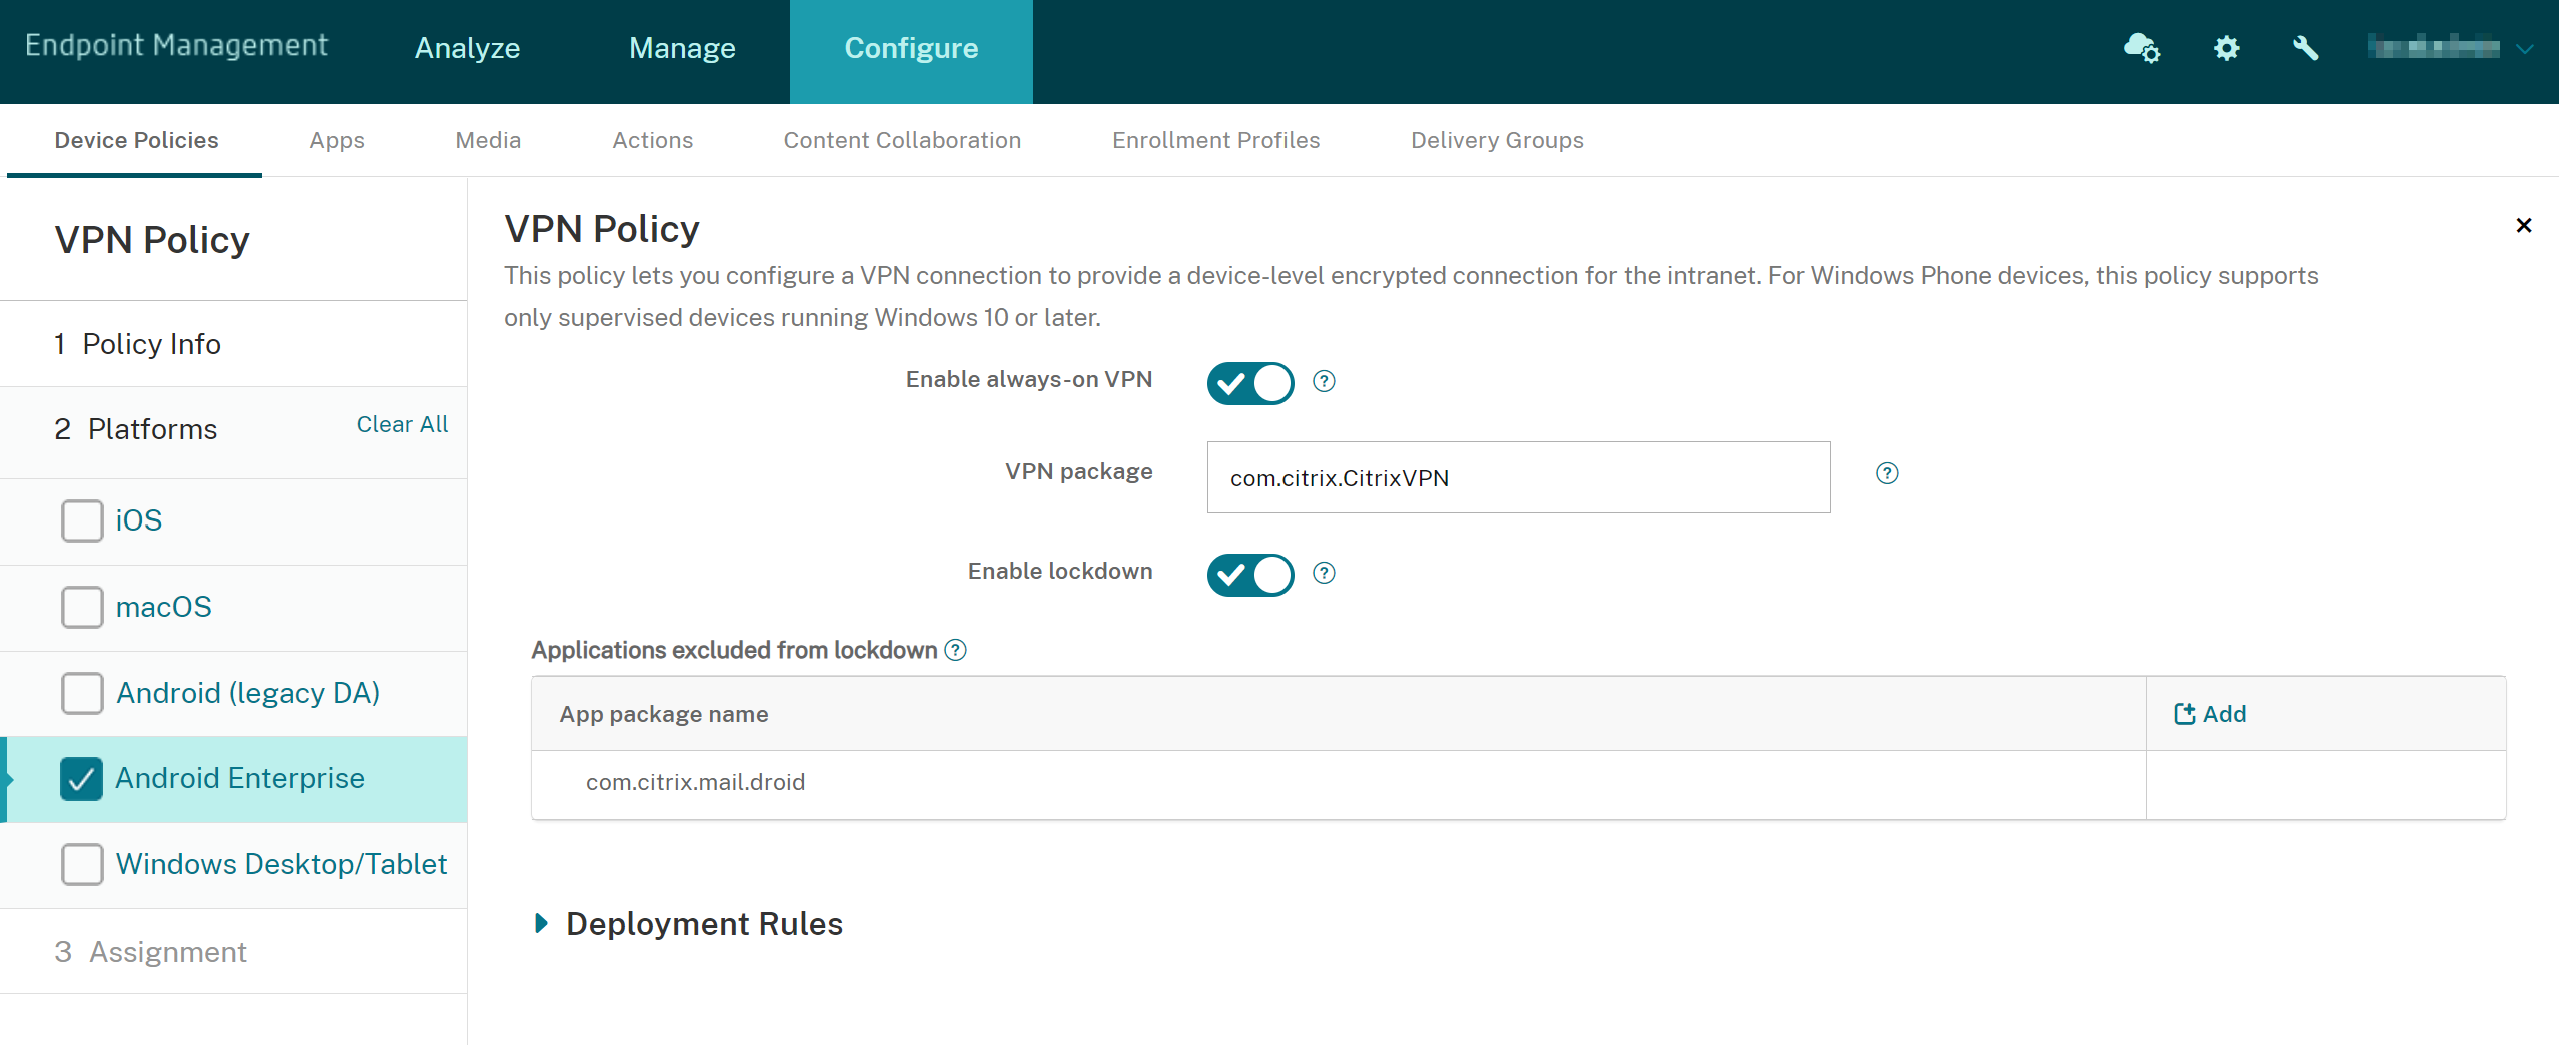
-
Habilitar VPN siempre activa: Seleccione si la VPN está siempre activa. El valor predeterminado es Desactivado. Cuando está habilitada, la conexión VPN permanece activa hasta que el usuario la desconecta manualmente.
-
Paquete VPN Escriba el nombre del paquete de la aplicación VPN que utilizan los dispositivos.
-
Habilitar bloqueo: Si está deshabilitado, ninguna aplicación puede acceder a la red si no existe una conexión VPN. Si está habilitado, las aplicaciones que configure en la siguiente configuración pueden acceder a la red, incluso si no existe una conexión VPN. Disponible para dispositivos Android 10 y posteriores.
-
Aplicaciones excluidas del bloqueo: Haga clic en Agregar para escribir los nombres de los paquetes de las aplicaciones que desea que omitan la configuración de bloqueo.
Configuración de Windows Desktop/Tablet
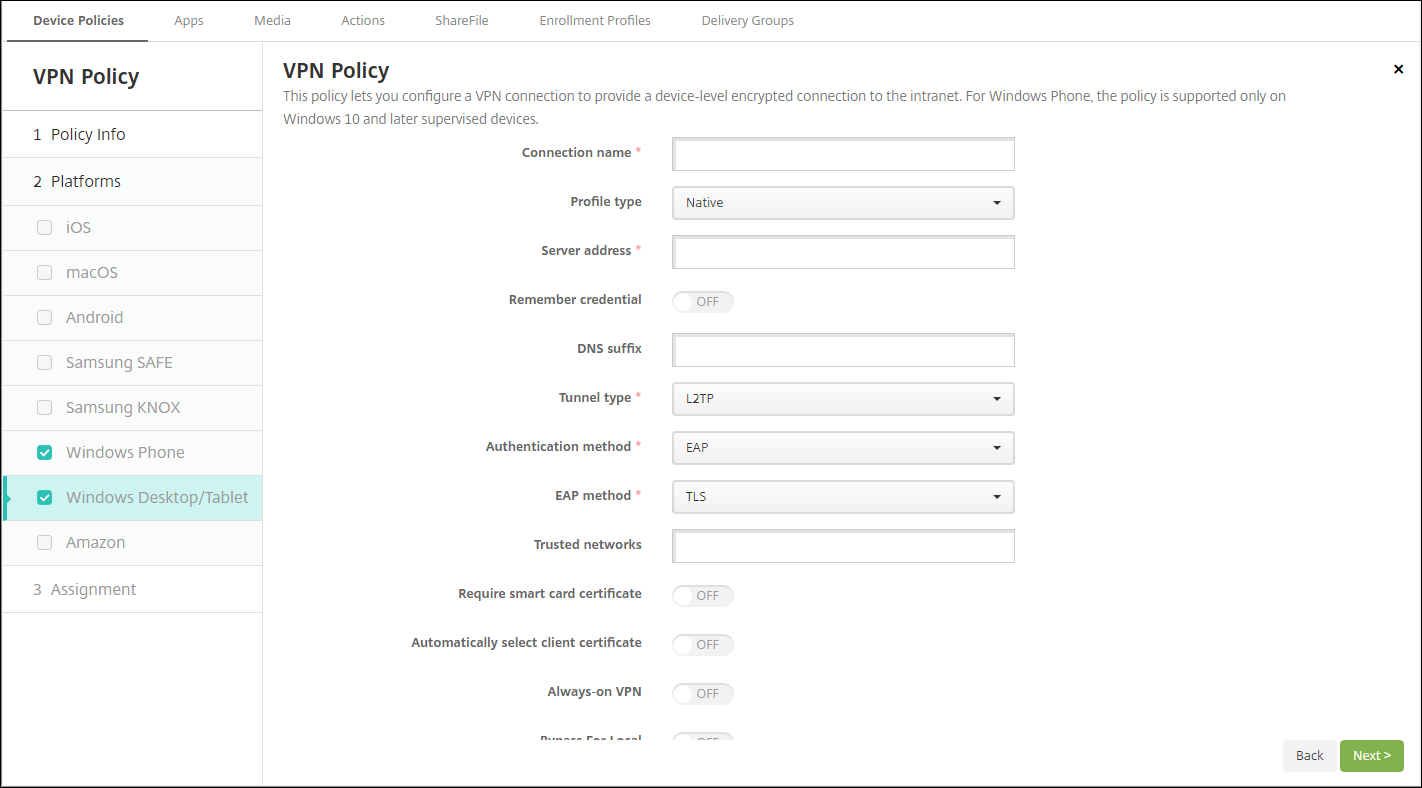
-
Nombre de la conexión: Introduzca un nombre para la conexión. Este campo es obligatorio.
-
Tipo de perfil: En la lista, seleccione Nativo o Plugin. El valor predeterminado es Nativo.
-
Configurar tipo de perfil nativo: Estos parámetros se aplican a la VPN integrada en los dispositivos Windows de los usuarios.
-
Dirección del servidor: Escriba el FQDN o la dirección IP del servidor VPN. Este campo es obligatorio.
-
Recordar credenciales: Seleccione si desea almacenar en caché las credenciales. El valor predeterminado es Desactivado. Cuando está habilitado, las credenciales se almacenan en caché siempre que sea posible.
-
Sufijo DNS: Escriba el sufijo DNS.
-
Tipo de túnel: En la lista, seleccione el tipo de túnel VPN que desea utilizar. El valor predeterminado es L2TP. Las opciones posibles son:
-
L2TP: Protocolo de tunelización de capa 2 con autenticación de clave precompartida.
-
PPTP: Tunelización punto a punto.
-
IKEv2: Intercambio de claves de Internet versión 2.
-
-
Método de autenticación: En la lista, seleccione el método de autenticación que desea utilizar. El valor predeterminado es EAP. Las opciones posibles son:
-
EAP: Protocolo de autenticación extensible.
-
MSChapV2: Utilice el Protocolo de autenticación de desafío-respuesta de Microsoft para la autenticación mutua. Esta opción no está disponible si selecciona IKEv2 como tipo de túnel.
-
-
Método EAP: En la lista, seleccione el método EAP que se va a utilizar. El valor predeterminado es TLS. Este campo no está disponible cuando la autenticación MSChapV2 está habilitada. Las opciones posibles son:
-
TLS: Seguridad de la capa de transporte
-
PEAP: Protocolo de autenticación extensible protegido
-
-
Redes de confianza: Escriba una lista de redes separadas por comas que no requieran una conexión VPN para el acceso. Por ejemplo, cuando los usuarios están en la red inalámbrica de su empresa, pueden acceder directamente a los recursos protegidos.
-
Requerir certificado de tarjeta inteligente: Seleccione si se requiere un certificado de tarjeta inteligente. El valor predeterminado es Desactivado.
-
Seleccionar automáticamente el certificado de cliente: Seleccione si se debe elegir automáticamente el certificado de cliente que se utilizará para la autenticación. El valor predeterminado es Desactivado. Esta opción no está disponible cuando se habilita Requerir certificado de tarjeta inteligente.
-
VPN siempre activa: Seleccione si la VPN está siempre activa. El valor predeterminado es Desactivado. Cuando está habilitada, la conexión VPN permanece activa hasta que el usuario la desconecta manualmente.
-
Omitir para local: Escriba la dirección y el número de puerto para permitir que los recursos locales omitan el servidor proxy.
-
-
Configurar tipo de perfil de complemento: Estos ajustes se aplican a los complementos VPN obtenidos de la Tienda Windows e instalados en los dispositivos de los usuarios.
-
Dirección del servidor: Escriba el FQDN o la dirección IP del servidor VPN. Este campo es obligatorio.
-
Recordar credencial: Seleccione si se debe almacenar en caché la credencial. El valor predeterminado es Desactivado. Cuando está habilitado, las credenciales se almacenan en caché siempre que sea posible.
-
Sufijo DNS: Escriba el sufijo DNS.
-
ID de aplicación cliente: Escriba el nombre de la familia de paquetes para el complemento VPN.
-
XML de perfil de complemento: Seleccione el perfil de complemento VPN personalizado que se utilizará haciendo clic en Examinar y navegando a la ubicación del archivo. Póngase en contacto con el proveedor del complemento para obtener el formato y los detalles.
-
Redes de confianza: Escriba una lista de redes separadas por comas que no requieran una conexión VPN para el acceso. Por ejemplo, cuando los usuarios están en la red inalámbrica de su empresa, pueden acceder directamente a los recursos protegidos.
-
VPN siempre activa: Seleccione si la VPN está siempre activa. El valor predeterminado es Desactivado. Cuando está habilitada, la conexión VPN permanece activa hasta que el usuario la desconecta manualmente.
-
Omitir para local: Escriba la dirección y el número de puerto para permitir que los recursos locales omitan el servidor proxy.
-
Configuración de Amazon
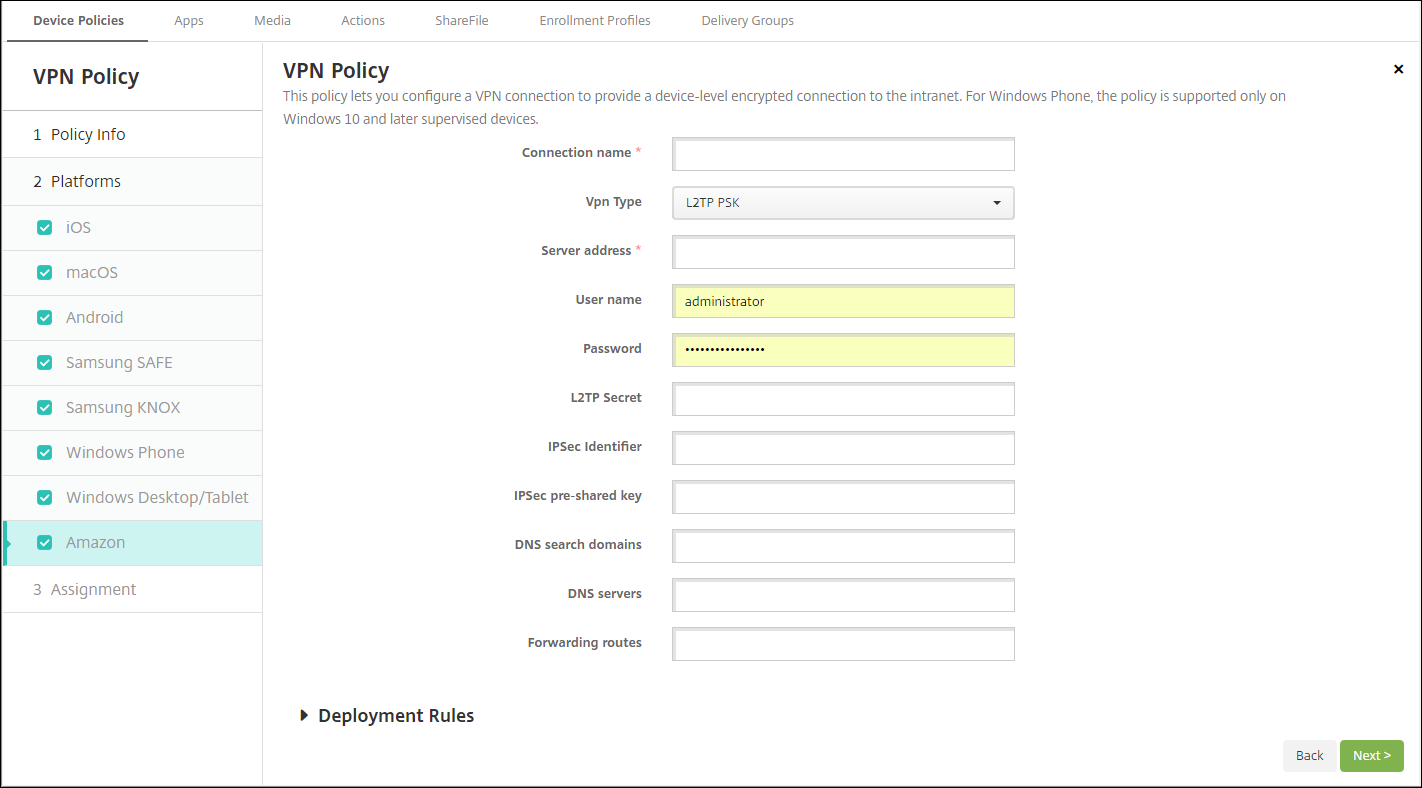
-
Nombre de la conexión: Escriba un nombre para la conexión.
-
Tipo de VPN: Seleccione el tipo de conexión. Las opciones posibles son:
-
L2TP PSK: Protocolo de tunelización de capa 2 con autenticación de clave precompartida. Esta configuración es la predeterminada.
-
L2TP RSA: Protocolo de tunelización de capa 2 con autenticación RSA.
-
IPSEC XAUTH PSK: Seguridad de protocolo de Internet con clave precompartida y autenticación extendida.
-
IPSEC HYBRID RSA: Seguridad de protocolo de Internet con autenticación RSA híbrida.
-
PPTP: Tunelización punto a punto.
-
Las siguientes secciones enumeran las opciones de configuración para cada uno de los tipos de conexión anteriores.
Configurar los ajustes de L2TP PSK para Amazon
-
Dirección del servidor: Escriba la dirección IP del servidor VPN.
-
Nombre de usuario: Escriba un nombre de usuario opcional.
-
Contraseña: Escriba una contraseña opcional.
-
Secreto L2TP: Escriba la clave secreta compartida.
-
Identificador IPSec: Escriba el nombre de la conexión VPN que los usuarios ven en sus dispositivos al conectarse.
-
Clave precompartida IPSec: Escriba la clave secreta.
-
Dominios de búsqueda DNS: Escriba los dominios con los que puede coincidir la lista de dominios de búsqueda de un dispositivo de usuario.
-
Servidores DNS: Escriba las direcciones IP de los servidores DNS que se utilizarán para resolver los dominios especificados.
-
Rutas de reenvío: Si su servidor VPN corporativo admite rutas de reenvío, para cada ruta de reenvío que desee usar, haga clic en Agregar y haga lo siguiente:
-
Ruta de reenvío: Escriba la dirección IP de la ruta de reenvío.
-
Haga clic en Guardar para guardar la ruta o en Cancelar para no guardarla.
-
Configurar los ajustes L2TP RSA para Amazon
-
Dirección del servidor: Escriba la dirección IP del servidor VPN.
-
Nombre de usuario: Escriba un nombre de usuario opcional.
-
Contraseña: Escriba una contraseña opcional.
-
Secreto L2TP: Escriba la clave secreta compartida.
-
Dominios de búsqueda DNS: Escriba los dominios con los que puede coincidir la lista de dominios de búsqueda de un dispositivo de usuario.
-
Servidores DNS: Escriba las direcciones IP de los servidores DNS que se utilizarán para resolver los dominios especificados.
-
Certificado de servidor: En la lista, seleccione el certificado de servidor que se va a utilizar.
-
Certificado de CA: En la lista, seleccione el certificado de CA que se va a utilizar.
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que se va a utilizar.
-
Rutas de reenvío: Si su servidor VPN corporativo admite rutas de reenvío, para cada ruta de reenvío que desee utilizar, haga clic en Agregar y realice lo siguiente:
-
Ruta de reenvío: Escriba la dirección IP de la ruta de reenvío.
-
Haga clic en Guardar para guardar la ruta o haga clic en Cancelar para no guardar la ruta.
-
Configurar los parámetros de IPSEC XAUTH PSK para Amazon
-
Dirección del servidor: Escriba la dirección IP del servidor VPN.
-
Nombre de usuario: Escriba un nombre de usuario opcional.
-
Contraseña: Escriba una contraseña opcional.
-
Identificador de IPSec: Escriba el nombre de la conexión VPN que los usuarios ven en sus dispositivos al conectarse.
-
Clave precompartida de IPSec: Escriba la clave secreta compartida.
-
Dominios de búsqueda de DNS: Escriba los dominios con los que puede coincidir la lista de dominios de búsqueda de un dispositivo de usuario.
-
Servidores DNS: Escriba las direcciones IP de los servidores DNS que se utilizarán para resolver los dominios especificados.
-
Rutas de reenvío: Si su servidor VPN corporativo admite rutas de reenvío, para cada ruta de reenvío que desee utilizar, haga clic en Agregar y realice lo siguiente:
-
Ruta de reenvío: Escriba la dirección IP de la ruta de reenvío.
-
Haga clic en Guardar para guardar la ruta o haga clic en Cancelar para no guardar la ruta.
-
Configurar los ajustes de IPSEC AUTH RSA para Amazon
-
Dirección del servidor: Escriba la dirección IP del servidor VPN.
-
Nombre de usuario: Escriba un nombre de usuario opcional.
-
Contraseña: Escriba una contraseña opcional.
-
Dominios de búsqueda DNS: Escriba los dominios con los que puede coincidir la lista de dominios de búsqueda de un dispositivo de usuario.
-
Servidores DNS: Escriba las direcciones IP de los servidores DNS que se utilizarán para resolver los dominios especificados.
-
Certificado de servidor: En la lista, seleccione el certificado de servidor que se va a utilizar.
-
Certificado de CA: En la lista, seleccione el certificado de CA que se va a utilizar.
-
Credencial de identidad: En la lista, seleccione la credencial de identidad que se va a utilizar.
-
Rutas de reenvío: Si su servidor VPN corporativo admite rutas de reenvío, para cada ruta de reenvío que desee utilizar, haga clic en Agregar y realice lo siguiente:
-
Ruta de reenvío: Escriba la dirección IP de la ruta de reenvío.
-
Haga clic en Guardar para guardar la ruta o haga clic en Cancelar para no guardar la ruta.
-
Configurar los ajustes de IPSEC HYBRID RSA para Amazon
-
Dirección del servidor: Escriba la dirección IP del servidor VPN.
-
Nombre de usuario: Escriba un nombre de usuario opcional.
-
Contraseña: Escriba una contraseña opcional.
-
Dominios de búsqueda DNS: Escriba los dominios con los que puede coincidir la lista de dominios de búsqueda de un dispositivo de usuario.
-
Servidores DNS: Escriba las direcciones IP de los servidores DNS que se utilizarán para resolver los dominios especificados.
-
Certificado de servidor: En la lista, seleccione el certificado de servidor que se va a utilizar.
-
Certificado de CA: En la lista, seleccione el certificado de CA que se va a utilizar.
-
Rutas de reenvío: Si su servidor VPN corporativo admite rutas de reenvío, para cada ruta de reenvío que desee usar, haga clic en Agregar y haga lo siguiente:
-
Ruta de reenvío: Escriba la dirección IP de la ruta de reenvío.
-
Haga clic en Guardar para guardar la ruta o haga clic en Cancelar para no guardarla.
-
Configurar la configuración de PPTP para Amazon
-
Dirección del servidor: Escriba la dirección IP del servidor VPN.
-
Nombre de usuario: Escriba un nombre de usuario opcional.
-
Contraseña: Escriba una contraseña opcional.
-
Dominios de búsqueda DNS: Escriba los dominios con los que puede coincidir la lista de dominios de búsqueda de un dispositivo de usuario.
-
Servidores DNS: Escriba las direcciones IP de los servidores DNS que se utilizarán para resolver los dominios especificados.
-
Cifrado PPP (MPPE): Seleccione si desea habilitar el cifrado de datos con Microsoft Point-to-Point Encryption (MPPE). El valor predeterminado es Desactivado.
-
Rutas de reenvío: Si su servidor VPN corporativo admite rutas de reenvío, para cada ruta de reenvío que desee utilizar, haga clic en Agregar y haga lo siguiente:
-
Ruta de reenvío: Escriba la dirección IP de la ruta de reenvío.
-
Haga clic en Guardar para guardar la ruta o haga clic en Cancelar para no guardar la ruta.
-