
ブラウザコンテンツリダイレクト
はじめに
Browser Content Redirection (BCR) は、Citrix Virtual Apps and Desktops™ 環境におけるウェブブラウジングのユーザーエクスペリエンスを向上させます。ウェブページのレンダリングをユーザーのローカルマシンにオフロードすることで、BCR はサーバーの負荷を軽減し、特に複雑なウェブサイトやリソースを大量に消費するウェブサイトのパフォーマンスを向上させます。
動作の仕組み
BCR は Citrix Workspace™ アプリを利用して、ユーザーデバイス上にセキュアなブラウジング環境を作成します。ユーザーが許可されたウェブページにアクセスすると、ブラウザウィンドウのビューポートがクライアントにリダイレクトされます。その後、クライアント側のブラウザエンジンはローカルマシンのリソースを活用してページをレンダリングし、読み込み時間の短縮とよりスムーズなインタラクションを実現します。
ブラウザのビューポートのみがリダイレクトされることに注意してください。ビューポートとは、ブラウザでコンテンツが表示される長方形の領域です。ビューポートには、アドレスバー、お気に入りツールバー、ステータスバーなどは含まれません。これらの項目はユーザーインターフェイスにあり、VDA のブラウザで引き続き実行されます。
主な利点
Browser Content Redirection はウェブトラフィックをインテリジェントに管理し、インフラストラクチャへの負担を軽減しながら、ユーザーに優れたエクスペリエンスを提供します。
組織にとってのメリットは次のとおりです。
-
コスト削減: リソースを大量に消費するウェブページをユーザーデバイスにオフロードすることで、貴重なサーバーリソースを解放し、帯域幅の消費を削減します。これにより、ハードウェアコストとネットワークコストが削減されます。
-
ユーザーエクスペリエンスの向上: グラフィックを多用するウェブサイトでも、よりスムーズで応答性の高いブラウジングエクスペリエンスをユーザーに提供します。ネイティブのようなパフォーマンスを提供し、遅延をなくし、生産性を向上させます。
-
セキュリティの向上: 内部および外部リソースへのアクセスを許可しながら、セキュアな環境を維持します。
-
柔軟性の向上: 基本的なウェブブラウジングから、プロキシトラバーサルや SSO 認証を必要とする複雑なウェブアプリケーションまで、幅広いユースケースをサポートします。Citrix Web Studio™ で詳細なポリシー制御を使用して、リダイレクト設定を簡単に管理できます。
システム要件
サーバー側コンポーネント
シトリックス バーチャル アプリ アンド デスクトップ
-
長期サービスリリース
-
最小要件 - サポート終了していない LTSR Citrix Virtual Apps and Desktops リリース
-
推奨されるバージョン - Citrix Virtual Apps and Desktops 2402 以降
-
-
現在のリリース
-
最小要件 - サポート終了していない CR Citrix Virtual Apps and Desktops リリース
-
推奨 - 最新のCitrix Virtual Apps and Desktopsリリース
-
ブラウザコンポーネント
-
ブラウザ
-
マイクロソフト エッジ
-
グーグル クローム
-
-
ブラウザリダイレクト拡張機能
-
最高のパフォーマンスを得るために、ブラウザの最新バージョンを使用することをお勧めします。
注:
ブラウザコンテンツリダイレクトまたは双方向コンテンツリダイレクトを有効にするには、Microsoft Edgeアドオンストアからブラウザリダイレクト拡張機能を使用する予定がある場合、Virtual Delivery Agent (VDA) バージョン2503があることを確認してください。古いVDAバージョンでは、Microsoft Edgeブラウザ内でChromeウェブストアから拡張機能をインストールすることで、同じ機能を実現できます。
上記で提供されている拡張機能リンクは一般提供 (GA) されており、本番レベルの展開に関連しています。GA拡張機能に加えて、CitrixはGoogle Chromeストアで特にベータ版 (GA + 1) 拡張機能も公開しています。
Citrixは、今後のアップデートがテストされ、問題が早期に報告されるように、お客様がベータ版でテストユーザーを持つことを推奨しています。これにより、GA拡張機能が正式に展開される際にスムーズなプロセスが保証されます。
拡張機能のリリースは通常、Citrix Workspaceアプリのリリースと一致します。
クライアント側コンポーネント
ウィンドウズ
-
Windows 10 または 11
-
Citrix Workspaceアプリ
-
最小要件 - サポート終了していないCitrix Workspaceアプリ
-
推奨
-
長期サービスリリース - Citrix Workspace App for Windows 2402 CU4 以降、Citrix Workspace App for Windows 2507
-
現行リリース - Citrix Workspace App 2405以降
-
注:-
ブラウザコンテンツリダイレクトは、Citrix Workspace App Windows LTSRリリース1912および2203.1ではサポートされていません。
-
ブラウザコンテンツリダイレクトに必要なクライアント側ブラウザエンジンは、Citrix Workspace Appの現行リリースではデフォルトでインストールされます。
-
ブラウザコンテンツリダイレクトに必要なクライアント側ブラウザエンジンは、Citrix Workspace App 2402 LTSRリリースではデフォルトでインストールされません。管理者は、ADDLOCALスイッチを利用して、Citrix Workspace AppにBCRブラウザコンポーネントをインストールできます。
-
Windows向けCitrix Workspaceアプリ2507以降、ブラウザコンテンツリダイレクト(BCR)はモジュールコンポーネントとして管理されますが、引き続きCitrix Workspaceアプリにパッケージ化されています。BCRコンポーネントはLTSRバージョンでもデフォルトでインストールされるようになり、CRとLTSRの間の一貫性が確保されます。さらに、通常のCitrix Workspaceアプリのリリースサイクル外で独立したアップデートや暫定的なパッチが必要な状況のために、スタンドアロンのBCRパッケージが公開されます。詳細については、Citrix Workspace App Windows documentationを参照してください。
-
リナックス
-
Citrix Workspace アプリ
-
最小要件 - サポート終了していないCitrix Workspace App
-
推奨 - Citrix Workspace App 2408以降 詳細については、Citrix Workspace App for Linuxのドキュメントを参照してください。
-
注:
Linux向けCitrix Workspaceアプリ2601以降、ブラウザコンテンツリダイレクト(BCR)はモジュールコンポーネントとして管理されます。BCRコンポーネントは引き続きLinux向けCitrix Workspaceアプリにデフォルトでパッケージ化およびインストールされ、一貫したユーザーエクスペリエンスを保証します。さらに、通常のCitrix Workspaceアプリのリリースサイクル外で独立したアップデートや暫定的なパッチが必要な状況のために、スタンドアロンのBCRパッケージが公開されます。詳細については、Citrix Workspace App Linux documentationを参照してください。
ChromeOS
-
Citrix Workspace アプリ
-
Chromeウェブストアの最新バージョン
-
MacOS
-
Citrix Workspace アプリ
-
最小要件 - Citrix Workspaceアプリ for Mac 2411以降
-
注:
-
macOSの場合、ブラウザコンテンツリダイレクトパッケージはCitrix Workspaceアプリとは独立しており、常に最新バージョンです。したがって、このパッケージは、指定された最小バージョンよりも新しい複数のCWAバージョンと互換性があります。
-
Citrix Workspaceアプリ for Macへの依存がないため、ブラウザコンテンツリダイレクトのバージョン番号はCitrix Workspaceアプリ for Macのバージョンとは一致しません。
-
クライアント側のブラウザエンジンはCitrix Workspaceアプリ for Macにはパッケージされていません。Mac用のクライアント側をCitrixダウンロードからダウンロードしてインストールしてください。
-
IntelおよびARMパッケージは別々です。したがって、macOSエンドポイントに適したバージョンをインストールする必要があります。
-
Citrix Workspaceアプリ 2511.1 for Mac以降、モジュラーBCRコンポーネントはデフォルトでインストールされますが、Citrix Workspaceアプリにはパッケージされていません。これにより、Citrix Downloadsからコンポーネントを手動でダウンロードしてインストールする必要がなくなります。定期的なCitrix Workspaceアプリのリリースサイクル外で独立した更新や暫定パッチが必要な状況のために、スタンドアロンのBCRパッケージが公開されます。詳細については、Citrix Workspaceアプリ Mac版のドキュメントを参照してください。
設定手順
-
システム要件に従って、クライアント側およびサーバー側のコンポーネントをインストールします
-
拡張機能の展開の詳細については、「拡張機能の展開」セクションを参照してください
-
-
Studioポリシーを構成します
-
Web Studioポリシーは、さまざまなユースケースに合わせてブラウザコンテンツリダイレクトを構成するためのきめ細かな方法を提供します
-
基本ポリシーにより、管理者はブラウザコンテンツリダイレクトで許可/不許可にする必要があるURLを構成できます
-
URLはワイルドカードを使用して構成できます
-
-
サポートされているWebブラウザを開き、許可されたURLに移動します
-
許可リストで一致が見つかった場合、ウェブサイトはクライアントにリダイレクトされます
-
Citrix Workspaceアプリは、シームレスなエクスペリエンスのために、ビューポートをVDA側のブラウザにブレンドします。
-
-
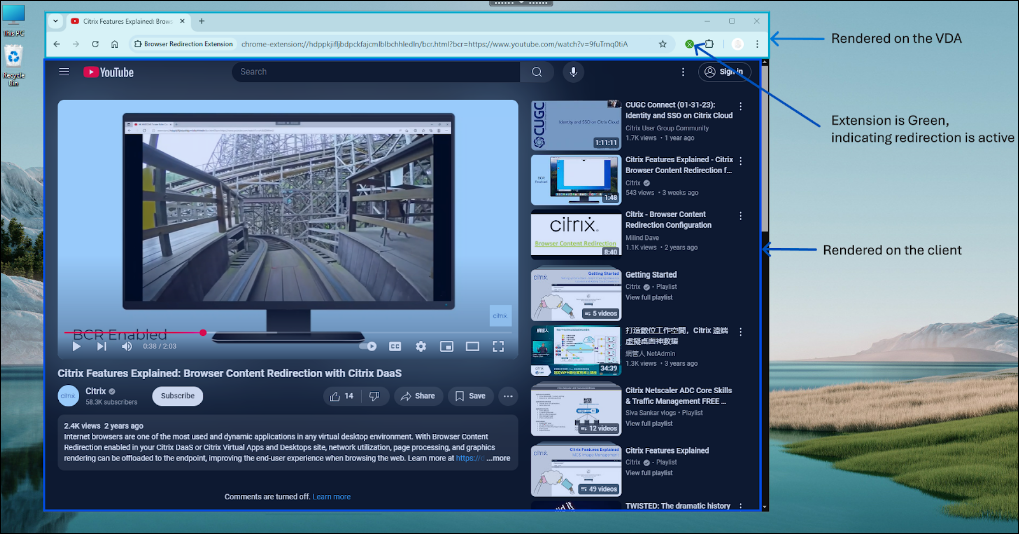
拡張機能のロゴの色は、コンテンツリダイレクトのステータスを示します。
-
緑:アクティブで接続済み
-
灰色:現在タブで非アクティブ/アイドル状態
-
赤:破損/動作していません
-
注:
-
HTML5ビデオリダイレクトとブラウザコンテンツリダイレクトは独立した機能です。この機能が動作するためにHTML5ビデオリダイレクトポリシーは必要ありません。ただし、Citrix HDX™ HTML5ビデオリダイレクトサービスはブラウザコンテンツリダイレクトに使用されます。
-
すべての設定はWeb Studioを介して行い、レジストリキーを使用しないことをお勧めします。
機能と構成オプション
ブラウザコンテンツリダイレクトは、さまざまな顧客環境のユースケースに合わせて構成するためのさまざまな方法を提供します。ポリシー設定の詳細については、ブラウザコンテンツリダイレクトポリシー設定を参照してください。
リダイレクトメカニズム
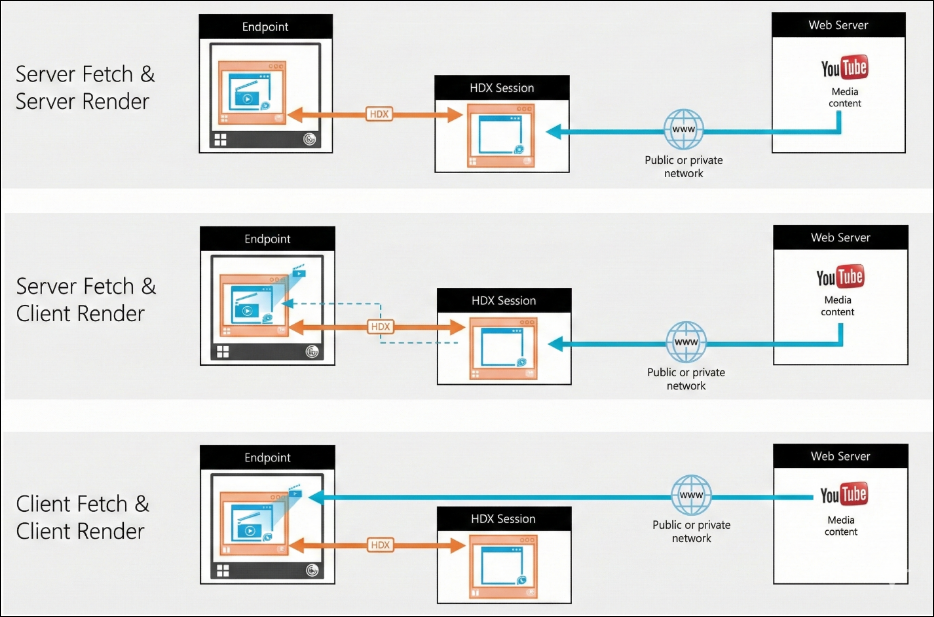
クライアントフェッチクライアントレンダー
デフォルトでは、ブラウザコンテンツリダイレクトはこのモードで動作します。つまり、クライアント側のブラウザエンジンがWebページに直接アクセスします。これには、クライアントネットワークからWebページへの必要なアクセスが必要です。クライアントフェッチクライアントレンダーのシナリオでは、Citrix VDAからクライアントへのネットワーク、CPU、およびRAMの使用量をすべてオフロードし、ブラウザコンテンツリダイレクトを構成する最も最適な方法です。
ポリシー構成オプション
-
ブラウザコンテンツリダイレクト:許可
-
ブラウザコンテンツリダイレクトACL構成
-
リダイレクトする必要があるURLを指定します。デフォルトでは、YouTubeのみがリダイレクト用に構成されているWebサイトです。
-
-
ブラウザコンテンツリダイレクトブロックリスト構成
-
特定URL/サブURLのリダイレクトをブロックするためのオプションの構成オプション。最大限のカスタマイズを行うには、上記のオプションと組み合わせてこのオプションを活用してください。
-
サーバーフェッチクライアントレンダリング
この場合、クライアント側のブラウザエンジンは、仮想チャネルを使用してVDAを介してWebサーバーからコンテンツにアクセスし、フェッチします。このオプションは、クライアントがインターネットにアクセスできない場合(シンクライアントなど)に役立ちます。VDAでのCPUとRAMの消費は少ないですが、ICA®仮想チャネルで帯域幅が消費されます。
このシナリオには3つの動作モードがあります。「プロキシ」という用語は、VDAがインターネットアクセスを取得するためにアクセスするプロキシデバイスを指します。
ポリシー構成オプション
-
「クライアントフェッチクライアントレンダリング」セクションで指定されたポリシーに加えて、以下を構成します
-
ブラウザコンテンツリダイレクトプロキシ構成
-
直接または透過: サーバーフェッチクライアントレンダリングを活用し、VDAからWebページへの直接アクセスまたは透過プロキシアクセスがある場合は、これを構成します。ポリシーにはキーワード「DIRECT」を構成する必要があります。
-
明示的プロキシ: サーバーフェッチクライアントレンダリングを活用し、VDAからWebページへの明示的プロキシアクセスがある場合は、これを構成します。
-
PACファイル: VDA内のブラウザが指定されたURLをフェッチするための適切なプロキシサーバーを自動的に選択できるPACファイルに依存している場合は、これを構成します。
-
フォールバックモード
クライアントリダイレクトが失敗する場合があります。たとえば、クライアントマシンがインターネットに直接アクセスできない場合、エラー応答がVDAに戻されることがあります。そのような場合、VDA上のブラウザはページを再読み込みし、サーバー上でレンダリングできます。
認証の処理
認証サイト
現在のBrowser Content Redirectionの実装では、リダイレクトメカニズムに関わらず、Browser Content Redirectionがウェブサイトへのログインを処理できるように、認証サイトを構成する必要があります。
例:
-
Browser Content Redirection ACL構成で
<https://www.youtube.com/*/>のみが構成されており、認証サイトが構成されていない場合、ウェブサイトにサインインする際にBCRはサーバー側レンダリングにフォールバックし、そこで処理を続行します。 -
この場合、BCRが認証サイトを処理できるように、
<https://www.accounts.google.com/*/>と必要に応じてIdPウェブサイトなどの他の認証サイトを構成してください。各ウェブサイトのサインインは異なる動作をするため、必ずリストに含めてください。 -
構成されている場合、BCRは認証を処理します。例えば、クライアントフェッチクライアントレンダリングでは、シームレスなサインインエクスペリエンスのために、認証もクライアント側ブラウザエンジンから行われます。
ポリシー構成オプション
リダイレクトメカニズムのセクションで言及されているポリシーに加えて、Browser Content Redirection認証サイトポリシーを構成します。
注:
-
BCRクライアント側ブラウザは、リダイレクトされたウィンドウが閉じられた後、クッキー(認証を含む)を永続化しません。これは、BCRウィンドウが完全に閉じられて再度開かれたときに、ウェブサイトに再ログインする必要があるという形で現れます。
-
BCRクライアント側ブラウザは、VDA側ブラウザからクッキーを読み取りません。そのため、ユーザーのパーソナライゼーションと設定はVDAブラウザと同期しません。
統合Windows認証
Browser Content Redirectionは、VDAと同じドメイン内で統合Windows認証 (IWA) とともに構成されている場合、ウェブサイトへのシームレスな認証方法を提供できます。
ポリシー構成オプション
-
Browser Content Redirection統合Windows認証サポートポリシーを構成します。
シングルサインオンを有効にする前に、以下を完了してください。
-
Kerberosインフラストラクチャを構成して、ホスト名から構築されたサービスプリンシパル名 (SPN) のチケットを発行します。例: HTTP/serverhostname.com。
-
サーバーフェッチクライアントレンダリングの場合: サーバーフェッチモードでブラウザコンテンツリダイレクトを使用する場合は、VDAでDNSが適切に構成されていることを確認してください。
-
クライアントフェッチクライアントレンダリングの場合: クライアントフェッチモードでブラウザコンテンツリダイレクトを使用する場合は、クライアントデバイスでDNSが適切に構成されており、オーバーレイからWebサーバーのIPアドレスへのTCP接続を許可していることを確認してください。
プロキシ認証
ブラウザコンテンツリダイレクトは、サーバーからコンテンツをフェッチする際に、Webプロキシへのシームレスな認証方法を提供できます。有効にすると、ブラウザコンテンツリダイレクトはKerberosサービスチケットを自動的に取得して使用し、プロキシで認証します。
ポリシー構成オプション
-
ブラウザコンテンツリダイレクトのサーバーフェッチプロキシ認証ポリシーを構成します。
サーバーフェッチプロキシ認証ポリシーを有効にする前に、以下を完了してください。
-
PACファイルを構成して、ダウンストリームWebプロキシ経由でトラフィックをルーティングし、プロキシがKerberos認証を使用するように設定する必要があります。
サーバー側証明書検証
ブラウザコンテンツリダイレクトは、証明書検証のサポートによりさらに強化されています。クライアントからリダイレクトされたWebサイトにアクセスする場合、クライアントオーバーレイブラウザは、サーバーまたはMitMプロキシからの証明書を信頼しない場合があります。このような場合、BCRはVDAの証明書ストアに対してホストまたはプロキシの証明書を検証できるようになりました。
最小要件
この機能はデフォルトで有効になっており、以下の要件が満たされれば構成は不要です。
-
シトリックス バーチャルアプリおよびデスクトップ 2507
-
シトリックス ワークスペースアプリ for Windows 2511
-
Citrix Workspace アプリ Linux 用 2604
-
ブラウザリダイレクト拡張機能 (ChromeまたはEdge) 25.11以降。
シングルサインオンのサポート
ブラウザコンテンツリダイレクトは、シングルサインオンのサポートによりユーザーエクスペリエンスを合理化し、VDA側の認証とCookie共有を可能にします。この機能強化により、冗長なログインが排除され、BCRウィンドウが閉じられた後でもBCRセッション全体で認証とCookieの永続性が維持されるため、生産性が向上します。このシームレスなエクスペリエンスは、認証がクライアントではなくVDAから行われることを保証することで、セキュリティをさらに強化します。
この機能の詳細については、「シングルサインオンのサポート」セクションを参照してください。
リダイレクトされたコンテンツをスクリーンショットでキャプチャする
ブラウザコンテンツリダイレクトはWebページをエンドポイントでレンダリングするため、標準のセッション内スクリーンショットツールでは、リダイレクトされたコンテンツが空白領域としてキャプチャされます。このコンテンツをスクリーンショットに含めるには、Citrix Snipping Toolを使用してください。Citrixでは、簡単に見つけられるようにCitrix Virtual Desktop Assistantから起動することをお勧めします。詳細については、Citrix Virtual Desktop Assistant documentationを参照してください。
ユースケース
ブラウザコンテンツリダイレクト(BCR)は、特にリソースを大量に消費し、企業が頻繁にアクセスする幅広いWebサイトで利用できます。これには、YouTubeのようなビデオストリーミングプラットフォームが含まれ、レンダリングをエンドポイントデバイスにオフロードすることで、サーバー負荷を大幅に軽減し、コストを節約できます。さらに、BCRは、ビデオ会議やコラボレーションツール(Google Meet、Teams Web、Zoom Web)などのユニファイドコミュニケーションアプリケーションや、コンタクトセンターアプリケーション(Genesys Cloud)に最適であり、スムーズなパフォーマンスと強化されたユーザーエクスペリエンスを保証します。BCRを活用することで、企業はリソースを最適化し、さまざまなWebベースのアプリケーションで効率を向上させることができます。特定のWebサイトの設定方法については、CTX238236を参照してください。
拡張機能の展開
手動で展開
ブラウザリダイレクト拡張機能は、ChromeおよびEdgeのWebストアで公開されています。この拡張機能はVDA上のブラウザにのみ必要であり、クライアント側には必要ありません。拡張機能をインストールするには、Chrome / Edge Webストアに移動し、ブラウザリダイレクト拡張機能を検索して、それぞれのブラウザに追加します。この方法は個々のユーザーに有効です。多数のユーザーに拡張機能を展開するには、グループポリシーを使用して拡張機能を展開します。
(/en-us/citrix-virtual-apps-desktops/2607-ltsr/media/deploy-manually-bcr.png)
グループポリシーを使用した展開
前提条件
-
アクセス: グループポリシーを構成するマシンまたはActive Directory環境で管理者権限が必要です。
-
ADMXファイル: お使いのChromeのバージョンに対応するGoogle Chrome ADMXファイル(管理用テンプレート)をダウンロードします。これらはGoogle Chrome Enterprise Helpページで見つけることができます。
-
Edgeテンプレート: Microsoft Edge Enterprise landingページからMicrosoft Edgeの管理用テンプレート(ADMXファイル)をダウンロードします。
-
拡張機能IDと更新URL: Citrix Browser Content Redirection拡張機能の拡張機能IDと更新URL。
Google Chromeの手順
-
ADMXファイルのインポート:
-
Chrome ADMX ファイルを管理用テンプレートの中央ストアにコピーします。これは通常、ドメインコントローラー上の %SystemRoot%\PolicyDefinitions です。
-
-
グループポリシー管理を開く:
-
グループポリシー管理コンソール (gpmc.msc) を起動します。
-
-
GPOを作成または編集します。
-
新しいグループポリシーオブジェクト (GPO) を作成するか、拡張機能を展開するユーザーまたはコンピューターに適用される既存のGPOを編集します。
-
-
拡張機能の設定に移動します。
-
GPOエディターで、以下に移動します。
-
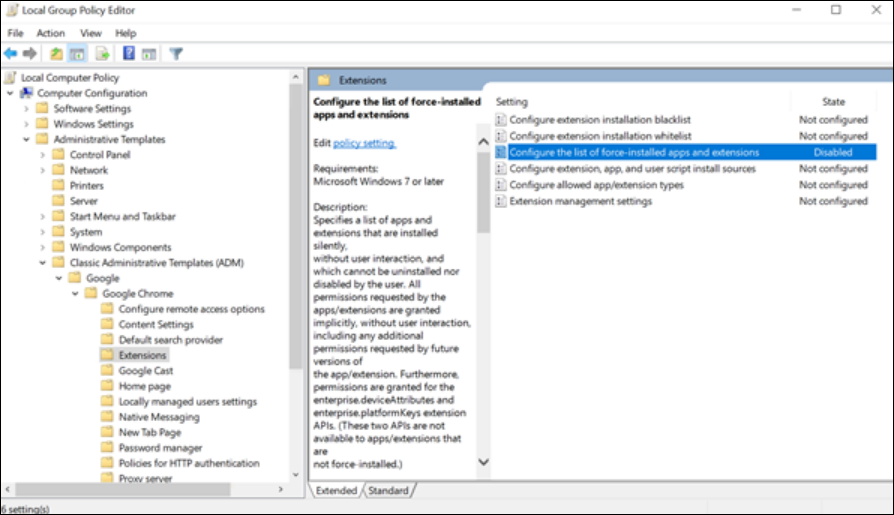
ユーザーの構成 > 管理用テンプレート > 従来の管理用テンプレート (ADM) > Google > Google Chrome > 拡張機能
-
-
-
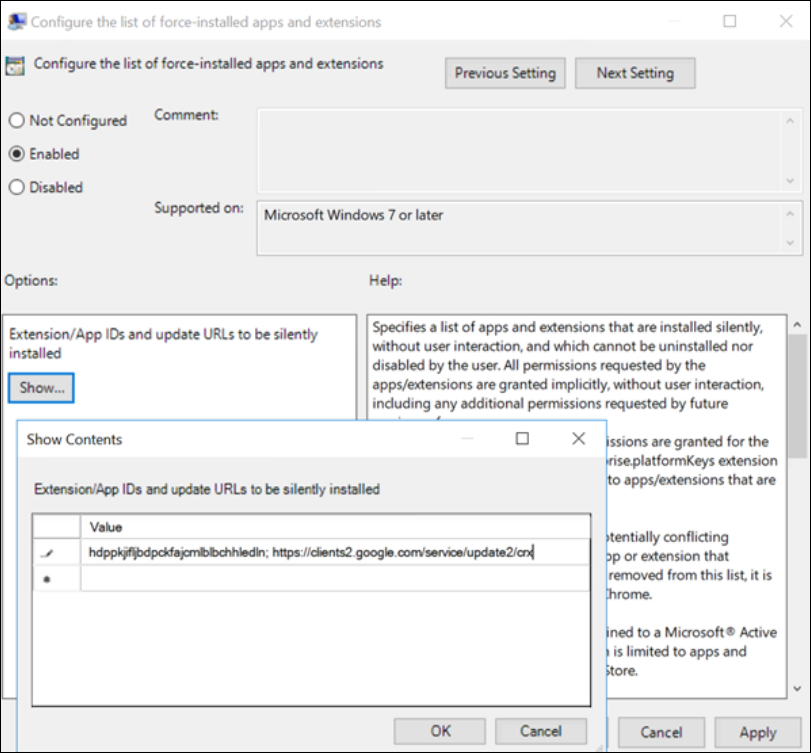
「強制インストールするアプリと拡張機能のリストを構成する」を有効にします。
-
このポリシー設定をダブルクリックし、「有効」を選択します。
-
「強制インストールするアプリと拡張機能のリストを構成する」設定が無効に設定されている場合、拡張機能はすべてのユーザーのChromeから自動的に削除されます。
-
-
拡張機能IDと更新URLを追加します。
-
「表示」ボタンをクリックします。
-
拡張機能IDと更新URLを次の形式で入力します: <extension_id>;<update_url>
-
値は次のとおりです: hdppkjifljbdpckfajcmlblbchhledln;
<https://clients2.google.com/service/update2/crx/>(更新URL)
-
-
GPOを適用します。
-
Active Directory構造内の適切な組織単位 (OU) にGPOをリンクします。
-
-
グループポリシーを更新:
-
ターゲットマシンで、gpupdate /force を実行してポリシーをすぐに適用するか、ポリシーが自動的に更新されるのを待ちます。
-
Microsoft Edge の手順
-
ADMXファイルをインポート:
-
Edge ADMXファイルを、管理用テンプレートの中央ストア (%SystemRoot%\PolicyDefinitions) にコピーします。
-
-
グループポリシー管理を開く:
-
グループポリシー管理コンソール (gpmc.msc) を起動します。
-
-
GPOを作成または編集:
-
新しいGPOを作成するか、既存のGPOを編集します。
-
-
拡張機能の設定に移動:
-
GPOエディターで、以下に移動します:
-
コンピューターの構成 > ポリシー > 管理用テンプレート > Microsoft Edge > 拡張機能
-
-
-
「サイレントインストールされる拡張機能を制御する」を有効にする:
-
このポリシー設定をダブルクリックし、「有効」を選択します。
-
-
拡張機能IDと更新URLを追加:
-
「表示」ボタンをクリックします。
-
拡張機能IDと更新URLを次の形式で入力します: <extension_id>;<update_url>
-
値は次のとおりです: hdppkjifljbdpckfajcmlblbchhledln;
<https://clients2.google.com/service/update2/crx/>(更新URL)
-
-
GPOを適用します:
-
Active Directory構造内の適切な組織単位 (OU) にGPOをリンクします。
-
-
グループポリシーを更新します:
-
ターゲットマシンで、gpupdate /forceを実行するか、自動更新を待ちます。
-
トラブルシューティング
トラブルシューティング情報については、ナレッジセンターの記事「ブラウザコンテンツリダイレクトのトラブルシューティング方法」を参照してください。
ブラウザコンテンツリダイレクトの制限事項
サーバー側の制限事項 (VDA)
ブラウザコンテンツリダイレクトは、以下のユースケースをサポートできません。記載されているシナリオまたは新しいシナリオで機能強化が必要な場合は、Citrix製品チームにお問い合わせください。
-
ポップアップウィンドウは、ブラウザコンテンツリダイレクトではサポートされていません。
-
ブラウザコンテンツリダイレクトを使用している場合、HTML5ビデオのリダイレクトポリシーは無効にする必要があります。
-
セッションの切断/再接続のシナリオでは、BCRを再度有効にするためにVDAブラウザウィンドウを更新する必要があります。
-
BCRでリダイレクトされたウィンドウからの印刷およびファイルのダウンロードはサポートされていません。
-
ブラウザコンテンツリダイレクトをブラウザプロファイル共有と併用する場合、複数のプロファイルでのSSO永続性はサポートされていません。
-
シークレットモードまたはプライベートブラウジングモードは、ブラウザコンテンツリダイレクトではサポートされていません。
クライアント側の制限 (CWA)
-
ブラウザコンテンツリダイレクトは、ARMhfフレームワークではサポートされていません。
-
BCRは、1つのブラウザで最大25個のリダイレクトされたタブ、および2つのブラウザで合計30個のリダイレクトされたタブをサポートします。