
一貫した接続を維持する
セッションの継続性が必要なアプリケーションに対して、永続的で一貫した接続を確保するために、管理者はアプリケーションの種類 (Web/SaaS または TCP/UDP) に応じて、コネクタースティッキネスまたはクライアント IP アドレススティッキネスのいずれかを有効にできます。Secure Private Access は、コネクタースティッキネスとクライアント IP アドレススティッキネスの両方をサポートしています。
-
コネクタースティッキネスは、クライアントがコネクターアプライアンスとの接続を確立した後、そのクライアントからの後続のすべてのリクエストが同じソース (コネクターアプライアンス) に向けられることを保証します。
-
クライアント IP アドレススティッキネスは、特定のクライアント IP アドレスからのリクエストが、常に同じバックエンドサーバーにルーティングされることを保証します。
コネクターまたはクライアント IP アドレススティッキネスは、アプリケーションの作成中に有効にできます。
-
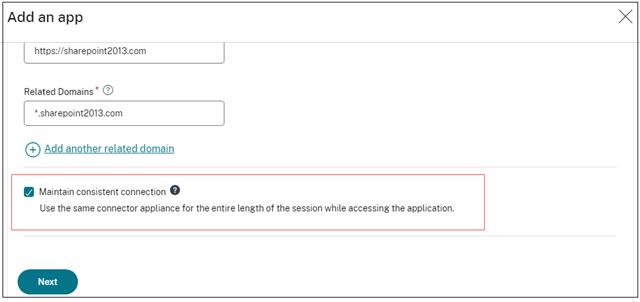
Web/SaaS アプリケーションの場合、管理者は一貫した接続を維持オプションを有効にできます。
-
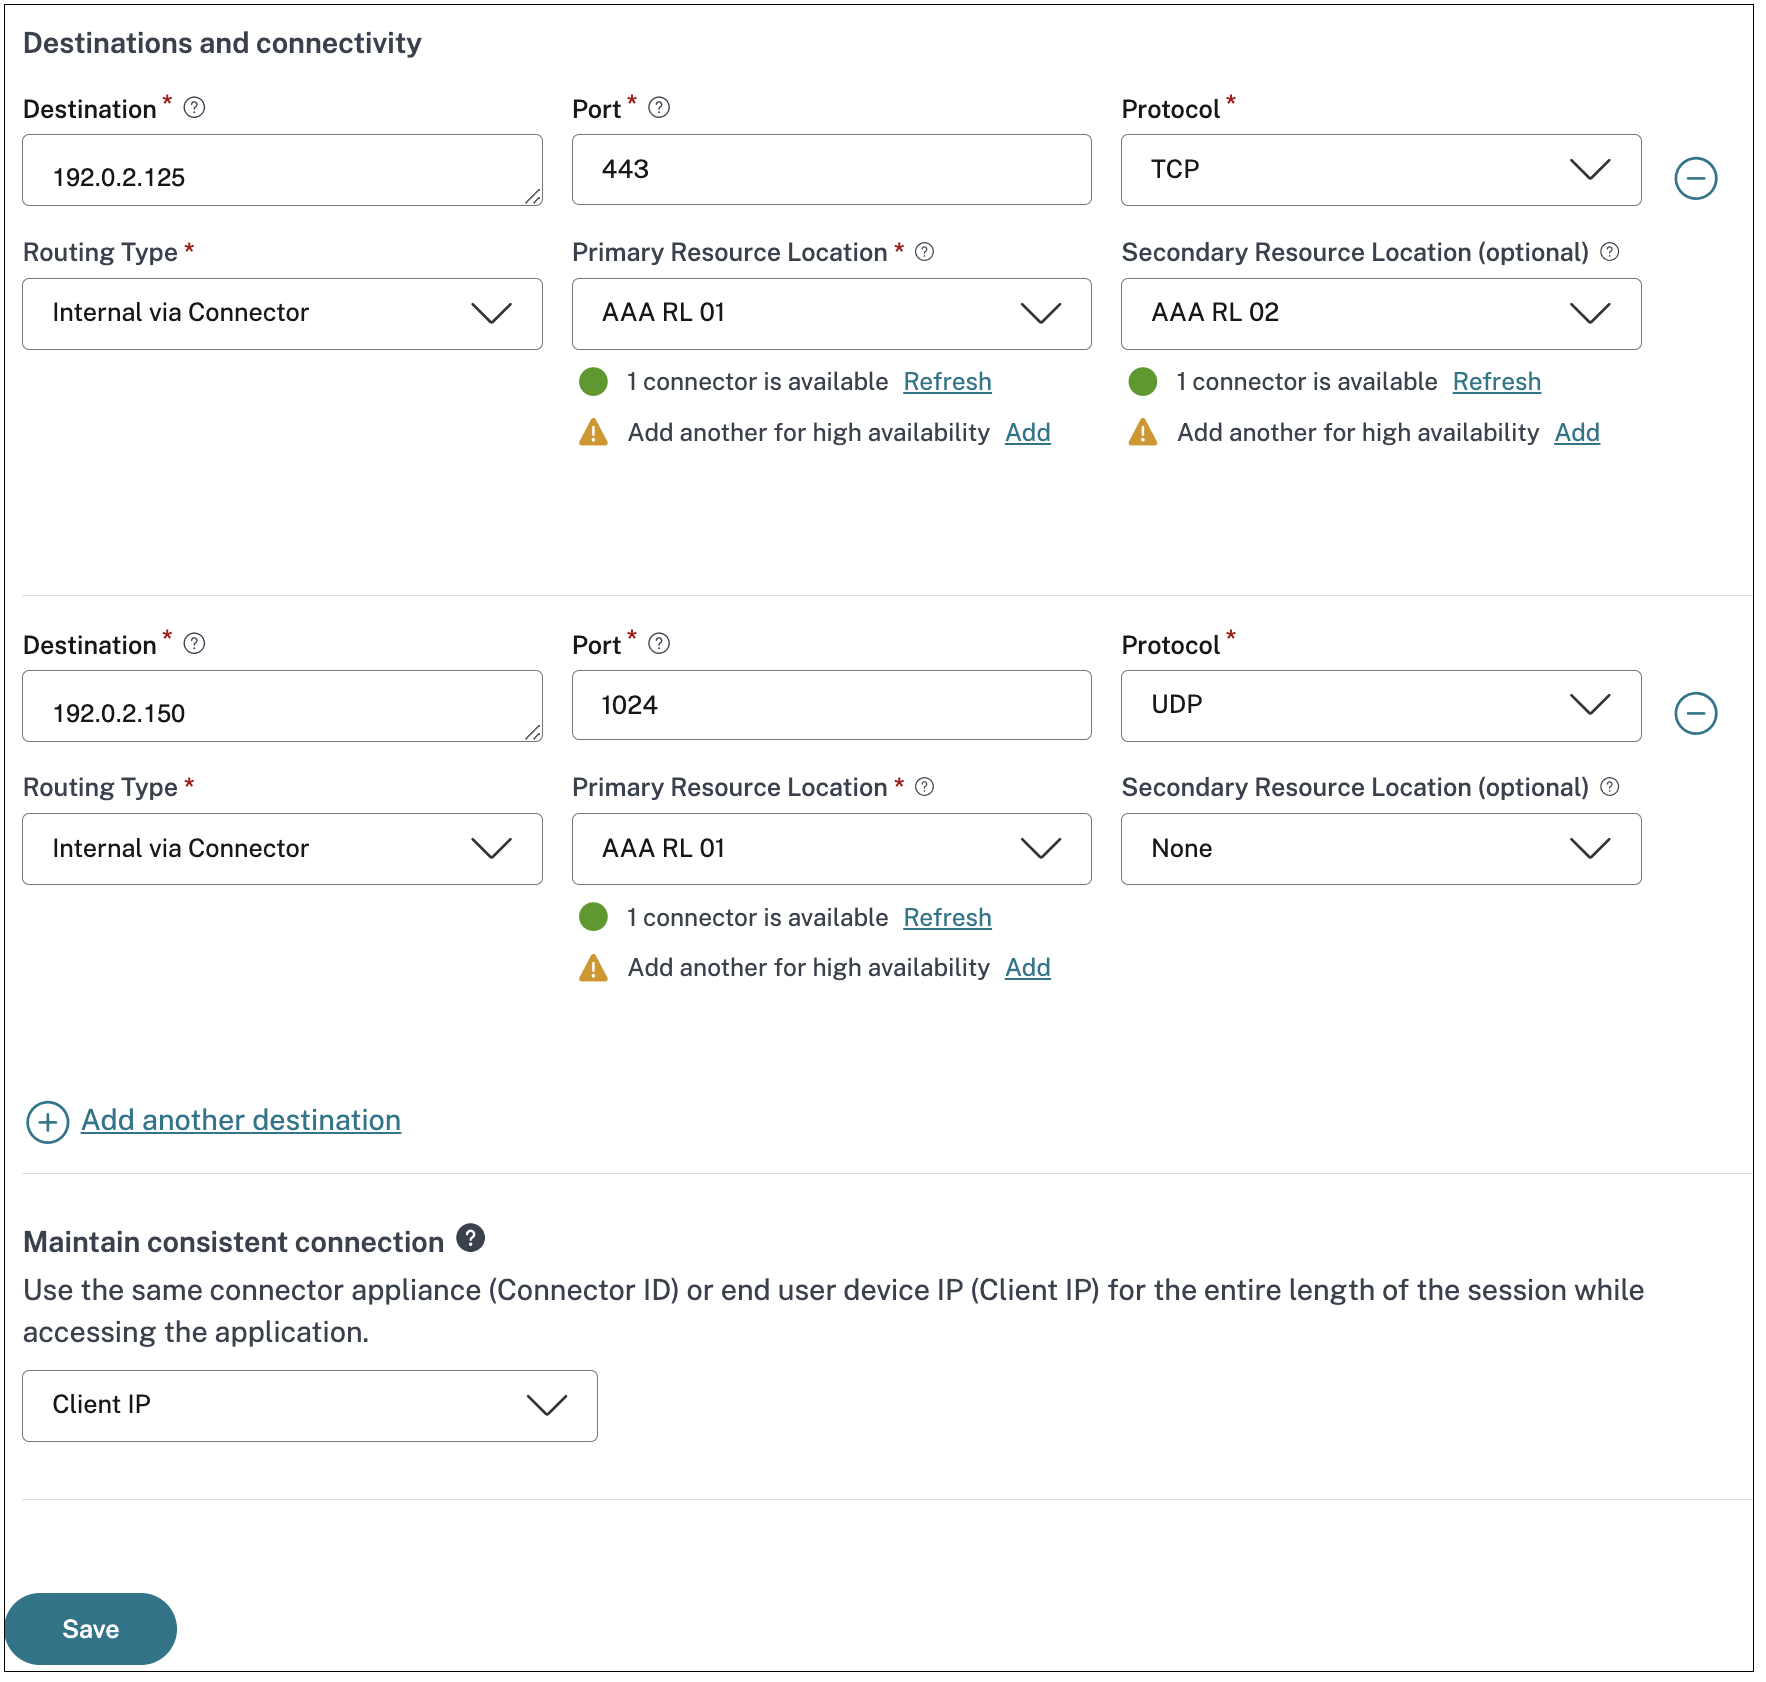
TCP/UDP アプリケーションの場合、管理者は要件に応じて、クライアント IPスティッキネスとコネクター IDスティッキネスのいずれかを選択できます。
詳細については、以下のセクションを参照してください。
重要:
-
クライアント IP アドレススティッキネス機能はプレビュー版です。
-
クライアント IP アドレススティッキネスを有効にするには、管理者はクライアント内部 IP アドレスプールを構成する必要があります。IP アドレスプールは、ユーザーと関連デバイスに一意の IP アドレスを割り当てるために不可欠です。顧客リソースロケーションからのデバイスは、クライアントの内部 IP アドレスを使用して、特定のログイン済みユーザーのデバイスにトラフィックをトンネルできます。詳細については、クライアント内部 IP アドレスプールを参照してください。
コネクタースティッキネス
一部のアプリケーションではコネクタースティッキネスが必要です。これは、初期ログインとそれに続くリクエストを含む、ユーザーセッションのすべてのリクエストが同じコネクターアプライアンス (同じ IP アドレス) から送信されることを意味します。リクエストが別のコネクターアプライアンスを経由してルーティングされると、アプリケーションが正しく機能しない可能性があります。
-
コネクタのスティッキネスは、特定のユーザーセッションに固有のものです。同じユーザーがアプリを再度開いた場合、トラフィックは別のConnector Applianceにルーティングされる可能性があります。
-
Connector Applianceは、特定のリソースロケーションで利用可能なConnector Applianceの中からランダムに選択されます。
-
Connector Applianceに障害が発生した場合、接続は同じリソースロケーション内の別のApplianceにリダイレクトされます。
コネクタのスティッキネスは、次のシナリオで重要です。
-
NTLMプロトコルは、セッション状態を維持するためにIPアドレスに依存します。要求が別のコネクタを経由してルーティングされると、NTLM認証が失敗し、エラーやログイン失敗につながる可能性があります。
-
パッシブFTPに基づくアプリケーションは、制御接続とデータ接続の両方が同じバックエンドサーバーにルーティングされることを保証するために、接続のスティッキネスを必要とします。このスティッキネスがないと、FTPセッションが失敗する可能性があります。
アプリケーションのコネクタのスティッキネスを有効にする方法については、次のトピックを参照してください。
-
Webアプリを構成する
-
SaaSアプリを構成する
-
TCP/UDPアプリを構成する
クライアントIPアドレスのスティッキネス - プレビュー
クライアントがリソースロケーション内の複数のConnector Appliance間で負荷分散を介してバックエンドサーバーに接続する場合、トラフィックの送信元IPアドレスが別のConnector ApplianceのIPアドレスとして表示されることがあります。このIPアドレスの不一致は、次のような問題につながる可能性があります。
-
TCP/UDPアプリケーション: 特定のアプリケーションでは、特定のクライアントとサーバー間で一貫したセッションが必要です。送信元IPアドレスが変更されると、これらのアプリケーションは起動に失敗する可能性があります。パッシブFTP、アクティブFTP、一部のWebサーバーなどのアプリケーションは、正しく機能するためにIPアドレスアフィニティ(スティッキネス)に依存しています。
-
セキュリティおよび監視システム: 送信元IPアドレスが頻繁に変更されると、これらのシステムはトラフィックの追跡と分析が困難になる可能性があります。
ソースIPアドレスのアフィニティ/スティッキネスを維持するために、TCP/UDPアプリケーション (クライアントからサーバーへ) に対してクライアント内部IPアドレスの固定を構成できます。クライアントIPアドレスの固定により、ログイン時にユーザーセッションに一意の内部IPアドレスが割り当てられます。このIPアドレスは、リソースの場所にあるコネクタアプライアンスのIPアドレスの代わりに使用されます。この割り当てにより、クライアントからバックエンドサーバーへのすべての接続で、ログイン時に割り当てられたクライアント内部IPアドレスがソースIPアドレスとして使用されることが保証されます。クライアントIPアドレスの固定は、接続中に使用されるコネクタアプライアンスに関係なく、セッションの永続性を維持します。
クライアントIPアドレスの永続性を有効にするには、「TCP/UDPアプリケーションのクライアントIPアドレスの固定を有効にする」を参照してください。
前提条件
IPアドレスプールが作成されていることを確認してください。IPアドレスプールは、ユーザーと関連デバイスに一意のIPアドレスを割り当てるために不可欠です。詳細については、「クライアント内部IPアドレスプール」を参照してください。
TCP/UDPアプリケーションのクライアントIPアドレスの固定を有効にする
トピック「TCP/UDPアプリのサポート」で概説されている手順を実行します。
アプリの詳細セクションで、一貫した接続を維持で次のいずれかの値を選択して、クライアントIPの固定を有効または無効にします。
-
使用しない: アプリケーションは永続性を必要としません。アプリケーションは任意のソースIPアドレスで動作できます。
-
クライアントIP: アプリケーションは、接続ごとにクライアントに対して同じソースIPアドレスを使用します。
-
コネクタID: アプリケーションは、セッションごとに同じコネクタアプライアンスに接続します。
注:
クライアントIPアドレスの固定を有効にするには、内部IPアドレスプールを作成したときに使用したのと同じリソースの場所を選択し、アプリ接続セクションで同じリソースの場所が設定されていることを確認してください。