管理プロファイルID

最終公開日 : Oct 24, 2026
Googleディレクトリは、すべてのユーザーアカウントをプライマリメールアドレスで識別します。組織がActive DirectoryまたはMicrosoft Entra IDからGoogleディレクトリにユーザーを同期する場合、どのソース属性をそのアドレスにするかを選択します。ほとんどの組織はメールアドレスをマッピングします。すべてのユーザーのメール属性を設定しない組織は、代わりにユーザープリンシパル名 (UPN) をマッピングする場合があります。これは、UPNが常にActive Directoryに存在するためです。
Secure Private Accessは、ディレクトリ同期がプライマリアドレスとして使用したのと同じ属性で各ユーザーを検索する必要があります。そうしないと、ユーザーをGoogleディレクトリ内のアカウントと照合できません。属性は、Secure Private Access管理コンソールのページから設定できます。

ユーザー属性タイプを設定する

  1. Secure Private Access管理コンソールで、 > に移動します。
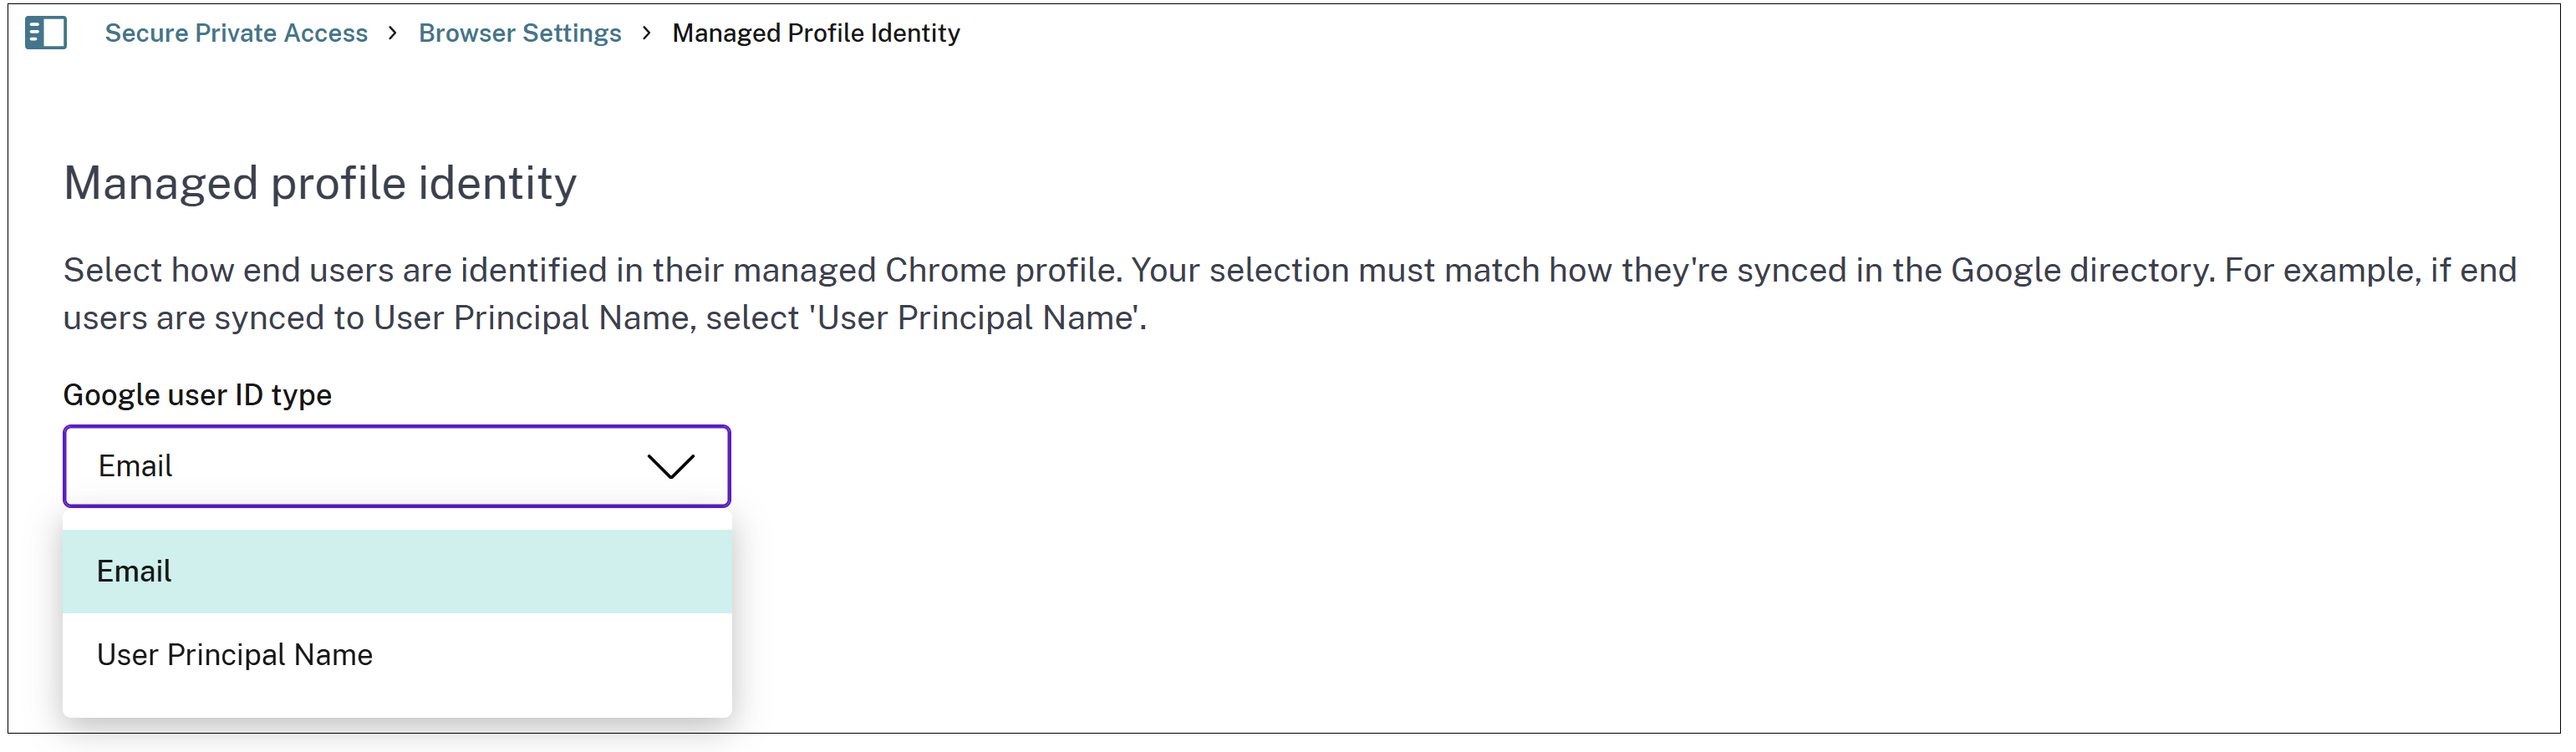
  2. で、Secure Private AccessがCEPエンドユーザーを識別するために使用する属性を選択します。
    属性タイプ
    • メール - Secure Private Accessは、エンドユーザーをメールアドレスで識別します。これはデフォルト値であり、既存の展開で使用されているものです。
    • ユーザープリンシパル名 - Secure Private Accessは、エンドユーザーをユーザープリンシパル名 (UPN) で識別します。
  3. をクリックします。
  4. 確認ウィンドウでメッセージを確認し、 をクリックします。
設定が保存されると、確認メッセージが表示されます。
注記:
  • の設定はユーザーにのみ適用されます。Googleグループにはユーザープリンシパル名がないため、グループIDは影響を受けません。グループにソースディレクトリにメールアドレスがない場合は、「メールアドレスのないユーザーグループのドメインマッピング」を参照してください。
  • この設定はテナント全体に適用されます。個々のユーザーに対して異なるID属性を選択することはできません。