
ウェブアプリケーションのドメインサフィックス
ユーザーがブラウザに短い内部ホスト名(例:
sw または server001)を入力するシナリオでは、ドメインサフィックス機能は、オペレーティングシステムのDNSサフィックス設定に依存する代わりに、ブラウザ管理のDNSサフィックスポリシーを使用してDNSサフィックスを自動的に追加し、それらを完全修飾ドメイン名 (FQDN) に変換します。
DNSサフィックス機能は、Windows および macOS の両プラットフォームでサポートされており、以下を含む一般的なURL入力形式全体にわたって一貫して適用されます。
-
sw -
http://sw -
https://sw/ -
sw/ -
http://sw/ -
https://sw/
サポートされている展開: Secure Private Accessサービスおよびハイブリッド展開。
サポートされているプラットフォーム: WindowsおよびmacOS。
前提条件
Citrix Secure AccessとChrome Enterpriseの統合が構成されていることを確認してください。詳細については、「Integration with Google Chrome Enterprise Premium」を参照してください。
DNSサフィックスの構成
-
Secure Private Access管理コンソールにログインします。
-
-
「ポリシー > ブラウザポリシー」に移動し、「ブラウザポリシーの作成」をクリックします。
-
-
「DNSサフィックス」を選択し、「管理」をクリックします。
-
「ルールの追加」をクリックして、URLに追加するドメインのルールを追加します。
-
ルールの名前を入力し、「次へ」をクリックします。
-
ユーザーやグループなど、要件に基づいて条件を選択します。「地理的位置」、「ネットワークの場所」、「デバイスの姿勢チェック」などの条件を追加することもできます。
-
「次へ」をクリックします。
-
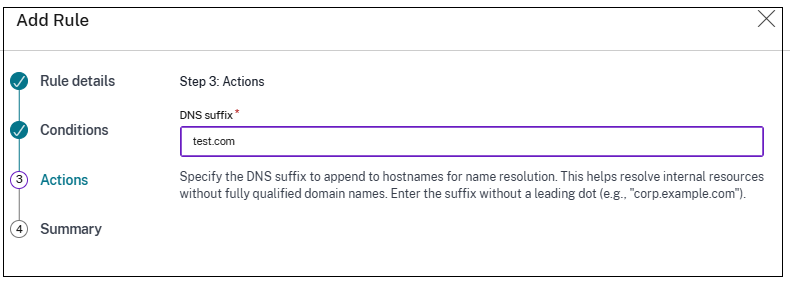
アクセス用に付加するドメインを定義します。
-
-
「保存」をクリックします。DNSサフィックスポリシーに設定されているルールの数が、「ブラウザポリシー > DNSサフィックス」タブに表示されます。