
アクティブなセッションを終了し、ユーザー/マシンをブロックリストに追加する
管理者は、すべてのアクティブなセッションを直ちに終了し、ユーザー/マシンをブロックリストに追加できます。ユーザー/マシンをブロックリストに追加すると、すべてのアクティブなSecure Private Accessアプリケーションセッションが終了し、今後のアプリケーションアクセスがブロックされます。
Chrome Enterprise Premiumブラウザ、直接アクセス、HTML5用Citrix Workspaceアプリ、およびSecure Accessエージェントを介したすべてのアクティブなアプリケーションセッションは終了され、ブロックされます。ファイル共有、RDP、SSHセッションなど、Secure Accessエージェントを介して接続されたすべてのリソースも終了され、ブロックされます。ユーザーは、ブロックリストからユーザー/マシンが削除されるまで、新しいアプリケーションを起動できません。
アプリケーションがChrome Enterprise Premiumブラウザを使用してアクセスされる場合、アクティブなブラウザベースのセッションも終了され、無効化されたユーザーからのさらなるアクセス要求は、Secure Private Accessブロックリストポリシーに従って拒否されます。
注:
-
ユーザー/マシンをブロックリストに追加しても、構成済みのSecure Private Accessアクセスポリシーが変更または編集されることはありません。アクセスの終了とブロックは、どのようなアクセスポリシーが構成されていても発生します。ユーザー/マシンがリストから削除されると、そのユーザーに対する既存のSecure Private Accessアクセスポリシーが復元されます。
-
Internet access via the Citrix Enterprise Premium browser is allowed even after a user is added to the block list. Only access to published Secure Private Access applications is blocked.
ユースケース
この機能は、次のシナリオで使用できます。
-
An employee quits the organization or is terminated from the organization. In this case, the admin revokes all Secure Private Access app access by terminating active Secure Private Access sessions and blocking any future app access.
-
デバイスが紛失または盗難された場合。この場合、アクセスはブロックされ、すべての現在のセッションが終了します。状況が収拾された後、ユーザーはブロックリストから削除できます。
-
ユーザーがアプリアクセスを悪用した場合。この場合、ユーザーのアクセスは直ちに取り消すことができます。ユーザーがリストに追加されるまで、アクセスはブロックされます。
Chrome Enterprise Premiumを使用している場合のユーザーブロックの前提条件
Chrome Enterprise PremiumとSecure Private Accessを使用してユーザーをブロックするには、次の前提条件が満たされていることを確認してください。
-
MicrosoftによるGoogle Cloud / G Suite Connectorを介してMicrosoft Entra IDユーザーを同期する場合、ユーザーIDがCitrix Secure Private Accessユーザーレコードと一致するように、正しい属性マッピングが構成されていることを確認してください。
この設定が行われていない場合、Chrome Enterprise Premiumブラウザを介してアプリケーションにアクセスするユーザーに対して、ユーザーブロックポリシーが適用されない可能性があります。
ユーザー/マシンをブロックリストに追加する
-
Secure Private Access > ポリシー > ブロックリストに移動します。
-
ドメインで、アクセスを無効にするドメインを選択します。
-
ユーザーで、ブロックリストに追加する必要があるユーザー名を検索します。検索条件に一致するすべてのユーザー名が表示されます。ユーザーがディレクトリサービスから削除された場合、そのユーザー名はユーザーリストに表示されません。注:ユーザーフィールドは、ユーザータブが選択されている場合にのみ表示されます。
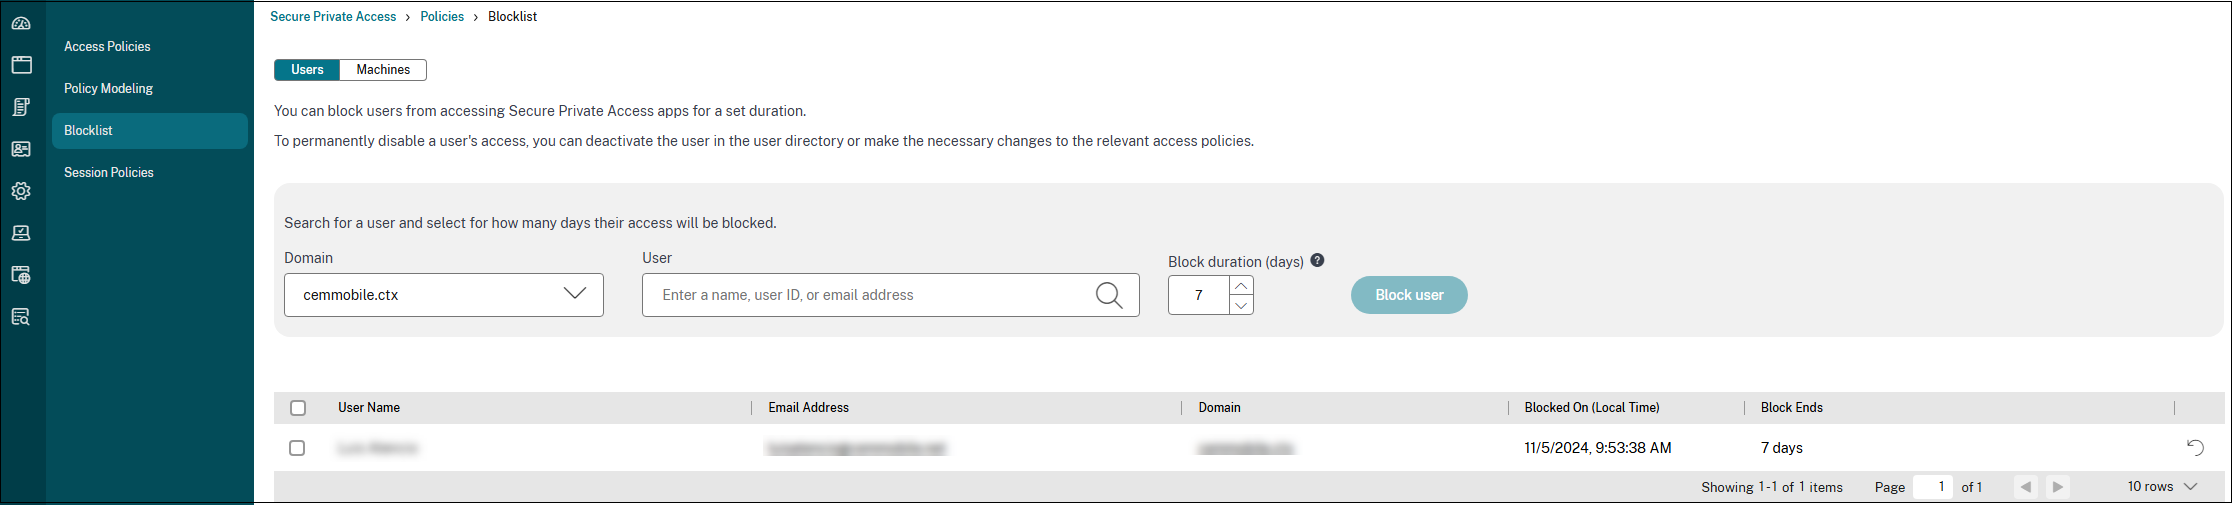
-
マシンで、ブロックリストに追加する必要があるマシン名を検索します。検索条件に一致するすべてのマシン名が表示されます。マシンがディレクトリサービスから削除された場合、そのマシン名はユーザーリストに表示されません。注:マシンフィールドは、マシンタブが選択されている場合にのみ表示されます。
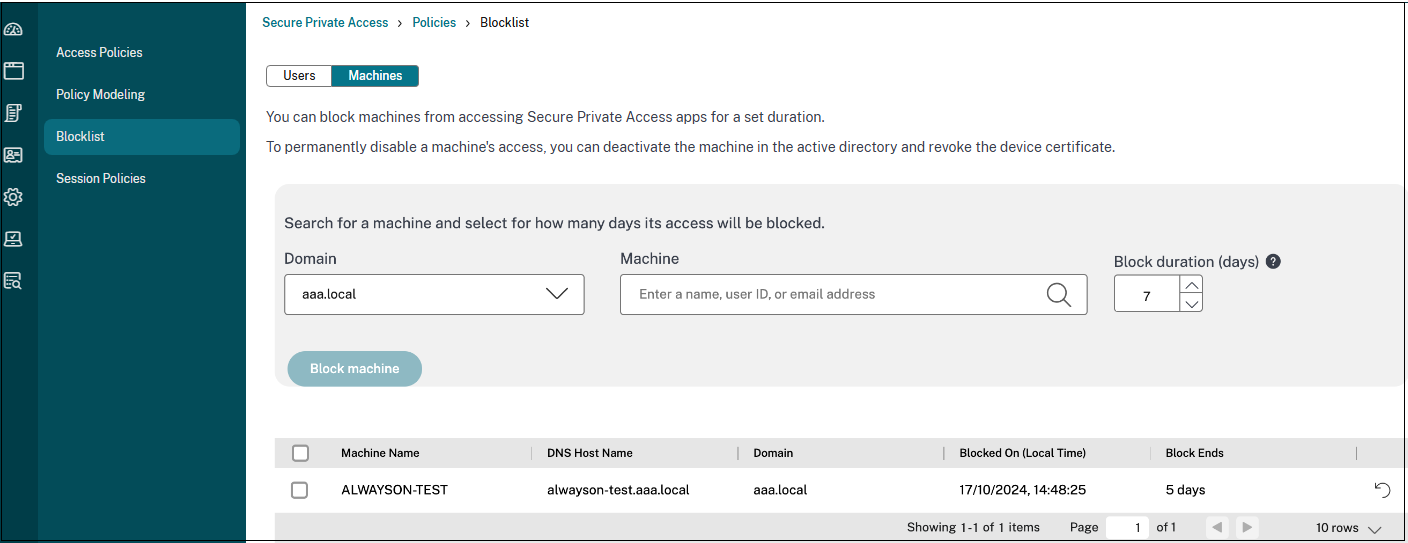
-
**ブロック期間 (日数)**で、このユーザー/マシンをブロックする日数を入力します。ユーザー/マシンをブロックリストに追加すると、デフォルトで7日間ブロックされます。ただし、期間は1日から99日の間で変更できます。期間が終了すると、ユーザーディレクトリとポリシー構成に基づいてアクセスが復元されます。また、この値は将来の追加のためにユーザーに対して永続的に保持されます。たとえば、管理者がユーザー/マシンのブロック期間を30日に設定した場合、この設定は将来の追加のためにユーザー/マシンに保持されます。
-
ユーザーをブロックまたはマシンをブロックを適宜クリックします。注:「ユーザーをブロック」または「マシンをブロック」フィールドは、選択されているタブ(「ユーザー」または「マシン」)によって表示されるようです。ユーザー/マシンがブロックリストに追加されます。
推奨事項:
-
ブロック期間が終了する前でも、以下のいずれかの手順を実行することでアクセスを復元できます。
-
アクセスを復元する必要があるアクセスを選択し、「アクセスを復元」をクリックします。
-
アクセスを復元したいユーザーと同じ行にある復元アイコンをクリックします。どちらの場合も、確認ダイアログが表示されます。
-
-
ユーザー/マシンのアクセスを無期限に失効させるには、Active Directoryなどの該当するディレクトリサービスからユーザー/マシンを削除し、ブロックリストに追加します。これにより、アクティブなSecure Private Accessセッションが終了し、今後のアプリへのアクセスがブロックされ、ユーザー/マシンがストアからログアウトすると、非アクティブなディレクトリ資格情報のため、ユーザー/マシンは再度ログインできなくなります。
ユーザー/マシンがブロックリストに追加された後のエンドユーザーエクスペリエンス
以下のセクションでは、ユーザー/マシンがブロックリストに追加された後のエンドユーザーエクスペリエンスに関する詳細情報を提供します。
クラウド経由でアクセスされるアプリケーション
ユーザーがブロックされた場合:
-
すべてのアクティブなSecure Private Accessセッションは直ちに終了します。
-
すべてのSecure Private Access公開アプリケーションへの今後のアクセスはブロックされます。
-
ユーザーがブロックリストに追加された後でも、Citrix Enterprise Premiumブラウザを介したインターネットアクセスは許可されます。公開されたSecure Private Accessアプリケーションへのアクセスのみがブロックされます。
マシンがブロックされた場合:
-
マシンがブロックリストに追加されると、ユーザーの現在実行中のすべてのアプリケーションへのアクセスがブロックされます。
-
新しいアプリケーションにアクセスしようとすると、ログアウト要求がトリガーされます。
オンプレミスNetScaler® Gateway経由でアクセスされるアプリケーション(ハイブリッドデータパス)
-
クラウドセッションが終了すると(ユーザー操作または取り消しによって)、対応するアクティブなNetScaler Gatewayセッションは自動的に終了します。
-
ブロックされたユーザーがNetScaler Gatewayを介して新しいアプリケーションにアクセスしようとすると、システムはログアウト要求をトリガーします。