
ネットワーク内のアプリケーション、ドメイン、またはIPアドレスを検出する
アプリケーション検出機能は、管理者が組織内でアクセスされている外部および内部アプリケーション (HTTP/HTTPSおよびTCP/UDPアプリ) を可視化するのに役立ちます。この機能は、公開済みか未公開かにかかわらず、すべてのドメイン/IPアドレスを検出して一覧表示します。これにより、管理者はどのドメイン/IPアドレスが誰によってアクセスされているかを確認し、それらをアプリケーションとして公開して、それらのユーザーにアクセスを提供するかどうかを決定できます。
アプリケーション検出機能は、管理者に以下の機能を提供します。
-
エンドユーザーによってアクセスされる内部または外部のドメイン/IPアドレスの両方に可視性を提供します。
-
アクセスされるすべての種類のアプリケーション (HTTP、HTTPS、TCP、UDP) に包括的な可視性を提供します。すべてのアクセス方法がサポートされています。つまり、Citrix Enterprise Browser™、Secure Access Agent、Direct Access、またはストアからのアクセスです。
-
エンドユーザーによってアクセスされる公開済みまたは未公開のドメイン/IPアドレスの両方を表示します。
-
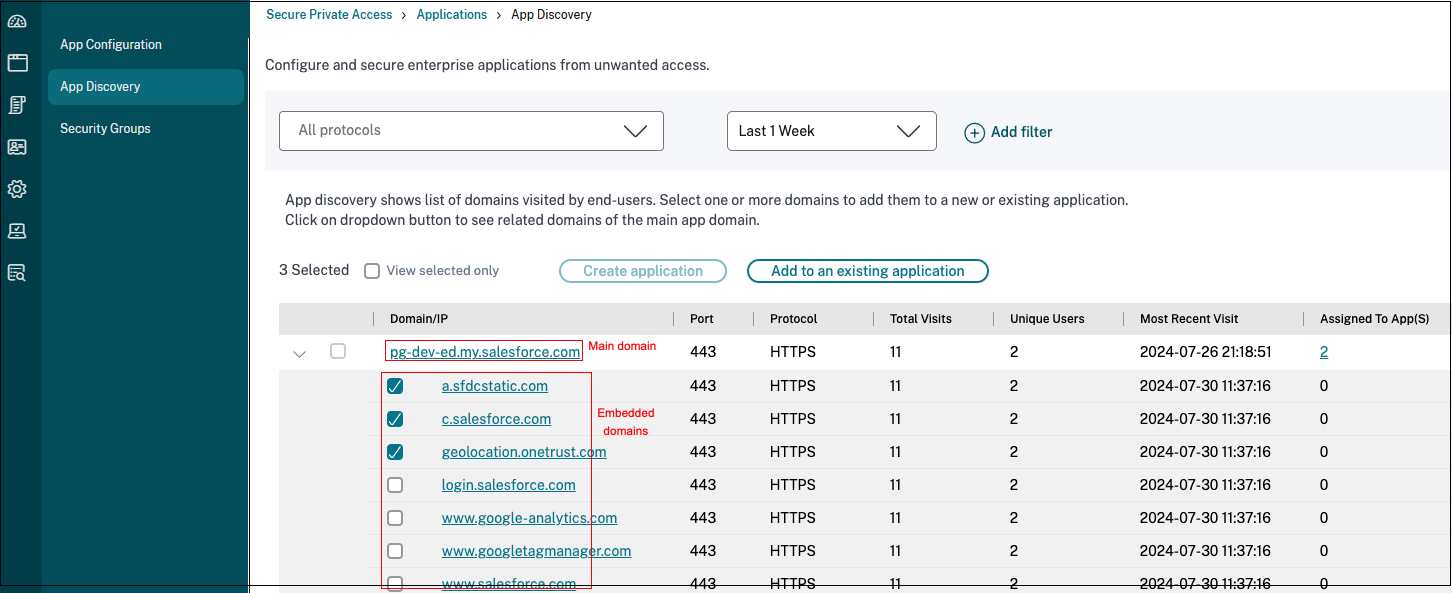
Citrix Enterprise Browser経由でアクセスするためにアプリケーションを公開する際に、関連ドメインとして構成する必要があるメインドメインとその下層の埋め込みドメインの両方を表示します。
-
埋め込みドメインをツリー構造で表示します。管理者は、メインドメインと同じ行にある展開記号 (>) をクリックして、埋め込みドメインを表示できます。
-
メインドメインまたは埋め込みドメイン (HTTP/HTTPS) または宛先IPアドレス (TCP/UDP) がアプリケーションに関連付けられていない場合、管理者が新しいアプリケーションを作成したり、それらのドメインを既存のアプリケーションに追加したりできるようにします。
次の図は、サンプルアプリ検出ページを示しています。アプリ検出ページでは、プロトコル (HTTP/HTTPS、TCP/UDP) およびドメイン/IPアドレスとポート番号に基づいてドメインをフィルタリングできます。また、エンドユーザーによってアクセスされた未公開 (どのアプリにも割り当てられていない) ドメインも表示されます。メインドメインの下に埋め込みドメインのドロップダウンリストが表示されます。これらのドメインは、アプリケーションを公開する際に、関連ドメインとして構成する必要があります。
注記:
-
埋め込みドメインは、Citrix Enterprise Browser経由でアクセスされるHTTP/HTTPSアプリの場合のみ、メインドメインの下にグループ化されます。TCP/UDPドメインは1つのメインドメインの下にグループ化されません。
-
埋め込みドメインのグループ化は、Citrix Enterprise Browser (v119以降) からアクセスされるアプリでのみ利用可能です。
新しい環境での内部ドメインのアプリケーション検出
アプリケーション検出機能は、新しいSecure Private Access環境をセットアップし、構成するアプリケーションを可視化したい場合に使用できます。この機能は、エンドユーザーがアクセスするすべてのドメイン/IPアドレスを検出し、リストアップするため、それらをアプリケーションとして構成できます。Secure Private Access環境をセットアップする際に、アプリケーション検出機能を有効にするには、次の手順を使用します。
-
内部Webアプリケーションを検出するには、Secure Private Access内でアプリケーションを構成し、検出したいアプリケーションのドメイン/サブドメインに属するワイルドカード関連ドメインを指定します。たとえば、ドメインcitrix.comを持つすべてのアプリケーションを検出したい場合は、関連するワイルドカードドメインとして
*.citrix.comを持つアプリケーションを作成します。アプリケーション構成を完了させるには、メインのWebアプリURLセクションに任意のテストURLを追加します。アプリ検出1の構成(/en-us/citrix-secure-private-access/media/spa-app-discovery-1.png)WebアプリURL:https://test.citrix.com/関連ドメイン:*.citrix.com -
内部TCP/UDPアプリの場合、Secure Private Access内でアプリケーションを構成し、サブネットとTCP/UDPプロトコル、およびポート範囲を指定します(全範囲を含めるには
*と入力します)。これにより、Citrix Secure AccessエージェントからすべてのTCPおよびUDPアプリを検出できます。たとえば、サブネット10.0.0.0/8内のすべてのアプリケーションを検出したい場合は、次の詳細でアプリを構成します。例: 10.0.0.0/8:ポート: (*)プロトコル: TCPアプリ検出2の構成(/en-us/citrix-secure-private-access/media/spa-app-discovery-2.png) -
アプリケーションを作成したら、構成されたドメインとIPサブネットを持つアプリへのアクセスが許可されるユーザーも定義する必要があります。アクセスポリシーを作成し、作成したアプリケーションで構成されたFQDN/IPアドレスへのアクセスを許可したいユーザーを割り当てます。これらは、初期のテストユーザーのセット、または最初にアクセスを許可したい限られた数のユーザーとすることができます。
-
アプリケーションと対応するアクセスポリシーを作成した後、ユーザーはCitrix Workspaceアプリからアプリケーションにアクセスし続け、異なるドメインにアクセスできます。エンドユーザーがアクセスするすべてのFQDN/IPアドレスは、アプリケーション検出ページに表示され始めます。
注:
-
数日/数週間にわたってほとんどのアプリケーションを検出し特定したら、最初に作成したアプリケーションを削除することをお勧めします。これにより、ワイルドカードドメインとIPサブネットを介して与えられた広範なアクセスを閉じ、検出された特定のアプリケーションURLとIPアドレスのみを新しいアプリケーションを介してアクセスできるようにします。
-
アプリ名にプレフィックス
Discoverを追加して、これが検出監視とレポートを有効にするための特別なアプリ構成であることを示します。この命名により、ワイルドカードドメインまたはIPサブネット、あるいはその両方を削除する時期を特定し、数週間または1か月後にアプリ全体のアクセスゾーンを特定のFQDNとIP/ポートの組み合わせのみに減らすことができます。 -
TCP/UDPアプリにアクセスするには、ユーザーはCitrix Secure Accessエージェントを使用する必要があります。さまざまなアクセス方法からのアプリアクセスは、アプリのドメインとサブネット構成に基づいて監視され、アプリ検出ページ内で報告されます。
-
発見されたアプリケーションを削除した後でも、この機能はユーザーがアクセスしたドメイン/IPアドレスを発見し続けます。そのため、いつでもアプリ検出ページに戻って、何がアクセスされているか、そしてアプリケーションとして構成する必要がある新しいドメイン/IPアドレスが発見されていないかを確認できます。
ドメイン、FQDN、またはIPアドレスの追加の詳細については、以下のトピックを参照してください。
-
エンタープライズWebアプリのサポート
-
Software as a Serviceアプリのサポート
-
クライアントサーバーアプリのサポート
アプリ検出ページからアプリケーションを作成する
アプリ検出ページから、埋め込みドメインまたは未公開ドメインのアプリケーションを作成するには、次の手順を実行します。
-
アプリケーション > アプリ検出に移動します。
-
リストからドメインを選択します。ドメインに埋め込みドメインがある場合は、メインドメインと同じ行にある展開記号 (>) をクリックし、埋め込みドメインを選択します。注:
-
異なるプロトコルに属するドメインを選択してアプリケーションを作成することはできません。異なるプロトコルに属するドメインを選択すると、エラーメッセージが表示されます。
-
ドメインがすでにアプリケーションに関連付けられている場合、そのドメインを再度選択してアプリケーションを作成することはできません。そのドメインに対応するチェックボックスはグレー表示され、チェックボックスにマウスを合わせるとツールチップが表示されます。
-
異なるメインドメインの下にグループ化された埋め込みドメインを選択してアプリケーションに追加することはできません。アプリケーション検出機能では、単一のメインドメインの下にグループ化された埋め込みドメインのみをアプリに追加できます。異なるメインドメインからの埋め込みドメインが選択され、同じアプリに追加された場合、エラーメッセージが表示されます。
-
-
アプリケーションの作成をクリックします。アプリケーションの作成の詳細については、エンタープライズWebアプリのサポート、Software as a Serviceアプリのサポート、およびクライアントサーバーアプリのサポート](/ja-jp/citrix-secure-private-access/service/spa-support-for-client-server-apps.html)を参照してください。
既存のアプリケーションを更新する
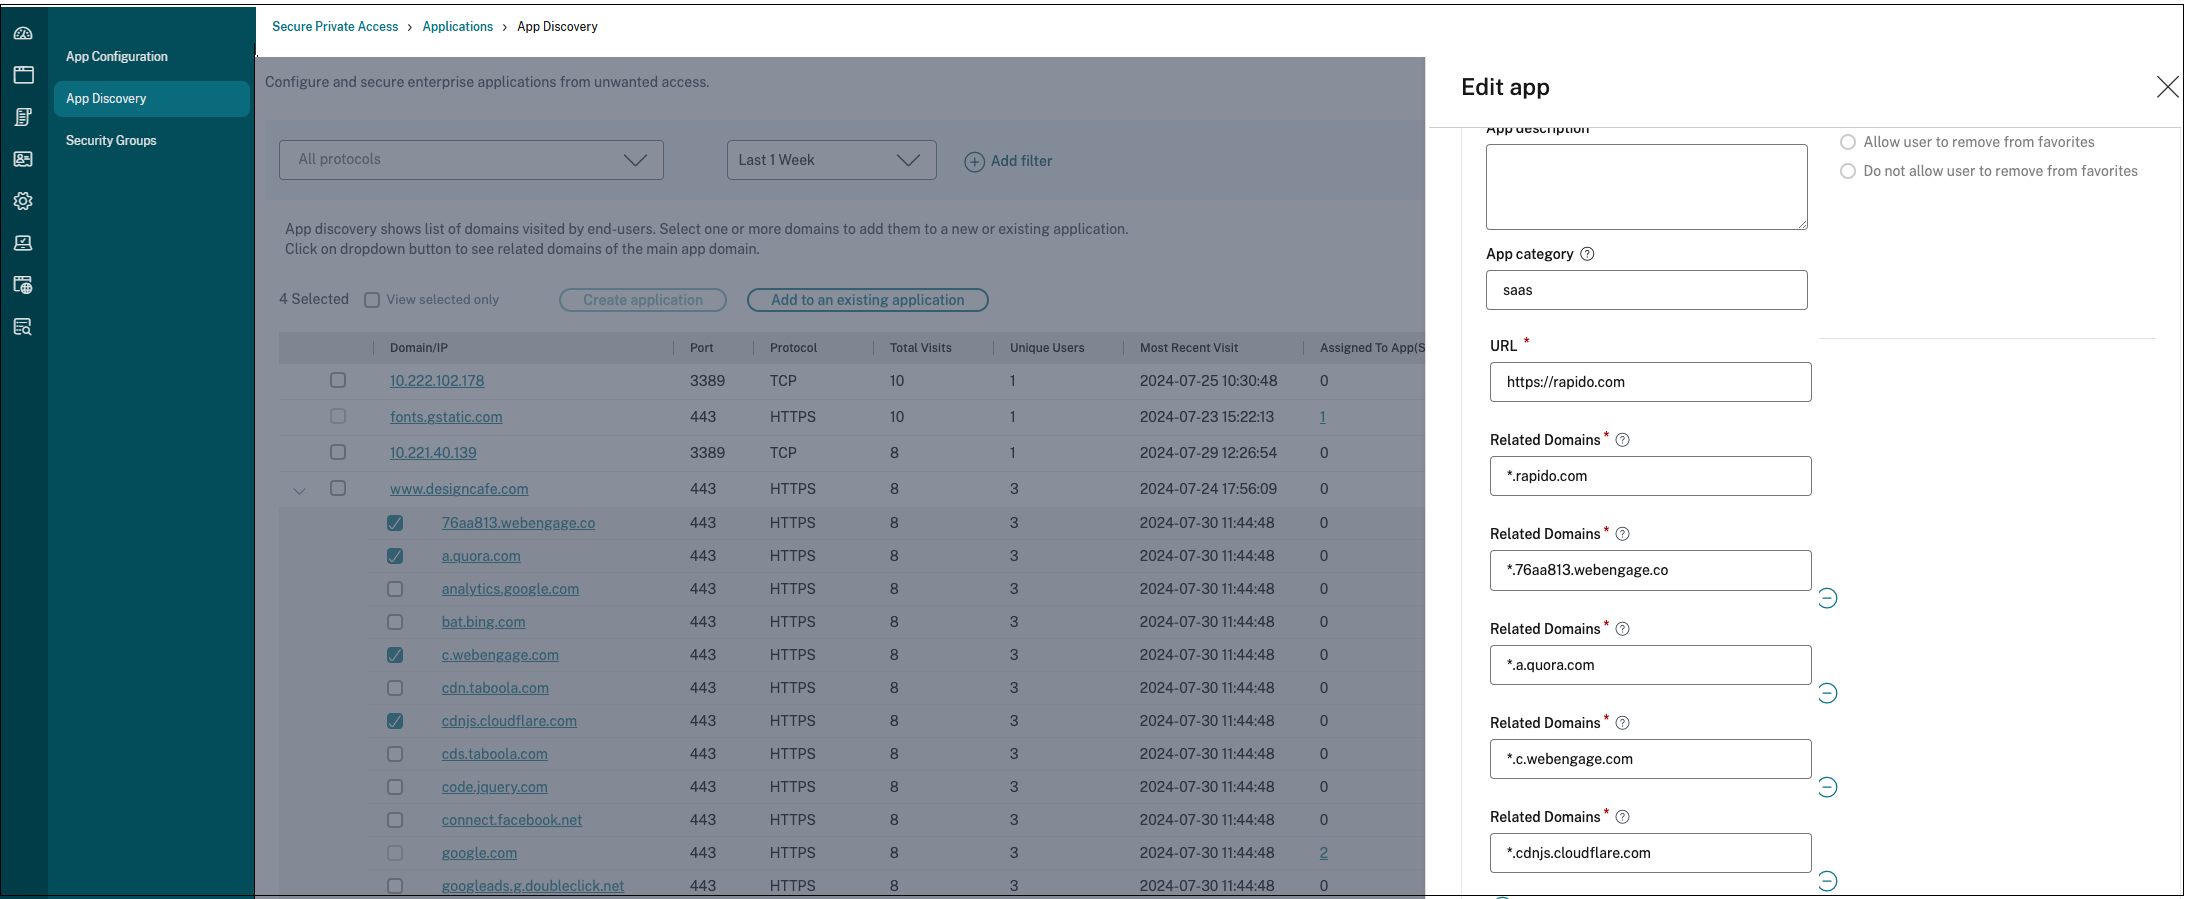
既存のアプリケーションにドメインを追加するには、リストからドメインを選択します。ドメインに埋め込みドメインがある場合は、メインドメインと同じ行にある展開記号 (>) をクリックし、埋め込みドメインを選択します。
-
アプリケーションに追加する必要がある埋め込みドメインを選択します。
-
「既存のアプリケーションに追加」をクリックします。
-
「アプリケーション」で、これらのドメインを追加するアプリケーションを選択します。
-
「アプリの詳細を取得」をクリックします。
-
「関連ドメイン」フィールドに、以前選択したすべての埋め込みドメインが別々の行に表示されます。
-
「完了」をクリックします。
注:
-
既存のTCP/UDPアプリケーションには、TCP/UDP宛先IPアドレスのみを追加できます。「アプリケーション」フィールドには、システムで構成されているTCP/UDPアプリのみが表示されます。
-
プロトコルがHTTP/HTTPSであるドメイン(メイン、単一エントリ、または埋め込み)を追加するために、既存のHTTP/HTTPSまたはTCP/UDPアプリを選択できます。
-
既にアプリケーションに関連付けられているドメインを選択することはできません。
選択したすべての埋め込みドメインを表示
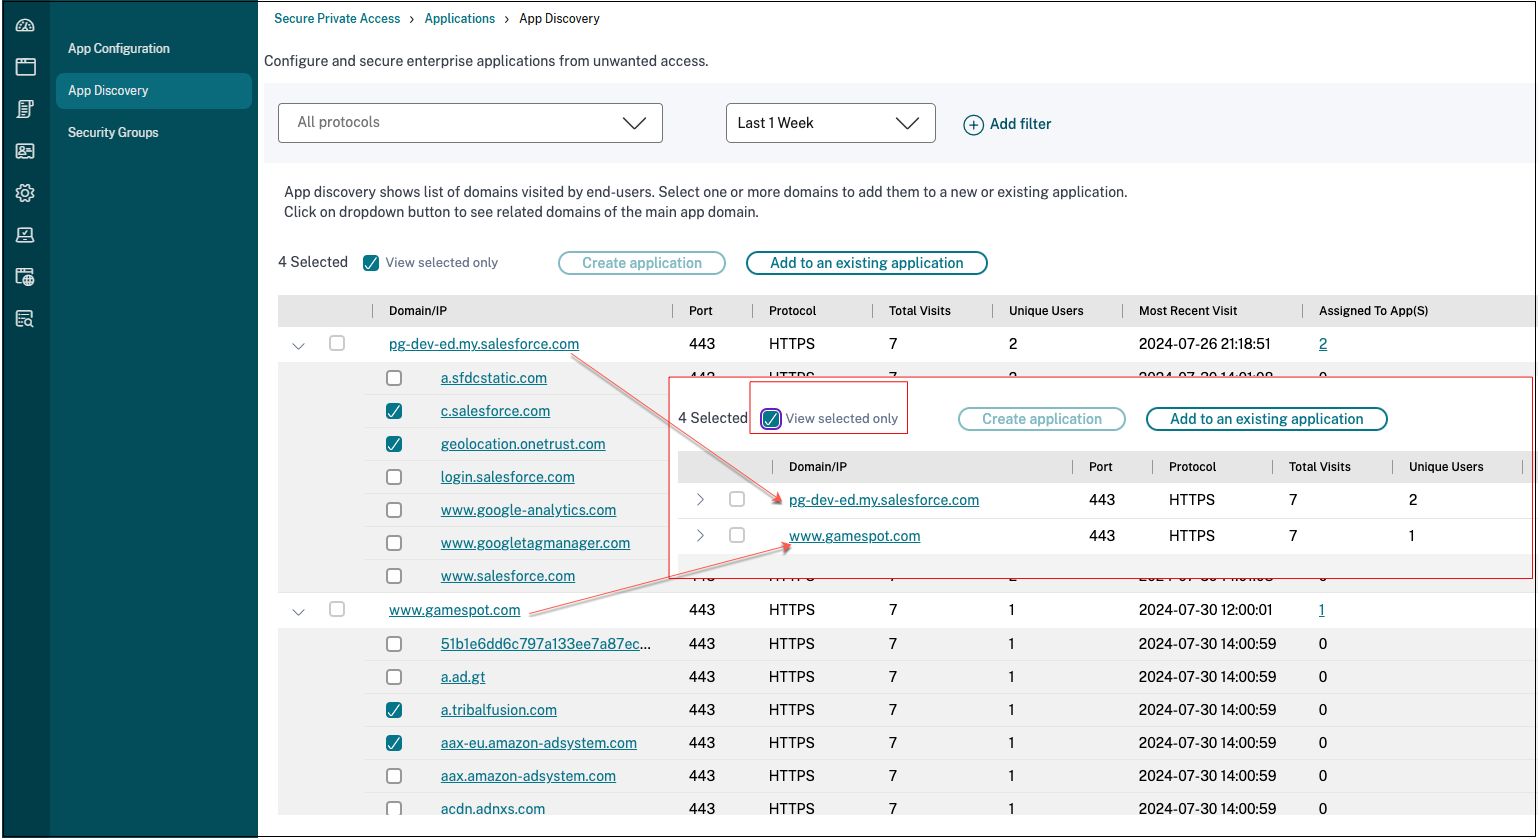
ドメインを選択した後、「選択済みのみ表示」チェックボックスをクリックして、アプリケーションの作成または更新に進むことができます。また、アプリ検出ページのFQDN/IPアドレスのリストが複数のページにわたる場合、「選択済みのみ表示」チェックボックスを使用して、アプリケーションを作成または更新するために選択したすべてのメインドメインと埋め込みドメインを表示できます。このチェックボックスが選択されている場合、選択された埋め込みドメインのすべてのメインドメインが表示されます。
既知の制限事項
-
Secure Private Accessダッシュボード(総訪問数別上位検出アプリケーションチャート)でアプリケーションの作成オプションと既存のアプリケーションに追加オプションが利用可能ですが、アプリ検出ページ(アプリケーション > アプリ検出)からアプリケーションを作成または更新することをお勧めします。これは、ダッシュボードからアプリケーションを追加または更新しているときに操作をキャンセルすると、ページが再読み込みされ、その結果、すべての設定がリセットされるためです。
-
メインドメインの横に展開記号 (>) が表示されることがありますが、その特定のFQDNの埋め込みドメインがフェッチされない場合があります。この問題は、次の場合に発生する可能性があります。
-
ユーザーに対するアクセス制限により、メインのWebページの読み込みエラーが発生する。
-
Webページの読み込みを妨げるエラー。
-
Citrix Enterprise Browserによる埋め込みドメインリソースのキャッシュにより、埋め込みドメインがソースからフェッチされない。
-