
メールアドレスを持たないユーザーグループのドメインマッピング
Googleディレクトリでは、すべてのユーザーおよびグループオブジェクトに対して検証済みのメールアドレスが必要です。しかし、Secure Private Accessがサポートするディレクトリ、特にActive Directory (AD) およびMicrosoft Entra IDでは、これが常に利用できるとは限りません。ADおよびMicrosoft Entra IDのオブジェクトにはメールアドレスがないか、Googleディレクトリが検証できない内部ドメインまたは特殊なドメイン(例: @fabrikam.onmicrosoft.com)を指すメールアドレスが設定されている場合があります。
通常、メールアドレスはSecure Private AccessとGoogleディレクトリ間の共通識別子として機能するため、検証済みのGoogleメールアドレスを持たないAD/Entraのグループは、Secure Private Accessポリシーでは通常サポートされません。ドメインマッピング機能は、メールアドレスがないグループや、未検証のドメインを持つメールアドレスを持つグループに対しても管理者がポリシーを設定できるようにすることで、この問題を解決します。
ドメインマッピングの仕組み
-
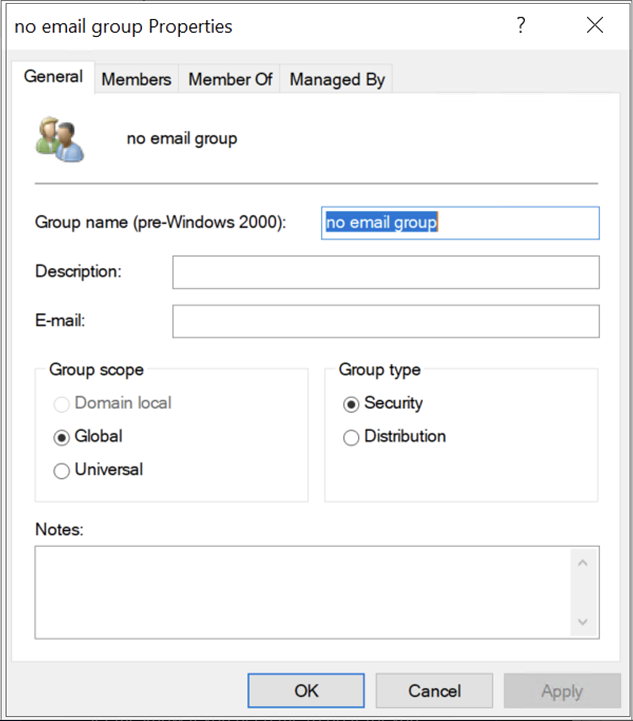
メールアドレスを持たないAD内のグループを考えてみましょう。
-
このグループは、グループの共通名(メールアドレスでは「スペース」がサポートされていないため省略されます)と検証済みのGoogleドメイン
@groups.fabrikam.comによって合成されたメールアドレスでGoogleディレクトリに複製されます。有効なGoogleグループのメールアドレスnoemailgroup@groups.fabrikam.comは、ソースディレクトリには存在しません。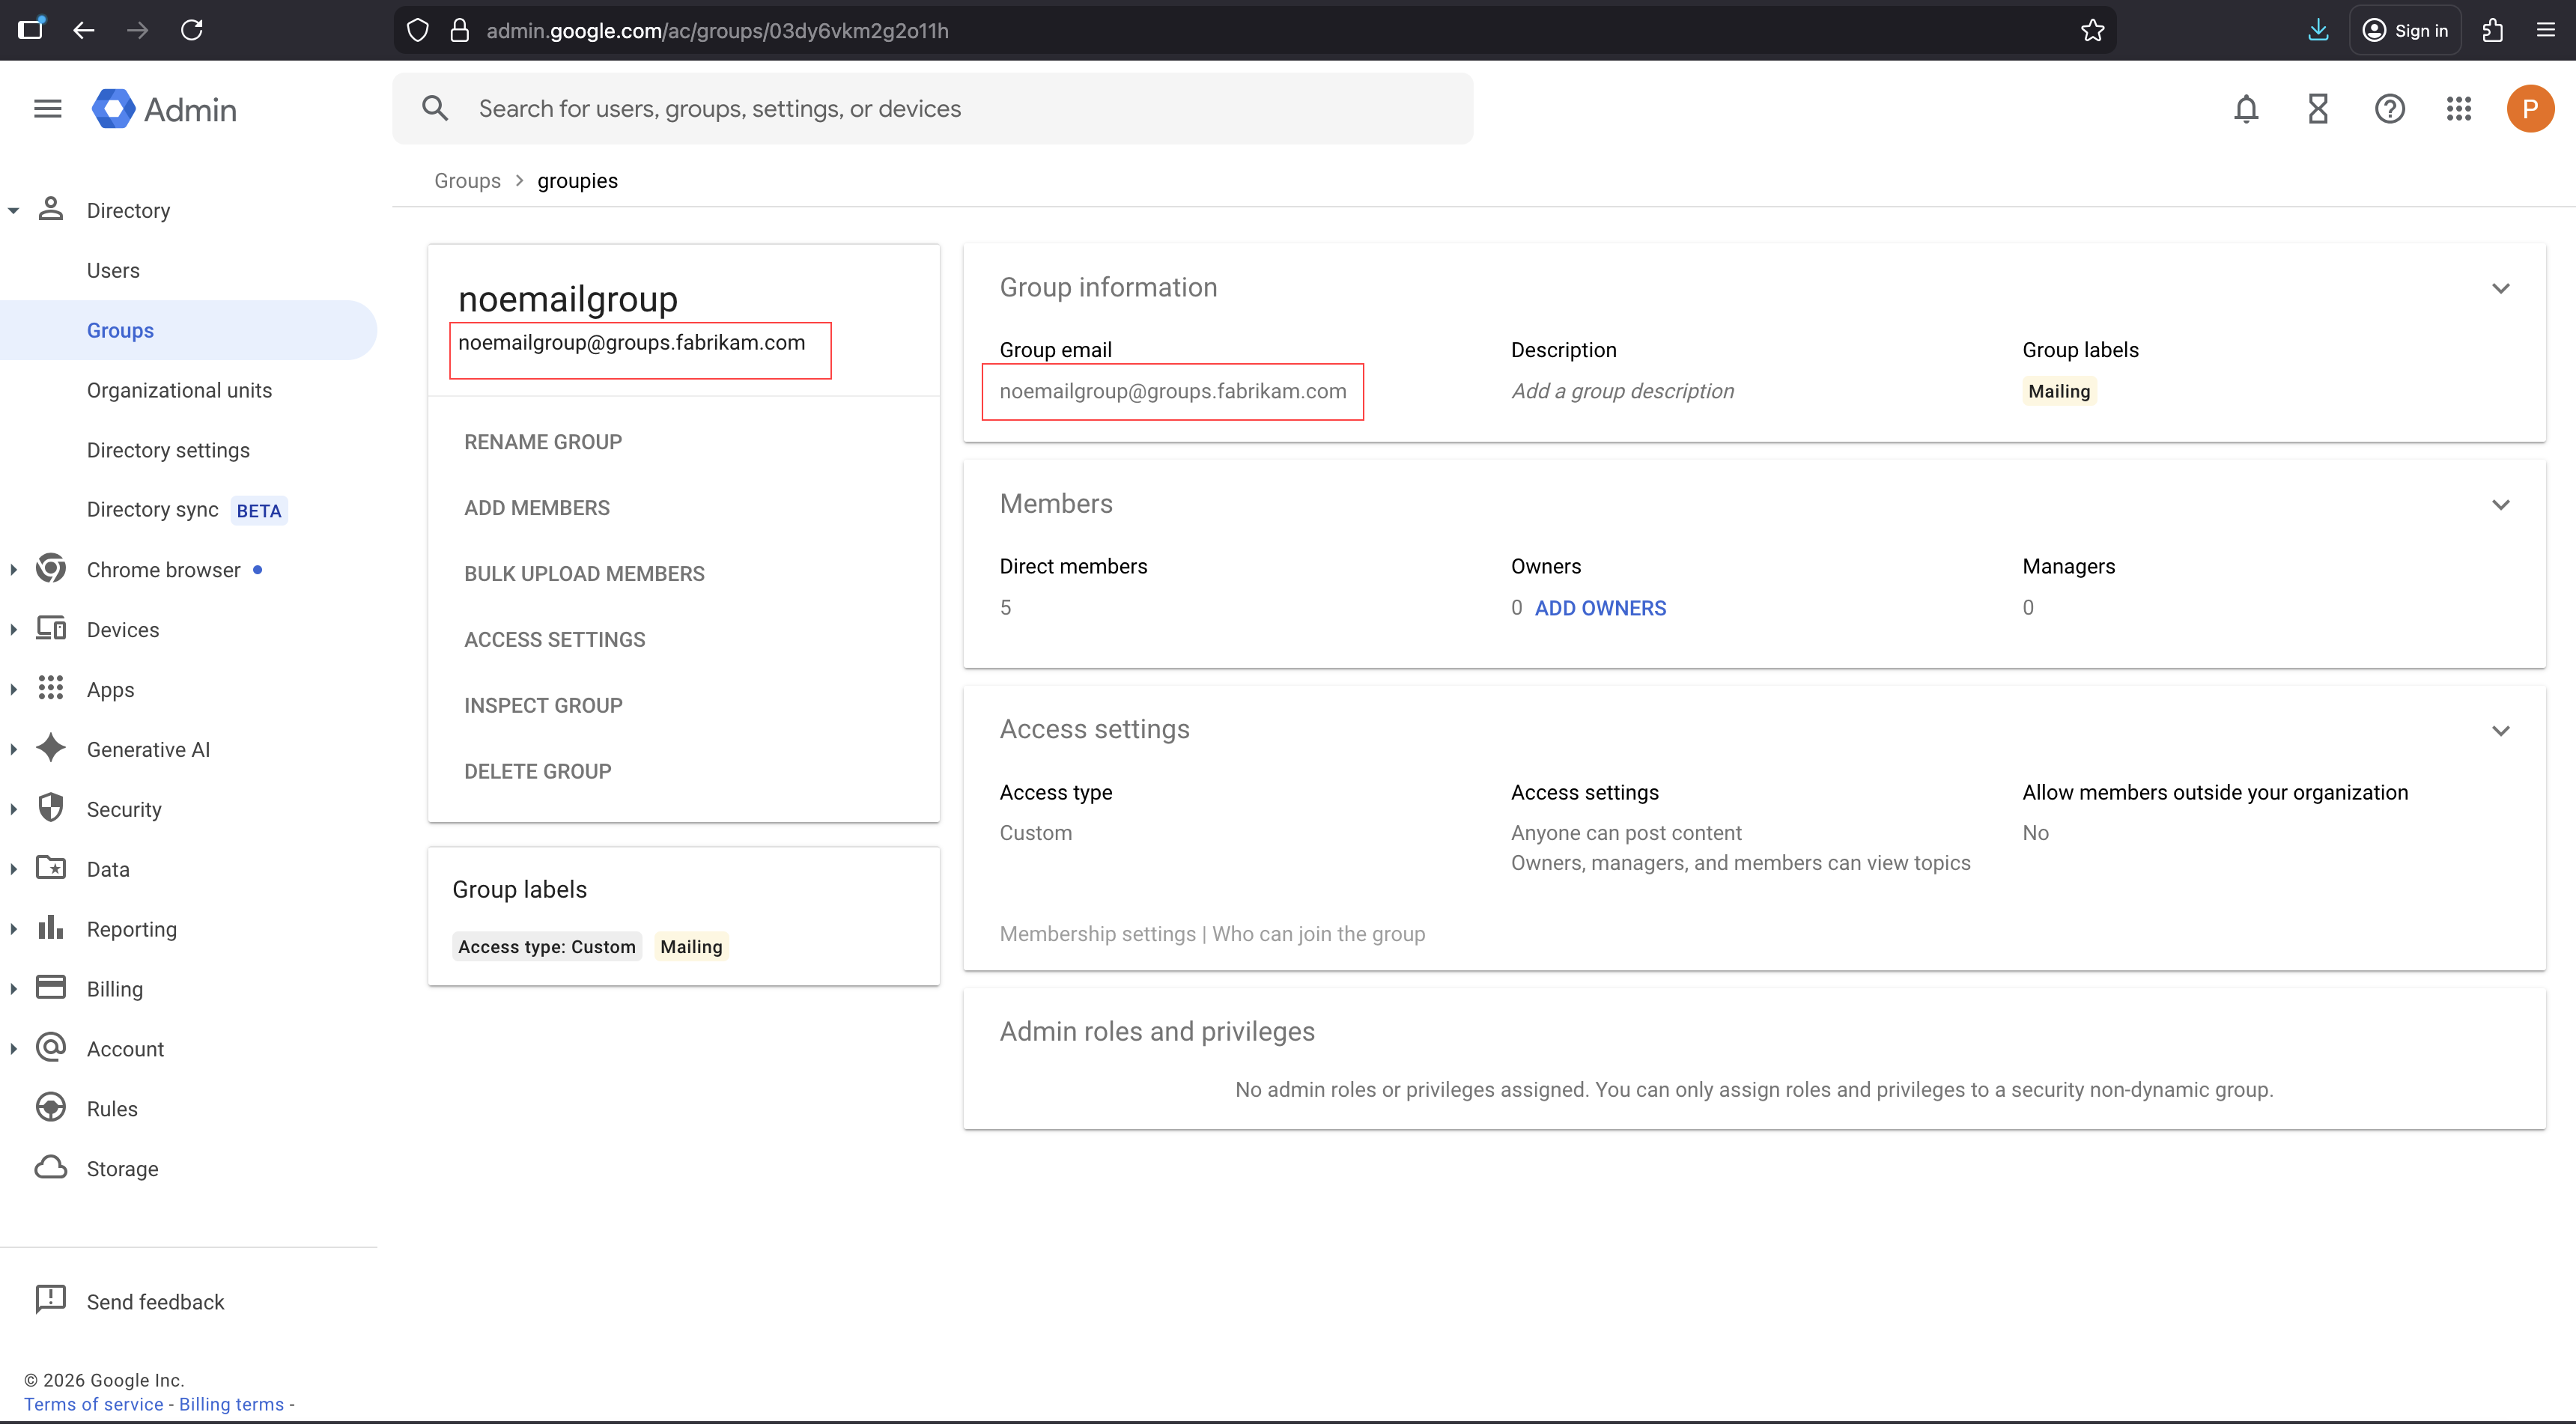
-
管理者は、メールアドレスを持たないグループに対してドメインマッピングを設定できます。
-
Secure Private Access管理コンソールで、ブラウザ設定 > ドメインマッピング に移動します。
-
空のドメインを含める トグルをオンにして、メールアドレスを持たないグループのマッピングを有効にします。
-
Googleドメイン > ドメイン フィールドに、ターゲットグループドメイン(この例では
groups.fabrikam.com)を入力します。ターゲットグループドメインを追加することで、管理者はポリシーを設定する際に、メールアドレスを持たないグループを適切なGoogleドメインのメールアドレス(groups.fabrikam.com)にマッピングできるようになります。
ポリシーにグループを割り当てる際、メールアドレスを持たないグループ(noemailgroup)を検索すると、ドメインマッピングの設定に基づいてメールアドレスが合成され、noemailgroup@groups.fabrikam.comが利用可能になります。この変換は、事前に定められた変換ロジックに基づいています。詳細については、「メールアドレスの構成」を参照してください。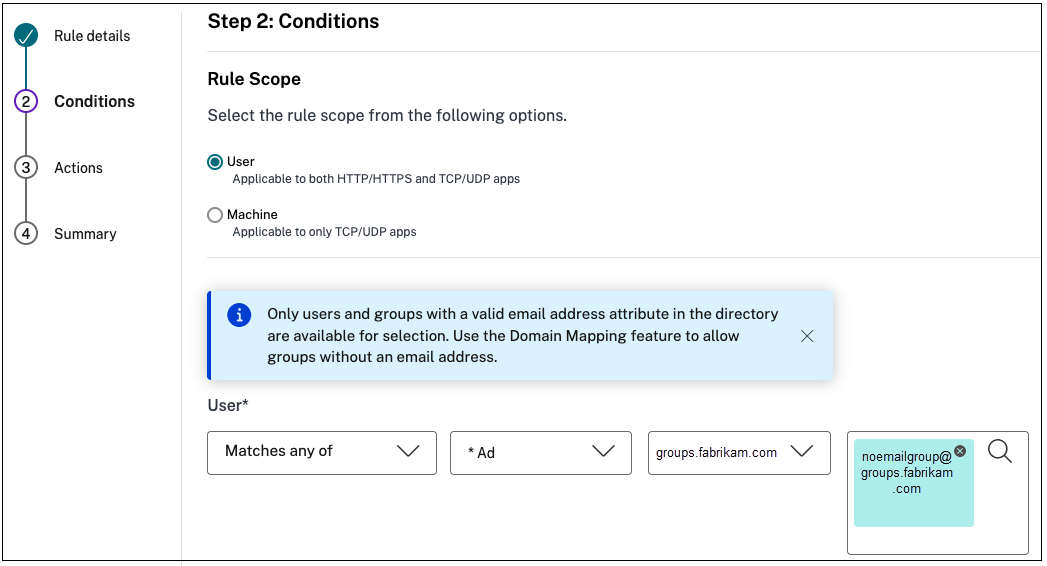
-
メールアドレスの構成
-
既存のメールアドレスを持たないグループの場合:
-
メールアドレスのローカルパートは、グループの共通名 (cn) の小文字バージョンを使用して入力され、「スペース」文字は省略されます。
-
メールアドレスのドメインパートは、Google ドメイン (google-domain) の小文字バージョンを使用して入力されます。
-
ドメインの選択(複数の Google ドメインが存在する場合):グループが複数の Google ドメインに関連付けられている場合、管理者はメールアドレスに適切なドメインを選択できます。
-
-
既存の onmicrosoft.com または未検証ドメイン内のその他のメールアドレスを持つグループの場合:
-
メールアドレスのローカルパート:メールアドレスのローカルパートは、既存のメールアドレスのローカルパートの小文字バージョンを使用して入力されます。
-
ドメインの選択(複数の Google ドメインが存在する場合):グループが複数の Google ドメインに関連付けられている場合、管理者はメールアドレスに適切なドメインを選択できます。
-
制限事項
ドメインマッピング機能は、英数字、ダッシュ、アンダースコア、スペースを含むグループのみをサポートします。