
カスタムリスクインジケーター
Citrix Analytics for Security™には、次の2種類のリスクインジケーターがあります。
-
デフォルトのリスクインジケーター: これらのリスクインジケーターは、機械学習アルゴリズムに基づいています。詳細については、「Citrixユーザーリスクインジケーター」を参照してください。
-
カスタムリスクインジケーター: これらのリスクインジケーターは、管理者が手動で作成します。
カスタムリスクインジケーターを作成する際は、ユースケースに基づいてトリガー条件とパラメーターを定義できます。ユーザーイベントが定義した条件と一致すると、Citrix Analyticsはカスタムリスクインジケーターをトリガーし、ユーザーのリスクタイムラインに表示します。
次のデータソースのカスタムリスクインジケーターを作成します。
-
Citrix Gateway (シトリックス ゲートウェイ)
-
Citrix Secure Private Access™ (シトリックス セキュア プライベート アクセス™)
-
Citrix Virtual Apps and Desktops™オンプレミス
-
Citrix DaaS (シトリックス DaaS) (旧称 Citrix Virtual Apps and Desktops サービス)
-
Citrix Secure Browser (シトリックス セキュア ブラウザ)
事前構成されたカスタムリスクインジケーター
Citrixは、Citrixインフラストラクチャのセキュリティを監視するのに役立つ、事前構成された条件を持ついくつかのカスタムリスクインジケーターも提供しています。ユースケースに基づいて、事前構成された条件を変更できます。詳細については、「事前構成されたカスタムリスクインジケーター」を参照してください。
カスタムリスクインジケーターページ
カスタムリスクインジケーターページには、ユーザーに対して生成されたすべてのカスタムリスクインジケーター、重大度、データソース、ポリシー数、リスクカテゴリ、ステータス、およびインジケーターの最終変更日時に関する情報が表示されます。カスタムリスクインジケーターを作成するには、「カスタムリスクインジケーターの作成」を参照してください。
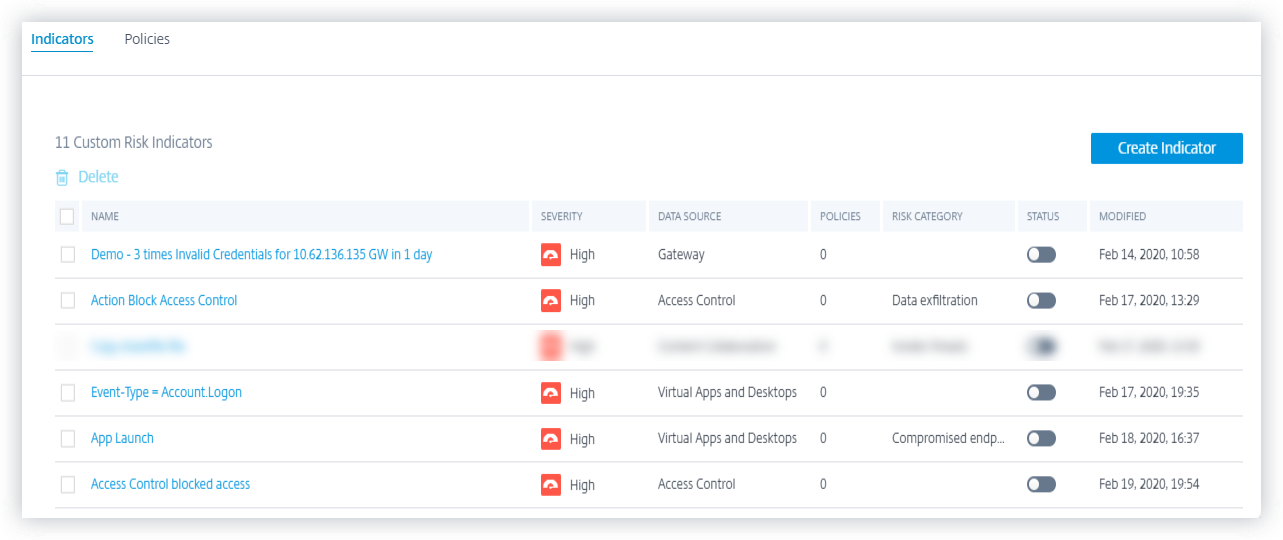
リスクインジケーターを選択すると、リスクインジケーターの変更ページにリダイレクトされます。詳細については、「カスタムリスクインジケーターの変更」(#modifying-a-custom-risk-indicator)を参照してください。
カスタムリスクインジケーターの分析
定義したカスタムリスクインジケーターをトリガーしたユーザーを考えてみましょう。Citrix Analyticsは、ユーザーのリスクタイムラインにカスタムリスクインジケーターを表示します。
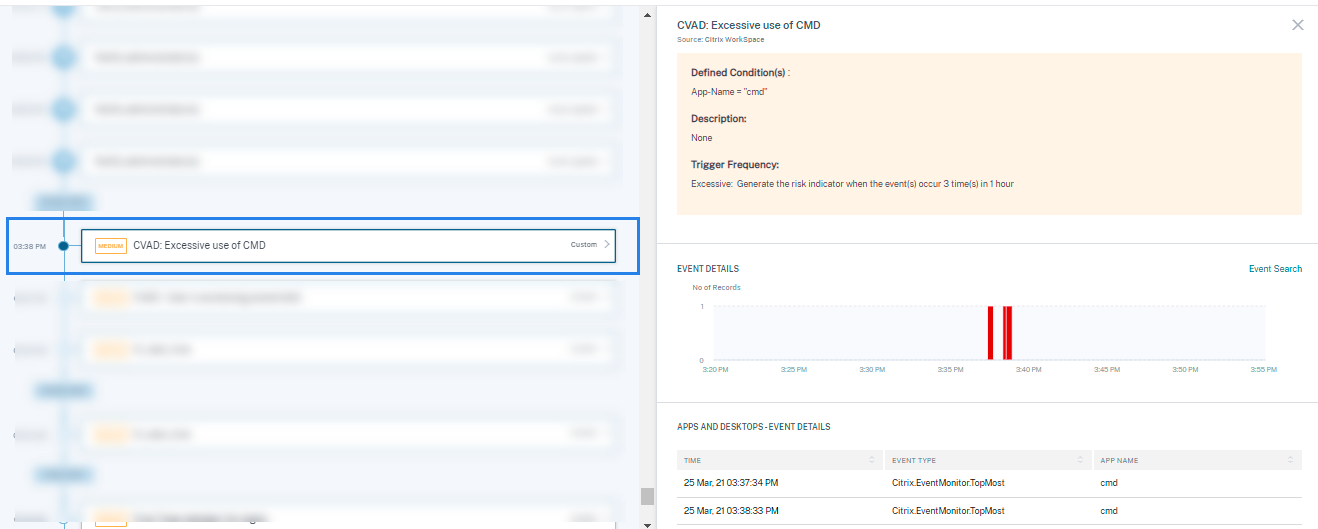
ユーザーのリスクタイムラインでカスタムリスクインジケーターを選択すると、右側のペインに次の情報が表示されます。
-
定義された条件: カスタムリスクインジケーターの作成時に定義する条件の概要が表示されます。
-
説明: カスタムリスクインジケーターの作成時に指定する説明の概要が表示されます。カスタムリスクインジケーターの作成時に説明が指定されていない場合、このセクションにはなしと表示されます。
-
トリガー頻度: カスタムリスクインジケーターの作成時に詳細オプションセクションで選択したオプションが表示されます。
-
イベントの詳細: カスタムリスクインジケーターをトリガーしたユーザーイベントのタイムラインと詳細が表示されます。イベント検索をクリックすると、セルフサービス検索ページでユーザーイベントを表示できます。セルフサービス検索ページには、ユーザーとカスタムリスクインジケーターに関連付けられたイベントが表示されます。検索クエリには、カスタムリスクインジケーターに定義された条件が表示されます。
注
カスタムリスクインジケーターは、ユーザーのリスクタイムライン上にラベルで表示されます。
ユーザーに適用できるアクション
ユーザーに対してカスタムリスクインジケーターがトリガーされた場合、手動でアクションを適用するか、アクションを自動的に適用するポリシーを作成できます。詳細については、「ポリシーとアクション」(/ja-jp/security-analytics/policies-and-actions.html#configure-policies-and-actions)を参照してください。
カスタムリスクインジケーターテンプレート
事前定義されたテンプレートのいずれかを使用してカスタムリスクインジケーターを作成するか、テンプレートを使用せずに続行できます。
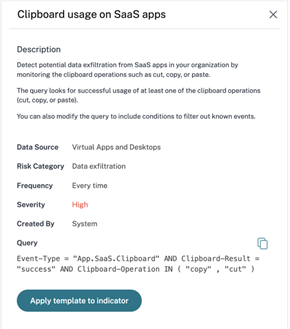
テンプレートは、カスタムリスクインジケーターを作成するための出発点となります。ユースケースに基づいて選択できる事前定義されたクエリとパラメーターを提供することで、カスタムリスクインジケーターの作成をガイドします。
テンプレートをそのまま使用することも、要件に合わせて変更することもできます。テンプレートを使用することで、管理者は追加のトレーニングなしに関心のあるリスクインジケーターを作成できます。
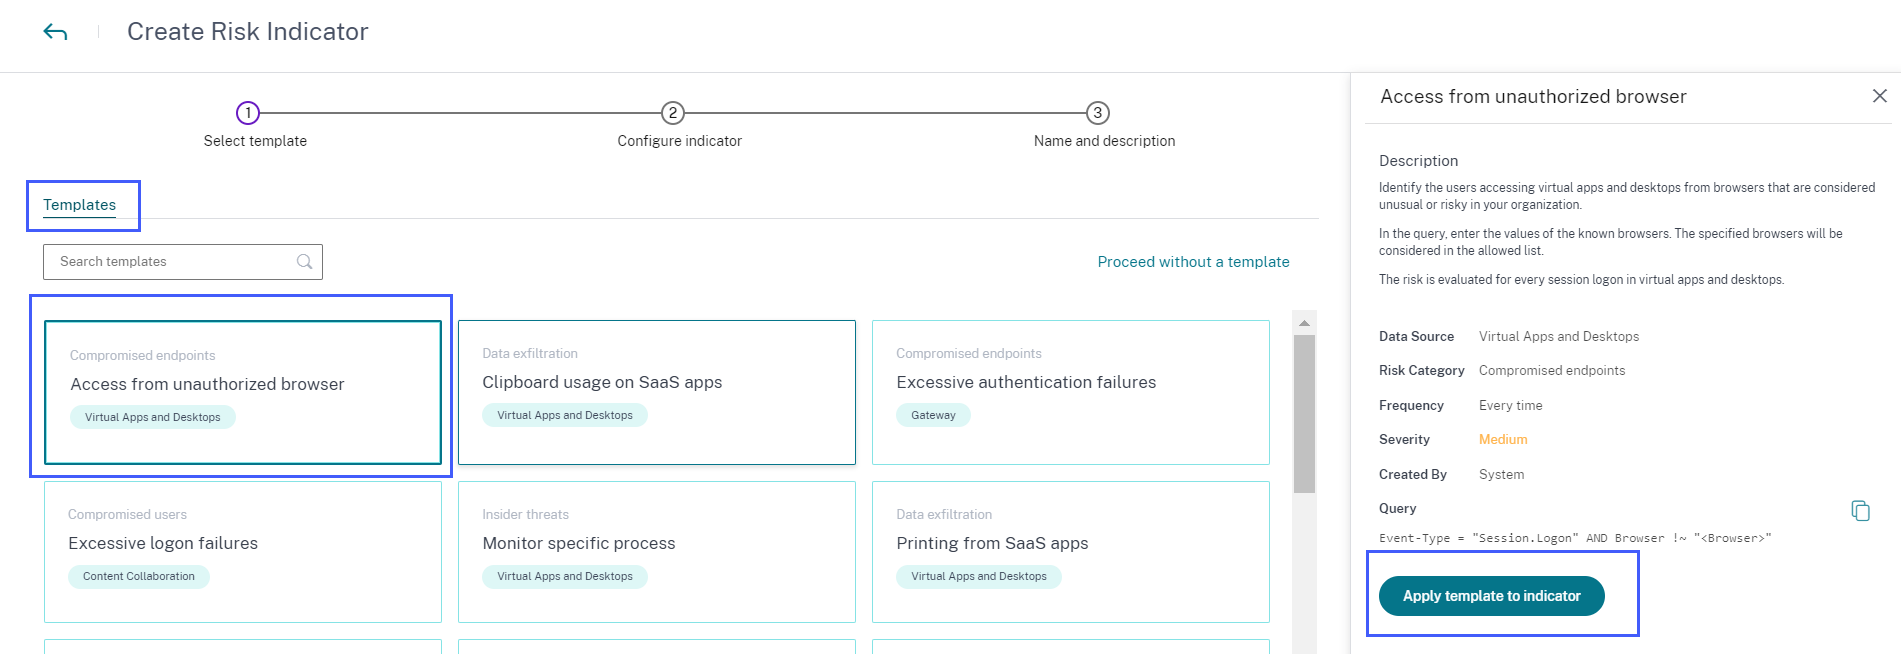
テンプレートは以下の情報で構成されます。
-
説明: テンプレートで定義されたクエリの目的を示します。
-
データソース: テンプレートが適用されるデータソースを示します。
-
リスクカテゴリ: クエリによって検索されるイベントに関連付けられたリスクカテゴリを示します。リスクの高いイベントには、データ漏洩、内部脅威、侵害されたユーザー、侵害されたエンドポイントの4つのカテゴリがあります。詳細については、リスクカテゴリを参照してください。
-
頻度: クエリがトリガーされる頻度を示します。
-
重大度: イベントに関連付けられたリスクの重大度を示します。リスクは、高、中、低のいずれかです。
-
作成者: テンプレートの作成者を示します。テンプレートは常にシステム定義です。
-
クエリ: テンプレートで定義された条件を示します。クエリは、条件を満たすユーザーイベントを取得します。
次の画像は、SaaSアプリでのクリップボード使用のユースケースのテンプレートを示しています。
ユースケースに適したテンプレートが見つからない場合、または独自のクエリを定義したい場合は、テンプレートを使用せずに続行できます。
カスタムリスクインジケーターの作成
カスタムリスクインジケーターを作成するには:
-
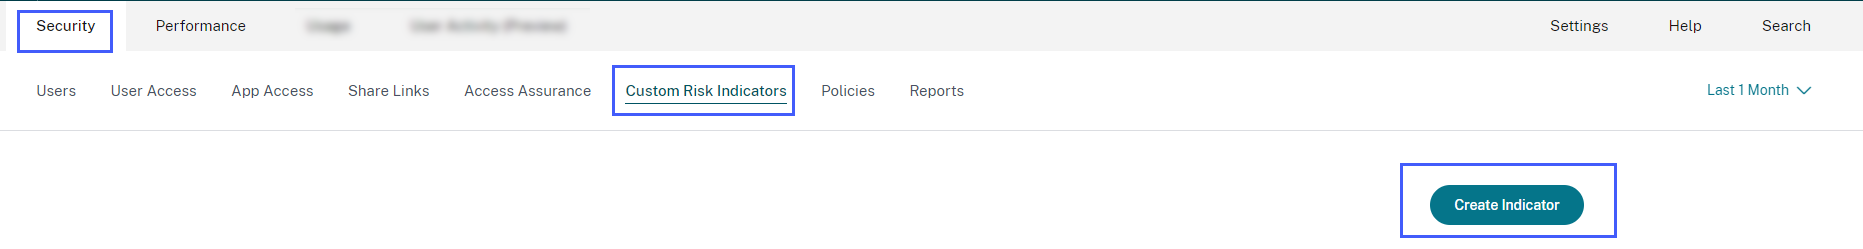
「セキュリティ > カスタムリスクインジケーター > インジケーターの作成」に移動します。
-
ユースケースを表示するにはテンプレートを選択します。要件を満たしている場合は、テンプレートをインジケーターに適用を選択します。注テンプレートの事前定義された条件とパラメーターも変更できます。
-
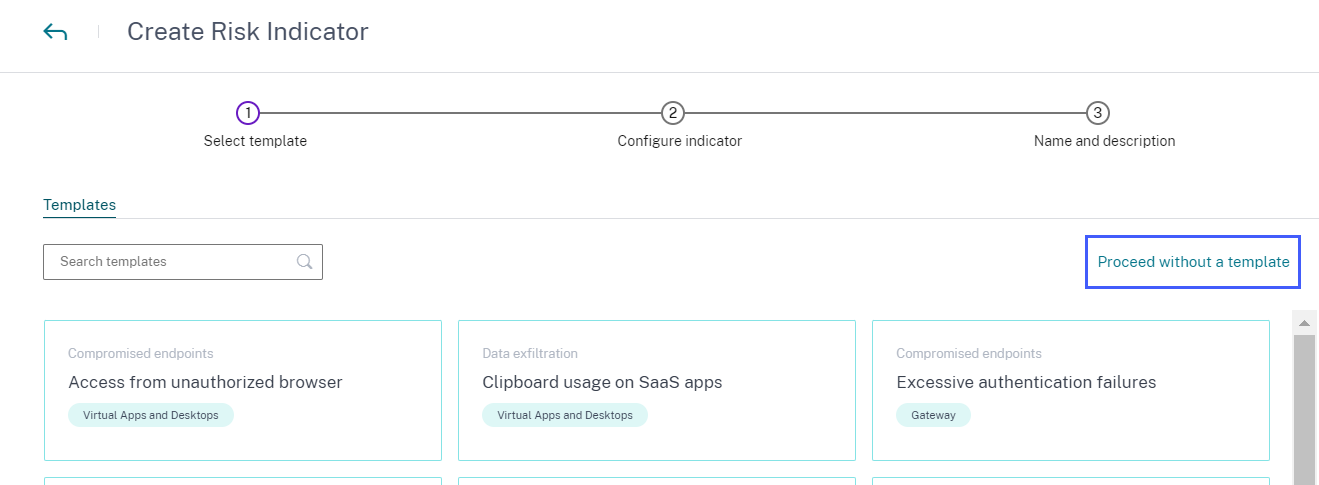
目的のテンプレートが見つからない場合、または独自の条件を作成したい場合は、テンプレートなしで続行を選択します。
-
画面の指示に従ってインジケーターを作成します。
注
-
カスタムリスクインジケーターは最大50個まで作成できます。この最大制限に達した場合は、カスタムリスクインジケーターを作成するために、既存のカスタムリスクインジケーターを削除または編集する必要があります。
-
カスタムリスクインジケーターがトリガーされると、すぐにユーザータイムラインに表示されます。ただし、ユーザーのリスク概要とリスクスコアは数分後(約15~20分後)に更新されます。
カスタムリスクインジケーターの条件を定義する
クエリボックスを使用して、カスタムリスクインジケーターの条件を定義します。選択したデータソースに応じて、条件を定義するための対応するディメンションと有効な演算子が表示されます。
特定のディメンション(
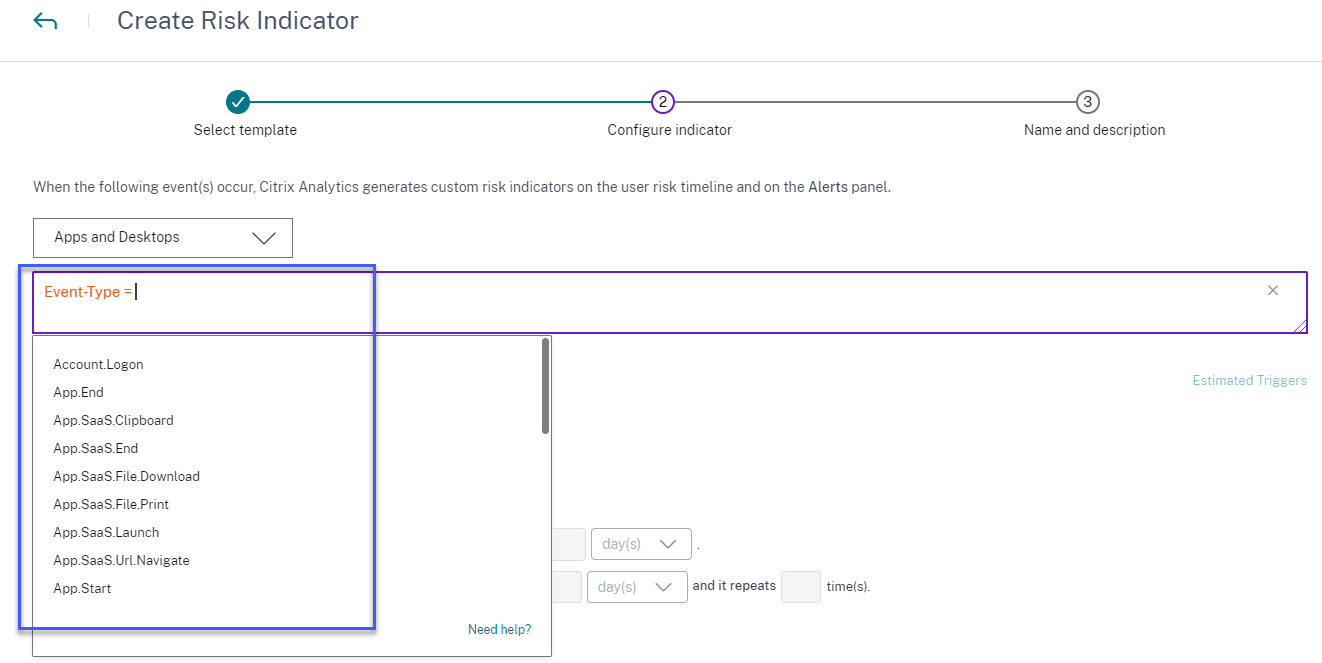
Event-Type や Clipboard-Operation など)と有効な演算子を選択すると、ディメンションの値が自動的に表示されます。提案されたオプションから値を選択するか、要件に応じて新しい値を入力できます。
次の画像は、ディメンション
Event-Type の推奨値を示しています。
テンプレートを使用する場合、条件は事前定義されています。ただし、ユースケースに基づいて、事前定義された条件を追加または変更できます。
クエリボックスの下に、推定トリガーリンクが表示されます。このリンクをクリックすると、定義された条件に対してトリガーされるカスタムリスクインジケーターのおおよそのインスタンスを予測できます。これらのインスタンスは、Citrix Analyticsが保持し、定義された条件を満たす履歴データに基づいて計算されます。
最後に定義された条件に対するカスタムリスクインジケーターの発生数を予測するには、必ず推定トリガーをクリックしてください。
高度なオプションの使用
高度なオプションセクションで、カスタムリスクインジケーターをトリガーするイベントの頻度を選択します。オプションを選択しない場合、Citrix Analyticsは毎回: イベントが発生するたびにリスクインジケーターを生成するをデフォルトオプションとみなし、カスタムリスクインジケーターを生成します。次のいずれかのオプションを選択できます。
-
毎回: イベントが定義された条件を満たすたびに、リスクインジケーターがトリガーされます。
-
初回: イベントが定義された条件を初めて満たしたときに、リスクインジケーターがトリガーされます。
-
新規の初回: このオプションを有効にすると、新しいエンティティから初めて受信したイベントを検出できます。エンティティの例としては、クライアントIP、国、都市、デバイスIDなどがあります。データソースに基づいて、1つのエンティティのみを選択できます。このオプションを使用すると、エンティティの明示的な値を指定せずにリスクインジケーターを作成できます。たとえば、エンティティとして「都市」を選択した場合、都市名を指定する必要はありません。新しい都市から初めてイベントが受信されたときに、リスクインジケーターがトリガーされます。次の表は、各データソースに対応するエンティティを一覧表示し、トリガー条件について説明しています。
データソース エンティティ トリガー条件 セキュアプライベートアクセス 都市 ユーザーが初めて新しい都市からログオンした場合。 クライアントIP ユーザーが初めて新しいIPアドレスからログオンした場合。 国 ユーザーが初めて新しい国からログオンした場合。 アプリとデスクトップ アプリ名 ユーザーが初めて新しい仮想アプリケーションまたはSaaSアプリケーションを開いた場合。 アプリURL ユーザーが初めて仮想デスクトップのブラウザで新しいアプリURLを入力した場合。 都市 ユーザーが初めて新しい都市からアプリまたはデスクトップを起動した場合。 クライアントIP ユーザーが初めて新しいIPアドレスからログオンしたとき。 国 ユーザーが初めて新しい国からアプリまたはデスクトップを起動したとき。 デバイスID ユーザーが初めて、モバイル、ラップトップ、デスクトップマシンなどの新しいデバイスから仮想アプリまたは仮想デスクトップを起動したとき。 ダウンロードデバイスタイプ ユーザーが初めてUSBドライブなどの新しいストレージメディアを使用したとき。 印刷ファイル形式 印刷されたファイルの形式。 印刷ファイルサイズ 印刷されたファイルのサイズ(バイト単位)。 印刷ファイル名 印刷されたファイルの名前。 プリンター名 使用されたプリンターの名前。 印刷部数合計 ユーザーが印刷したコピーの総数。 印刷ページ数合計 ユーザーが印刷したドキュメントページの総数。 ゲートウェイ クライアントIP ユーザーが初めて新しいIPアドレスからログインした場合。 セキュアブラウザ ユーザー名 イベントを開始したユーザーの名前。 アクセス許可 ユーザーがホストサービスへのアクセスを許可されているか、拒否されているか。 クライアントIP ユーザーデバイスのIPアドレス。 アクセスされたホスト名 ユーザーがネットワーク経由でアクセスするホストサービス。 セッションID ユーザーセッションに割り当てられた一意の番号。 次の例は、Apps and Desktopsデータソース用に作成されたカスタムリスクインジケーターを示しています。このリスクインジケーターは、ユーザーが新しいデバイスから初めて仮想デスクトップまたは仮想アプリを起動したときにトリガーされます。初めてのデバイスID(/en-us/citrix-analytics/media/first-time-device-id.png)また、新規の初回オプションと合わせて条件を追加することもできます。この場合、リスクインジケーターは、新しいエンティティからのイベントを初めて検出し、かつそのイベントが定義された条件を満たしたときにトリガーされます。次の例は、カスタムリスクインジケーターに定義された条件と、新規のDevice-IDの初回オプションが有効になっている状態を示しています。このリスクインジケーターは、インドにいるユーザーが新しいデバイスから初めて仮想デスクトップセッションを起動したときにトリガーされます。条件付きの初回(/en-us/citrix-analytics/media/first-time-for-new-with-condition.png)
-
-
過剰: リスクインジケーターは、次の条件が満たされた後にトリガーされます。
-
イベントが定義された条件を満たしている。
-
イベントが指定された期間内に指定された回数発生する。
-
-
頻繁: リスクインジケーターは、次の条件が満たされた後にトリガーされます。
-
イベントが定義された条件を満たしている。
-
イベントが指定された期間内に指定された回数発生する。
-
イベントパターンが指定された回数繰り返される。
-
リスクカテゴリの選択
カスタムリスクインジケーターのリスクカテゴリを選択します。
リスクインジケーターは、カスタムリスクインジケーターのリスクエクスポージャーの種類に基づいてグループ化されます。リスクカテゴリの選択については、「リスクカテゴリ」を参照してください。
重大度の選択
重大度は、リスクインジケーターによって検出される危険なイベントの深刻度を示します。カスタムリスクインジケーターを作成する際は、重大度(高、中、低)を選択します。
テンプレートを適用すると、重大度オプションが事前に選択されます。この事前選択は、ユースケースに応じて変更できます。
条件定義でサポートされている演算子
条件を定義する際に、以下の演算子を使用できます。
| 演算子 | 説明 | 例 | 出力 |
|---|---|---|---|
| 検索クエリに値を割り当てます。 | ユーザー名 : John | ユーザー John のイベントを表示します。 | |
| = | 検索クエリに値を割り当てます。 | ユーザー名 = John | ユーザー John のイベントを表示します。 |
| ~ | 類似の値を検索します。 | ユーザー名 ~ test | 類似のユーザー名を持つイベントを表示します。 |
| "" | スペースで区切られた値を囲みます。 | ユーザー名 = "John Smith" | ユーザー John Smith のイベントを表示します。 |
| <, > | リレーショナル値を検索します。 | データ量 > 100 | データ量が100 GBを超えるイベントを表示します。 |
| AND | 両方の条件が真である値を検索します。 | ユーザー名 : John AND データ量 > 100 | データ量が100 GBを超えるユーザーJohnのイベントを表示します。 |
| * | その文字に0回以上一致する値を検索します。 | ユーザー名 = John* | Johnで始まるすべてのユーザー名のイベントを表示します。 |
| ユーザー名 = *John* | Johnを含むすべてのユーザー名のイベントを表示します。 | ||
| ユーザー名 = *Smith | Smithで終わるすべてのユーザー名のイベントを表示します。 | ||
| !~ | 指定した一致パターンについてユーザーイベントをチェックします。このNOT LIKE演算子は、イベント文字列内のどこにも一致パターンが含まれていないイベントを返します。 | ユーザー名 !~ John | John、John Smith、または「John」という一致名を含むその他のユーザーを除くイベントを表示します。 |
| != | 指定した正確な文字列についてユーザーイベントをチェックします。このNOT EQUAL演算子は、イベント文字列内のどこにも正確な文字列が含まれていないイベントを返します。 | 国 != USA | USAを除く国のイベントを表示します。 |
| IN | 1つ以上の値に関連するイベントを取得するために、ディメンションに複数の値を割り当てます。 | ユーザー名 IN (John, Kevin) | JohnまたはKevinに関連するすべてのイベントを検索します。 |
| NOT IN | ディメンションに複数の値を割り当て、指定された値を含まないイベントを検索します。 | ユーザー名 NOT IN (John, Kevin) | JohnとKevinを除くすべてのユーザーのイベントを検索します。 |
| 空である | ディメンションのnull値または空の値をチェックします。この演算子は、App-Name、Browser、Countryのような文字列型のディメンションにのみ機能します。Upload-File-Size、Download-File-Size、Client-IPのような非文字列(数値)型のディメンションには機能しません。 |
国が空である | 国名が利用できない、または空(指定されていない)であるイベントを検索します。 |
| 空ではない | ディメンションのnullではない値または特定の値をチェックします。この演算子は、App-Name、Browser、Countryのような文字列型のディメンションにのみ機能します。Upload-File-Size、Download-File-Size、Client-IPのような非文字列(数値)型のディメンションには機能しません。 |
国が空ではない | 国名が利用可能または指定されているイベントを検索します。 |
| OR | いずれかまたは両方の条件が真である値を検索します。 | (User-Name = John* または User-Name = *Smith) かつ Event-Type = “Session.Logon” |
Johnで始まる、またはSmithで終わるすべてのユーザー名のSession.Logonイベントを表示します。 |
注
NOT EQUAL演算子の場合、条件内のディメンションの値を入力する際は、データソースのセルフサービス検索ページで利用可能な正確な値を使用してください。ディメンション値は大文字と小文字を区別します。
カスタムリスクインジケーターの変更
-
「Security > Custom Risk Indicators」に移動します。
-
変更したいカスタムリスクインジケーターを選択します。
-
「Modify Indicator」ページで、必要に応じて情報を変更します。
-
「Save Changes」をクリックします。
注
既存のカスタムリスクインジケーターの条件、リスクカテゴリ、重大度、名前などの属性を変更した場合でも、ユーザータイムラインでは、そのユーザーに対してトリガーされたカスタムリスクインジケーターの以前の発生(古い属性を持つもの)を引き続き表示できます。
例えば、条件が Country != India のカスタムリスクインジケーターを作成したとします。このカスタムリスクインジケーターは、ユーザーがインド国外からログインしたときにトリガーされます。ここで、カスタムリスクインジケーターの条件を Country != "United States" に変更します。この場合でも、リスクインジケーターをトリガーしたユーザーのタイムラインで、条件が Country != India のカスタムリスクインジケーターの以前の発生を引き続き表示できます。
カスタムリスクインジケーターの削除
-
「Security > Custom Risk Indicators」に移動します。
-
削除したいカスタムリスクインジケーターを選択します。
-
「Delete」をクリックします。
-
ダイアログで、カスタムリスクインジケーターの削除リクエストを確認します。
注
カスタムリスクインジケーターを削除した場合でも、ユーザータイムラインでは、そのユーザーに対してトリガーされたカスタムリスクインジケーターの以前の発生を引き続き表示できます。
例えば、条件が Country != India の既存のカスタムリスクインジケーターを削除したとします。この場合でも、リスクインジケーターをトリガーしたユーザーのタイムラインで、条件が Country != India のカスタムリスクインジケーターの以前の発生を引き続き表示できます。