
Citrix Endpoint Management™ リスクインジケーター
ブラックリスト登録済みアプリが検出されたデバイス
Citrix Analytics は、ブラックリスト登録済みアプリがインストールされているデバイスでのアクティビティに基づいてアクセス脅威を検出し、対応するリスクインジケーターをトリガーします。
ブラックリスト登録済みアプリが検出されたデバイスのリスクインジケーターは、Endpoint Management サービスがソフトウェアインベントリ中にブラックリスト登録済みアプリを検出したときにトリガーされます。このアラートにより、組織のネットワーク上のデバイスでは、承認されたアプリのみが実行されるようになります。
ブラックリスト登録済みアプリが検出されたデバイスのリスクインジケーターに関連付けられているリスク要因は、その他のリスクインジケーターです。リスク要因の詳細については、「Citrix ユーザーリスクインジケーター」を参照してください。
ブラックリスト登録済みアプリが検出されたデバイスのリスクインジケーターはいつトリガーされます?
ブラックリスト登録済みアプリが検出されたデバイスのリスクインジケーターは、ユーザーのデバイスでブラックリスト登録済みアプリが検出されたときに報告されます。Endpoint Management サービスがソフトウェアインベントリ中にデバイス上で1つ以上のブラックリスト登録済みアプリを検出すると、イベントが Citrix Analytics に送信されます。
Citrix Analytics はこれらのイベントを監視し、ユーザーのリスクスコアを更新します。また、ユーザーのリスクタイムラインにブラックリスト登録済みアプリが検出されたデバイスのリスクインジケーターエントリを追加します。
ブラックリスト登録済みアプリが検出されたデバイスのリスクインジケーターを分析する方法?
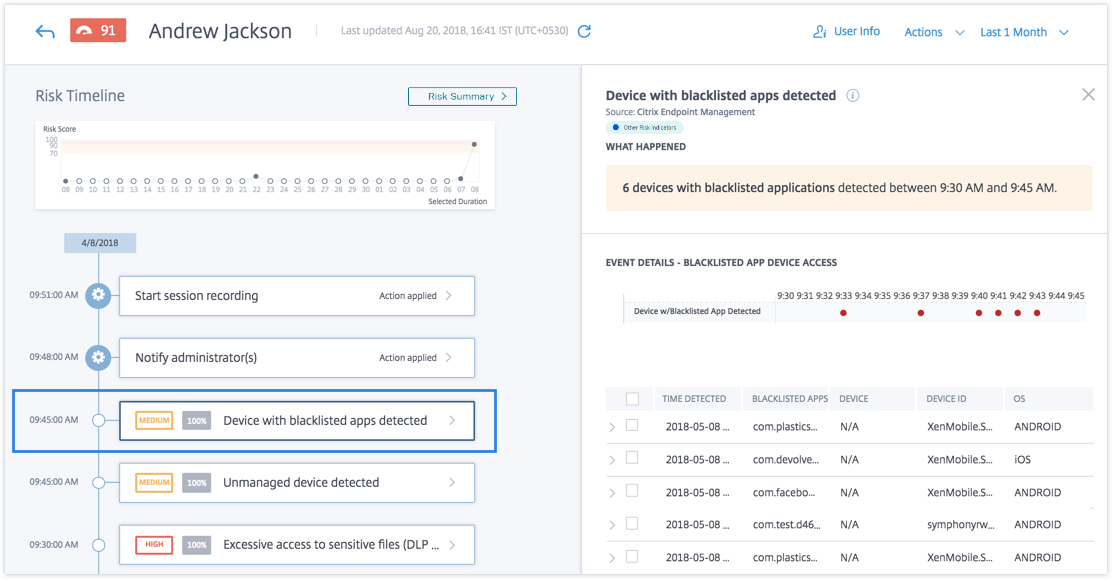
最近ブラックリスト登録済みアプリがインストールされたデバイスを使用したユーザー、Andrew Jackson を考えてみましょう。Endpoint Management はこの状態を Citrix Analytics に報告し、Citrix Analytics は Andrew Jackson に更新されたリスクスコアを割り当てます。
Andrew Jackson のリスクタイムラインから、報告されたブラックリスト登録済みアプリが検出されたデバイスのリスクインジケーターを選択できます。イベントの理由が、ブラックリスト登録済みアプリのリスト、Endpoint Management がブラックリスト登録済みアプリを検出した時刻などの詳細とともに表示されます。
ユーザーのブラックリスト登録済みアプリが検出されたデバイスのリスクインジケーターを表示するには、セキュリティ > ユーザーに移動し、ユーザーを選択します。
-
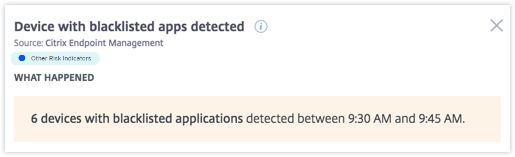
発生した事象セクションでは、イベントの概要を表示できます。Endpoint Management サービスによって検出されたブラックリスト登録済みアプリケーションがインストールされているデバイスの数と、イベントが発生した時刻を表示できます。
-
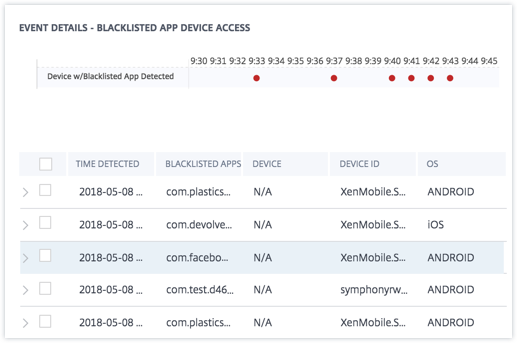
「イベント詳細 – ブラックリスト登録済みアプリデバイスアクセス」セクションでは、イベントがグラフィック形式と表形式で表示されます。イベントはグラフに個別のエントリとしても表示され、表には以下の主要情報が記載されています。
-
検出時刻 - Endpoint Managementによって報告されたブラックリスト登録済みアプリの存在が検出された時刻。
-
ブラックリスト登録済みアプリ - デバイス上のブラックリスト登録済みアプリ。
-
デバイス - 使用されたモバイルデバイス。
-
デバイスID - セッションへのログオンに使用されるデバイスのIDに関する情報。
-
OS - モバイルデバイスのオペレーティングシステム。
-
注
表形式で詳細を表示するだけでなく、アラートのインスタンスの横にある矢印をクリックすると、さらに詳細を確認できます。
ユーザーに適用できるアクション?
ユーザーアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来的な潜在的脅威についてユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントに異常または不審なアクティビティがあった場合、すべてまたは選択された管理者に電子メール通知が送信されます。
アクションと手動での設定方法の詳細については、「ポリシーとアクション」を参照してください。
ユーザーにアクションを手動で適用するには、ユーザープロファイルに移動し、適切なリスクインジケーターを選択します。「アクション」メニューからアクションを選択し、「適用」をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
ジェイルブレイクまたはルート化されたデバイスが検出されました
Citrix Analyticsは、ジェイルブレイクまたはルート化されたデバイスのアクティビティに基づいてアクセス脅威を検出し、対応するリスクインジケーターをトリガーします。
ジェイルブレイクまたはルート化されたデバイスのリスクインジケーターは、ユーザーがジェイルブレイクまたはルート化されたデバイスを使用してネットワークに接続したときにトリガーされます。Secure Hubはデバイスを検出し、インシデントをEndpoint Managementサービスに報告します。このアラートにより、承認されたユーザーとデバイスのみが組織のネットワークに接続されていることが保証されます。
ジェイルブレイクまたはルート化されたデバイスのリスクインジケーターに関連するリスク要因は、その他のリスクインジケーターです。リスク要因の詳細については、「Citrixユーザーリスクインジケーター」を参照してください。
ジェイルブレイクまたはルート化されたデバイスが検出されたリスクインジケーターはいつトリガーされます?
セキュリティ担当者にとって、ユーザーがネットワーク準拠のデバイスを使用して接続していることを確認できることは重要です。ジェイルブレイクまたはルート化されたデバイスが検出されましたのリスクインジケーターは、ジェイルブレイクされたiOSデバイスまたはルート化されたAndroidデバイスを使用しているユーザーに警告します。
ジェイルブレイクまたはルート化されたデバイスのリスクインジケーターは、登録済みのデバイスがジェイルブレイクまたはルート化されたときにトリガーされます。Secure Hubはデバイス上のイベントを検出し、Endpoint Managementサービスに報告します。
ジェイルブレイクまたはルート化されたデバイスが検出されたリスクインジケーターを分析する方法?
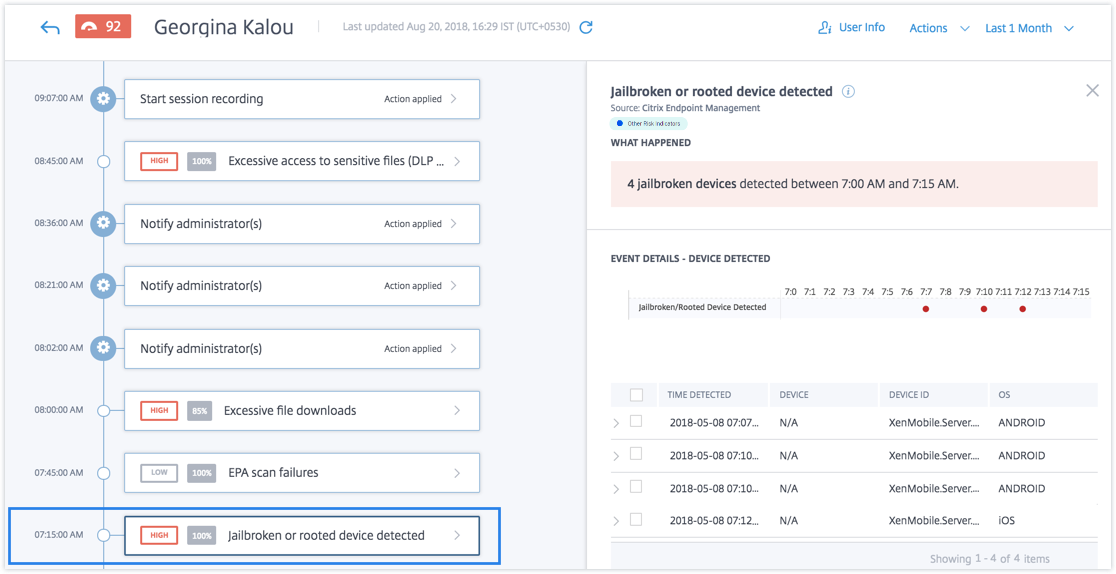
登録済みのiOSデバイスが最近ジェイルブレイクされたユーザーGeorgina Kalouを考えてみましょう。この疑わしい動作はCitrix Analyticsによって検出され、Georgina Kalouにリスクスコアが割り当てられます。
Georgina Kalouのリスクタイムラインから、報告されたジェイルブレイクまたはルート化されたデバイスが検出されましたのリスクインジケーターを選択できます。イベントの理由が、リスクインジケーターがトリガーされた時刻、イベントの説明などの詳細とともに表示されます。
ユーザーのジェイルブレイクまたはルート化されたデバイスが検出されましたのリスクインジケーターを表示するには、セキュリティ > ユーザーに移動し、ユーザーを選択します。
-
何が起こったかセクションでは、イベントの概要を表示できます。検出されたジェイルブレイクまたはルート化されたデバイスの数とイベントが発生した時刻を表示できます。
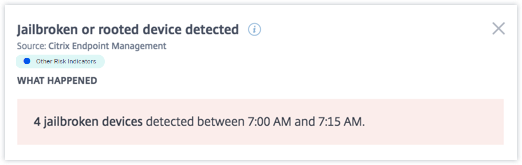
-
イベント詳細 – デバイス検出セクションでは、イベントがグラフィカル形式と表形式で表示されます。イベントはグラフに個別のエントリとしても表示され、表には次の主要情報が示されます。
-
検出時刻。ジェイルブレイクまたはルート化されたデバイスが検出された時刻。
-
デバイス。使用されたモバイルデバイス。
-
デバイスID。セッションへのログオンに使用されるデバイスのIDに関する情報。
-
OS。モバイルデバイスのオペレーティングシステム。
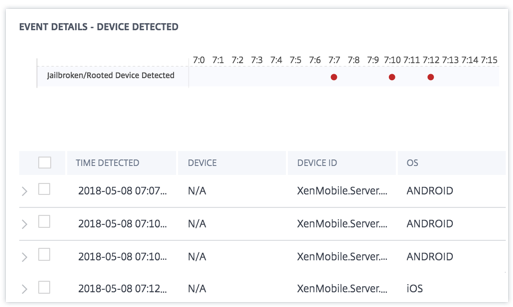
-
注
詳細を表形式で表示するだけでなく、アラートのインスタンスの横にある矢印をクリックすると、さらに詳細が表示されます。
ユーザーに適用できるアクション?
ユーザーアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来の潜在的な脅威についてユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者に電子メール通知が送信されます。
アクションとそれらを手動で構成する方法の詳細については、「ポリシーとアクション」を参照してください。
ユーザーにアクションを手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注記
リスクインジケーターをトリガーするデータソースに関わらず、他のデータソースに関連するアクションを適用できます。
管理対象外デバイスが検出されました
Citrix Analyticsは、管理対象外デバイスのアクティビティに基づいてアクセス脅威を検出し、対応するリスクインジケーターをトリガーします。
管理対象外デバイスが検出されましたリスクインジケーターは、デバイスが次の状態のときにトリガーされます。
-
自動アクションによりリモートでワイプされた。
-
管理者によって手動でワイプされた。
-
ユーザーによって登録解除された。
管理対象外デバイスが検出されましたリスクインジケーターに関連付けられているリスク要因は、その他のリスクインジケーターです。リスク要因の詳細については、Citrixユーザーリスクインジケーターを参照してください。
管理対象外デバイス検出リスクインジケーターがトリガーされるタイミング?
管理対象外デバイスが検出されましたリスクインジケーターは、ユーザーのデバイスが管理対象外になったときに報告されます。デバイスが管理対象外の状態になるのは、次の理由によります。
-
ユーザーによって実行されたアクション。
-
Endpoint Management管理者またはサーバーによって実行されたアクション。
組織では、Endpoint Managementサービスを使用して、ネットワークにアクセスするデバイスとアプリを管理できます。詳細については、管理モードを参照してください。
ユーザーのデバイスが管理対象外の状態に変わると、Endpoint Managementサービスはこのイベントを検出し、Citrix Analyticsに報告します。ユーザーのリスクスコアが更新されます。管理対象外デバイスが検出されましたリスクインジケーターがユーザーのリスクタイムラインに追加されます。
「管理対象外デバイス検出」リスクインジケーターを分析する方法?
ユーザーのGeorgina Kalouを例に考えてみましょう。彼女のデバイスは、サーバー上の自動アクションによってリモートワイプされました。Endpoint Managementは、このイベントをCitrix Analyticsに報告し、Citrix AnalyticsはGeorgina Kalouに更新されたリスクスコアを割り当てます。
Georgina Kalouのリスクタイムラインから、報告された「管理対象外デバイス検出」リスクインジケーターを選択できます。イベントの理由は、リスクインジケーターがトリガーされた時刻、イベントの説明などの詳細とともに表示されます。
ユーザーの管理対象外デバイス検出リスクインジケーターを表示するには、セキュリティ > ユーザーに移動し、そのユーザーを選択します。
管理対象外デバイス検出(/en-us/citrix-analytics/media/endpoint-management-unmanaged-device-detected.png)
-
何が起こったかセクションでは、イベントの概要を表示できます。検出された管理対象外デバイスの数とイベント発生時刻を表示できます。
管理対象外デバイス検出で何が起こったか(/en-us/citrix-analytics/media/endpoint-management-unmanaged-device-detected-what-happened.png)
-
イベントの詳細 – デバイス検出セクションでは、イベントがグラフ形式と表形式で表示されます。イベントはグラフ内で個別のエントリとしても表示され、表には次の主要情報が示されます。
-
検出時刻。イベントが検出された時刻。
-
デバイス。使用されたモバイルデバイス。
-
デバイスID。モバイルデバイスのデバイスID。
-
OS。モバイルデバイスのオペレーティングシステム。管理対象外デバイス検出イベントの詳細(/en-us/citrix-analytics/media/endpoint-management-unmanaged-device-detected-event-details.png)
-
ユーザーに適用できるアクション?
ユーザーアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来的な潜在的脅威についてユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
アクションとそれらを手動で構成する方法の詳細については、ポリシーとアクションを参照してください。
アクションをユーザーに手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。