
Citrix Secure Private Access™ のリスクインジケーター
危険なWebサイトへのアクセス
注 Secure Private Access によるカテゴリベースのWebフィルタリングの廃止により、Citrix Analytics for Security™ の以下の機能が影響を受けます。
-
カテゴリグループ、カテゴリ、URLの評価などのデータフィールドは、Citrix Analytics for Security ダッシュボードでは利用できなくなりました。
-
同じデータに依存する危険なWebサイトアクセスインジケーターも廃止され、お客様に対してはトリガーされません。
-
データフィールド(カテゴリグループ、カテゴリ、URLの評価)を使用する既存のカスタムリスクインジケーターおよびそれに関連するポリシーは、今後トリガーされません。
Secure Private Access からの廃止の詳細については、「機能の廃止」を参照してください。
ブラックリストに登録されたURLへのアクセス試行
Citrix Analytics は、ユーザーがアクセスしたブラックリストに登録されたURLに基づいてデータアクセス脅威を検出し、対応するリスクインジケーターをトリガーします。
ブラックリストに登録されたURLへのアクセス試行リスクインジケーターは、ユーザーがSecure Private Access で構成されたブラックリストに登録されたURLへのアクセスを試行したときに、Citrix Analytics で報告されます。
ブラックリストに登録されたURLへのアクセス試行リスクインジケーターに関連付けられているリスク要因は、その他のリスクインジケーターです。リスク要因の詳細については、「Citrixユーザーリスクインジケーター」を参照してください。
ブラックリストに登録されたURLへのアクセス試行リスクインジケーターがトリガーされるタイミング?
Secure Private Access には、ブラックリストに登録されたURLへのアクセスを制限するためのポリシーベースの制御を提供するURL分類機能が含まれています。ユーザーがブラックリストに登録されたURLへのアクセスを試行すると、Secure Private Access はこのイベントをCitrix Analytics に報告します。Citrix Analytics はユーザーのリスクスコアを更新し、ユーザーのリスクタイムラインにブラックリストに登録されたURLへのアクセス試行リスクインジケーターのエントリを追加します。
ブラックリストに登録されたURLへのアクセス試行リスクインジケーターを分析する方法?
Secure Private Access で構成されたブラックリストに登録されたURLにアクセスしたユーザーGeorgina Kalouを考えてみましょう。Secure Private Access はこのイベントをCitrix Analytics に報告し、Citrix Analytics はGeorgina Kalouに更新されたリスクスコアを割り当てます。ブラックリストに登録されたURLへのアクセス試行リスクインジケーターは、Georgina Kalouのリスクタイムラインに追加されます。
Georgina Kalouの危険度タイムラインから、報告されたブラックリストに登録されたURLへのアクセス試行危険度インジケーターを選択できます。イベントの理由が、イベントの時刻、ウェブサイトの詳細などのイベントに関する詳細とともに表示されます。
ユーザーのブラックリストに登録されたURLへのアクセス試行エントリを表示するには、セキュリティ > ユーザーに移動し、ユーザーを選択します。
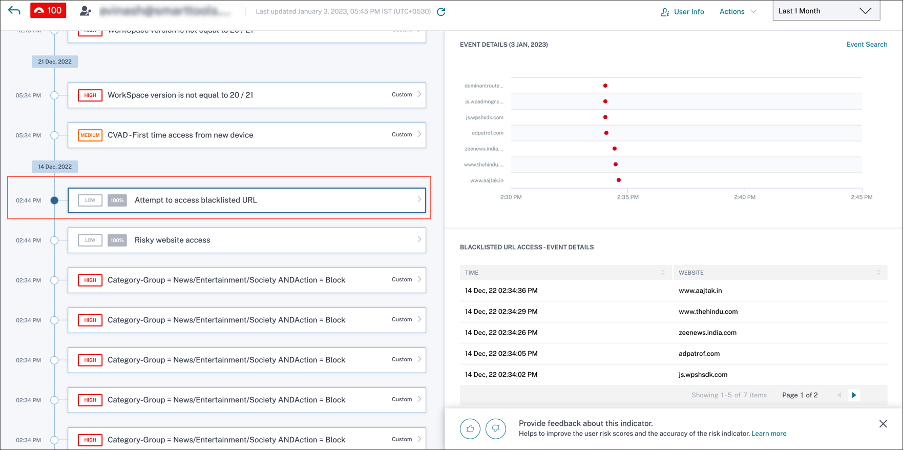
タイムラインからブラックリストに登録されたURLへのアクセス試行危険度インジケーターエントリを選択すると、対応する詳細情報パネルが右ペインに表示されます。
-
何が起こったかセクションには、危険度インジケーターの簡単な概要が示されます。これには、選択した期間中にユーザーがアクセスしたブラックリストに登録されたURLの詳細が含まれます。
-
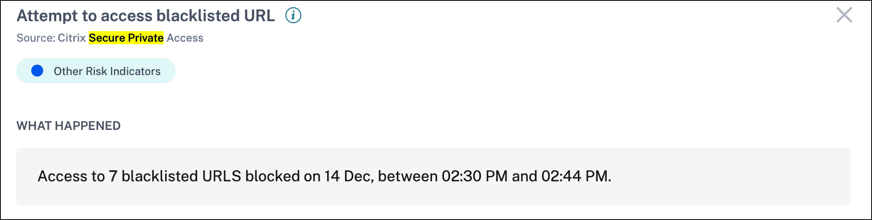
イベントの詳細セクションには、選択した期間中に発生した個々のイベントのタイムライン視覚化が含まれます。また、各イベントに関する以下の主要情報を表示できます。
-
時刻。イベントが発生した時刻。
-
ウェブサイト。ユーザーがアクセスした危険なウェブサイト。
-
カテゴリ。Secure Private Accessによってブラックリストに登録されたURLに指定されたカテゴリ。
-
評価スコア。Secure Private Accessによってブラックリストに登録されたURLに対して返された評価スコア。詳細については、URL評価スコアを参照してください。
-
ユーザーに適用できるアクション?
ユーザーのアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来の潜在的な脅威についてユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
アクションと手動での設定方法の詳細については、「ポリシーとアクション」を参照してください。
アクションをユーザーに手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
不審なアップロード量
Citrix Analyticsは、不審なアップロード量のアクティビティに基づいてデータアクセス脅威を検出し、対応するリスクインジケーターをトリガーします。
不審なアップロード量リスクインジケーターは、ユーザーがアプリケーションまたはWebサイトに過剰な量のデータをアップロードしたときに報告されます。
不審なアップロード量リスクインジケーターに関連するリスク要因は、その他のリスクインジケーターです。リスク要因の詳細については、「Citrixユーザーリスクインジケーター」を参照してください。
不審なアップロード量リスクインジケーターはいつトリガーされますか?
Secure Private Accessは、悪意のある、危険な、または不明なWebサイトへのアクセス、消費された帯域幅、危険なダウンロードとアップロードなど、ユーザーのアクティビティを監視するように構成できます。組織内のユーザーがアプリケーションまたはWebサイトにデータをアップロードすると、Secure Private AccessはこれらのイベントをCitrix Analyticsに報告します。
Citrix Analyticsはこれらすべてのイベントを監視し、このユーザーアクティビティがユーザーの通常行動に反すると判断した場合、ユーザーのリスクスコアを更新します。不審なアップロード量リスクインジケーターがユーザーのリスクタイムラインに追加されます。
不審なアップロード量リスクインジケーターを分析する方法?
アダム・マックスウェルというユーザーが、アプリケーションまたはWebサイトに過剰な量のデータをアップロードしたとします。Secure Private AccessはこれらのイベントをCitrix Analyticsに報告し、Citrix Analyticsはアダム・マックスウェルに更新されたリスクスコアを割り当てます。不審なアップロード量リスクインジケーターは、アダム・マックスウェルのリスクタイムラインに追加されます。
アダム・マックスウェルのリスクタイムラインから、報告された不審なアップロード量リスクインジケーターを選択できます。イベントの理由が、イベントの時刻やドメインなどの詳細とともに表示されます。
「異常なアップロード量」のリスクインジケーターを表示するには、セキュリティ > ユーザーに移動し、ユーザーを選択します。
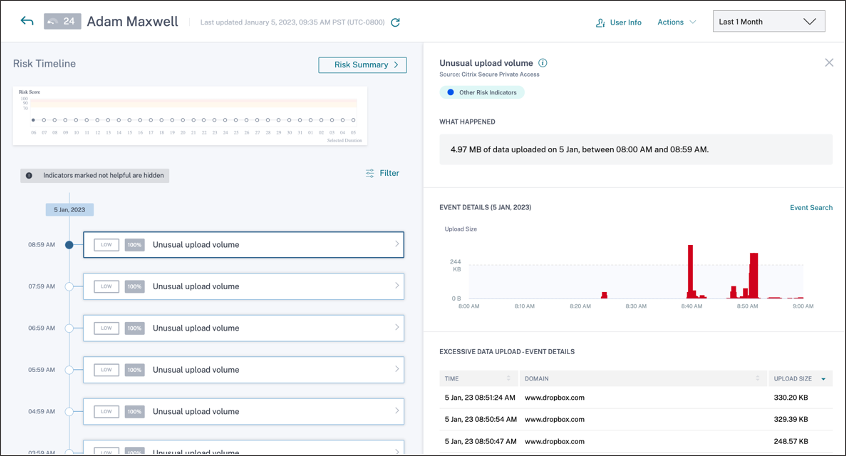
タイムラインから「異常なアップロード量」のリスクインジケーターエントリを選択すると、対応する詳細情報パネルが右ペインに表示されます。
-
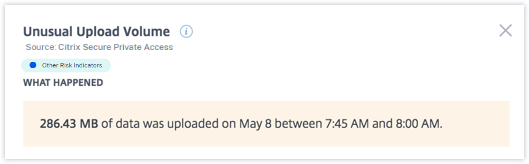
「何が起こったか」セクションには、選択した期間中にアップロードされたデータ量を含む、リスクインジケーターの簡単な概要が示されます。
-
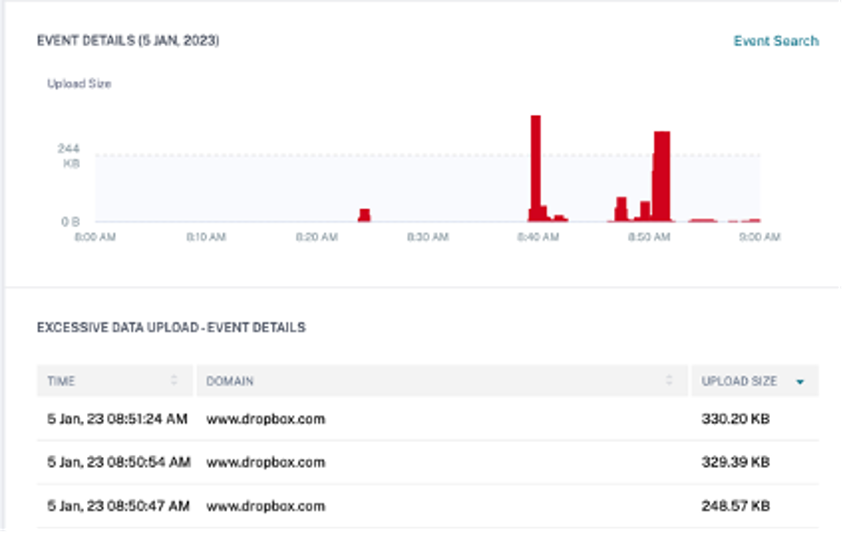
「イベント詳細」セクションには、選択した期間中に発生した個々のデータアップロードイベントのタイムライン視覚化が含まれます。また、各イベントに関する次の主要情報を表示できます。
-
時間。過剰なデータがアプリケーションまたはウェブサイトにアップロードされた時間。
-
ドメイン。ユーザーがデータをアップロードしたドメイン。
-
アップロードサイズ。ドメインにアップロードされたデータの量。
-
ユーザーに適用できるアクションは何ですか?
ユーザーのアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来の潜在的な脅威についてユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーのアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
アクションとそれらを手動で構成する方法の詳細については、ポリシーとアクションを参照してください。
ユーザーに手動でアクションを適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
過剰なデータダウンロード
Citrix Analyticsは、ネットワーク内のユーザーがダウンロードした過剰なデータに基づいてデータアクセス脅威を検出し、対応するリスクインジケーターをトリガーします。
このリスクインジケーターは、組織内のユーザーがアプリケーションまたはWebサイトから過剰な量のデータをダウンロードしたときに報告されます。
過剰なデータダウンロードのリスクインジケーターはいつトリガーされますか?
Secure Private Accessを構成して、悪意のある、危険な、または不明なWebサイトへのアクセス、消費された帯域幅、危険なダウンロードとアップロードなど、ユーザーのアクティビティを監視できます。組織内のユーザーがアプリケーションまたはWebサイトからデータをダウンロードすると、Secure Private AccessはこれらのイベントをCitrix Analyticsに報告します。
Citrix Analyticsはこれらすべてのイベントを監視し、ユーザーのアクティビティが通常の行動と異なることを判断した場合、ユーザーのリスクスコアを更新します。過剰なデータダウンロードのリスクインジケーターがユーザーのリスクタイムラインに追加されます。
過剰なデータダウンロードのリスクインジケーターに関連するリスク要因は、その他のリスクインジケーターです。リスク要因の詳細については、Citrixユーザーリスクインジケーターを参照してください。
過剰なデータダウンロードのリスクインジケーターを分析する方法?
ユーザーのGeorgina KalouがアプリケーションまたはWebサイトから過剰な量のデータをダウンロードしたとします。Secure Private AccessはこれらのイベントをCitrix Analyticsに報告し、Citrix AnalyticsはGeorgina Kalouに更新されたリスクスコアを割り当て、ユーザーのリスクタイムラインに過剰なデータダウンロードのリスクインジケーターエントリを追加します。
Georgina Kalouのリスクタイムラインから、報告された過剰なデータダウンロードのリスクインジケーターを選択できます。イベントの理由が、時間やドメインの詳細などのイベントに関する詳細とともに表示されます。
過剰なデータダウンロードのリスクインジケーターを表示するには、セキュリティ > ユーザーに移動し、ユーザーを選択します。
タイムラインから過剰なデータダウンロードのリスクインジケーターエントリを選択すると、対応する詳細情報パネルが右ペインに表示されます。
Secure Private Access 過剰なデータダウンロード(/en-us/citrix-analytics/media/access-control-unusual-download-volume.png)
-
「何が起こったか」セクションでは、選択した期間中にアップロードまたはダウンロードされたデータ量を含む、リスクインジケーターの簡単な概要が提供されます。Secure Private Access 過剰なデータダウンロード 何が起こったか(/en-us/citrix-analytics/media/access-control-unusual-download-volume-what-happened.png)
-
「イベント詳細」セクションには、選択した期間中に発生した個々のデータダウンロードイベントのタイムライン視覚化が含まれています。また、各イベントに関する以下の主要な情報を表示できます。
-
時間。過剰なデータがアプリケーションまたはウェブサイトにダウンロードされた時間。
-
ドメイン。ユーザーがデータをダウンロードしたドメイン。
-
ダウンロードサイズ。ドメインにダウンロードされたデータ量。Secure Private Access 過剰なデータダウンロード イベント詳細(/en-us/citrix-analytics/media/access-control-unusual-download-volume-event-details.png)
-
ユーザーにどのようなアクションを適用できますか?
ユーザーのアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来の潜在的な脅威のためにユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーのアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
アクションとそれらを手動で構成する方法の詳細については、「」(/ja-jp/security-analytics/policies-and-actions.html#configure-policies-and-actions)を参照してください。
ユーザーにアクションを手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。「アクション」メニューからアクションを選択し、「適用」をクリックします。
注
リスクインジケーターをトリガーするデータソースに関わらず、他のデータソースに関連するアクションを適用できます。