ユーザーリスクタイムラインとプロファイル
注
注意: Citrix Content Collaboration™ および ShareFile はサポート終了となり、ユーザーは利用できなくなりました。
ユーザープロファイル上のユーザーリスクタイムラインにより、Citrix Analytics 管理者はユーザーの危険な行動についてより深い洞察を得ることができます。デフォルトでは、ユーザーリスクタイムラインは過去1か月間表示されます。選択した期間にアカウントに対して実行された対応するアクションも確認できます。ユーザーリスクタイムラインから、ユーザープロファイルをさらに深く掘り下げて、次のことを理解できます。
-
アプリケーションの使用状況
-
データ使用状況
-
デバイス使用状況
-
場所の使用状況
また、ユーザーのリスクスコアとリスクインジケータの傾向を表示し、そのユーザーが高リスクユーザーであるかどうかを判断できます。
ユーザーリスクタイムラインページの左上隅で、ユーザーの最新のリスクスコアを表示できます。リスク概要ビューレポートには、最新のスコアと過去の最大スコアの両方が表示されます。
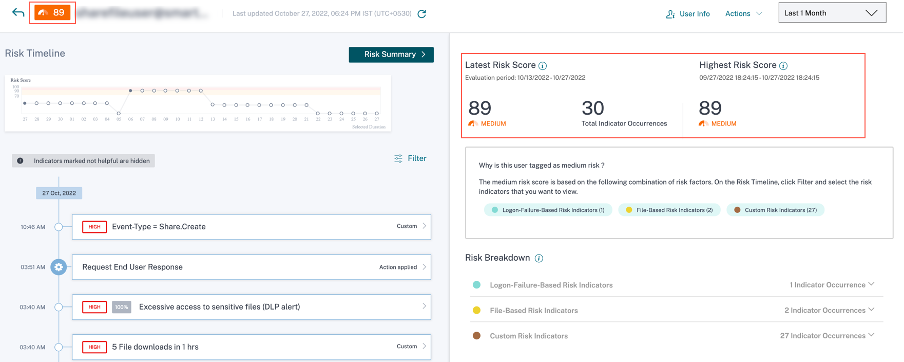
ユーザーのリスクタイムラインに移動すると、リスクインジケータまたはアカウントに適用されたアクションのいずれかを選択できます。上記のいずれかを選択すると、右側のペインにリスクインジケータセクションまたはアクションセクションが表示されます。
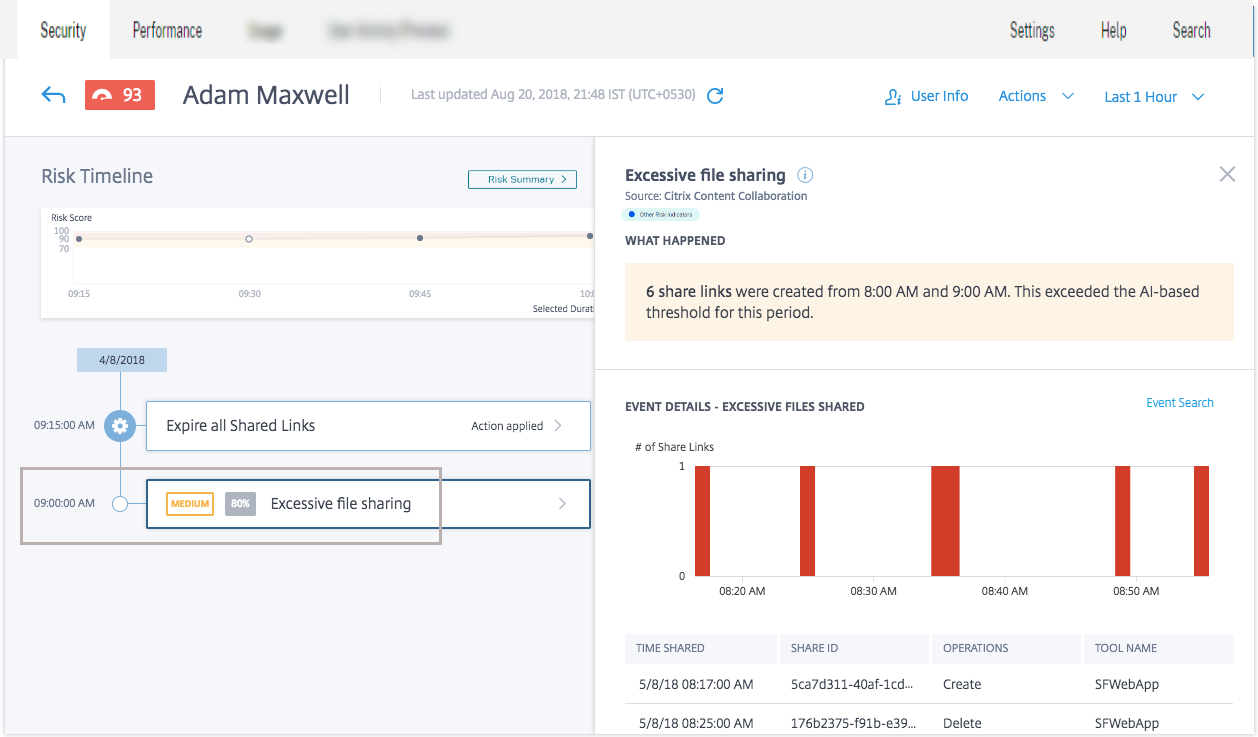
リスクタイムライン
リスクタイムラインには、次の情報が表示されます。
-
リスクインジケーター。リスクインジケーターとは、疑わしい、または組織にセキュリティ上の脅威をもたらす可能性のあるユーザーアクティビティです。インジケーターは、ユーザーの行動が通常の行動から逸脱した場合にトリガーされます。リスクインジケーターは、以下のデータソースに対応しています。
-
シトリックス コンテンツ コラボレーション
-
シトリックス ゲートウェイ
-
シトリックス エンドポイント マネジメント™
-
シトリックス バーチャルアプリ&デスクトップ または シトリックス DaaS (旧称 シトリックス バーチャルアプリ&デスクトップ サービス)
-
シトリックス セキュア プライベート アクセス
ユーザーのタイムラインからリスクインジケーターを選択すると、右ペインにリスクインジケーター情報セクションが表示されます。リスクインジケーターの理由とイベントの詳細を表示できます。これらは、以下のセクションに大別されます。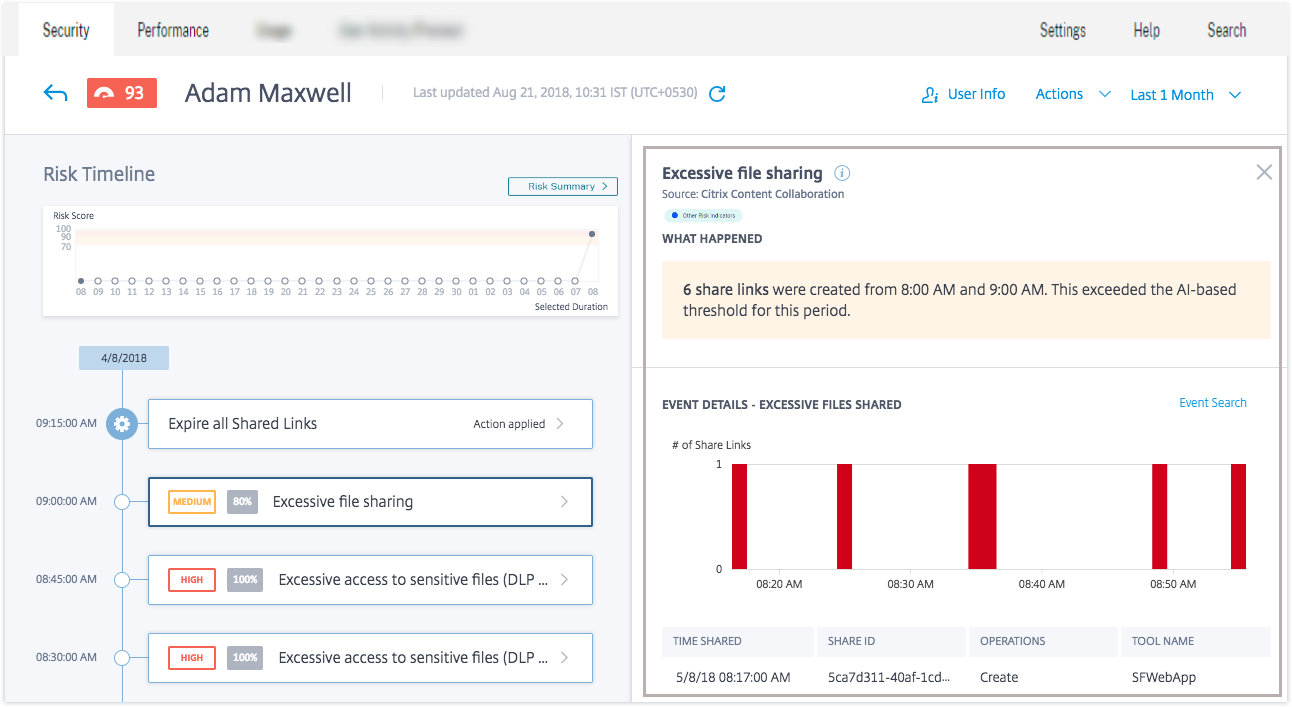
-
何が起こったか。ここでは、リスクインジケーターの概要を表示できます。たとえば、過剰なファイル共有リスクインジケーターを選択した場合、「何が起こったか」セクションで、受信者に送信された共有リンクの数と共有イベントが発生した日時を表示できます。
-
イベントの詳細。個々のイベントエントリを、イベントの詳細とともにグラフィカル形式および表形式で表示できます。イベント検索をクリックすると、セルフサービス検索ページにアクセスし、ユーザーのリスクインジケーターに対応するイベントを表示できます。詳細については、セルフサービス検索を参照してください。
-
追加のコンテキスト情報。このセクションでは、イベント発生時に共有されたデータ(もしあれば)を表示できます。
リスクインジケーターを手動で「役立つ」または「役立たない」とマークできます。詳細については、ユーザーリスクインジケーターのフィードバックを提供するを参照してください。詳細情報: リスクインジケーター -
-
アクション。アクションは、疑わしいイベントに対応し、将来の異常なイベントの発生を防ぐのに役立ちます。ユーザーのプロファイルに適用されたアクションは、リスクタイムラインに表示されます。これらのアクションは、構成されたポリシーを通じてユーザーアカウントに自動的に適用されるか、特定のアクションを手動で適用できます。詳細情報: ポリシーとアクション。リスクタイムラインのアクション(/en-us/citrix-analytics/media/risk-timeline-actions.png)
-
特権ユーザーイベント。ユーザーの管理者またはエグゼクティブの特権ステータスに変更があるたびに、特権ユーザーイベントがトリガーされます。ユーザーに対してリスクインジケーターがトリガーされた場合、指定された特権ステータス変更イベントと関連付けることができます。必要に応じて、ユーザープロファイルに適切なアクションを適用できます。ユーザーのリスクタイムラインに表示される管理者またはエグゼクティブの特権イベントは次のとおりです。
-
エグゼクティブグループに追加されました
-
エグゼクティブグループから削除されました
-
管理者権限に昇格しました
-
管理者権限が削除されました
エグゼクティブ特権グループCitrixAnalyticsに追加されたユーザーAdam Maxwellを考えてみましょう。エグゼクティブグループに追加されましたイベントがユーザーのリスクタイムラインに追加されます。その後、Adamはファイルやフォルダーを過度に削除し始め、異常な動作を検出する機械学習アルゴリズムをトリガーします。過剰なファイルまたはフォルダーの削除リスクインジケーターがユーザーのリスクタイムラインに追加されます。リスクタイムラインでイベントとリスクインジケーターを比較できます。比較後、リスクインジケーターがイベントの結果としてトリガーされたかどうかを判断できます。その場合、Adamのプロファイルに適切なアクションを適用できます。特権ユーザーの詳細については、「特権ユーザー」を参照してください。 -
ユーザーのタイムラインからイベントを選択すると、イベント情報セクションが右ペインに表示されます。
エグゼクティブの場合、右ペインにはユーザーの状態、日付と時刻、Active Directoryグループなどの情報が表示されます。
特権ユーザー(/en-us/citrix-analytics/media/privileged-user-risk-timeline.png)
管理者特権イベントの場合、右ペインにはユーザーの状態、日付と時刻、製品内などの情報が表示されます。
リスクの概要
View the risk factors associated with the user that contributed to their risk score. You can see the risk score details taken as the maximum over the selected time period, along with the latest score and corresponding risk indicator count. Upon navigation to the User Timeline from either the main landing page or the Risky Users page, the time selection is preserved from the source page. For more information about the risk factors, see Citrix user risk indicators.
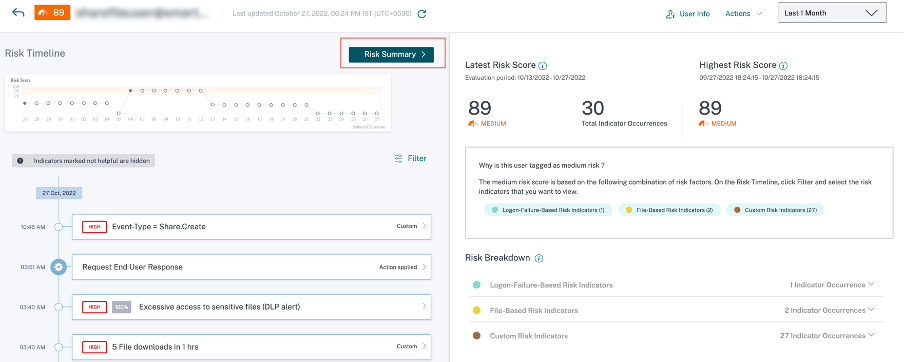
「リスク概要」をクリックして、次の情報を表示します。
-
最新のリスクスコア:最新のリスクスコアは、最近の行動に基づいてユーザーの現在のリスクを示します。リスクスコアは、過去2週間にわたってユーザーが組織にもたらすリスクのレベルを決定します。リスクスコアの値は動的であり、ユーザー行動分析に基づいて変化します。このスコアに基づいて、ユーザーは次のいずれかのカテゴリに分類されます:高リスクユーザー、中リスクユーザー、低リスクユーザー、およびリスクスコアがゼロのユーザー。ユーザーカテゴリの詳細については、ユーザーダッシュボードを参照してください。
-
インジケーターの合計発生数:過去2週間にユーザーによってトリガーされたリスクインジケーターの合計数を示します。これらのトリガーされたリスクインジケーターがユーザーのリスクスコアを決定します。
-
-
最高リスクスコア:最高リスクスコアは、選択された期間内にこのユーザーに対して計算されたリスクスコアの最大値を示します。これはユーザーの集計リスクを表すものであり、必ずしも最新のリスクスコアと等しいとは限りません。
-
リスク要因:リスクスコアに寄与したユーザーアクティビティに関連するリスク要因の1つ以上の組み合わせを示します。
-
リスクの内訳:各リスク要因についてユーザーによってトリガーされたリスクインジケーターの数を示します。詳細を表示するには、行を展開してください。
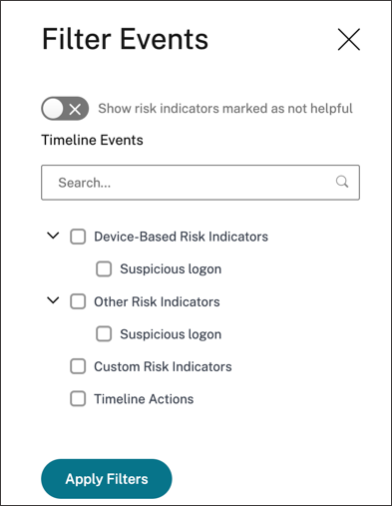
ユーザータイムラインで、フィルターをクリックし、ユーザーに関連付けられたリスク要因、適用されたアクション、または特権ユーザーのステータスを選択して、対応するイベントを表示します。
ユーザープロファイル
ユーザープロファイルページには、ユーザーのアクティブディレクトリから取得された以下のユーザー情報が表示されます。
-
役職
-
住所
-
メール
-
電話
-
場所
-
組織