
新機能
Citrix の目標は、利用可能になった時点で Citrix Analytics のお客様に新機能と製品アップデートを提供することです。新しいリリースはより多くの価値を提供するため、アップデートを遅らせる理由はありません。
お客様にとって、このプロセスは透過的です。最初のアップデートは Citrix の内部サイトにのみ適用され、その後、段階的にお客様の環境に適用されます。アップデートを段階的に提供することで、製品の品質を確保し、可用性を最大化するのに役立ちます。
April 15, 2024
新しいエグゼクティブサマリーレポート
複数のレポートを単一のエグゼクティブレポートに統合し、必要な期間でスケジュール設定できるようになりました。この新機能により、対象ユーザーには必要なグラフィカル情報のみが提供されます。詳細については、「エグゼクティブサマリーレポート」を参照してください。
January 29, 2024
Workspace Appステータスフィールドの更新
-
セルフサービス検索: 新しく導入された Workspace App status フィールドを Citrix Apps and Desktops データソースに利用することで、Workspace Appバージョンのサポートステータスを検索するクエリを実行できるようになりました。
-
ユーザー: Workspace App Status 列は削除されました。
詳細については、「Apps and Desktops のセルフサービス検索」を参照してください。
January 25, 2024
CAS UI の不整合が解消されました
Apps and Desktops データソースの セルフサービス検索 機能で、以下の問題が解決されました。
-
以前はセッション内で順不同に表示されていたイベントが、正しく表示されるようになりました。
-
デフォルトの列が更新されました。
January 24, 2024
SIEM環境におけるユーザープロファイルイベントの強化
SIEM環境にエクスポートされるユーザープロファイルイベントには、以下が含まれるようになりました。
-
IPアドレスのインサイト
-
Citrix Virtual Apps and Desktops™ および Citrix DaaS (旧称 Citrix Virtual Apps and Desktops service) のロケーションインサイト
これらの新しい機能強化により、組織のデータへのアクセスに使用されたクライアントのIPアドレスを特定し、Citrix Virtual Apps and Desktops および Citrix DaaS の両方からユーザーの位置情報を収集できるようになります。
詳細については、「SIEMのリスクインサイトデータ」を参照してください。
December 01, 2023
週次メールおよびSIEMアラートの管理者メール設定ページ
新しい管理者メール設定機能を使用すると、システムアラートのカスタム配布リスト受信者を構成できます。この機能強化により、管理者は自分に関連するシステムアラートのみを受信できるようになります。
詳細については、「管理者メール設定」を参照してください。
ユーザーダッシュボード - 新しいアクティブユーザー数時間フィルターと概要セクションの更新
ユーザーダッシュボードの新しい時間フィルターを使用すると、Citrix Analytics を有効にしているデータソースを考慮して、特定の期間における組織内のアクティブユーザーの総数を表示および変更できます。
ユーザーダッシュボードの強化された概要セクションには、組織内のユーザー総数と、現在ログオンしているアクティブユーザーおよび非アクティブユーザーの数が表示されます。
詳細については、「ユーザーダッシュボード」(/ja-jp/security-analytics/users-dashboard.html)を参照してください。
強化されたカスタムレポート
-
Citrix Analytics for Securityで利用可能なイベントとインサイトを使用して、カスタムレポートを作成およびスケジュールできるようになりました。カスタムレポートは、特定の関心のある情報を抽出し、データをグラフィカルに整理するのに役立ちます。
-
セルフサービス検索クエリベースのレポート、テンプレート、より優れた視覚化、すべてのデータソースとメトリックのカバー、レポートのスケジュール設定、PDFのエクスポートなど、強化されたカスタムレポートプラットフォーム機能を使用できるようになりました。
詳細については、「カスタムレポート」(/ja-jp/security-analytics/create-custom-report.html)を参照してください。
November 30, 2023
Citrix AnalyticsにおけるすべてのShareFile機能の削除
以下のShareFile検出機能は削除されました。
-
共有リンク
-
関連するリスクインジケーター
-
発生を伴うポリシー
-
コンテンツコラボレーションデータエクスポート構成
-
コンテンツコラボレーションレポート
-
検索上のコンテンツコラボレーションデータソース
-
コンテンツコラボレーション保存済み検索
-
コンテンツコラボレーションデータソース。
これらの機能が削除されると、リスクスコアとユーザータイムラインに一時的な不整合が生じる可能性があります。その他のCitrix Analyticsの機能はすべて変更ありません。
ShareFile.com から、ShareFile がセキュリティコントロールへのアクセスを直接簡素化する方法 を学びましょう。
September 22, 2023
カスタムインジケーターのCitrix Secure Browserデータソース
Citrix Secure Browserデータソースのリスクインジケーターを作成して、Secure Browserでのユーザーのアクティビティを追跡できるようになりました。詳細については、(/ja-jp/security-analytics/custom-risk-indicators.html)を参照してください。
SIEMデータエクスポートによる週次メールの機能強化
SIEMデータエクスポートを有効にすることで、週次メールが強化され、組織のセキュリティ体制に関するより深い洞察が得られるようになりました。より多くのデータソースをオンボーディングしてアクティブ化し、ユーザーに関する幅広いイベントを発見できるようになりました。週次メールには、以下の新しい追加事項が含まれています。
-
データ概要セクションには、SIEM環境におけるデータ消費のステータスが表示されます。
-
データエクスポートの消費状況に基づいたデータエクスポートの推奨事項。
詳細については、(/ja-jp/security-analytics/weekly-email.html)を参照してください。
メールにおけるカスタム管理者の通知設定の利用
Citrix Analytics for Securityは、Citrix Cloudでカスタム管理者が設定した通知設定を尊重するようになりました。この機能強化により、カスタム管理者は通知設定をより柔軟に管理できるようになります。この設定は、週次メール、管理者への通知アクションメール、データエクスポートのアラートなどの通知メールを送信する際にも活用されます。
詳細については、(/ja-jp/security-analytics/manage-security-admins.html)を参照してください。
July 04, 2023
セルフサービス検索とカスタムインジケーターにおけるOR演算子のサポート
OR演算子が、セルフサービス検索およびカスタムリスクインジケーター機能で利用可能になりました。OR演算子は、セルフサービス検索やカスタムインジケータークエリなどの検索ビューで使用できます。
詳細については、「検索クエリでサポートされている演算子」を参照してください。
June 15, 2023
VDAクリップボードテレメトリを有効にする
Citrix Apps and Desktopsでクリップボード操作を開始すると、「VDA.Clipboard」というイベントがトリガーされます。これらのクリップボードログは、VDA名、クリップボードサイズ、クリップボード形式の種類、クライアントIP、クリップボード操作、クリップボード操作の方向、クリップボード操作が許可されたかどうかなどの重要な情報を提供します。VDAクリップボードイベント属性は、セルフサービス検索およびカスタムリスクインジケーターワークフローでも利用できます。
-
セルフサービス検索: レポートの生成、クエリの保存、VDA.Clipboardイベントとそのすべての属性詳細の確認ができます。
-
カスタムリスクインジケーター: VDAクリップボードイベントの属性は、カスタムインジケーターワークフローで利用できます。これらのイベントのキー/値ペアを使用して、カスタムインジケーターのトリガーを設定し、アクションを含む自動ポリシーをセットアップできます。
セキュリティ監視のためのクリップボード場所メタデータ収集ポリシーを使用して、クリップボードテレメトリとクリップボードログのCitrix Analytics for Securityへの送信を有効にできます。デフォルトでは、このポリシーは有効になっています。無効にするには、ポリシーページに移動して無効にし、VDAからのデータ収集を停止します。
詳細については、「Citrix DaaSのクリップボードテレメトリを有効にする」を参照してください。
June 14, 2023
Citrix Analytics for Securityにおけるセッションレコーディングのアプリライフサイクルおよびレジストリイベントの利用可能性
セッションレコーディングからの以下のアプリライフサイクルおよびレジストリイベントが、Citrix Analytics for Securityで利用可能になりました。
-
Citrix.EventMonitor.RegistryChange
-
Citrix.EventMonitor.SessionLaunch
-
Citrix.EventMonitor.SessionEnd
-
Citrix.EventMonitor.Clipboard
-
Citrix.EventMonitor.FileTransfer
これらのイベントを表示し、カスタムインジケーターを作成し、これらのイベントをSIEM環境にエクスポートできます。
詳細については、「イベントの種類とサポートされているフィールド」を参照してください。
June 08, 2023
修正された問題
-
Apps and Desktopsのセルフサービス検索において、Session.LogonおよびSession.endユーザーイベントの場合、検索クエリのApp-Nameディメンションには、起動されたアプリケーションまたはデスクトップの名前ではなく、Delivery Groupの名前が入力され、管理者を誤解させる可能性があります。App-Nameディメンションは、App.Start/App.Endイベントのクエリに役立ちます。これは、起動されているアプリケーションを指すためです。詳細については、「Apps and Desktopsのセルフサービス検索」を参照してください。この問題は修正されました。
-
Citrix WorkspaceアプリとCitrix Receiverクライアントの一部のバージョンは、特定のイベントをCitrix Analyticsに送信しません。そのため、Citrix Analyticsはこれらのイベントに関するインサイトを提供したり、リスクインジケーターを生成したりできません。この問題は修正されました。詳細については、「チェック6:仮想アプリとデスクトップのイベントはAnalyticsに送信されますか?」を参照してください。
May 29, 2023
Splunk用Citrix AnalyticsアドオンがSplunk Cloud Platformで利用可能に
Citrix AnalyticsのSplunk統合は、Splunk用Citrix Analyticsアドオンを利用して分析環境に接続し、ビジネスに不可欠なデータをSplunk環境に取り込みます。
以前は、このアドオンはSplunk EnterpriseレイヤーへのインストールのみがSplunkによって検証されており、顧客はオンプレミスのSplunk環境内でアドオンを構成する責任がありました。最新バージョン2.1.2では、このアドオンはSplunk CloudとのSplunkプラットフォーム互換性が追加されました。IDMを使用するClassicインスタンスまたはVictoriaインスタンスを使用している顧客は、このプラットフォーム互換性の強化を利用できます。現在、顧客はSplunk統合を容易にするためにアドオンの展開を検討する際に、Splunk EnterpriseまたはSplunk Cloudのいずれかを選択する柔軟性があります。
詳細については、「Splunk Integration」を参照してください。
SIEMでのセッション記録イベント
セッション記録イベントを、Apps and DesktopsのRisk InsightイベントおよびData Sourceイベントの形式でSIEMにエクスポートできるようになりました。新しく追加されたイベントタイプは、データエクスポートページのデータエクスポートステージで見つけることができます。
詳細については、「Policies and Actions」を参照してください。
May 24, 2023
エンドユーザーへの通知グローバルアクション
Citrix Analyticsのポリシーとアクション機能は、組み込みまたはカスタムのリスクインジケータートリガーと組み合わせることができるエンドユーザーへの通知グローバルアクションをサポートするようになりました。管理者は、エンドユーザーのみにメール通知を生成するエンドユーザーへの通知アクションを含むポリシーを作成できます。このアクションは、承認されていないアプリケーションの使用についてユーザーに通知したり、Citrixアカウントでの疑わしい動作について中断を伴うアクションを実行せずに警告したりするなど、さまざまなコンプライアンスのユースケースに使用できます。管理者は、特定のシナリオに応じてメールの本文と件名をカスタマイズできます。
詳細については、「Notify End User」を参照してください。
May 04, 2023
テストイベントの生成
テストイベント生成機能は、顧客がCitrix Analytics - SIEMパイプラインを迅速にテストできるように作成されました。以前は、管理者がこの統合をテストする必要がある場合、Citrix Analyticsによってイベントが生成され、SIEM環境で受信されているかどうかを確認するために、データソースのオンボーディングとユーザーアクティビティを待つ必要がありました。これはもはや必要ありません。テストデータを送信ボタンをクリックするだけで、ダミーイベントをSIEM環境に送信し、提供されたクエリを使用してCitrix Analytics SIEM統合が期待どおりに設定されているかを確認できます。これは、障害点を特定するのに役立つため、中断されたデータフローのデバッグを試みている管理者にも役立ちます。
詳細については、「Test Event Generation」を参照してください。
SIEMメールアラートの生成
SIEMメールアラート生成機能により、データエクスポートのトラブルシューティングがこれまでになく簡単になります。Citrix Analyticsは、SIEMデータフローの中断につながる、または中断を示す可能性のあるアクティビティに対してシステムアラートを送信します。このメールは、Citrix Cloud管理者、セキュリティフル管理者、セキュリティ読み取り専用管理者、およびセキュリティとパフォーマンスの読み取り専用管理者に配布されます。送信されるアラートの種類は次のとおりです。
-
SIEMデータエクスポートアラート - パスワードがリセットされましたこのメールは、データエクスポートページからアカウントパスワードがリセットされるたびにトリガーされます。Citrix Analytics for Security GUIでのみ実行された場合、データフローの中断につながる可能性があります。このアラートには、パスワードリセットが実行された時刻が含まれているため、データフローを正常に戻すのがはるかに簡単になります。
-
SIEMデータエクスポートアラート - データフロー停止
このメールは、顧客がデータフローの中断に直面するたびにトリガーされます。
-
24時間以上 - アラート内の役立つトラブルシューティングのヒントを使用するか、クイックガイド付きのデータエクスポートサマリータブを利用して、データフローを迅速に正常に戻すための重要な時間です。
-
7日以上 - 各顧客のトピックに対するKafkaの保持ポリシーは7日間であり、一部のセキュリティ関連データが期限切れになっている可能性があります。SIEMへのデータフローを復元するためにトラブルシューティングツールを使用することが不可欠です。
-
30日以上 - これは、顧客がセキュリティ関連データに問題があり、Citrix AnalyticsからSIEM環境へのデータフローの復元に直ちに注意を払う必要があることを意味します。
詳細については、SIEMメールアラート生成を参照してください。
April 13, 2023
March 31, 2023
Citrix Analytics for Securityにおけるセッション記録イベント
Citrix Apps and Desktopsに、セッション記録ベースのイベントを特定および評価するのに役立つ2つの新しいイベントタイプが追加されました。
-
Citrix.EventMonitor.RDPConnection
-
Citrix.EventMonitor.UserAccountModification
管理者は、潜在的なセキュリティリスクを簡単に特定し、評価できるようになりました。これらのイベントを使用して、プロセスID、宛先IPアドレス、ユーザーアカウント操作の説明などの重要なデータを収集できます。さらに、これらのイベントはカスタムリスクインジケーターページとセルフサービス検索ページでも確認できます。
-
セルフサービス検索: これらのイベントを属性の詳細とともに表示できます。
-
カスタムリスクインジケーター: これらのイベントタイプを使用して、カスタムインジケーターを構成できます。 詳細については、「イベントタイプとサポートされるフィールド」を参照してください。
セルフサービス検索のApp Protectionイベント
Citrix Apps and Desktopsデータソースの保護されたセッション中にスクリーンショットをキャプチャしようとすると、AppProtection.ScreenCaptureという新しいイベントがトリガーされます。AppProtection.ScreenCaptureイベントは、セルフサービス検索ページとデータエクスポートページでも利用できます。
-
セルフサービス検索: AppProtection.ScreenCaptureの結果をすべての属性の詳細とともに表示できます。
-
データエクスポート: データエクスポートセクションでAppProtection.ScreenCaptureイベントタイプを表示できます。設定 > データエクスポート > 構成 > エクスポートするデータイベント > に移動し、データソースイベント(オプション)カテゴリからApps and Desktopsを選択します。
Session.Logonイベントの新しい属性であるApp Protection Policiesも表示できます。
詳細については、「イベントタイプとサポートされるフィールド」を参照してください。
March 30, 2023
カスタムロールのサポート
管理者は、Active DirectoryまたはAzure Active Directoryのグループを使用してカスタムロールに追加したり、Citrix Analytics for SecurityのOkta統合を設定したりできます。この統合により、すべてのグループ管理者のサービスアクセス権限を管理するための合理化されたアプローチが可能になります。
管理者をActive DirectoryまたはAzure Active Directoryに正常に追加した後、管理者はグループを作成し、特定のグループにカスタムロールを割り当てることができます。管理者が両方のメンバーである場合、個々の権限がグループ権限よりも優先されます。
詳細については、「カスタムロールのサポート」を参照してください。
SIEM UIのトラブルシューティングパネル
データエクスポートUIは、以下の変更で強化されました。
-
概要タブ: 概要タブには、SIEMイベントメトリック、データソースのオンボーディングステータス、および以下のシナリオにおけるデータ消費ステータスが記述されています。
-
Citrix Analyticsで利用可能なデータ: さまざまなデータソースのオンボーディングステータスを提供します。
-
SIEM消費に利用可能なイベント: SIEM環境に送信されているインサイトの数を提供します。
-
SIEMによるデータ消費: データ消費ステータスを提供します。
-
-
構成タブ: 構成タブには、アカウント設定、SIEM環境設定、およびデータイベント選択に関する情報が含まれています。
-
データエクスポートクイックガイド: 管理者は、SIEM統合の設定と維持を簡素化するクイックガイドを利用できるようになりました。データエクスポートクイックガイドリンクは、概要タブと構成タブの両方からアクセスできます。
詳細については、「データエクスポートのトラブルシューティング」を参照してください。
March 24, 2023
ユーザープロファイル表示の変更
アプリケーション、場所、デバイス、およびShareFileのデータ使用量に関連するユーザーのプロファイルデータは、ユーザーのタイムラインのユーザー情報ページでは利用できません。Active Directoryから取得される以下のユーザー情報は引き続き利用可能です。
-
役職
-
住所
-
メールアドレス
-
電話番号
-
ロケーション
-
組織
SIEMにエクスポートされるユーザープロファイルデータに変更はありません。詳細については、ユーザープロファイルを参照してください。
すべての検索ビューからの動的オートサジェストの削除
テナントの履歴データに基づいたディメンションのオートサジェスト機能は、以下のページで非推奨になりました。
-
セルフサービス検索
-
カスタムリスクインジケーター
ただし、Event-Type や Clipboard-Operations などのディメンションの静的サジェストは、検索ボックスで引き続き利用できます。
詳細については、セルフサービス検索の使用方法を参照してください。
March 21, 2023
オンプレミスStoreFront™データソースのオンボーディングを支援する推奨パネル
データソースページに新しい推奨パネルが導入されました。データソースページの推奨パネルは、オンプレミスStoreFrontデータソースのオンボーディングの重要性についてユーザーに情報を提供します。これにより、ユーザーはオンプレミスStoreFrontデータソースを簡単にオンボーディングでき、利用可能なすべてのデータソースのオンボーディングを確認および保証するためのオプションも提供されます。
詳細については、StoreFront展開への接続を参照してください。
February 23, 2023
February 22, 2023
週次メール通知の機能強化
Citrix Analytics は、組織のセキュリティリスクエクスポージャーを要約するのに役立つ週次メール通知を送信します。週次メール通知は、以下の更新により改善されました。
-
ユーザーのリスク分布の表示 - 1 週間の検出されたユーザーの総数、リスクのあるユーザー数、リスクのないユーザー数
-
1 週間に処理されたイベントの総数
-
1 週間にトリガーされたインジケーターの総数
-
1 週間に実行されたアクションの総数
-
データ処理のために有効になっているデータソースの総数
詳細については、「週次メール通知」を参照してください。
App.SaaS.File.Download イベントタイプに Download File Format フィールドを追加
アプリとデスクトップのデータソースのセルフサービス検索ページに、App.SaaS.File.Download イベントタイプ用の新しい Download File Format フィールドが追加されました。この変更により、Download File Format フィールドのカスタムリスクインジケーターを設定したり、CSV 形式へのエクスポートの一部としてこのフィールドをエクスポートしたりできるようになりました。
詳細については、「アプリとデスクトップのセルフサービス検索」を参照してください。
ブラウザ派生フィールドの変更
以前は、セルフサービス検索ページには、ブラウザ名とバージョンを表す Browser、Browser Major Version、および Browser Minor Version フィールドがありました。しかし、明確さと正確性を確保するため、これら3つのフィールドは非推奨となり、セルフサービス検索、カスタムインジケーターテンプレート、および Apps and Desktops データソースの CSV ダウンロードで Browser Name と Browser Version に置き換えられました。
詳細については、「Apps and Desktops のセルフサービス検索」を参照してください。
February 16, 2023
February 03, 2023
欧州連合およびアジア太平洋南部地域で利用可能な Citrix Secure Private Access™ サービスに対するアナリティクスサポート
Citrix Analytics for Security は、欧州連合地域およびアジア太平洋南部地域で利用可能な Citrix Secure Private Access からのユーザーイベントを処理するようになりました。組織が欧州連合地域またはアジア太平洋南部地域から Citrix Cloud にオンボーディングされている場合、Secure Private Access サービスを使用しているユーザーのリスクインサイトを表示できます。
詳細については、「データソース」を参照してください。
January 11, 2023
Secure Private Access からの Web フィルタリング機能の削除
Web フィルタリング機能は Secure Private Access カテゴリから削除されました。Secure Private Access によるカテゴリベースの Web フィルタリングの非推奨化により、Citrix Analytics for Security の以下の機能が影響を受けます。
-
Category-Group、Category、URL の Reputation などのデータフィールドは、Citrix Analytics for Security ダッシュボードでは利用できなくなりました。
-
同じデータに依存する Risky website access インジケーターも非推奨となり、お客様に対してはトリガーされません。
-
既存のカスタムリスクインジケーターで、データフィールド(カテゴリグループ、カテゴリ、URLの評価)を使用しているもの、およびそれに関連するポリシーは、今後トリガーされません。
-
ユーザーアクセスタブとアプリアクセスタブ。
-
SIEMエクスポートには、urlcategory、urlcategorygroup、urlcategoryreputationの属性が、以下のダミー値とともにしばらくの間引き続き含まれます。
-
カテゴリおよびカテゴリグループには99999
-
評価には0
-
詳細については、「Secure Private Accessのセルフサービス検索」を参照してください。
December 27, 2022
セルフサービス検索のデータソースドロップダウンの変更
セルフサービス検索ページで、データソースリストがデフォルトでアプリとデスクトップではなくセッションを反映するように変更されました。また、パフォーマンスデータソースが表示されていなかったため、パフォーマンスセクションがセキュリティセクションの前に移動されました。
詳細については、「セルフサービス検索」を参照してください。
December 13, 2022
ユーザーダッシュボードの機能強化
ユーザーダッシュボードは、管理者が組織のセキュリティ体制を監視するのに役立つサマリーとグラフで刷新されました。このビューでは、検出されたユーザー、トリガーされたリスクインジケーター、適用されたアクションの詳細を提供するだけでなく、リスクをより適切に評価するための重要なメトリックの時系列トレンドラインも提供します。管理者は、関心のあるデータをドリルダウンし、適切なコンテキストで関連するダッシュボードに移動して、リスク分析を迅速化できます。
詳細については、「ユーザーダッシュボード」を参照してください。
December 05, 2022
アクセス保証ダッシュボード - ログオンネットワーク
ログオンネットワークセクションが新しく追加され、以下のユーザー詳細が提供されます。
-
ユーザーがログオンしたIPアドレスに関連付けられている組織。
-
ユーザーがログオンした合計一意のパブリックサブネットとプライベートサブネット。
-
ユーザーがプロキシおよびプライベートVPNサービスを使用してログオンした詳細。
これらの追加の詳細を使用することで、管理者はユーザーログオンの詳細を検証し、ユーザーログオンが組織のセキュリティ要件を満たしていることを確認できます。
詳細については、「アクセス保証ダッシュボード」を参照してください。
November 18, 2022
November 08, 2022
アクション名の変更
Citrix Analytics for Securityで使用されている一部のアクションは、より明確にするために名前が変更されました。それらのアクションは次のとおりです。
-
管理者への通知 - 管理者への通知
-
ユーザーのロック - ユーザーアカウントのロック
-
ユーザーのログオフ - アクティブなセッションをログオフする
-
ユーザーのロック解除 - ユーザーアカウントのロックを解除する
-
ユーザーの無効化 - ユーザーアカウントを無効にする
詳細については、「アクションとは」を参照してください。
修正された問題
October 19, 2022
データソースイベントの選択とエクスポート
新しいデータイベントエクスポートワークフローを活用して、機械学習によって生成されたリスクインサイトイベントおよび関連データに加えて、データソースイベントをエクスポートできるようになりました。
これにより、セキュリティ管理者およびセキュリティ運用 (SOC) 管理者は、次のことが可能になります。
-
Citrix Analyticsのデータを、セキュリティ情報およびイベント管理 (SIEM) に集約された他のデータソースイベントと関連付ける
-
ストレージコスト最適化のために、どのデータイベントをSIEMに流すかを制御する
データイベントは、既存のSIEM統合およびデータコネクタに配信されます。これは、セルフサービスイベント検索ビューで利用可能なものと同等です。
詳細については、Citrix Analytics for Security から SIEM サービスにエクスポートされたデータイベントを参照してください。
October 18, 2022
管理者がCitrix DaaS™サイトで動的セッション記録アクションを実行できるようにする
管理者は、Citrix DaaSサイトで動的セッション記録アクションを実行し、ユーザーの仮想セッションを動的に記録できるようになりました。Citrix Analytics for Securityによって特定のユーザーによる危険なアクティビティが検出された場合、ユーザーセッションの記録を自動的に開始するポリシーでアクションを設定できます。
詳細については、アクションとはを参照してください。
October 14, 2022
ユーザーリスクインジケーターのフィードバックを提供する
Citrix Analytics for Security管理者は、インジケーターの詳細パネルでフィードバックを提供することにより、ユーザーリスクインジケーターが役立つか役立たないかを報告できるようになりました。この機能により、管理者は誤検知を報告し、頻繁にトリガーされるインジケーターのノイズを減らし、他の管理者と追加のコンテキストを共有できます。追加の結果として、役に立たないリスクインジケーターはユーザーのタイムラインから非表示になり、ユーザーリスクスコアが再調整されます。
詳細については、ユーザーリスクインジケーターのフィードバックを提供するを参照してください。
September 26, 2022
ジオフェンスブロックリストをサポートするアクセス保証
ジオフェンス設定に安全な場所と危険な場所のタブが追加されました。
-
安全な場所のジオフェンシングは、定義されたジオフェンスエリア外からのアクセスを特定し、制限するのに役立ちます。
-
危険な場所のジオフェンシングは、組織の既知の行動に基づいて、危険なユーザーアクセスを検出し、絞り込むのに役立ちます。
安全なジオフェンシングと危険なジオフェンシングの両方が、独自の事前設定されたカスタムリスクインジケーターによってサポートされています。
詳細については、ジオフェンシングを有効にするを参照してください。
修正された問題
September 13, 2022
Sharelinkダッシュボードの機能強化
Sharelinkダッシュボードは、概要ビューと詳細ビューで刷新されました。概要ビューには、最もアクティブな共有と最もリスクの高い共有が含まれます。詳細ビューでは、作成者、アクティビティ数、認証タイプ、権限、共有タイプ、コンテンツなどの属性が導入され、管理者により多くの情報が提供されます。管理者は必要に応じてさらにドリルダウンしてフィルタリングし、関心のあるデータを確認するために期間を変更/指定できます。
詳細については、Share Linksダッシュボードを参照してください。
September 09, 2022
Impossible Travel RIの機能強化
Impossible Travelリスクインジケーターは、クライアントIPアドレスの登録組織とルーティングタイプを報告するように強化されました。これらの新しいフィールドは、ユーザータイムラインインジケーターの詳細ビューと、SIEMに送信されるインジケーター詳細の両方で利用できます。
デフォルトポリシーの詳細については、次の記事を参照してください。
August 19, 2022
VDA印刷テレメトリを有効にする
Citrix Apps and Desktopsで印刷ジョブが開始されると、VDA.Printというイベントがトリガーされます。VDA印刷イベントは、セルフサービス検索およびカスタムリスクインジケーターページでも利用できます。
-
セルフサービス検索: VDA.Printの結果を、そのすべての属性の詳細とともに表示できます。
-
カスタムリスクインジケーター: EventHubを介してVDA印刷テレメトリ用の新しいイベントが提供され、カスタムインジケーター内でも利用できます。これらのイベントのキー/値ペアを使用して、カスタムインジケーターのトリガーを設定できます。
印刷テレメトリを有効にし、印刷ログをCitrix Analytics for Securityに送信するには、レジストリキーを作成し、VDAを構成する必要があります。これらの印刷ログは、プリンター名、印刷ファイル名、合計印刷部数など、印刷アクティビティに関する重要な情報を提供します。セキュリティ管理者として、これらのログを使用してリスクを分析し、ユーザーを調査できます。
詳細については、「Citrix DaaSの印刷テレメトリを有効にする」を参照してください。
August 18, 2022
August 17, 2022
ポリシーごとのエンドユーザーメールのカスタマイズ
ポリシーごとにエンドユーザーに送信されるメールの内容をカスタマイズできるようになりました。具体的には、エンドユーザー応答要求アクションまたはユーザーアカウントに対する中断アクション(ユーザーのログオフやユーザーのロックなど)を含むポリシーを作成した場合、ポリシー適用時にエンドユーザーに送信されるメールの内容をカスタマイズできます。
ポリシーごとのエンドユーザーメールのカスタマイズの詳細については、「ポリシーとアクション」を参照してください。
August 11, 2022
「Access assurance – Geolocation」に関する新しい質問がFAQ記事に追加されました。詳細については、FAQを参照してください。
June 17, 2022
新しい有償エンタイトルメントではデータ処理がデフォルトで有効になります
以前は、Citrix Analytics for Security の新しい有償エンタイトルメントを持つお客様は、特定のデータソースのデータ処理を開始するために、そのデータソースのサイトカードでデータ処理を有効にする必要がありました。
このリリースでは、Citrix Analytics for Security の新しい有償エンタイトルメントがプロビジョニングされると、以下のCitrix Cloudサービスでデータ処理がデフォルトで有効になります。
-
シトリックス セキュア プライベート アクセス
-
シトリックス コンテンツ コラボレーション™
-
シトリックス DaaS
詳細については、はじめにを参照してください。
June 09, 2022
June 02, 2022
May 24, 2022
Content Collaboration、Citrix DaaS、Citrix Virtual Apps and Desktops、およびGatewayデータソース向けの不可能トラベルリスクインジケーターの導入
ユーザーが、経過時間内に移動するには遠すぎる2つの場所からログオンした場合、Citrix Analyticsはこのアクティビティを不可能トラベルシナリオとして検出し、不可能トラベルリスクインジケーターをトリガーします。不可能トラベルリスクインジケーターの詳細については、次の記事を参照してください。
-
Citrix Content Collaborationリスクインジケーター
May 17, 2022
Virtual Apps and DesktopsはApps and Desktopsに名称変更されました
Security Analyticsのダッシュボードとレポート、およびSecurity AnalyticsからSIEMサービスに送信されるデータにおいて、すべてのVirtual Apps and Desktopsのラベルが、ブランド変更された製品名に合わせてApps and Desktopsに更新されました。
Apps and Desktopsラベルは、組織内のCitrix on-premises Citrix Virtual Apps and DesktopsとCitrix DaaS(旧Citrix Virtual Apps and Desktopsサービス)の両方を表します。
April 05, 2022
新機能
Secure Workspace Access が Secure Private Access に名称変更されました
Analytics のダッシュボードとレポートでは、ブランド変更された製品名に合わせて、すべての Secure Workspace Access ラベルが Secure Private Access に更新されました。
たとえば、データソースページとセルフサービス検索ページでは、Secure Workspace Access ラベルが Secure Private Access に名称変更されています。
March 21, 2022
March 10, 2022
新機能
管理者へのメール通知の機能強化
-
管理者への通知アクションのメール通知で、トリガーされたポリシーに関連付けられている複数のリスクインジケーターの詳細が提供されるようになりました。
-
ポリシーに関連付けられている各リスクインジケーターの名前、重大度レベル、およびトリガー日を表示できます。
管理者へのメール通知機能の強化(/en-us/citrix-analytics/media/notify-email-enhancements.png)
アクションの詳細については、「ポリシーとアクション」を参照してください。
March 03, 2022
新機能
エンドユーザー応答要求を手動で適用する
以前は、ポリシーを作成することによってのみ、ユーザーアカウントに アクションを適用できました。 このリリースでは、ユーザータイムラインの リストからアクションを選択し、リスクインジケーターにこのアクションを手動で適用できます。
アクションとアクションを手動で適用する方法の詳細については、「ポリシーとアクション」を参照してください。
エンドユーザー応答要求を手動で適用する(/en-us/citrix-analytics/media/request-user-manual-action.png)
ポリシーのエンドユーザー応答要求の機能強化
-
管理者配布リストに通知(/en-us/citrix-analytics/media/req-end-user-notify-admin.png)
-
Citrix Content Collaboration または Citrix Virtual Apps and Desktops および Citrix DaaS のアクションのいずれかを次のアクションとして選択できるようになりました。以前は、グローバルアクションまたはCitrix Gatewayアクションのいずれかしか選択できませんでした。フォローアップアクション(/en-us/citrix-analytics/media/req-end-user-follow-up-actions.png)
アクションの詳細については、「ポリシーとアクション」を参照してください。
February 23, 2022
新機能
リスクインジケーターの推奨アクション
Citrix Analytics は、ユーザーに対して次のリスクインジケーターがトリガーされたときに、管理者への通知、ウォッチリストへの追加、ポリシーの作成などのアクションを適用することを提案します。
-
異常な認証失敗 (Content Collaboration データソース)
-
異常な認証失敗 (Gateway データソース)
-
不審なログオン (Citrix Virtual Apps and Desktops および Citrix DaaS データソース)
ユーザータイムラインに移動してリスクインジケーターを選択すると、推奨アクションセクションにすべての提案されたアクションが表示されます。
たとえば、異常な認証失敗のリスクインジケーターでは、次の推奨アクションを表示できます。
推奨アクション(/en-us/citrix-analytics/media/recommended-action-rn.png)
この機能は、ユーザーがもたらすリスクの重大度に応じて実行できるアクションを選択するためのガイダンスを提供します。ただし、推奨リスト外の適切なアクションを、リスク分析に基づいて実行することもできます。
February 17, 2022
新機能
Citrix Virtual Apps and DesktopsおよびCitrix DaaSデータソースのデータ収集とレポート機能の改善
このリリースでは、以下の変更点があります。
-
Citrix WorkspaceアプリクライアントおよびCitrix Monitorサービスからのイベントのデータ収集、関連付け、レポート機能の改善。
-
ユーザーおよびクライアントバージョンから受信するイベントの品質が向上し、セルフサービス検索、カスタムリスクインジケーター、および全体的なリスク検出に利用できるようになりました。
Content Collaborationにおけるセッションイベントおよびアプリイベントのコンテキストテンプレートのサポート
セルフサービス検索ページで、ファイル、フォルダー、セッション、共有、およびユーザーイベントに関連する関連フィールドの詳細のみを表示できるようになりました。イベントに適用されないフィールドは削除されます。
たとえば、
File.Copyイベントの以下の詳細を表示できます。
-
ファイルID
-
ファイルコピーID
-
ファイルパス
-
宛先ファイルパス
-
ストリームID
-
ゾーンID
これらの詳細は、危険な行動に関連付けられたユーザーアカウントのリスク調査と分析に役立ちます。危険と思われるイベントの特定の属性にドリルダウンできます。
フィールドの詳細については、「コンテンツコラボレーションのセルフサービス検索」を参照してください。
February 10, 2022
新機能
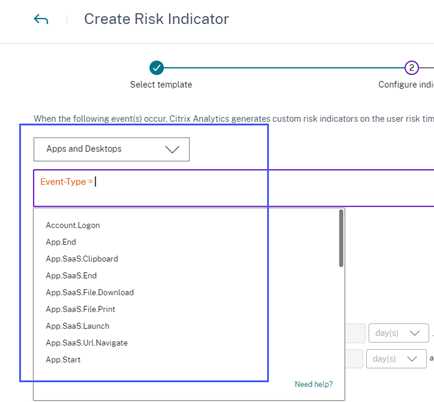
カスタムリスクインジケーターのディメンションに対する自動提案値
カスタムリスクインジケーターページで、条件バーでディメンションと有効な演算子を選択すると、そのディメンションの値が自動的に表示されます。自動提案リストから値を選択するか、ユースケースに応じて手動で値を入力します。値を入力すると、レコードで利用可能な一致する値が自動提案されます。
ディメンションに対して提案される値のリストは、データベースで事前定義されている(既知の値)か、履歴イベントに基づいています。
例えば、ディメンション
Event-Type と代入演算子を選択すると、既知の値が自動提案されます。要件に応じて値を選択できます。
詳細については、「カスタムリスクインジケーター」を参照してください。
February 09, 2022
新機能
管理者向けの新しいカスタムロール
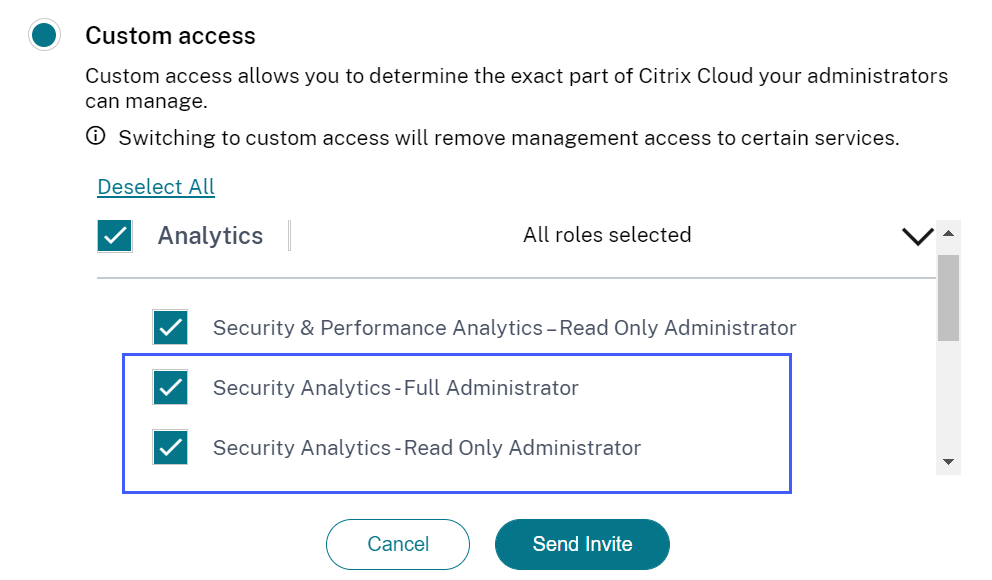
Citrix Cloudのフルアクセス権限を持つ管理者として、組織内のSecurity Analyticsを管理するために他の管理者を招待できます。招待された管理者には、以下のカスタムロールを割り当てることができます。
-
Security Analytics - フル管理者
-
Security Analytics - 読み取り専用管理者
カスタムロールを使用すると、管理者に読み取り専用またはフルアクセスのいずれかの権限を付与し、Security Analyticsのさまざまな機能を管理させることができます。
これらのカスタムロールのアクセス権限の詳細については、「Security Analyticsの管理者ロールを管理する」を参照してください。
カスタムアクセス管理者向けのメール通知のサポート
Security Analyticsを管理するためのカスタムアクセス(読み取り専用またはフルアクセス)権限を持つCitrix Cloud管理者である場合、以下の通知を受け取ることができます。
-
組織で検出されたセキュリティリスクに関する週次通知。詳細については、「週次メール通知」を参照してください。
-
管理者への通知アクションが手動で適用された場合、またはポリシーによってトリガーされた場合のリスクインジケーターに関する通知。詳細については、「ポリシーとアクション」を参照してください。
January 28, 2022
新機能
Content CollaborationおよびGatewayデータソース向けの不審なログオンリスクインジケーターの導入
Citrix Analytics for Securityは、以下のような複数の状況要因に基づいて、不審なユーザーログオンを検出するようになりました。
-
ユーザーおよび組織の履歴に関して、場所が異常であると見なされる場合
-
デバイスは、ユーザーおよび組織の履歴に関して異常と見なされます。
-
ネットワークは、ユーザーおよび組織の履歴に関して異常と見なされます。
-
IPアドレスは、IP脅威インテリジェンスフィードに基づいて疑わしいと見なされます。
これらの要因の組み合わせに基づいて、ユーザーが疑わしいコンテキストからログオンすると、リスクインジケーターがトリガーされます。
このリスクインジケーターは、Citrix Content CollaborationおよびCitrix Gatewayデータソースに関連付けられている「異常な場所からのアクセス」リスクインジケーターを置き換えます。「異常な場所からのアクセス」リスクインジケーターに基づいている既存のポリシーはすべて、新しいリスクインジケーター「疑わしいログオン」に自動的にリンクされます。
リスクインジケーターの詳細については、「疑わしいログオン - Content Collaboration」および「疑わしいログオン - Gateway」を参照してください。
リスクインジケーターのスキーマの詳細については、「SIEM 用 Citrix Analytics データ形式」を参照してください。
January 20, 2022
新機能
マイクロソフト アジュール アクティブ ディレクトリ の統合
Azure Active Directory を Citrix Analytics for Security に接続して、次のことを実行できるようになりました。
-
組織のドメインからユーザーの詳細とユーザーグループを Citrix Analytics for Security にインポートします。
-
役職、組織、オフィス所在地、メール、連絡先などの追加情報でユーザープロファイルを充実させ、リスク調査と分析に役立てます。
詳細については、「Azure Active Directory の統合」を参照してください。
January 18, 2022
新機能
すべてのコンテンツコラボレーションリスクインジケーターにおける共有リンクアクションのサポート
以前は、コンテンツコラボレーションサービスに関連する以下の共有リンクベースのリスクインジケーターに対して、共有リンクアクションであるすべてのリンクを期限切れにするとリンクを閲覧専用共有に変更するを適用できました。
-
匿名による機密共有リンクのダウンロード
-
過剰な共有リンクのダウンロード
-
過剰なファイル共有
このリリースにより、コンテンツコラボレーションサービスに関連する以下のユーザーベースのリスクインジケーターに対して、共有リンクアクションを適用できるようになりました。
-
通常とは異なる場所からのアクセス
-
機密ファイルへの過剰なアクセス
-
過剰なファイルのアップロード
-
過剰なファイルのダウンロード
-
過剰なファイルまたはフォルダーの削除
-
マルウェアファイルの検出
-
ランサムウェア活動の疑い
-
不審な認証失敗
Content Collaborationサービスに関連付けられたカスタムリスクインジケーターに、共有リンクアクションを適用することもできます。
アクションとリスクインジケーターの詳細については、以下の記事を参照してください。
-
Content Collaborationのリスクインジケーター
SIEMとの統合が一般提供開始
Citrix Analytics for SecurityをSecurity Information and Event Management (SIEM) サービスと統合し、Citrix IT環境からユーザーデータをSIEMにエクスポートできます。この統合により、さまざまなソースから収集されたデータを関連付け、組織のセキュリティを全体的に把握することができます。
現在、Citrix Analytics for Securityは以下のサービスと統合できます。
-
スプランク
-
マイクロソフト センチネル
-
エラスティックサーチ
-
KafkaまたはLogstashベースのデータコネクタを使用したその他のSIEMサービス
詳細については、「Security Information and Event Management (SIEM) の統合」を参照してください。
December 23, 2021
新機能
共有リンクのリスクインジケーターの機能強化
以下の機能強化が行われました。
-
匿名による機密共有リンクのダウンロードリスクインジケーターを使用してポリシーを作成できるようになりました。
-
匿名による機密共有のダウンロードリスクインジケーターは、共有リンクのリスクインジケーターとして区別するために、匿名による機密共有リンクのダウンロードに名称変更されました。
-
過剰なダウンロードリスクインジケーターは、共有リンクのリスクインジケーターとして区別し、ユーザーベースの過剰なファイルダウンロードリスクインジケーターと区別するために、過剰な共有リンクのダウンロードに名称変更されました。
詳しくは、「Citrix 共有リンクのリスクインジケーター」を参照してください。
December 21, 2021
新機能
リスクインジケーターに関する通知をCitrix Cloud管理者以外の管理者に送信する
管理者への通知アクションを使用して、組織内のCitrix Cloud管理者以外の管理者に通知できるようになりました。
これらの管理者に通知するには、メール配布リストを作成します。メール配布リスト内の管理者は、Citrix Cloudに接続されている外部ドメインから選択するか、メールアドレスを直接使用して選択します。管理者への通知アクションを適用する際は、Citrix Cloud管理者以外の管理者を含むメール配布リストを選択します。
詳しくは、「メール配布リスト」を参照してください。
December 20, 2021
新機能
ユーザー応答通知をContent Collaborationユーザーに送信する
Active Directoryユーザーに加えて、Content CollaborationユーザーにもRequest End User Responseアクションを適用できるようになりました。
このアクションは、Citrix AnalyticsがCitrixアカウントで異常なアクティビティを検出した場合に、ユーザーに電子メール通知を送信します。Request End User Responseアクションの詳細については、「ポリシーとアクション」を参照してください。
Access ControlがSecure Workspace Accessに名称変更されました
Security Analyticsのダッシュボードとレポートでは、ブランド変更された製品名に合わせて、すべてのAccess ControlラベルがSecure Workspace Accessに更新されました。
たとえば、データソースページ、セルフサービス検索ページ、およびポリシーページでは、Access ControlラベルがSecure Workspace Accessに名称変更されています。
December 09, 2021
新機能
テンプレートを使用してカスタムリスクインジケーターを簡単に作成
ユースケースに基づいてテンプレートを選択し、カスタムリスクインジケーターを作成できるようになりました。テンプレートは、事前定義されたクエリとパラメータを提供することで、作成をガイドします。これにより、カスタムリスクインジケーターの作成作業が軽減されます。
詳細については、「カスタムリスクインジケーター」を参照してください。
December 07, 2021
December 02, 2021
新機能
マルウェアファイル検出リスクインジケーター
Content Collaboration でユーザーが感染ファイルをアップロードしたときに、アラートを受け取れるようになりました。
このリスクインジケーターは、トロイの木馬、ウイルス、その他の悪意のある脅威などのマルウェアに感染したファイルを検出します。ファイル所有者、ウイルス名、ファイル場所など、悪意のあるファイルの詳細を可視化します。
マルウェアファイル検出リスクインジケーターに関連付けられているリスクファクターは、ファイルベースのリスクインジケーターです。
リスクインジケーターと適用できるアクションの詳細については、「マルウェアファイル検出リスクインジケーター」を参照してください。
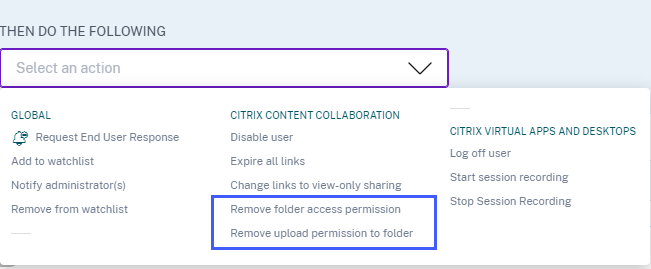
Content Collaboration データソースの新しいアクション
ユーザーに対してマルウェアファイル検出リスクインジケーターがトリガーされた場合、次のアクションを適用できます。
-
フォルダーアクセス権を削除する。感染ファイルをアップロードしたユーザーのアクセス権をブロックできます。ユーザーは、感染ファイルがアップロードされたフォルダーにアクセスできなくなります。
-
フォルダーへのアップロード権限を削除する。感染ファイルをアップロードしたユーザーのアップロード権限をブロックできます。ユーザーは、感染ファイルがアップロードされたフォルダーにファイルをアップロードできなくなります。
Content Collaboration のアクションの詳細については、「ポリシーとアクション」を参照してください。
November 29, 2021
新機能
ユーザー通知のメール設定の機能強化
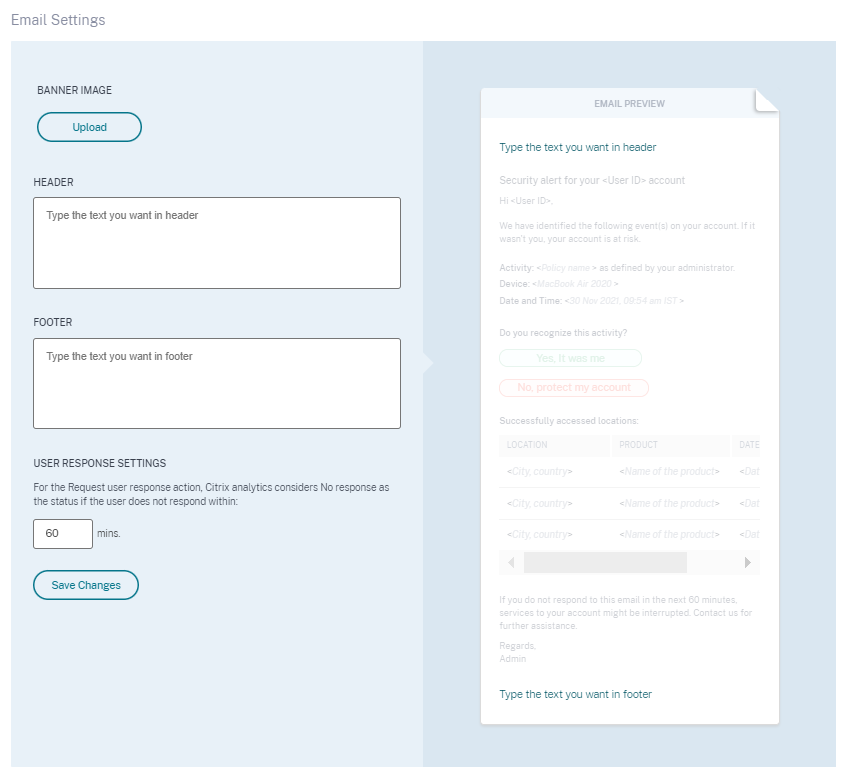
管理者として、ユーザー応答メールテンプレートにバナー画像、ヘッダー、フッターテキストを追加できるようになりました。これらのフィールドはメールの正当性を高め、ユーザーのメールへの注意と応答を増加させます。
詳細については、「エンドユーザーのメール設定」を参照してください。
November 26, 2021
新機能
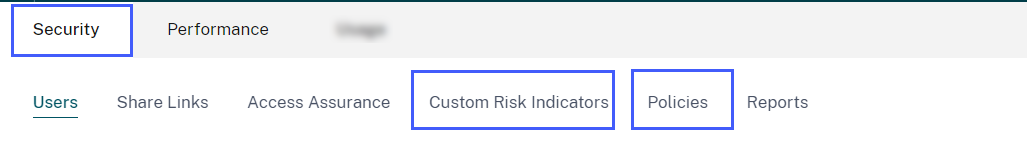
カスタムリスクインジケーターとポリシーメニューの変更
以下の機能のナビゲーションリンクが更新されました。
November 25, 2021
新機能
セキュリティ情報およびイベント管理 (SIEM) 統合の機能強化
注
この統合はプレビュー版です。
Citrix Analytics for Security を以下の SIEM サービスと統合できるようになりました。
-
マイクロソフト センチネル
-
Kibana などの視覚化サービス、および LogRythm などの SIEM サービスを備えた Elasticsearch
-
Logstash データ収集エンジンを使用するその他の SIEM サービス
ビジネスニーズに応じて、Citrix Analytics for Security から SIEM サービスにユーザーデータをインポートします。この統合により、セキュリティ運用チームは、組織内の SIEM サービス内の異なるログからデータを関連付け、分析し、検索できるようになり、セキュリティリスクを特定して迅速に修復するのに役立ちます。
詳しくは、「セキュリティ情報およびイベント管理 (SIEM) の統合」を参照してください。
November 09, 2021
November 02, 2021
新機能
Citrix Virtual Apps and Desktops および Citrix DaaS ユーザーのアクセスプロファイルとログオンの詳細を表示する
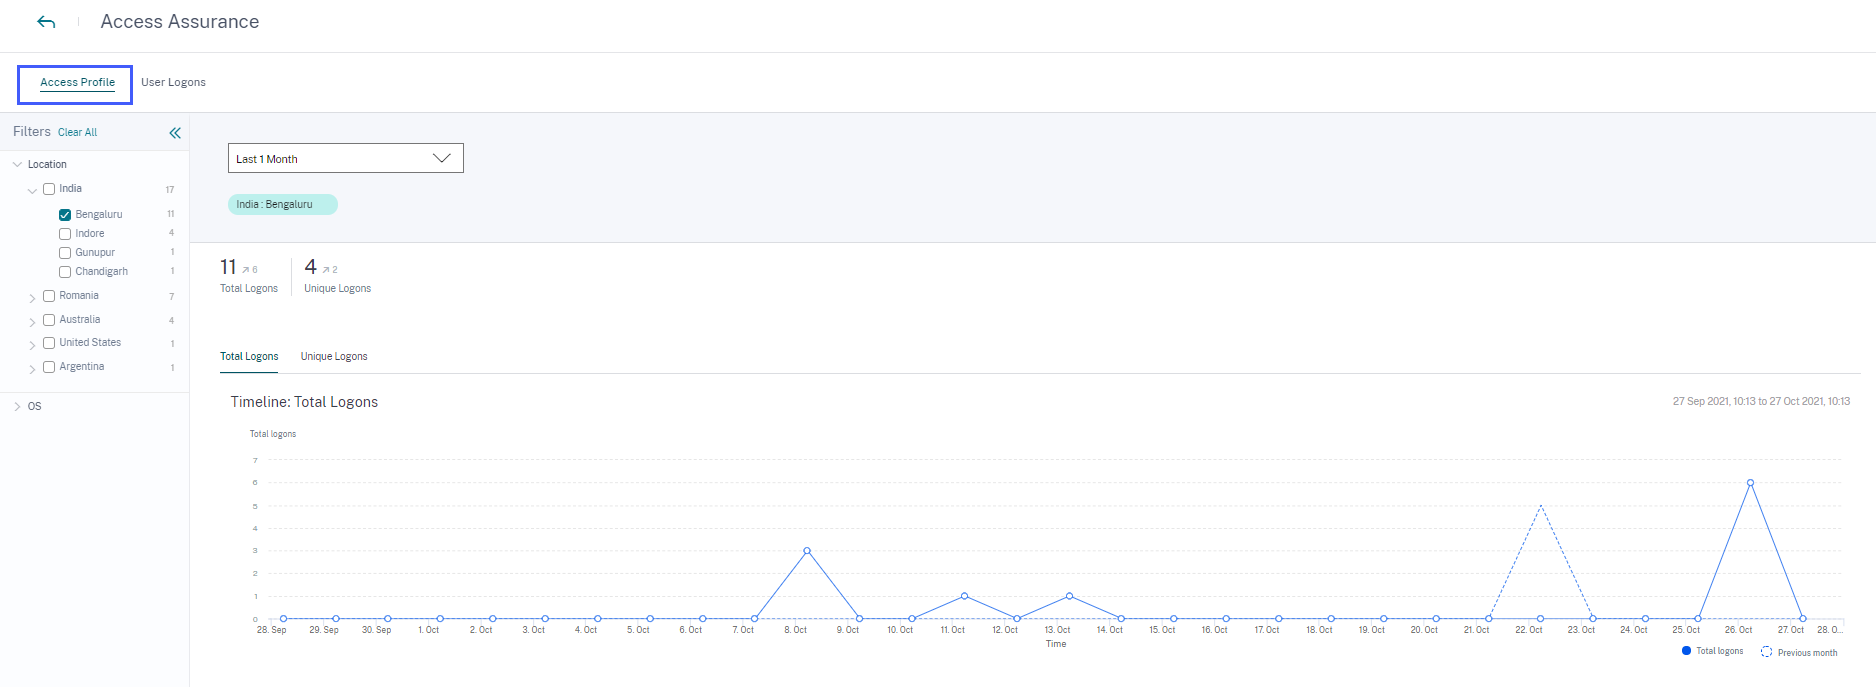
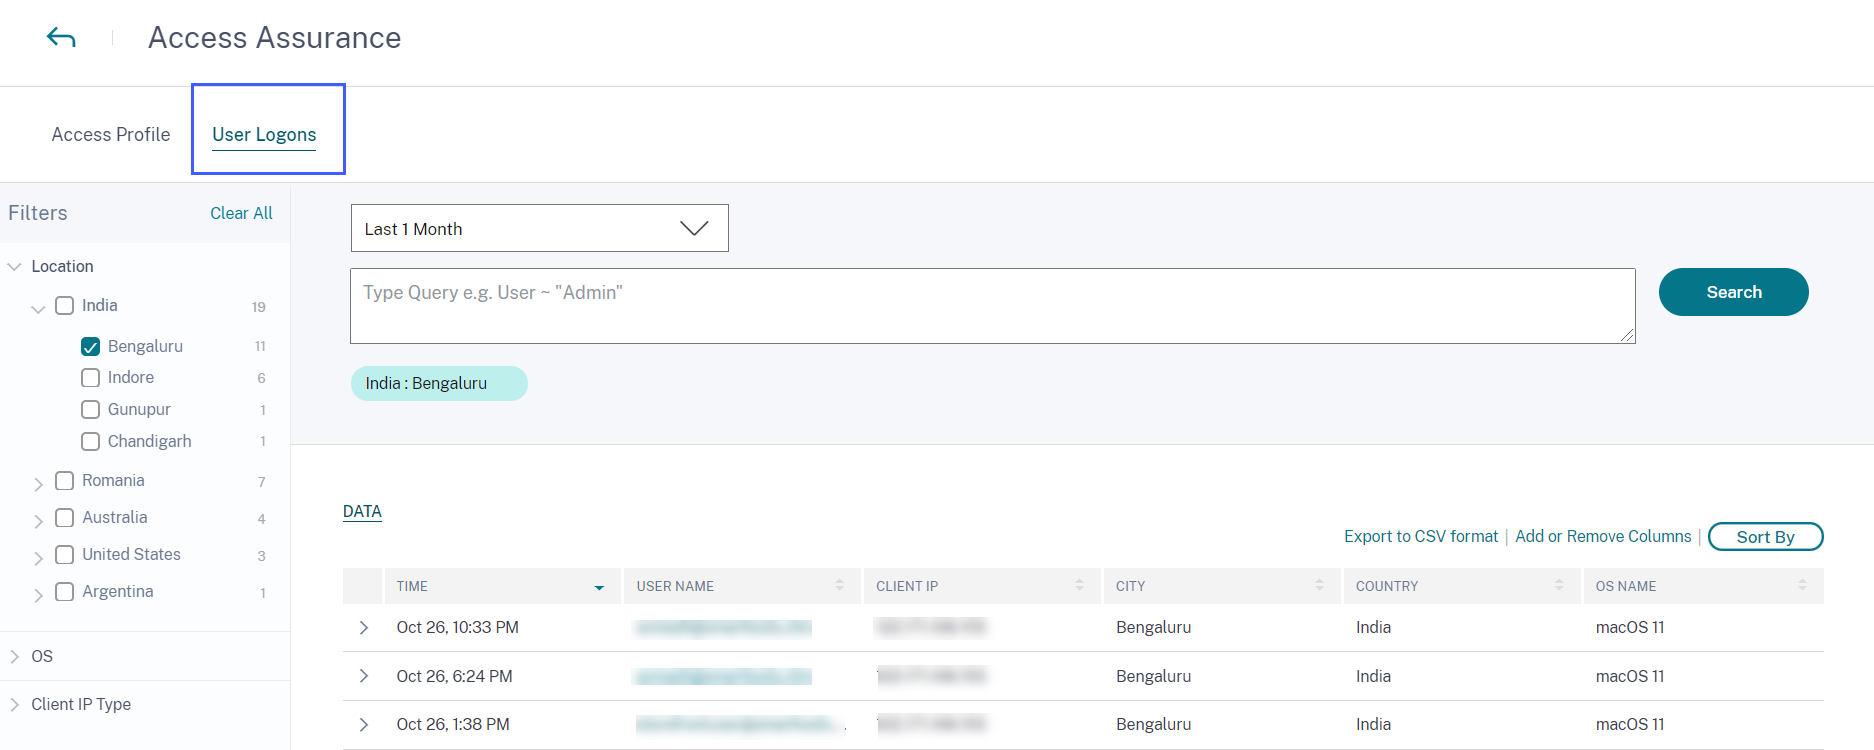
Access Assurance Location ダッシュボードで、仮想アプリと仮想デスクトップにログオンしたユーザーのアクセスプロファイルとログオンの詳細を表示できます。この情報は、脅威の調査と分析に役立ちます。
-
アクセスプロファイルページには、選択した場所からのユーザーアクセス概要が表示されます。合計ユーザーとユニークユーザーのログオンの傾向分析と上位アクセスイベントを表示できます。
-
「ユーザーログオン」ページには、選択した場所からの仮想アプリおよび仮想デスクトップへのユーザーログオンの詳細が表示されます。
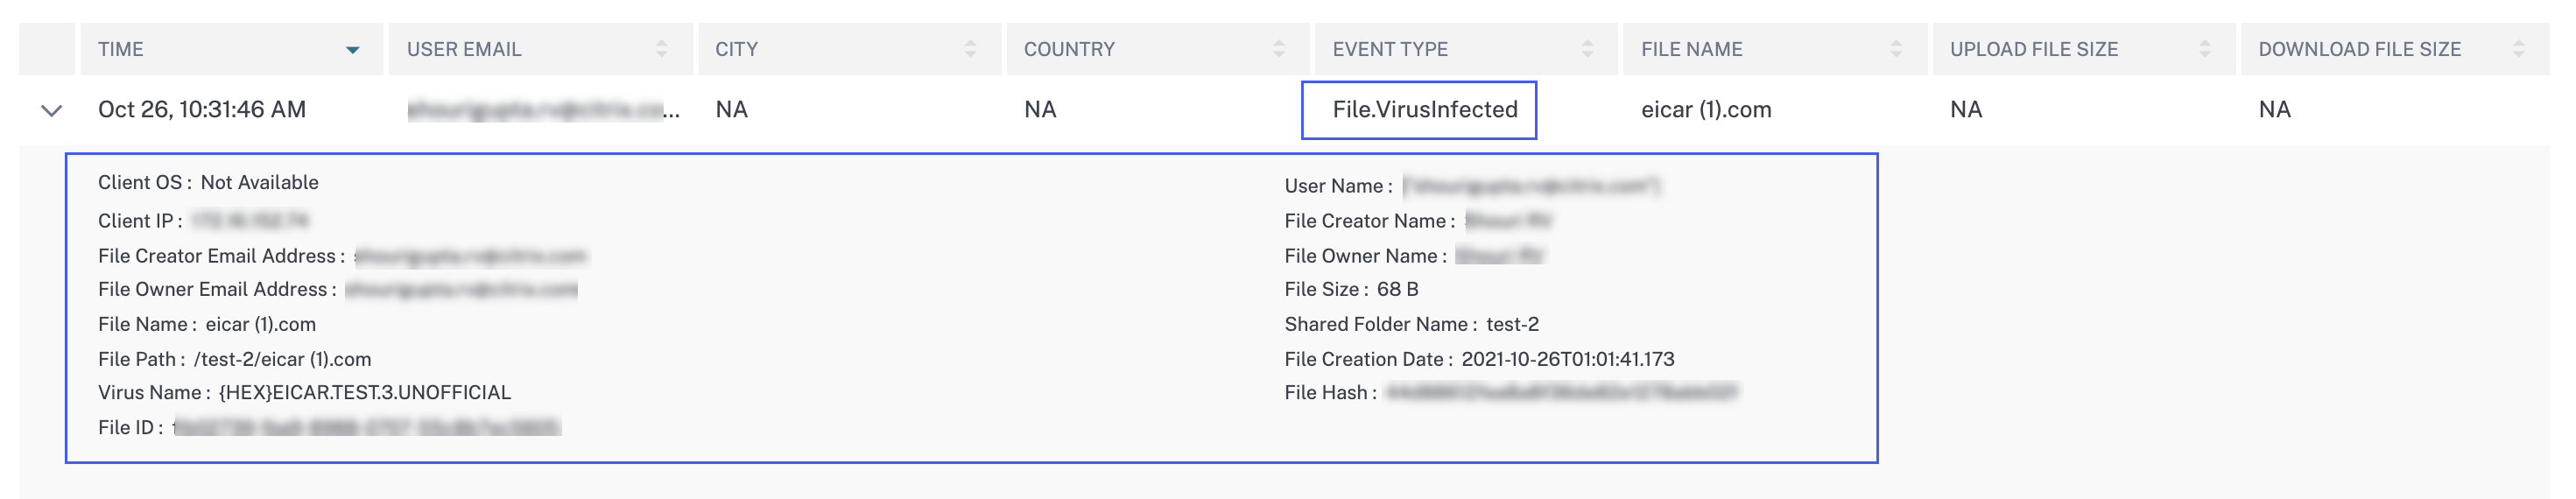
Content Collaboration のセルフサービス検索ページでマルウェアログを表示する
Content Collaboration のセルフサービスページで、マルウェアイベント
File.VirusInfected とそれに関連するログを表示できるようになりました。このイベントは、Content Collaboration ユーザーがマルウェアに感染したファイルをアップロードしたときにトリガーされます。
詳細については、「Content Collaboration のセルフサービス検索」を参照してください。
October 20, 2021
新機能
Session Recording サーバーの統合
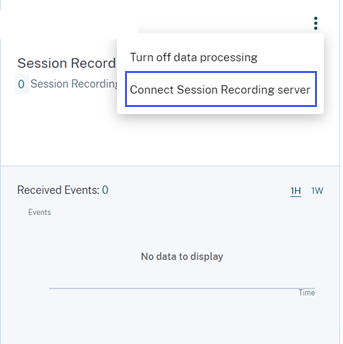
Citrix Virtual Apps and Desktops および Citrix DaaS の展開では、Session Recording サーバーを設定して、ユーザーイベントを Citrix Analytics for Security に送信できるようになりました。これらのユーザーイベントは、ユーザーの行動に関する実用的な洞察を提供するために処理されます。
「データソース > セキュリティ」ページで、「Virtual Apps and Desktops」サイトカードに移動します。「Session Recording」サイトカードで、縦の省略記号 (⋮) をクリックし、「Session Recording Server の接続」を選択します。
詳細については、Connect to Session Recording deploymentを参照してください。
October 19, 2021
新機能
管理者への通知メールテンプレートの機能強化
**Notify administrator(s)**アクションを適用した後に管理者が受け取るメール通知が強化され、ユーザーの危険なイベントに関するより良い洞察が得られるようになりました。
-
通知には、トリガーされたリスクインジケーターまたは適用されたポリシーに関する詳細情報が提供されるようになりました。たとえば、デフォルトおよびカスタムのリスクインジケーターの重大度とトリガーされた時間を確認できます。コンテンツ構造は、読みやすさを向上させるために改善されました。
-
管理者は、メール通知から直接ユーザータイムラインにアクセスし、危険なイベントに関する詳細を表示できるようになりました。
-
通知にフィードバックオプションが追加されました。このオプションは、管理者からの回答を収集し、その回答に基づいて通知のコンテンツを継続的に改善するのに役立ちます。
**Notify administrator(s)**アクションの詳細については、Policies and actionsを参照してください。
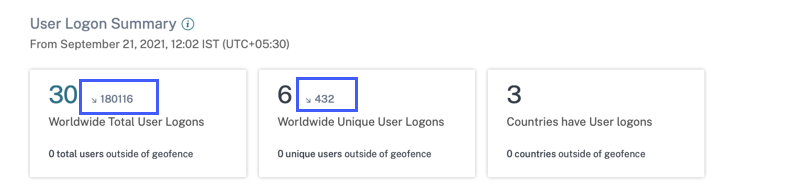
ユーザーログオン概要の機能強化
-
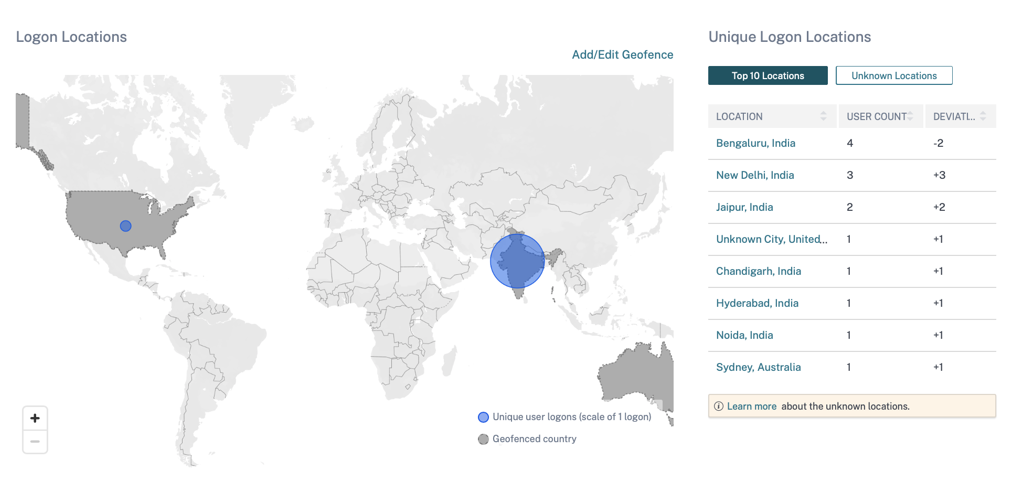
世界全体の総ユーザーログオン数と世界全体のユニークユーザーログオン数の、ユーザーログオンの増加または減少傾向を表示できるようになりました。
-
Unique Logon LocationsテーブルのDEVIATION列は、特定の場所におけるユニークユーザーログオンの増加または減少の変化を示します。
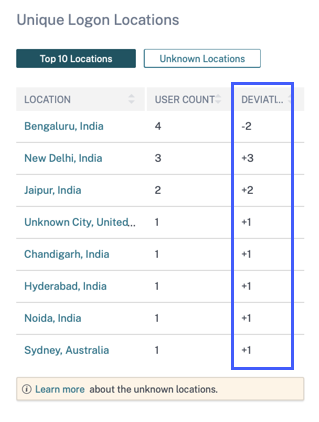
これらのメトリックは、以前の期間からユーザーログオンがどのように変化したか(肯定的または否定的)を理解するのに役立ちます。Citrix Virtual Apps and DesktopsおよびCitrix DaaS展開におけるユーザーインタラクションの可視性を提供します。
詳細については、「アクセス保証ロケーションダッシュボード」を参照してください。
October 01, 2021
新機能
Content Collaborationのセルフサービス検索で監査ログを表示
Content Collaborationのセルフサービス検索で、監査ログを表示できるようになりました。これらのログは、Content Collaboration管理者がユーザーアカウントに適用した権限とアクションに関する洞察を提供します。これらのデータを使用すると、Content Collaboration管理者がユーザーアカウントに対して有効なアクションを実行したかどうかを確認できます。セキュリティ管理者として、リスク調査と分析に役立ちます。
監査ログの詳細については、「Content Collaborationのセルフサービス検索」を参照してください。
September 29, 2021
新機能
アクセス保証ロケーションダッシュボードが一般提供開始
このダッシュボードは、Citrix Virtual Apps and DesktopsおよびCitrix DaaSユーザーのロケーションに関する可視性を提供します。ジオフェンシングを有効にすることで、異常なロケーションのユーザーを特定し、脅威を防ぐために適切なアクションを適用できます。
ダッシュボードを表示するには、セキュリティ > アクセス保証をクリックします。場所の詳細を表示する期間を選択します。
詳細については、「アクセス保証ロケーションダッシュボード」を参照してください。
September 15, 2021
新機能
カスタムリスクインジケーターの機能強化
-
カスタムリスクインジケーターがトリガーされると、すぐにユーザータイムラインに表示されます。ただし、ユーザーのリスクサマリーとリスクスコアは数分後(約15〜20分)に更新されます。
-
既存のカスタムリスクインジケーターの条件、リスクカテゴリ、重大度、名前などの属性を変更した場合でも、ユーザータイムラインでは、ユーザーに対してトリガーされたカスタムリスクインジケーターの以前の発生(古い属性を持つもの)を表示できます。
-
カスタムリスクインジケーターを削除した場合でも、ユーザータイムラインでは、ユーザーに対してトリガーされたカスタムリスクインジケーターの以前の発生を表示できます。
詳細については、「カスタムリスクインジケーター」を参照してください。
September 14, 2021
新機能
不審なログオンリスクインジケーターの導入
Citrix Analytics for Securityは、次のような複数のコンテキスト要因に基づいて、不審な性質のユーザーログオンを検出するようになりました。
-
ユーザーおよび組織の履歴に関して、場所が異常であると見なされる
-
ユーザーおよび組織の履歴に関して、デバイスが異常であると見なされる
-
ネットワークは、ユーザーと組織の履歴に関して異常と見なされます。
-
IPアドレスは、IP脅威インテリジェンスフィードに基づいて疑わしいと見なされます。
これらの要因の組み合わせに基づいて、Citrix Virtual Apps and DesktopsおよびCitrix DaaSユーザーが疑わしいコンテキストからログオンすると、リスクインジケーターがトリガーされます。
このリスクインジケーターは、Citrix Virtual Apps and Desktopsデータソースに関連付けられている異常な場所からのアクセスリスクインジケーターを置き換えます。異常な場所からのアクセスリスクインジケーターに基づいている既存のポリシーはすべて、新しいリスクインジケーターである疑わしいログオンに自動的にリンクされます。
リスクインジケーターの詳細については、「Citrix Virtual Apps and DesktopsおよびCitrix DaaSのリスクインジケーター」を参照してください。
SIEMメッセージの機能強化
Citrix Analytics for Securityは、疑わしいログオンリスクインジケーターのスキーマ詳細をSIEMサービスに送信するようになりました。インジケーターの概要と疑わしいログオンリスクインジケーターのイベント詳細のスキーマを表示できます。詳細については、「SIEM用Citrix Analyticsデータ形式」を参照してください。
August 19, 2021
新機能
Splunk用Citrix Analyticsアプリの紹介
注
このアプリはプレビュー版です。
Splunk用Citrix Analyticsアプリを使用すると、Citrix Analytics for Securityから収集されたデータを、Splunk上の洞察に満ちたダッシュボードの形式で表示できます。ダッシュボードは、ユーザーの危険なイベントに関する洞察を提供します。Citrix Analyticsデータを、他のさまざまなデータソースから収集されたログと関連付けることもできます。相関関係は、イベント間の関係を見つけ、IT環境を保護するためのタイムリーなアクションを実行するのに役立ちます。
アプリをダウンロードするには、Splunkbaseにアクセスしてください。アプリをSplunk検索ヘッドにインストールします。
詳細については、Citrix Analytics App for Splunkを参照してください。
SIEM用のカスタムリスクインジケータスキーマ
SIEMサービスで、Citrix Virtual Apps and DesktopsおよびCitrix DaaS用に作成されたカスタムリスクインジケータのスキーマを表示できるようになりました。このデータは、組織のセキュリティリスクの状況を把握するのに役立ちます。
カスタムリスクインジケータスキーマの詳細については、Citrix Analytics data format for SIEMを参照してください。
データソースとしてのCitrix Directorのサポート
Citrix Directorでオンプレミスサイトを設定し、Security Analyticsにイベントを送信できるようになりました。これらのイベントは、Security Analyticsに接続されているユーザーを検出し、ユーザーのデバイスにインストールされているWorkspaceアプリのバージョンを特定するために使用されます。
デフォルトでは、サイトの検出後にデータ処理が有効になります。監視カードで、接続されているすべてのサイトを表示できます。
Directorでサイトを設定する方法の詳細については、Citrix Virtual Apps and Desktops and Citrix DaaS data sourceを参照してください。
アクセス保証ロケーションダッシュボードでのジオフェンスのサポート
ダッシュボードのジオフェンス設定を使用して、ジオフェンス領域を選択して有効にできるようになりました。ジオフェンスを有効にすると、マップにジオフェンス領域(国)と、ジオフェンスの内外からのユーザーログオンが表示されます。この機能は、CVAD-Session started outside of geofenceリスクインジケータを使用してユーザーログオンを監視します。
詳細については、Access assurance location dashboardを参照してください。
ユーザーページでのWorkspaceアプリのステータス
ユーザーページで、Citrix AnalyticsでサポートされているCitrix Workspaceアプリクライアントのステータスを表示できるようになりました。ページには次のステータスが表示されます。
-
サポート済み
-
部分的にサポートされています
-
サポートされていません
-
利用できません
-
非アクティブ
このステータスは、ユーザーが使用しているサポートされていないクライアントバージョンを特定し、ユーザーにクライアントをサポートされているバージョンにアップグレードするよう推奨するのに役立ちます。サポートされているクライアントバージョンは、ユーザーイベントをCitrix Analyticsに送信します。
注
Citrix Workspaceアプリのステータスを表示するには、Citrix Directorデータソースをオンボーディングする必要があります。そうしないと、すべてのCitrix Virtual Apps and DesktopsおよびCitrix DaaSユーザーのステータスが非アクティブと表示されます。
詳細については、ユーザーダッシュボードを参照してください。
IS EMPTY演算子のサポート
カスタムリスクインジケーターを作成する際に、条件でIS EMPTY演算子を使用して、nullまたは空のディメンションをチェックできるようになりました。
注
この演算子は、App-Name、Browser、Countryなどの文字列型ディメンションでのみ機能します。
詳細については、カスタムリスクインジケーターを参照してください。
リスクスコアリングの改善
ユーザーのタイムラインで、ユーザーのリスク概要を表示できるようになりました。リスク概要には、ユーザーイベントに関連するリスク要因に関する情報が提供されます。リスク要因は、ユーザーイベントにおける異常の種類を特定し、リスクスコアを決定するのに役立ちます。リスク要因は次のとおりです。
-
デバイスベースのリスクインジケーター
-
ロケーションベースのリスクインジケーター
-
IPベースのリスクインジケーター
-
ログオン失敗ベースのリスクインジケーター
-
データベースのリスクインジケーター
-
ファイルベースのリスクインジケーター
-
カスタムリスクインジケーター
-
その他のリスクインジケーター
ユーザーのタイムラインで、リスク要因に基づいてユーザーイベントを表示するフィルターを適用できるようになりました。
詳細については、以下のトピックを参照してください。
July 29, 2021
非推奨の機能
Citrix Endpoint Management™ に関連する非推奨のアクション
以下の操作はCitrix Endpoint Managementデータソースから削除されました。これらの操作をリスクインジケーターに適用したり、これらの操作を使用してポリシーを作成したりすることはできなくなりました。
-
デバイスをロック
-
Endpoint Management管理者に通知
-
ユーザーに通知
-
デバイスを取り消す
-
デバイスをワイプ
既存のポリシーでこれらの操作がすでに使用されている場合、それらは自動的にウォッチリストに追加操作に置き換えられます。そして、ウォッチリストからそのようなユーザーを監視できます。
July 14, 2021
新機能
IS NOT EMPTY演算子のサポート
カスタムリスクインジケーターを作成する際、ディメンションが空でない(空白でない)ことを確認するために、条件でIS NOT EMPTY演算子を使用できるようになりました。
注
この演算子は、App-Name、Browser、Countryなどの文字列型ディメンションでのみ機能します。
例えば、以下の条件は、国値がnullではない(つまり、国名が指定されている)任意の国からのユーザーログオンイベントを検出します。
Event-Type = “Session.logon” AND Country IS NOT EMPTY
詳細については、カスタムリスクインジケーターを参照してください。
July 06, 2021
新機能
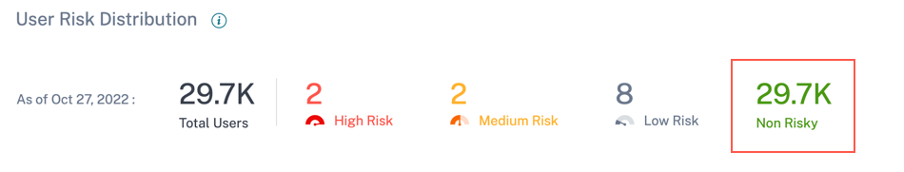
ユーザーダッシュボードでリスクのないユーザーを表示する
ユーザーダッシュボードで、選択した期間のリスクのないユーザーの数を表示できるようになりました。これらの検出されたユーザーは、選択した期間のゼロリスクスコアに基づいてリスクがないと識別されます。リスクのないユーザーカードをクリックすると、リスクスコアがゼロのすべてのユーザーを表示できます。
詳細については、ユーザーダッシュボードを参照してください。
July 01, 2021
新機能
アクセス保証ロケーションダッシュボードの機能強化
-
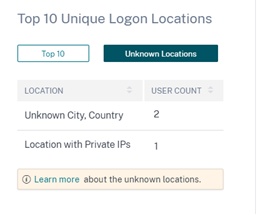
上位10件の固有のログオン場所テーブルで、不明な場所からの固有のユーザーログオン数を表示できます。このリストは、上位10件の固有のログオン場所のサブセットです。場所が不明である理由と、ユーザーの場所を取得する可能性のある方法も確認できます。
-
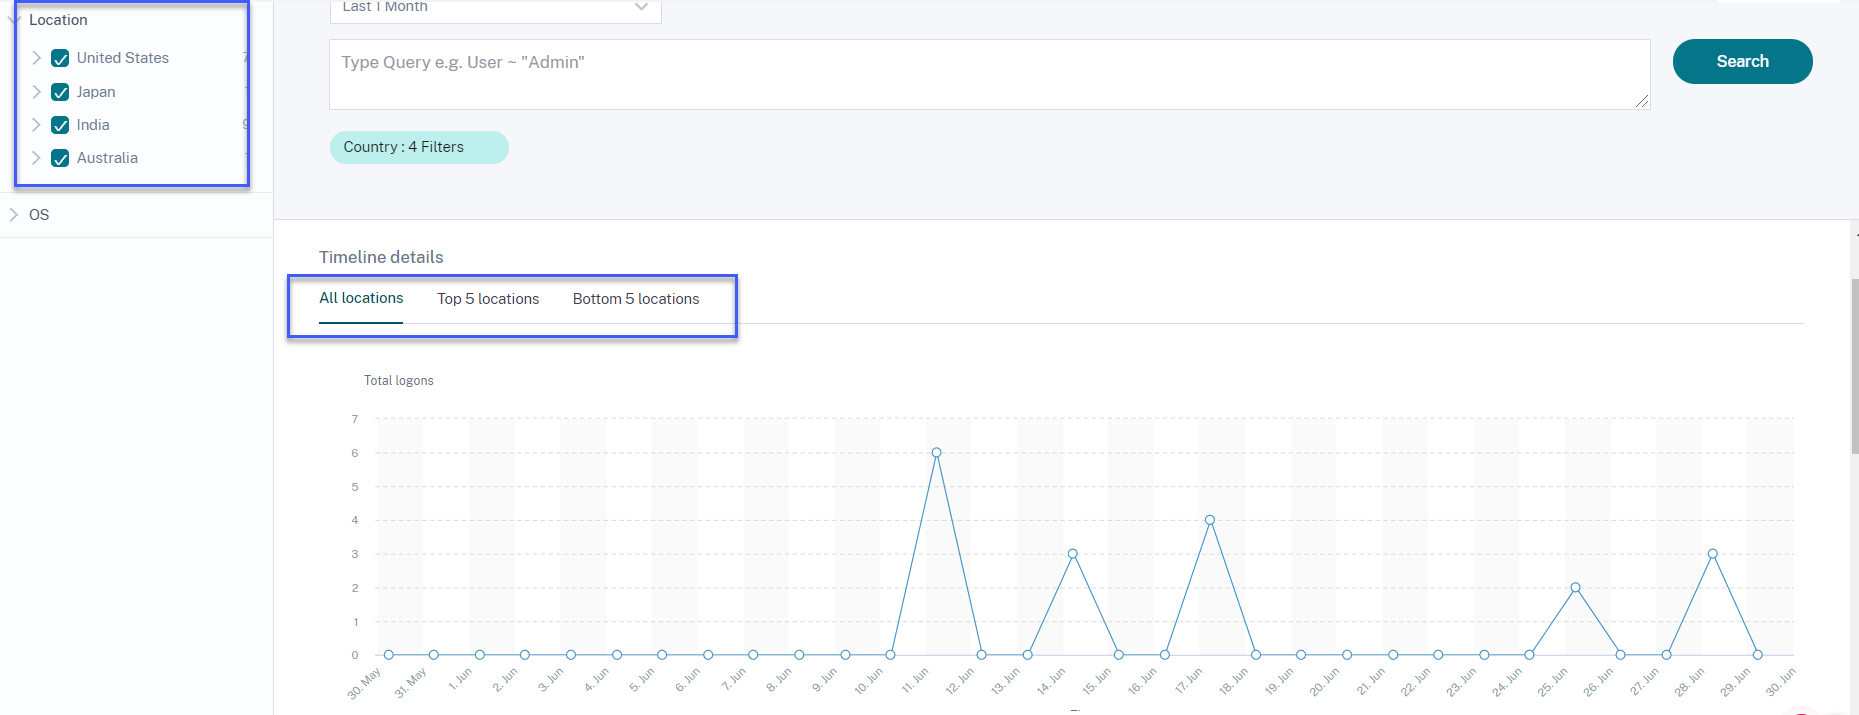
アクセス場所ページで複数の場所を選択した場合、すべての場所、上位5つの場所、および下位5つの場所からのユーザーログオンのタイムラインの詳細を表示および比較できます。
-
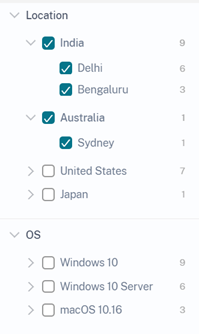
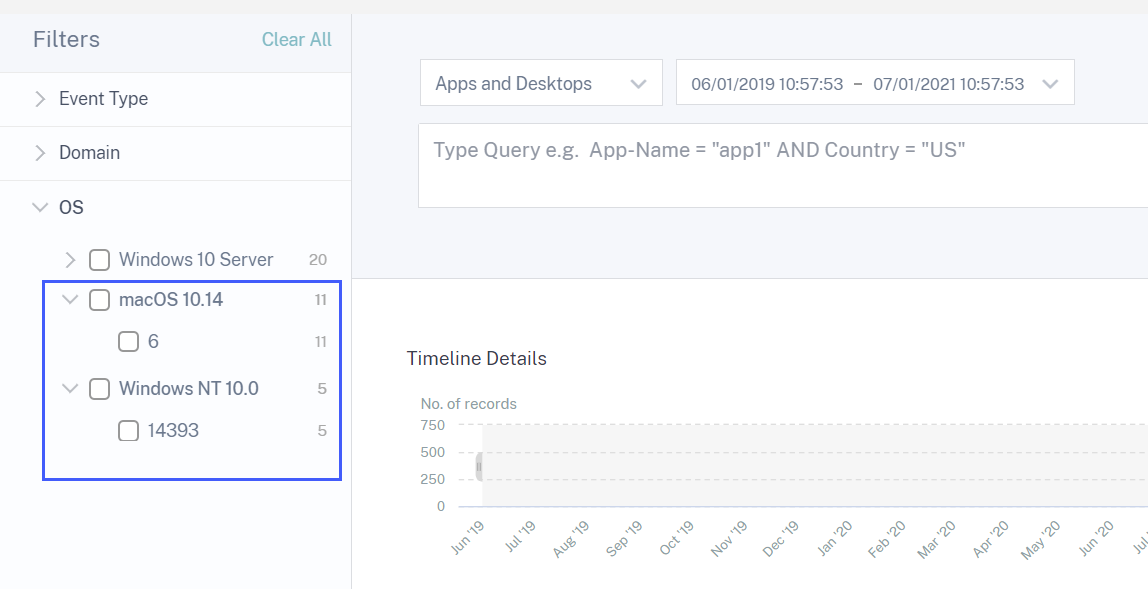
アクセス場所ページでは、国とその都市、オペレーティングシステム(メジャーバージョンとマイナーバージョン)などのネストされたファセットを使用できます。これらのファセットを使用すると、イベントをきめ細かくフィルタリングできます。
詳細については、「アクセス保証の場所」を参照してください。
Virtual Apps and Desktops のセルフサービス検索で OS ファセットを更新
ネストされた OS ファセットを使用して、Apps and Desktops イベントをフィルタリングできるようになりました。オペレーティングシステムに関連付けられているメジャーバージョンとマイナーバージョンを選択し、イベントを詳細にフィルタリングします。詳細については、「Apps and Desktops のセルフサービス検索」を参照してください。
June 30, 2021
新機能
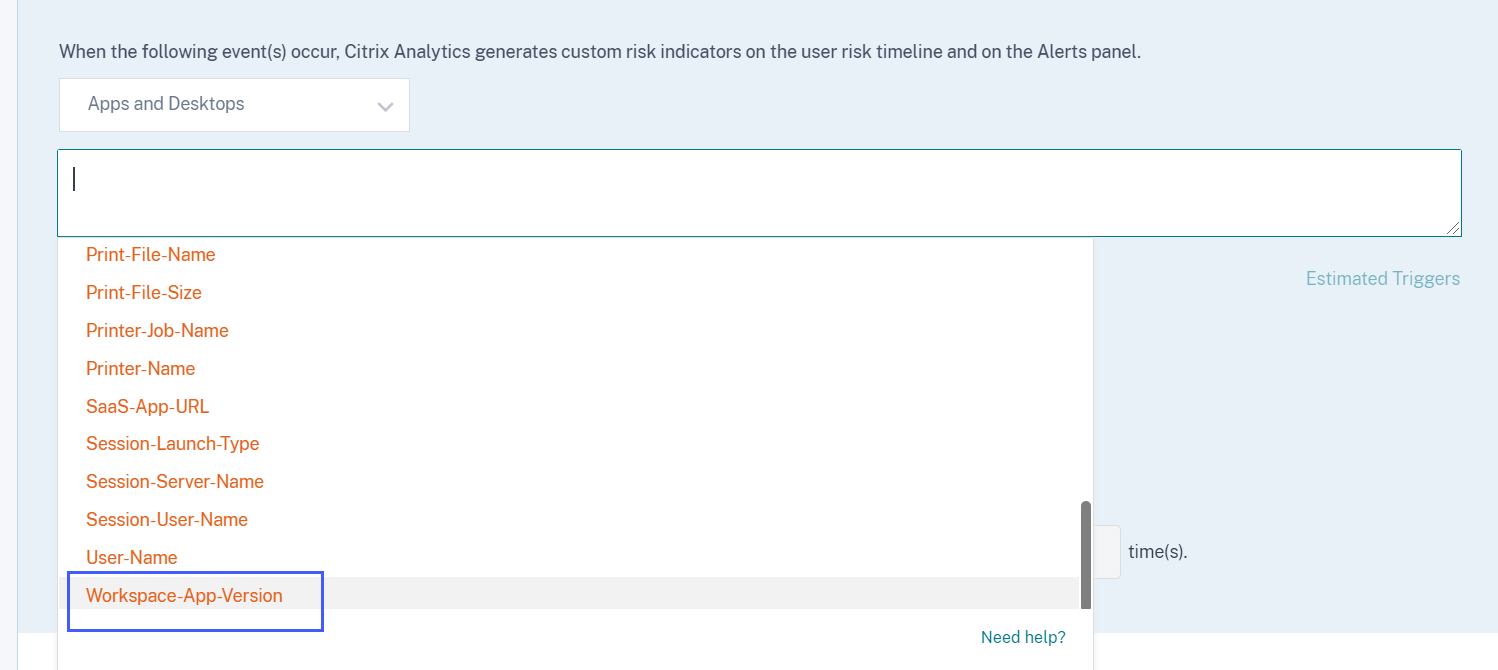
Apps and Desktops のカスタムリスクインジケーター条件に Workspace アプリバージョンを追加
Apps and Desktops データソースの場合、カスタムリスクインジケーターを作成する際に、Workspace-App-Version ディメンションを使用して条件を定義できるようになりました。このディメンションの詳細については、「Apps and Desktops のセルフサービス検索」を参照してください。
June 23, 2021
新機能
SIEM メッセージの機能強化
リスクインジケーターのスキーマに次のフィールドが追加されました。
-
indicator_vector_name- リスクインジケーターに関連付けられているリスクベクトルを示します。リスクベクトルは、デバイスベースのリスクインジケーター、場所ベースのリスクインジケーター、ログオン失敗ベースのリスクインジケーター、IPベースのリスクインジケーター、データベースのリスクインジケーター、ファイルベースのリスクインジケーター、およびその他のリスクインジケーターです。 -
indicator_vector_id- リスクベクターに関連付けられたID。ID 1 = デバイスベースのリスクインジケーター、ID 2 = ロケーションベースのリスクインジケーター、ID 3 = ログオン失敗ベースのリスクインジケーター、ID 4 = IPベースのリスクインジケーター、ID 5 = IPベースのリスクインジケーター、ID 6 = データベースのリスクインジケーター、ID 7 = その他のリスクインジケーター、ID 999 = 利用不可。
詳細については、「Citrix Analytics data format for SIEM」を参照してください。
June 07, 2021
新機能
管理者への通知アクションの機能強化
リスクインジケーターに管理者への通知アクションを適用するか、そのアクションを含むポリシーを作成する場合、ユーザーの危険な行動に関する通知を受け取る管理者を選択できるようになりました。このアクションの詳細については、「ポリシーとアクション」を参照してください。
読み取り専用共有アクションのサポートを追加
ユーザーがファイルを過度に共有すると、Citrix Analyticsは過剰なファイル共有リスクインジケーターをトリガーします。ユーザーのリスクタイムラインから、過剰なファイル共有リスクインジケーターにリンクを読み取り専用共有に変更アクションを適用できるようになりました。共有リンクのリスクタイムライン上の特定の共有リンクにもこのアクションを適用できます。このアクションにより、他のユーザーは共有リンクに関連付けられたファイルをダウンロード、コピー、または印刷できなくなります。このアクションの詳細については、「ポリシーとアクション」を参照してください。
May 18, 2021
新機能
デフォルトのリスクインジケーターをカスタムリスクインジケーターに移行する
次のデフォルトのリスクインジケーターは、事前構成済みのカスタムリスクインジケーターに移行されます。
| デフォルトのリスクインジケーター | データソース | 事前構成済みのカスタムリスクインジケーター |
|---|---|---|
| 新しいデバイスからの初回アクセス | シトリックス バーチャルアプリ アンド デスクトップ および シトリックス DaaS | CVAD - 新しいデバイスからの初回アクセス |
| 新しいIPからの初回アクセス | シトリックス ゲートウェイ | Gateway - 新しいIPからの初回アクセス |
カスタムリスクインジケーターへのこの移行に伴い、デフォルトのリスクインジケーターおよび関連する機械学習アルゴリズムは非推奨となります。
対応するカスタムリスクインジケーターは、以下の事前設定された条件に基づいてトリガーされます。
-
ユーザーが新しいデバイスから初めてアクセスした場合、または90日以上使用されていない既存のデバイスからアクセスした場合。
-
ユーザーが新しいIPアドレスから初めてサインインした場合、または90日以上使用されていない既存のIPアドレスからサインインした場合。
事前設定された条件に加えて、Citrix環境の脅威を特定するために、これらのカスタムリスクインジケーターに独自の条件を追加できるようになりました。このオプションにより、セキュリティ要件に基づいてカスタムリスクインジケーターを柔軟に構成できます。また、これらのカスタムリスクインジケーターによって検出された危険なイベントに対してアクションを適用するポリシーを作成することもできます。
ただし、ユーザーのタイムラインでは、以前にトリガーされたデフォルトのリスクインジケーターとそのイベントを引き続き表示できます。
これらのデフォルトのリスクインジケーターに関連付けられたポリシーは、対応する事前設定されたカスタムリスクインジケーターに自動的にリンクされます。
詳細については、「事前設定されたカスタムリスクインジケーターとポリシー」を参照してください。
Gatewayのセルフサービス検索の機能強化
-
「イベントタイプ」フィルターは「レコードタイプ」に名称変更されました。イベントをフィルタリングするには、次のレコードタイプのいずれかを選択してください - VPN_AI、VPN_IF、およびVPN_ST。
-
DATAテーブルで、ユーザーイベントの行を展開して、対応するイベントタイプを表示します。イベントタイプは、認証、ICA®ファイル、またはセッションログアウトのいずれかです。
次の表は、レコードタイプとイベントタイプの相関関係を示しています。
| レコードタイプ | イベントタイプ |
|---|---|
| VPN_AI | 認証 |
| VPN_IF | ICAファイル |
| VPN_ST | セッションログアウト |
詳細については、「Gatewayのセルフサービス検索」を参照してください。
修正された問題
-
カスタムリスクインジケーターは、条件値の大文字と小文字の区別に基づいてトリガーされます。たとえば、許可リストにデバイスIDが含まれるユーザーイベントでは、次の動作が見られます。
-
Device-IDディメンションの値を小文字で入力すると、カスタムインジケーターがトリガーされます。Event-Type = Session.Logon AND Device-ID NOTIN (“1621d2cb-f598-5ef7-a5bf-81747496ed2e”) -
同じデバイスに対して
Device-IDディメンションの値を大文字で入力した場合、カスタムインジケーターはトリガーされません。Event-Type = Session.Logon AND Device-ID NOTIN (“1621D2CB-F598-5EF7-A5BF-81747496ED2E”)
この問題は修正され、カスタムリスクインジケーターは条件値の大文字と小文字の区別に関係なくトリガーされるようになりました。 -
April 29, 2021
新機能
カスタムリスクインジケーターのイベント詳細
ユーザーのリスクタイムラインページで、カスタムリスクインジケーターをトリガーしたイベントを表示できるようになりました。以前は、カスタムリスクインジケーターの定義された条件、説明、トリガー頻度のみを表示できました。ユーザーとリスクインジケーターに関連付けられたイベントの詳細を表示するには、イベント検索をクリックします。 詳細については、カスタムリスクインジケーターを参照してください。
April 16, 2021
新機能
SIEMメッセージの機能強化
リスクインジケーターのスキーマ形式で、以下の機能強化を表示できます。
-
クライアントIPアドレスが、すべてのバッチリスクインジケーターのスキーマで利用可能になりました。以前は、クライアントIPアドレスは一部のバッチリスクインジケーターでのみ利用可能でした。
-
EPAスキャン失敗
-
過剰な認証失敗
-
不審なIPからのログオン
-
異常な場所からのアクセス
-
異常な認証失敗
-
匿名による機密共有ダウンロード
-
潜在的なデータ流出
-
-
整数データ型フィールドの値が利用できない場合、割り当てられる値は -999 です。例:
"latitide" = -999。 -
文字列データ型フィールドの値が利用できない場合、割り当てられる値は NA です。例:
"city"= "NA"。
詳細については、「Citrix Analytics data format for SIEM」を参照してください。
March 26, 2021
新機能
SIEMメッセージの制限
Citrix Analyticsは、各リスクインジケーターの発生につき最大1000件のイベント詳細をSIEMサービスに送信します。これらのイベントは発生の時系列順に送信されます。詳細については、「Citrix Analytics data format for SIEM」を参照してください。
SIEMメッセージにデータソースIDとインジケーターカテゴリIDフィールドを追加
インジケーターサマリースキーマとインジケーターイベント詳細スキーマに以下のフィールドが追加されました。
| フィールド | 説明 |
|---|---|
data_source_id |
データソースに関連付けられているID。ID 0 = シトリックス コンテンツ コラボレーション、ID 1 = シトリックス ゲートウェイ、ID 2 = シトリックス エンドポイント マネジメント、ID 3 = シトリックス バーチャル アプリケーションズ アンド デスクトップス、ID 4 = シトリックス アクセス コントロール™ |
indicator_category_id |
リスクインジケーターカテゴリに関連付けられたID。ID 1 = データ流出、ID 2 = 内部脅威、ID 3 = 侵害されたユーザー |
詳細については、SIEM用Citrix Analyticsデータ形式を参照してください。
March 18, 2021
新機能
アクセス保証ロケーションダッシュボード
注
この機能はプレビュー版です。
アクセス保証ロケーションダッシュボードは、選択した期間にCitrix Virtual Apps and DesktopsおよびCitrix DaaSユーザーがログオンした場所の概要を提供します。Citrix Analyticsは、ユーザーのデバイスにインストールされているCitrix Workspaceアプリからこれらのユーザーログオンイベントを受信します。
ダッシュボードを表示するには、Security > Access Assurance をクリックします。
選択した期間について、以下の情報を表示できます。
-
特定の場所から、およびすべての場所からのユーザーログオンの合計数。
-
すべての場所からのユニークユーザーログオンの合計数。
-
ユーザーがログオンした国の合計数。
-
ユニークユーザーログオンが多い上位10か所。
詳細については、「アクセス保証の場所」を参照してください。
NOT LIKE (!~) 演算子のサポート
セルフサービス検索クエリとカスタムリスクインジケーター条件で、NOT LIKE (!~) 演算子を使用できるようになりました。この演算子は、指定した一致パターンについてユーザーイベントをチェックします。イベント文字列内のどこにも指定されたパターンが含まれていないイベントを返します。
たとえば、クエリ
User-Name !~ “John” は、John、John Smith、または「John」という一致する名前を含むその他のユーザーを除くイベントを表示します。
詳細については、「セルフサービス検索」を参照してください。
翻訳されたオペレーティングシステムバージョン
Citrix Virtual Apps and Desktops および Citrix DaaS データソースの場合、Platform ディメンションは、OS-Major-Version、OS-Minor-Version、および OS-Extra-Details ディメンションとして翻訳されるようになりました。ユーザーのオペレーティングシステムの詳細に基づいて、Citrix Analytics はこれらのディメンションをセルフサービス検索ページに表示します。
これらのディメンションを使用して、カスタムリスクインジケーターの条件を定義できます。
以前に作成されたカスタムリスクインジケーターで、条件としてPlatformディメンションを使用していた場合、Citrix AnalyticsはPlatformディメンションをOS-Major-Version、OS-Minor-Version、およびOS-Extra-Detailsに自動的に置き換えます。この更新は、定義された条件の整合性には影響しません。
新しいディメンションの詳細については、「Virtual Apps and Desktopsのセルフサービス検索」を参照してください。
Apps and Desktopsのデータフィールドを更新しました
Apps and Desktopsのセルフサービス検索で、コンテキストテンプレートに基づいて更新されたデータフィールドを表示します。
詳細については、「Apps and Desktopsのセルフサービス検索」を参照してください。
非推奨の機能
セルフサービス検索ページからVPN_AFおよびVPN_SUイベントを削除しました
Citrix Gatewayデータソースのセルフサービス検索ページから、以下のレコードタイプが削除されました。
| レコードタイプ | レコード名 |
|---|---|
| VPN_SU | セッション更新レコード |
| VPN_AF | アプリケーション起動失敗レコード |
そのため、これらのレコードタイプに基づいてイベントをフィルタリングして表示することはできません。これらのレコードタイプに基づいたカスタムリスクインジケーターは機能しなくなります。
詳細については、Gateway のセルフサービス検索を参照してください。
March 11, 2021
新機能
ユーザーリスクスコアスキーマの現在のタイムスタンプ
新しいフィールド
last_update_timestampがユーザーリスクスコアスキーマ形式に追加されました。このフィールドは、リスクスコアが最後に更新された時間を示します。スキーマ形式の詳細については、ユーザーリスクスコアスキーマを参照してください。
March 03, 2021
新機能
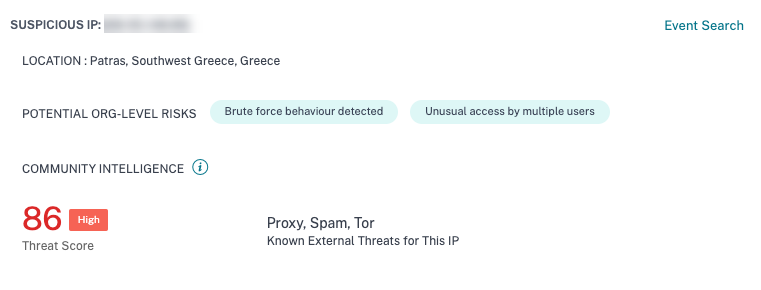
不審なIPからのログオンリスクインジケーターの機能強化
ユーザーのリスクタイムラインページに、不審なIPからのログオンリスクインジケーターの新しいセクション不審なIPが表示されます。このセクションには、次の情報が表示されます。
-
不審なサインインアクティビティが検出されたIPアドレス。
-
ユーザーの場所。
-
Citrix Analytics が最近組織内で検出した不審な IP アクティビティのパターン。
-
IPアドレスに関するコミュニティレベルのインテリジェンスフィード。
詳細については、不審なIPからのログオンリスクインジケーターを参照してください。
「異常な場所からのアクセス」リスクインジケーターの機能強化
-
Citrix Content Collaboration の「異常な場所からのアクセス」リスクインジケーターで、イベントテーブルに TOOL NAME 列を追加しました。イベントテーブルから DEVICE BROWSER 列を削除しました。詳細については、「Citrix Content Collaboration のリスクインジケーター」を参照してください。
-
Citrix Virtual Apps and Desktops および Citrix DaaS の「異常な場所からのアクセス」リスクインジケーターで、イベントテーブルに DEVICE ID 列と RECEIVER TYPE 列を追加しました。詳細については、Citrix Virtual Apps and Desktops のリスクインジケーターを参照してください。
SIEM 用 Citrix Analytics データ形式
この記事では、SIEM サービス用に Citrix Analytics が生成する処理済みデータのスキーマについて説明します。
February 18, 2021
新機能
カスタムリスクインジケーターにおける新しいエンティティからの初回アクセスをサポート
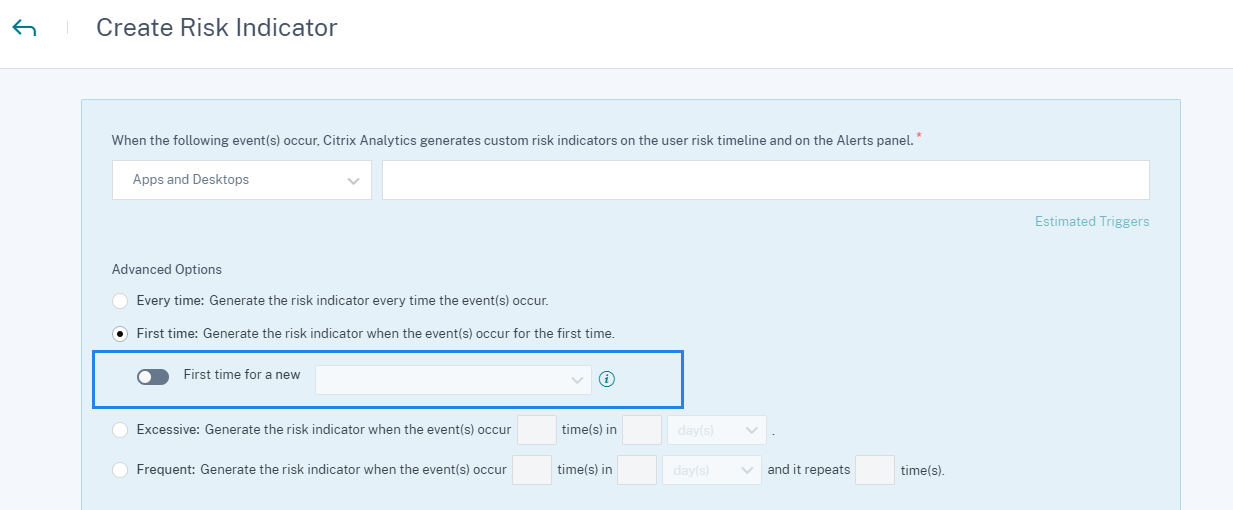
Citrix Analytics が新しいエンティティから初めてイベントを受信したときにトリガーされるリスクインジケーターを作成できるようになりました。エンティティの例としては、クライアント IP、都市、国などがあります。
「インジケーターの作成」ページで、「初回」オプションをクリックします。「新規の初回」ボタンを有効にし、データソースに基づいてリストから有効なエンティティを選択します。エンティティに特定の値を割り当てる必要はありません。たとえば、リストから「都市」を選択した場合、Citrix Analytics はユーザーが新しい都市から初めてサインインするたびにリスクインジケーターをトリガーします。
詳細については、カスタムリスクインジケーターの作成を参照してください。
カスタムリスクインジケーター作成の最大制限
カスタムリスクインジケーターを最大50個まで作成できるようになりました。この最大制限に達した場合は、カスタムリスクインジケーターを作成するために、既存のカスタムリスクインジケーターを削除または編集する必要があります。
詳細については、「カスタムリスクインジケーター」を参照してください。
Citrix Virtual Apps and DesktopsおよびCitrix DaaSからのユーザー位置情報データ
ユーザー情報ページで、Citrix AnalyticsはCitrix Virtual Apps and DesktopsおよびCitrix DaaSデータソースからのユーザーの位置情報を表示するようになりました。
ユーザーの位置情報の詳細については、「ユーザープロファイル」を参照してください。
複数列ソート
セルフサービス検索ページで、ユーザーイベントを複数の列でソートできるようになりました。ソート基準をクリックし、列とソート順を追加します。適用をクリックしてユーザーイベントをソートします。複数列ソートを実行するために、最大6つの列を追加できます。
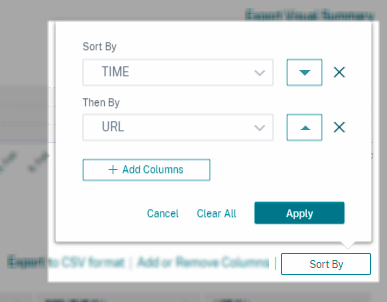
詳細については、「セルフサービス検索」を参照してください。
非推奨の機能
過剰な認証失敗リスクインジケーターは非推奨になりました
Citrix Gatewayのリスクインジケーターである過剰な認証失敗は非推奨になりました。このインジケーターに関連する履歴データのみを表示できます。
この非推奨化の一環として、以下の変更が適用されます。
-
Citrix Analyticsはこれらのリスクインジケーターを生成しなくなりました。
-
Citrix Analyticsは、これらのリスクインジケーターを条件とするポリシーを生成しなくなりました。
-
これらのリスクインジケーターを条件とするデフォルトポリシーは、もはや有効ではありません。
詳細については、Citrix Gatewayリスクインジケーターを参照してください。
January 27, 2021
新機能
異常な場所からのアクセスリスクインジケーターの機能強化
Citrix Content Collaboration、Citrix Gateway、およびCitrix Virtual Apps and Desktopsの場合、異常な場所からのアクセスリスクインジケーターは、ユーザーが新しい国に関連付けられたIPアドレス、または以前のサインイン場所から異常に離れた新しい都市からサインインしたときにトリガーされるようになりました。その他の要因には、ユーザーの全体的な移動レベル、および組織内のすべてのユーザーにおけるその都市からのサインインの相対的な頻度が含まれます。すべての場合において、ユーザーの位置履歴は過去30日間のサインインアクティビティに基づいています。
リスクインジケーターの詳細については、以下のトピックを参照してください。
-
Citrix Content Collaborationリスクインジケーター
January 20, 2021
January 19, 2021
January 13, 2021
新機能
Citrix Analytics Add-on for Splunk の新しいバージョンが利用可能です
Citrix Analytics Add-on for Splunk バージョン 2.1.0 が利用可能になりました。ファイルをダウンロードするには、ダウンロードページにアクセスしてください。
Splunk Cloud Inputs Data Manager (IDM) および Splunk 8.1 64ビットのサポートを追加
Citrix Analytics for Security を Splunk Cloud IDM および Splunk 8.1 64ビットと統合できるようになりました。詳細については、Splunk の統合を参照してください。
非推奨のサポート
Splunk 7.1 64ビットのサポートを削除
Citrix Analytics for Security を Splunk 7.1 64ビットと統合することはできなくなりました。サポートされている Splunk のバージョンについては、Splunk の統合を参照してください。
January 11, 2021
December 17, 2020
新機能
事前設定されたカスタムリスクインジケーターとポリシーを使用して、異常な場所からのアクセスをブロックする(ジオフェンシング)
Citrixは、Citrixインフラストラクチャのセキュリティを監視するのに役立つ、事前設定されたカスタムリスクインジケーターとポリシーのリストを提供します。これらのインジケーターとポリシーを使用すると、通常の運用国以外の国から発信されるユーザーアクセスをブロックできます。デフォルトでは、国は「米国」に設定されています。ジオフェンシングに必要な国を設定できます。
以下は、事前設定されたカスタムリスクインジケーターとポリシーです。
-
CVAD-ジオフェンス外で開始されたセッション
-
GW-ジオフェンス交差
-
CCC-ジオフェンス交差
-
ジオフェンス外でのセッション開始
詳細については、「事前設定されたカスタムリスクインジケーターとポリシー」を参照してください。
ユーザー応答メールでアクセスされた場所を表示する
ユーザーデバイスのIPアドレスの代わりに、ユーザー応答メールには、ユーザーが過去15分間にアクセスしたすべての場所が表示されるようになりました。場所は
<City>,<Country>形式で表示されます。都市または国が利用できない場合、対応する値は「不明」と表示されます。
詳細については、ユーザー応答の要求を参照してください。
コンテンツコラボレーションリスクインジケーターの名称変更 - 新しい場所からの初回アクセス
Citrix Content Collaborationリスクインジケーター「新しい場所からの初回アクセス」は、「異常な場所からのアクセス」に名称変更されました。
詳細については、「異常な場所からのアクセス」を参照してください。
廃止された機能
リスクインジケーターのフィードバック
リスクインジケーターのフィードバックメカニズムは削除されました。Content Collaborationリスクインジケーター「異常な場所からのアクセス」が誤ってトリガーされた場合、誤検知として報告したり、フィードバックを提供したりすることはできなくなりました。
December 07, 2020
新機能
潜在的なデータ流出リスクインジケーターの改善
リスクインジケーターに以下の機能強化が加えられました。
-
「何が起こったか」セクションの情報が更新されました。一貫性を保つために、時刻形式が更新されました。
-
デバイスの位置情報がイベントリストに表示されます。
リスクインジケーターの詳細については、潜在的なデータ流出を参照してください。
コンテンツコラボレーションリスクインジケーターの改善 - 新しい場所からの初回アクセス
ユーザーリスクタイムラインで、新しい場所からの初回アクセスを選択すると、以下の情報が表示されます。
-
サインイン場所: ユーザーがサインインした通常の場所と異常な場所の地理的な地図ビューを表示します。
-
通常の場所からのサインイン数 - 過去30日間: ユーザーが過去30日間にサインインした上位6つの通常の場所の円グラフビューを表示します。また、これらの場所からのサインインイベントの数も表示します。
-
異常な場所のイベント詳細: ユーザーの異常な場所からのサインインイベントのリストを提供します。
リスクインジケーターの詳細については、「新しい場所からの初回アクセス」を参照してください。
November 30, 2020
新機能
セルフサービス検索ページの改善
セルフサービス検索ページの使いやすさを向上させるために、以下の改善が行われました。
-
検索ボックスにクエリの例が表示され、独自のクエリの入力方法が示されます。検索ボックスのクエリ(/en-us/citrix-analytics/media/search-bar-query.png)
-
macOSでは、ディメンションリストのスクロールバーがデフォルトで表示されるようになりました。Macのスクロールバー(/en-us/citrix-analytics/media/macos-scroll-bar.png)
-
適用されたフィルターがチップとして表示されるようになりました。フィルターチップ(/en-us/citrix-analytics/media/filter-chips.png)
-
「列の追加または削除」ラベルが「+」アイコンに置き換わります。アイコンの更新(/en-us/citrix-analytics/media/label-update-add-remove.png)
詳細については、「セルフサービス検索」を参照してください。
ポリシーの改善
ポリシーページに、Citrix Analyticsで正常に検出され接続されたデータソースに関連付けられているポリシーが表示されるようになりました。このページには、未検出のデータソースに対して条件が定義されているポリシーは表示されません。すでに接続されているデータソースのデータ処理をオフにしても、ポリシーページ上の既存のポリシーには影響しません。
詳細については、「ポリシーとアクションの構成」を参照してください。
November 04, 2020
新機能
不審な認証失敗 - Citrix Gatewayリスクインジケーター
Citrix Analyticsは、ユーザーが通常とは異なるIPアドレスからのログオンに失敗した場合に、アクセスベースの脅威を検出し、「不審な認証失敗」リスクインジケーターをトリガーします。
このリスクインジケーターは、組織内のユーザーが通常の行動とは異なる不審なIPアドレスからのログオンに失敗した場合にトリガーされます。
詳細については、「Citrix Gatewayリスクインジケーター」を参照してください。
認証失敗(/en-us/citrix-analytics/media/gateway-authentication-failure.png)
October 20, 2020
October 15, 2020
新機能
不審な場所からのアクセス – Citrix Virtual Apps and DesktopsおよびCitrix DaaSのリスクインジケーター
Citrix Analyticsは、Citrix Workspaceからの不審なサインインに基づいてアクセスベースの脅威を検出し、対応するリスクインジケーターをトリガーします。
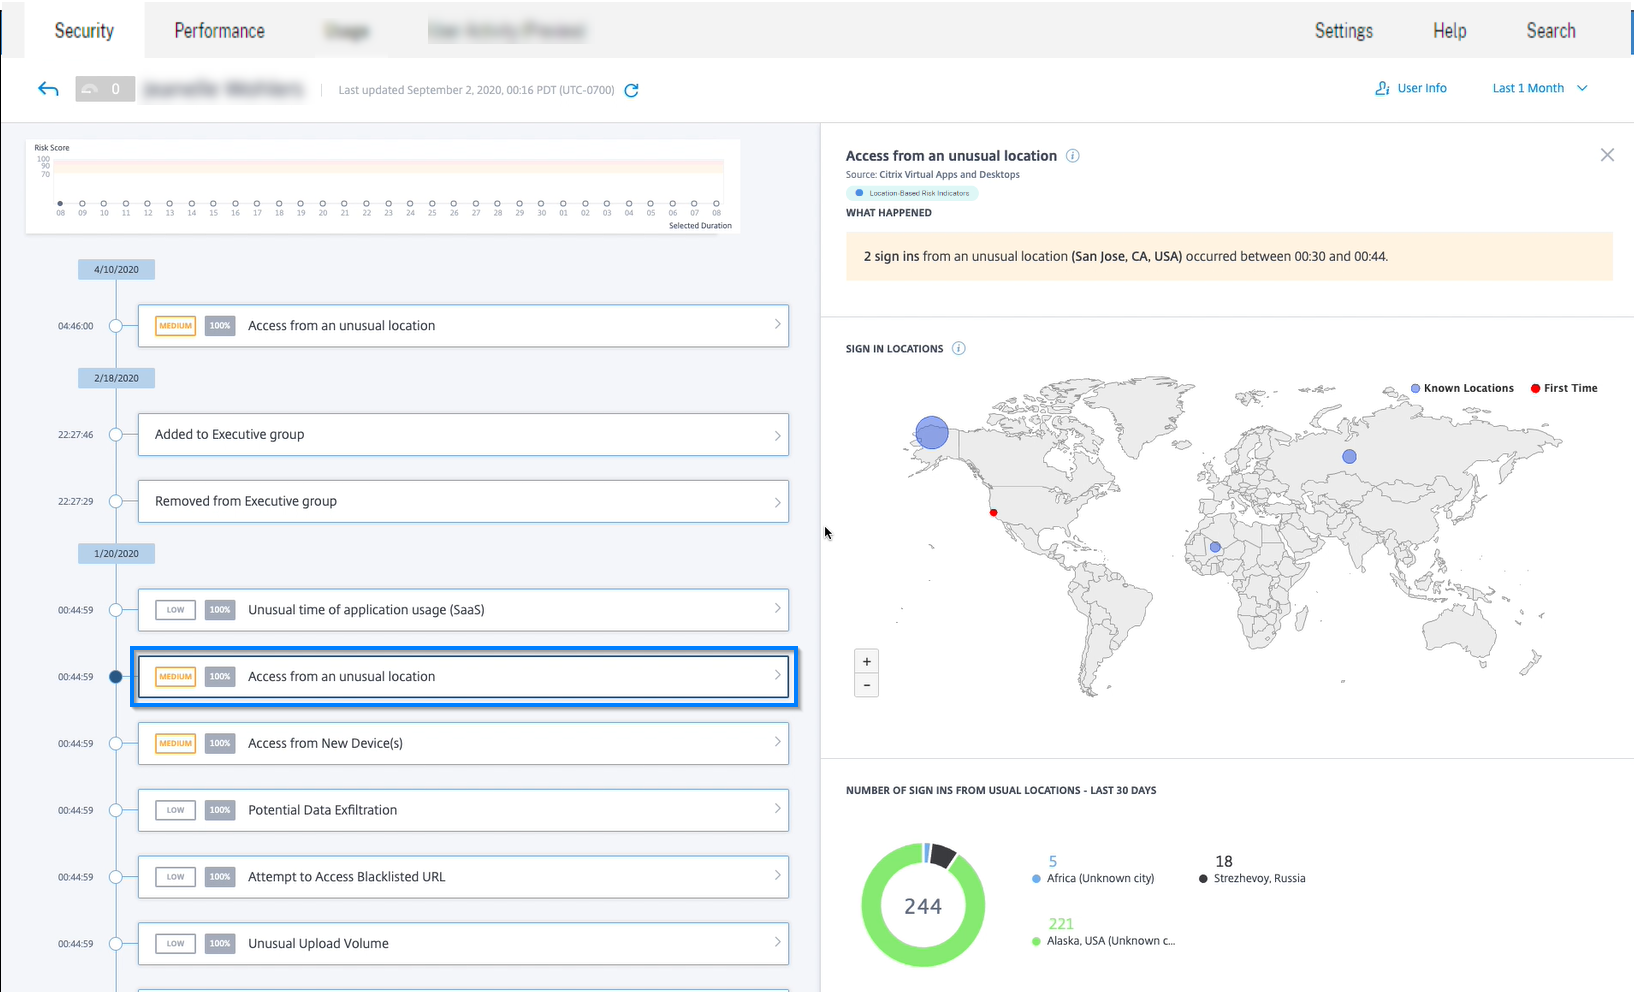
詳細については、「Citrix Virtual Apps and DesktopsおよびCitrix DaaSのリスクインジケーター」を参照してください。
共有リンクダッシュボードの機能強化
-
SHARE URL列はSHARE ID列に置き換えられました。各共有URLは共有IDで識別されるようになりました。
-
ダッシュボードの時間選択機能は削除されました。このダッシュボードでは、選択された期間ではなく、アクティブな状態から期限切れの状態までのすべての共有リンクが表示されるようになりました。
-
すべての共有リンクは、まずアクティブなリンク、次に期限切れのリンクの順にソートされます。デフォルトでは、リスクインジケーターのカウントが最も高い共有リンクがリストの一番上に表示されます。
-
危険なリンクには、危険な動作を示すアクティブなリンクが表示されます。期限切れのリンクは表示されません。デフォルトでは、リスクインジケーターのカウントが最も高い危険なリンクがリストの一番上に表示されます。
-
危険な共有リンクカードとすべての共有リンクカードのトレンドビューは削除されました。
詳細については、「共有リンクダッシュボード」を参照してください。
共有リンクのリスクタイムラインの機能強化
リスクタイムラインに、共有URLではなく共有IDが表示されるようになりました。詳細については、「共有リンクのリスクタイムライン」を参照してください。
非推奨の機能
サポートされていないオペレーティングシステム (OS) を搭載したデバイスからのアクセスリスクインジケーターは非推奨になりました
Citrix Virtual Apps and Desktops のリスクインジケーター - サポートされていないオペレーティングシステム (OS) を搭載したデバイスからのアクセス は非推奨になりました。このインジケーターに関連する履歴データのみを表示できます。
この非推奨化の一環として、以下の変更が適用されます。
-
Analytics はこれらのリスクインジケーターを生成しなくなりました。
-
Analytics は、これらのリスクインジケーターを条件とするポリシーを生成しなくなりました。
-
これらのリスクインジケーターを条件とするデフォルトポリシーは、もはや有効になりません。
詳細については、「Citrix Virtual Apps and Desktops および Citrix DaaS のリスクインジケーター」(/ja-jp//security-analytics/risk-indicators/citrix-virtual-apps-and-desktops-risk-indicators.html)を参照してください。
September 10, 2020
新機能
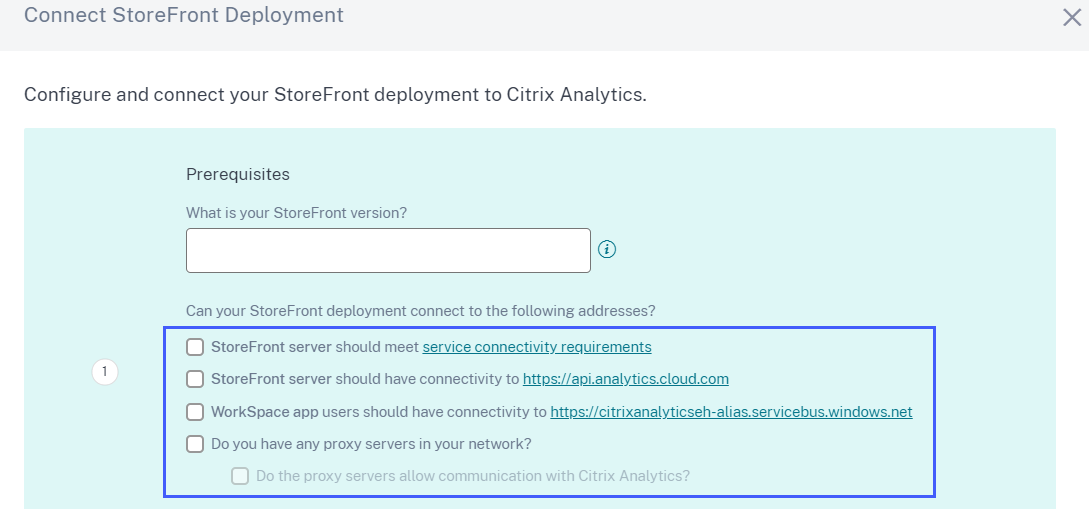
StoreFront のチェックリスト
Citrix Analytics に、StoreFront 構成ファイルをダウンロードする前に満たす必要がある前提条件のリストが表示されるようになりました。チェックリストを確認し、すべての最小要件が選択されていることを確認してください。最小要件が選択されていない場合、構成ファイルをダウンロードできません。詳細については、「Citrix Virtual Apps and Desktops データソース」(/ja-jp/citrix-analytics/data-sources/virtual-apps-desktops-onboarding.html#onboard-virtual-apps-and-desktops-sites-using-storefront)を参照してください。
セルフサービス検索 - NOT EQUAL (!=) 演算子に対応
以下の機能のクエリで、NOT EQUAL (!=) 演算子を使用できるようになりました。
-
カスタムリスクインジケーター
-
セルフサービス検索
この演算子は、以下の条件で使用できます。
| データソース | ディメンション |
|---|---|
| コンテンツコラボレーション | 国、都市、クライアントOS |
| アクセスコントロール | 国、都市、アクション、URL、URLカテゴリ、レピュテーション、ブラウザ、OS、デバイス |
| アプリとデスクトップ | 国、都市、アプリ名、クリップボード操作、ブラウザ、OS |
| ゲートウェイ | 認証ステージ、クライアントIP |
演算子を使用して、「Country != XYZ」のような単一値のカスタムインジケーター式を作成し、ユーザーのリストを表示します。次に、ウォッチリストへの追加、管理者への通知、ユーザーの無効化などのアクションを適用するポリシーを作成します。 指定されたデータソースのセルフサービス検索で演算子を使用して、ユーザーイベントをフィルタリングすることもできます。
クエリのディメンションの値を入力する際は、データソースのセルフサービス検索ページに表示されている正確な値を使用してください。ディメンション値は大文字と小文字を区別します。
September 08, 2020
新機能
ユーザー相関
Analyticsは、さまざまなデータソースから検出されたユーザーを関連付けます。このメカニズムにより、検出されたユーザーリストから重複するユーザーのほとんどが排除されます。Analyticsで検出されたユーザーには、データソースとリスクインジケーターとともに、一意のユーザーのリストが表示されるようになりました。
たとえば、ユーザー「Joe Smith」は、データソースに基づいてJosephSm、<joe.smith@citrix.com>、およびjoe.smithなどの複数のユーザー識別子を持つことができます。Analyticsは、このユーザーを一意の識別子名で識別するようになりました。他のすべてのユーザー識別子は関連付けられ、さまざまなデータソースからJoe Smithに対して受信されたイベントは、この一意の名前にリンクされます。 詳細については、検出されたユーザーを参照してください。
August 11, 2020
July 31, 2020
July 09, 2020
新機能
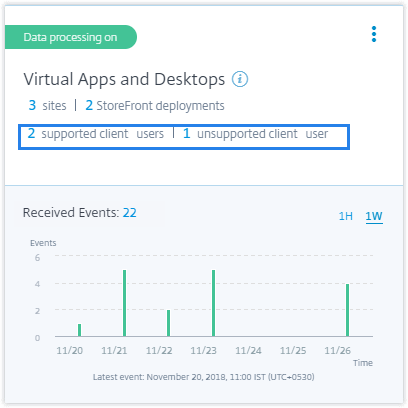
Virtual Apps and Desktopsサイトカードに、サポート対象およびサポート対象外のクライアントを使用しているユーザーが表示されます
サイトカードで、エンドポイントでサポート対象およびサポート対象外バージョンのCitrix WorkspaceアプリまたはCitrix Receiver™クライアントを使用しているユーザーの数を表示できるようになりました。
-
サポート対象クライアントのユーザー数をクリックすると、検出されたすべてのユーザーが表示されるユーザーページが表示されます。
-
サポート対象外クライアントのユーザー数をクリックすると、CSVファイルがダウンロードされます。このファイルには、ユーザーとそのサポート対象外のクライアントバージョンが一覧表示されます。Analyticsはサポート対象外のクライアントからユーザーイベントを受信しないため、ユーザーを検出されたユーザーとして追加しません。CSVファイルを使用して、Analyticsがユーザーの行動に関するセキュリティインサイトを提供できるように、クライアントをサポート対象バージョンにアップグレードする必要があるユーザーを特定します。
サポート対象クライアントのリストを表示するには、「Citrix Virtual Apps and DesktopsおよびCitrix DaaSデータソース」を参照してください。
異常な場所からのアクセスリスクインジケーター
-
Citrix Gatewayリスクインジケーターの新しい場所からの初回アクセスは、異常な場所からのアクセスに名称変更されました。
-
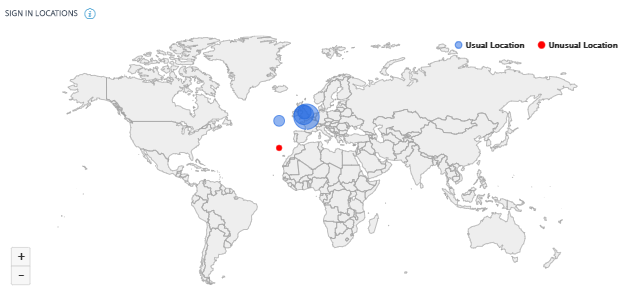
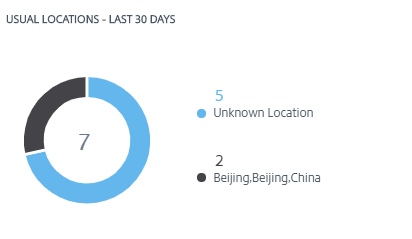
ユーザーリスクタイムラインのイベント詳細セクションに、地理マップと円グラフが導入されました。
-
サインイン場所: このセクションには、ユーザーの通常の場所と異常な場所の地理マップビューが表示されます。通常の場所と異常な場所は、地理マップの右上セクションに色分けで示されます。地理マップをズームして、場所を詳しく見ることができます。
-
通常の場所 - 過去30日間: このセクションには、ユーザーがサインインした上位6つの通常の場所を示す円グラフが表示されます。各場所は異なる色分けでマークされています。選択した場所の詳細なビューを表示するには、場所でセクションを並べ替えることができます。
-
詳細については、「異常な場所からのアクセス」を参照してください。
ユーザーダッシュボードデータ
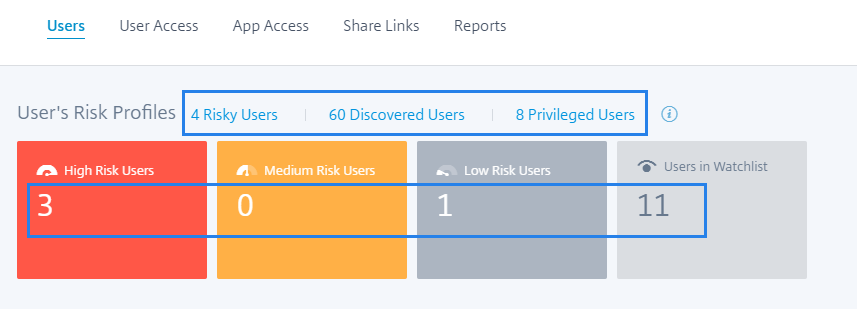
危険なユーザー、検出されたユーザー、特権ユーザー、およびウォッチリスト内のユーザーの数は、ユーザーダッシュボードとユーザーページで選択された期間に関係なく、過去13か月間表示されます。期間を選択すると、リスクインジケーターの発生回数が変化します。
詳細については、「ユーザーダッシュボード」を参照してください。
再設計されたユーザーページ
ユーザーページは、より良いユーザーエクスペリエンスのために強化されました。ユーザーのリスクスコア、データソース、およびユーザータイプに基づいて、ユーザーイベントの統合された概要を提供します。
より焦点を絞った検索をサポートするために、ユーザーページには左ペインにフィルターセクションと上部に検索バーが含まれています。プリセット時間またはカスタマイズされた時間範囲でユーザーイベントを検索できます。
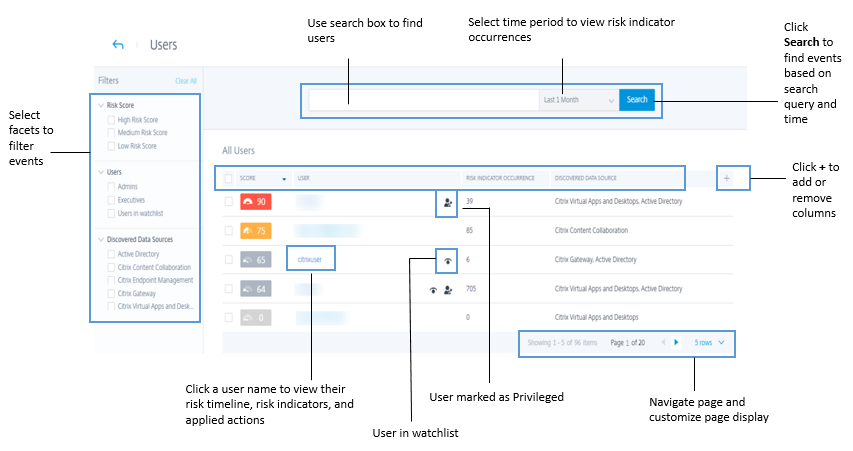
ユーザーページを表示するには:
-
セキュリティ > ユーザーに移動して、ユーザーダッシュボードを表示し、次の操作を行います。
-
次のいずれかのリンクまたはカードをクリックします。
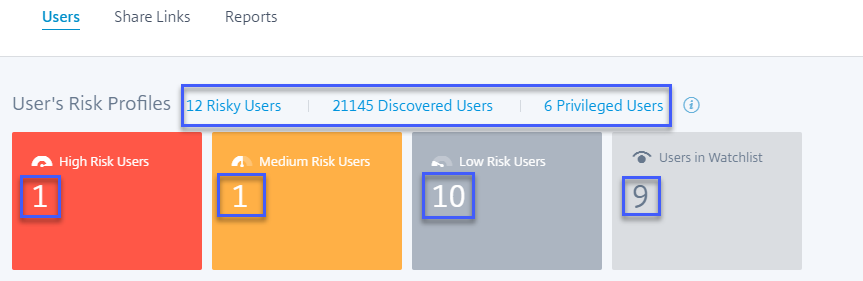
-
リスクのあるユーザーペインで、さらに表示をクリックします。
-
ウォッチリスト内のユーザーペインで、さらに表示をクリックします。
-
特権ユーザーペインで、さらに表示をクリックします。
-
-
設定 > データソース > セキュリティに移動します。任意のデータソースサイトカードでユーザー数をクリックします。
詳細については、ユーザーダッシュボードを参照してください。
リスクのあるユーザーペインの機能強化
変更列はリスクインジケーター列に置き換えられました。リスクインジケーター列には、特定の期間におけるユーザーのリスクインジケーターの合計発生数が表示されます。
詳細については、リスクのあるユーザーを参照してください。
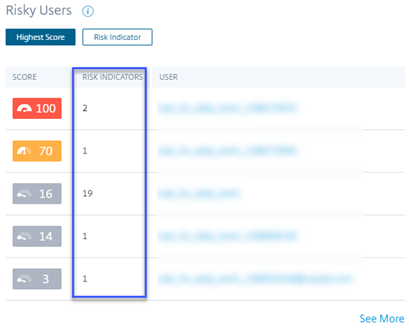
ウォッチリスト内のユーザーペインの機能強化
変更列はリスクインジケーター列に置き換えられました。リスクインジケーター列には、特定の期間におけるユーザーのリスクインジケーターの合計発生数が表示されます。
詳細については、ウォッチリスト内のユーザーを参照してください。
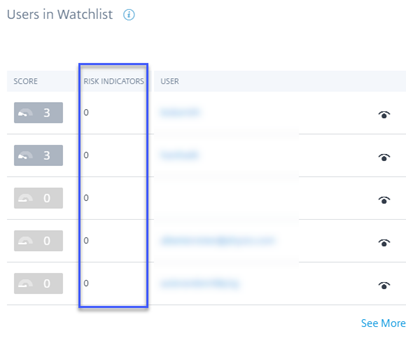
特権ユーザーペインの機能強化
-
「Change」列は「Risk Indicators」列に置き換えられました。「Risk Indicators」列には、特定の期間におけるユーザーの合計リスク指標発生数が表示されます。
-
「See More」をクリックすると、「Users」ページが表示されます。「Users」ページには、管理者およびエグゼクティブの特権ユーザーのリストが表示されます。このページで、ユーザーを特権ユーザーとして追加または削除できます。
詳細については、「特権ユーザー」を参照してください。
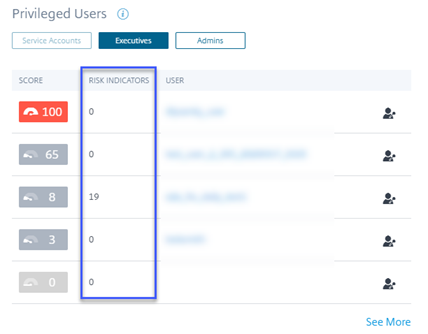
非推奨の機能
アラート
「Alerts」機能は非推奨となり、Analyticsユーザーインターフェースでは利用できなくなりました。
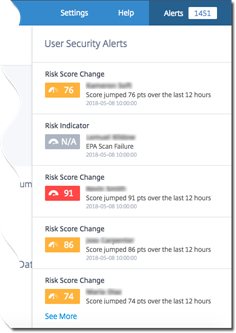
リスキーユーザーとウォッチリストのページ
「Risky Users」ページと「Watchlist」ページは非推奨になりました。これらは、すべてのリスクのあるユーザーイベントとウォッチリスト内のユーザーをまとめた「Users」ページに置き換えられました。
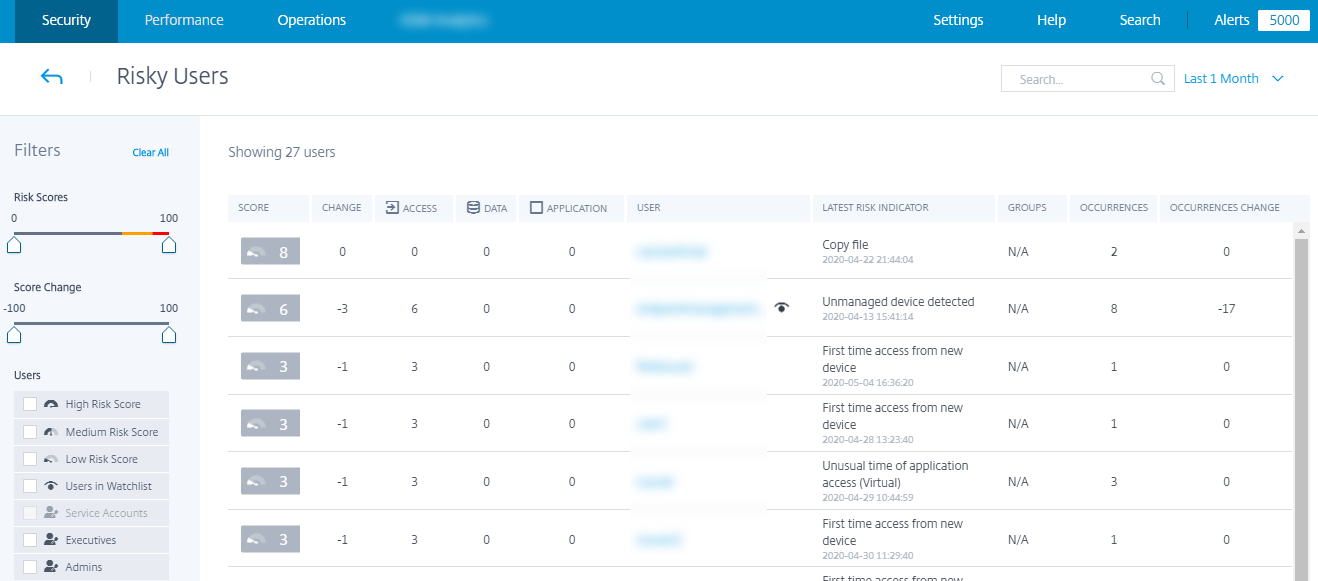
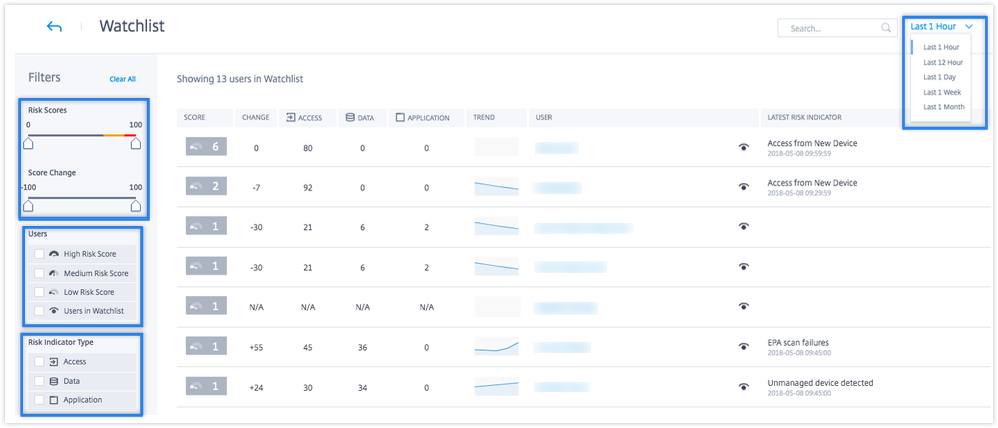
リスキーユーザーペイン
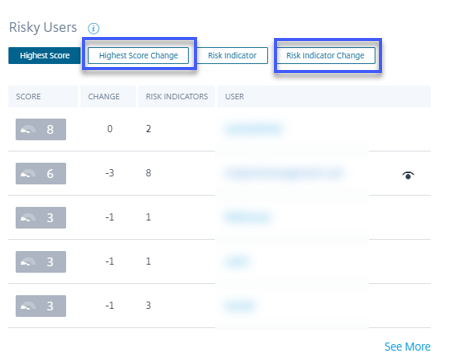
「Highest Score Change」タブと「Risk Indicator Change」タブは、「Risky Users」ペインから削除されました。
リスクインジケーターペイン
-
発生変更タブと変更列が削除されました。リスクインジケーターペイン(/en-us/citrix-analytics/media/risk-indicators-pane-deprecated-sections.png)
-
リスクインジケーターの詳細ページは非推奨になりました。以前は、リスクインジケーターペインまたはリスクインジケーターの概要ページでリスクインジケーターが選択されたときに、このページが表示されていました。リスクインジケーター詳細ページ(/en-us/citrix-analytics/media/risk-indicator-details-page-deprecated.png)
トレンドビュー
ユーザーダッシュボードで、高リスクユーザー、中リスクユーザー、低リスクユーザー、およびウォッチリスト内のユーザーカードから、ユーザー数のトレンドビューが削除されました。
トレンドビュー(/en-us/citrix-analytics/media/trend-deprecated.png)
ユーザーグループページ
設定オプションの下にあるユーザーグループページは非推奨になりました。特権グループとしてユーザーグループを追加または削除することはできなくなりました。ただし、個々のユーザーを特権ユーザーとして追加または削除することはできます。詳細については、「特権ユーザー」を参照してください。
ユーザーグループページ(/en-us/citrix-analytics/media/user-groups-page-deprecated.png)
June 26, 2020
非推奨の機能
アプリケーションアクセス時間の異常 (仮想/SaaS) リスクインジケーターが非推奨になりました
Citrix Virtual Apps and Desktops のリスクインジケーターであるアプリケーションアクセス時間の異常 (仮想) およびアプリケーションアクセス時間の異常 (SaaS) は非推奨になりました。これらのインジケーターに関連する履歴データのみを表示できます。
この非推奨化の一環として、以下の変更が適用されます。
-
Analytics はこれらのリスクインジケーターを生成しなくなりました。
-
Analytics は、これらのリスクインジケーターを条件とするポリシーを生成しなくなりました。
-
これらのリスクインジケーターを条件とするデフォルトポリシーは、もはや有効になりません。
詳細については、「Citrix Virtual Apps and Desktops および Citrix DaaS のリスクインジケーター」(/ja-jp//security-analytics/risk-indicators/citrix-virtual-apps-and-desktops-risk-indicators.html)を参照してください。
June 02, 2020
May 11, 2020
April 29, 2020
April 02, 2020
新機能
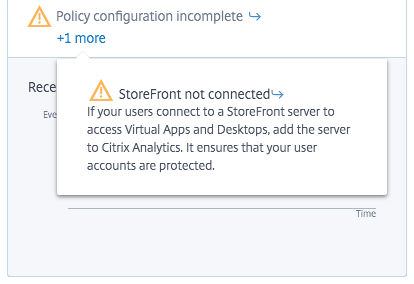
StoreFrontが追加されていない場合のデータ処理の無効化
「設定」>「データソース」>「セキュリティ」>「Virtual Apps and Desktops」データソースサイトカードで、StoreFrontをオンボーディングしていない場合、「データ処理を有効にする」ボタンは有効になりません。サイトカードに「StoreFrontが接続されていません」という警告メッセージが表示されます。Analyticsでデータを受信したいアクティブなオンプレミスサイトがある場合は、StoreFrontをCitrix Analyticsにオンボーディングしていることを確認する必要があります。これにより、ユーザーアカウントが保護されます。
「Virtual Apps and Desktops」サイトカードで、縦の省略記号 (⋮) を選択し、「StoreFront展開を接続」をクリックします。表示される画面で、指示に従ってStoreFrontの設定を完了します。
詳細については、「StoreFrontを使用してCitrix Virtual Apps and Desktopsオンプレミスサイトをオンボーディングする」を参照してください。
March 04, 2020
February 20, 2020
新機能
シトリックス アナリティクス フォー セキュリティ の提供
Citrix Analytics for Security は、個別のサブスクリプションで利用可能になりました。 Citrix Analytics for Security を購読して、この提供に特化したインサイトを得ることができます。詳細については、Get started を参照してください。
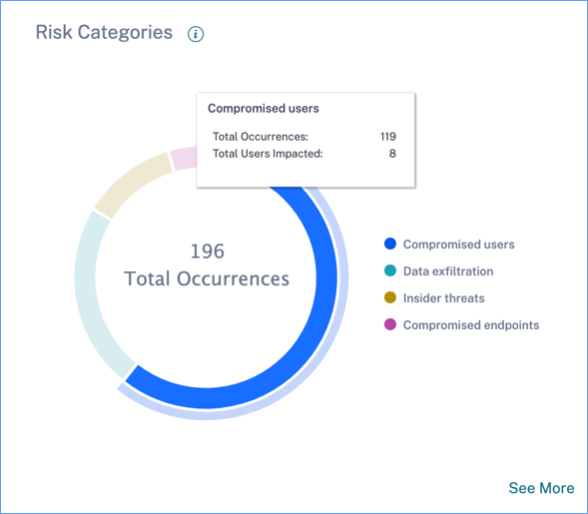
リスクカテゴリダッシュボード
Citrix Analyticsは、組織のセキュリティ面に同様の影響を与えるリスクに基づいて、リスクインジケータの分類を導入しています。このダッシュボードは、リスクエクスポージャーと即座の注意が必要な重大なリスクの包括的なビューを提供します。デフォルトのリスクインジケータの場合、Analyticsはリスクエクスポージャーに基づいてリスクカテゴリを自動的に割り当てます。カスタムリスクインジケータの場合、リスクエクスポージャーに基づいて適切なリスクカテゴリを選択する必要があります。
Analyticsは以下のリスクカテゴリをサポートしています。
-
データ漏洩
-
内部脅威
-
侵害されたユーザー
-
侵害されたエンドポイント
詳細については、「リスクカテゴリ」を参照してください。
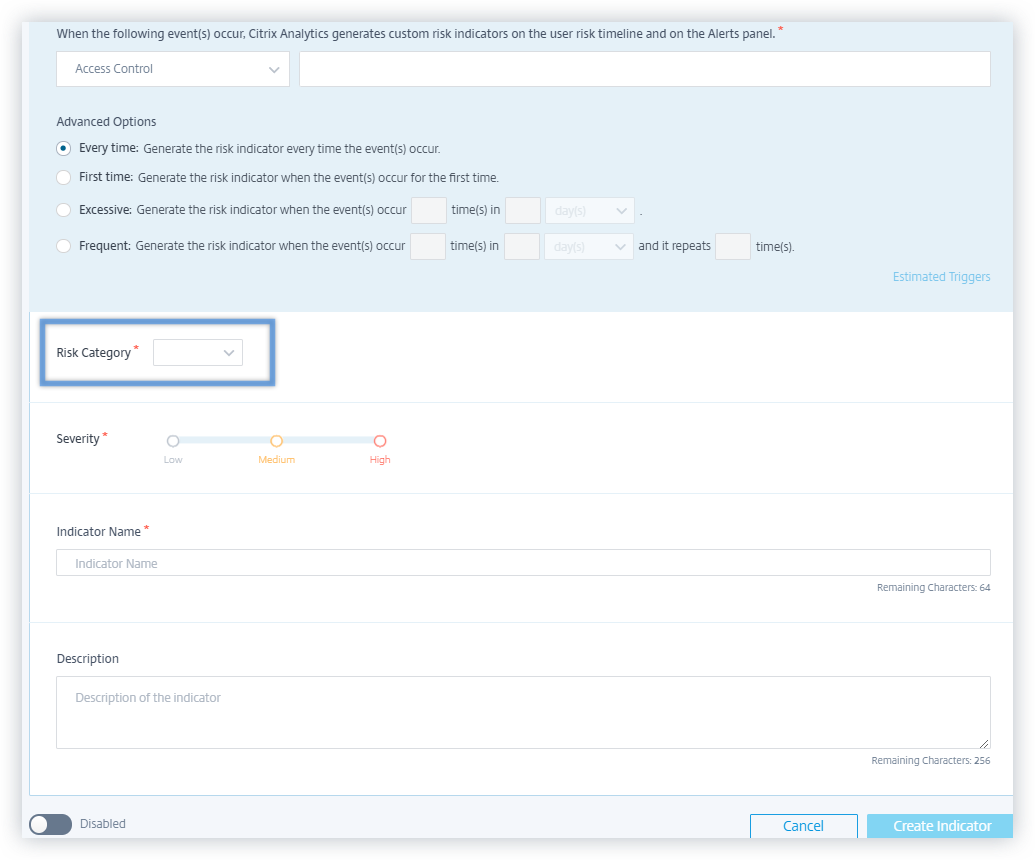
カスタムインジケータページの「リスクカテゴリ」列
カスタムリスクインジケータページにリスクカテゴリ列が導入されました。リスクエクスポージャーの種類に基づいて、カスタムリスクインジケータのリスクカテゴリを選択できます。以前に作成されたカスタムリスクインジケータは、リスクカテゴリを選択して変更すると、リスクカテゴリダッシュボードに表示されます。
詳細については、「カスタムリスクインジケータ」を参照してください。
リスクインジケータ名の変更
以下のリスクインジケータ名が変更されました。
| データソース | 旧名 | 新名 |
|---|---|---|
| シトリックス バーチャル アプリケーションズ アンド デスクトップス および シトリックス DaaS | 不審なアプリケーション使用状況(仮想) | 不審なアプリケーションアクセス時間(仮想) |
| シトリックス バーチャルアプリおよびデスクトップとシトリックス DaaS | 異常なアプリケーション使用状況 (SaaS) | 異常なアプリケーションアクセス時間 (SaaS) |
| シトリックス コンテンツコラボレーション | 過剰なログオン失敗 | 過剰な認証失敗 |
| シトリックス コンテンツコラボレーション | 異常なログオンアクセス | 新しい場所からの初回アクセス |
| シトリックス アクセスコントロール | 異常なダウンロード量 | 過剰なデータダウンロード |
| シトリックス ゲートウェイ | ログオン失敗 | 過剰な認証失敗 |
| シトリックス ゲートウェイ | 認証失敗 | 過剰な認証失敗 |
| シトリックス ゲートウェイ | 不審なログオンアクセス | 新しい場所からの初回アクセス |
詳細については、「リスクインジケーター」を参照してください(/ja-jp/security-analytics/risk-indicators.html)。
修正された問題
-
Citrix Analyticsは、Citrix Content Collaborationからダウンロードイベントを受信できません。そのため、以下のリスクインジケーターはトリガーされません。
-
匿名による機密共有ファイルのダウンロード
-
過剰な共有リンクのダウンロード
-
機密ファイルへの過剰なアクセス
-
過剰なファイルのダウンロード
-
January 09, 2020
新機能
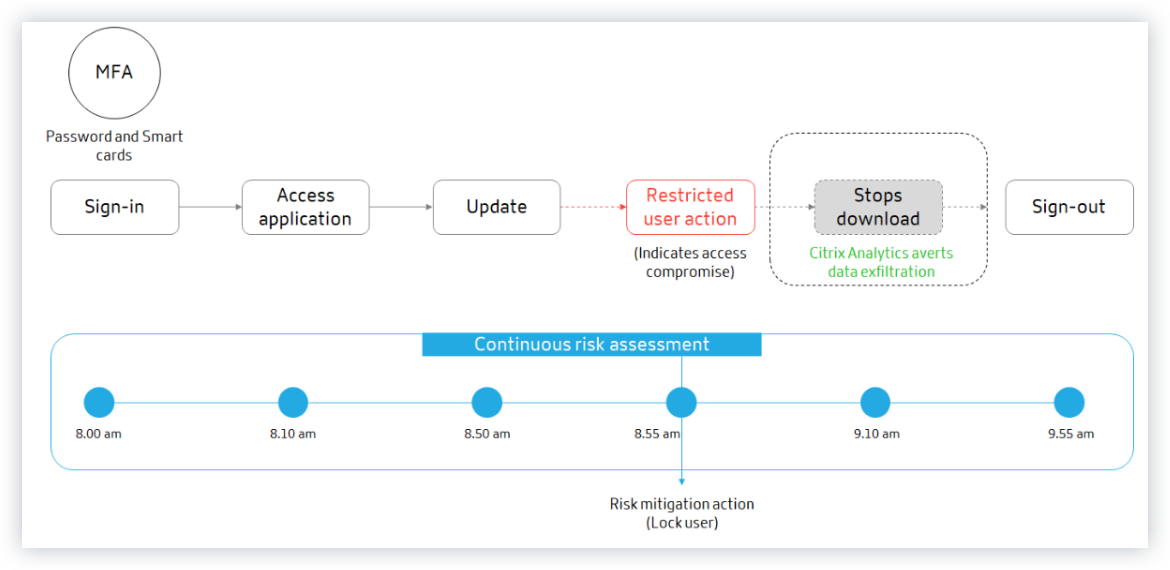
継続的なリスク評価
Citrix Workspace ユーザーが直面する課題のいくつかとして、リモートアクセスは、データ流出、盗難、破壊行為、サービス中断などのサイバー犯罪活動を通じて、機密データをセキュリティリスクにさらすという点があります。組織内の従業員も、この損害に寄与する可能性があります。
これらのリスクに対処する方法としては、多要素認証の実装、短いサインインタイムアウトの強制などが挙げられます。これらのリスク評価方法はより高いレベルのセキュリティを保証しますが、初期検証後の完全なセキュリティを提供するものではありません。
セキュリティ面を強化し、より良いユーザーエクスペリエンスを確保するために、Citrix Analytics は継続的なリスク評価のソリューションを導入します。このソリューションは、ユーザープロファイルを継続的に監視し、危険なイベントが検出されたときにさまざまなアクションを実行するのに役立ちます。
詳細については、「継続的なリスク評価」を参照してください。
ポリシー構成
Citrix Analytics は、ポリシー構成をより効率的に管理するのに役立ちます。以下の機能を利用して、悪意のある攻撃からユーザーアカウントを保護できます。
-
デフォルトポリシー: Citrix Analytics は、以下のデフォルトポリシーをサポートしています。
-
認証情報の悪用成功
-
潜在的なデータ流出
-
不審なIPからの異常なアクセス
-
異常な場所からの異常なアプリアクセス
-
低リスクユーザー - 新しいIPからの初回アクセス
-
デバイスからの初回アクセス
要件に基づいてデフォルトポリシーを変更できます。デフォルトポリシー(/en-us/citrix-analytics/media/default-policies.png) -
-
複数の条件: ポリシーには最大4つの条件を含めることができます。条件は、リスクスコアとリスクインジケーターの組み合わせ、またはその両方で設定できます。条件の追加と削除(/en-us/citrix-analytics/media/policy-add-remove-condition.png)
-
デフォルトおよびカスタムのリスクインジケーター: ポリシーの作成ページにある条件メニューは、デフォルトとカスタムのリスクインジケーターに基づいて分離されるようになりました。ポリシーを作成する際、デフォルトとカスタムのリスクインジケータータブを切り替えて、リスクインジケーターの条件を設定できます。条件の追加と削除(/en-us/citrix-analytics/media/policy-default-custorm-ri-tabs.png)
-
エンドユーザー応答の要求: Citrix Analyticsは、エンドユーザー応答の要求アクションを導入しました。このアクションを使用すると、検出された危険なアクティビティについてユーザーに電子メール通知を送信できます。ユーザーがアクティビティについて応答すると、そのアカウントに対して次に取るべきアクションを決定できます。ユーザーの応答時間も設定できます。応答がない場合、Citrix Analyticsはステータスを応答なしと見なします。エンドユーザー応答の要求(/en-us/citrix-analytics/media/request-end-user-response-email.png)
-
中断アクションの適用: ユーザーのログオフやユーザーのロックなどの中断アクションが適用された場合、ユーザーに通知できます。アクティビティの詳細と適用されたアクションを含む通知がユーザーに送信されます。このアクションは、さらなる悪用を防ぐために、ユーザーアカウントへのサービスを一時的に中断します。アカウントへのアクセスを継続するには、ユーザーは管理者に連絡してサポートを求める必要があります。中断アクションの適用(/en-us/citrix-analytics/media/disruptive-action-email-preview.png)
-
適用モードと監視モード: ポリシーに適用モードまたは監視モードを設定できます。「ポリシーモード」(/en-us/citrix-analytics/media/policy-modes.png)
ポリシーの機能強化について詳しくは、「ポリシーとアクション」(/ja-jp/security-analytics/policies-and-actions.html)を参照してください。
ユーザーのロックとユーザーのロック解除アクション
Citrix Analyticsには、次のGatewayアクションが導入されています。
-
ユーザーのロック
-
ユーザーのロック解除
これらのアクションは、手動で適用することも、ポリシーを設定するときに適用することもできます。
詳しくは、「アクションとは」(/ja-jp/security-analytics/policies-and-actions.html#what-are-the-actions)を参照してください。
「次に、以下を実行します」(/en-us/citrix-analytics/media/policies-actions-menu.png)
アクセス概要ダッシュボード
Citrix Analyticsには、ユーザーダッシュボードにアクセス概要パネルが導入されています。このパネルには、ユーザーが組織内のリソースにアクセスしようとした合計回数がまとめられています。
詳しくは、「アクセス概要」(/ja-jp/security-analytics/users-dashboard.html#access-summary)を参照してください。
「アクセス概要ダッシュボード」(/en-us/citrix-analytics/media/access-summary-dashboard.png)
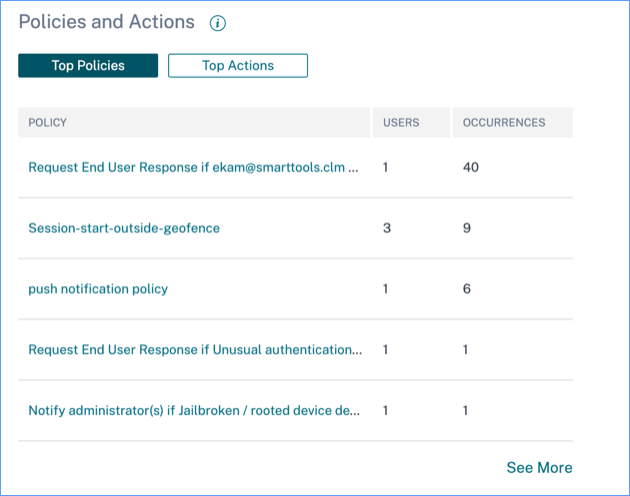
ポリシーとアクションのダッシュボード
Citrix Analyticsには、ユーザーダッシュボードにポリシーとアクションパネルが導入されています。このパネルには、ユーザープロファイルに適用された上位5つのポリシーとアクションが表示されます。選択した期間の上位ポリシーと上位アクションに基づいてデータを並べ替えることができます。
詳細については、「ポリシーとアクション」を参照してください。
ポリシーのセルフサービス検索
定義したポリシーに合致したユーザーイベントを表示するには、セルフサービス検索を使用します。また、Analytics がこれらの異常なイベントに適用したアクションも表示できます。ファセットと検索ボックスを使用して、必要なイベントを検索します。
イベントを表示するには、検索ボックスでリストからポリシーを選択し、期間を選択してから、検索をクリックします。
詳細については、「ポリシーのセルフサービス検索」を参照してください。
非推奨の機能
リスクスコア変更ポリシーベース条件の削除
ポリシーを設定する際、リスクスコア変更ポリシーベース条件は使用できなくなりました。Citrix Analyticsはこの条件をサポートしていません。
詳細については、「ポリシーとアクション」を参照してください。
複数のポリシーベースアクションの削除
ポリシーを設定する際、複数のアクションを適用することはできなくなりました。Citrix Analyticsは、各ポリシーに対して1つのアクションのみをサポートしています。
詳細については、「ポリシーとアクション」を参照してください。
December 12, 2019
新機能
Splunkのバージョンサポート
Citrix Analyticsは、以下のバージョンのSplunkをサポートしています。
-
Splunk 8.0 64ビット
-
Splunk 7.3 64ビット
Splunk統合のセキュリティ上のメリットを最大限に活用するには、ダウンロードページからSplunkアドオンアプリの最新バージョンにアップグレードしてください。
サポートされているSplunkのバージョンについて詳しくは、サポートされているバージョンを参照してください。
December 04, 2019
新機能
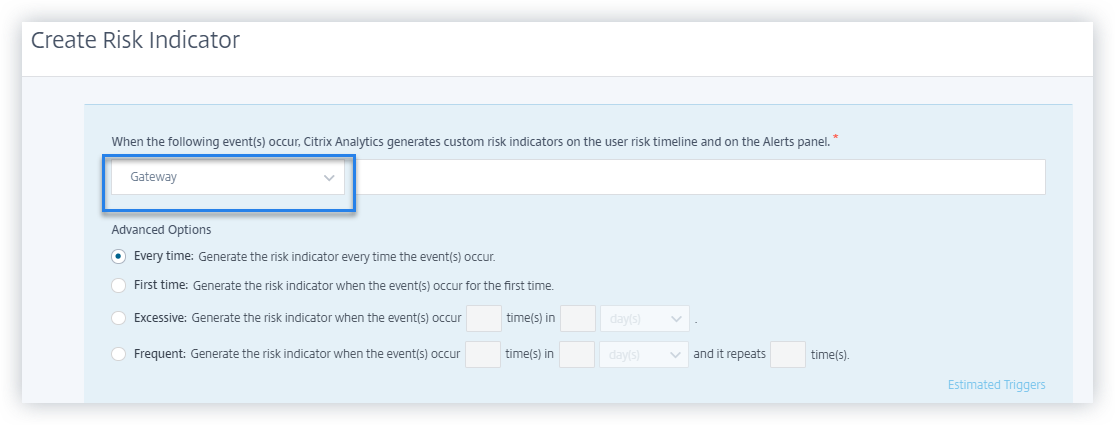
Citrix Gatewayのカスタムリスクインジケーター
カスタムリスクインジケーターを使用すると、Citrix Gatewayイベントのリスクインジケーターをトリガーする条件と頻度を定義できるようになりました。ユーザーイベントが条件を満たすと、Analyticsはリスクインジケーターをトリガーします。カスタムリスクインジケーターの作成方法について詳しくは、カスタムリスクインジケーターを参照してください。
November 22, 2019
新機能
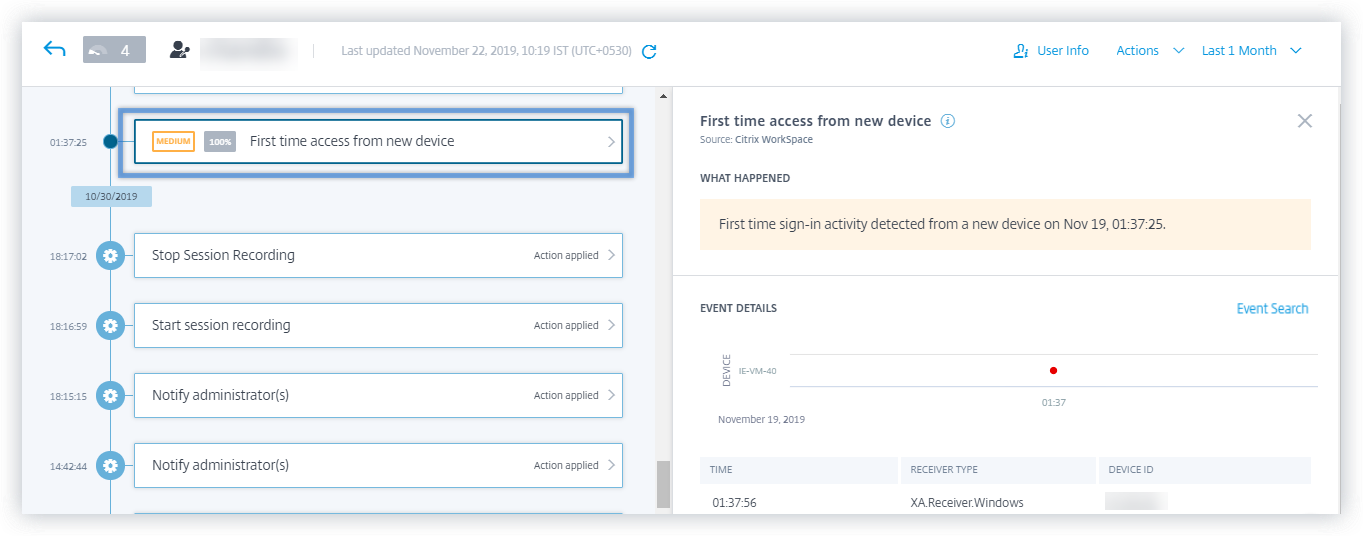
新しいデバイスからの初回アクセス – Citrix Virtual Apps and Desktops リスクインジケーター
Citrix Analytics は、新しいデバイスからのアクセスに基づいてアクセス脅威を検出し、対応するリスクインジケーターをトリガーします。
新しいデバイスからの初回アクセスリスクインジケーターは、ユーザーが90日ぶりにデバイスからサインインしたときにトリガーされます。このイベントは、Citrix Receiver が過去90日間、この新しいまたはなじみのないデバイスからのサインイン記録を持っていないためにトリガーされます。詳細については、「Citrix Virtual Apps and Desktops および Citrix DaaS のリスクインジケーター」を参照してください。
新しいIPからの初回アクセス – Citrix Gateway リスクインジケーター
Citrix Analytics は、新しいIPアドレスからのアクセスに基づいてアクセス脅威を検出し、対応するリスクインジケーターをトリガーします。
新しいIPからの初回アクセスリスクインジケーターは、ユーザーが90日ぶりにIPアドレスからサインインしたときにトリガーされます。このイベントは、Citrix Receiver が過去90日間、この新しいまたはなじみのないIPアドレスからのサインイン記録を持っていないためにトリガーされます。
詳細については、「Citrix Gateway のリスクインジケーター」を参照してください。
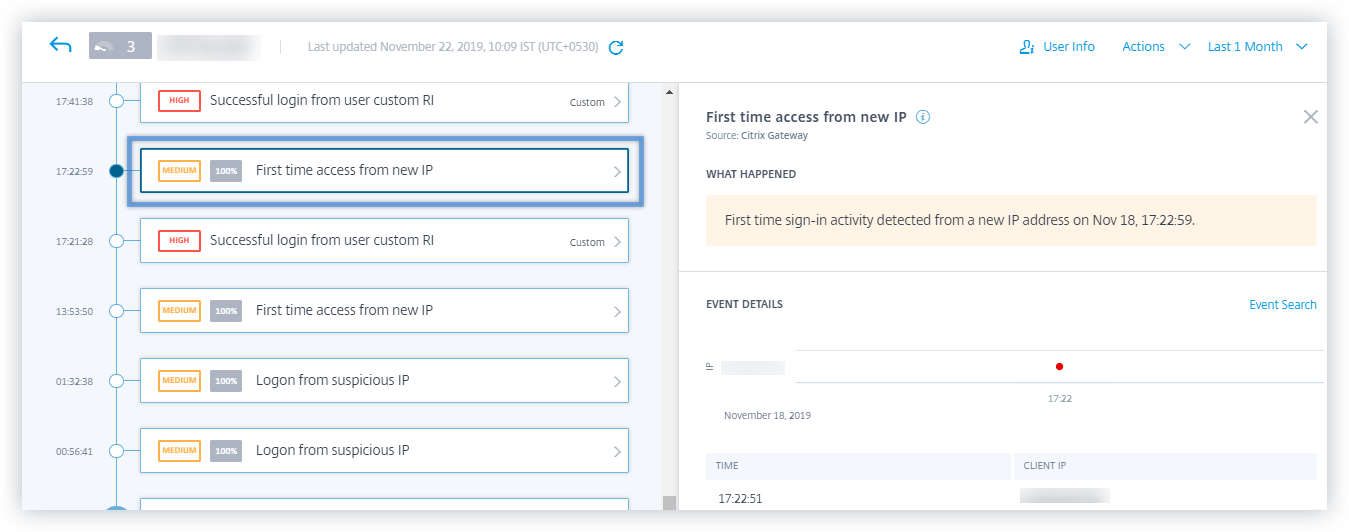
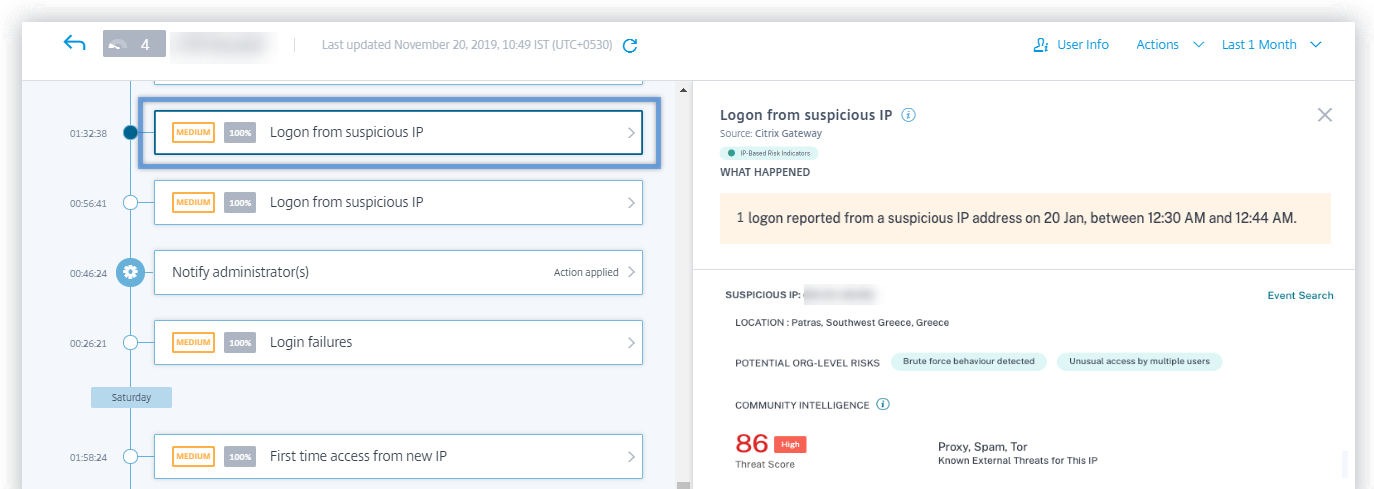
不審なIPからのログオン – Citrix Gateway リスクインジケーター
Citrix Analytics は、不審なIPサインインアクティビティに基づいてユーザーアクセス脅威を検出し、不審なIPからのログオンリスクインジケーターをトリガーします。
このリスクインジケーターは、ユーザーが不審なIPアドレスからネットワークにアクセスしようとしたときにトリガーされます。Analytics は、以下のいずれかの条件に基づいてIPアドレスを不審と見なします。
-
外部IP脅威インテリジェンスフィードにリストされている
-
異常な場所からの複数のユーザーサインイン記録がある
-
ブルートフォース攻撃を示す可能性のある過剰なサインイン失敗試行がある
詳細については、Citrix Gateway のリスクインジケーターを参照してください。
Citrix Gateway イベントのセルフサービス検索
セルフサービス検索機能を使用して、Citrix Gateway データソースから受信したユーザーイベントに関するインサイトを取得します。Citrix Analytics は、Citrix Gateway ユーザーの認証ステージ、承認タイプ、VPN セッションコード、VPN セッション状態などのイベントを受信します。ファセットと検索ボックスを使用して、必要なイベントを検索し、基になるデータを探索します。
イベントを表示するには、検索ボックスでリストから Gateway を選択し、期間を選択してから、Search をクリックします。
詳細については、「Gateway のセルフサービス検索」を参照してください。
Citrix Remote Browser Isolation™ イベントのセルフサービス検索
セルフサービス検索機能を使用して、Citrix Remote Browser Isolation Service から受信したブラウジングイベントに関するインサイトを取得します。Citrix Analytics は、ユーザー接続ごとにセッション接続、セッション起動、公開アプリケーション、削除されたアプリケーションなどのイベントを受信します。検索ボックスを使用して、必要なイベントを検索し、基になるデータを探索します。
イベントを表示するには、検索ボックスでリストから Remote Browser Isolation を選択し、期間を選択してから、Search をクリックします。
詳細については、「Remote Browser Isolation のセルフサービス検索」を参照してください。
ウォッチリストから削除アクション
ウォッチリストからユーザーを削除するには、手動の方法を適用するか、ポリシーベースの方法を適用します。詳細については、「ウォッチリスト」を参照してください。
StoreFront 展開の構成時のオンボーディングメッセージの改善
Citrix Analytics は、StoreFront 展開の構成に役立つ次のメッセージを提供するようになりました。
-
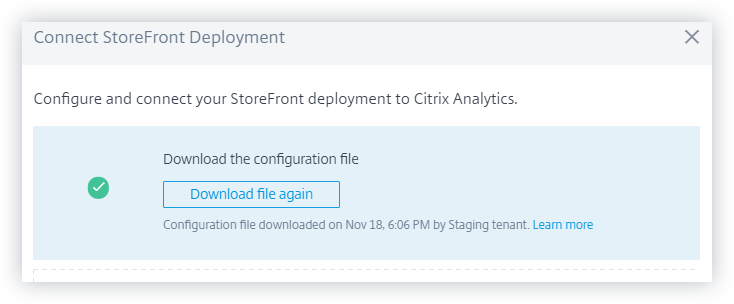
構成ファイルをダウンロードすると、ダウンロードの日時とユーザー名を示すメッセージが表示されます。このページを更新すると、Download file ボタンが Download file again に変わります。
-
StoreFrontの設定が不完全な場合、設定手順に従ってStoreFront展開をAnalyticsに接続するよう指示する警告メッセージが表示されます。
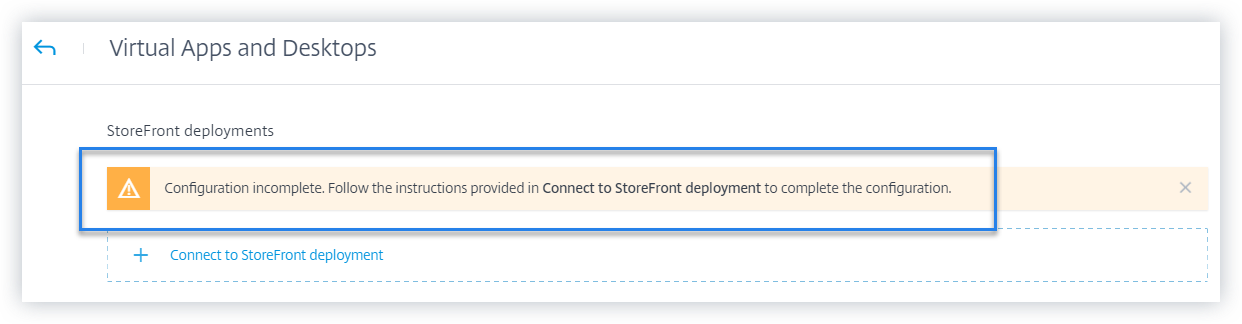
StoreFront展開の構成方法の詳細については、「StoreFrontを使用してCitrix Virtual Apps and Desktopsオンプレミスサイトをオンボードする」を参照してください。
非推奨の機能
リスクインジケーター - 新しいデバイスからのアクセス削除
Citrix Analyticsは、新しいデバイスからのアクセスリスクインジケーターをトリガーしなくなりました。ただし、ユーザーダッシュボード、ユーザータイムライン、およびポリシーダッシュボードでは、このリスクインジケーターに関連する履歴データを表示できます。
新しいデバイスからのアクセスに基づいて以前に作成されたポリシーについては、ポリシーを変更するか、新しいリスクインジケーターである新しいデバイスからの初回アクセスを使用してポリシーを作成する必要があります。
November 08, 2019
October 21, 2019
新機能
アナリティクスエージェントの名称変更
エージェント名は、その役割を示すためにユーザーインターフェイスでAnalytics policy agentと表記されるようになりました。オンプレミスのCitrix Virtual Apps and Desktopsデータソースをオンボーディングする際、Citrix Analyticsは、ポリシーエージェントがサイトのポリシーとアクションを設定するためにのみ必要であることを明確に通知します。このエージェントは、データソースからのデータ送信には関与しません。詳細については、「Citrix Virtual Apps and DesktopsおよびCitrix DaaSデータソース」を参照してください。
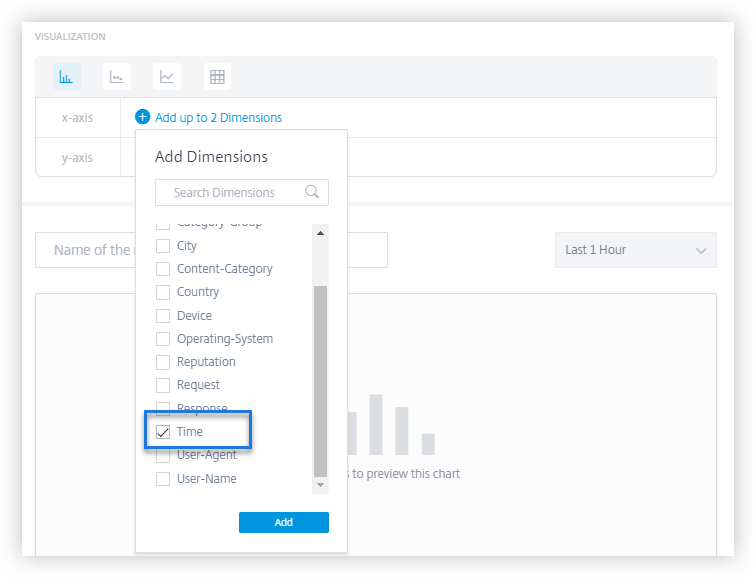
カスタムレポートの時間ディメンションのサポート
X軸に時間ディメンションを選択することで、イベントを時間に基づいてグループ化できるようになりました。レポートには、選択した期間の時間間隔に基づいて受信されたイベントの合計が表示されます。レポートの作成方法の詳細については、「カスタムレポート」を参照してください。
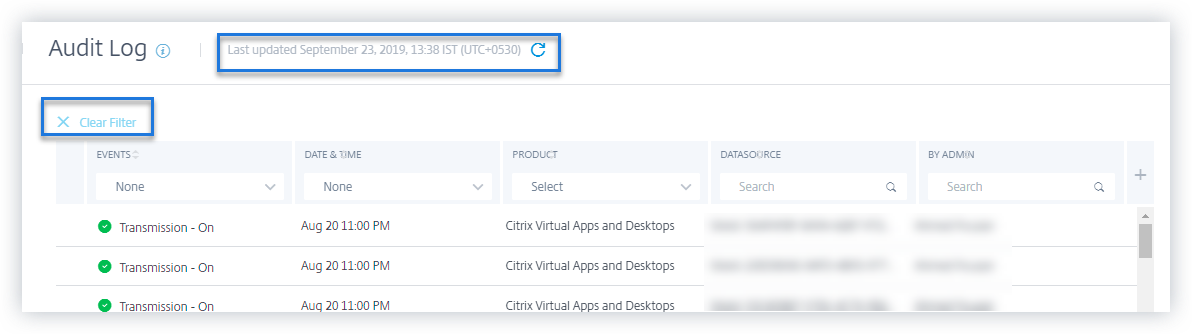
監査ログの機能強化
監査ログページのユーザーエクスペリエンスが向上しました。
-
監査ログページが最後に更新された日時を表示し、ページを更新して最新の監査ログを表示できます。
-
監査ログに適用されたすべてのフィルターをクリアできます。
監査データの詳細については、「監査ログ」を参照してください。
September 23, 2019
August 30, 2019
新機能
ダッシュボード全体のデフォルト期間の変更
以下のダッシュボードのデフォルト期間が、過去1時間から過去1か月に変更されました。
-
ユーザー
-
リスクタイムライン
-
ユーザーアクセス
-
アプリアクセス
-
共有リンク
-
アラート履歴
現在、ダッシュボードはデフォルトで過去1か月間のイベントを表示します。これらのダッシュボードを使用すると、より魅力的なエクスペリエンスが得られます。たとえば、アプリアクセスダッシュボードを開くと、ダッシュボードはデフォルトで過去1か月間のアプリアクセスイベントを表示します。
デフォルトの時間範囲の選択(/en-us/citrix-analytics/media/default-time-change.png)
August 20, 2019
新機能
セルフサービス検索の強化
-
セルフサービスページのユーザーエクスペリエンスが強化されました。これで、ユーザーリスクタイムラインとセルフサービス検索ページ間をシームレスに切り替えることができます。
-
イベントを時間で並べ替えることができるようになりました。デフォルトでは、最新のイベントがイベントテーブルに最初に表示されます。時間列の並べ替えアイコンをクリックして、最新の時間または最も古い時間のいずれかに基づいてイベントを並べ替えます。
セルフサービス検索の使用方法の詳細については、「セルフサービス検索」を参照してください。(/ja-jp/security-analytics/self-service-search.html).
カスタムレポートの強化
-
アクセス制御、コンテンツコラボレーション、およびアプリとデスクトップのデータソースに新しいディメンションが追加されました。これらのディメンションを選択してレポートを作成できます。データソースには次のディメンションが追加されています。
-
アクセス制御: ユーザーエージェント、ユーザー名
-
コンテンツコラボレーション: ユーザーメール、ユーザー名、作成者、アカウントID、OAuthクライアントID、イベントID、フォルダーID、フォルダー名、リソースID、フォームID、クライアントIP
-
アプリとデスクトップ: ユーザー名、IPアドレス、デバイスID、ジェイルブレイク済み、セッション起動タイプ、セッションサーバー名、セッションユーザー名、ダウンロードファイル名、ダウンロードファイルパス、印刷プリンター名、印刷ジョブ詳細ファイル名、SaaSアプリ起動URL、クリップボード操作、クリップボード詳細結果
-
-
カスタムレポートのユーザーインターフェイスは、ページネーションのサポートと、フィルターのすべてクリアオプションにより強化されました。
これらのディメンションを使用してカスタムレポートを作成する方法の詳細については、カスタムレポートを参照してください。
リスクインジケーターダッシュボード
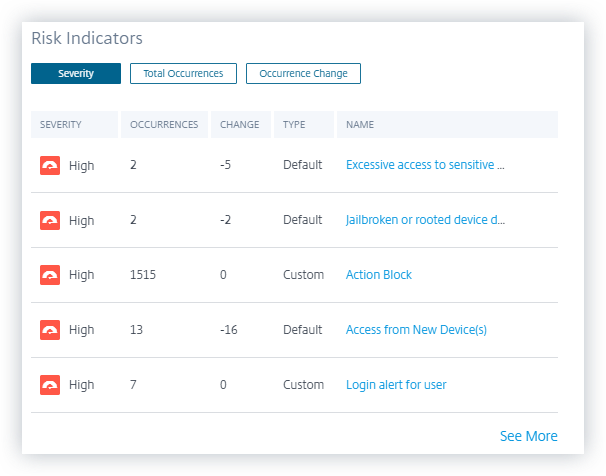
ユーザーページにリスクインジケーターダッシュボードが導入されました。これには、ユーザーの上位5つのデフォルトおよびカスタムリスクインジケーターが要約されています。「さらに表示」リンクをクリックすると、リスクインジケーターの概要ページにリダイレクトされます。このページには、選択した期間に生成されたリスクインジケーターに関する詳細情報が表示されます。
詳細については、ユーザーダッシュボードを参照してください。
リスキーユーザーダッシュボードの機能強化
Citrix Analyticsでは、リスキーユーザーダッシュボードにリスクインジケータータブとリスクインジケーターの変更タブが導入されました。これらのタブに基づいて、上位5つのリスキーユーザーを表示できます。ダッシュボードには、リスクインジケーター列も導入されています。これには、ユーザーのリスクインジケーターの数が表示されます。
リスキーユーザーページには、発生回数列と発生回数の変更列が導入されています。これらの列には、カスタムおよびデフォルトのリスクインジケーターの合計発生回数と発生回数の変更が要約されています。
詳細については、ユーザーダッシュボードを参照してください。
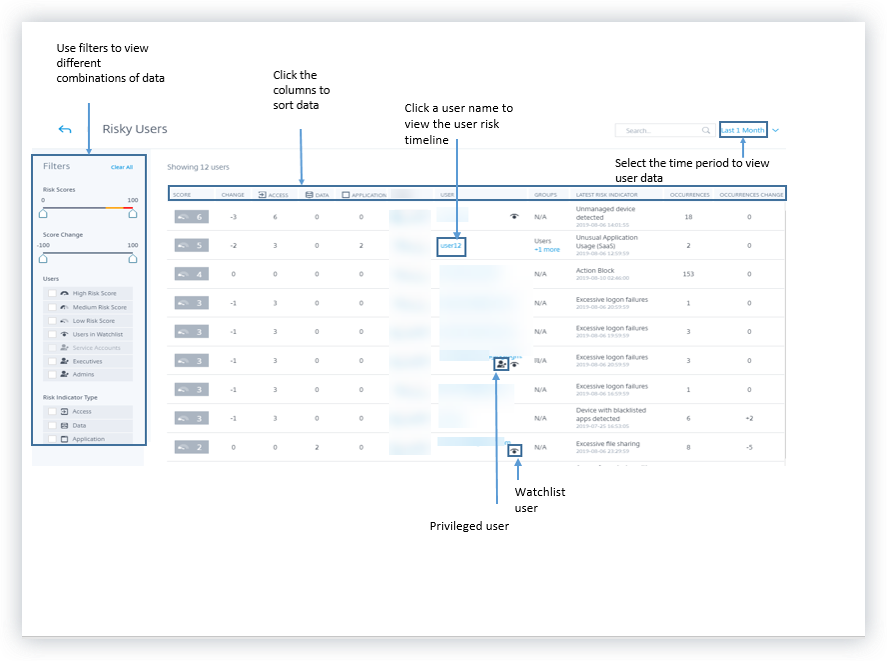
共有リンクのリスクインジケーター - 過剰なダウンロード
Citrix Analyticsは、共有リンクでの過剰なダウンロードに基づいてアクセス脅威を検出し、過剰なダウンロードリスクインジケーターをトリガーします。以前の動作に基づいて過剰なダウンロードを伴う共有リンクを特定することで、潜在的な攻撃に対して共有リンクを監視できます。このリスクインジケーターは、過剰なファイルダウンロードアクティビティを特定するのに役立ちます。
詳細については、「過剰なダウンロード」を参照してください。
認証データのセルフサービス検索
セルフサービス検索を使用して、認証イベントに関するインサイトを取得します。Citrix Analytics は、Citrix Cloud の Identity and Access Management サービスから、ユーザーログイン、ユーザーログオフ、クライアント更新などの認証イベントを受信します。この検索機能は、認証イベントに関する詳細なレポートを提供し、認証の問題を特定してトラブルシューティングするのに役立ちます。定義した条件に一致するイベントを取得するための検索クエリを定義することもできます。
詳細については、「認証のセルフサービス検索」を参照してください。
July 11, 2019
新機能
カスタムリスクインジケーター
Citrix Analytics が生成するデフォルトのリスクインジケーターは、機械学習アルゴリズムに基づいています。Citrix Analytics では、カスタムリスクインジケーターを作成できるようになりました。ユーザーイベントに基づいて、条件を定義し、カスタムリスクインジケーターを作成できます。
定義された条件が満たされると、Citrix Analytics はデフォルトのリスクインジケーターと同様にカスタムリスクインジケーターを生成し、ユーザーのリスクタイムラインに表示します。カスタムリスクインジケーターは、ユーザーのリスクタイムライン上でラベルで示されます。
詳細については、「カスタムリスクインジケーター」を参照してください。
リスクタイムライン上の特権ステータス
ユーザーのリスクタイムラインには、ユーザーの管理者またはエグゼクティブの特権ステータスに変更があった場合に、次のイベントが表示されます。
-
エグゼクティブグループに追加されました
-
エグゼクティブグループから削除されました
-
特権が管理者に昇格されました
-
管理者特権が削除されました
ユーザーのリスクインジケーターがトリガーされた場合、指定された特権ステータス変更イベントと関連付けることができます。必要に応じて、ユーザープロファイルに適切なアクションを適用できます。
詳細については、「ユーザーリスクタイムライン」を参照してください。
共有リンクの有効期限切れアクション
Citrix Analyticsでは、共有リンクのリスクインジケーターにアクションを適用できます。現在サポートされているアクションは、共有リンクの有効期限切れです。
詳細については、「Citrix共有リンクのリスクインジケーター」を参照してください。
セルフサービス検索の機能強化
-
検索クエリでのワイルドカード文字「*」のサポート: 検索クエリでアスタリスク (*\) 文字を使用して、任意の文字に0回以上一致させます。たとえば、検索クエリ「User-Name = "John*"」は、Johnで始まるすべてのユーザー名のイベントを表示します。
-
ファセットに「すべてクリア」オプションを追加: すべてクリアをクリックすると、選択したすべてのファセットを一度に削除できます。
-
イベントリストで非表示の列データを表示: イベントテーブルから列を削除した後、ユーザーイベントリストで対応するデータを表示します。ユーザーのイベント行を展開してデータを表示します。
詳細については、「セルフサービス検索」を参照してください。
サイトカードのデータエラー状態
Citrix Analyticsがデータソースから過去1時間イベントを受信しなかった場合、サイトカードには赤色でデータが受信されていませんというラベルが表示されます。また、受信したイベントの数も表示され、対応するセルフサービス検索ページにリンクされています。この機能は、セルフサービス検索ページで対応するイベントを表示し、データ転送の問題がないかを確認するのに役立ちます。
注
現在、セルフサービス検索は、Access、Content Collaboration、およびApps and Desktopデータソースでのみ利用可能です。
詳細については、「CitrixデータソースでAnalyticsを有効にする」を参照してください。
June 19, 2019
June 17, 2019
新機能
StoreFrontの構成
組織でオンプレミスのStoreFrontを使用している場合、StoreFrontをCitrix Analyticsに接続するように構成できるようになりました。構成は、Citrix Analyticsからインポートされた構成ファイルを使用して実行されます。構成が成功すると、Citrix WorkspaceアプリはユーザーイベントをCitrix Analyticsに送信し、ユーザーの行動に関する実用的なインサイトを生成します。これらのインサイトは、異常なユーザー行動を検出し、組織内のセキュリティ脅威にプロアクティブに対処するのに役立ちます。詳細については、「StoreFrontを使用してCitrix Virtual Apps and Desktopsオンプレミスサイトをオンボードする」を参照してください。
May 30, 2019
新機能
過剰なログオン失敗
Citrix Analyticsは、過剰なログオンアクティビティに基づいてアクセス脅威を検出し、「過剰なログオン失敗」リスクインジケーターをトリガーします。このリスクインジケーターは、ユーザーがContent Collaborationへのアクセスに複数回失敗した場合にトリガーされます。以前の行動に基づいて過剰なログオン失敗のあるユーザーを特定することで、管理者はブルートフォース攻撃に対してユーザーアカウントを監視できます。
注
過剰なログオン失敗は、過剰な認証失敗に名称変更されました。
修正された問題
May 09, 2019
新機能
カスタムレポートの作成
運用要件に基づいてカスタムレポートを作成できるようになりました。Citrix Analyticsは、選択したデータソースに応じて、ディメンションとメトリックのリストを提供します。必要なパラメーターと、棒グラフ、イベントチャート、折れ線グラフ、テーブルなどの視覚化タイプを選択してレポートを作成します。レポートを作成することで、データをグラフィカルに整理および分析できます。
カスタムレポートを作成するには、セキュリティタブから、レポート > レポートの作成をクリックします。以前に作成したレポートを表示するには、セキュリティタブから、レポートをクリックします。詳細については、「カスタムレポート」を参照してください。
特権ユーザーの監視
Citrix Analytics を使用すると、組織内の特権ユーザーの行動異常を綿密に監視できます。特権ユーザーはセキュリティ上の脅威に対して非常に脆弱であるため、彼らの日常的な活動と悪意のある活動を区別することは困難です。そのため、特権ユーザーの悪意のある活動は長期間検出されないままになります。この機能を使用すると、そのような活動をプロアクティブに監視し、適切なユーザーアカウントに対して適切なアクションを実行できます。特権ユーザーは、ユーザーダッシュボードにアイコンで表示されます。
Citrix Analytics は、次の種類の特権ユーザーの監視をサポートしています。
-
管理者 - 各 Citrix サービスによって管理者権限が割り当てられているユーザー。現在、Citrix Analytics は、Content Collaboration サービスで管理者権限を持つユーザーの特権ユーザー監視をサポートしています。
-
役員 - Citrix Analytics では、AD グループを役員グループとしてマークできます。AD グループを役員グループとしてマークすると、そのグループ内のすべてのユーザーが特権ユーザーになります。AD グループ内のユーザーの行動異常をさらにサポートする必要がなくなった場合は、そのグループを役員グループから削除できます。
詳細については、「特権ユーザー」を参照してください。
週次メールサマリー
Citrix Analytics は、組織の IT 環境におけるセキュリティリスクの露出をまとめた週次メールを管理者に送信します。このメール通知は毎週火曜日に管理者に送信され、前週に発生したセキュリティイベントを強調表示します。このメールにより、管理者は Citrix Analytics にサインインすることなく、セキュリティリスクの露出について通知されます。詳細については、「週次メールサマリー」を参照してください。
April 26, 2019
新機能
委任された管理者
Citrix Analytics は、委任された管理者ロールをサポートするようになりました。この機能により、他の管理者を Citrix Cloud アカウントに招待して、組織の Citrix Analytics を管理できます。フルアクセス権限を持つ Citrix Analytics 管理者である場合、他の管理者を Citrix Cloud アカウントに追加できます。これらの追加の管理者は、委任された管理者と呼ばれます。現在、委任された管理者には読み取り専用アクセスを割り当てることができます。詳細については、「委任された管理者」を参照してください。
修正された問題
データストリーミングを使用するデータソースの一部のリスクインジケーターは、アラートを生成しません。次のいずれかのリスクインジケーターがトリガーされても、アラート通知は受信されず、ポリシーベースのアクションは自動的に適用されません。
-
Citrix Endpoint Management のリスクインジケーター - 管理対象外のデバイス、ジェイルブレイクまたはルート化されたデバイス、ブラックリストに登録されたアプリを含むデバイス。
-
Citrix Virtual Apps and Desktops のリスクインジケーター - サポートされていないオペレーティングシステム (OS) を搭載したデバイスからのアクセス。
-
Citrix Content Collaboration リスクインジケーター - 機密ファイルへの過剰なアクセス。
February 19, 2019
新機能
Splunk連携
Citrix AnalyticsはSplunkと連携し、セキュリティインシデントの監視とトラブルシューティングのエクスペリエンスを向上させます。この連携により、既存のデータソースが、リスクインジケーター、リスクスコア、ユーザープロファイルなど、Citrix Analytics for Securityのリスク分析機能とインテリジェンスで強化されます。Citrix Analyticsはリスク分析情報をチャネルにエクスポートし、Splunkはそのチャネルから情報を取り込みます。
Splunk連携には、Citrix Analyticsでの構成、Citrix Analytics Add-on for Splunkアプリのインストール、およびアプリの構成が含まれます。少なくとも1つのデータソースでデータ処理をオンにしてください。これにより、Citrix AnalyticsはSplunk連携プロセスを開始できます。
詳細については、「Splunk連携」を参照してください。
動的セッション記録
Citrix Analyticsは、ユーザーの現在のVirtual Apps and Desktopsセッションでセッション記録を動的にトリガーする機能を提供します。これにより、リスク分析に必要な証拠をキャプチャし、セッションの切断やユーザーのブロックなどの適切なインシデント対応アクションを実行できます。
詳細については、「ポリシーとアクション」を参照してください。
共有リンクダッシュボードとリスクインジケーター
Citrix Analyticsは、Citrix Content Collaborationから収集されたデータに基づいて、共有リンクのリスク可視性を導入します。これにより、共有リンクがトリガーするリスクインジケーターを通じて、共有リンクのリスクエクスポージャーを理解するのに役立ちます。
詳細については、「共有リンクダッシュボード」を参照してください。
現在、共有リンクに対して「匿名機密共有ダウンロード」リスクインジケーターがトリガーされます。Content Collaborationがこの危険な動作を検出すると、Citrix Analyticsはイベントを受信します。アラートパネルで通知され、「匿名機密共有ダウンロード」リスクインジケーターが共有リンクのリスクタイムラインに追加されます。
詳細については、Share Link のリスクタイムラインと Citrix Share Link のリスクインジケーターを参照してください。
マイクロソフト アクティブディレクトリ統合
Microsoft Active Directory を Citrix Analytics と統合できるようになりました。この統合により、役職、組織、オフィス所在地、メール、連絡先などの追加情報で、リスクのあるユーザーのコンテキストが強化されます。Citrix Analytics のユーザープロファイルページで、ユーザーの可視性を向上させることができます。
詳細については、「Analytics と Microsoft Active Directory の統合」を参照してください。
January 04, 2019
新機能
既存のリスクインジケーターへの SOURCE 列の追加
以下のリスクインジケーターのイベント詳細セクションに、SOURCE列が導入されました。
-
過剰なファイルアップロード
-
過剰なファイルダウンロード
-
過剰なファイル共有
-
過剰なファイルまたはフォルダーの削除
詳細については、Citrix Content Collaboration のリスクインジケーターを参照してください。
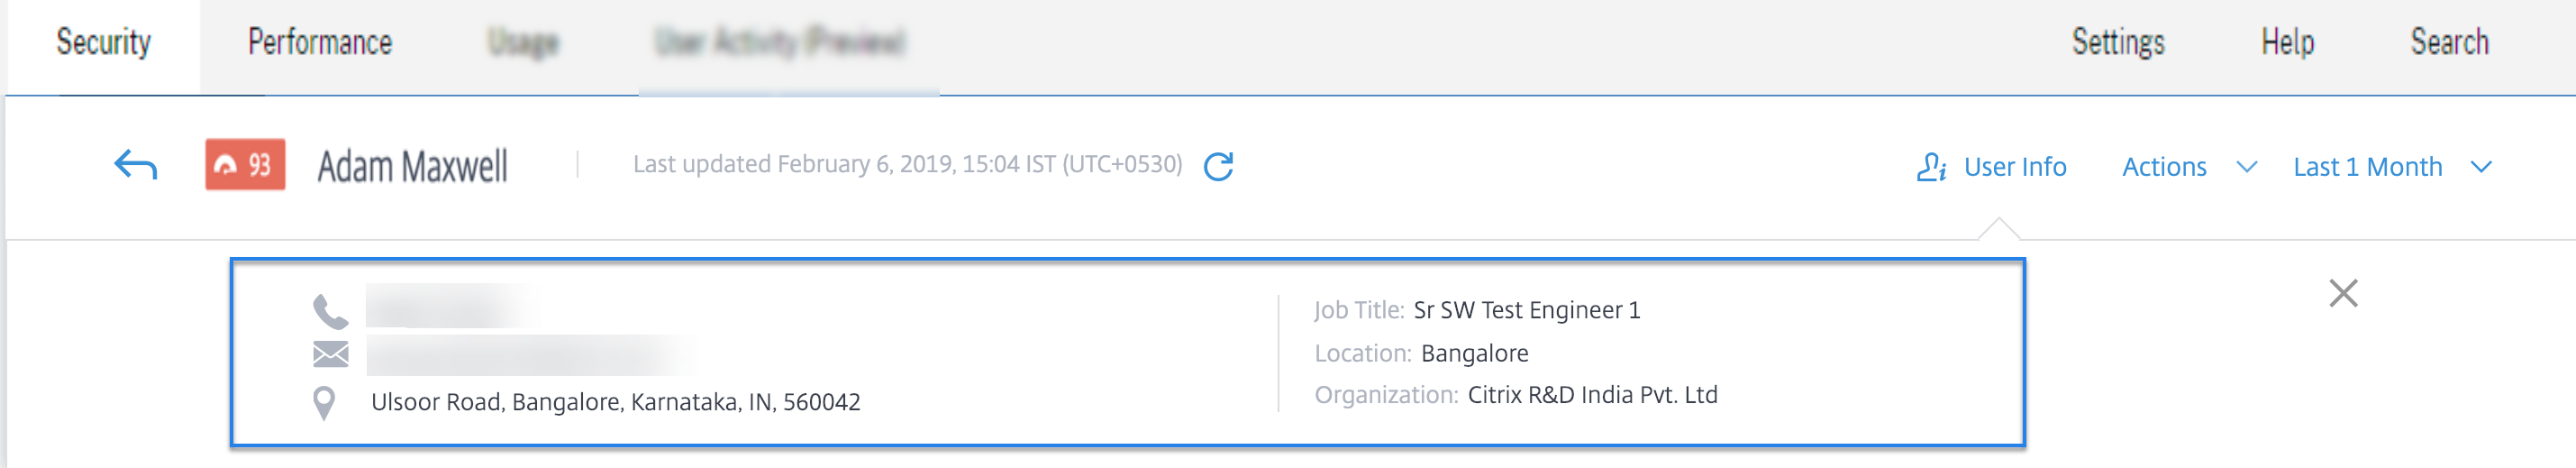
高度なユーザープロファイル
ユーザープロファイルのユーザー情報ビューが強化されました。アプリケーション、デバイス、およびデータ使用量セクションの右上隅にトレンドビューリンクが導入されました。場所セクションの右上隅にマップビューリンクが導入されました。これらのリンクは、特定の期間におけるユーザーの過去の行動に関するグラフィック表示を提供します。ユーザーのリスクタイムラインまたはデータソースページからユーザー情報に移動できます。
注
認証およびドメインデータは現在、ユーザー情報プロファイルでは利用できません。
詳細については、「ユーザーリスクタイムラインとプロファイル」を参照してください。
Microsoft Graph Security のリスクインジケーター
オンボードされたMicrosoft Graph Securityは、以下のいずれかのセキュリティプロバイダーからリスクインジケーターの詳細を受信し、Citrix Analyticsに転送できます。
-
Azure AD アイデンティティ保護
-
マイクロソフト ディフェンダー for エンドポイント
詳細については、「Microsoft Graph Security のリスクインジケーター」を参照してください。
セルフサービス検索ページへのアクセス方法
次のオプションを使用して、セルフサービス検索ページにアクセスできるようになりました。
-
トップバー: トップバーの検索をクリックして、検索ページに直接アクセスします。

-
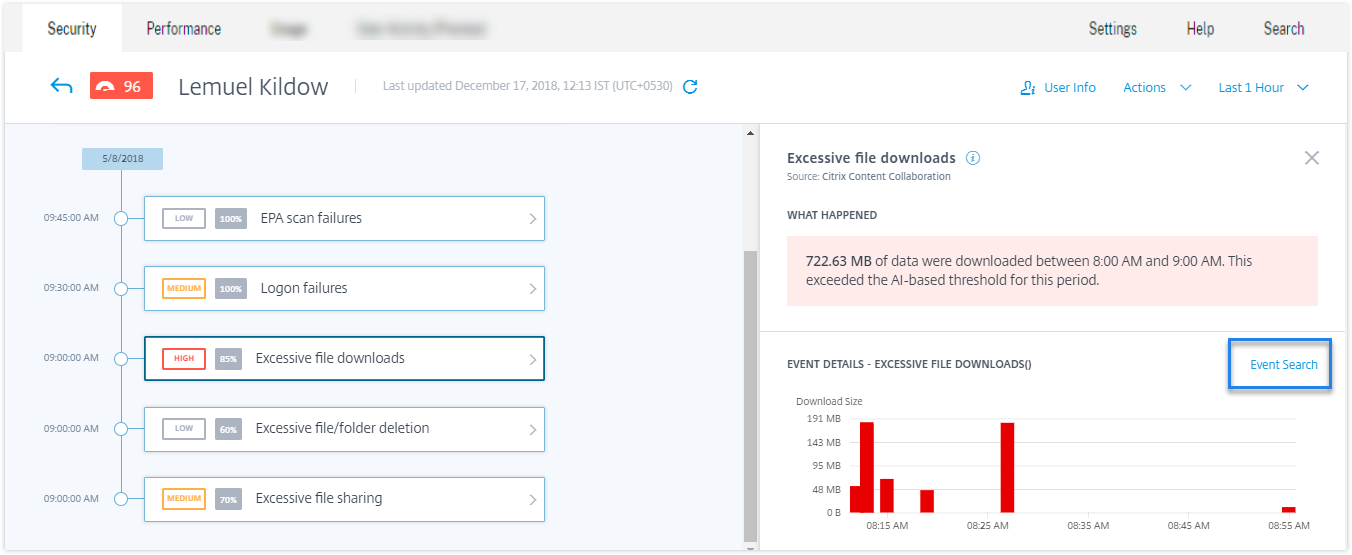
ユーザープロファイルページのリスクタイムライン: イベント検索をクリックして検索ページにアクセスし、特定のユーザーのリスクインジケーターとデータソースに対応するイベントを表示します。詳細については、「セルフサービス検索」を参照してください。
Content Collaboration向けセルフサービス検索
Content Collaborationデータソースに関連付けられたイベントに関する洞察を得るには、セルフサービス検索を使用します。イベントを表示するには、リストからContent Collaborationを選択し、期間を選択してから、Searchをクリックします。 詳細については、「Content Collaboration向けセルフサービス検索」を参照してください。
Apps and Desktops向けセルフサービス検索
Apps and Desktopsデータソースに関連付けられたイベントに関する洞察を得るには、セルフサービス検索を使用します。イベントを表示するには、リストからApps and Desktopsを選択し、期間を選択してから、Searchをクリックします。詳細については、「Apps and Desktops向けセルフサービス検索」を参照してください。
セルフサービス検索イベントをCSVファイルにエクスポート
セルフサービス検索イベントをCSVファイルにエクスポートし、将来の使用のためにファイルをダウンロードできるようになりました。詳細については、「セルフサービス検索」を参照してください。
Citrix Virtual Apps and Desktops向けオンボーディングの改善
Citrix Virtual Apps and Desktopsデータソースのオンボーディングプロセスが改善され、より良いユーザーエクスペリエンスが提供されるようになりました。サイトカードとオンボーディング手順が変更されました。詳細については、「Citrix Virtual Apps and DesktopsおよびCitrix DaaSデータソース」を参照してください。
November 29, 2018
新機能
Microsoft Security Graphデータソース
Microsoft Graph Securityは、複数のセキュリティプロバイダーからのデータを集約する外部データソースです。また、ユーザーインベントリデータへのアクセスも提供します。
Citrix Analyticsは現在、このデータソースに関連付けられているAzure AD identity protectionおよびMicrosoft Defender for Endpointセキュリティプロバイダーをサポートしています。
このデータソースをオンボーディングするには、Microsoft IDプラットフォームからアクセス許可を取得する必要があります。詳細については、「Microsoft Graph Security」を参照してください。
データソースのサイトカードでイベントの詳細と検出されたユーザーを表示
データソースのサイトカードに、イベントの詳細とユーザー数が表示されるようになりました。たとえば、サイトカードでアクセス制御のイベントの詳細とユーザーを表示できます。詳細については、「データソースでAnalyticsを有効にする」を参照してください。
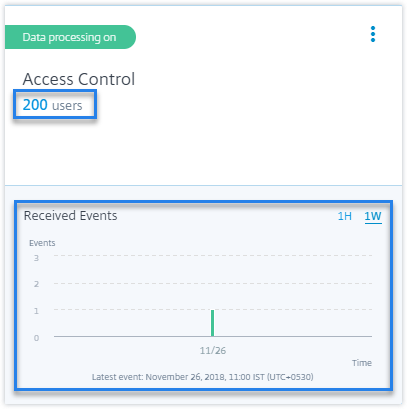
November 16, 2018
新機能
アクセスデータのセルフサービス検索
セルフサービス検索を使用して、企業内のユーザーのアクセス詳細を把握できます。Citrix Analyticsは、Citrix Access Controlサービスからユーザーのアクセス詳細を収集します。ファセットと検索クエリを使用して、検索結果を絞り込みます。
セルフサービス検索ページを使用するには、**[セキュリティ]タブから[イベント検索]**をクリックします。
詳細については、「アクセスのセルフサービス検索」を参照してください。
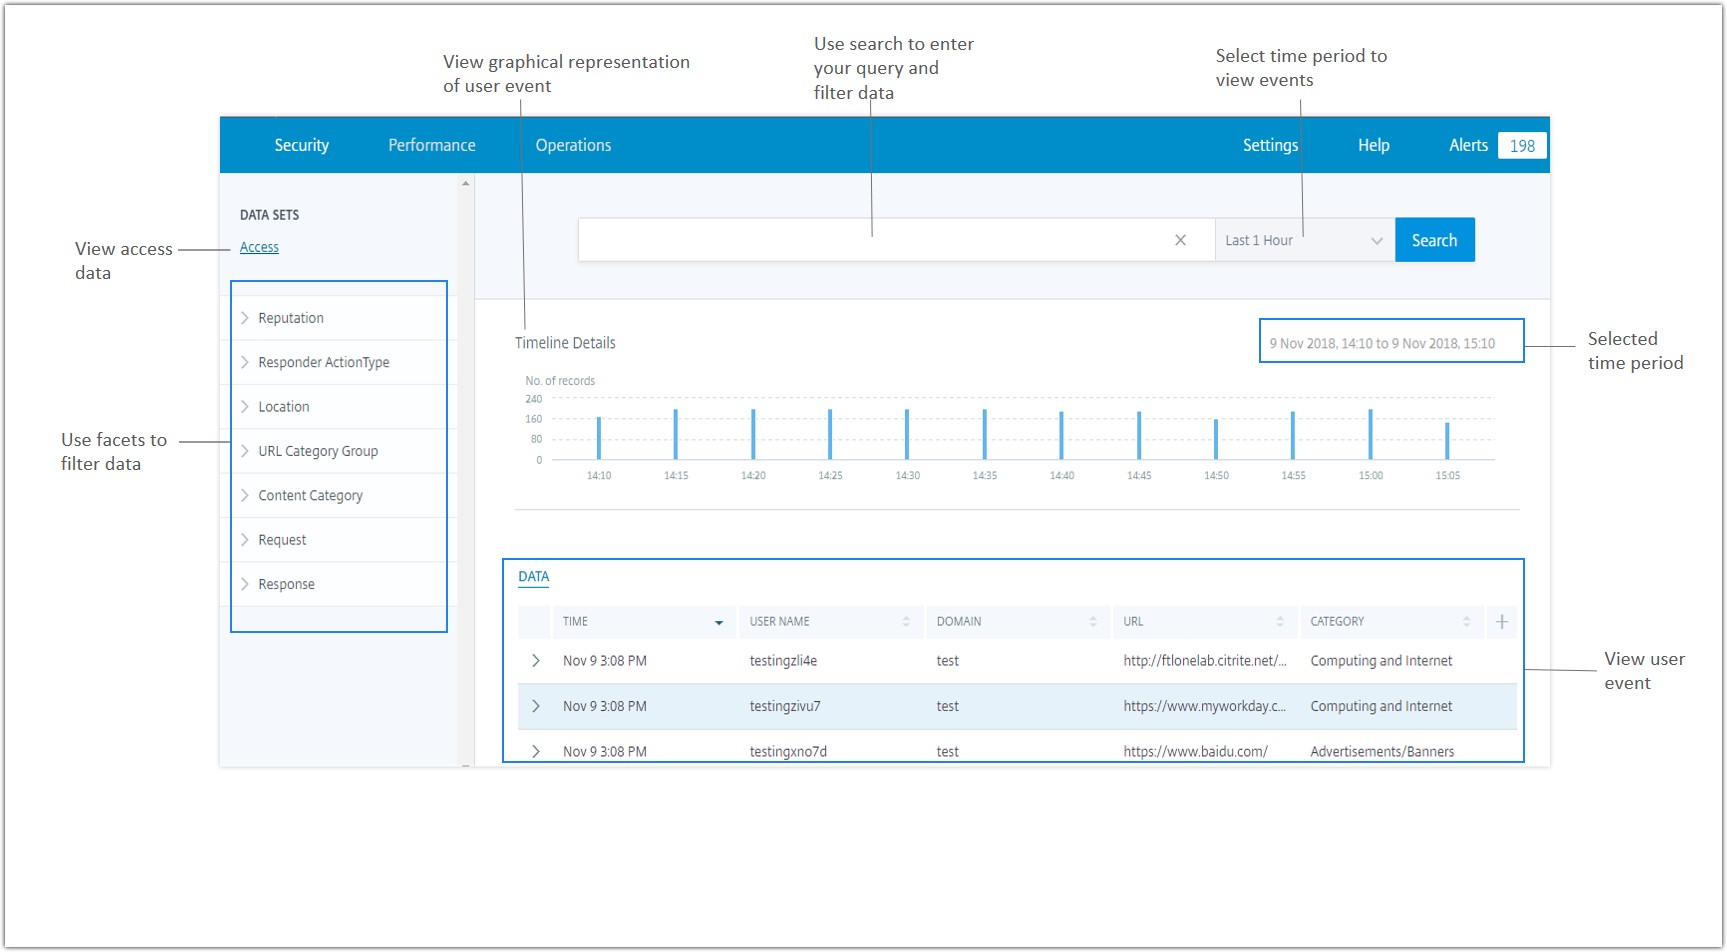
リスクインジケーターのフィードバック
Citrix Analyticsのリスクインジケーターフィードバック機能を使用すると、リスクインジケーターに関するフィードバックを提供できます。フィードバックは、報告されたセキュリティインシデントが正確であるかどうかを確認するのに役立ちます。
現在、この機能は、Content Collaborationデータソースによってトリガーされる**[異常なログオンアクセス]**リスクインジケーターでサポートされています。このリスクインジケーターのトリガーが正しくない場合は、誤検知として報告し、フィードバックを提供できます。以前に送信したフィードバックを編集することもできます。Citrix Analyticsは、お客様のフィードバックを収集し、予測された情報を検証して、異常な動作検出を最適化します。
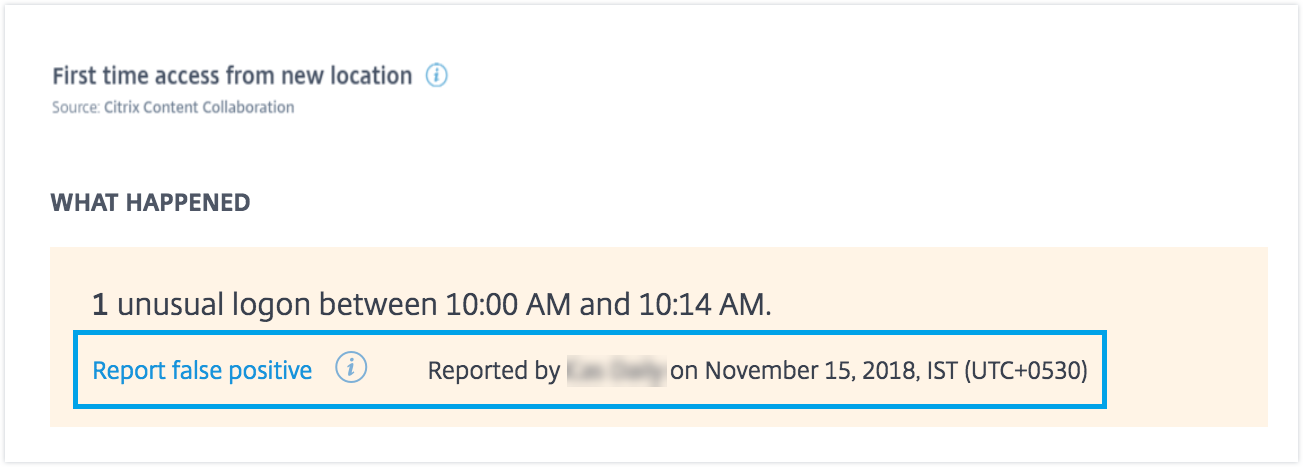
修正された問題
-
Internet Explorer 11.0 を使用して Citrix Analytics にアクセスしている場合、ポリシーを編集して保存することはできません。