
Citrix Virtual Apps and Desktops™ および Citrix DaaS のリスクインジケーター
ありえない移動
Citrix Analytics は、連続するログオンが、2つの異なる国から、それらの国間の予想移動時間よりも短い時間内に行われた場合、ユーザーのログオンを危険と判断します。
ありえない移動時間のシナリオは、以下のリスクを示します。
-
侵害された資格情報: リモートの攻撃者が、正当なユーザーの資格情報を盗みます。
-
共有された資格情報: 異なるユーザーが同じユーザー資格情報を使用しています。
ありえない移動リスクインジケーターはいつトリガーされますか?
ありえない移動リスクインジケーターは、連続するユーザーログオンの各ペア間の時間と推定距離を評価し、その距離が個人がその時間内に移動できる距離よりも大きい場合にトリガーされます。
注
このリスクインジケーターには、ユーザーの実際の場所を反映しない以下のシナリオにおける誤検知アラートを減らすためのロジックも含まれています。
-
ユーザーがプロキシ接続から仮想アプリおよびデスクトップにログオンする場合。
-
ユーザーがホスト型クライアントから仮想アプリおよびデスクトップにログオンする場合。
ありえない移動リスクインジケーターを分析する方法
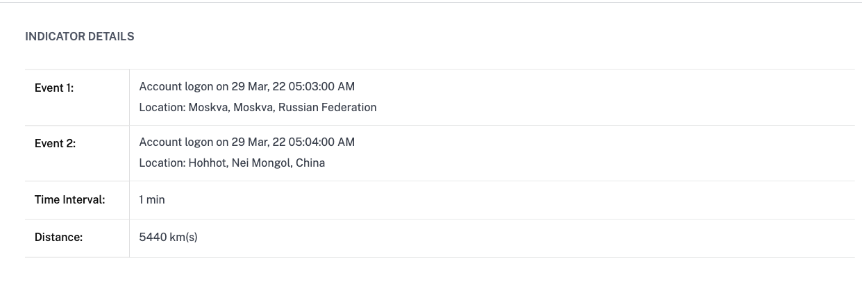
Adam Maxwell というユーザーが、ロシアのモスクワと中国のフフホトという2つの場所から1分以内にログオンしたとします。Citrix Analytics はこのログオンイベントをありえない移動シナリオとして検出し、ありえない移動リスクインジケーターをトリガーします。このリスクインジケーターは Adam Maxwell のリスクタイムラインに追加され、彼にリスクスコアが割り当てられます。
Adam Maxwell のリスクタイムラインを表示するには、セキュリティ > ユーザーを選択します。危険なユーザーペインから、ユーザー Adam Maxwell を選択します。
アダム・マックスウェルのリスクタイムラインから、不可能移動リスクインジケーターを選択します。次の情報が表示されます。
-
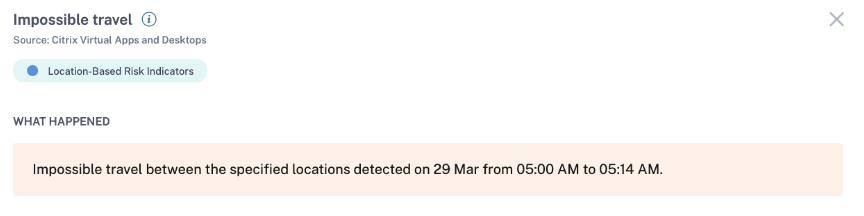
何が起こったかセクションには、不可能移動イベントの簡単な概要が記載されています。
-
インジケーターの詳細セクションには、ユーザーがログオンした場所、連続するログオン間の時間、および2つの場所間の距離が記載されています。
-
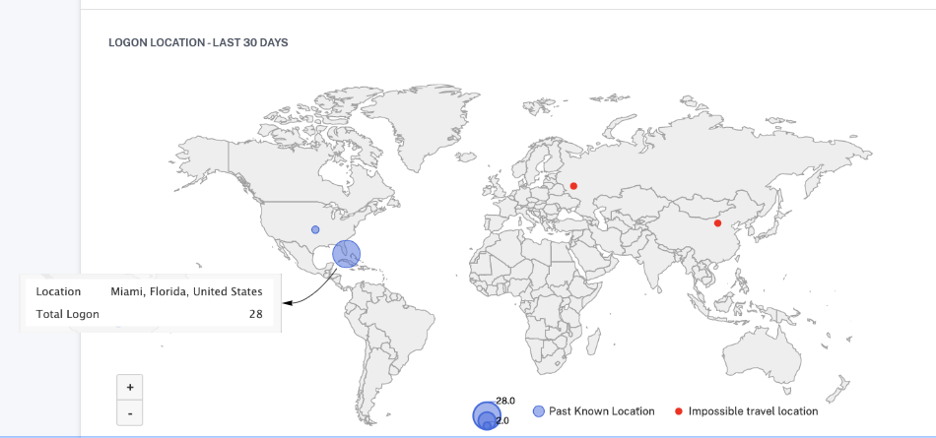
ログオン場所 - 過去30日間セクションには、不可能移動の場所とユーザーの既知の場所の地理的マップビューが表示されます。場所データは過去30日間のものが表示されます。マップ上のポインターにカーソルを合わせると、各場所からの合計ログオン数を表示できます。
-
不可能移動 - イベントの詳細セクションには、不可能移動イベントに関する次の情報が記載されています。
-
日付と時刻: ログオンの日付と時刻を示します。
-
クライアントIP: ユーザーデバイスのIPアドレスを示します。
-
場所: ユーザーがログオンした場所を示します。
-
デバイス: ユーザーのデバイス名を示します。
-
ログオンタイプ: ユーザーアクティビティがセッションログオンかアカウントログオンかを示します。アカウントログオンイベントは、ユーザーのアカウントへの認証が成功したときにトリガーされます。一方、セッションログオンイベントは、ユーザーが資格情報を入力し、アプリまたはデスクトップセッションにログオンしたときにトリガーされます。
-
OS: ユーザーデバイスのオペレーティングシステムを示します。
-
ブラウザ: アプリケーションへのアクセスに使用されるWebブラウザを示します。
過去30日間のログオン場所(/en-us/citrix-analytics/media/impossible-travel-event-details.png) -
ユーザーに適用できるアクション?
ユーザーアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来的な潜在的脅威についてユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
-
ユーザーのログオフ。ユーザーがアカウントからログオフされると、Virtual Desktops を介してリソースにアクセスできなくなります。
-
セッション記録の開始。ユーザーの Virtual Desktops アカウントで異常なイベントが発生した場合、管理者は将来のログオンセッションのユーザーアクティビティの記録を開始できます。ただし、ユーザーが Citrix Virtual Apps and Desktops 7.18 以降を使用している場合、管理者はユーザーの現在のログオンセッションの記録を動的に開始および停止できます。
アクションとそれらを手動で構成する方法の詳細については、「ポリシーとアクション」を参照してください。
アクションをユーザーに手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
潜在的なデータ流出
Citrix Analytics は、データ流出の過剰な試行に基づいてデータ脅威を検出し、対応するリスクインジケーターをトリガーします。
潜在的なデータ流出リスクインジケーターに関連するリスク要因は、データベースのリスクインジケーターです。リスク要因の詳細については、「Citrix ユーザーリスクインジケーター」を参照してください。
潜在的なデータ流出リスクインジケーターは、Citrix Receiver ユーザーがドライブまたはプリンターにファイルをダウンロードまたは転送しようとしたときにトリガーされます。このデータは、ローカルドライブ、マップされたドライブ、または外部ストレージデバイスへのファイルのダウンロードなどのファイルダウンロードイベントである可能性があります。データは、クリップボードまたはコピー&ペーストアクションを使用して流出させることもできます。
注
クリップボード操作は、SaaSアプリケーションのみでサポートされています。
潜在的なデータ漏洩リスクインジケーターはいつトリガーされますか?
ユーザーが特定の期間内に過剰な数のファイルをドライブまたはプリンターに転送した場合に通知を受け取ることができます。このリスクインジケーターは、ユーザーがローカルコンピューターでコピー&ペースト操作を使用した場合にもトリガーされます。
Citrix Receiverがこの動作を検出すると、Citrix Analyticsはこのイベントを受信し、該当するユーザーにリスクスコアを割り当てます。潜在的なデータ漏洩リスクインジケーターがユーザーのリスクタイムラインに追加されます。
潜在的なデータ漏洩リスクインジケーターの分析方法?
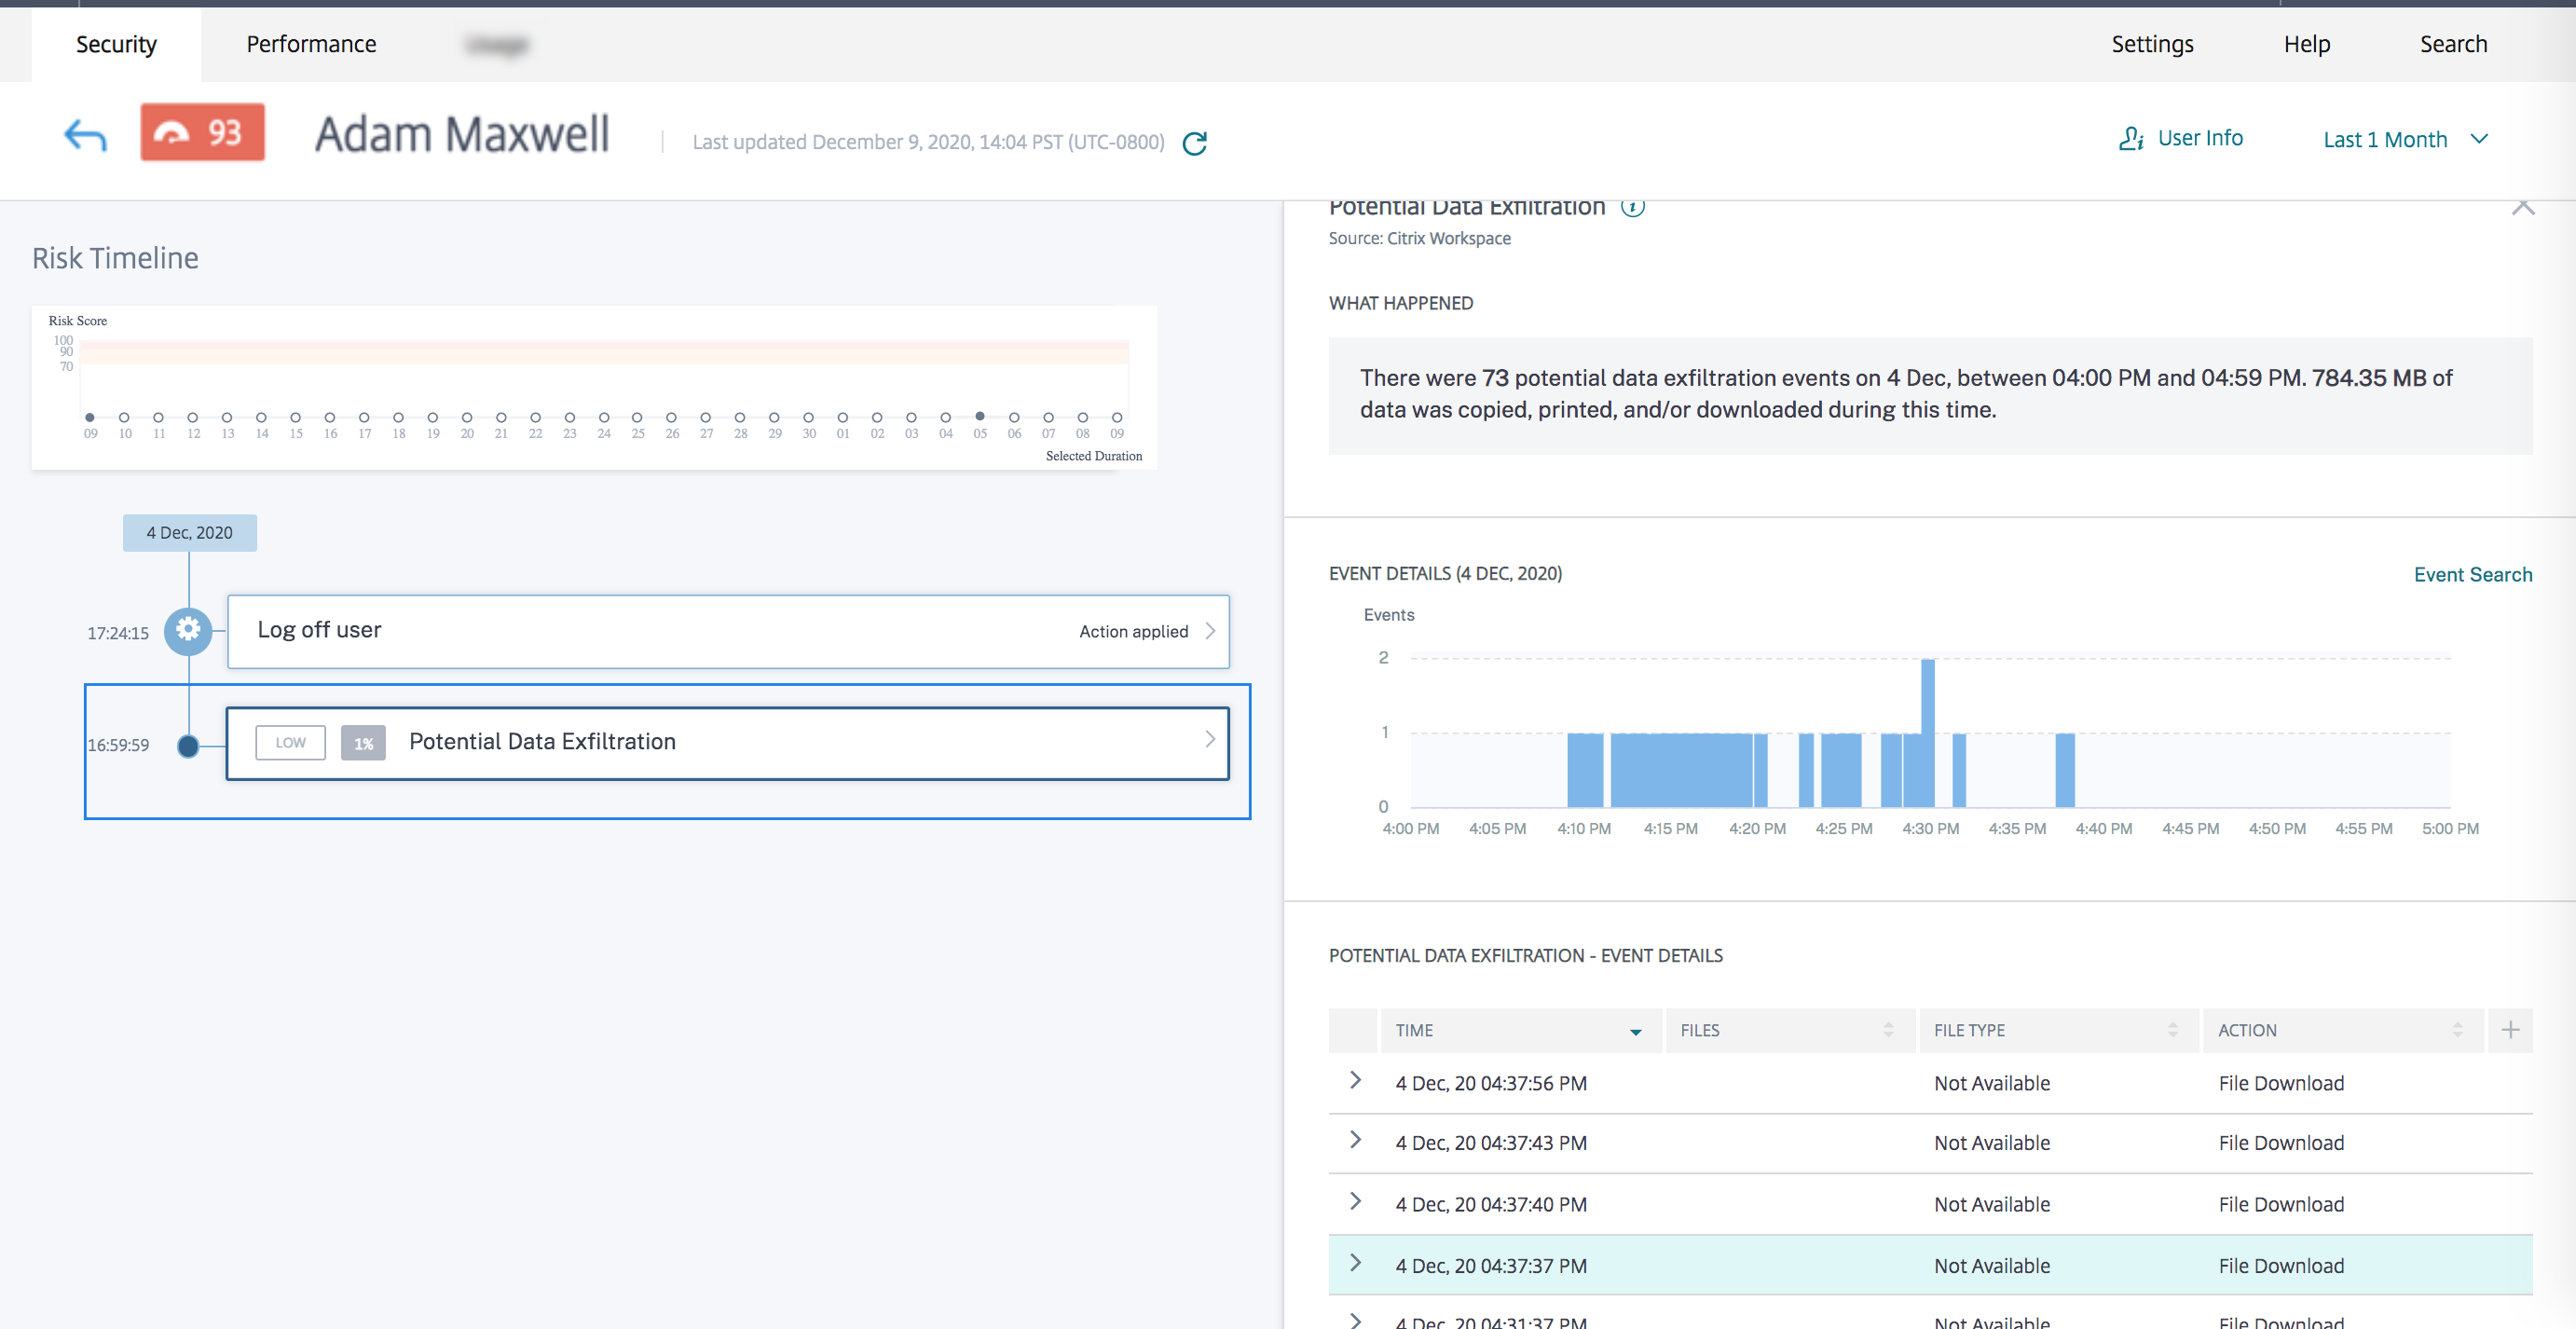
セッションにログオンし、事前定義された制限を超えるファイルを印刷しようとするユーザーAdam Maxwellを考えてみましょう。このアクションにより、Adam Maxwellは機械学習アルゴリズムに基づいて、通常のファイル転送動作を超過しました。
Adam Maxwellのタイムラインから、潜在的なデータ漏洩リスクインジケーターを選択できます。イベントの理由が、転送されたファイルやファイルの転送に使用されたデバイスなどの詳細とともに表示されます。
ユーザーについて報告された潜在的なデータ漏洩リスクインジケーターを表示するには、セキュリティ > ユーザーに移動し、ユーザーを選択します。
-
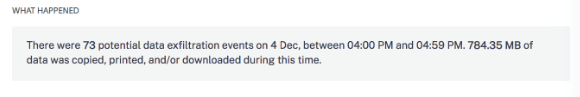
何が起こったかセクションでは、潜在的なデータ漏洩イベントの概要を表示できます。特定の期間におけるデータ漏洩イベントの数を表示できます。
-
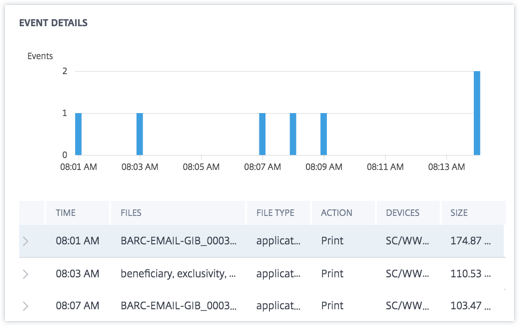
イベントの詳細セクションでは、データ漏洩の試行がグラフ形式と表形式で表示されます。イベントはグラフに個別のエントリとして表示され、表には次の主要情報が示されます。
-
時間。データ漏洩イベントが発生した時刻。
-
ファイル。ダウンロード、印刷、またはコピーされたファイル。
-
ファイルの種類。ダウンロード、印刷、またはコピーされたファイルの種類。注記印刷されたファイル名は、SaaSアプリの印刷イベントからのみ利用可能です。
-
アクション。実行されたデータ持ち出しイベントの種類(印刷、ダウンロード、またはコピー)。
-
デバイス。使用されたデバイス。
-
サイズ。持ち出されたファイルのサイズ。
-
場所。ユーザーがデータを持ち出そうとしている都市。
-
-
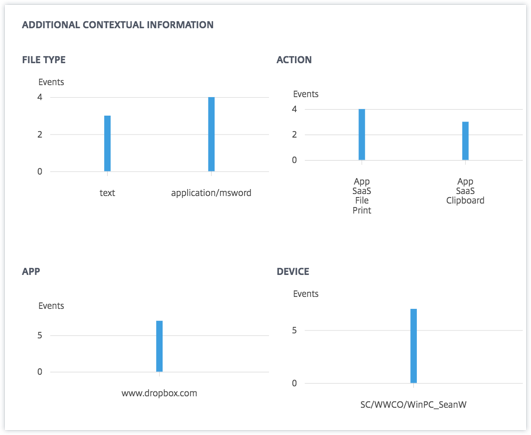
イベント発生時、追加のコンテキスト情報セクションで以下を表示できます。
-
持ち出されたファイルの数。
-
実行されたアクション。
-
使用されたアプリケーション。
-
ユーザーが使用したデバイス。
-
ユーザーにどのようなアクションを適用できますか?
ユーザーのアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来的な潜在的脅威のためにユーザーを監視したい場合、ウォッチリストに追加できます。
-
管理者への通知。ユーザーのアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
-
ユーザーのログオフ。ユーザーがアカウントからログオフされると、Virtual Desktops を介してリソースにアクセスできなくなります。
-
セッション記録の開始。ユーザーの Virtual Desktops アカウントで異常なイベントが発生した場合、管理者は将来のログオンセッションのユーザーアクティビティの記録を開始できます。ただし、ユーザーが Citrix Virtual Apps and Desktops 7.18 以降を使用している場合、管理者はユーザーの現在のログオンセッションの記録を動的に開始および停止できます。
アクションの詳細と手動での設定方法については、「ポリシーとアクション」を参照してください。
ユーザーにアクションを手動で適用するには、ユーザーのプロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
不審なログオン
Citrix Analytics は、ユーザーが使用するデバイス、場所、ネットワークによって共同で定義される複数のコンテキスト要因に基づいて、異常または危険と見なされるユーザーのログオンを検出します。
不審なログオンのリスクインジケーターはいつトリガーされますか?
リスクインジケーターは、以下の要因の組み合わせによってトリガーされます。各要因は、1つ以上の条件に基づいて潜在的に不審であると見なされます。
| 要因 | 条件 |
|---|---|
| 異常なデバイス | ユーザーが、過去30日間に使用されていないデバイスからログオンする。 |
| ユーザーが、仮想アプリおよびデスクトップサーバーによって管理されていないデバイスからログオンする。 | |
| ユーザーが、デバイス署名がユーザーの履歴と一致しないHTML5クライアントまたはChromeクライアントからログオンする。 | |
| 異常な場所 | ユーザーが過去30日間にログオンしていない都市または国からログオンする。 |
| その都市または国は、最近(過去30日間)のログオン場所から地理的に離れている。 | |
| 過去30日間にその都市または国からログオンしたユーザーがゼロまたは最小限である。 | |
| 異常なネットワーク | ユーザーが過去30日間に使用していないIPアドレスからログオンする。 |
| ユーザーが過去30日間に使用していないIPサブネットからログオンする。 | |
| 過去30日間にそのIPサブネットからログオンしたユーザーがゼロまたは最小限である。 | |
| IP脅威 | そのIPアドレスは、コミュニティ脅威インテリジェンスフィードであるWebrootによって高リスクとして識別される。 |
| Citrix Analyticsは、最近、他のユーザーからのそのIPアドレスからの非常に疑わしいログオンアクティビティを検出した。 |
「不審なログオン」リスクインジケーターを分析する方法
インドのムンバイから初めてログオンするユーザー、Adam Maxwellを考えてみましょう。彼は新しいデバイス、または過去30日間使用されていなかったデバイスを使用してCitrix Virtual Apps and Desktopsにログオンし、新しいネットワークに接続しました。Citrix Analyticsは、場所、デバイス、ネットワークという要素が彼の通常の行動から逸脱しているため、このログオンイベントを不審なものとして検出し、「不審なログオン」リスクインジケーターをトリガーします。このリスクインジケーターはAdam Maxwellのリスクタイムラインに追加され、彼にはリスクスコアが割り当てられます。
Adam Maxwellのリスクタイムを表示するには、「セキュリティ > ユーザー」を選択します。「リスクのあるユーザー」ペインから、ユーザーAdam Maxwellを選択します。
Adam Maxwellのリスクタイムラインから、「不審なログオン」リスクインジケーターを選択します。次の情報を表示できます。
-
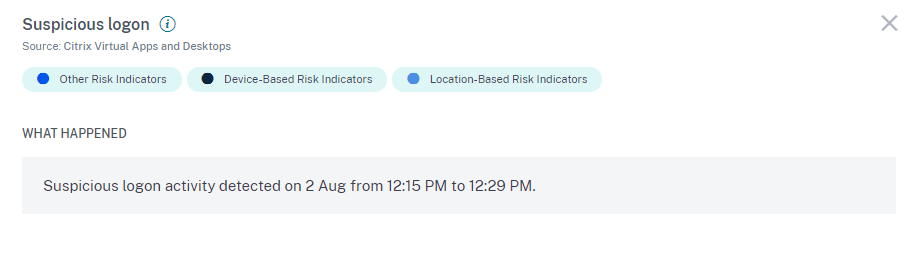
「何が起こったか」セクションには、リスク要因とイベントの時刻を含む不審なアクティビティの簡単な概要が示されます。
-
「推奨されるアクション」セクションには、リスクインジケーターに適用できる推奨アクションが表示されます。Citrix Analytics for Security™は、ユーザーがもたらすリスクの重大度に応じてアクションを推奨します。推奨事項は、次のアクションの1つまたは組み合わせです。
-
管理者に通知する
-
ウォッチリストに追加する
-
ポリシーを作成する
推奨事項に基づいてアクションを選択できます。または、「アクション」メニューから、選択に応じて適用したいアクションを選択することもできます。詳細については、「アクションを手動で適用する」を参照してください。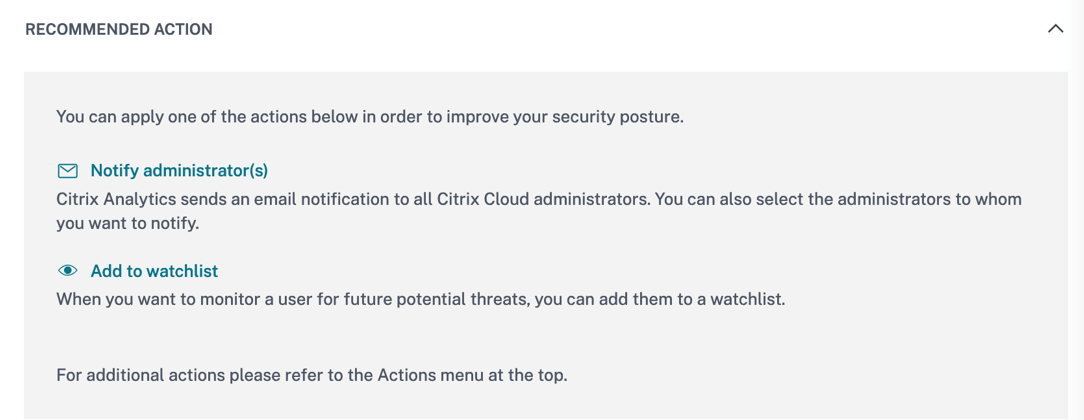
-
-
「ログオンの詳細」セクションには、各リスク要因に対応する不審なアクティビティの詳細な概要が示されます。各リスク要因には、疑わしさのレベルを示すスコアが割り当てられます。単一のリスク要因だけでは、ユーザーからの高いリスクを示すものではありません。全体的なリスクは、複数のリスク要因の相関関係に基づいています。
疑わしさのレベル 表示 0~69 その要因は正常に見え、不審とは見なされません。 70~89 その要因はやや異常に見え、他の要因と合わせて中程度に不審と見なされます。 90~100 その要因はまったく新しいか異常であり、他の要因と合わせて非常に不審と見なされます。 不審なログオンの詳細(/en-us/citrix-analytics/media/susp-logon-cvad-details.png) -
ログオン場所 - 過去30日間セクションには、ユーザーの最後に確認された場所と現在の場所の地理的な地図ビューが表示されます。場所データは過去30日間のものが表示されます。マップ上のポインターにカーソルを合わせると、各場所からの合計ログオン数を表示できます。不審なログオン場所(/en-us/citrix-analytics/media/susp-logon-cvad-locations-details.png)
-
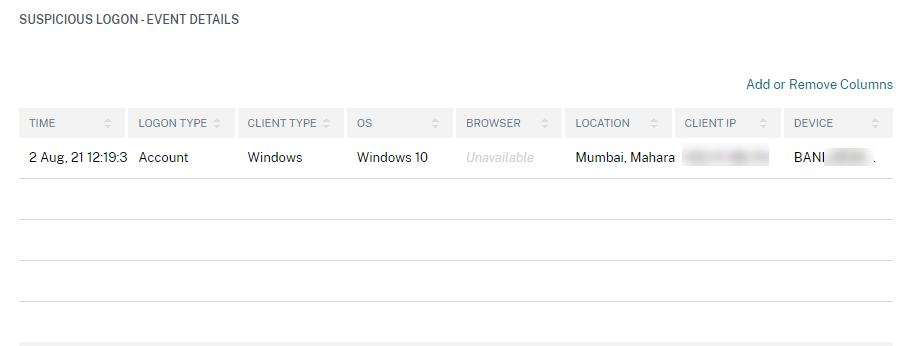
不審なログオン - イベントの詳細セクションには、不審なログオンイベントに関する次の情報が表示されます。
-
時刻: 不審なログオンの日時を示します。
-
ログオンの種類: ユーザーアクティビティがセッションログオンかアカウントログオンかを示します。アカウントログオンイベントは、ユーザーのアカウントへの認証が成功したときにトリガーされます。一方、セッションログオンイベントは、ユーザーが資格情報を入力してアプリまたはデスクトップセッションにログオンしたときにトリガーされます。
-
クライアントの種類: ユーザーデバイスにインストールされているCitrix Workspaceアプリの種類を示します。ユーザーデバイスのオペレーティングシステムに応じて、クライアントの種類はAndroid、iOS、Windows、Linux、Macなどになります。
-
OS: ユーザーデバイスのオペレーティングシステムを示します。
-
ブラウザ: アプリケーションへのアクセスに使用されるWebブラウザを示します。
-
場所: ユーザーがログオンした場所を示します。
-
クライアントIP: ユーザーデバイスのIPアドレスを示します。
-
デバイス: ユーザーのデバイス名を示します。
-
ユーザーに適用できるアクション?
ユーザーアカウントに対して、次のアクションを実行できます。
-
ウォッチリストに追加。将来的な潜在的脅威についてユーザーを監視したい場合は、ウォッチリストに追加できます。
-
管理者への通知。ユーザーアカウントで異常または不審なアクティビティがあった場合、すべてまたは選択された管理者にメール通知が送信されます。
-
ユーザーのログオフ。ユーザーがアカウントからログオフされると、Virtual Desktops を介してリソースにアクセスできなくなります。
-
セッション記録の開始。ユーザーの Virtual Desktops アカウントで異常なイベントが発生した場合、管理者は将来のログオンセッションにおけるユーザーのアクティビティの記録を開始できます。ただし、ユーザーが Citrix Virtual Apps and Desktops 7.18 以降を使用している場合、管理者はユーザーの現在のログオンセッションの記録を動的に開始および停止できます。
アクションとそれらを手動で構成する方法の詳細については、ポリシーとアクションを参照してください。
ユーザーにアクションを手動で適用するには、ユーザープロファイルに移動し、適切なリスクインジケーターを選択します。アクションメニューからアクションを選択し、適用をクリックします。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。