
セキュリティ情報およびイベント管理 (SIEM) 統合
注
SIEM 統合、SIEM へのデータのエクスポート、およびフィードバックの提供に関する支援をリクエストするには、mailto:CAS-PM-Ext@cloud.com にお問い合わせください。
Citrix Analytics for Security™ を SIEM サービスと統合し、Citrix IT 環境からユーザーデータを SIEM にエクスポートします。エクスポートされたデータを SIEM で利用可能なデータと関連付けて、組織のセキュリティ体制に関するより深い洞察を得ます。
この統合により、Citrix Analytics for Security と SIEM の両方の価値が向上します。
利点
-
セキュリティ運用チームが、異なるログからのデータを関連付け、分析し、検索できるようにします。
-
セキュリティ運用チームがセキュリティリスクを特定し、迅速に修復するのに役立ちます。
-
セキュリティアラートを一元的に可視化します。
-
リスクインジケーター、ユーザープロファイル、リスクスコアなどの組織のリスク分析機能のために、潜在的なセキュリティ脅威を検出するための一元的なアプローチ。
-
ユーザーアカウントの Citrix Analytics リスクインテリジェンス情報を、SIEM 内で接続されている外部データソースと結合および関連付ける機能。
SIEM 統合アーキテクチャ
SIEM 統合は、Citrix Analytics for Security クラウドにデプロイされた北向きの Kafka と接続します。これは、次の2つの方法で実現できます。
-
Kafka エンドポイント: SIEM が Kafka エンドポイントをサポートしている場合は、Logstash 設定ファイルで提供されているパラメータと、JKS ファイルまたは PEM ファイルの証明書詳細を使用して、SIEM を Citrix Analytics for Security と統合します。Kafka エンドポイントを使用すると、選択した SIEM に接続してデータをプルできます。
-
Logstash エンジン: SIEM が Kafka エンドポイントをサポートしていない場合は、Logstash データ収集エンジンを使用できます。Citrix Analytics for Security からのリスクインサイトデータを、Logstash でサポートされている 出力プラグイン のいずれかに送信できます。
以下のSIEMソリューションアーキテクチャ図を参照して、Citrix Analytics for SecurityからSIEMサービスへのデータの流れを理解してください。
SIEMソリューションアーキテクチャ(/en-us/citrix-analytics/media/siem-solution-architecture.png)
データ転送のオン/オフを切り替える
Citrix Analytics for Securityからのデータ転送を停止するには:
-
設定 > データエクスポートに移動します。
-
トグルボタンをオフにして、データ転送を無効にします。注 デフォルトでは、SIEMのデータ転送は常にオン/有効になっています。データ転送がオンになっています(/en-us/citrix-analytics/media/data-transmission-turnedon.png)
データ転送を再度有効にするには、トグルボタンをオンにします。
SIEM環境のセットアップ
SIEMにデータをエクスポートするには、次のアクションを実行する必要があります。
-
Kafkaアカウントと認証情報を設定する
-
事前入力された構成をダウンロードし、SIEM環境をセットアップする
-
エクスポートするデータイベント
SIEMエクスポートアカウントのセットアップ
SIEM の構成と環境設定
必要に応じて SIEM 環境を選択します。Citrix Analytics for Security は、次のサービスと統合できます。詳細情報と SIEM 固有の構成については、次のリンクを参照してください。
SIEM 環境(/en-us/citrix-analytics/media/siem-environment.png)
Citrix Analytics for Security から SIEM サービスにエクスポートされるデータイベント
SIEM エクスポートの一部として、2 種類のデータセットがあります。
-
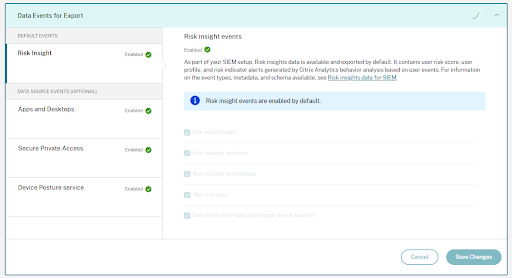
リスクインサイトイベント(デフォルトのエクスポート) – アカウント構成と SIEM セットアップが完了すると、デフォルトデータ(リスクインサイトイベント)が SIEM 展開に流れ始めます。リスクインサイトデータには、ユーザーリスクスコア、ユーザープロファイル、およびリスクインジケーターアラートが含まれます。これらは、Citrix Analytics の機械学習アルゴリズム、ユーザー行動分析、およびユーザーイベントに基づいて生成されます。利用可能なイベントタイプ、メタデータ、およびスキーマについては、「SIEM のリスクインサイトデータ」を参照してください。
-
データソースイベント(オプションのエクスポート) - さらに、データエクスポート機能を構成して、Citrix Analytics for Security が有効な製品のデータソースからユーザーイベントをエクスポートできます。Citrix 環境でアクティビティを実行すると、データソースイベントが生成されます。エクスポートされたイベントは、セルフサービスビューで利用可能な未処理のリアルタイムユーザーおよび製品使用状況データです。これらのイベントに含まれるメタデータは、さらに詳細な脅威分析、新しいダッシュボードの作成、およびセキュリティおよび IT インフラ全体での他の非 Citrix データソースイベントとの関連付けに使用できます。現在、Citrix Analytics for Security は、Citrix Virtual Apps and Desktops™、Secure Private Access、および Device Posture サービスというデータソースのユーザーイベントを SIEM に送信します。利用可能なイベントタイプ、メタデータ、スキーマについては、データソースイベントを参照してください。注Logstashデータブローカーを使用しているお客様は、Citrix Analytics for Securityポータルから最新の構成ファイルをダウンロードし、Logstashサービス展開で更新することをお勧めします。これにより、正しいデータソースイベントテーブルが作成され、イベントがSIEMインデックスで利用可能になります。
SIEM統合のトラブルシューティング
セキュリティのデータエクスポートビューには、管理者がCitrix AnalyticsとのSIEM統合をトラブルシューティングするのに役立つ概要タブが含まれています。概要ダッシュボードは、トラブルシューティングプロセスを支援するチェックポイントを通じて、データの健全性とフローを可視化します。
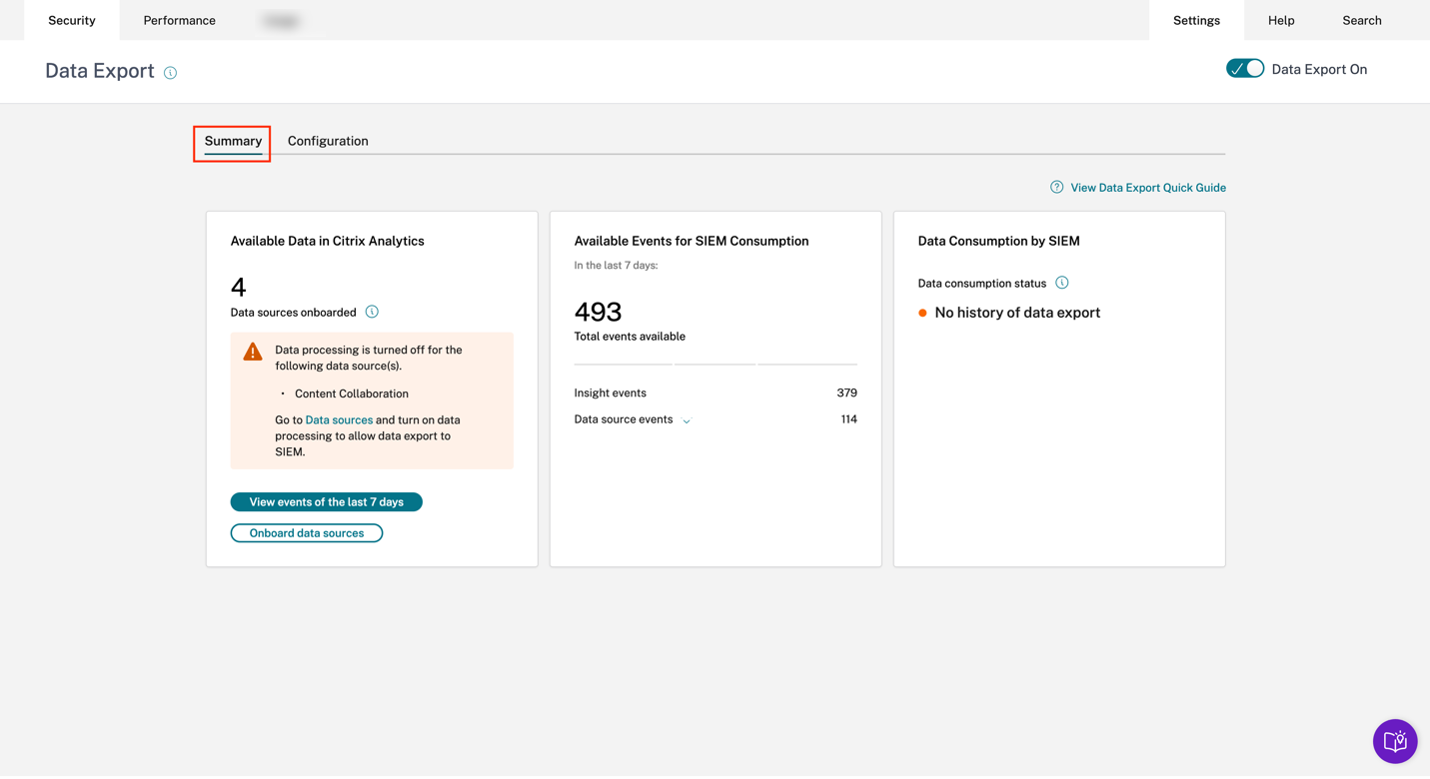
この機能の詳細については、データエクスポートのトラブルシューティングを参照してください。