
ポリシーとアクション
注
注意: Citrix Content Collaboration™ および ShareFile は、サポート終了 (EOL) に達し、ユーザーは利用できなくなりました。
Citrix Analytics でポリシーを作成すると、異常なアクティビティや不審なアクティビティが発生した場合に、ユーザーアカウントに対してアクションを実行できます。ポリシーを使用すると、ユーザーの無効化やウォッチリストへのユーザー追加などのアクションを適用するプロセスを自動化できます。ポリシーを有効にすると、異常なイベントが発生し、ポリシー条件が満たされた直後に、対応するアクションが適用されます。異常なアクティビティがあるユーザーアカウントに対して、手動でアクションを適用することもできます。
ポリシーとは何ですか?
ポリシーとは、アクションを適用するために満たす必要がある一連の条件です。ポリシーには、1つ以上の条件と1つのアクションが含まれます。複数の条件と、ユーザーアカウントに適用できる1つのアクションを持つポリシーを作成できます。
リスクスコアはグローバル条件です。グローバル条件は、特定のデータソースの特定のユーザーに適用できます。異常なアクティビティを示すユーザーアカウントを監視できます。その他の条件は、データソースとそのリスクインジケーターに固有のものです。条件には、リスクスコア、デフォルトのリスクインジケーター、カスタムリスクインジケーターの組み合わせが含まれます。ポリシーを作成する際に、最大4つの条件を追加できます。
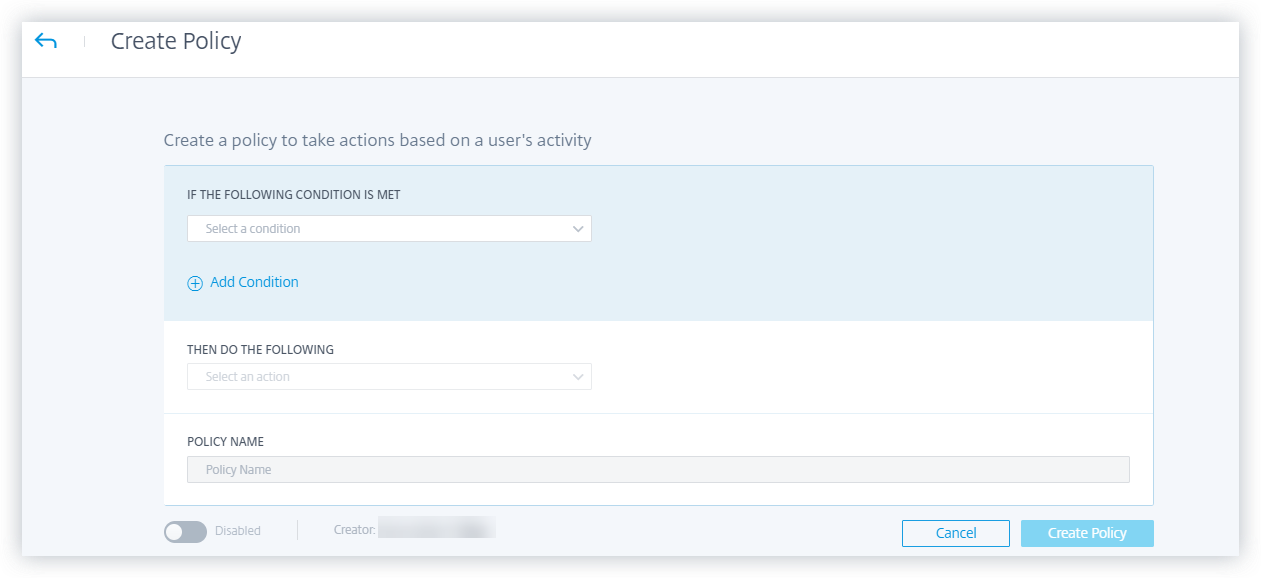
たとえば、組織が機密データを使用している場合、ユーザーが内部で共有またはアクセスするデータの量を制限したいと考えるかもしれません。しかし、大規模な組織の場合、1人の管理者が多くのユーザーを管理および監視することは現実的ではありません。機密データを過度に共有するユーザーをウォッチリストに追加したり、アカウントを即座に無効にしたりするポリシーを作成できます。
デフォルトポリシー
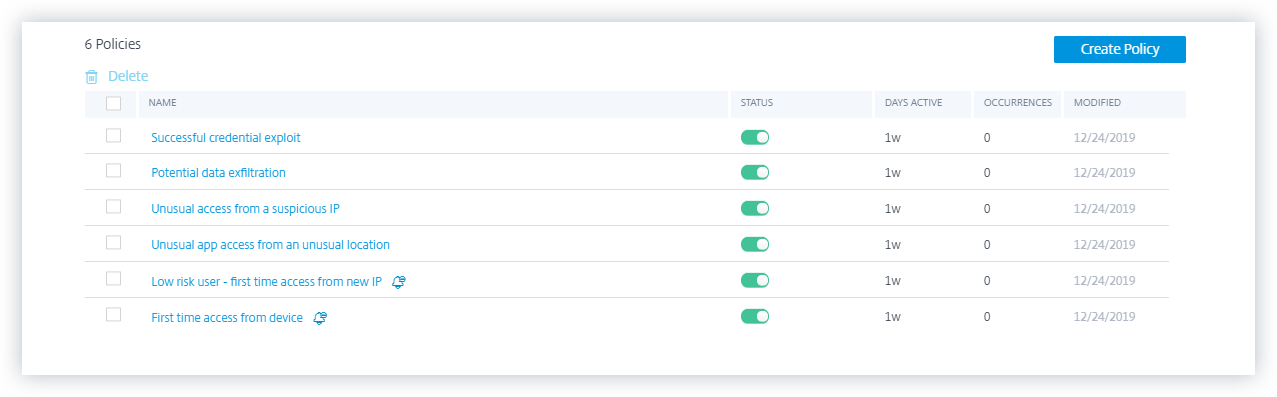
デフォルトポリシーは、ポリシーダッシュボードで事前定義され、有効になっています。これらは事前定義された条件に基づいて作成され、すべてのデフォルトポリシーに対応するアクションが割り当てられます。デフォルトポリシーを使用するか、要件に基づいて変更することができます。
Citrix Analytics は、以下のデフォルトポリシーをサポートしています。
-
資格情報の悪用成功
-
データ流出の可能性
-
不審なIPからの異常なアクセス
-
デバイスからの初回アクセス
-
Virtual Apps and Desktops および Citrix DaaS - アクセス時のありえない移動
-
Gateway - 認証時のありえない移動
前述のデフォルトポリシーに関する事前設定された条件とアクションについては、「継続的なリスク評価」を参照してください。
ジオフェンシングのユースケースに対する事前定義されたポリシーについては、「事前設定されたポリシー」を参照してください。
条件を追加または削除する方法?
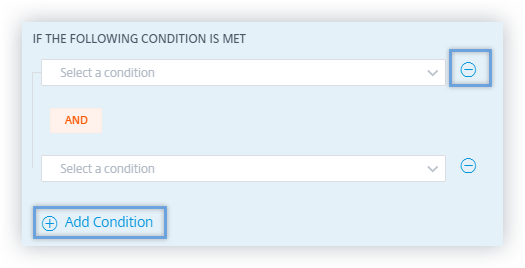
条件を追加するには、ポリシーの作成ページの次の条件が満たされた場合セクションで条件の追加を選択します。条件を削除するには、条件の横に表示される**-**アイコンを選択します。
デフォルトおよびカスタムのリスクインジケーター
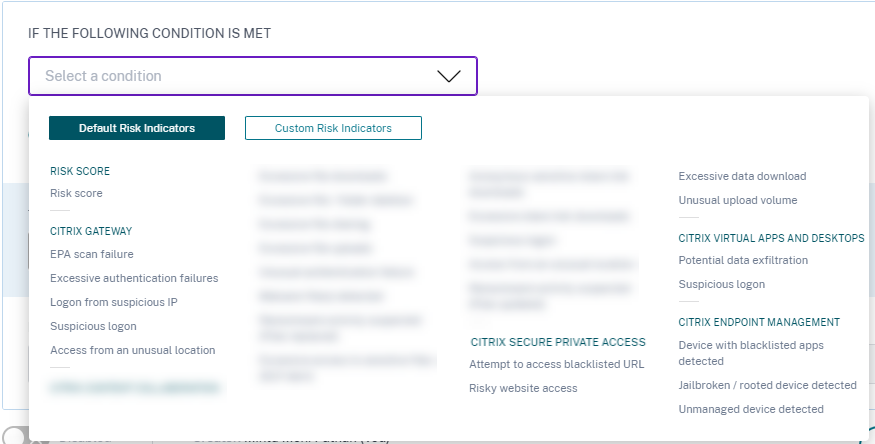
条件メニューは、ポリシーの作成ページのデフォルトのリスクインジケータータブとカスタムのリスクインジケータータブに基づいて分類されています。これらのタブを使用すると、ポリシー構成の条件を選択する際に、選択したいリスクインジケーターの種類を簡単に特定できます。
アクションとは何ですか?
アクションとは、将来の異常なイベントの発生を防ぐための不審なイベントへの対応です。異常または不審な動作を示すユーザーアカウントにアクションを適用できます。ポリシーを設定してユーザーアカウントにアクションを自動的に適用するか、ユーザーのリスクタイムラインから特定のアクションを手動で適用することができます。
グローバルアクションまたはCitrixデータソースごとのアクションを表示できます。また、ユーザーに対して以前に適用されたアクションをいつでも無効にすることができます。
注
リスクインジケーターをトリガーするデータソースに関係なく、他のデータソースに関連するアクションを適用できます。
次の表は、実行できるアクションについて説明しています。
| アクション名 | 説明 | 適用可能なデータソース |
|---|---|---|
| グローバルアクション | ||
| ウォッチリストに追加 | 将来の潜在的な脅威に対してユーザーを監視したい場合は、ウォッチリストに追加できます。 | すべてのデータソース |
| ウォッチリストのユーザーペインには、アカウントの異常なアクティビティに基づいて潜在的な脅威を監視したいすべてのユーザーが表示されます。組織のポリシーに基づいて、「ウォッチリストに追加」アクションを使用してユーザーをウォッチリストに追加できます。 | ||
| ユーザーをウォッチリストに追加するには、ユーザーのプロファイルに移動し、アクションメニューからウォッチリストに追加を選択します。適用をクリックしてアクションを適用します。 | ||
| 管理者への通知 | ユーザーに対してリスクインジケーターがトリガーされた場合、管理者に手動で通知するか、自動通知のポリシーを作成できます。組織内のCitrix Cloudドメインおよびその他のCitrix Cloud以外のドメインから管理者を選択できます。フルアクセス権限を持つCitrix Cloud管理者である場合、デフォルトでは、Citrix Cloudアカウントのメール通知は無効になっています。メール通知を受信するには、Citrix Cloudアカウントで有効にします。詳細については、「メール通知の受信」を参照してください。Security Analyticsを管理するためのカスタムアクセス権限(読み取り専用およびフルアクセス)を持つCitrix Cloud管理者である場合、Citrix Cloudアカウントのメール通知は有効になっています。Citrix Analyticsからのメール通知の受信を停止するには、Citrix Cloudのフルアクセス管理者に、通知管理者配布リストから名前を削除するよう依頼してください。詳細については、「メール配布リスト」を参照してください。 | |
| エンドユーザーの応答を要求 | ユーザーアカウントで異常または不審なアクティビティがあった場合、ユーザーがそのアクティビティを認識しているかどうかを確認するためにユーザーに通知できます。そのアクティビティに基づいて、ユーザーアカウントに対して次に取るべき行動を決定できます。詳細については、「エンドユーザーの応答を要求する」を参照してください。 | |
| エンドユーザーに通知 | ユーザーアカウントで異常または不審なアクティビティが発生した場合、電子メール通知を介してエンドユーザーに通知できます。詳細については、「エンドユーザーに通知」を参照してください。 | |
| Citrix Gatewayアクション | ||
| アクティブなセッションをログオフ | このアクションが適用されると、現在アクティブなユーザーセッションがログオフされます。将来のユーザーセッションはブロックされません。 | Citrix GatewayオンプレミスおよびCitrix Application Delivery Management |
| ユーザーアカウントをロック | 異常な動作によりユーザーアカウントがロックされた場合、Gateway管理者がアカウントのロックを解除するまで、Citrix Gatewayを介してリソースにアクセスすることはできません。 | Citrix Gatewayオンプレミス |
| ユーザーアカウントのロックを解除 | 異常な動作が検出されなかったにもかかわらず、ユーザーアカウントが誤ってロックされた場合、このアクションを適用してロックを解除し、アカウントへのアクセスを復元できます。 | Citrix Gatewayオンプレミス |
| Citrix Virtual Apps and Desktops™およびCitrix DaaSアクション | ||
| アクティブなセッションをログオフ | アクションが適用されると、現在アクティブなユーザーセッションがログオフされます。将来のユーザーセッションはブロックされません。 | Citrix DaaS (以前の Citrix Virtual Apps and Desktops のサービス) |
| セッション記録の開始 | ユーザーのVirtual Desktopsアカウントで異常なイベントが発生した場合、管理者はユーザーの現在アクティブなセッションの記録を開始できます。ユーザーがCitrix Virtual Apps and Desktops 7.18以降のバージョンを使用しており、仮想セッションにログインしている場合、管理者はCitrix Analytics for Securityから動的にセッション記録開始アクションをトリガーして、ユーザーの現在アクティブなセッションの記録を開始できます。 | Citrix DaaS (以前の Citrix Virtual Apps and Desktops のサービス) |