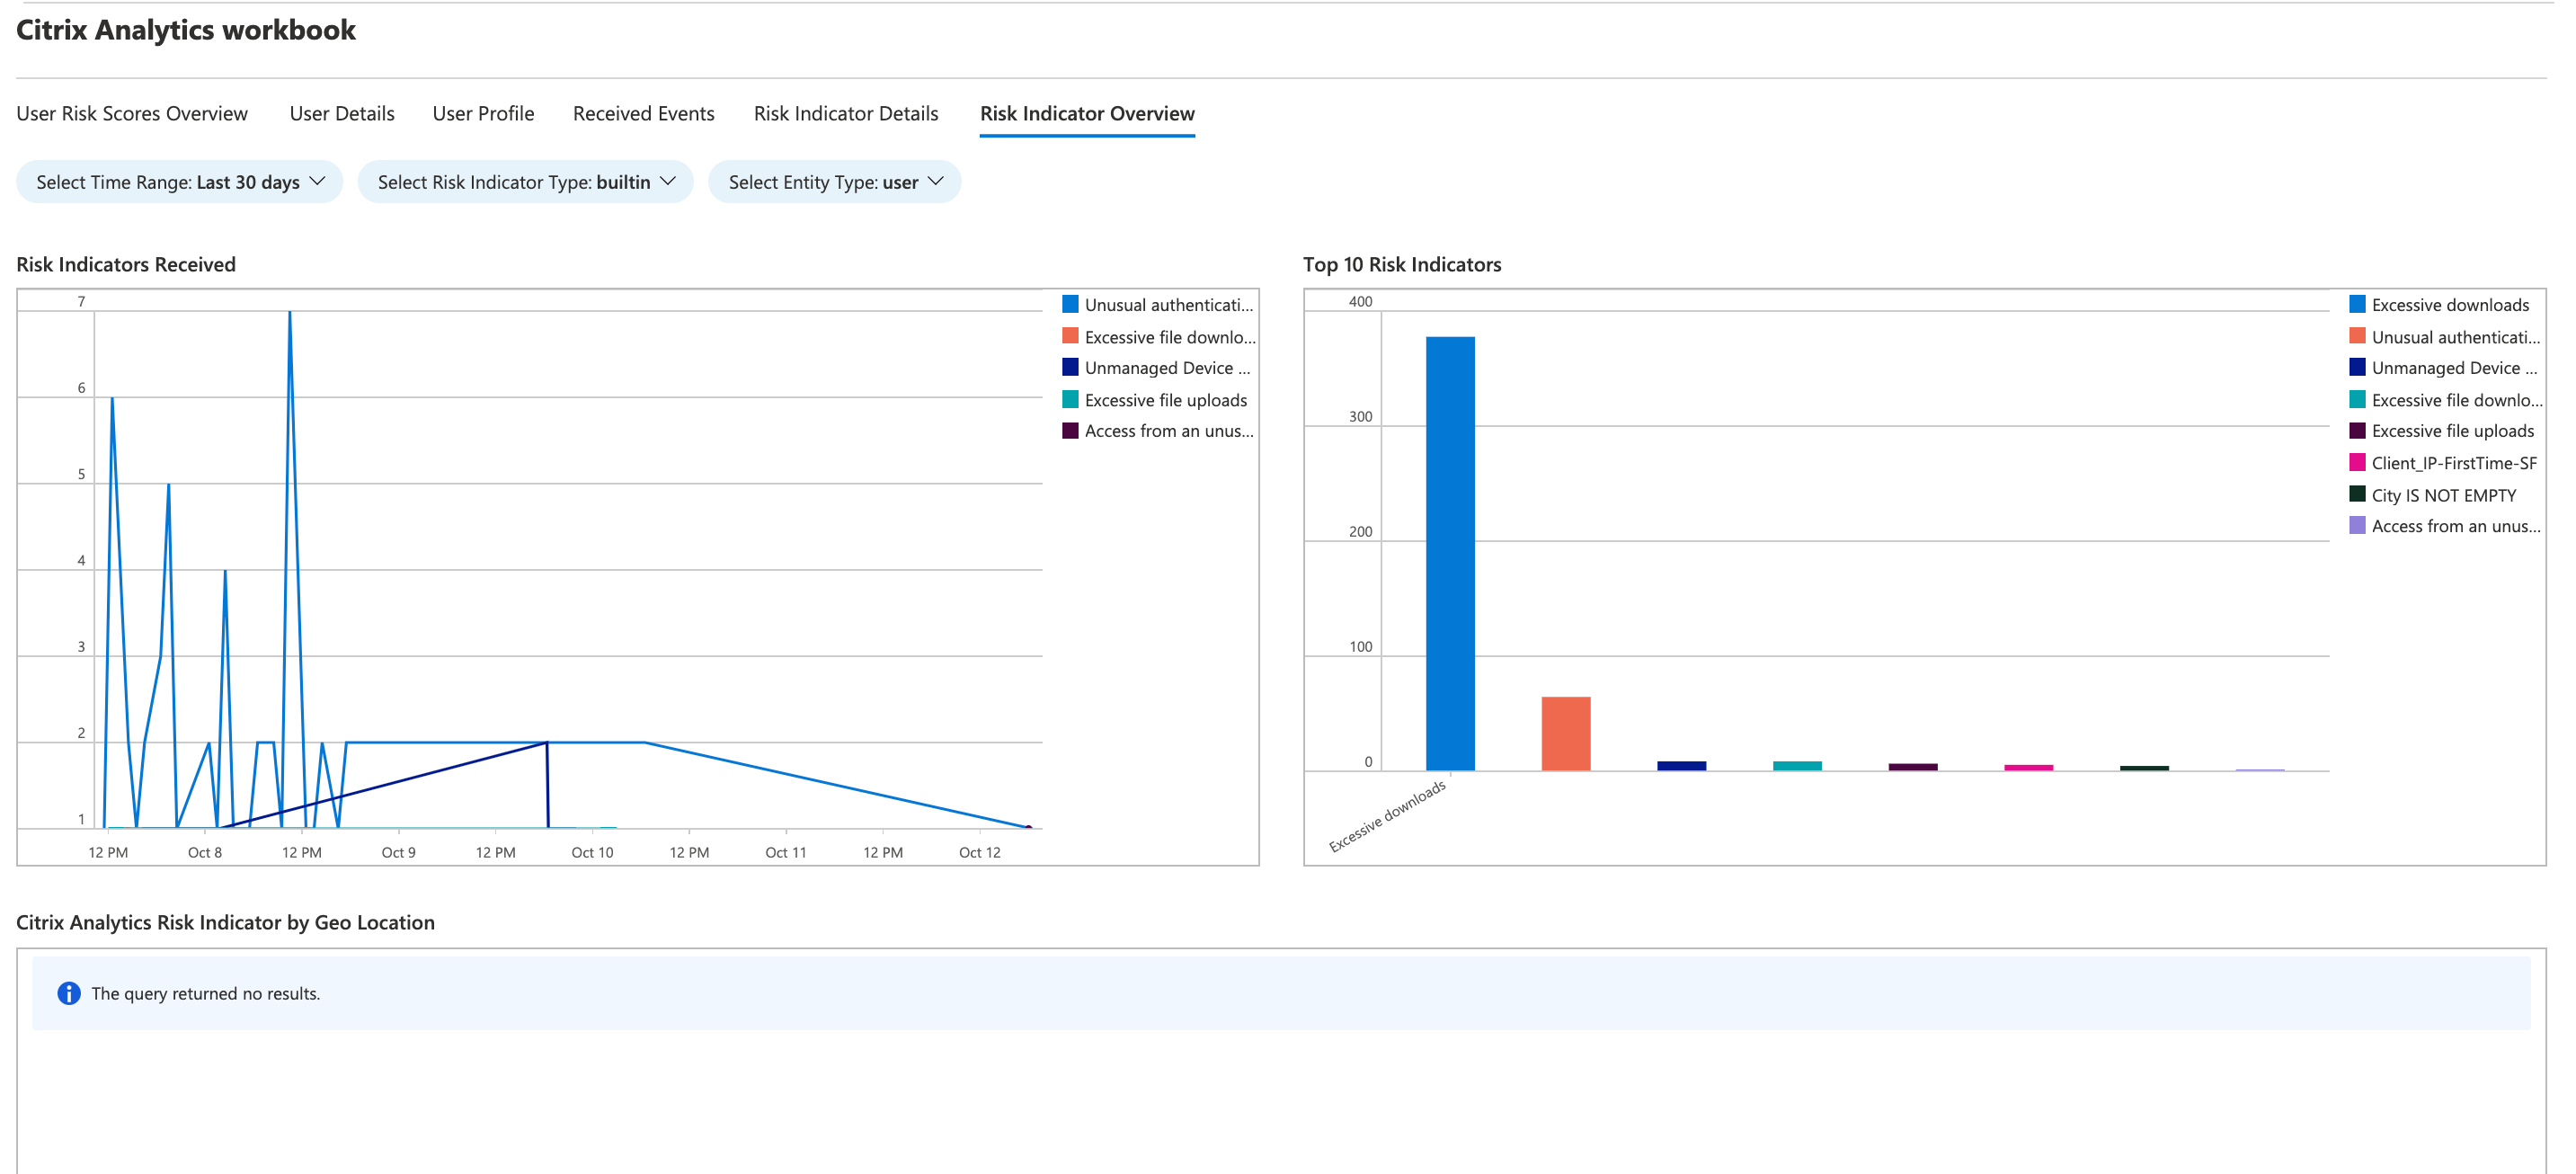
Microsoft Sentinel 用 Citrix Analytics ワークブック
注
この機能はプレビュー版です。
この記事では、Microsoft Sentinel ワークスペースで利用できる Citrix Analytics ワークブックについて説明します。
前提条件
Citrix Analytics ワークブックを使用するには、Microsoft Sentinel と Citrix Analytics for Security を統合済みであることを確認してください。詳細については、「Microsoft Sentinel の統合」を参照してください。
Citrix Analytics イベントの表示
Citrix Analytics for Security™ を Microsoft Sentinel と統合すると、Logstash コネクタは Citrix Analytics for Security から Microsoft Sentinel ワークスペースにイベントのプッシュを開始します。Azure portal で、統合に使用した Microsoft Sentinel ワークスペースを開きます。
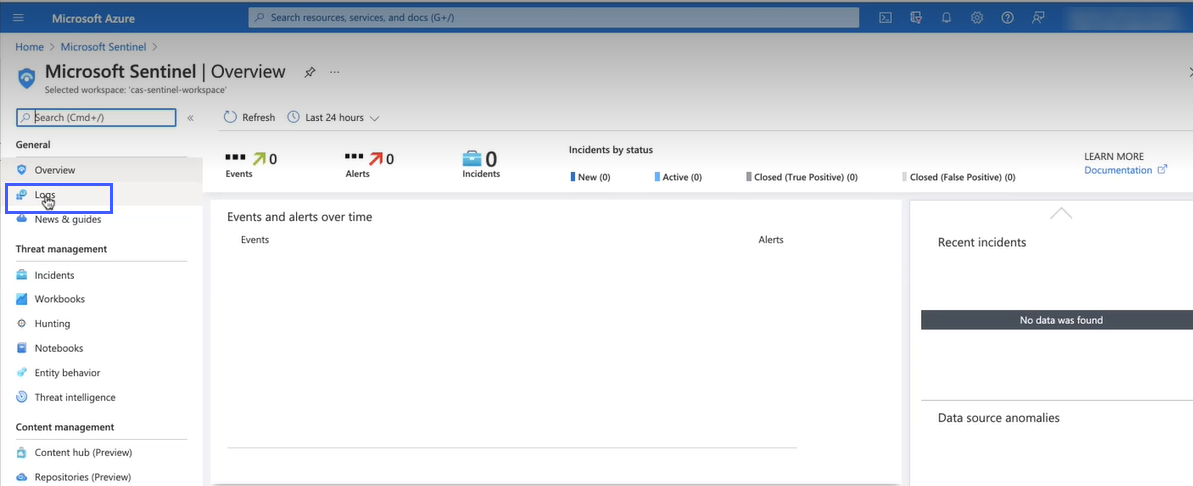
Microsoft Sentinel が Citrix Analytics for Security からイベントを受信していることを確認するには、ログ > カスタムログ を選択します。
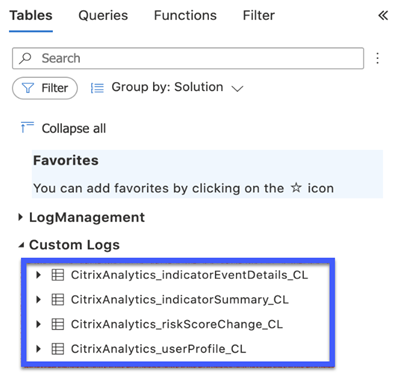
カスタムログ セクションでは、Citrix Analytics for Security から受信したイベントを保存するために自動的に作成されたログテーブルを表示できます。これらのログテーブルは、Citrix Analytics ワークブックのダッシュボードのソースとして機能します。
注
Citrix Analytics for Security から送信されたイベントが Microsoft Sentinel ワークスペースに表示されるまでに数時間かかる場合があります。そのため、イベントのログテーブルの作成に遅延が生じる可能性があります。
Citrix Analytics ワークブックの表示
ログテーブルが正常に作成されたら、次の操作を行います。
-
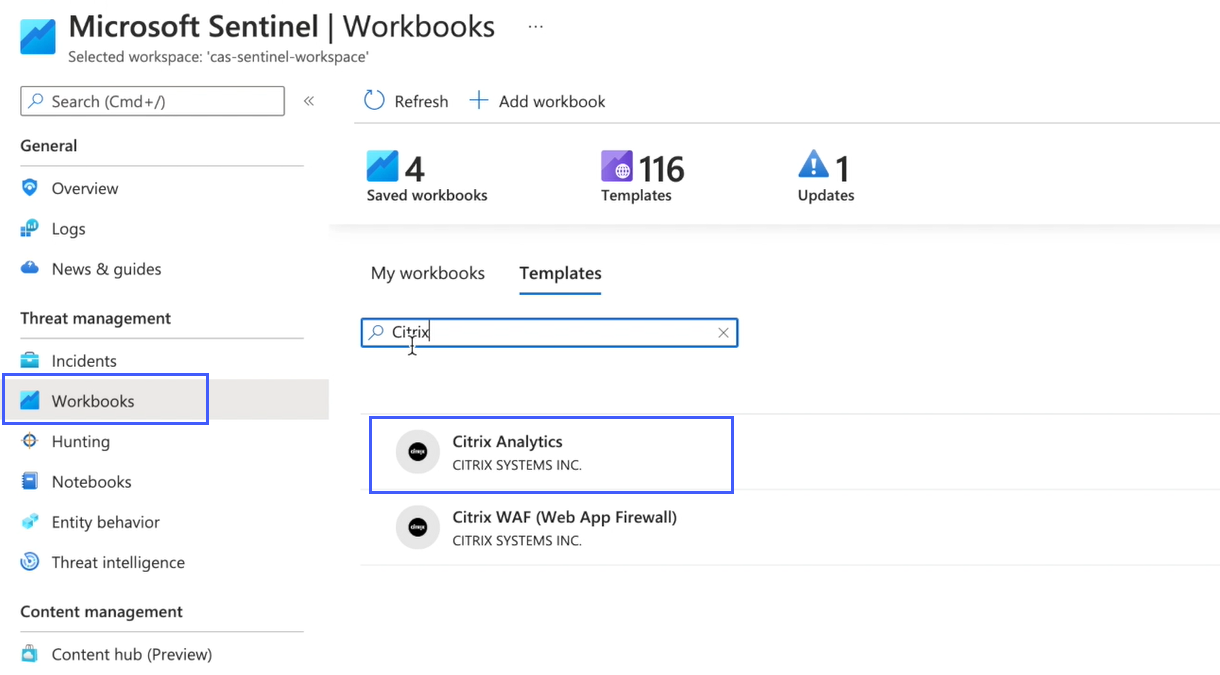
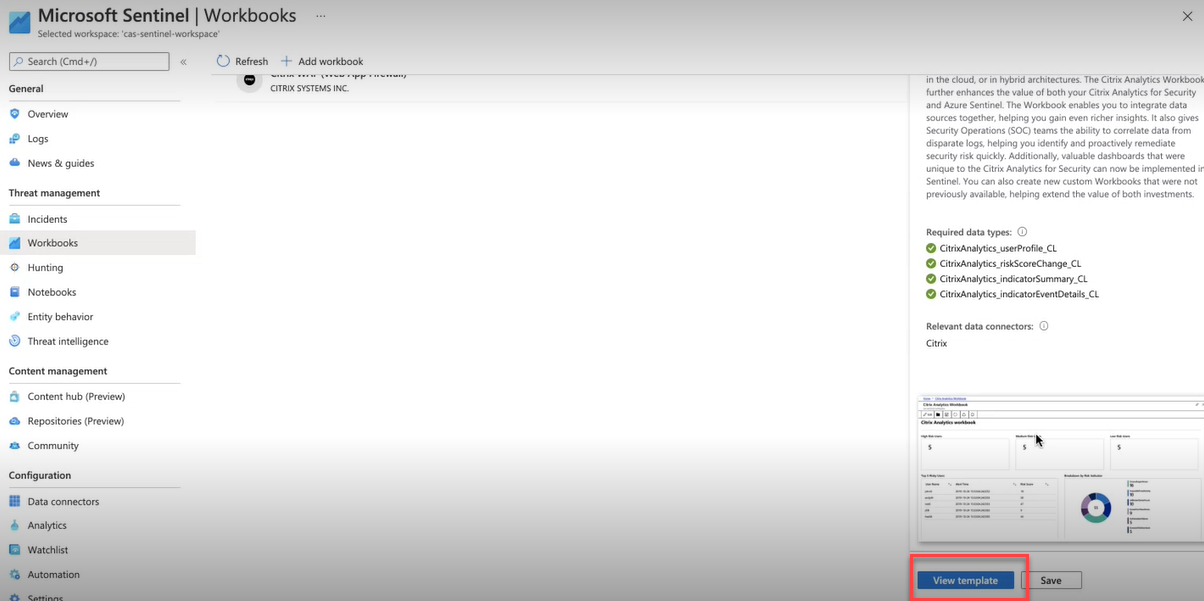
Workbooks を選択し、Citrix Analytics を検索します。Citrix Analytics を選択します。
-
Citrix Analytics ワークブックを開くには、View Template を選択します。
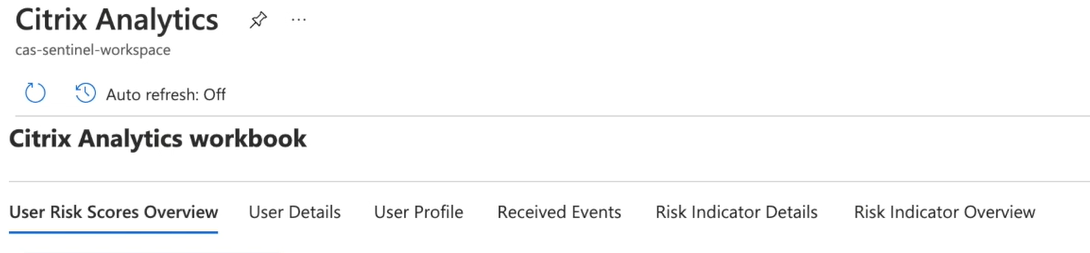
Citrix Analytics ワークブックでは、次のダッシュボードでユーザーイベントを表示できます。
-
ユーザーリスクスコアの概要: 組織内のリスクのあるユーザーの統合ビューを提供します。
-
ユーザーの詳細: ユーザーとそのリスクのある行動の詳細を提供します。
-
ユーザープロファイル: ユーザーに関連付けられたイベントメトリックを提供します。
-
受信イベント: Citrix Analytics for Security から受信したイベントを提供します。
-
リスクインジケーターの詳細: ユーザーによってトリガーされた組み込みおよびカスタムのリスクインジケーターに関する詳細を提供します。
-
リスクインジケーターの概要: ユーザーによってトリガーされたリスクインジケーターの統合ビューを提供します。
ユーザーリスクスコアの概要
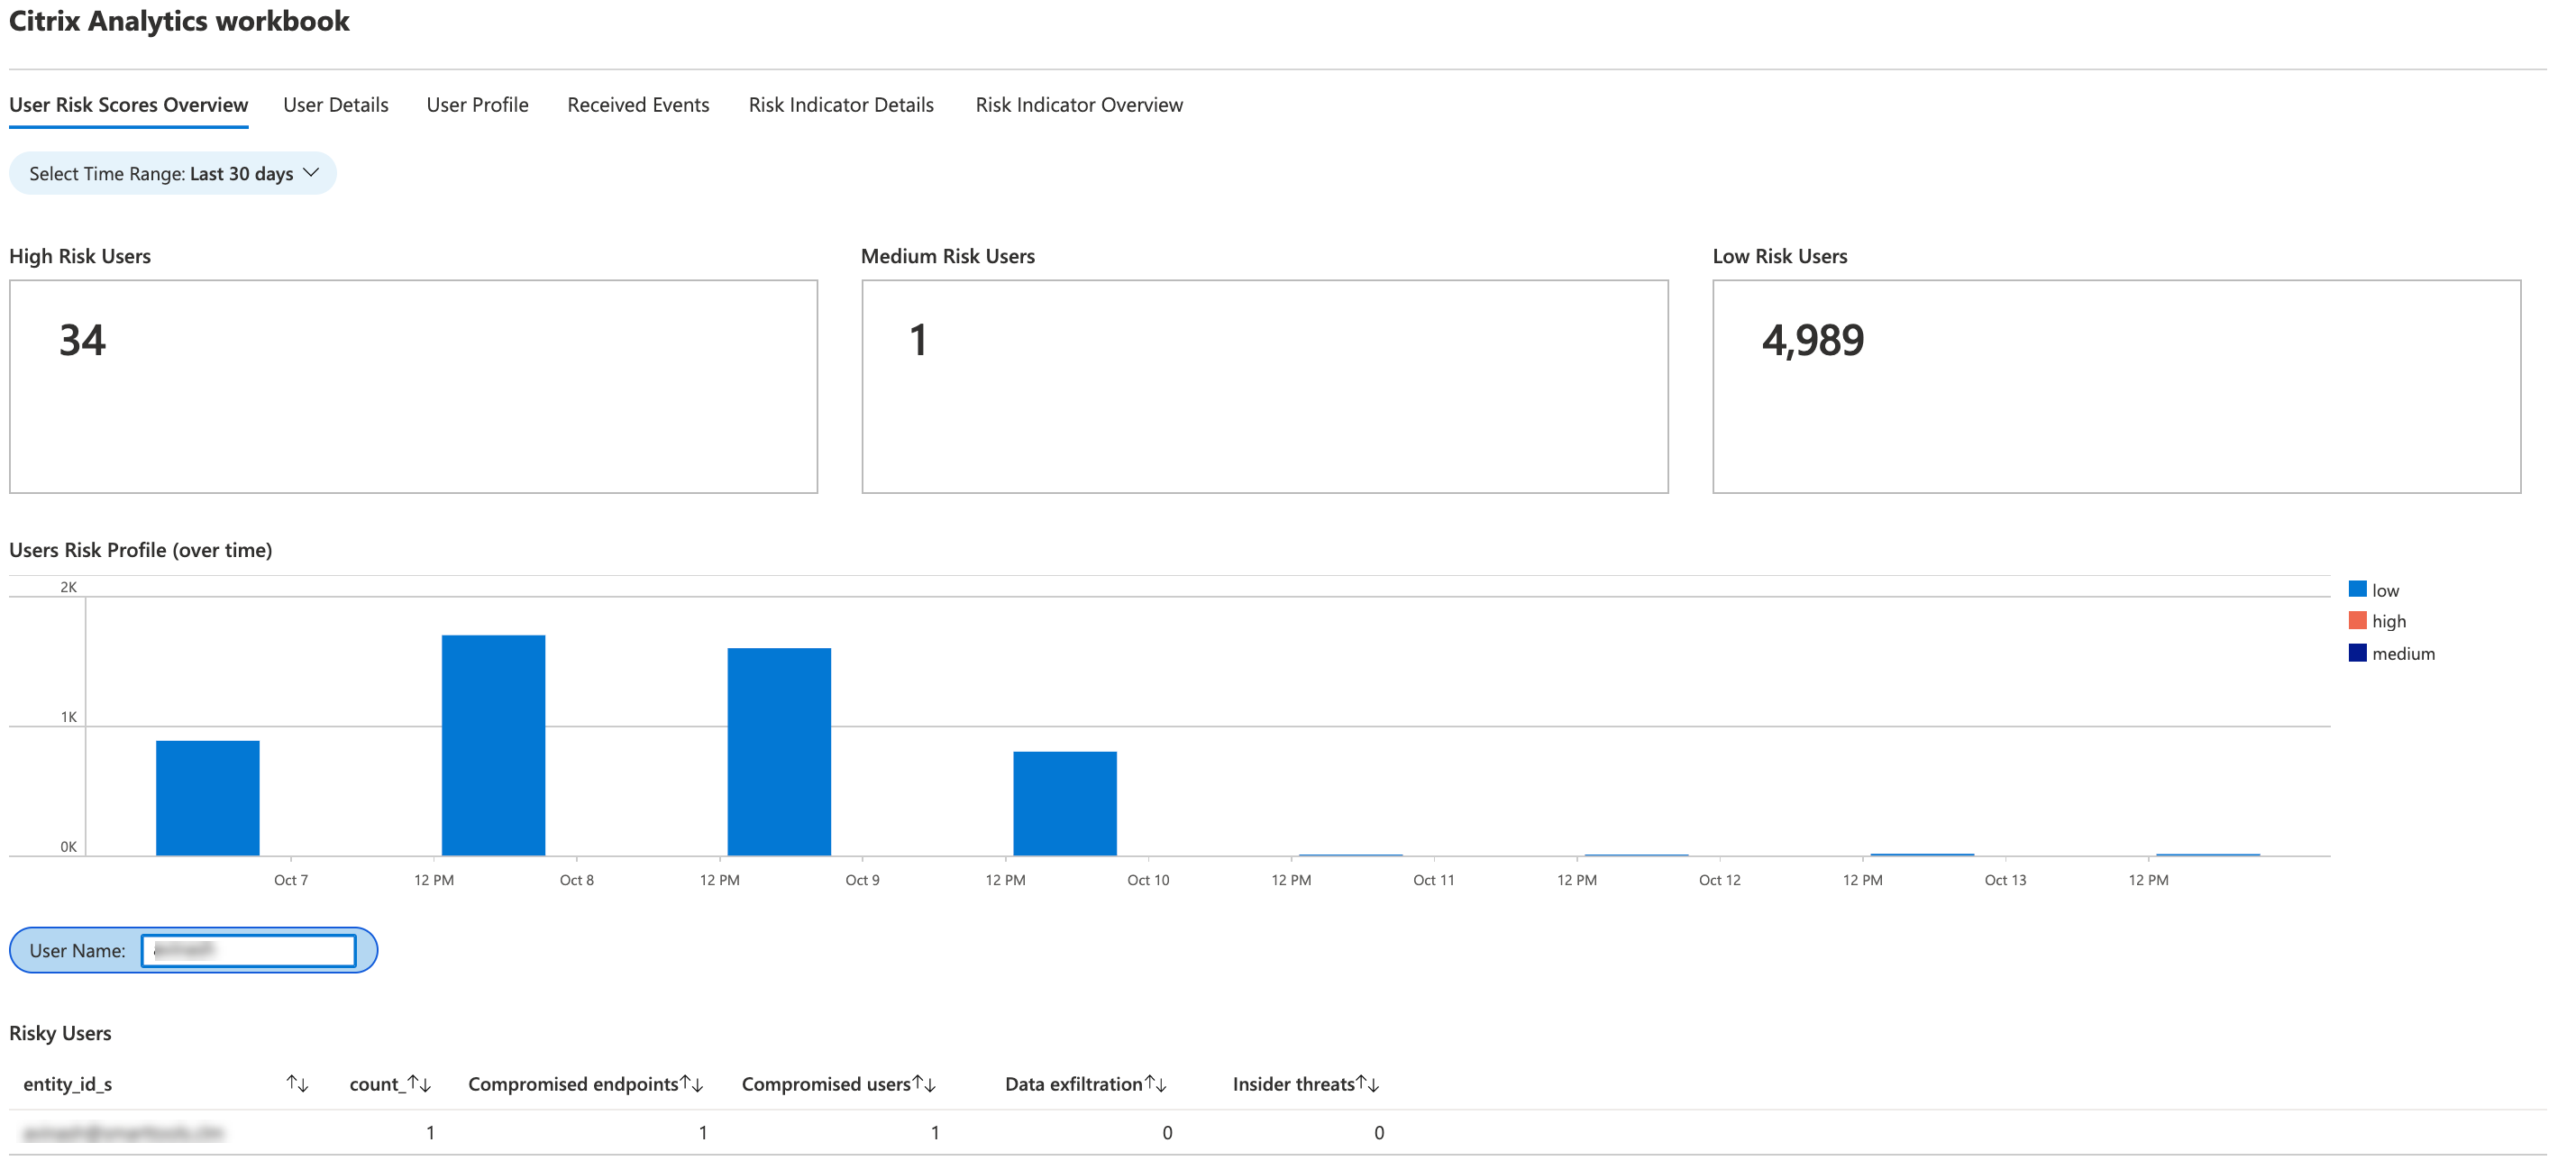
このダッシュボードは、組織内のリスクのあるユーザーの統合ビューを提供します。ユーザーは、高、中、低のリスクレベルで分類されます。リスクレベルは、ユーザーアクティビティの異常に基づいており、それに応じてリスクスコアが割り当てられます。リスクのあるユーザーの種類に関する詳細については、ユーザーダッシュボード を参照してください。
組織内のリスクのあるユーザーを表示するために、期間を選択します。
ユーザーの詳細
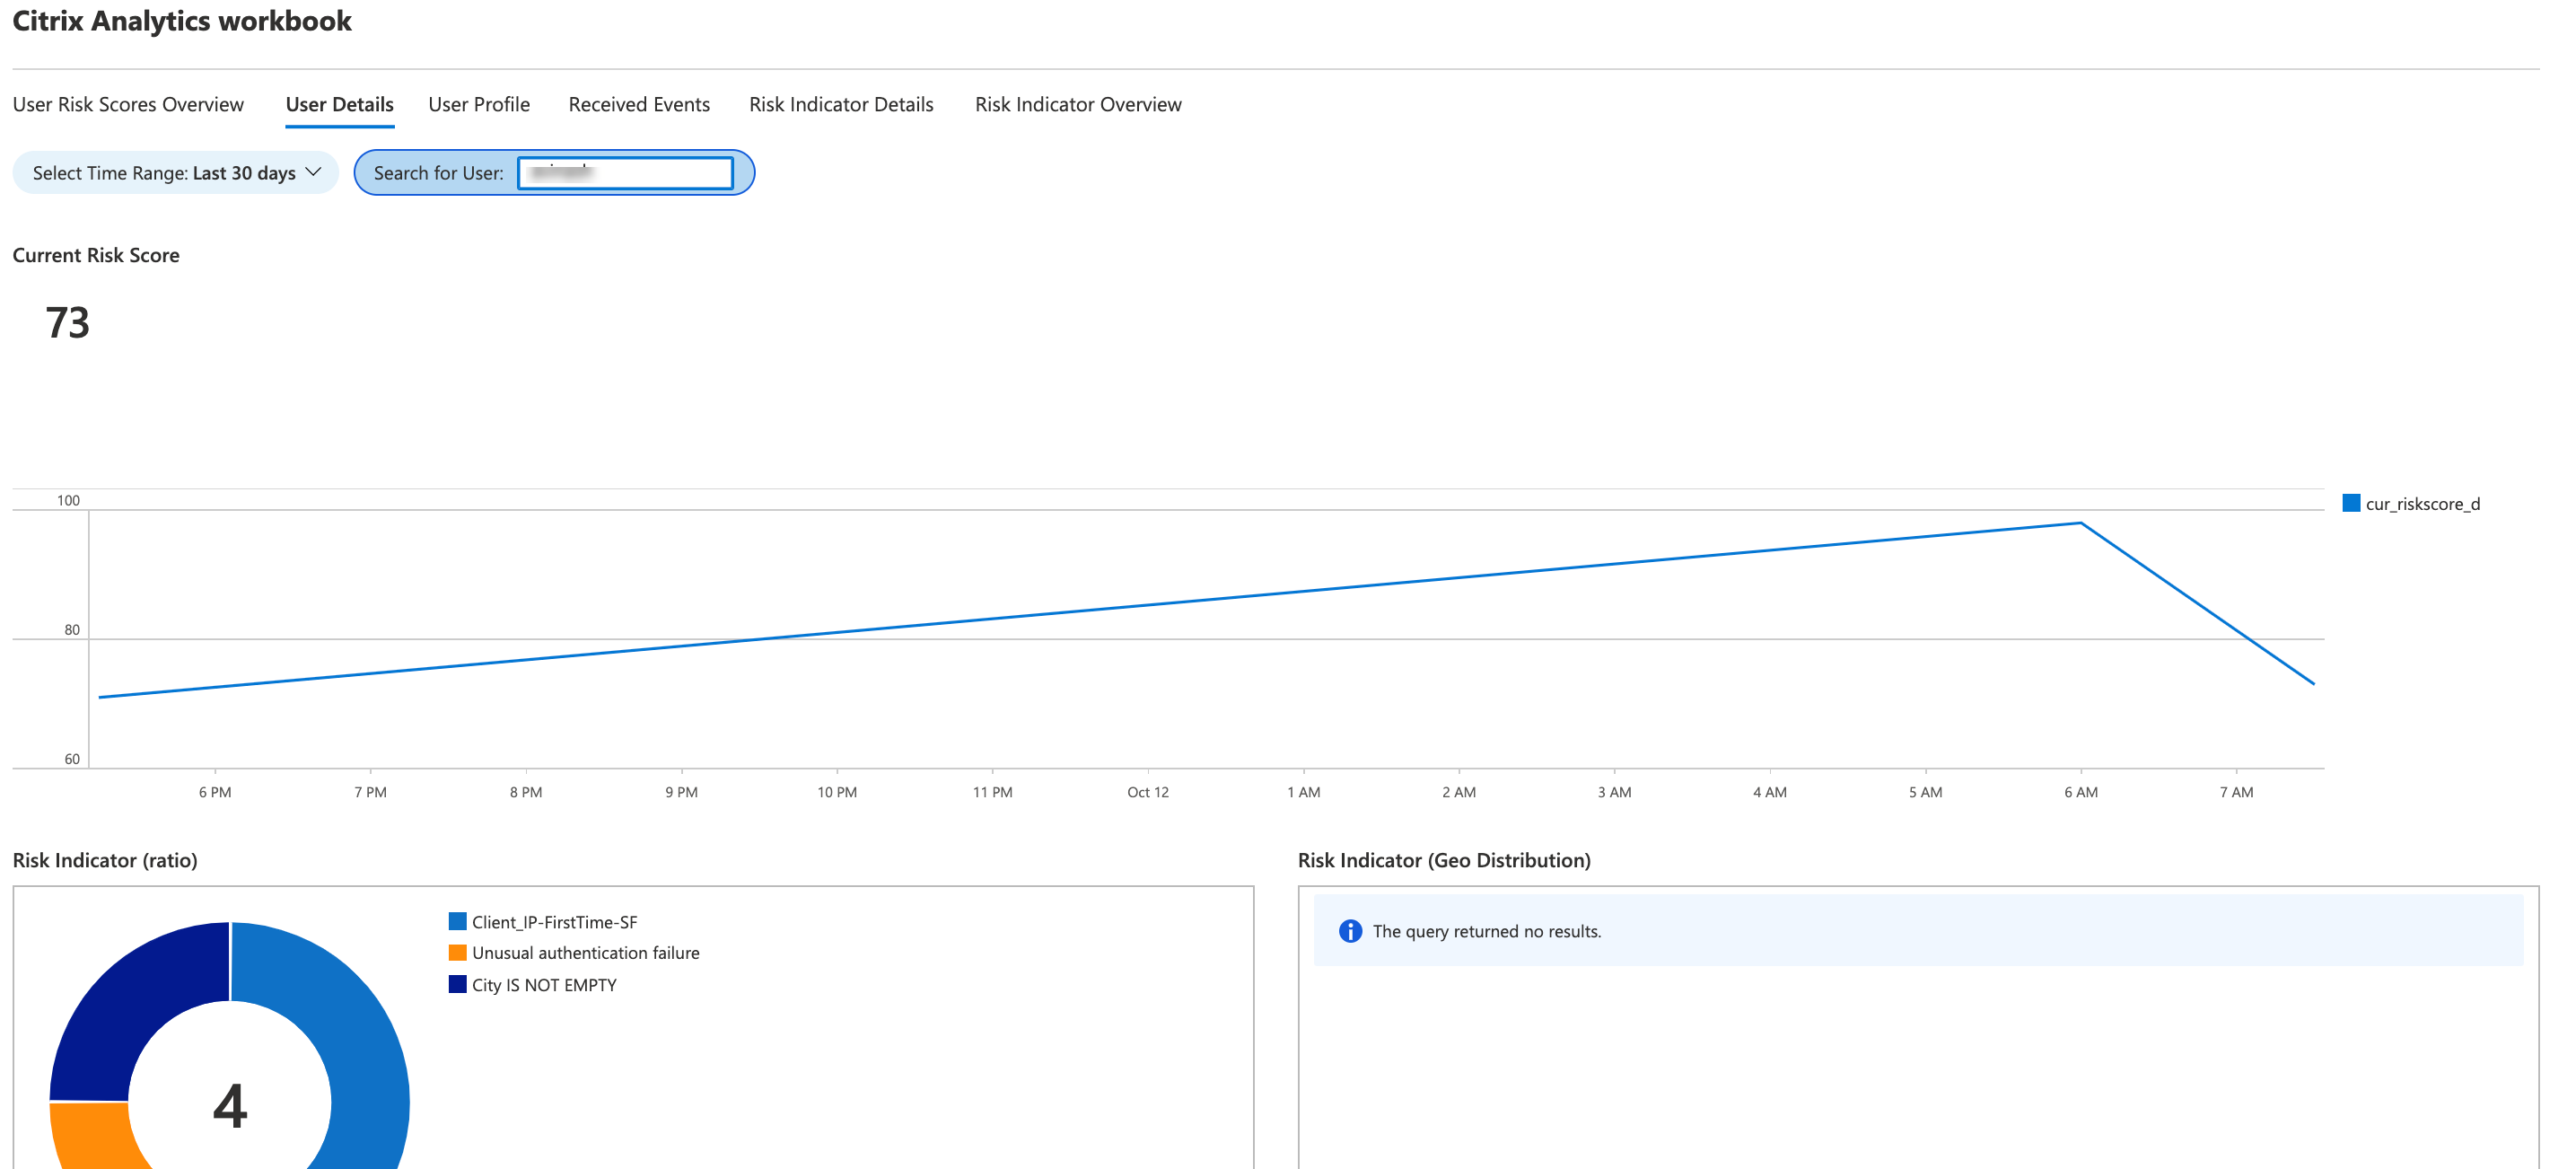
このダッシュボードは、ユーザーに関連付けられたリスクスコアとリスクインジケーターを提供します。
ユーザーを検索し、組織に脅威をもたらす可能性のある危険なアクティビティを表示します。脅威を軽減するために、リスクの重大度に基づいてユーザーアカウントに対して適切な措置を講じることができます。
ユーザープロファイル
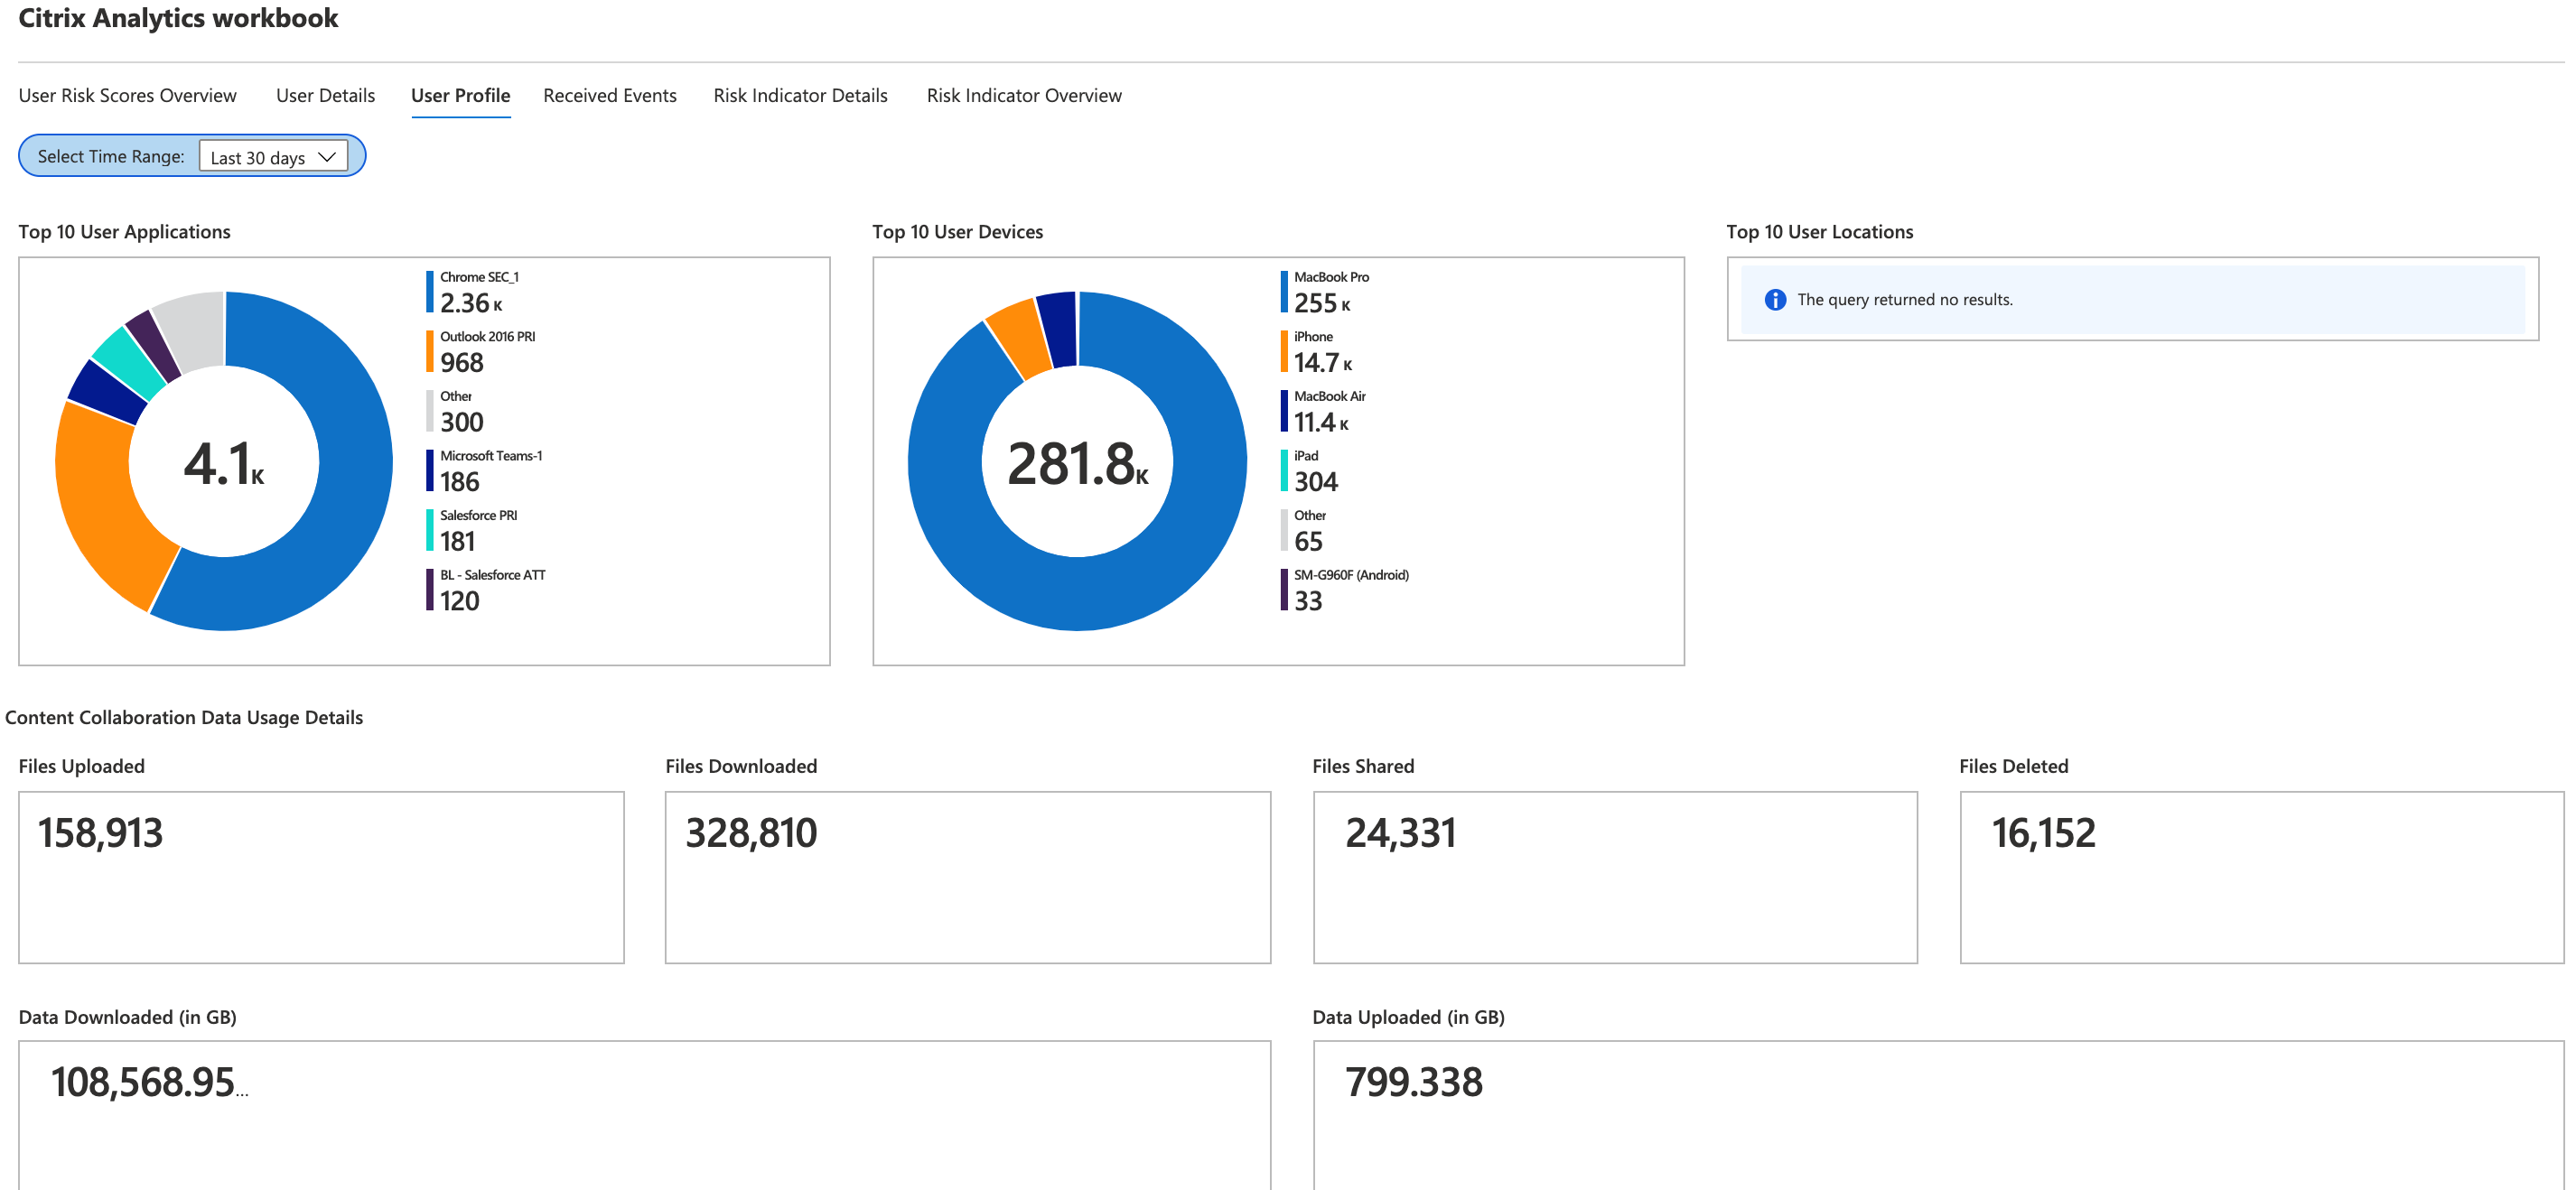
このダッシュボードは、選択した期間におけるユーザーに関連付けられたイベントメトリクスの詳細を提供します。これらのメトリクスは、次のようなユーザーアクティビティに関する洞察を提供します。
-
ユーザーが使用した上位10のアプリケーション
-
ユーザーが使用した上位10のデバイス
-
ユーザーがログオンした上位10の場所
レポートを使用して、次のことができます。
-
ユーザーの使用傾向を特定する
-
リソースへのアクセスに使用されている非準拠デバイスを発見する
-
ユーザーからの潜在的な危険なアクセスがないか確認する
受信したイベント
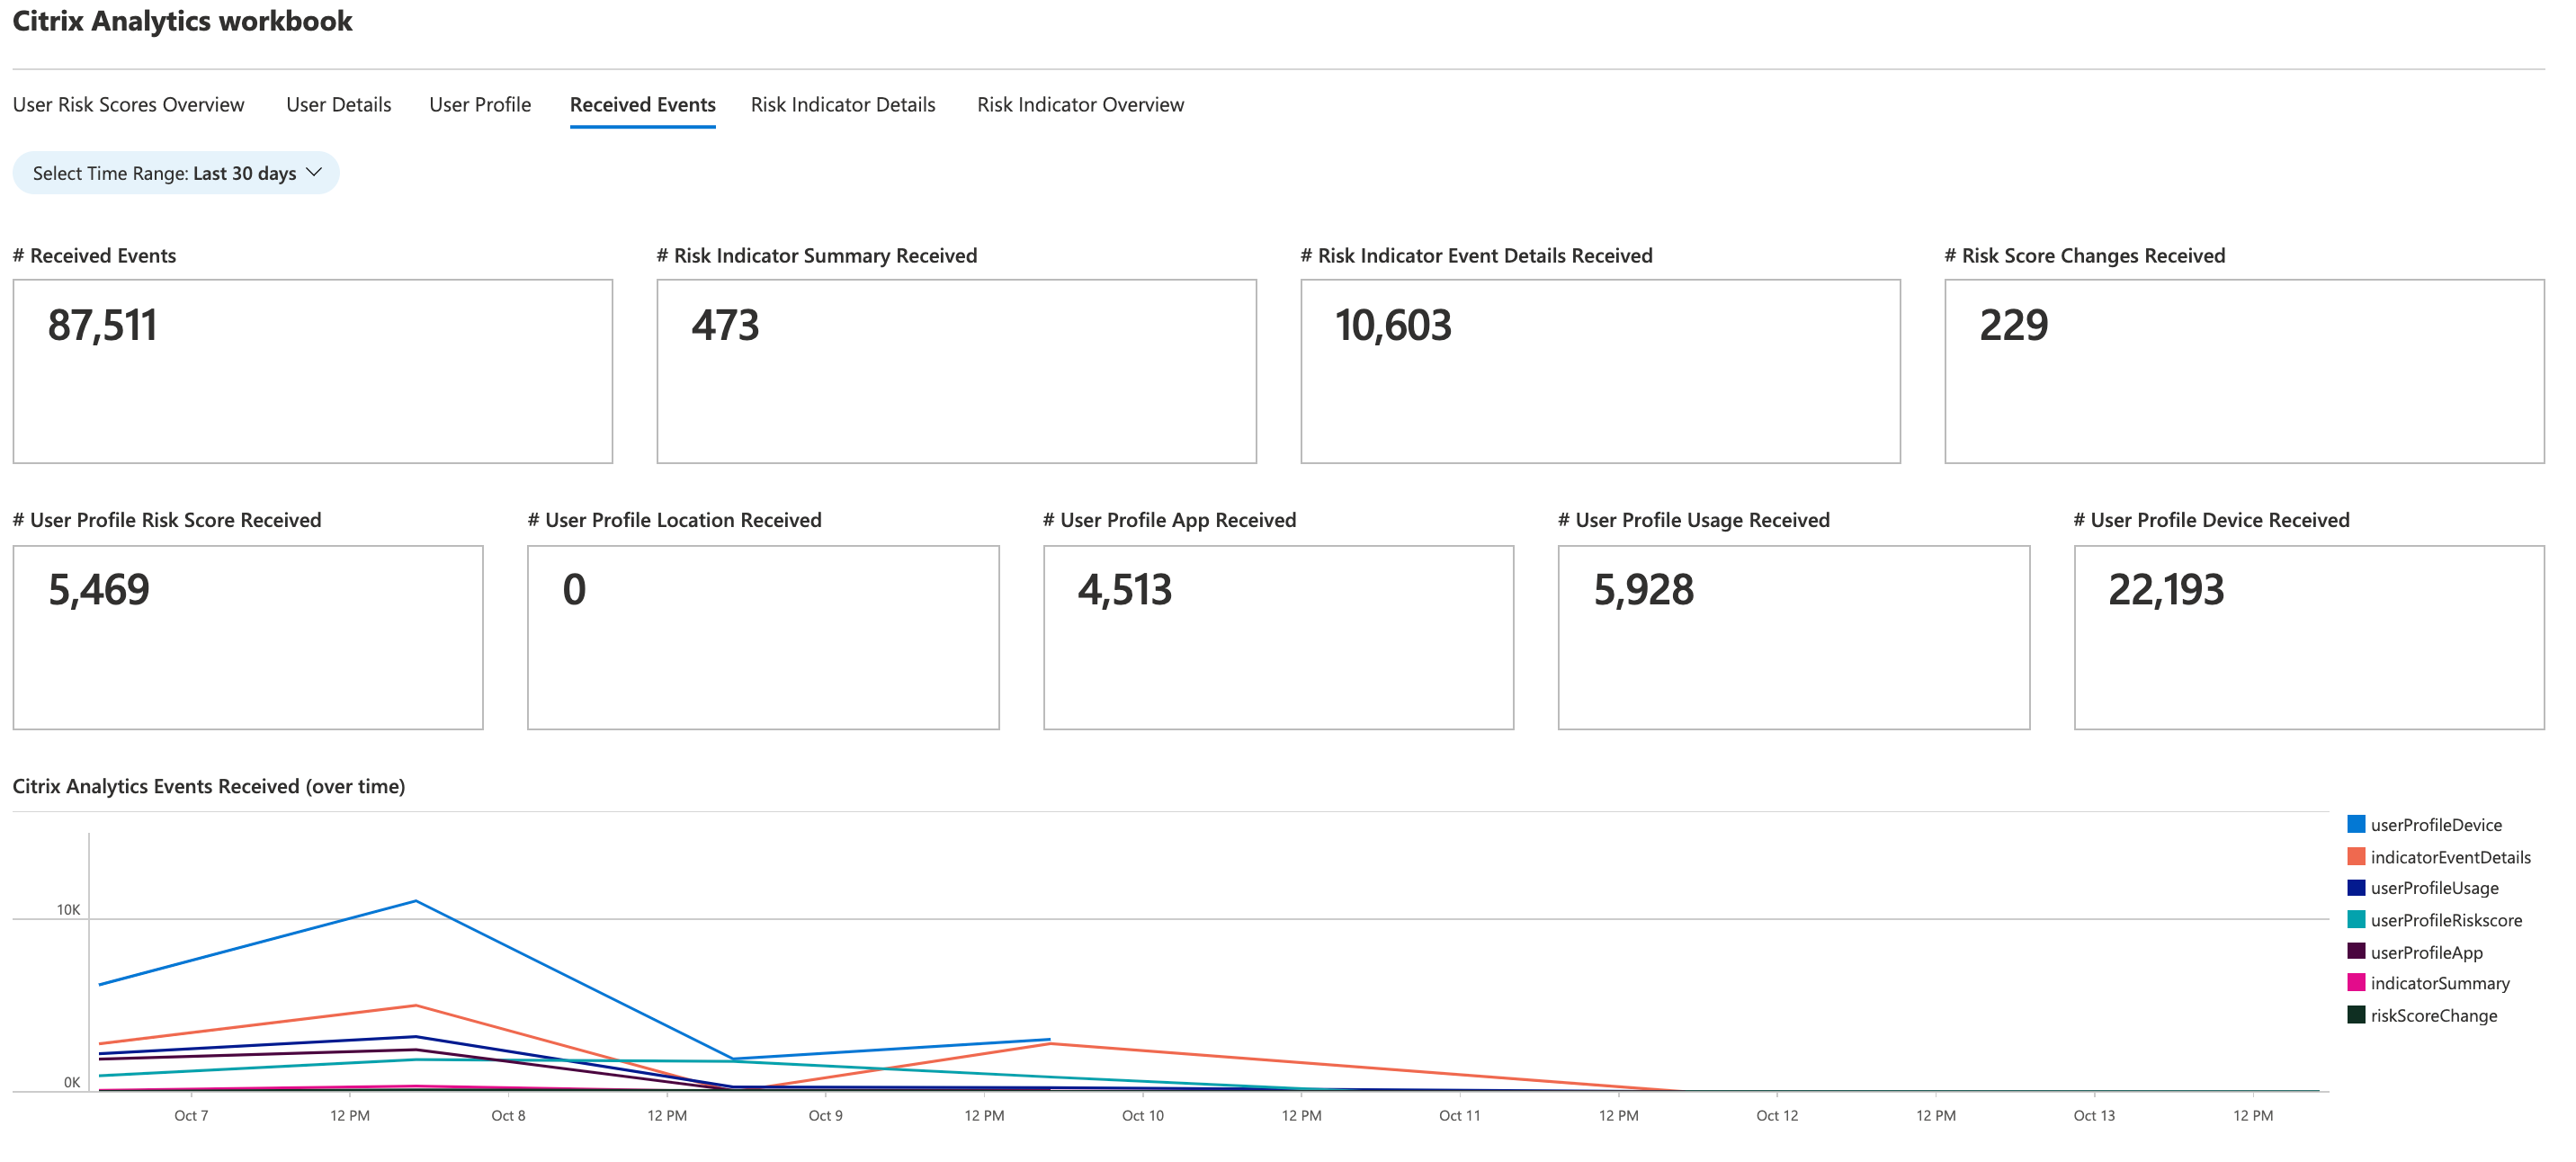
選択した期間について、Citrix Analytics for Security から受信したイベントの総数を表示できます。受信したイベントの合計には、次のものが含まれます。
-
リスクインジケーターの概要: ユーザーのリスクインジケーターの概要に関連付けられたイベントを示します。さまざまなリスクインジケーターの概要イベントについては、「リスクインジケータースキーマ」を参照してください。
-
リスクインジケーターイベントの詳細: ユーザーのリスクインジケーターの詳細に関連付けられたイベントを示します。さまざまなリスクインジケーターの詳細イベントについては、「リスクインジケータースキーマ」を参照してください。
-
ユーザープロファイルのリスクスコア: ユーザーのリスクスコアに関連付けられたイベントを示します。詳細については、「ユーザーダッシュボード」を参照してください。
-
リスクスコアの変更: ユーザーのリスクスコアの変更に関連付けられたイベントを示します。詳細については、「ユーザーダッシュボード」を参照してください。
-
ユーザープロファイルの場所: ユーザーがログオンした場所に関連付けられたイベントを示します。
-
ユーザープロファイルアプリ: ユーザーが使用するアプリケーションに関連付けられたイベントを示します。
-
ユーザープロファイルの使用状況: ユーザーのデータ使用状況に関連付けられたイベントを示します。
-
ユーザープロファイルデバイス: ユーザーが使用するデバイスに関連付けられたイベントを示します。
ダッシュボードを定期的に確認することで、イベントが Microsoft Sentinel ワークスペースに適切に流れていることを確認できます。受信したイベントの合計に不一致がある場合、Citrix Analytics for Security との統合の問題を示している可能性があります。問題のデバッグに必要な手順を実行できます。
リスクインジケーターの詳細
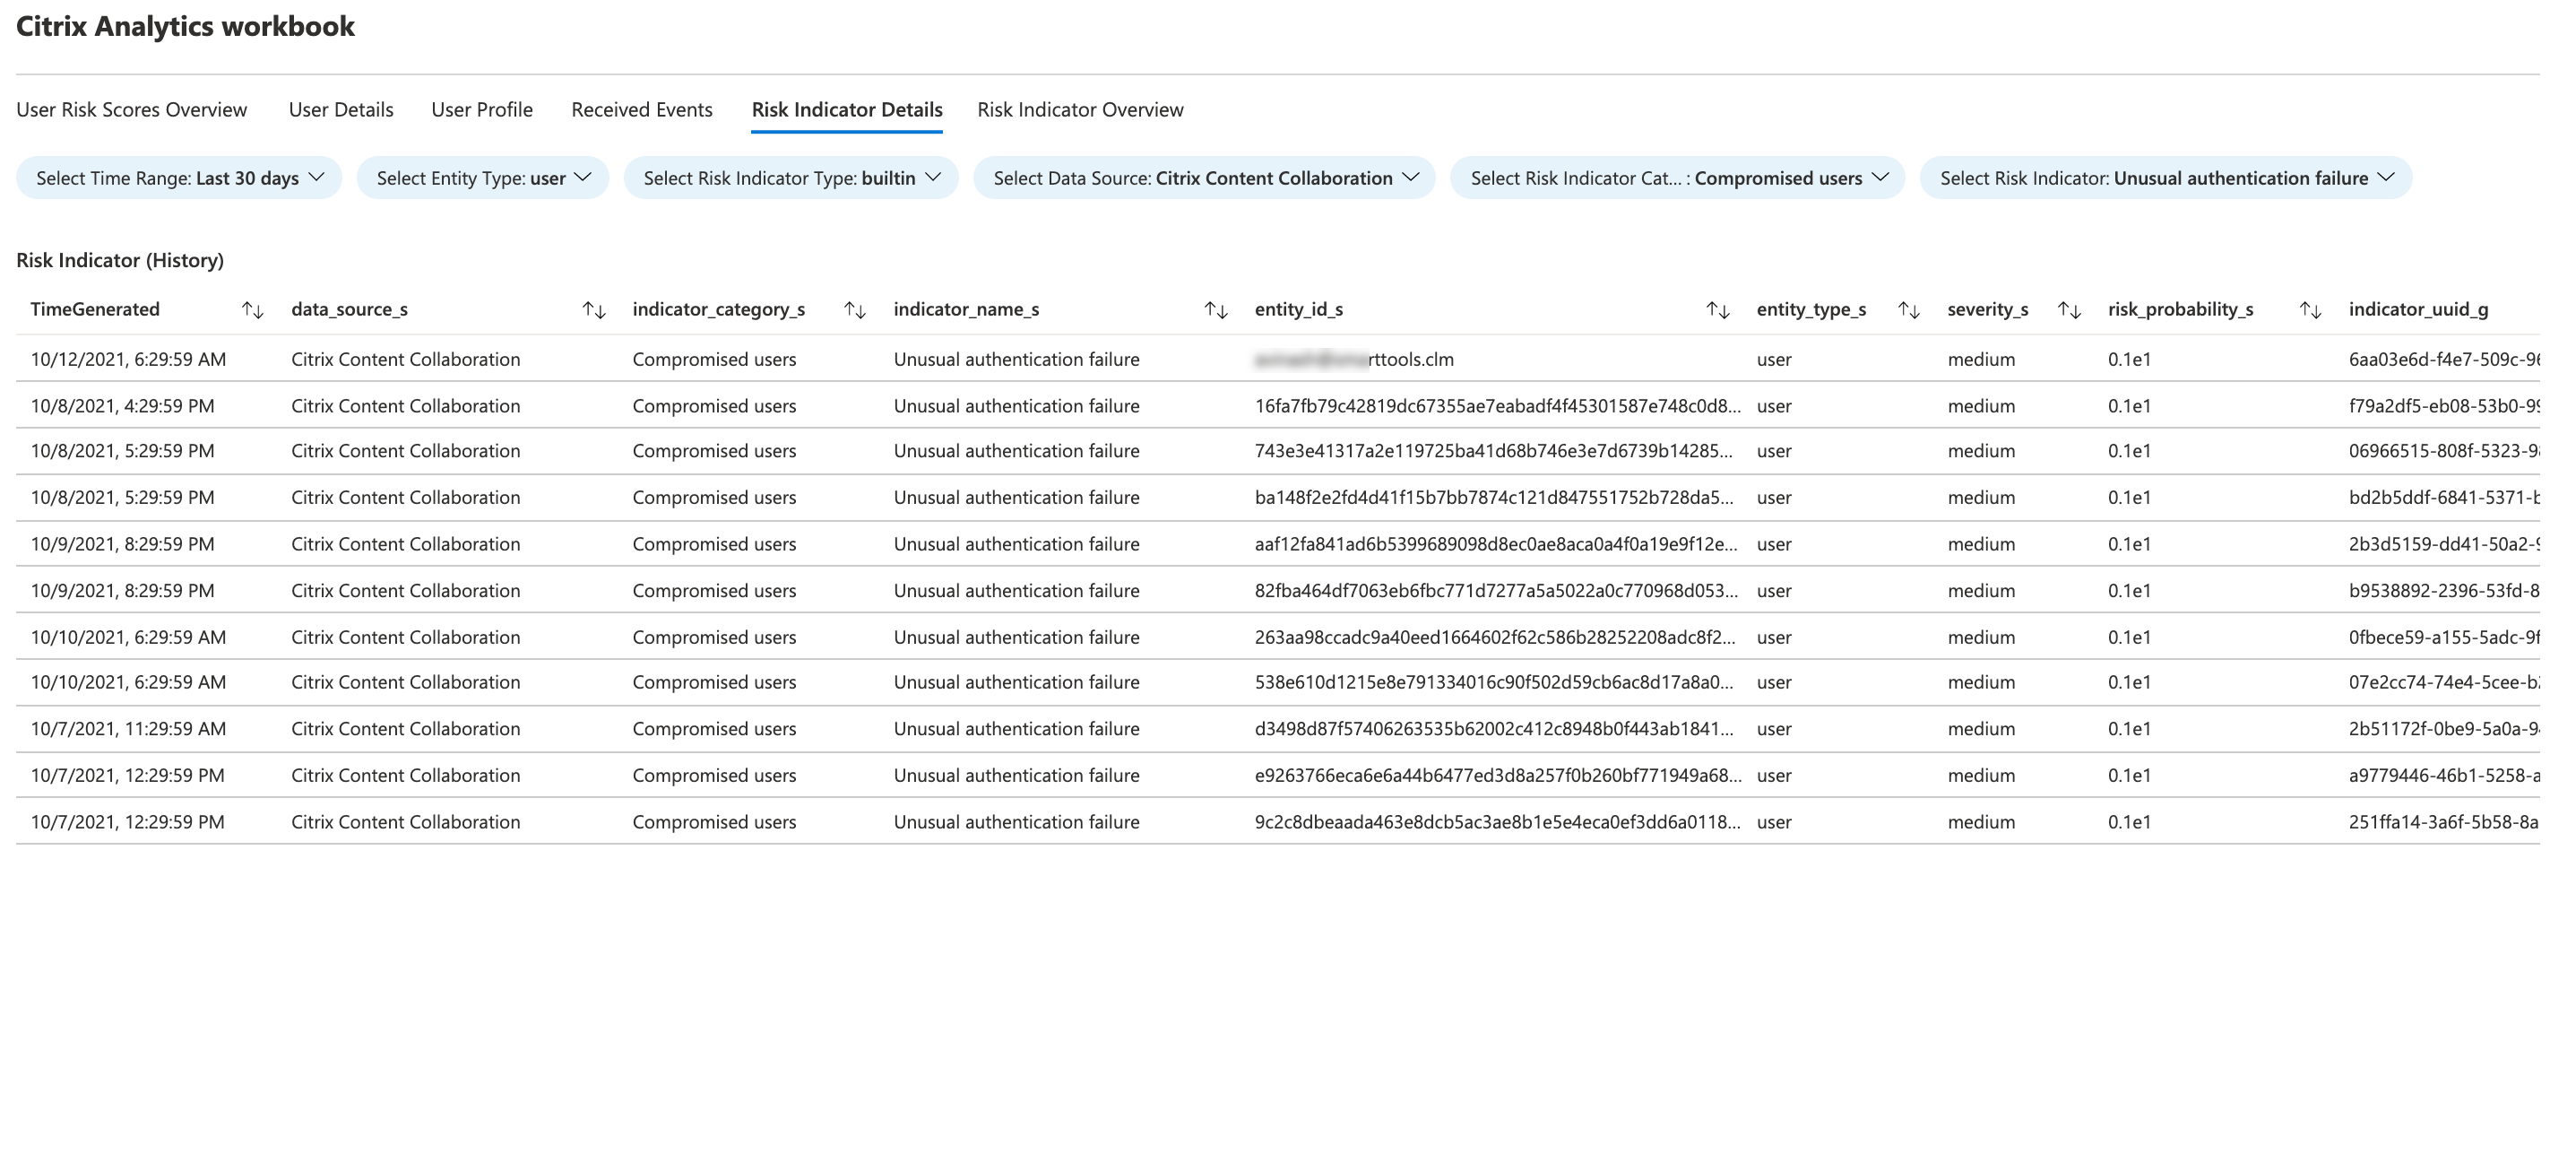
このダッシュボードには、ユーザーによってトリガーされたリスクインジケーターの詳細が表示されます。
1つ以上のカテゴリを選択して、リスクインジケーターの詳細を表示できます。
リスクインジケーターの概要
このダッシュボードは、ユーザーによってトリガーされたすべてのリスクインジケーターの統合ビューを提供します。
1つ以上のカテゴリを選択して、リスクインジケーターを表示できます。