
ユーザーダッシュボード
概要
ユーザーダッシュボードは、ユーザー行動分析と脅威防止の出発点です。
このダッシュボードは、組織全体のユーザー行動パターンを可視化します。このデータを使用すると、フィッシングやランサムウェア攻撃など、異常な行動をプロアクティブに監視、検出、フラグ付けできます。
ユーザーダッシュボードを表示するには、セキュリティ > ユーザーに移動します。ユーザーダッシュボードには、次のセクションが含まれています。
ユーザーダッシュボード(/en-us/citrix-analytics/media/users-dashboard.png)
-
ユーザーアクティブステータス: 合計ユーザー、アクティブユーザー、非アクティブユーザーの分布。
-
ユーザーリスク分布: アクティブユーザー、非アクティブユーザー、合計ユーザーの分布、および選択した期間における最高計算リスクスコアに基づいて、高、中、低プロファイルの危険ユーザーの分布。
-
トップユーザー: トップユーザーはリスクスコアでソートされ、すべてのユーザー、特権ユーザー、ウォッチリストユーザーに分類されます。
-
リスクカテゴリ: Citrix Analyticsがサポートするリスクカテゴリを表示します。類似の行動パターンを持つリスクインジケーターはカテゴリにグループ化されます。
-
リスクインジケーターとアクション: 組織内のすべてのユーザーについて、選択した期間にわたってプロットされたリスクインジケーターとアクションの分布。
-
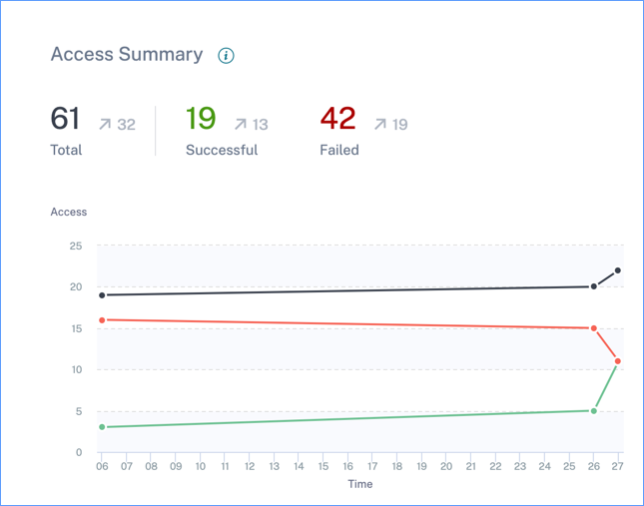
アクセス概要: ユーザーが組織内のリソースにアクセスしようとした合計回数を要約します。
-
ポリシーとアクション: ユーザープロファイルに適用された上位5つのポリシーとアクションを表示します。
-
リスクインジケーター: 組織内の上位5つのリスクインジケーターを表示します。
ユーザーアクティビティステータス
アナリティクスを有効にしたデータソースを使用している組織内のユーザーの総数です。これらのユーザーには、アカウントに関連付けられたリスクスコアがある場合とない場合があります。このタイルには、アクティブユーザーの数が表示されます。アクティブユーザーとは、選択した期間内にイベントが検出されたユーザーです。ユーザーアクティビティステータスのドロップダウンメニューをクリックすると、総ユーザー数をアクティブユーザーと非アクティブユーザーに分類した分布を表示できます。
-
総ユーザー数: 選択した期間内のユーザーの総数。
-
アクティブユーザー: 選択した期間内にイベントが検出されたユーザー。
-
非アクティブユーザー: 選択した期間内にイベントが検出されなかったユーザー。
ユーザーダッシュボードに表示されるユーザーの総数は、すべてのユーザーが危険であるとは限らないため、危険なユーザーの数よりも多くなる可能性があります。
注
ユーザーページでは、選択した期間に関係なく、過去30日間のユーザー総数が表示されます。
ファセット
以下のカテゴリに基づいてユーザーイベントをフィルタリングします。
-
リスクスコア: 高リスク、中リスク、低リスク、ゼロリスクのスコアに基づくユーザーイベント。
-
ユーザー: 管理者権限、役員権限、ウォッチリストユーザーに基づくユーザーイベント。
-
検出されたデータソース: オンボーディングしたデータソースに基づくユーザーイベント。
検索ボックス
検索ボックスを使用して、ユーザーのイベントを検索します。クエリで演算子を使用して、検索の焦点を絞り込むことができます。クエリで使用できる有効な演算子の詳細については、「セルフサービス検索」を参照してください。
最新スコア
リスクスコアは、特定の期間にユーザーが組織にもたらすリスクのレベルを決定します。リスクスコアの値は動的であり、ユーザー行動分析に基づいて変化します。最新のリスクスコアに基づいて、ユーザーは次のいずれかのカテゴリに分類されます:高リスクユーザー、中リスクユーザー、低リスクユーザー、およびリスクスコアがゼロのユーザー。
ユーザー
Analyticsによって検出されたすべてのユーザーのリスト。ユーザー名を選択すると、そのユーザーのユーザー情報とリスクタイムラインが表示されます。ユーザーはリスクインジケーターをトリガーしている場合とトリガーしていない場合があります。このユーザーに関連付けられた危険なイベントがない場合、次のメッセージが表示されます。
危険なイベントはありません(/en-us/citrix-analytics/media/no-risky-event.png)
ユーザーに関連付けられた危険なイベントがある場合、そのリスクタイムラインにリスクインジケーターが表示されます。ユーザーを選択して、そのリスクタイムラインを表示します。
ユーザーは
privilegedとしてマークされ、ウォッチリストに追加できます。
検出されたデータソース
ユーザーに関連付けられたデータソース。ユーザーがデータソースをアクティブに使用している場合、Analyticsはそのデータソースからユーザーイベントを受信します。ユーザーイベントを受信するには、データソースページで利用可能なデータソースサイトカードでデータ処理をオンにする必要があります。
トリガーされたインジケーター
選択した期間にわたってユーザー全体でトリガーされたリスクインジケーターの数を示します。トリガーされたインジケータータイルをクリックして、リスクインジケーターの詳細を表示します。リスクインジケーターテーブルには、次の詳細が表示されます。
-
名前: リスクインジケーター名。
-
重大度: イベントに関連付けられたリスクの重大度。リスクは高、中、低のいずれかです。
-
データソース: リスクインジケーターテンプレートが適用されるデータソース。
-
タイプ: リスクインジケーターのタイプ。リスクインジケーターはデフォルトまたはカスタムのいずれかです。
-
発生回数: ユーザーに対してリスクインジケーターがトリガーされた回数。期間を選択すると、リスクインジケーターの発生回数は時間の選択に基づいて変化します。
-
最終発生: 最終発生日時を表示します。
危険なユーザーリンク(/en-us/citrix-analytics/media/indicator-triggered.png)
適用されたアクション
選択した期間にわたってユーザーに適用されたアクションの数を示します。これには、管理者によって手動で適用されたアクションと、ポリシー駆動型のアクションが含まれます。適用されたアクションタイルをクリックすると、アクションの詳細が表示されます。このセクションには、ユーザープロファイルに手動で適用したアクションは表示されません。
適用されたアクション(/en-us/citrix-analytics/media/actions-page.png)
アクションテーブルには、次の情報が表示されます。
-
アクション: ポリシーに従って適用されたアクションの名前。
-
ユーザー: アクションが適用されたユーザーの数。
-
発生回数: アクションの発生回数。
-
日時: 適用されたアクションの日時。
処理されたイベント
接続されたデータソースから受信し、Analyticsによって処理されたユーザーイベントの総数。
処理されたイベント(/en-us/citrix-analytics/media/events-processed.png)
ユーザーリスク分布
選択した期間における、計算された最高リスクスコアに基づいて、高、中、低プロファイルのユーザー数を表示できます。全体のカウントの下には、低、中、高リスクユーザーの分布の時間的変化を示す棒グラフが表示されます。
ユーザーリスク分布(/en-us/citrix-analytics/media/user-risk-distribution.png)
リスクレベルは3つのカラーコードに分類されます。
-
赤 - 高リスクユーザーを表します。
-
オレンジ – 中リスクユーザーを表します。
-
グレー – 低リスクユーザーを表します。
特定期間に基づいてカラーバーにマウスを合わせると、リスクのあるユーザー(高、中、低)の数を確認できます。データ間隔情報とともに、最終更新の詳細(日付と時刻)を確認できます。いずれかのカラーバーをクリックすると、その期間のリスクユーザーが表示されます。更新されたデータを取得するには、更新オプションをクリックします。
リスクのあるユーザー
リスクのあるユーザーとは、リスクのあるイベントが関連付けられており、少なくとも1つのリスクインジケーターをトリガーしたユーザーです。特定の期間にユーザーがネットワークにもたらすリスクのレベルは、ユーザーに関連付けられたリスクスコアによって決定されます。リスクスコア値は動的であり、ユーザー行動分析に基づいています。
各ユーザーのリスクは、ユーザーアクティビティに基づいて時間の経過とともに定期的に更新されます。そのため、ある時点では中リスクまたは高リスクのユーザーが、後でより低いリスクレベルに低下する可能性があります。リスクスコアに基づいて、リスクのあるユーザーは次のいずれかのカテゴリに分類されます。
リスクのあるユーザーページでは、ファセットを使用して選択した期間に関連付けられたリスクレベルに基づいてフィルタリングしたり、検索バーを使用して特定のユーザーをクエリしたりできます。
リスクのあるユーザーのファセット(/en-us/citrix-analytics/media/risky-users-facet.png)
ユーザーのメールIDをクリックすると、その特定の選択されたユーザーのリスクタイムラインページが表示されます。このページには、選択された期間に基づいて、リスクインジケーターと最新および最高リスクスコアの詳細が表示されます。
最新かつ最高の危険度スコア(/en-us/citrix-analytics/media/latest-and-highest-risk-score.png)
高リスク
リスクスコアが90から100のユーザー。これらのユーザーは、中程度から重度のリスク要因と一致する複数の行動を示しており、組織に対する差し迫った脅威となる可能性があります。
ユーザーダッシュボードでは、選択した期間で計算された最高の危険度スコアに基づいて、高リスクユーザーの数を確認できます。
高リスクユーザー(/en-us/citrix-analytics/media/high-risk-users.png)
高リスクオプションをクリックすると、危険なユーザーページが表示されます。このページには、高リスクユーザーに関する詳細が表示されます。
中リスク
リスクスコアが70から89のユーザー。これらのユーザーは通常、潜在的に疑わしい、または異常に見える1つ以上の活動を行っており、綿密な監視が必要となる可能性があります。
中リスクユーザー(/en-us/citrix-analytics/media/medium-risk-users.png)
中リスクオプションをクリックすると、危険なユーザーページが表示されます。このページには、中リスクユーザーに関する詳細が表示されます。
低リスク
リスクスコアが1から69のユーザー。これらのユーザーは、通常とは異なる、または予期せぬ行動を示す少なくとも1つのリスク指標を持っていますが、より深刻なリスク分類を必要とするほどではありません。
低リスクユーザー(/en-us/citrix-analytics/media/low-risk-users.png)
低リスクオプションをクリックすると、危険なユーザーページが表示されます。このページには、低リスクユーザーに関する詳細が表示されます。
低リスクスコア(/en-us/citrix-analytics/media/low-risk-score.png)
上位ユーザー
選択した期間で最もリスクスコアが高い上位ユーザーを、さまざまなユーザーカテゴリで表示できます。以下の上位ユーザーテーブルには、最新のリスクスコアではなく、選択した期間で計算されたリスクスコアに基づいて、リスクの高い上位5人のユーザー(すべて、特権、ウォッチリストユーザー)が表示されます。
上位ユーザー(/en-us/citrix-analytics/media/top-users.png)
注
以前のバージョンでは、上位ユーザーテーブルは、選択された期間に関係なく、常に最新のリスクスコアを表示していました。
ウォッチリストユーザー
潜在的な脅威がないか厳密に監視されているユーザーのリストです。たとえば、組織内の正社員ではないユーザーをウォッチリストに追加することで監視できます。また、特定の危険指標を頻繁にトリガーするユーザーを監視することもできます。ユーザーをウォッチリストに手動で追加するか、ポリシーを定義してウォッチリストにユーザーを追加します。
ユーザーをウォッチリストに追加している場合、最もスコアが高いウォッチリスト内の上位5人のユーザーを表示できます。
ウォッチリストにユーザーがいません(/en-us/citrix-analytics/media/zero-users-in-watchlists.png)
すべてのユーザーペインの詳細を見るリンクをクリックすると、ユーザーページが表示されます。このページには、ウォッチリスト内のすべてのユーザーのリストが表示されます。
注
ユーザーダッシュボードとユーザーページでは、ウォッチリスト内のユーザー数は、選択された期間に関係なく、過去13か月間表示されます。期間を選択すると、リスク指標の発生は期間の選択に基づいて変化します。
詳細はこちら: ウォッチリスト
リスクカテゴリ
リスクカテゴリドーナツチャートは、選択した期間におけるリスクカテゴリ別の指標発生数を要約します。各チャートセグメントにカーソルを合わせると、一意のユーザー数が表示され、対応するリスク指標カテゴリ概要ページにリンクします。リスク分類は、デフォルトおよびカスタムのリスク指標によってサポートされています。
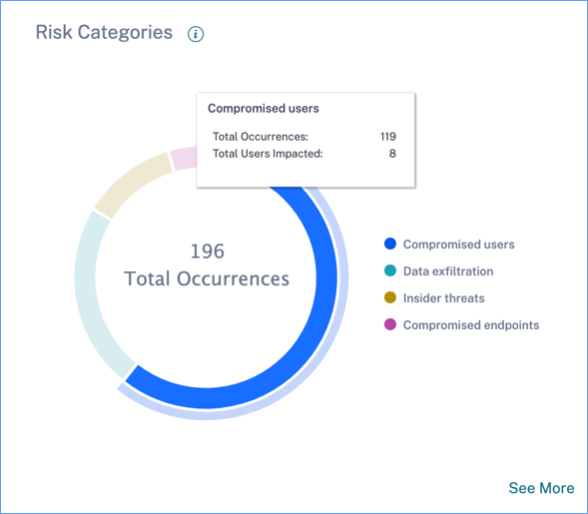
「リスクカテゴリ」ダッシュボードの目的は、Citrix Virtual Apps and Desktops および Citrix DaaS の管理者がユーザーリスクを管理し、専門的なセキュリティ知識を必要とせずにセキュリティ担当者と簡潔な議論を行えるようにすることです。これにより、セキュリティの強制が組織レベルで有効になり、セキュリティ管理者のみに限定されません。
ユースケース
Citrix Virtual Apps and Desktops の管理者であり、組織内の従業員のアプリケーションアクセス権を管理しているとします。「リスクカテゴリ」>「侵害されたユーザー」>「認証失敗の過剰 - Citrix Gateway」リスクインジケータセクションに移動すると、アクセスを許可した従業員が侵害されたかどうかを評価できます。さらに詳しく調べると、失敗の理由、サインイン場所、タイムラインの詳細、ユーザーの概要など、このリスクインジケータに関するより正確な洞察を得ることができます。アクセスを許可されたユーザーと侵害されたユーザーとの間に矛盾があることに気づいた場合は、セキュリティ管理者に通知できます。セキュリティ管理者へのこのタイムリーな通知は、組織レベルでのセキュリティの強制に貢献します。
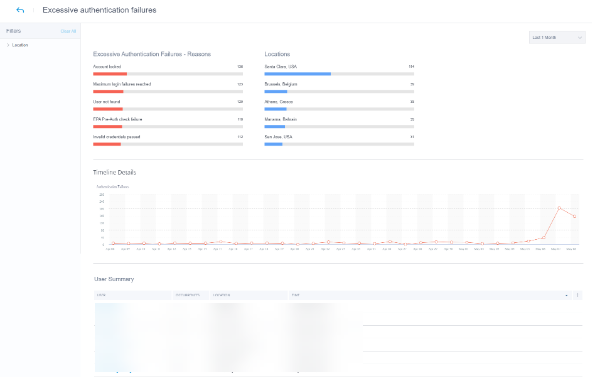
リスクカテゴリダッシュボードを分析する方法?
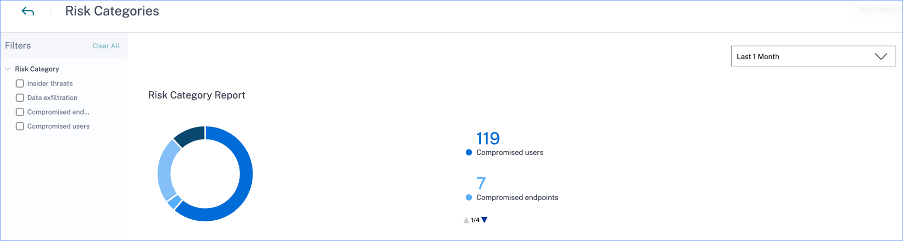
「リスクカテゴリ」ダッシュボードで「詳細を表示」を選択すると、リスクカテゴリに関する詳細をまとめたページにリダイレクトされます。このページには、次の詳細が含まれています。
-
リスクカテゴリレポート: 選択した期間における各カテゴリの合計リスクインジケータ発生数を表します。
-
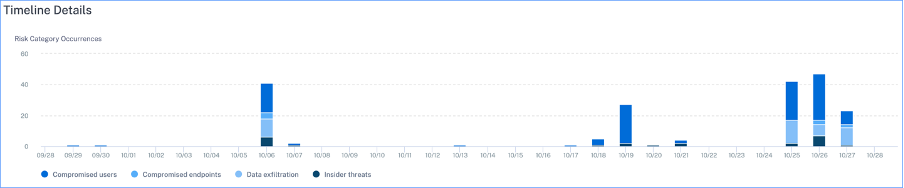
タイムラインの詳細: 選択した期間におけるすべてのリスクカテゴリの合計リスクインジケータ発生数をグラフで表示します。このセクションの下部に移動すると、リスクインジケータに関するより正確な洞察を得るために、リスクカテゴリに基づいて並べ替えることができます。
-
リスクカテゴリの概要: このセクションでは、各カテゴリに関連付けられたリスクインジケータの影響、発生数、重大度などの詳細が提供されます。いずれかのリスクカテゴリを選択すると、そのカテゴリに関連付けられたリスクインジケータの詳細が表示されます。たとえば、「侵害されたユーザー」カテゴリを選択すると、「侵害されたユーザー」ページにリダイレクトされます。
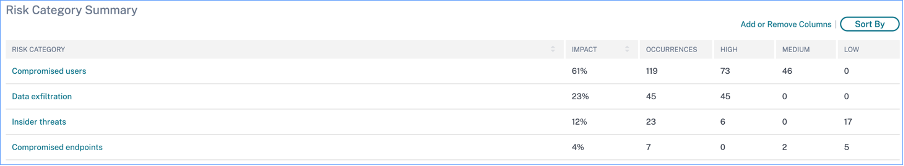
「侵害されたユーザー」ページには、次の詳細が表示されます。
-
リスクインジケータレポート: 選択した期間における侵害されたユーザーカテゴリに属するリスクインジケータを表示します。また、選択した期間中にトリガーされたリスクインジケータの合計発生数も表示されます。侵害されたユーザーページ(/en-us/citrix-analytics/media/compromised-users-risk-category-ri-report.png)
-
タイムラインの詳細: 選択した期間におけるリスクインジケーターの発生状況をグラフィカルに表示します。侵害されたユーザーページ(/en-us/citrix-analytics/media/compromised-users-risk-category-timeline-details.png)
-
リスクインジケーターの概要: 侵害されたユーザーカテゴリで生成されたリスクインジケーターの概要を表示します。このセクションには、重大度、データソース、リスクインジケーターの種類、発生回数、および最終発生日時も表示されます。侵害されたユーザーページ(/en-us/citrix-analytics/media/compromised-users-risk-indicator-summary.png)
リスクインジケーターを選択すると、そのインジケーターの詳細をまとめたページにリダイレクトされます。たとえば、新しいデバイスからの初回アクセスリスクインジケーターを選択すると、このインジケーターの詳細をまとめたページにリダイレクトされます。概要には、このイベントの発生に関するタイムラインの詳細と、このリスクインジケーターをトリガーしたユーザー、リスクインジケーターの発生回数、イベントの時刻を一覧表示するユーザー概要が含まれます。ユーザーを選択すると、そのユーザーのリスクタイムラインにリダイレクトされます。
侵害されたユーザーページ(/en-us/citrix-analytics/media/risk-categories-first-time-access-from-new-device-ri-details-page.png)
注
Citrix Analytics は、デフォルトのリスクインジケーターを適切なリスクカテゴリにグループ化します。カスタムリスクインジケーターの場合は、インジケーターの作成ページでリスクカテゴリを選択する必要があります。詳細については、「カスタムリスクインジケーター」を参照してください。
リスクカテゴリの種類
データ持ち出し
このカテゴリは、マルウェアによって、または組織内のデバイスとの間で不正なデータ転送やデータ盗難を実行する従業員によってトリガーされるリスクインジケーターをグループ化します。指定された期間中に発生したすべてのデータ持ち出しアクティビティに関するインサイトを取得し、ユーザープロファイルにプロアクティブにアクションを適用することで、このカテゴリに関連するリスクを軽減できます。
データ持ち出しリスクカテゴリには、次のリスクインジケーターがグループ化されています。
| データソース | ユーザーリスクインジケーター |
|---|---|
| シトリックス バーチャル アプリケーションズ アンド デスクトップス および Citrix DaaS | 潜在的なデータ持ち出し |
内部脅威
このカテゴリは、組織内の従業員によってトリガーされるリスク指標をグループ化します。従業員は企業固有のアプリケーションへのより高いレベルのアクセス権を持っているため、組織はセキュリティリスクにさらされる可能性が高くなります。危険な活動は、悪意のある内部関係者によって意図的に引き起こされることもあれば、人為的なミスの結果であることもあります。どちらのシナリオでも、組織へのセキュリティ上の影響は甚大です。このカテゴリは、指定された期間中に発生したすべての内部脅威活動に関する洞察を提供します。これらの洞察を活用することで、ユーザープロファイルにプロアクティブにアクションを適用することにより、このカテゴリに関連するリスクを軽減できます。
内部脅威リスクカテゴリは、次のリスク指標をグループ化します。
| データソース | ユーザーリスク指標 |
|---|---|
| シトリックス セキュア プライベート アクセス™ | ブラックリストに登録されたURLへのアクセス試行 |
| シトリックス セキュア プライベート アクセス | 過剰なデータダウンロード |
| シトリックス セキュア プライベート アクセス | 危険なウェブサイトへのアクセス |
| シトリックス セキュア プライベート アクセス | 異常なアップロード量 |
侵害されたユーザー
このカテゴリは、疑わしいサインインやサインインの失敗など、ユーザーが異常な行動パターンを示すリスクインジケーターをグループ化します。あるいは、異常なパターンは、ユーザーアカウントが侵害された結果である可能性もあります。指定された期間中に発生したすべての侵害されたユーザーイベントに関する洞察を得て、ユーザープロファイルに積極的にアクションを適用することで、このカテゴリに関連するリスクを軽減できます。
侵害されたユーザーのリスクカテゴリは、以下のリスクインジケーターをグループ化します。
| データソース | ユーザーリスクインジケーター |
|---|---|
| シトリックス ゲートウェイ | エンドポイント分析スキャン失敗 |
| シトリックス ゲートウェイ | 過剰な認証失敗 |
| シトリックス ゲートウェイ | 不可能な移動 |
| シトリックス ゲートウェイ | 疑わしいIPからのログオン |
| シトリックス ゲートウェイ | 異常な認証失敗 |
| シトリックス バーチャル アプリ アンド デスクトップ および シトリックス DaaS | 不審なログオン |
| シトリックス バーチャル アプリ アンド デスクトップ および シトリックス DaaS | ありえない移動 |
| マイクロソフト グラフ セキュリティ | Azure AD Identity Protection のリスクインジケーター |
| マイクロソフト グラフ セキュリティ | Microsoft Defender for Endpoint のリスクインジケーター |
侵害されたエンドポイント
このカテゴリは、デバイスが侵害を示す可能性のある安全でない動作を示した場合にトリガーされるリスクインジケーターをグループ化します。
侵害されたエンドポイントのリスクカテゴリは、次のリスクインジケーターをグループ化します。
| データソース | ユーザーリスクインジケーター |
|---|---|
| シトリックス エンドポイント マネジメント™ | 管理対象外のデバイスが検出されました |
| シトリックス エンドポイント マネジメント | ジェイルブレイクまたはルート化されたデバイスが検出されました |
| シトリックス エンドポイント マネジメント | ブラックリストに登録されたアプリがインストールされたデバイスが検出されました |
リスクインジケーターとアクション
選択した期間について、ユーザーに対してトリガーされたリスクインジケーターと適用されたアクションを表示できます。新しいリスクインジケーターとアクション棒グラフは、選択した期間から導き出された全体的な時間範囲と棒の間隔で、時間経過に伴うインジケーター、アクション、およびイベントの詳細のカウントを提供します。
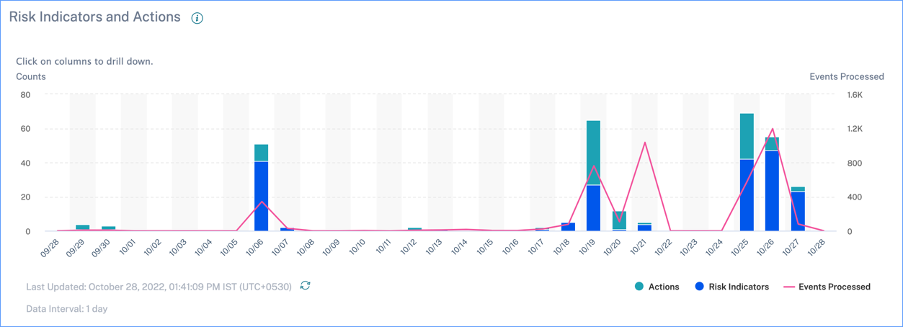
インジケーターまたはアクションの棒セグメントをクリックすると、それぞれのインジケーターまたはアクションごとのカウントのドリルダウン視覚化が表示されます。
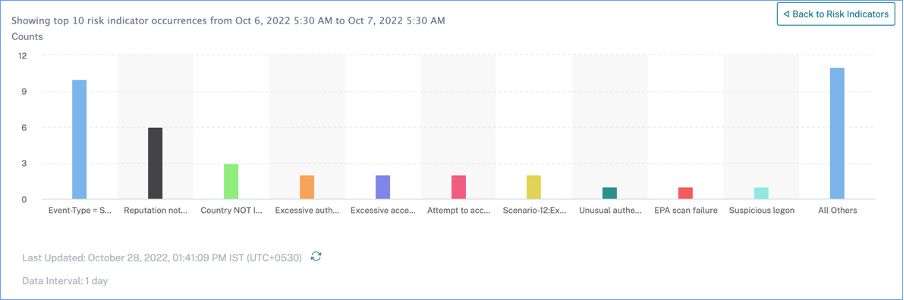
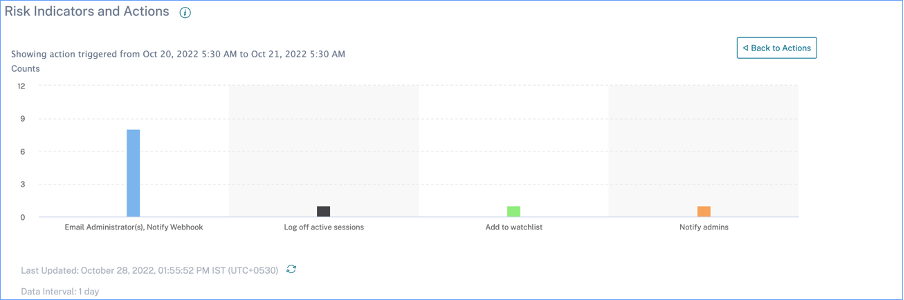
インジケーターのドリルダウンで、個々のインジケーターの棒をクリックすると、選択した期間に対応するリスクインジケーターページに移動します。
アクセス概要
このダッシュボードは、選択した期間のすべてのGatewayアクセスイベントを要約します。Citrix Gatewayを介した合計アクセス数、成功したアクセス数、および失敗したアクセス数を表示します。
グラフ上のポインターをクリックすると、Gatewayのセルフサービス検索ページが表示されます。サインインが成功したシナリオの場合、Gatewayアクセスイベントはページ上のステータスコードによってソートされます。
ポリシーとアクション
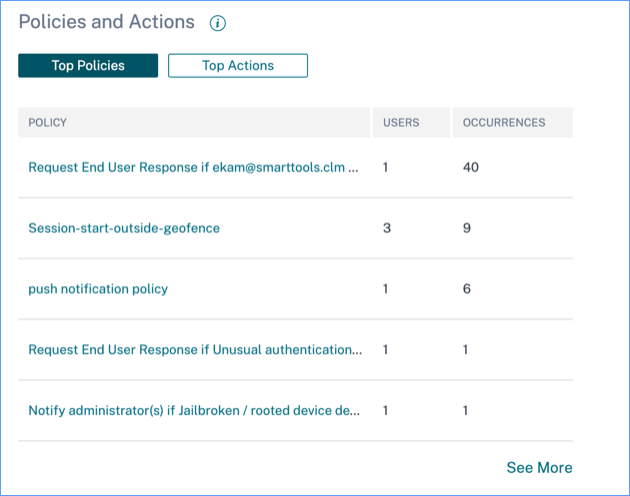
上位のポリシー
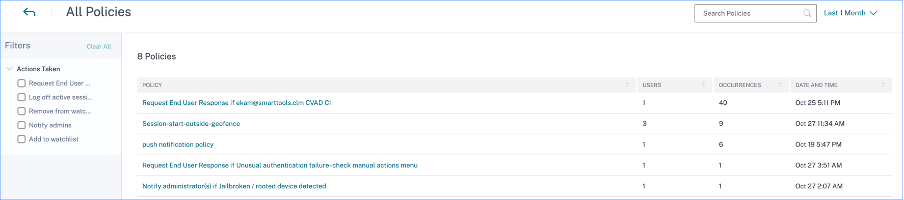
すべてのポリシー
このページには、設定されているすべてのポリシーに関する詳細情報が表示されます。いずれかのポリシーを選択すると、ポリシーのセルフサービス検索 ページにリダイレクトされます。左側のペインでは、適用されたアクションに基づいてフィルタリングできます。
ユーザー名を選択すると、リスクタイムラインにリダイレクトされます。ポリシーベースのアクションは、ユーザーのリスクタイムラインに追加されます。アクションを選択すると、その詳細がリスクタイムラインの右側のペインに表示されます。
上位のアクション
ユーザープロファイルに適用されたポリシーに関連付けられている上位5つのアクションです。このセクションには、ユーザープロファイルに手動で適用したアクションは表示されません。上位のアクションは、発生回数によって決定されます。
アクション
このページには、選択した期間にユーザーに適用されたすべてのポリシーベースのアクションのリストが表示されます。以下の情報が表示されます。
-
ポリシーに従って適用されたアクションの名前
-
アクションが適用されたユーザーの数
-
アクションの発生回数
-
アクションに関連付けられているポリシーの数
-
適用されたアクションの日時
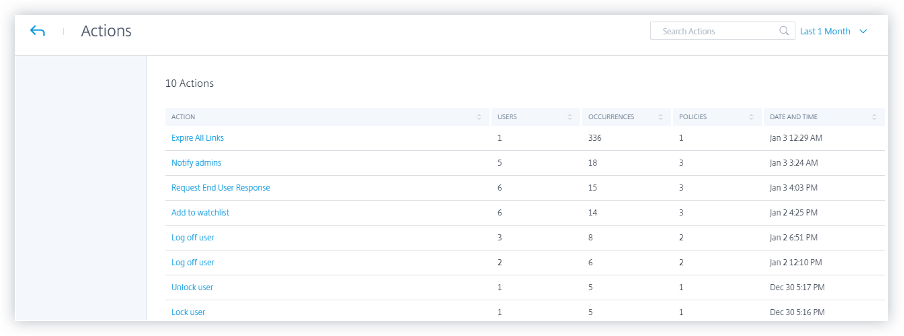
関連付けられているすべてのポリシーを表示するには、アクションをクリックします。これらのポリシーは、発生回数に基づいてソートされます。たとえば、アクションページでエンドユーザー応答を要求をクリックします。すべてのポリシーページには、エンドユーザー応答を要求アクションに関連付けられているすべてのポリシーが表示されます。
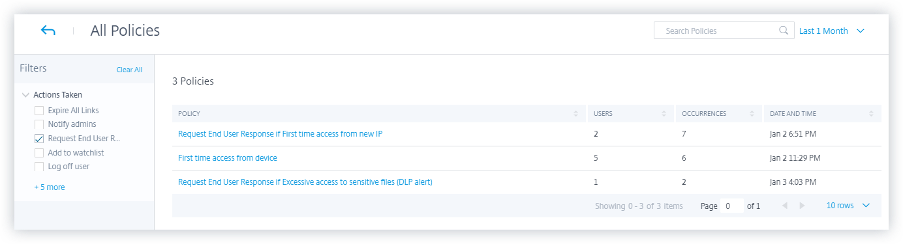
すべてのポリシーページで、ポリシーをクリックすると、アクションが適用されたユーザーイベントが表示されます。
リスクインジケーター
選択した期間のトップ5のリスクインジケーターを要約します。リスクインジケーターは、デフォルトまたはカスタムにすることができます。デフォルトのリスクインジケーターの場合、Citrix Analyticsは、検出されたデータソースから、データ処理が有効になっているデータを収集します。
カスタムリスクインジケーターの場合、Citrix Analyticsは、生成された危険なイベントに基づいて、次のデータソースからデータを収集します。
-
シトリックス ゲートウェイ
-
シトリックス セキュア プライベート アクセス
-
シトリックス バーチャル アプリケーションズ アンド デスクトップ™
-
シトリックス DaaS (旧称 シトリックス バーチャル アプリケーションズ アンド デスクトップ サービス)
「リスクインジケーター」ペインでは、上位5つのリスクインジケーターを表示し、合計発生回数または重大度に基づいて並べ替えることができます。
リスクインジケーターペイン(/en-us/citrix-analytics/media/risk-indicators-pane.png)
「リスクインジケーター」ペインで「さらに表示」をクリックすると、「リスクインジケーターの概要」ページが表示されます。
リスクインジケーターの概要(/en-us/citrix-analytics/media/risk-indicator-overview.png)