Acceso adaptativo basado en la ubicación de red del usuario
La función de acceso adaptativo de Citrix® StoreFront Cloud utiliza una infraestructura de directivas avanzada para permitir el acceso a Citrix DaaS™ en función de la ubicación de red del usuario. La ubicación se define mediante el rango de direcciones IP o las direcciones de subred.
Los administradores pueden definir directivas para enumerar o no enumerar aplicaciones y escritorios virtuales en función de la ubicación de red del usuario. Los administradores también pueden controlar las acciones del usuario habilitando o deshabilitando el acceso al portapapeles, las impresoras, la asignación de unidades de cliente, etc., en función de la ubicación de red del usuario. Por ejemplo, los administradores pueden configurar directivas para que los usuarios que acceden a los recursos desde casa tengan acceso limitado a las aplicaciones y los usuarios que acceden a los recursos desde sucursales tengan acceso completo.
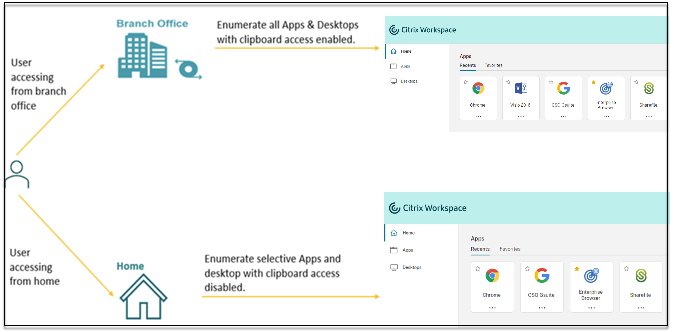
Un administrador puede implementar las siguientes directivas para acceder a las aplicaciones:
- Enumerar algunas aplicaciones confidenciales solo desde la ubicación corporativa o desde sus sucursales.
- No enumerar aplicaciones confidenciales si los empleados acceden al espacio de trabajo desde una red externa.
- Deshabilitar el acceso a la impresora desde las sucursales.
- Deshabilitar el acceso al portapapeles y a la impresora cuando los usuarios están fuera de la red corporativa.
Derechos
La función de acceso adaptativo está disponible como parte de la licencia Universal Hybrid Multi Cloud (UHMC) y la licencia de plataforma (CPL). Para obtener más información, consulte https://www.citrix.com/buy/licensing/product.html.
Requisitos previos
-
Asegúrese de que la función Acceso adaptativo esté habilitada (StoreFront Cloud > Acceso > Acceso adaptativo). Para obtener más información, consulte Habilitar la función de acceso adaptativo.
Cuando el acceso adaptativo está habilitado, las directivas de acceso de DaaS se actualizan para usar la opción Conexiones a través de Citrix Gateway.
Nota:
Se requiere NetScaler® Gateway para añadir etiquetas de acceso inteligente en las directivas de acceso de DaaS. Sin embargo, dado que DaaS consume etiquetas de los servicios Device Posture, Adaptive Access y Adaptive Authentication, no es necesario tener un NetScaler Gateway configurado en su configuración.
-
Comprensión de las etiquetas de ubicación. Para obtener más información, consulte Etiquetas de ubicación de red.
Puntos a tener en cuenta
Los siguientes puntos solo son aplicables si desea restringir la enumeración de aplicaciones según la ubicación. Si tiene previsto utilizar el acceso adaptativo para restringir los controles de usuario, como la deshabilitación del acceso al portapapeles, la redirección de impresoras o la asignación de unidades de cliente, según la ubicación de la red, puede ignorar estas directrices.
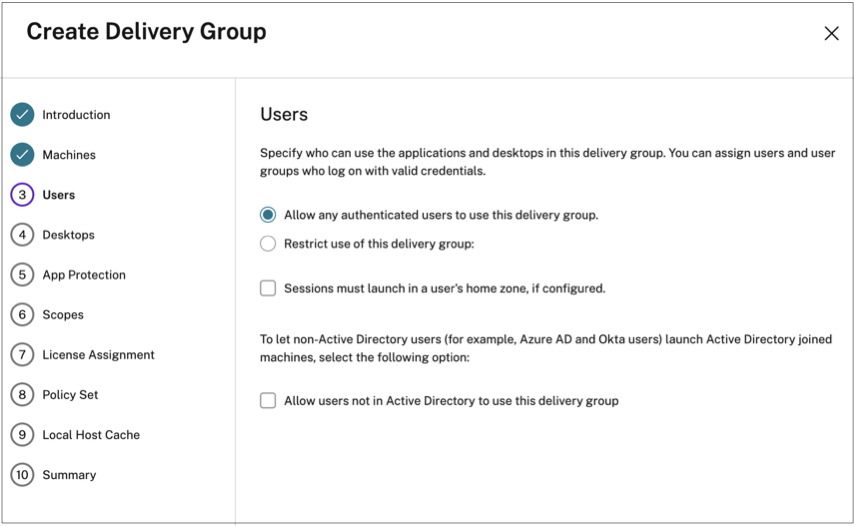
- Si tiene previsto enumerar selectivamente Citrix DaaS en función de la ubicación de la red, la administración de usuarios debe realizarse para esos grupos de entrega mediante directivas de Citrix Studio en lugar del espacio de trabajo. Al crear un grupo de entrega, en Configuración de usuarios, elija Restringir el uso de este grupo de entrega o Permitir que cualquier usuario autenticado use este grupo de entrega. Esto le permite configurar el acceso adaptativo en la ficha Directiva de acceso en Grupo de entrega.
-
Cambios en la conexión directa de cargas de trabajo cuando el acceso adaptativo está habilitado.
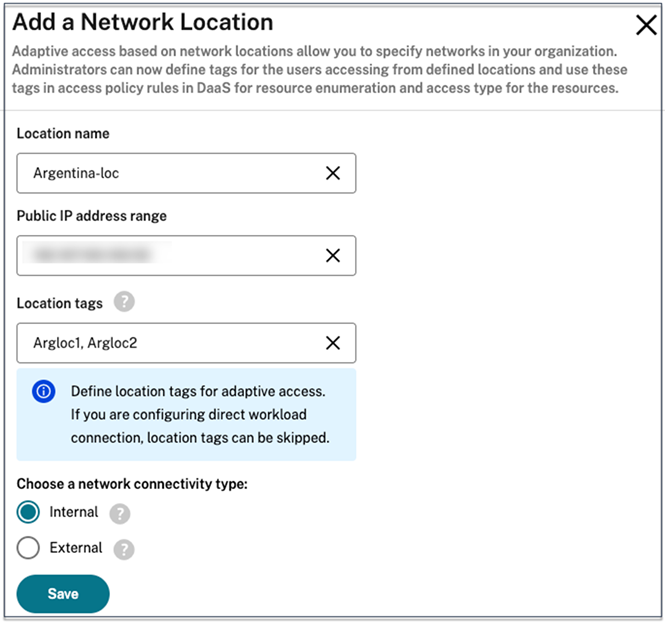
- El campo Etiquetas de ubicación es visible en Citrix Cloud™ > Ubicaciones de red > Agregar una ubicación de red > Etiquetas de ubicación.
- Las directivas de conexión directa de cargas de trabajo existentes funcionan según lo previsto.
- Las nuevas directivas deben crearse en el servicio Ubicaciones de red (sin definir etiquetas) y también en el grupo de entrega. Además, el tipo de conectividad de red debe ser Interna.
- Para las nuevas directivas de conexión directa de cargas de trabajo con etiquetas, las etiquetas deben definirse en el servicio Ubicaciones de red y también las mismas etiquetas deben definirse en el grupo de entrega o en la directiva de acceso en DaaS Studio. Además, el tipo de conectividad de red debe ser Interna. Las etiquetas de ubicación no son relevantes para la conexión directa de cargas de trabajo.
-
Se recomienda lo siguiente para probar su implementación de Citrix DaaS.
- Identifique un grupo de entrega de prueba o cree un grupo de entrega para implementar esta capacidad.
- Cree una directiva o identifique una directiva que se pueda usar con un grupo de entrega de prueba.
Habilitar la función de acceso adaptativo
- Inicie sesión en Citrix Cloud.
- Seleccione StoreFront Cloud en el menú de hamburguesa.
- El conmutador de Acceso adaptativo está desactivado de forma predeterminada. Active el conmutador de Acceso adaptativo.
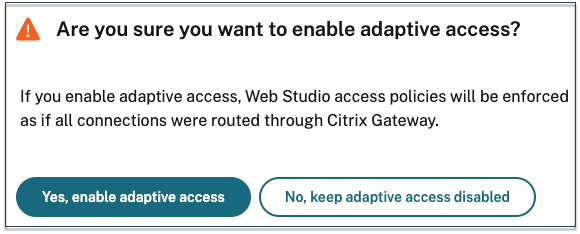
- Haga clic en Sí, habilitar acceso adaptativo en el mensaje de confirmación.
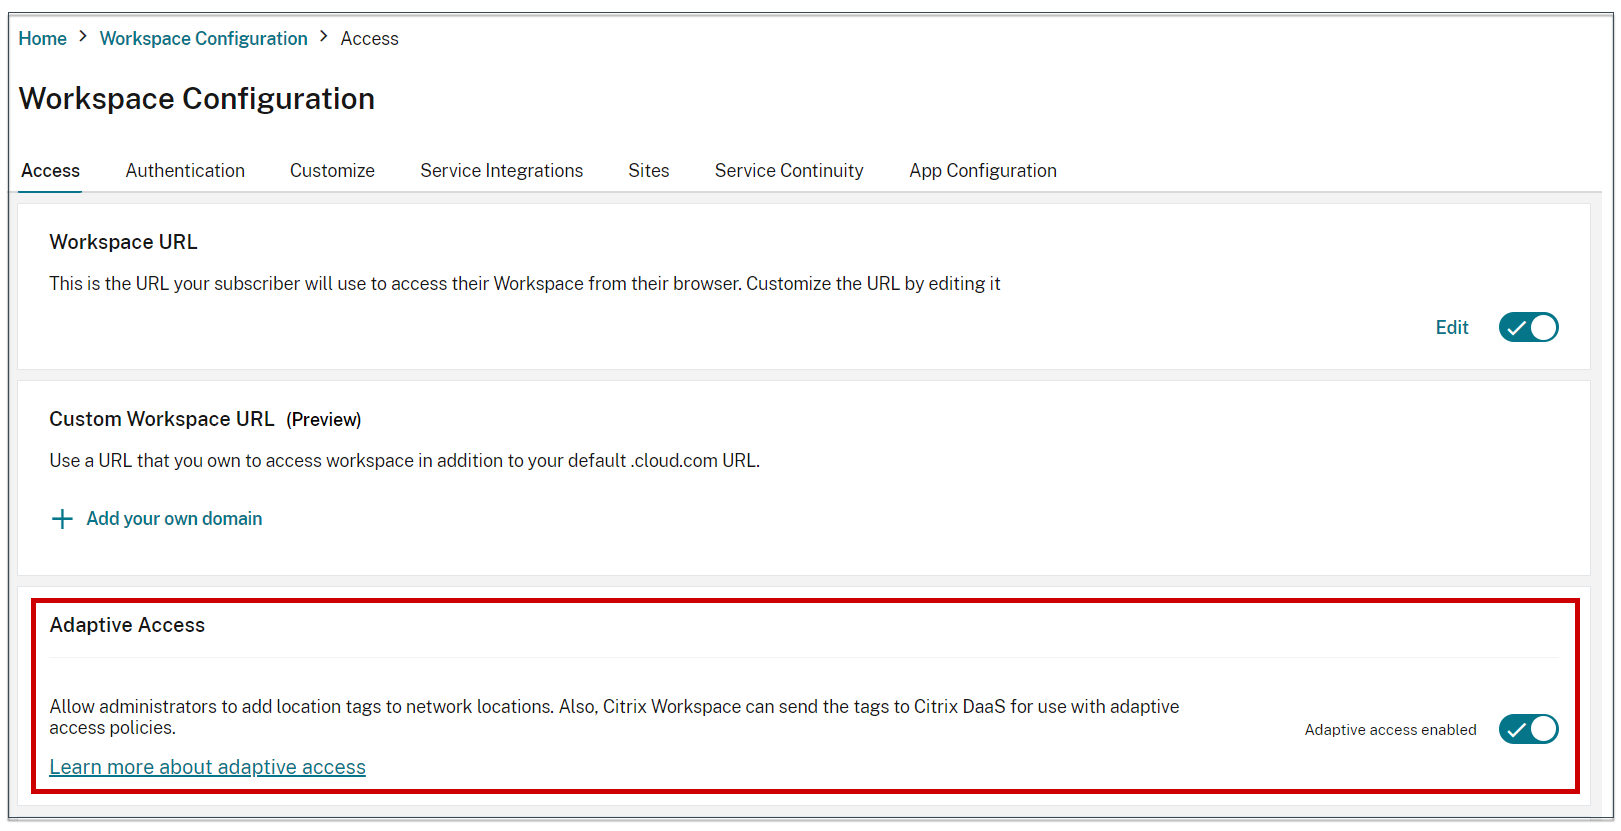
Cuando el acceso adaptativo está habilitado, puede definir las etiquetas de ubicación para el acceso adaptativo (Citrix Cloud > Ubicaciones de red > Agregar una ubicación de red > Etiquetas de ubicación).
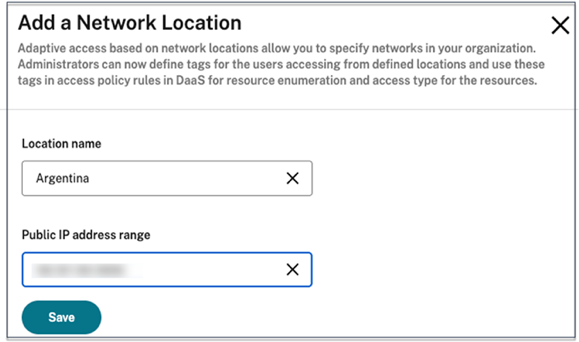
Cuando el Acceso adaptativo está deshabilitado, no puede agregar una ubicación de red. Las etiquetas de ubicación no son aplicables en este caso.
Importante:
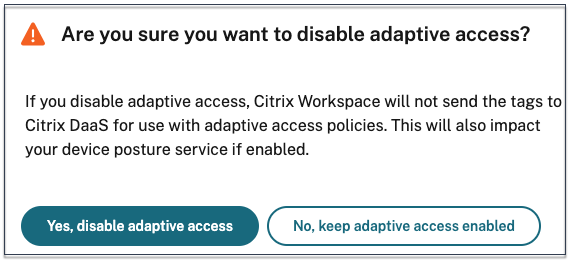
Cuando intenta deshabilitar la función de Acceso adaptativo, aparece el siguiente mensaje. Tenga en cuenta que Workspace no envía las etiquetas al DaaS para el acceso adaptativo cuando la función está deshabilitada.
Configurar el acceso adaptativo
Considere un escenario en el que un administrador necesita aplicar el control de acceso en función de las ubicaciones de red de los usuarios (por ejemplo, oficina y hogar). El administrador también debe aplicar controles inteligentes, como restricciones del portapapeles para los usuarios que trabajan desde casa. Para lograr este escenario con el acceso adaptativo, el administrador debe crear 2 grupos de entrega basados en la red del usuario:
- Grupo de entrega de Adaptive Access para BranchOffice con aplicaciones relevantes para los usuarios de la sucursal.
- Grupo de entrega de WFH para WorkFromHome con aplicaciones relevantes para usuarios domésticos/remotos.
Una vez creados los grupos de entrega, los siguientes pasos generales son necesarios para configurar el acceso adaptativo basado en las ubicaciones de red:
- Definir etiquetas y configurar las directivas de ubicación de red.
- Usar las etiquetas definidas en los grupos de entrega para la enumeración de aplicaciones y/o aplicar controles inteligentes en las aplicaciones.
- Aplicar controles inteligentes en las aplicaciones (opcional).
Definir etiquetas de ubicación de red para el acceso basado en la ubicación
El primer paso consiste en definir etiquetas para los usuarios en función de su ubicación: oficina o casa.
- BRANCHOFFICE: Esta etiqueta debe asignarse a los usuarios que se conectan desde la red de la oficina. Estos usuarios tienen acceso completo a todas las aplicaciones disponibles para ellos.
- WORKFROMHOME: Esta etiqueta debe asignarse a los usuarios que trabajan de forma remota. Estos usuarios tienen acceso limitado a las aplicaciones y a ciertas funciones (como la funcionalidad del portapapeles).
Para obtener más información sobre las etiquetas, consulte Etiquetas de ubicación de red.
Ahora que tiene los grupos de entrega y las etiquetas respectivas creadas en función de la ubicación del usuario, puede continuar con la configuración de la directiva de ubicación de red.
Configurar las directivas de ubicación de red
Defina las reglas de la directiva de ubicación de red para la ubicación de su usuario proporcionando la dirección IP pública de origen y la etiqueta de ubicación.
- Inicie sesión en Citrix Cloud.
- Seleccione Ubicaciones de red en el menú de hamburguesa. Asegúrese de que el conmutador de Acceso adaptativo esté habilitado. De lo contrario, se mostrará la interfaz de usuario de Conexión de carga de trabajo directa.
-
Haga clic en Agregar ubicación de red.
-
Nombre de la ubicación: Introduzca un nombre adecuado para la directiva.
Ejemplo: BRANCHOFFICE o WORKFROMHOME
-
Rango de direcciones IP públicas: Defina el rango de direcciones IP públicas para su red.
Ejemplo: 192.0.2.10 - 192.0.2.30
-
Etiquetas de ubicación: Defina etiquetas para su ubicación. Puede ser un nombre que haga referencia a su ubicación. Estas etiquetas se utilizan para configurar las directivas de acceso adaptativo en Citrix Studio. Para obtener más información, consulte Definir etiquetas en Citrix Studio.
Ejemplo: BRANCHOFFICE o WORKFROMHOME
-
Tipo de conectividad: Defina el tipo de inicio de aplicación.
Interna - Omita el gateway para el inicio de la aplicación. Externa - Utilice el servicio Citrix Gateway o un gateway tradicional para el inicio de la aplicación.
-
- Haga clic en Guardar.
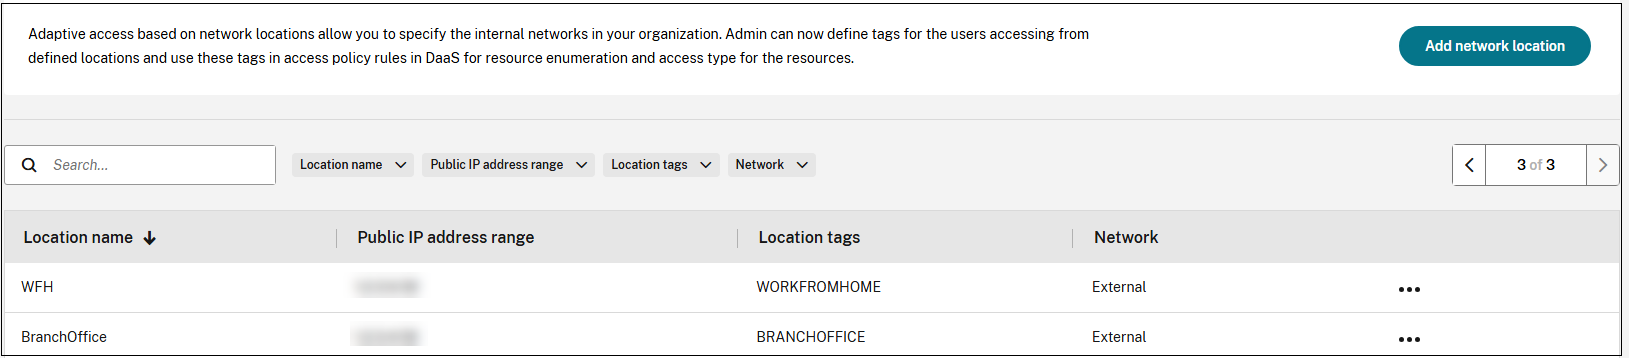
Ahora puede usar estas etiquetas en DaaS Studio para habilitar el acceso adaptativo.
Nota:
- Si no se asignan etiquetas de ubicación de red a los grupos de entrega, los usuarios obtienen acceso sin restricciones a todas las aplicaciones tanto en los grupos de entrega de Acceso adaptativo como en los de WFH. Esto podría dar lugar a escenarios en los que los usuarios accedan inadvertidamente a ciertas aplicaciones para las que no están autorizados. La asignación de etiquetas de ubicación a los grupos de entrega garantiza que el acceso se controle en función de la ubicación de red de los usuarios.
- Al definir las etiquetas de ubicación, asegúrese de introducir solo el nombre de etiqueta preferido sin el prefijo “LOCATION_TAG”, por ejemplo BRANCHOFFICE. Sin embargo, al definir etiquetas en Citrix Studio, debe anteponer el prefijo “LOCATION_TAG” al nombre de la etiqueta. Por ejemplo, “LOCATION_TAG_BRANCHOFFICE”.
Usar las etiquetas definidas en los grupos de entrega para la enumeración de aplicaciones
- Inicie sesión en Citrix Cloud.
- En el mosaico de Citrix DaaS, haga clic en Administrar.
- Cree un grupo de entrega. Para obtener más información, consulte Crear grupos de entrega.
- Seleccione el grupo de entrega que ha creado y haga clic en Modificar grupo de entrega.
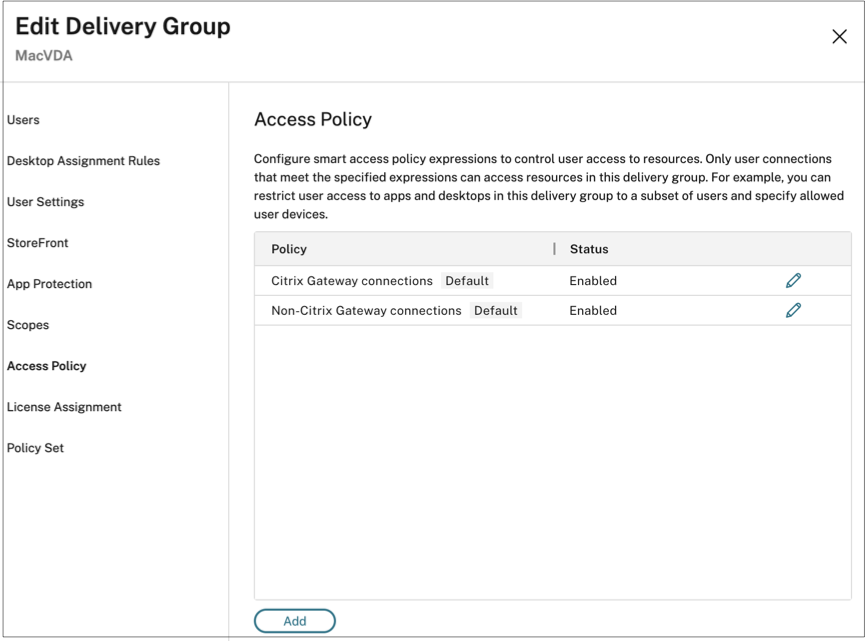
- Haga clic en Directiva de acceso.
-
Para los clientes que utilizan el acceso adaptativo, realice los siguientes pasos para restringir el acceso de un grupo de entrega solo a redes internas:
- Haga clic con el botón derecho en el grupo de entrega y seleccione Modificar.
- Seleccione la directiva de acceso en el panel izquierdo.
-
Haga clic en el icono de edición para modificar la directiva de conexiones predeterminada de Citrix Gateway.
-
En la página Modificar directiva, seleccione Conexiones que cumplen los siguientes criterios, seleccione Coincidir con cualquiera y, a continuación, agregue los criterios.
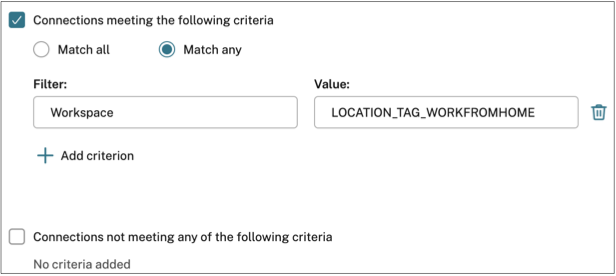
Para los usuarios de WorkFromHome, introduzca los siguientes valores en el controlador de entrega correspondiente.
Filtro: Espacio de trabajo
Valor: LOCATION_TAG_WORKFROMHOME
Para los usuarios de sucursal, introduzca los siguientes valores en el controlador de entrega correspondiente.
Filtro: Espacio de trabajo
Valor: LOCATION_TAG_BRANCHOFFICE
Nota:
- Asegúrese de que, en el campo Valor, introduce el nombre de etiqueta de ubicación correcto tal como lo ha definido al crear las directivas de ubicación de red, con el prefijo “LOCATION_TAG”. Por ejemplo, si ha definido la etiqueta de ubicación como “BRANCHOFFICE”, debe introducir “LOCATION_TAG_BRANCHOFFICE” en el campo Valor. Las etiquetas de ubicación de red en los grupos de entrega deben introducirse en mayúsculas, independientemente de cómo se hayan definido en la directiva de ubicación de red. Para obtener más información sobre cómo configurar las etiquetas de ubicación, consulte (/es-es/citrix-daas/manage-deployment/adaptive-access/adaptive-access-based-on-users-network-location#configure-network-location-policies).
- Las etiquetas de ubicación de red en los grupos de entrega deben introducirse en mayúsculas, independientemente de cómo se hayan definido en la directiva de ubicación de red. Para obtener más información sobre cómo configurar las etiquetas de ubicación, consulte (/es-es/citrix-daas/manage-deployment/adaptive-access/adaptive-access-based-on-users-network-location#configure-the-network-location-policies).
(Opcional) Aplicar controles inteligentes a las aplicaciones
Además de restringir el acceso mediante etiquetas de ubicación de red, los administradores también pueden aplicar controles inteligentes a las aplicaciones. En este ejemplo, la redirección del portapapeles del cliente está inhabilitada para los usuarios de la ubicación WorkFromHome.
- Inicie sesión en Citrix DaaS.
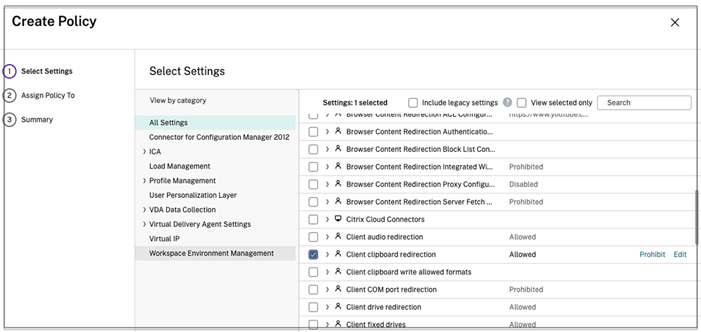
- Vaya a Directivas y haga clic en Crear directiva.
- Seleccione Redirección del portapapeles del cliente y, a continuación, haga clic en Prohibir.
- Haga clic en Siguiente.
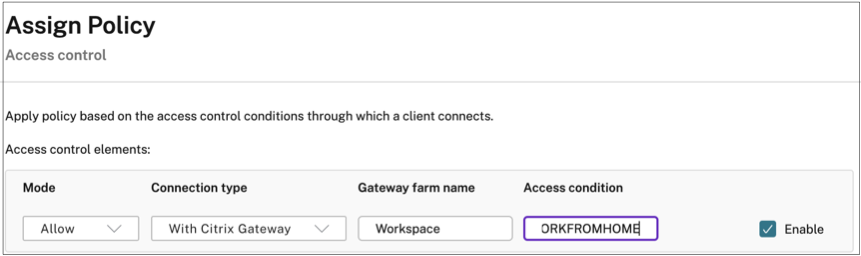
- En la página Asignar directiva a, seleccione Control de acceso.
-
Defina los siguientes valores para la directiva:
- Modo: Permitir
- Tipo de conexión: Con Citrix Gateway
- Nombre de la granja de puertas de enlace: Workspace
- Condición de acceso: LOCATION_TAG_WORKFROMHOME (todo en mayúsculas)
- Haga clic en Siguiente.
- Introduzca un nombre para la directiva y añada una descripción de la directiva.
- Haga clic en Finalizar.
Los usuarios de la ubicación WORKFROMHOME no pueden acceder al portapapeles de sus recursos iniciados.
Etiquetas de ubicación de red
El servicio Ubicaciones de red proporciona las siguientes etiquetas.
-
Etiquetas predeterminadas: Estas etiquetas se definen en el servicio Ubicaciones de red. Las siguientes etiquetas predeterminadas están disponibles.
- LOCATION_internal: Etiqueta enviada de forma predeterminada cuando el tipo de conectividad de red se establece como Interna al definir una ubicación de red.
- LOCATION_external: Etiqueta enviada de forma predeterminada cuando el tipo de conectividad de red se establece como Externa al definir una ubicación de red.
- LOCATION_undefined: Etiqueta enviada para una dirección IP que no está definida en la directiva, pero que llega a través del servicio Ubicaciones de red. El inicio para estos usuarios es el mismo que el definido en el grupo de recursos.
- Etiquetas personalizadas: Los administradores pueden definir nombres de etiquetas personalizadas en las directivas. Ejemplo: home, Office, BRANCH
Nota:
Al definir etiquetas para el servicio Ubicación de red, asegúrese de lo siguiente:
Las etiquetas predeterminadas siempre comienzan con el prefijo “LOCATION_
<tag name>. Por ejemplo, LOCATION_INTERNAL.Las etiquetas personalizadas siempre comienzan con el prefijo “LOCATION_TAG
<tag name>. Por ejemplo, LOCATION_TAG_OFFICE.Al definir etiquetas en los grupos de entrega, las etiquetas deben introducirse en mayúsculas.
Etiquetas predeterminadas: LOCATION_INTERNAL, LOCATION_EXTERNAL, LOCATION_UNDEFINED
Etiquetas personalizadas: LOCATION_TAG_OFFICE, LOCATION_TAG_HOME
La siguiente tabla resume las directivas y etiquetas para el escenario mencionado anteriormente.
| Ubicación | Directiva | Etiqueta personalizada | Etiqueta predeterminada | Etiqueta que se utilizará en el grupo de entrega de DaaS | Etiquetas que se utilizarán en la directiva de acceso inteligente |
|---|---|---|---|---|---|
| WFH | WFH | WORKFROMHOME | LOCATION_EXTERNAL | LOCATION_WORKFROMHOME y/o LOCATION_EXTERNAL | LOCATION_WORKFROMHOME y/o LOCATION_EXTERNAL |
| BranchOffice | BranchOffice | BRANCHOFFICE | LOCATION_EXTERNAL | LOCATION_BRANCHOFFICE y/o LOCATION_EXTERNAL | LOCATION_BRANCHOFFICE y/o LOCATION_EXTERNAL |
| Otro | No definido | No definido | LOCATION_UNDEFINED | LOCATION_UNDEFINED | LOCATION_UNDEFINED |
Problemas conocidos
Si deshabilita la función de Acceso adaptativo después de haberla habilitado y configurado las reglas (etiquetas y tipo de conectividad), esto no elimina las ubicaciones de la página Ubicaciones de red, aunque las columnas de etiquetas de ubicación y tipo de conectividad estén ocultas. Pero estas ubicaciones están inhabilitadas en el back-end. Esto es un problema estético.
Configurar directivas de grabación de sesiones basadas en etiquetas
Grabación de sesiones permite a las organizaciones grabar la actividad del usuario en pantalla en sesiones virtuales. Puede especificar etiquetas, incluidas las etiquetas de ubicación de red, al crear una directiva de grabación de sesiones personalizada, una directiva de detección de eventos o una directiva de respuesta a eventos. Para ver un ejemplo, consulte Crear una directiva de grabación personalizada.