
ADFSとセキュア プライベート アクセスの統合
クレームパイプラインを介したクレームの流れを制御するには、クレームルールが必要です。クレームルールは、クレームルールの実行プロセス中にクレームフローをカスタマイズするためにも使用できます。クレームの詳細については、Microsoft ドキュメントを参照してください。
Citrix Secure Private Access™ からのクレームを受け入れるようにADFSを設定するには、次の手順を実行する必要があります。
-
ADFSにクレームプロバイダ信頼を追加します。
-
Citrix Secure Private Accessでアプリの設定を完了します。
ADFSにクレームプロバイダ信頼を追加する
-
ADFS管理コンソールを開きます。ADFS > 信頼関係 > クレームプロバイダ信頼に移動します。
-
右クリックして、クレームプロバイダ信頼の追加を選択します。
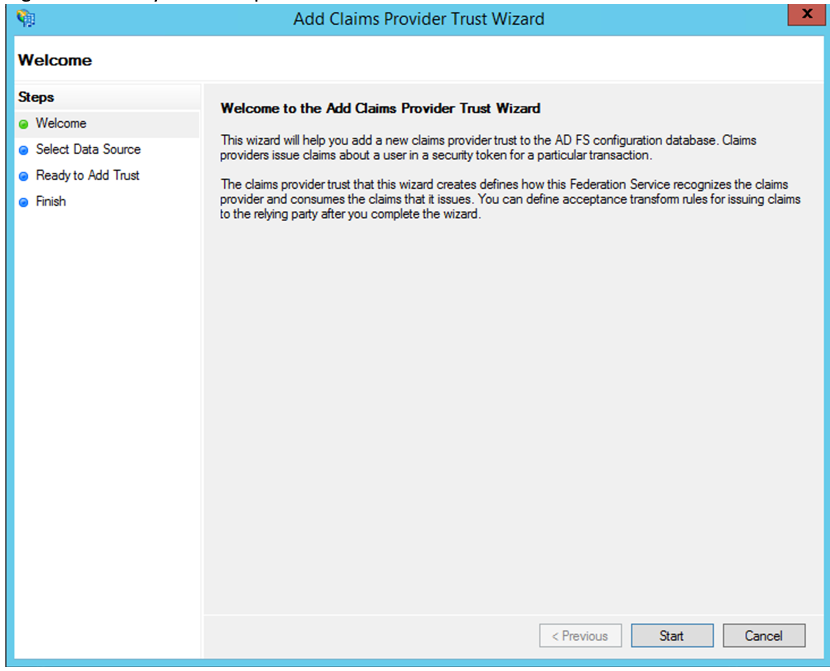
-
ADFSへのフェデレーションに使用されるアプリをSecure Private Accessに追加します。詳細については、Citrix Secure Private Accessでのアプリ設定を参照してください。
注:まずアプリを追加し、アプリのSSO構成セクションからSAMLメタデータファイルをダウンロードし、そのメタデータファイルをADFSにインポートします。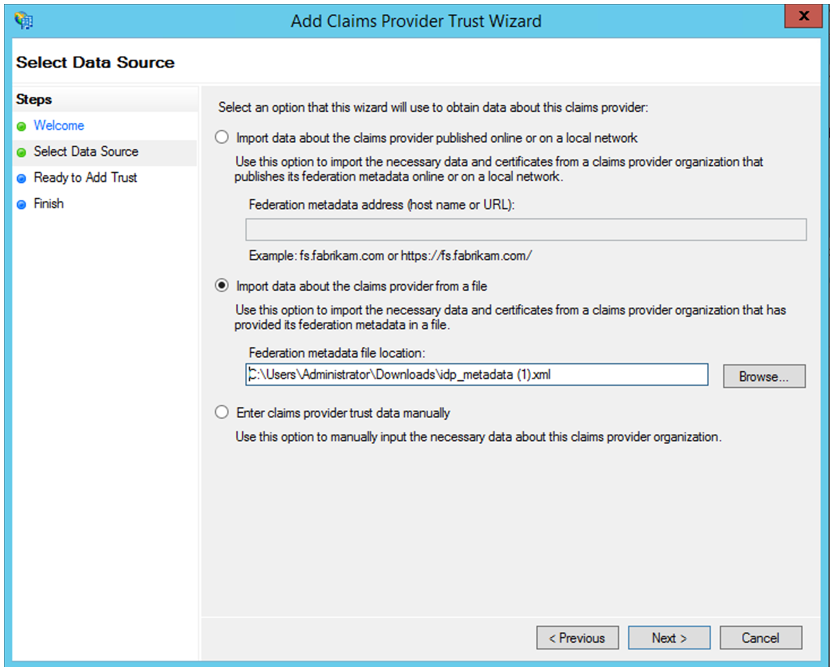
-
クレームプロバイダ信頼の追加を完了するための手順を実行します。クレームプロバイダ信頼の追加が完了すると、クレームルールを編集するためのウィンドウが表示されます。
-
受信クレームの変換でクレームルールを追加します。
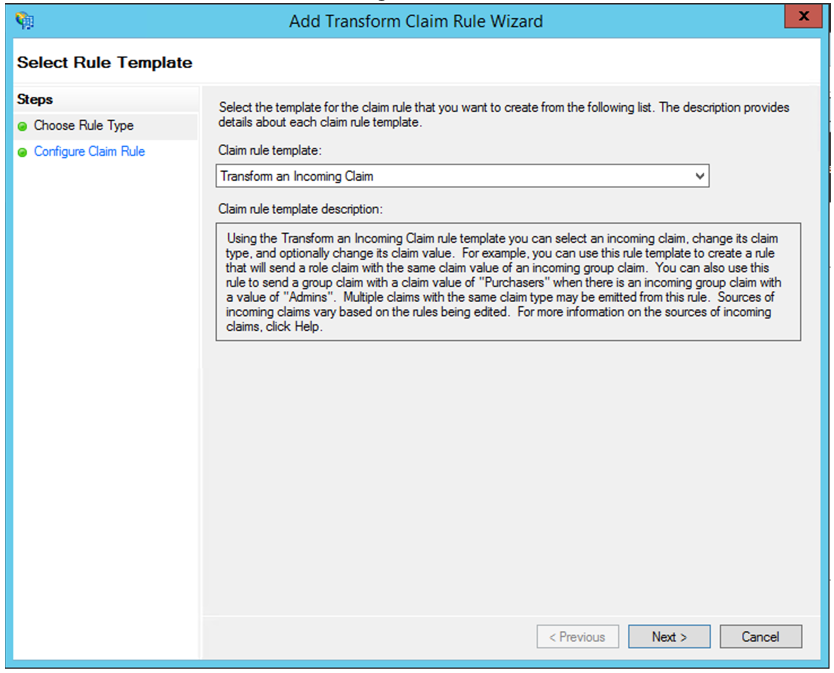
-
次の図に示すように設定を完了します。ADFSが他のクレームを受け入れる場合は、それらのクレームを使用し、Secure Private Accessでもそれに応じてSSOを設定します。
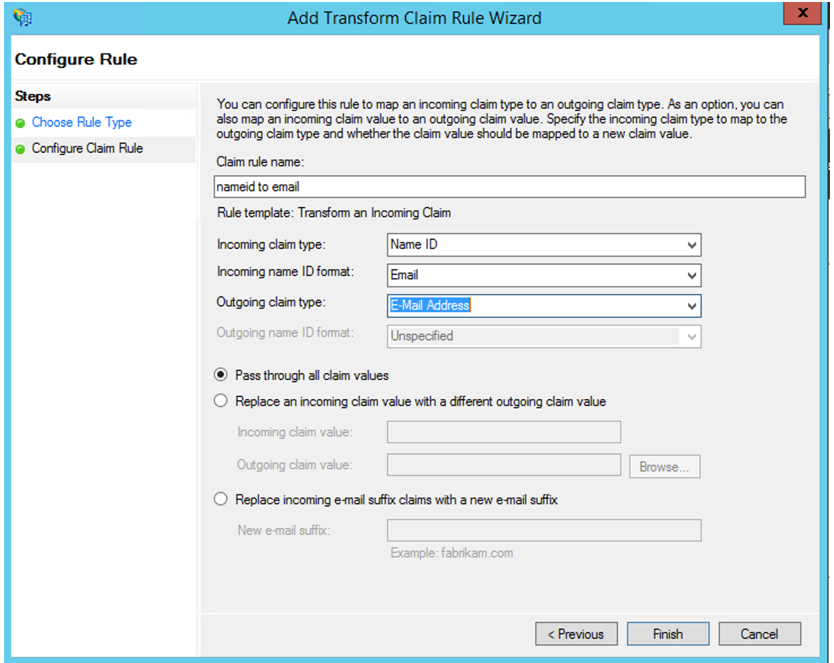
-
これで、ADFSがSAMLのためにCitrix Secure Private Accessを信頼することを確認するクレームプロバイダートラストが構成されました。
クレームプロバイダートラストID
追加したクレームプロバイダートラストIDをメモしておきます。このIDは、Citrix Secure Private Accessでアプリを構成する際に必要になります。 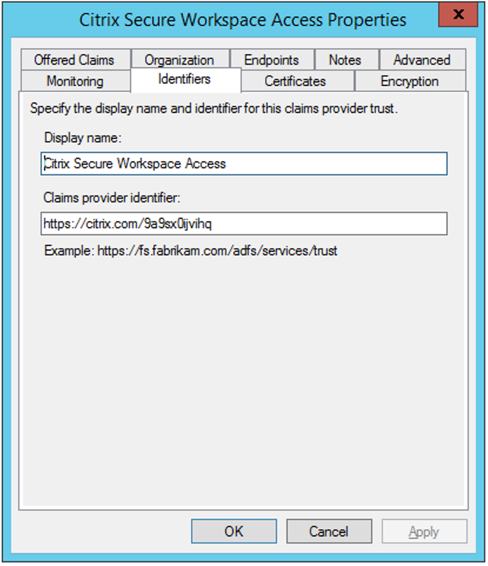
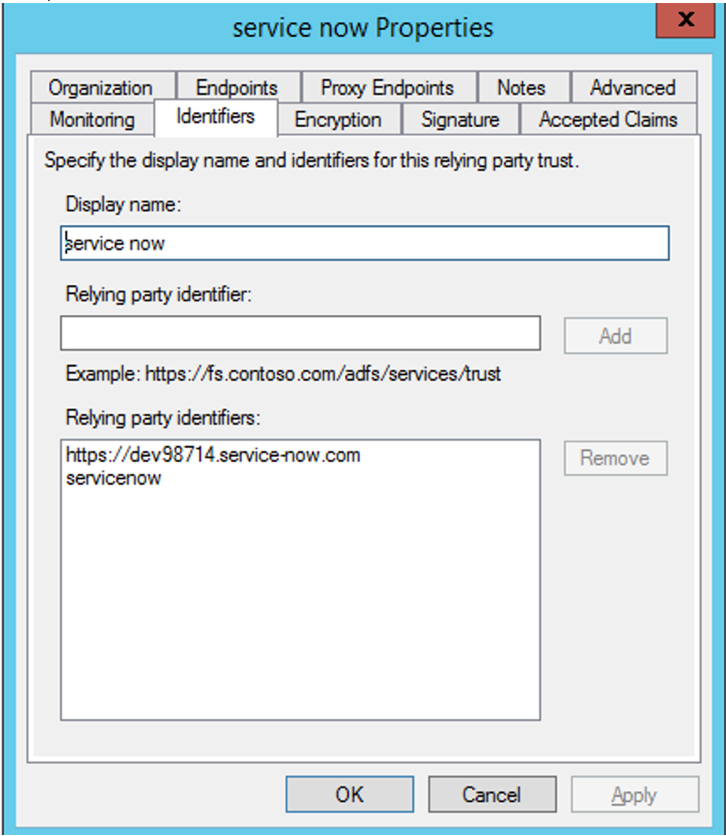
証明書利用者識別子
SaaSアプリがADFSを使用してすでに認証されている場合、そのアプリの証明書利用者信頼がすでに追加されているはずです。このIDは、Citrix Secure Private Accessでアプリを構成する際に必要になります。
IdP開始フローでリレーステートを有効にする
RelayStateはSAMLプロトコルのパラメータであり、ユーザーがサインインして証明書利用者のフェデレーションサーバーにリダイレクトされた後、アクセスする特定のリソースを識別するために使用されます。ADFSでRelayStateが有効になっていない場合、ユーザーはそれを必要とするリソースプロバイダーに認証された後にエラーが表示されます。
ADFS 2.0の場合、RelayStateのサポートを提供するために、更新プログラムKB2681584 (Update Rollup 2) またはKB2790338 (Update Rollup 3) をインストールする必要があります。ADFS 3.0にはRelayStateのサポートが組み込まれています。どちらの場合も、RelayStateは有効にする必要があります。
ADFSサーバーでRelayStateパラメータを有効にするには
-
ファイルを開きます。
-
ADFS 2.0の場合、メモ帳で次のファイルを入力します: %systemroot%\inetpub\adfs\ls\web.config
-
ADFS 3.0の場合、メモ帳で次のファイルを入力します: %systemroot%\ADFS\Microsoft.IdentityServer.Servicehost.exe.config
-
-
microsoft.identityServer.webセクションで、useRelyStateForIdpInitiatedSignOnの行を次のように追加し、変更を保存します。
<microsoft.identityServer.web> ... <useRelayStateForIdpInitiatedSignOn enabled="true" /> ...</microsoft.identityServer.web>-
ADFS 2.0の場合、IISを再起動するために
IISResetを実行します。
-
-
両方のプラットフォームで、Active Directory フェデレーションサービスを再起動します
(adfssrv) service.注: Windows 2016またはWindows 10を使用している場合は、次のPowerShellコマンドを使用して有効にします。Set-AdfsProperties -EnableRelayStateForIdpInitiatedSignOn $true
コマンドへのリンク -
<https://docs.microsoft.com/ja-jp/powershell/module/adfs/set-adfsproperties?view=win10-ps>
Citrix Secure Private Accessでのアプリ構成
IdP開始フローまたはSP開始フローのいずれかを構成できます。Citrix Secure Private AccessでIdPまたはSP開始フローを構成する手順は同じですが、SP開始フローの場合は、UIで**指定されたURLを使用してアプリを起動する(SP開始)**チェックボックスを選択する必要があります。
IdP開始フロー
-
IdP開始フローを設定する際は、以下を構成します。
-
アプリURL – アプリURLには次の形式を使用します。
https://<adfs fqdn>/adfs/ls/idpinitiatedsignon.aspx?LoginToRP=<rp id>&RedirectToIdentityProvider=<idp id> -
ADFS FQDN – ADFSセットアップのFQDN。
-
RP ID – RP IDは、証明書利用者信頼から取得できるIDです。これは証明書利用者識別子と同じです。URLの場合、URLエンコードが行われます。
-
IDP ID – IdP IDは、クレームプロバイダー信頼IDと同じです。URLの場合、URLエンコードが行われます。例:
<https://adfs1.workspacesecurity.com/adfs/ls/idpinitiatedsignon.aspx?LoginToRP=https%3A%2F%2Fdev98714.service-now.com&RedirectToIdentityProvider=https%3A%2F%2Fcitrix.com%2F9a9sx0ijvihq>
-
-
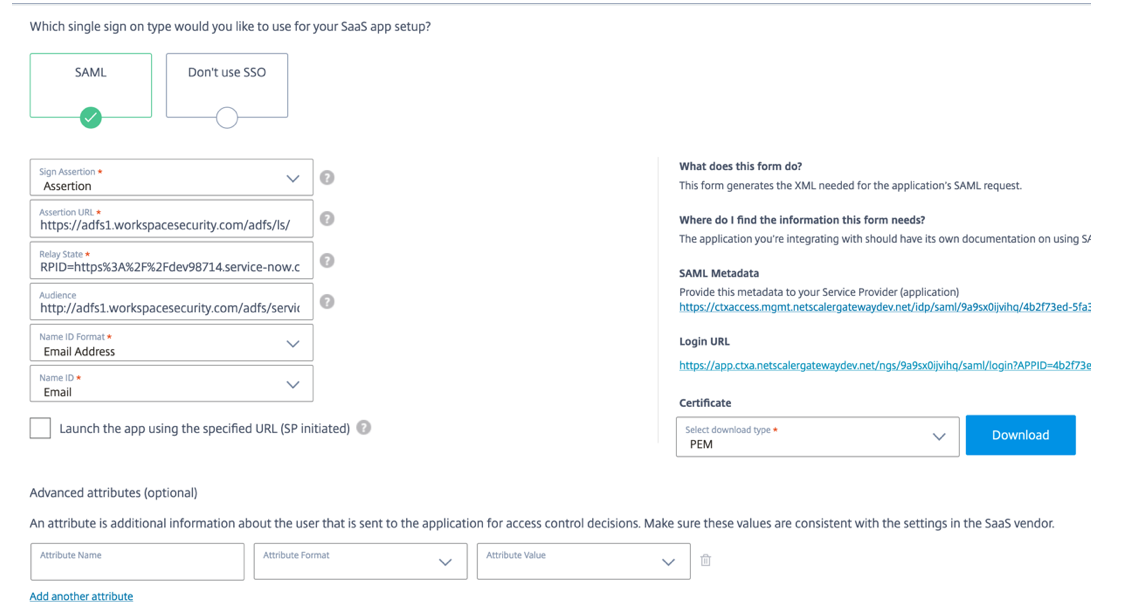
SAML SSO構成。以下はADFSサーバーのデフォルト値です。いずれかの値が変更されている場合は、ADFSサーバーのメタデータから正しい値を取得してください。ADFSサーバーのフェデレーションメタデータは、そのフェデレーションメタデータエンドポイントからダウンロードできます。このエンドポイントは、ADFS > サービス > エンドポイントから確認できます。
-
アサーションURL –
https://<adfs fqdn>/adfs/ls/ -
リレーステート – リレーステートは、IdP開始フローにとって重要です。正しく構築するには、このリンクに従ってください -
https://docs.microsoft.com/ja-jp/previous-versions/windows/it-pro/windows-server-2008-R2-and-2008/jj127245(v=ws.10)例: RPID=https%3A%2F%2Fdev98714.service-now.com&RelayState=https%3A%2F%2Fdev98714.service-now.com%2F -
オーディエンス –
http://<adfsfqdn>/adfs/services/trust -
その他のSAML SSO構成設定については、次の画像を参照してください。詳細については、SaaSアプリのサポートを参照してください。
-
-
アプリを保存してユーザーに購読させます。
SP開始フロー
SP開始フローの場合、IDP開始フローセクションに記載されている設定を構成します。さらに、**指定されたURLを使用してアプリを起動する(SP開始)**チェックボックスを有効にします。