
同じ関連ドメインに起因する競合を解決するためのルートテーブル
Citrix Secure Private Access™サービスのアプリケーションドメイン機能により、顧客はアプリケーションの関連ドメインを外部または内部でコネクタアプライアンス経由でルーティングできるようにするルーティング決定を行うことができます。
顧客がSaaSアプリと内部Webアプリの両方で同じ関連ドメインを設定しているとします。 たとえば、OktaがSalesforce(SaaSアプリ)とJira(内部Webアプリ)の両方のSAML IdPである場合、管理者は両方のアプリの設定で
*.okta.comを関連ドメインとして構成する可能性があります。これにより競合が発生し、エンドユーザーは一貫性のない動作を経験します。このシナリオでは、管理者は要件に応じて、これらのアプリケーションを外部または内部でコネクタアプライアンス経由でルーティングするルールを定義できます。
ルートテーブルの仕組み
管理者は、トラフィックフローをどのように定義したいかに応じて、アプリに対して以下のルートタイプを定義できます。
-
内部 – プロキシバイパス - ドメイントラフィックはCitrix Cloud Connector™を経由してルーティングされ、コネクタアプライアンスで構成された顧客のWebプロキシをバイパスします。
-
コネクタ経由の内部 - アプリは外部ですが、トラフィックはコネクタアプライアンスを介して外部ネットワークに流れる必要があります。
-
外部 – トラフィックはインターネットに直接流れます。
注:
-
ルートエントリは、アプリに構成されているセキュリティポリシーには影響しません。
-
管理者がルートテーブルのエントリを使用する意図がない場合、または対応するアプリが意図したとおりに動作しない場合、管理者はそのエントリを削除する代わりに無効にすることができます。
-
特定の顧客のすべてのコネクタアプライアンスは、アプリの種類に関係なく、SSO設定を取得します。以前は、特定のアプリのSSO設定はリソースの場所に紐付けられていました。
メインルートテーブル
Secure Private Accessコンソール(設定 > アプリケーションドメイン)のメインルーティングテーブルは、すべてのアプリケーションで構成されているドメインに関するすべての詳細を提供する表示専用のダッシュボードです。これは、任意のドメインについて以下の情報を確認するために使用できます。
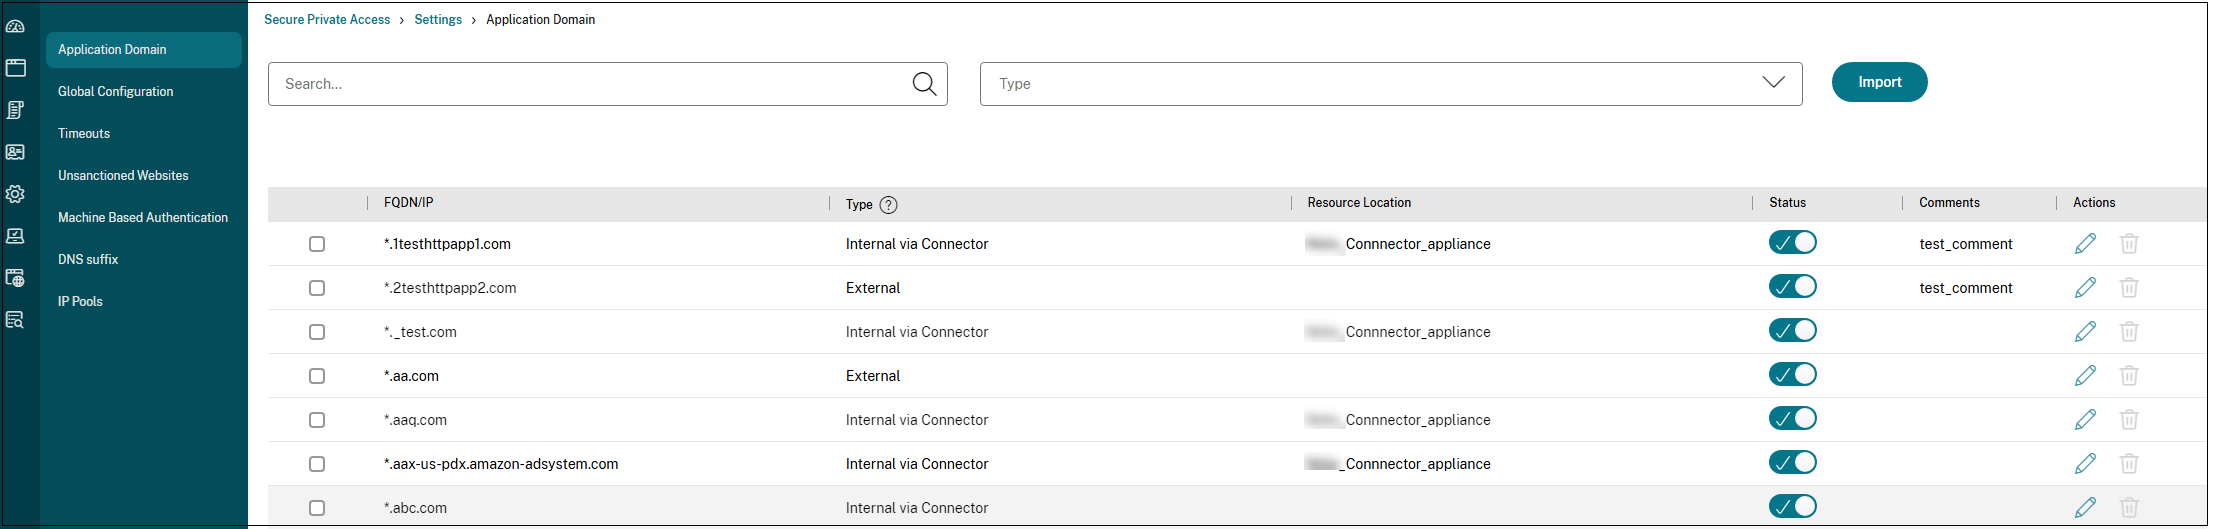
メインルーティングテーブルを使用して、任意のドメインに関する以下の情報を確認できます。
-
FQDN/IP: トラフィックルーティングの種類を設定したいFQDNまたはIPアドレス。
-
タイプ: アプリの種類。アプリの追加時に選択された内部、内部 – プロキシバイパス、または外部。重要:競合がある場合、テーブルの該当する行にアラートアイコンが表示されます。競合を解決するには、管理者は三角形のアイコンをクリックし、メインテーブルからアプリの種類を変更する必要があります。
-
リソースロケーション: 内部タイプのルーティングのリソースロケーション。リソースロケーションが割り当てられていない場合、該当するアプリのリソースロケーション列に三角形のアイコンが表示されます。アイコンにカーソルを合わせると、次のメッセージが表示されます。リソースロケーションがありません。このFQDNにリソースロケーションが関連付けられていることを確認してください。
-
ステータス: ステータス列のトグルスイッチを使用して、アプリを削除せずにルートエントリのルートを無効にできます。トグルスイッチがオフの場合、ルートエントリは有効になりません。また、完全一致のFQDNが存在する場合、管理者は有効または無効にするルートを選択できます。
-
コメント: コメントがあれば表示されます。
-
アクション: 編集アイコンはリソースロケーションを追加したり、ルートエントリの種類を変更したりするために使用されます。削除アイコンはルートを削除するために使用されます。
ミニルーティングテーブル
アプリケーション構成中にルーティングの決定を行うために、アプリケーションドメインテーブルのミニバージョンが利用可能です。ミニルーティングテーブルは、Citrix Secure Private Accessサービスのユーザーインターフェイスのアプリ接続セクションで利用できます。
ミニルーティングテーブルにルートを追加するには
Citrix Secure Private Accessサービスでアプリを追加する手順は、サービスとしてのソフトウェアアプリのサポート および エンタープライズWebアプリのサポート のトピックで説明されているものと同じですが、以下の2つの変更点があります。
-
次の手順を完了します。
-
テンプレートを選択します。
-
アプリの詳細を入力します。
-
必要に応じて、拡張セキュリティの詳細を選択します。
-
必要に応じて、シングルサインオン方法を選択します。
-
-
App Connectivity をクリックします。- アプリケーション構成中にルーティングの決定を行うために、アプリケーションドメインテーブルのミニバージョンが利用可能です。ミニルートテーブル(/en-us/citrix-secure-private-access/media/mini-route-table.png)
-
ドメイン: ドメイン列には、特定のアプリに対して1つ以上の行が表示されます。最初の行には、管理者がアプリの詳細を追加する際に入力した実際のアプリURLが表示されます。その他の行はすべて、アプリの詳細を追加する際に入力された関連ドメインです。アプリURLと関連ドメインが同じ場合、それらは1つの行に表示されます。
SAML SSOが選択されている場合、1つの行にSAMLアサーションURLが表示されます。-
タイプ: 次のいずれかのオプションを選択します。
-
内部 – プロキシをバイパス - ドメイントラフィックはCitrix Cloud™ Connectorを介してルーティングされ、Connector Applianceで構成された顧客のWebプロキシをバイパスします。
-
コネクタ経由の内部 - アプリは外部ですが、トラフィックはConnector Applianceを介して外部ネットワークに流れる必要があります。
-
外部 – トラフィックはインターネットに直接流れます。
-
-
リソースの場所: アプリのタイプとして「内部」を選択すると自動入力されます。別のリソースの場所が必要な場合は変更します。
-
Connector Applianceのステータス: アプリのタイプとして「内部」を選択すると、リソースの場所とともに自動入力されます。
-