
アクセスモードベースのポリシー適用
アクセスモードベースのポリシー適用により、管理者はユーザーがアプリケーションに接続する方法を制限できます。接続は、ブラウザベースのクライアントまたはCitrix Secure Accessクライアントを介して行うことができます。以前は、Secure Private Accessには、どのクライアントがセッションを開始するかに基づいてアクセスを制限する方法がありませんでした。アクセスモードはその機能を追加します。
たとえば、管理者は、SSHおよびRDPアプリケーションがChrome Enterprise Premiumなどのブラウザを介してのみ到達可能であり、Citrix Secure Accessクライアントを介してトンネルされないように構成できます。これにより、ブラウザベースのセキュリティ制御が常に適用されるようになります。
注:
アクセスモードは制限条件にすぎません。アクセスを絞り込むことはできますが、それ自体でアクセスを許可することはできません。ポリシー内の他のすべての条件は引き続き評価されます。
仕組み
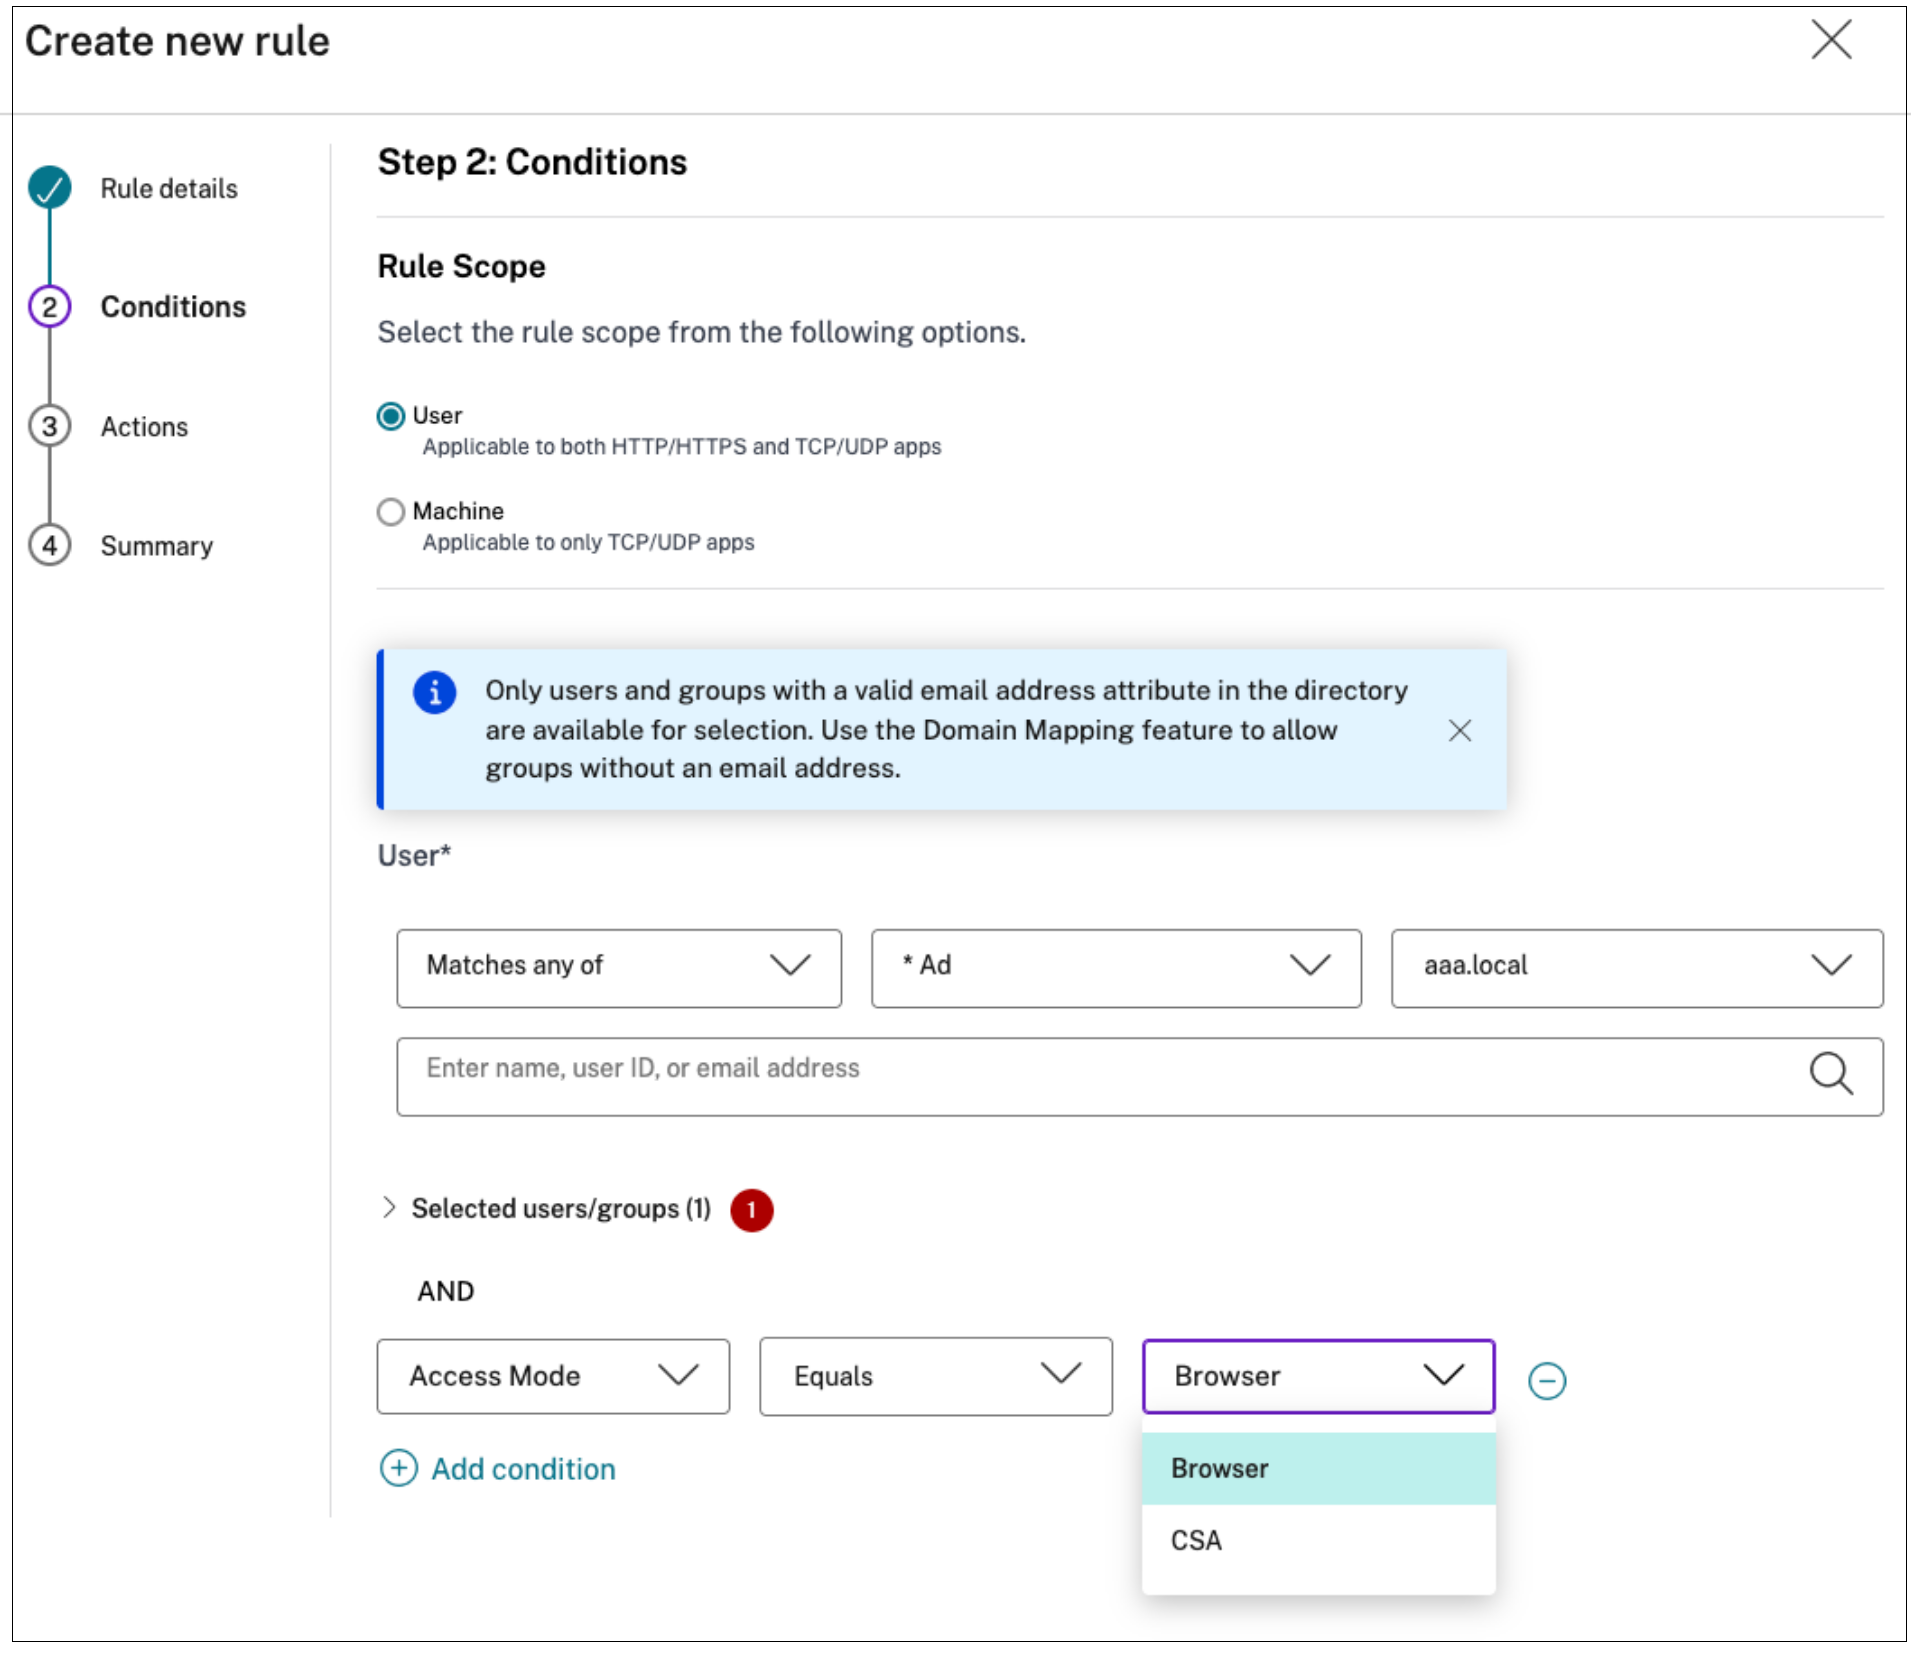
アクセスモードはSecure Private Access管理コンソールで構成され、3つのポリシータイプのいずれかのルールに追加できます。
-
アダプティブアクセスポリシー
-
セッションポリシー
-
ブラウザポリシー
次の図は、アクセスポリシーのルール条件の例を示しています。
エンドユーザーエクスペリエンス
アクセスモードに基づいて、アプリケーションの列挙と起動が許可または制限されます。
-
一致するクライアント — アプリケーションが列挙され、正常に起動します。
-
一致しないクライアント — アプリケーションは列挙中にアプリリストに表示されず、起動試行はブロックされます。ユーザーは標準のアクセス拒否ページに送られます。新しい拒否メッセージは導入されません。
-
判別不能なセッション — アクセスモードを判別できない場合(たとえば、一部のモバイルSecure Accessセッション)、アクセスモード条件はスキップされ、セッションは影響を受けません。他のすべての条件は引き続き適用されます。