
サーバーからクライアントへの接続のサポート - プレビュー
従来のクライアントサーバー設定では、リモートユーザーはHTTP、TCP、UDP接続を使用して顧客のリソースロケーションにあるリソースにアクセスできます。しかし、ユーザーのプライバシーとセキュリティを保護しながら、プッシュ構成、リモートアシスタンス、アプリケーションアクセス、アプリのインストールなどのタスクのために、サーバーまたはバックエンドシステムがリモートクライアントデバイス(例:ラップトップ、スマートフォン、タブレット)との接続を開始する必要があるシナリオがあります。Secure Private Accessは、顧客のリソースロケーションにあるサーバーがリモートクライアントとのTCP/UDP接続を確立できるサーバーからクライアントへの接続をサポートします。
-
サーバーからクライアントへの接続を有効にするために、Secure Private Accessはサーバーからクライアントへのアプリを導入します。このアプリは、クライアントの詳細(ポート、プロトコル)とバックエンドサーバーのIP CIDR範囲で構成できます。
-
サーバーからクライアントへのアプリタイプが作成された後、サーバーからクライアントへの接続を有効にするために、これらのアプリケーションに適切なアクセスポリシーを構成する必要があります。
サーバーからクライアントへの接続の仕組み
次の図は、サーバーからクライアントへの接続アーキテクチャの例を示しています。
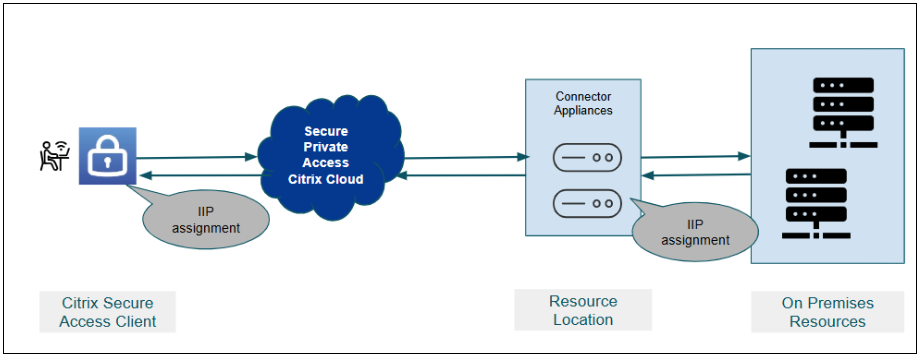
次の手順は、サーバーからクライアントへの接続ワークフローを示しています。
-
ユーザーがCitrix Secure Access™クライアントにログインすると、指定されたクライアント内部IPアドレスプールから内部IPアドレスがユーザーに割り当てられます。この割り当ては、構成されたリソースロケーション、IP CIDR、およびIPアドレスプール構成内のユーザーコンテキストに基づいています。
-
この割り当てられたIPアドレスは、構成されたリソースロケーションおよびIPプール内の特定のコネクタアプライアンスに関連付けられます。このコネクタアプライアンスは、バックエンドの顧客リソースロケーションのために、このIPアドレスに関連する接続を所有および管理します。
-
バックエンドサーバーは、サーバーからクライアントへのアプリケーション構成で指定されたクライアントアプリケーションのポートを使用して、割り当てられたクライアント内部IPアドレスを使用してリモートクライアントへのTCP/UDP接続を開始します。
-
コネクタはSecure Private Accessと通信して、クライアントとの接続を確立します。
-
Secure Private Accessは、バックエンドサーバーがサーバーからクライアントへのアプリケーションで構成されているかどうかを確認し、関連するアクセスポリシーを評価して、クライアントマシンへのアクセスを許可するかブロックするかを決定します。
-
ポリシーがアクセスを許可する場合、Secure Private Accessはリモートクライアントマシンに接続します。クライアントマシンがドメイン参加している場合、そのマシンのFQDNはIIPアドレスに登録されます。マシンはFQDNまたは内部IPアドレスのいずれかでアクセスできます。
-
ユーザーがログアウトすると、割り当てられた内部IPアドレスはコネクタアプライアンスとアクティブセッションの両方から解放されます。同じユーザーが15日以内に再度ログインした場合、ユーザーは同じIPアドレスを取得しますが、そうでない場合は他のユーザーの使用のために解放されます。
サーバーからクライアントへのアプリを作成する
以下のセクションでは、サーバーからクライアントへのアプリの作成に関する詳細を説明します。
前提条件
-
クライアント内部IPアドレスプールが作成されます。IPアドレスプールは、ユーザーと関連デバイスに一意のIPアドレスを割り当てるために不可欠です。詳細については、「クライアント内部IPアドレスプール」を参照してください。
-
お客様の管理者は、リソースロケーションネットワーク用に空いているイントラネットIP CIDRサブネットを割り当てる必要があります。このIP CIDRは、他のリソースIPアドレスと競合してはなりません。
-
お客様の管理者は、どのグループ/コンテキストのユーザーがどのリソースロケーションからイントラネットIPアドレスを割り当てられるかを決定する必要があります。ユーザー対IPアドレスの比率を1:3に維持することをお勧めします。つまり、ログインするユーザー数が1000人の場合、クライアントIPプールに3000個のIPアドレスを割り当てることをお勧めします。
-
空いているIIPサブネットとコネクタのプライマリIPアドレスは、同じネットワークおよびサブネットに属している必要があります。
-
他の場所(IPプールで構成されていない)のサーバーがクライアントに接続できるように、リソースロケーション間で相互接続を維持する必要があります。
-
サーバーからクライアントへのアプリをサポートするCitrix Secure Accessクライアントのバージョンを使用していることを確認してください。
-
Windows 24.11.1.17以降
-
macOS 25.01.1以降
-
Linux 25.2.2以降
-
サーバーからクライアントへのTCP/UDPアプリを構成するには、次の手順を実行します
-
Citrix Cloudにログインし、Secure Private Accessを選択します。
-
アプリケーション > アプリ構成をクリックし、アプリの追加をクリックします。
-
「テンプレートの選択」セクションで、「スキップ」をクリックします。テンプレートはSaaSアプリでのみ利用可能です。クライアント-サーバーアプリの作成(/en-us/citrix-secure-private-access/media/spa-server-client-app-details1.png)
-
場所を「社内ネットワーク内」に選択します。
-
次の詳細を入力します。
-
アプリの種類 – 「TCP/UDP - サーバーからクライアントへ」を選択します。
-
アプリ名 – アプリケーションの名前。
-
アプリの説明 – 追加するアプリの説明。このフィールドはオプションです。
-
サーバー - クライアントマシンとの接続を確立できるバックエンドサーバーのIPアドレス範囲。これにより、この範囲内のIPアドレスを持つサーバーのみがクライアントのポートにアクセスできるようになります。
-
ポート – バックエンドサーバーが接続を開始できるクライアントマシンのポート番号。
-
プロトコル – TCPまたはUDP。
-
-
さらにサーバーとポートを追加するには、「追加」をクリックします。
-
「保存」をクリックします。アプリが「アプリ構成」ページに追加されます。
アプリケーションを設定した後、アプリケーションページからアプリを編集または削除できます。そのためには、アプリと同じ行にある省略記号ボタンをクリックし、それに応じてアクションを選択します。
サーバーからクライアントへのアプリを作成したら、要件に応じてアクセスポリシーを作成します。
注:
既存のすべてのアクセスポリシーは、サーバーからクライアントへのアプリケーションでサポートされています。構成されたアクセスポリシーにおいて、コンテキストが「許可」と評価されたユーザーに対して、サーバーからクライアントへのアクセスが許可されます。