Déploiement rapide de Citrix DaaS™ pour les bundles Amazon WorkSpaces Core
Introduction
Cet article explique comment préparer et créer un déploiement avec Citrix® pour Amazon WorkSpaces Core. Amazon WorkSpaces Core réside dans Amazon Web Services (AWS).
Voici la représentation de l’implémentation AWS et de sa gestion avec Citrix DaaS :
Architecture AWS(/en-us/citrix-daas/media/aws-architecture.png)
Préparer et créer un déploiement
La liste de contrôle de déploiement dans l’interface Déploiement rapide contient des liens vers les procédures 1 à 6.
- Avant de commencer, suivez les prérequis dans Citrix Cloud et AWS.
- Créer un emplacement de ressources dans Citrix Cloud. (Cette procédure est également incluse en tant que prérequis.)
- Connecter votre compte AWS. Cette procédure active les autorisations afin que Citrix DaaS puisse se connecter à AWS.
- Créer une connexion d’annuaire. Cette procédure configure une connexion qui permet d’accéder à l’Active Directory de votre organisation.
- Importer une image. Cette procédure vous permet de créer une expérience de bureau pour vos utilisateurs.
- Créer un déploiement. Cette procédure spécifie les machines à déployer et les utilisateurs qui peuvent y accéder via leur magasin.
Avant de commencer
Assurez-vous d’avoir terminé les tâches suivantes avant de commencer à préparer et à créer votre déploiement.
Il y a une exception : la création d’un emplacement de ressources dans Citrix Cloud est répertoriée comme un prérequis. C’est également la première procédure de la liste de contrôle de déploiement. Ainsi, si vous créez l’emplacement de ressources dans le cadre des prérequis, ignorez cette procédure dans la séquence de la liste de contrôle. De même, effectuez cette procédure dans la liste de contrôle si vous ne l’avez pas fait auparavant.
Prérequis à remplir dans Citrix Cloud
- Créez un compte Citrix Cloud et abonnez-vous à Citrix DaaS.
- Créez un emplacement de ressources Citrix Cloud. (Cette procédure est également liée dans l’interface de déploiement rapide.)
Prérequis à remplir dans AWS
- Créez un compte utilisateur AWS. Le compte doit avoir :
- Des autorisations de rôle pour le client API Citrix.
- Des autorisations d’accès programmatique. Pour plus d’informations, consultez Autorisations d’accès programmatique au compte AWS.
- Créez le rôle workspaces_DefaultRole. Pour plus d’informations, consultez Créer le rôle workspaces_DefaultRole.
- Dans votre Active Directory :
- Utilisez l’option AD Connector pour stocker et gérer les informations. Pour plus de détails, consultez AD Connector.
- Créez une unité d’organisation (OU) où les machines virtuelles sont créées. Cette unité d’organisation doit avoir une stratégie Citrix pour la communication avec les Cloud Connectors et Citrix Cloud. Consultez la section Référence pour plus de détails.
- Configurez une stratégie de groupe pour la configuration du Citrix Cloud Connector™ :
- Téléchargez la dernière console de gestion des stratégies de groupe fournie par Citrix (CitrixGroupPolicyManagement_64.msi) depuis le site de téléchargement Citrix.
- Installez le MSI (cette machine doit avoir le runtime Visual Studio 2015 installé). Ensuite, créez une stratégie Citrix qui contient le paramètre de stratégie Contrôleurs. Ce paramètre spécifie les adresses des Cloud Connectors.
- Créer ou utiliser une passerelle NAT existante. Pour plus d’informations, consultez Passerelle NAT.
- Créer ou utiliser un ou plusieurs groupes de sécurité existants qui permettent aux Citrix Cloud Connectors de communiquer avec les machines virtuelles déployées. Pour plus d’informations, consultez Contrôler le trafic vers vos ressources AWS à l’aide de groupes de sécurité
-
Pour utiliser des images de bureau Windows 10 ou Windows 11 avec une location dédiée, configurez BYOL pour votre compte. Vous pouvez effectuer cette étape après avoir connecté votre compte. Pour plus d’informations, consultez Configurer BYOL pour votre compte.
Remarque :
Les versions Windows 10 N et Windows 11 N ne sont pas prises en charge pour BYOL.
- Si vous prévoyez d’utiliser BYOL, assurez-vous de disposer de licences Windows 10 ou Windows 11 suffisantes. Pour plus d’informations, consultez Apporter vos propres licences de bureau Windows.
- L’utilisation de Citrix DaaS pour Amazon WorkSpaces Core active automatiquement la fonctionnalité Bring Your Own Protocol (BYOP) dans Amazon WorkSpaces Core.
Préparation générale
Passez en revue chaque procédure avant de commencer. Avantage : Cela facilitera l’exécution des processus.
Créer un emplacement de ressources
Vous créez un emplacement de ressources dans Citrix Cloud.
- Un emplacement de ressources contient au moins deux Cloud Connectors qui communiquent avec Citrix Cloud. Les serveurs sur lesquels vous installez les Cloud Connectors doivent se trouver dans un VPC EC2, être joints à un domaine et disposer d’une connectivité Internet. Les Cloud Connectors doivent se trouver dans le même VPC que le répertoire que vous prévoyez d’utiliser.
- Pour plus d’informations sur les Cloud Connectors, consultez Citrix Cloud Connector et comment les provisionner.
- L’emplacement de ressources peut également contenir vos serveurs Active Directory. Pour plus d’informations, consultez Connecter Active Directory à Citrix Cloud.
Connecter votre compte AWS
Cette procédure active les autorisations pour que Citrix DaaS puisse se connecter à AWS.
Pour connecter votre compte AWS, suivez les étapes suivantes :
- Dans la vignette DaaS, cliquez sur Gérer pour ouvrir Studio.
-
Dans le volet gauche, sélectionnez Déploiement rapide > Amazon WorkSpaces Core > Comptes, puis cliquez sur Connecter un compte.
-
Sur la page Authentifier le compte, suivez les étapes suivantes :
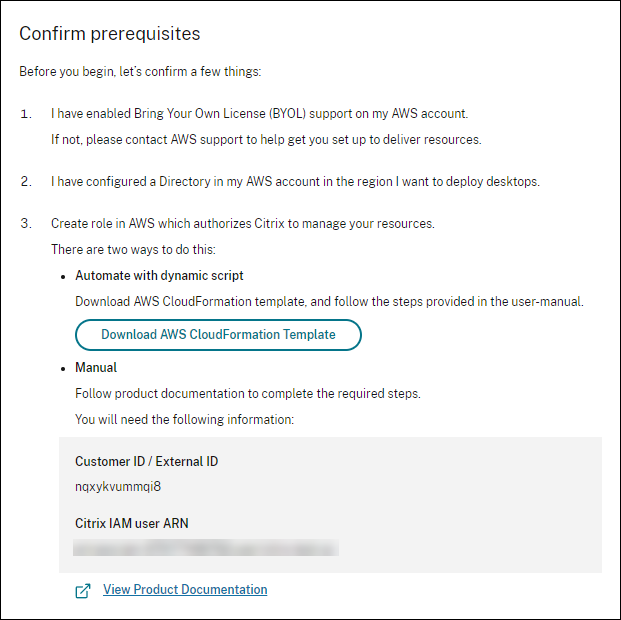
- Développez le panneau Prérequis pour examiner les exigences de configuration.
- Dans le panneau Prérequis, téléchargez le modèle AWS CloudFormation à partir de l’assistant Connecter un compte et enregistrez-le localement. Vous téléchargerez ce modèle plus tard lorsque vous créerez la pile AssumeRole dans AWS.
-
Dans le champ ID de rôle, saisissez l’Amazon Resource Name (ARN) du rôle qui autorise Citrix à gérer vos ressources.
Conseil :
- L’ID de rôle se trouve dans la console de gestion AWS en accédant à IAM > Rôles.
- Si vous utilisez le script
CloudFormation, accédez à CloudFormation et cliquez sur la pile correspondante qui a été utilisée pour créer le rôle. Accédez à l’onglet Ressources et cliquez sur la ressource avec LogicalIDCitrixAssumeRole.
- Saisissez un nom convivial pour le compte dans le champ Nom.
- Cliquez sur Suivant. La page Sélectionner une région s’ouvre.
Remarque :
- Vous ne pouvez pas connecter deux comptes dans la même région pour le même compte AWS.
- Pour créer un AssumeRole, consultez Créer un AssumeRole pour l’intégration d’Amazon WorkSpaces Core.
- Sur la page Sélectionner la région, sélectionnez la région où vous souhaitez déployer vos bureaux et cliquez sur Suivant. La page Résumé s’ouvre.
- Sur la page Résumé, vérifiez les informations que vous avez fournies. Cliquez sur Connecter. Le processus de connexion peut prendre plusieurs heures.
Remarque :
Après avoir connecté votre compte, vous pouvez configurer BYOL à tout moment. Pour plus d’informations, consultez Configurer BYOL pour votre compte.
Créer un AssumeRole pour l’intégration d’Amazon WorkSpaces Core
Pour créer un AssumeRole pour Amazon WorkSpaces Core, suivez les étapes suivantes :
- Dans la fenêtre de votre navigateur, ouvrez le site web Amazon Web Services et connectez-vous.
- Dans le champ Rechercher, tapez cloudformation et appuyez sur Entrée.
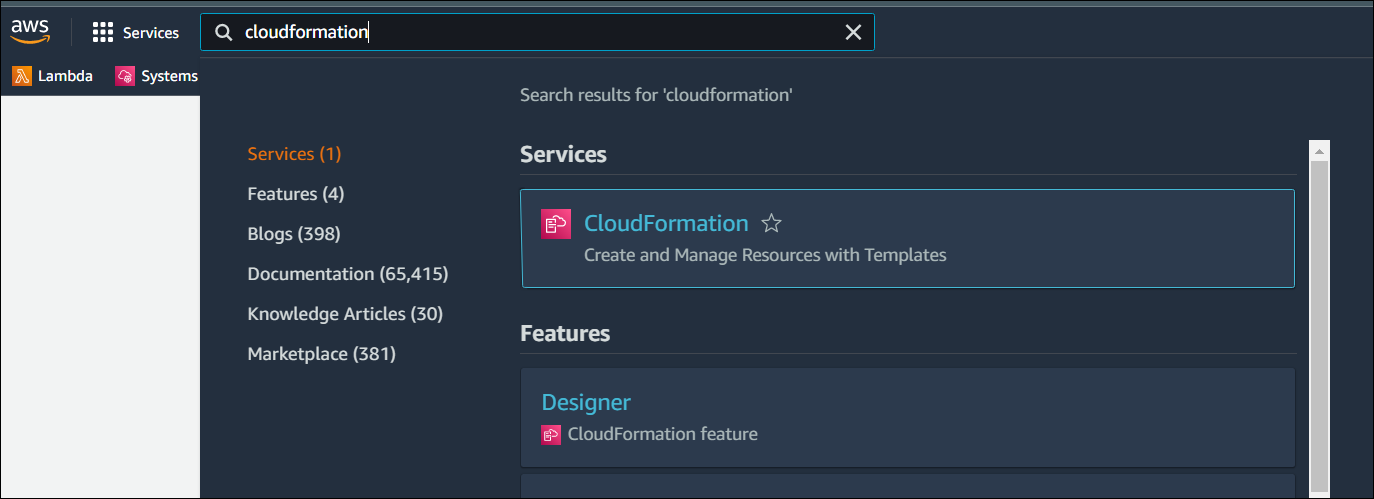
- Sous Services, sélectionnez CloudFormation. La fenêtre Piles s’ouvre.
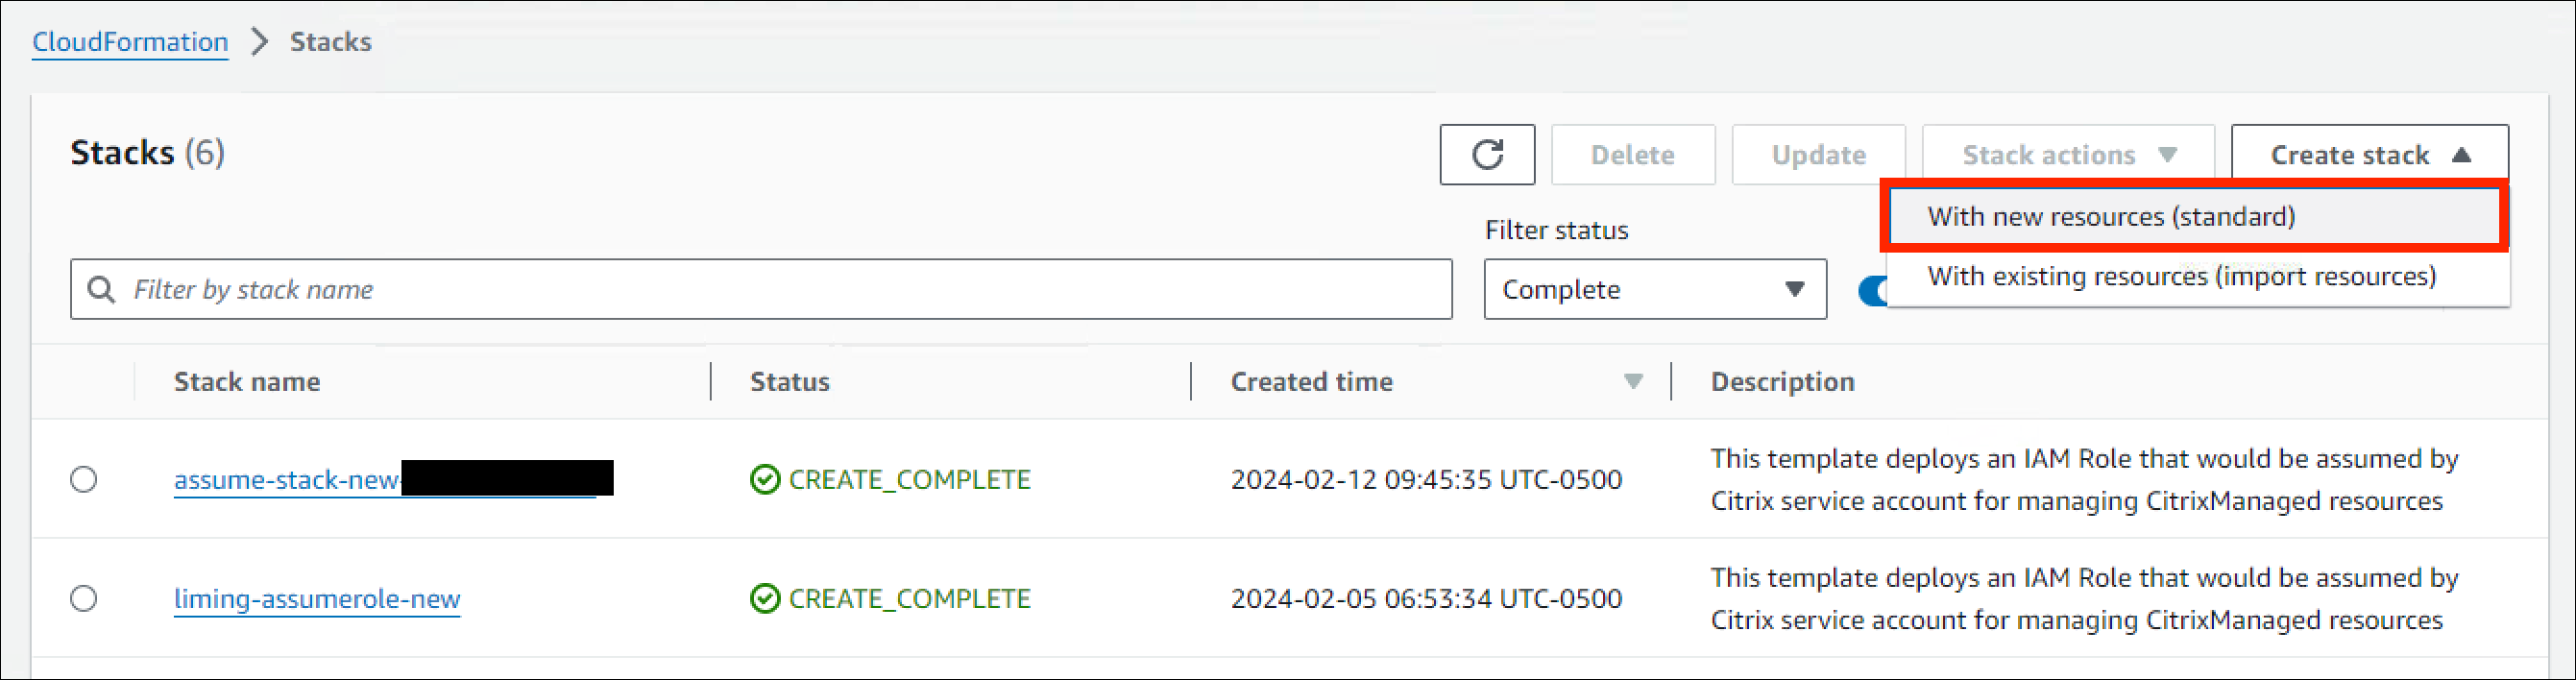
- Cliquez sur Créer une pile > Avec de nouvelles ressources (standard) dans le coin supérieur droit. La fenêtre Créer une pile s’ouvre.
- Sous Prérequis – Préparer le modèle, sélectionnez Le modèle est prêt.
- Sous Spécifier le modèle, cliquez sur Charger un fichier de modèle > Choisir un fichier, puis cliquez sur Suivant. Le volet Spécifier les détails de la pile s’ouvre.
-
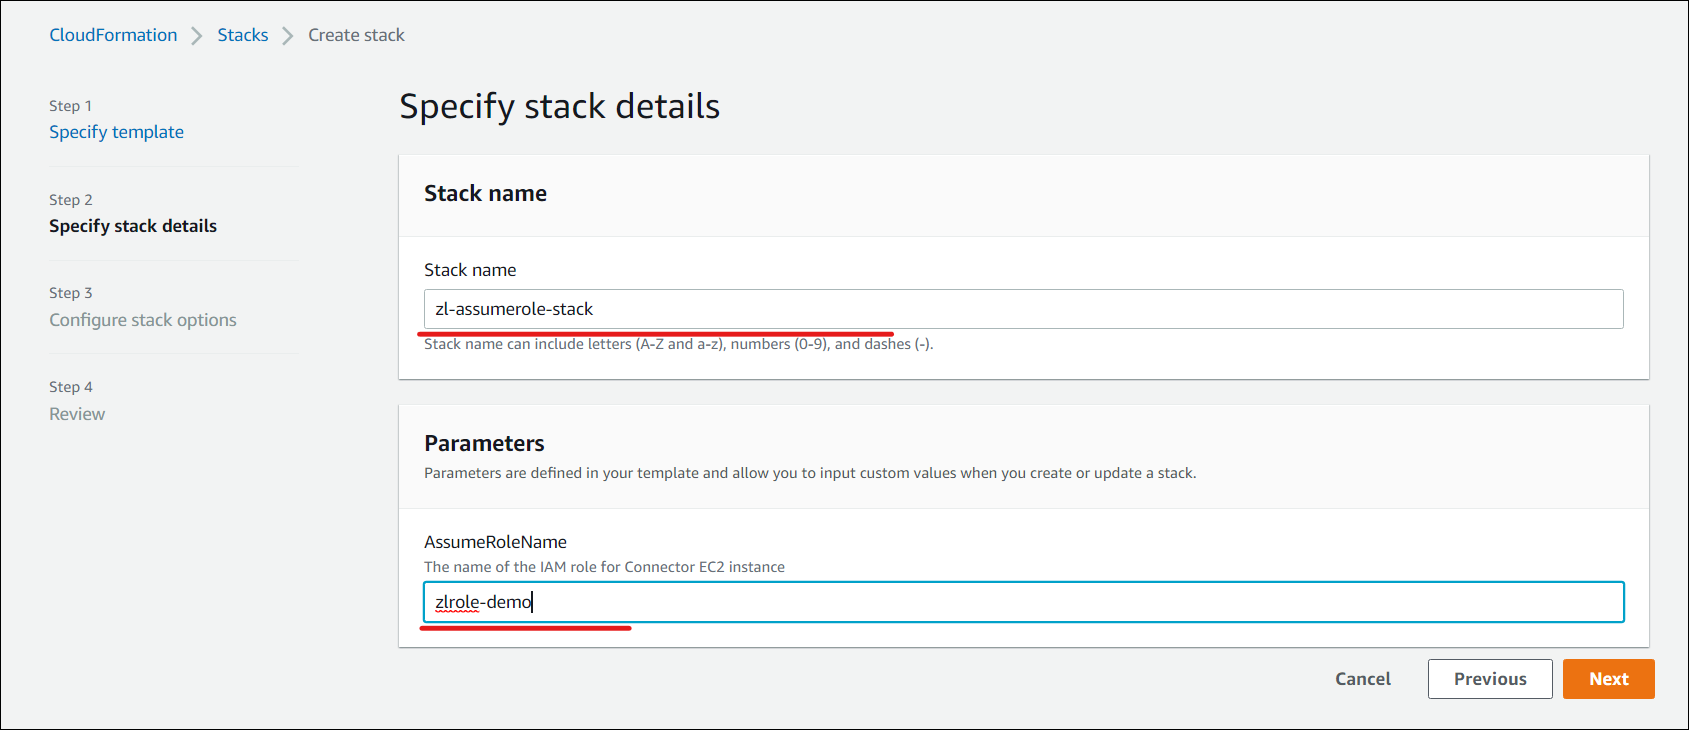
Dans le volet Spécifier les détails de la pile, indiquez un Nom de pile et un Nom de rôle d’assomption, puis cliquez sur Suivant. Le volet Configurer les options de la pile s’ouvre.
-
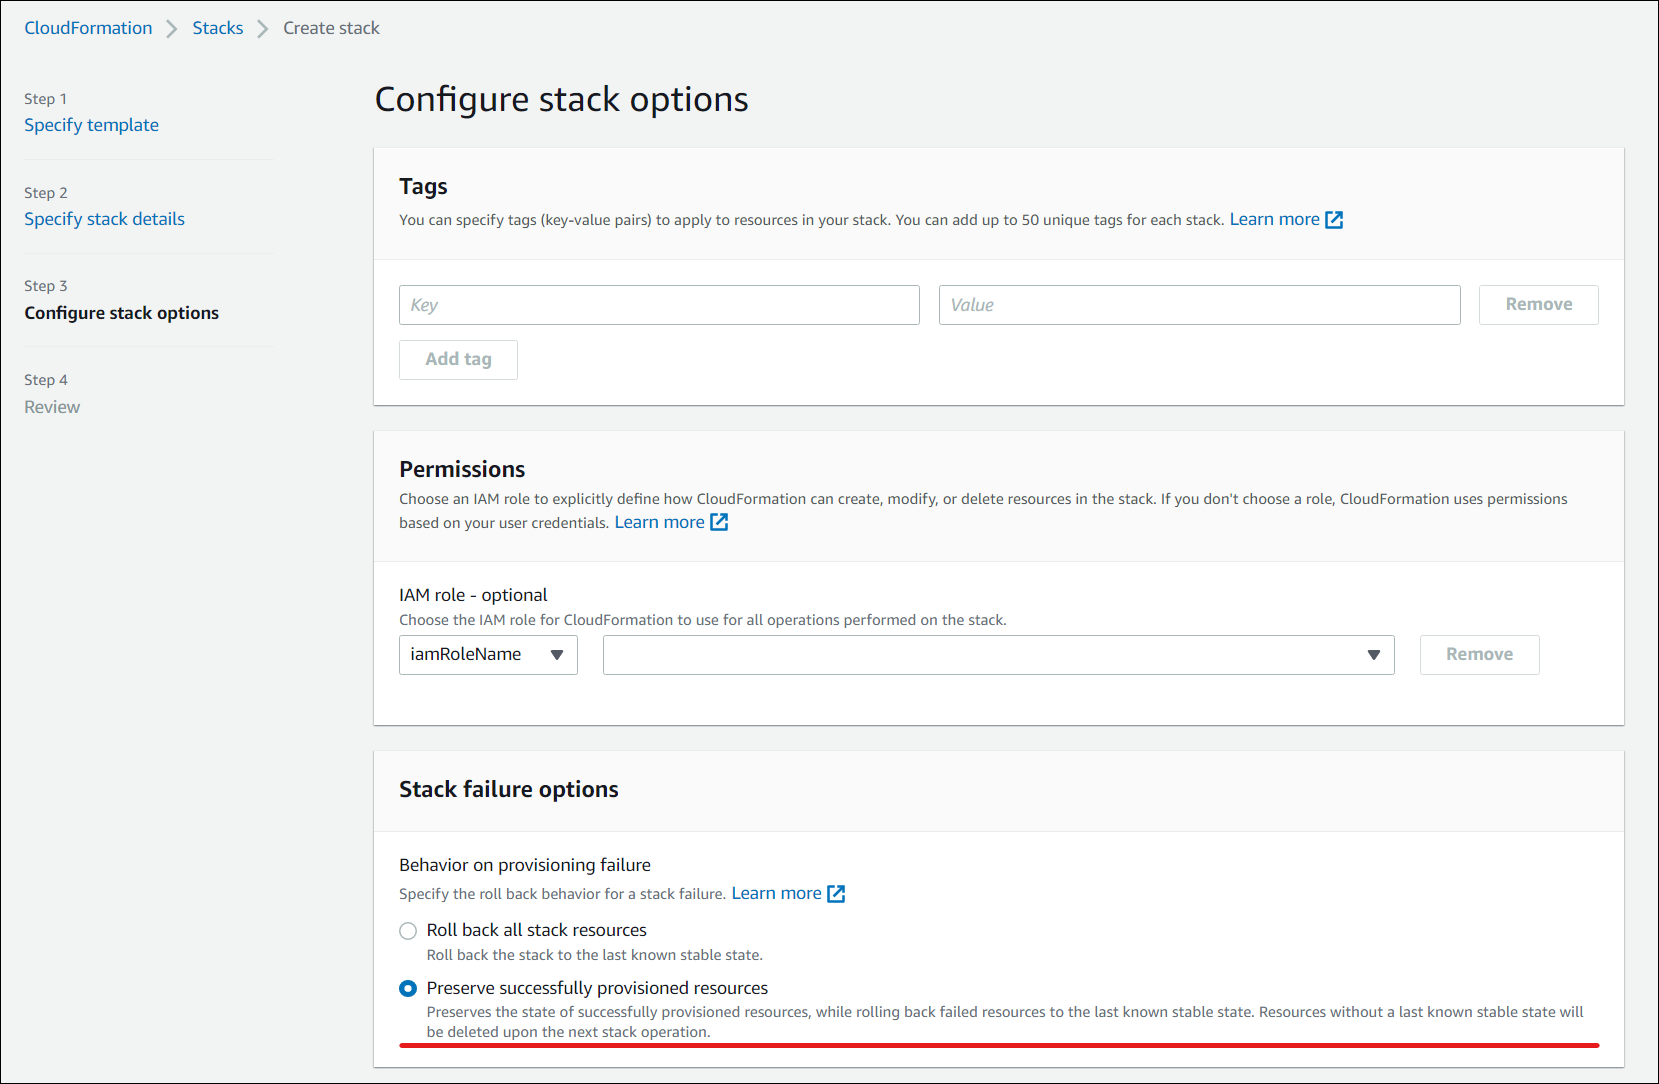
Dans le volet Configurer les options de pile, sélectionnez l’option Préserver les ressources provisionnées avec succès. Cette option préserve l’état des ressources provisionnées avec succès. Les ressources sans dernier état stable connu sont supprimées lors de la prochaine opération de pile.
-
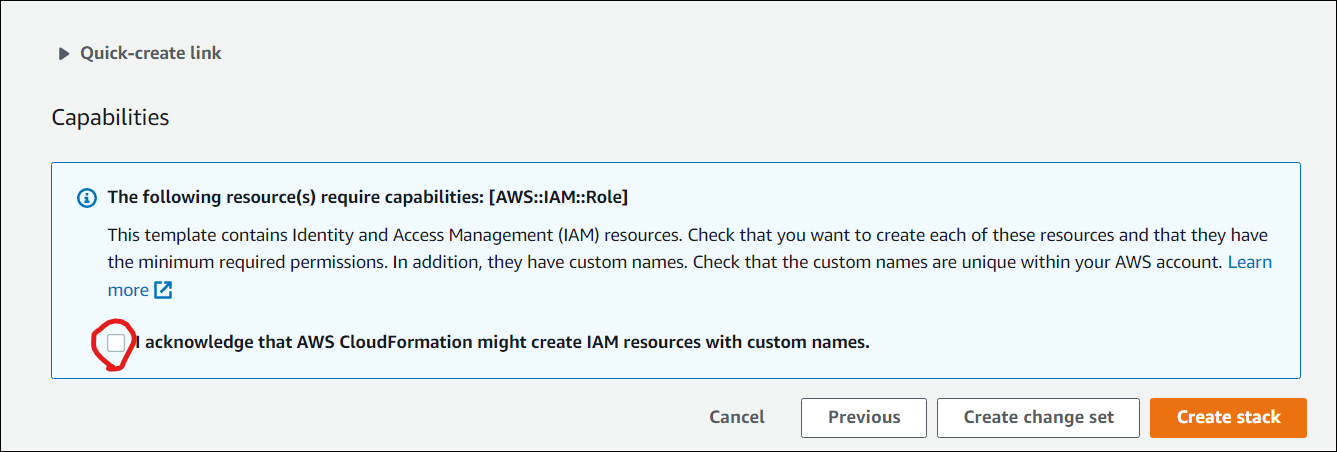
Dans la fenêtre contextuelle Fonctionnalités, cochez la case Je reconnais qu’AWS CloudFormation peut créer des ressources IAM avec des noms personnalisés, puis cliquez sur Créer la pile.
- L’onglet Événements affiche l’état de la pile créée.
-
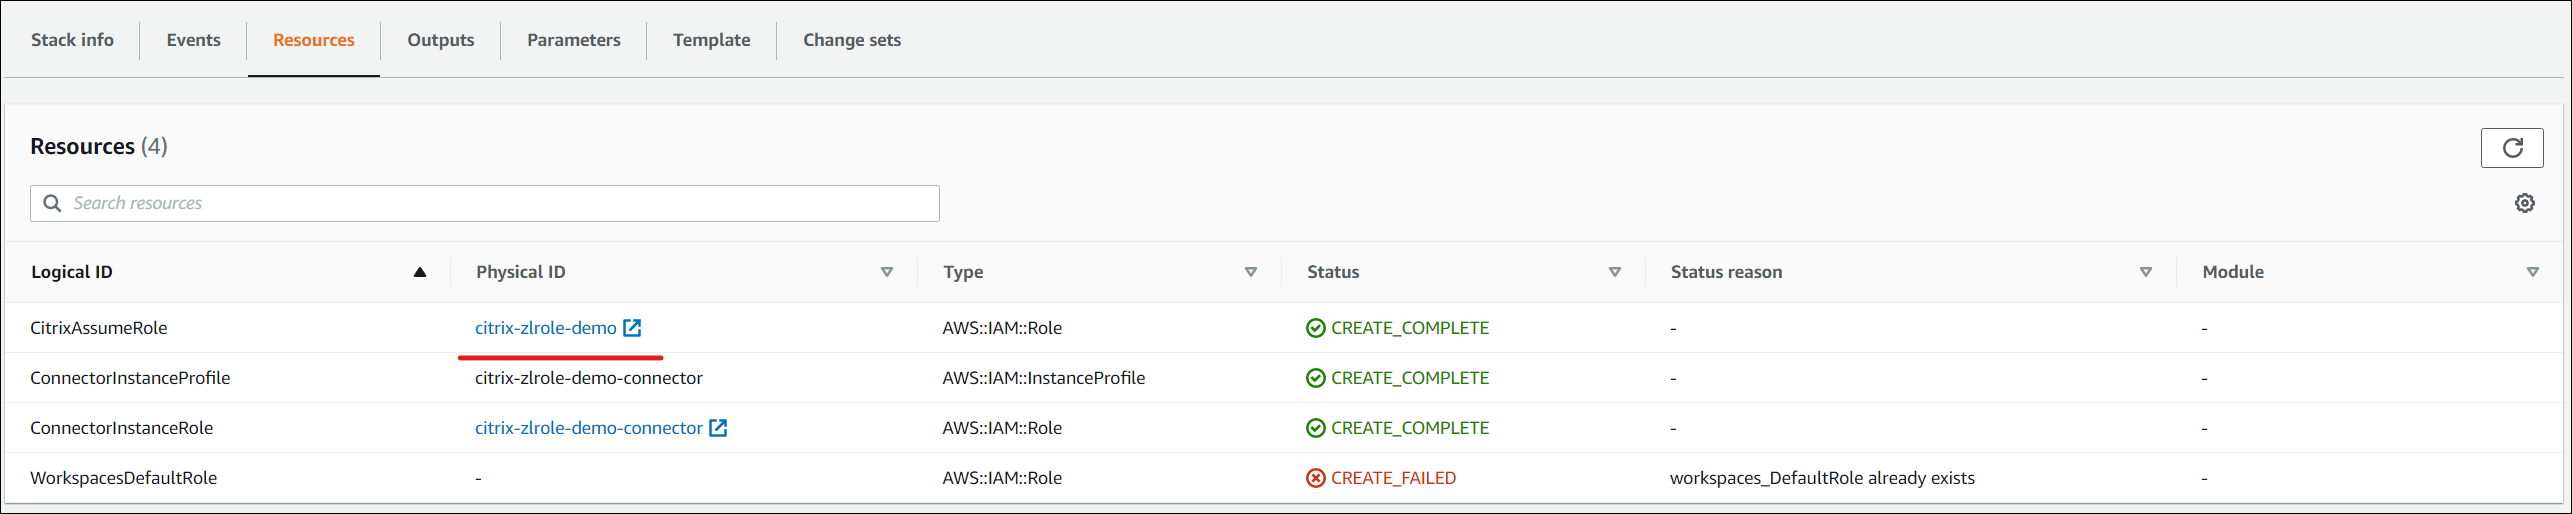
Dans l’onglet Ressources, sélectionnez l’ID physique correspondant au rôle AssumeRole créé.
-
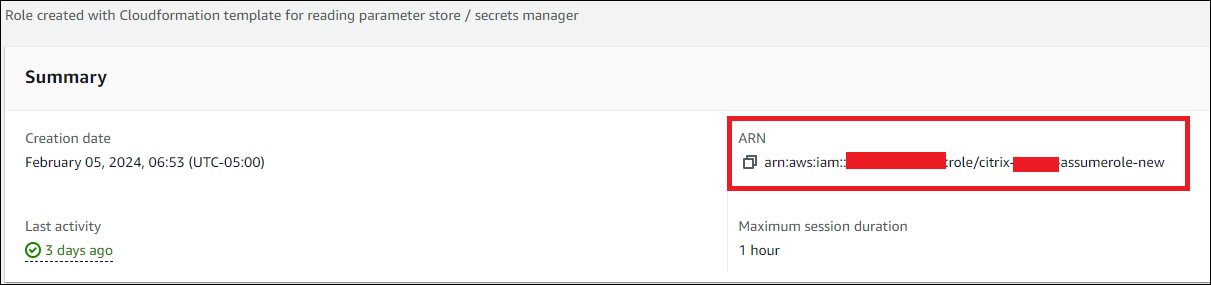
Le volet Résumé affiche l’Amazon Resource Name (ARN) généré.
Remarque :
La création de la pile peut échouer car workspaces_DefaultRole a déjà été créé. Cela n’affecte pas la création de l’AssumeRole.
- Reprenez la procédure à partir de l’étape 3 dans Connecter votre compte AWS.
(Facultatif) Configurer BYOL pour votre compte
Bring Your Own License (BYOL) vous permet d’importer et d’utiliser des images de bureau Windows 10 ou Windows 11 pour votre déploiement Citrix DaaS pour Amazon WorkSpaces Core. BYOL permet une location dédiée pour les connexions d’annuaire et l’accès aux images de machine basées sur EC2.
Important :
L’activation de BYOL est une modification permanente pour votre compte AWS et ne peut être annulée qu’en supprimant toutes les ressources et en contactant le support AWS.
Vous pouvez configurer BYOL pour un compte AWS authentifié à partir de la liste Comptes ou du panneau de détails du compte.
Conditions préalables :
- Le compte AWS est à l’état Authentifié.
- BYOL n’a pas encore été configuré pour le compte.
- BYOL est activé dans la console AWS WorkSpaces pour votre compte. Pour l’activer, contactez votre responsable de compte AWS, votre représentant commercial ou le centre de support AWS. Pour plus d’informations, consultez Activer BYOL pour votre compte à l’aide de la console Amazon WorkSpaces.
Pour configurer BYOL pour votre compte, suivez ces étapes :
- Dans Web Studio, accédez à Quick Deploy > Amazon WorkSpaces Core > Comptes.
- Sélectionnez le compte AWS pour lequel vous souhaitez configurer BYOL.
-
Cliquez sur Configurer BYOL. L’assistant Configurer BYOL s’ouvre.
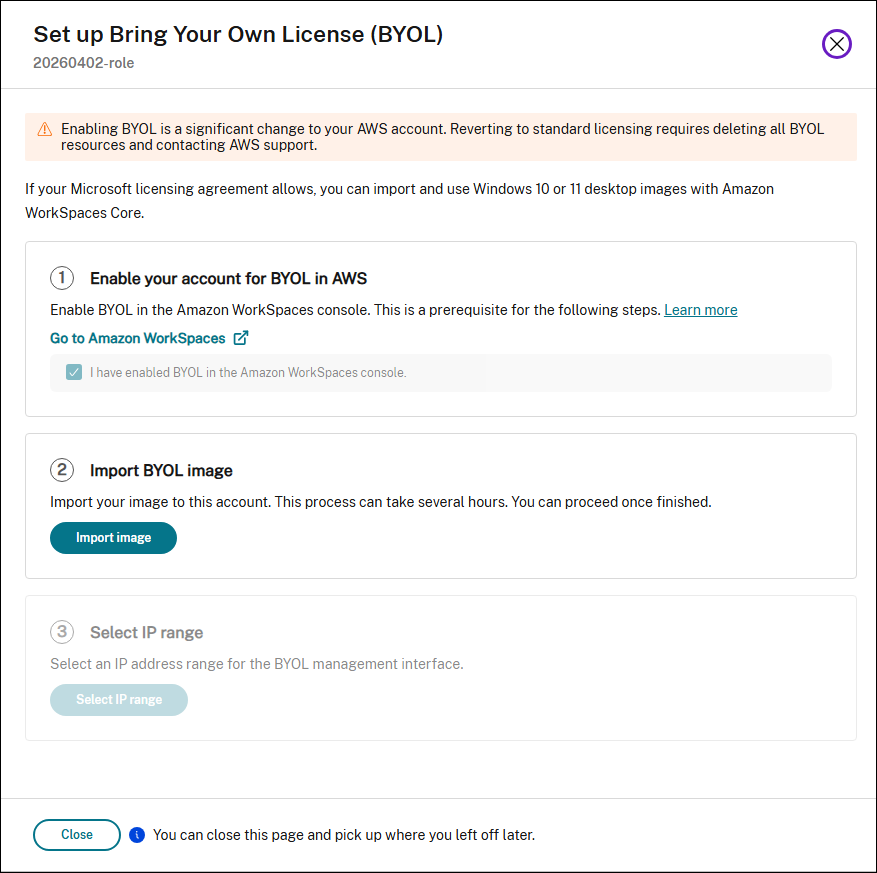
- À l’étape Activer votre compte pour BYOL dans AWS :
- Cliquez sur Accéder à Amazon WorkSpaces pour ouvrir la console AWS WorkSpaces et activer BYOL pour votre compte.
- Après avoir activé BYOL dans AWS, cochez la case Confirmer que j’ai activé BYOL.
- Cliquez sur Suivant.
-
À l’étape Importer une image BYOL, cliquez sur Importer l’image pour importer une image de bureau Windows 10 ou Windows 11 dans votre compte.
Remarque :
L’importation d’une image peut prendre plusieurs heures. Vous pouvez fermer cette page et revenir plus tard pour vérifier l’état de l’importation.
Une fois la configuration BYOL terminée, le panneau de détails du compte affiche l’état BYOL, la plage d’adresses IP et les images disponibles.
Créer une connexion d’annuaire
Remarque :
Désenregistrez votre répertoire AWS au début de cette étape. Après avoir créé une connexion d’annuaire avec Citrix DaaS, le répertoire sélectionné est enregistré pour créer des Amazon WorkSpaces avec Citrix DaaS.
Cette procédure crée une connexion qui permet d’accéder à l’Active Directory de votre organisation.
Conditions préalables :
- Un emplacement de ressources contenant deux Cloud Connectors.
- Un groupe de sécurité.
- Une OU dans votre Active Directory.
Pour plus de détails sur les conditions préalables, consultez Avant de commencer.
Vous pouvez démarrer cette procédure à partir de l’un des deux emplacements suivants :
- Un lien sur la liste de contrôle de démarrage rapide.
- Dans Studio, sélectionnez Studio > Quick Deploy > Amazon WorkSpaces Core > Directory connections. Cliquez ensuite sur Create Directory Connection.
Suivez la séquence Create directory connection :
- Connect directory : Sélectionnez le compte dans le menu déroulant. Sélectionnez Dedicated ou Shared pour la location.
-
Resource location : Sélectionnez le compte et le répertoire. (Le compte sélectionné doit avoir au moins un répertoire.)
- Sélectionnez deux sous-réseaux dans lesquels les machines de bureau seront déployées. Les sous-réseaux doivent se trouver dans des zones de disponibilité appropriées.
- Spécifiez un nom convivial pour cette connexion.
- Lorsque vous avez terminé, cliquez sur Next.
-
Virtual machine settings : Les paramètres que vous sélectionnez s’appliquent à toutes les machines virtuelles qui utilisent cette connexion d’annuaire.
- L’unité d’organisation sélectionnée doit correspondre à l’unité d’organisation ciblée par la stratégie de groupe Citrix.
- Sélectionnez un groupe de sécurité.
- Indiquez si vous souhaitez accorder des privilèges d’administrateur à chaque utilisateur affecté aux machines virtuelles.
Importer une image
Cette procédure vous permet de créer une expérience de bureau pour vos utilisateurs. Vous pouvez désormais importer deux types d’images :
- Image EC2 - Pour importer cette image, la condition préalable est d’installer Citrix Virtual Delivery Agent et tous ses pilotes. L’image doit également être préparée pour BYOL. Un script BYOL est disponible à l’adresse : BYOLChecker.zip.
- Image Workspace - Pour importer cette image, la condition préalable est d’installer Citrix Virtual Delivery Agent et tous ses pilotes.
Pour importer l’image, suivez les étapes :
- Dans Web Studio > Quick Deploy > Amazon WorkSpaces Core, cliquez sur Images.
- Dans Mes images, cliquez sur Importer une image.
- Prérequis : Fournit les détails des prérequis pour l’image EC2 et l’image Workspace. Cliquez sur Suivant : Choisir une image.
-
Choisir une image
- Fournissez un nom convivial pour l’image.
- Sélectionnez un compte.
- Dans la liste déroulante Image, vous pouvez sélectionner des images de type EC2 ou WSI.
- Si vous sélectionnez EC2, choisissez l’application à installer dans le menu déroulant Application et cliquez sur Suivant : Résumé. Les images de type EC2 ne prennent en charge que les sessions uniques.
- Si vous sélectionnez WSI, assurez-vous que la prise en charge des sessions et le processus d’ingestion sont alignés avec la configuration de l’image. Bien qu’une non-concordance n’écrase pas les paramètres de l’image, elle pourrait entraîner un échec de déploiement en raison d’une incompatibilité. Sélectionnez la prise en charge des sessions comme session unique ou multi-session.
- Fournissez une description et cliquez sur Suivant : Résumé.
- Cliquez sur Suivant. La page Résumé s’ouvre.
-
Dans la page Résumé, vérifiez les informations que vous avez fournies et cliquez sur Importer une image.
Remarque :
L’importation d’une image peut prendre plusieurs heures.
- Sélectionnez n’importe quelle image et cliquez sur Afficher les détails. La page des détails affiche les options sélectionnées lors de la création des images, telles que Compte, Prise en charge de session, Tenancy, Applications, et autres.
Remarque :
Lorsque vous créez un déploiement, sur la page Image et performances :
- Si la connexion d’annuaire sélectionnée a une location dédiée, alors les images listées sont uniquement des sessions uniques. Sur la page Postes de travail, vous pouvez choisir de créer des postes de travail avec ou sans attribution d’utilisateurs.
- Si la connexion d’annuaire sélectionnée a une location partagée, alors les images listées sont à la fois des sessions uniques et multiples. Si vous sélectionnez une image avec plusieurs sessions, alors sur la page Postes de travail, seule l’option Créer des postes de travail sans attribuer d’utilisateurs est activée.
Exigences pour les images de location dédiée
- Les images doivent être soit Windows 10 Pro, soit Windows 11 Pro.
- Exécutez le script BYOLChecker pendant la préparation de l’image.
- L’image ne peut être configurée qu’en prise en charge de session unique.
- Lors de la création d’une image AMI dans EC2, l’instantané doit être non chiffré.
- Le protocole d’ingestion par défaut lors de l’importation d’image est régulier. Cependant, les clients peuvent opter pour le protocole d’ingestion graphique G4DN, qui installe des pilotes supplémentaires et nécessite des machines de niveau supérieur.
- Lors de l’importation d’image, les clients peuvent ajouter une application bureautique à installer. Cela limitera la création d’espaces de travail aux déploiements d’utilisateurs pré-attribués.
- Les images nécessitent que la connexion d’annuaire soit définie comme dédiée.
- Vous pouvez créer des déploiements de session unique pré-attribués ou des déploiements de session unique découplés (en pool).
Exigences pour les images de location par défaut ou partagée
- Sélectionnez le bundle Windows Server BYOP pour créer un espace de travail.
- L’espace de travail doit être non chiffré, et seul le mode Always On est pris en charge.
- Connectez-vous à l’espace de travail depuis le connecteur en utilisant l’adresse IP privée via RDP et connectez-vous avec les mêmes informations d’identification utilisateur que celles attribuées à l’espace de travail. L’image ne peut pas être enregistrée s’il existe plusieurs profils utilisateur sur la machine.
- Installez le VDA et exécutez l’application de vérification d’image.
- Le VDA peut être configuré en mode session unique ou multi-session.
- Redémarrez l’espace de travail et enregistrez-le en tant qu’image.
- Une fois l’image enregistrée, elle peut être importée dans l’environnement Citrix.
- Le protocole d’ingestion par défaut lors de l’importation d’image est régulier. Cependant, si le bundle de base était basé sur G4DN, vous pouvez opter pour le protocole d’ingestion graphique G4DN.
- Les images nécessitent que la connexion au répertoire soit définie comme partagée.
- Si vous avez configuré et enregistré l’image en tant que session unique, vous pouvez créer des déploiements de session unique pré-attribués ou des déploiements de session unique découplés (en pool).
- Si vous avez configuré et enregistré l’image en tant que multi-session, vous ne pouvez créer que des déploiements multi-sessions découplés (en pool).
Compatibilité du système d’exploitation, du type de répertoire et de la prise en charge des sessions
| Image | Prise en charge des sessions | Location de répertoire AWS | Type de déploiement | Persistance |
|---|---|---|---|---|
| Windows Desktop 11 Pro | Session unique | Dédié | Dédié ou en pool | Persistant |
| Windows Desktop 10 Pro | Session unique | Dédié | Dédié ou en pool | Persistant |
| Windows Server 2022 | Multi-session | Partagé | En pool | Persistant |
| Windows Server 2022 | Session unique | Partagé | Dédié ou en pool | Persistant |
| Windows Server 2019 | Multi-session | Partagé | En pool | Persistant |
| Windows Server 2019 | Session unique | Partagé | Dédié ou en pool | Persistant |
Remarque :
Toutes les instances sont persistantes et, grâce à la fonction de pools, les instances sont attribuées sur la base de la première utilisation. Les instances restent provisionnées sans utilisateur attribué. Lorsqu’un utilisateur se connecte pour la première fois, cette instance lui est attribuée pour toutes les connexions futures.
Intégrer l’image Microsoft Office 2019 lors de l’importation d’une image
Pour intégrer l’image Microsoft Office 2019 lors de l’importation d’une image :
- Dans Web Studio > Quick Deploy > Amazon WorkSpaces Core, cliquez sur Images.
- Dans Mes images, cliquez sur Importer une image.
- Dans Importer une image > Conditions préalables, cliquez sur Suivant : Choisir une image.
- Dans Importer une image > Choisir une image :
- Sélectionnez un compte dans la liste déroulante Compte.
- Sélectionnez une AMI dans la liste déroulante AMI.
- Saisissez le nom de l’image dans le champ Nom.
- Sélectionnez Inclure Microsoft Office 2019 Professional Plus dans l’image.
- Saisissez une description dans le champ Description.
- Dans Import Image > Choose image, cliquez sur Suivant : Résumé.
- Dans Choose Image > Summary, assurez-vous que Selected apparaît pour Microsoft Office 2019.
- Dans My Images, cliquez sur Import Image. Le statut de l’image récemment déployée affiche importing jusqu’à ce que l’opération d’importation soit terminée.
- Dans My Images, sélectionnez l’image récemment déployée et cliquez sur View Detail.
- Dans le panneau Detail, le champ Microsoft Office 2019 affiche Included.
Remarque :
Seules les versions suivantes du système d’exploitation sont compatibles :
- Windows 10 Version 21H2 (Mise à jour de décembre 2021)
- Windows 10 Version 22H2 (Mise à jour de novembre 2022)
- Windows 10 Enterprise LTSC 2019 (1809) (1809)
- Windows 10 Enterprise LTSC 2021 (21H2) (21H2)
- Windows 11 Version 22H2 (version d’octobre 2022)
Créer une image personnalisée à partir d’une instance WorkSpaces existante
Pour créer une image personnalisée pour un utilisateur :
- Dans Web Studio > Quick Deploy > Amazon WorkSpaces Core, sélectionnez Deployments.
- Sélectionnez le déploiement contenant les machines que vous souhaitez gérer et cliquez sur Afficher les détails.
-
Dans le volet Déploiement, sous l’onglet Utilisateurs, sélectionnez l’Utilisateur dont l’état de l’espace de travail est disponible et cliquez sur Créer une image personnalisée.
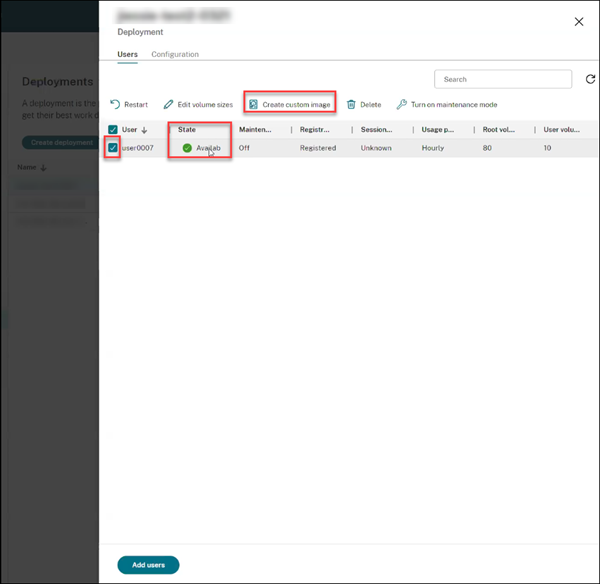
Remarque :
Vous ne pouvez créer une image personnalisée que pour le déploiement dont l’état de l’espace de travail est disponible.
-
Dans le volet Créer une image personnalisée :
- Vérifiez les informations Propriétés de l’image, SE et Compte de l’utilisateur sélectionné.
- Notez le message d’avertissement qui indique la durée pendant laquelle le déploiement du bureau sera en mode maintenance pendant le processus.
- Remplissez les champs obligatoires tels que Nom de l’image et Description. Le champ Nom de l’image suggère les caractères autorisés pour les noms d’image.
- Cliquez sur Créer. La fenêtre du nœud Images s’ouvre.
- Cliquez sur le bouton Actualiser. L’image personnalisée nouvellement créée est répertoriée avec le Statut En attente.
- Sélectionnez l’image personnalisée et cliquez sur Afficher les détails. La fenêtre Image s’ouvre avec des détails tels que le Statut, le Compte, l’ID, le SE et la Description.
- Cliquez sur Déploiements dans la navigation de gauche. Le Statut du nouveau déploiement s’affiche comme Mise à jour.
-
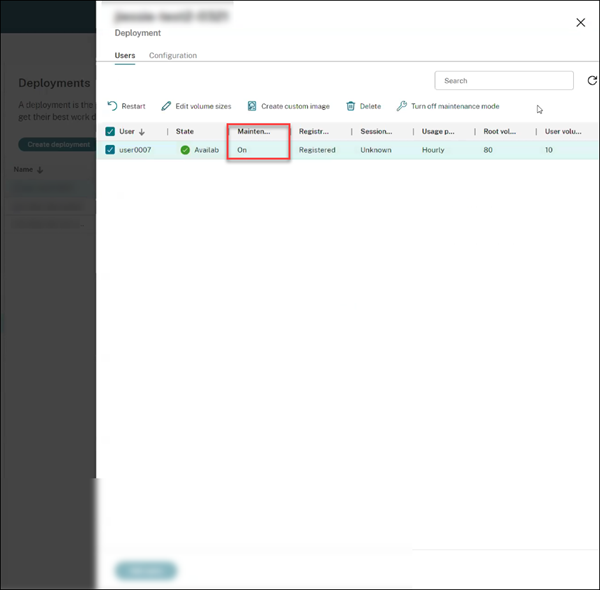
Sélectionnez le nouveau déploiement et cliquez sur Afficher les détails.
- Dans le volet Déploiement, l’onglet Maintenance s’affiche comme Activé.
En guise de bonne pratique :
- Utilisez un Virtual Private Cloud (VPC) distinct qui n’est pas connecté à votre environnement de production.
- Pour les WorkSpaces Windows, évitez de configurer des objets de stratégie de groupe (GPO) avant de créer l’image. Pour plus d’informations, consultez Bonnes pratiques.
- Utilisez un connecteur AD dédié pour la création d’images.
- Utilisez une unité d’organisation (OU) dédiée dans Active Directory pour la création d’images. Pour plus d’informations, consultez Bonnes pratiques pour la création réussie d’images BYOL pour Amazon WorkSpaces.
Créer un déploiement
Un déploiement est un groupe de bureaux auxquels les utilisateurs peuvent accéder depuis leur magasin. Cette procédure spécifie les caractéristiques des machines virtuelles à déployer en tant que bureaux, et quels utilisateurs AD peuvent les utiliser.
Remarque :
Le nom de l’ordinateur est défini par Amazon lors de la création de l’espace de travail et est utilisé comme identifiant pour garantir l’exactitude des données de l’espace de travail. Vous ne pouvez pas modifier le nom de l’ordinateur à l’aide de Citrix DaaS pour Amazon Workspaces Core.
Prérequis
Effectuez toutes les étapes répertoriées dans Préparer et créer un déploiement.
- Dans Web Studio > Quick Deploy > Amazon WorkSpaces Core > Déploiements, cliquez sur Créer un déploiement.
- Dans la page Image et performances,
- si vous sélectionnez une location dédiée, comme connexion d’annuaire, la liste déroulante des images affiche les images qui ont une location dédiée. Les images avec location dédiée ne prennent en charge que les sessions uniques.
- si vous sélectionnez une location partagée comme connexion d’annuaire, la liste déroulante Image affiche les images qui ont une location par défaut. Les images avec une location partagée prennent en charge les sessions uniques et multiples.
- Sélectionnez les tailles de performance et de volume racine. Cliquez sur Suivant : Chiffrement.
-
Chiffrement : Dans la section Sélectionner la préférence de clé de chiffrement :
- L’option Utiliser la clé KMS gérée par AWS est sélectionnée par défaut. Cela chiffre à la fois le volume racine et le volume utilisateur et est géré par AWS.
- Si vous sélectionnez l’option Utiliser une clé gérée par le client, assurez-vous de créer d’abord la clé dans AWS Key Management. Une fois créée, saisissez la clé dans le champ Alias de clé et cliquez sur Suivant : Desktops.
Remarque :
Les clés de chiffrement se trouvent dans la console Key Management Service (KMS) sous Clés gérées par AWS ou Clés gérées par le client.
-
Desktops :
- Une nouvelle option, Créer des postes de travail sans attribuer d’utilisateurs, est ajoutée. Si vous sélectionnez cette option, il est recommandé de configurer l’emplacement du profil utilisateur pour qu’il soit stocké sur le lecteur D: ou à un emplacement externe. Par défaut, le profil utilisateur est stocké sur le lecteur C:. Les données et les paramètres utilisateur sur le lecteur C: sont perdus si vous reconstruisez le WorkSpace. Spécifiez le nombre de postes de travail que vous souhaitez ajouter au déploiement. Le type d’attribution de poste de travail pour cette option est Pool aléatoire non attribué. Cliquez sur Suivant : Résumé.
Remarque :
L’option Créer des postes de travail sans attribuer d’utilisateurs n’est pas disponible pour les images avec des applications fournies par AWS. Par conséquent, vous devez attribuer des utilisateurs lors de la création des postes de travail.
- Si vous sélectionnez l’option existante Attribuer des utilisateurs lors de la création des postes de travail, recherchez et sélectionnez les utilisateurs qui seront autorisés à accéder aux postes de travail. Si vous souhaitez personnaliser les tailles de volume pour un utilisateur, sélectionnez Modifier les tailles de volume utilisateur et racine, puis spécifiez les tailles. Le type d’attribution de poste de travail pour cette option est Statique pré-attribué. Cliquez sur Suivant : Résumé.
- Résumé : Vérifiez les informations que vous avez fournies et indiquez un Nom de déploiement. Cliquez sur Créer un déploiement. La page Déploiement affiche la nouvelle colonne Postes de travail avec les détails des postes de travail attribués.
- Re-synchroniser : Cliquez sur Re-synchroniser pour un déploiement qui est en état d’attente ou si le nombre de machines répertoriées dans un déploiement ne correspond pas au nombre de machines répertoriées dans AWS.
- Sélectionnez un déploiement et cliquez sur Afficher les détails. La page des détails du déploiement affiche trois onglets :
- Postes de travail : Sélectionnez un poste de travail et les paramètres à modifier s’affichent.
- Applications : Cet onglet vous permet d’ajouter de nouvelles applications et de supprimer les applications existantes. Pour plus d’informations sur l’ajout d’applications à un déploiement existant, consultez Étape 6. Applications.
- Utilisateurs : Cet onglet est disponible uniquement pour les déploiements non attribués afin d’affecter des utilisateurs ou des groupes pour lancer le poste de travail. Cliquez sur Ajouter. Mettez à jour les paramètres requis et cliquez sur Rechercher maintenant. Vous pouvez sélectionner plusieurs utilisateurs dans le tableau et cliquer sur OK > Terminé. Vous pouvez ajouter d’autres utilisateurs et également supprimer un utilisateur existant en sélectionnant les options appropriées.
- Configuration : Cet onglet affiche le type d’affectation du poste de travail sélectionné. S’il s’agit d’un poste de travail non attribué, le type d’affectation du poste de travail est Pool aléatoire non attribué.
Intégrer les applications Microsoft 365 pour Windows
Pour intégrer les applications Microsoft 365, consultez Applications Microsoft 365 pour les entreprises désormais disponibles sur les services Amazon WorkSpaces et Microsoft 365 Bring Your Own License (BYOL).
Gérer les machines dans un déploiement
En plus des fonctionnalités de gestion des machines décrites dans Gérer les catalogues de machines, pour certaines actions, vous pouvez sélectionner des machines à gérer à partir d’un déploiement.
Pour gérer les machines dans un déploiement :
- Dans Web Studio > Quick Deploy > Amazon WorkSpaces Core, sélectionnez Déploiements.
- Dans le volet Déploiements, sélectionnez le déploiement contenant les machines que vous souhaitez gérer.
- Cliquez sur Afficher les détails.
- Dans le volet Détails du déploiement, sélectionnez la machine que vous souhaitez gérer.
- Parmi les actions affichées, sélectionnez celle que vous souhaitez effectuer sur la machine :
- Cliquez sur Modifier la taille du volume pour modifier la taille du volume de la machine.
- Cliquez sur Supprimer pour supprimer la machine du déploiement et d’AWS. Si une machine se trouve dans un groupe de mise à disposition, elle ne peut être supprimée que si elle est en mode maintenance.
- Cliquez sur Activer/Désactiver le mode maintenance pour activer (s’il est désactivé) ou désactiver (s’il est activé) le mode maintenance pour la machine.
Ajouter des applications à un déploiement
Pour ajouter des applications à un déploiement existant :
- Dans Web Studio > Quick Deploy > Amazon WorkSpaces Core, sélectionnez Déploiements.
- Dans le volet Déploiements, sélectionnez le déploiement auquel vous souhaitez ajouter les applications.
- Cliquez sur Ajouter des applications. Le volet Ajouter une application s’ouvre.
- Cliquez sur le menu Ajouter et sélectionnez l’une des sources suivantes pour ajouter les applications :
- À partir du menu Démarrer
- Manuellement
- Packages d’applications
- Existant
- Groupe d’applications
Pour plus d’informations sur l’ajout d’applications à un déploiement existant, consultez Étape 6. Applications.
Utiliser des bureaux persistants avec un profil utilisateur non persistant
Workspace Environment Management™ peut être utilisé pour configurer les paramètres de gestion des profils afin d’activer des bureaux persistants avec des profils utilisateur non persistants. Cela vous offre une expérience de bureau personnalisable tout en maintenant une gestion facile et un stockage centralisé des profils utilisateur, créant ainsi une solution flexible et évolutive pour les environnements de bureau virtuel. Procédez comme suit pour configurer le paramètre :
- Depuis la console WEM, accédez à Jeu de configuration > Stratégies et profils > Paramètres de gestion des profils Citrix.
- Sélectionnez Activer la configuration de la gestion des profils et accédez à l’onglet Gestion des profils.
- Sélectionnez Supprimer les profils mis en cache localement à la déconnexion.
Référence
Autorisations d’accès programmatique au compte AWS
Le compte utilisateur AWS doit disposer de certaines autorisations d’accès programmatique pour effectuer des appels d’API à la couche de ressources AWS. L’accès programmatique crée un ID de clé d’accès et une clé d’accès secrète. Vous pouvez créer une stratégie contenant ces autorisations dans la console IAM. Comme le montrent les graphiques suivants, vous pouvez utiliser l’éditeur visuel (en ajoutant les autorisations une par une) ou le JSON (en ajoutant l’extrait ci-dessous). Pour plus d’informations, consultez Création d’un utilisateur IAM dans votre compte AWS.
-
Dans l’onglet Éditeur visuel, ajoutez les autorisations une par une.
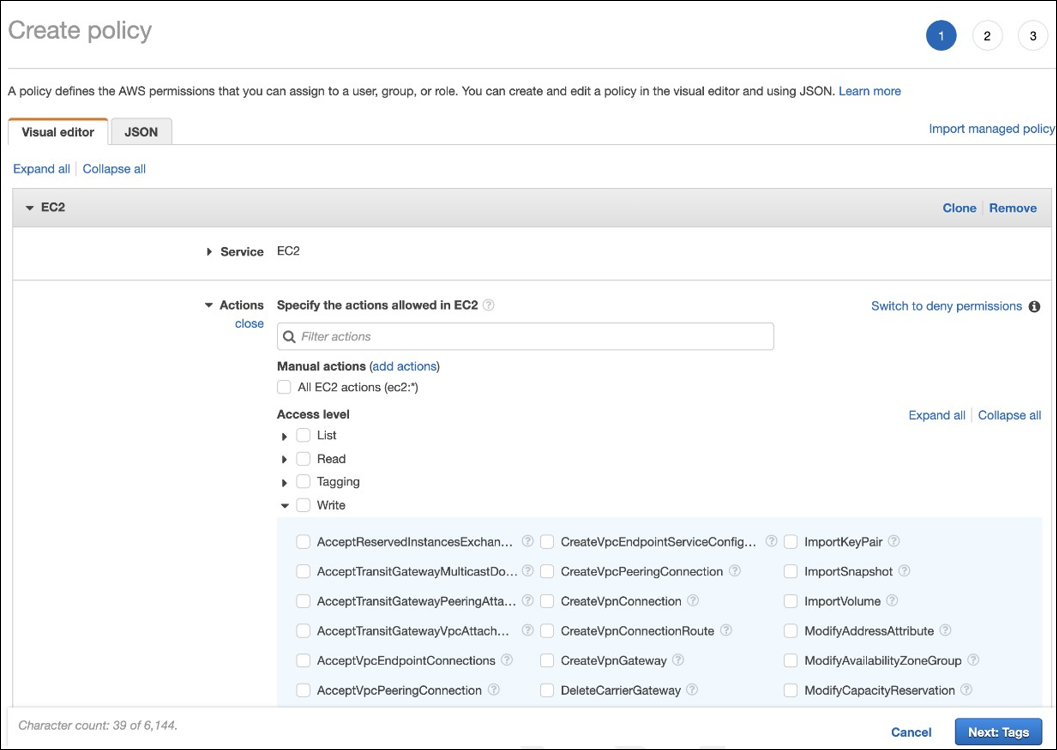
-
Dans l’onglet JSON, ajoutez l’extrait de code affiché après le graphique suivant.
Autorisations requises
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "VisualEditor0",
            "Effect": "Allow",
            "Action": [
                    "workdocs:DeregisterDirectory",
                    "workdocs:RegisterDirectory",
                    "workdocs:AddUserToGroup",
                    "ec2:ImportInstance",
                    "ec2:DescribeImages",
                    "ec2:DescribeImageAttribute"
                    "ec2:CreateKeyPair",
                    "ec2:DescribeKeyPairs",
                    "ec2:ModifyImageAttribute",
                    "ec2:DescribeVpcs",
                    "ec2:DescribeSubnets",
                    "ec2:RunInstances",
                    "ec2:DescribeSecurityGroups",
                    "ec2:CreateTags",
                    "ec2:DescribeRouteTables",
                    "ec2:DescribeInternetGateways",
                    "ec2:CreateSecurityGroup",
                    "ec2:DescribeInstanceTypes",
                    "servicequotas:ListServices",
                    "servicequotas:GetRequestedServiceQuotaChange",
                    "servicequotas:ListTagsForResource",
                    "servicequotas:GetServiceQuota",
                    "servicequotas:GetAssociationForServiceQuotaTemplate",
                    "servicequotas:ListAWSDefaultServiceQuotas",
                    "servicequotas:ListServiceQuotas",
                    "servicequotas:GetAWSDefaultServiceQuota",
                    "servicequotas:GetServiceQuotaIncreaseRequestFromTemplate",
                    "servicequotas:ListServiceQuotaIncreaseRequestsInTemplate",
                    "servicequotas:ListRequestedServiceQuotaChangeHistory",
                    "servicequotas:ListRequestedServiceQuotaChangeHistoryByQuota",
                    "sts:DecodeAuthorizationMessage",
                    "ds:*",
                    "workspaces:*",
                    "iam:GetRole",
                    "iam:GetContextKeysForPrincipalPolicy",
                    "iam:SimulatePrincipalPolicy"

                ],
                "Resource": "*"
            }
        ]
}
<!--NeedCopy-->
Dans cet article
- Introduction
- Préparer et créer un déploiement
- Avant de commencer
- Créer un emplacement de ressources
- Connecter votre compte AWS
- Créer une connexion d’annuaire
- Importer une image
- Créer un déploiement
- Intégrer les applications Microsoft 365 pour Windows
- Gérer les machines dans un déploiement
- Ajouter des applications à un déploiement
- Utiliser des bureaux persistants avec un profil utilisateur non persistant
- Référence