
Chaves de segurança
Nota:
-
Você deve usar este recurso em combinação com o StoreFront™ 1912 LTSR CU2 ou posterior.
-
O recurso Secure XML é compatível apenas com o Citrix ADC e o Citrix Gateway versão 12.1 ou posterior.
Este recurso permite que apenas máquinas StoreFront e Citrix Gateway aprovadas se comuniquem com os Citrix Delivery Controllers. Depois de habilitar este recurso, todas as solicitações que não contiverem a chave serão bloqueadas. Use este recurso para adicionar uma camada extra de segurança para proteger contra ataques originados da rede interna.
Um fluxo de trabalho geral para usar este recurso é o seguinte:
-
Exibir as configurações da chave de segurança no Studio. (Use o SDK do PowerShell Remoto)
-
Configure as configurações para sua implantação. (Use o Studio ou o SDK do PowerShell Remoto).
-
Configure as configurações no StoreFront. (Use o PowerShell).
-
Configure as configurações no Citrix ADC.
Configurar as configurações para sua implantação
Você pode configurar as configurações para sua implantação usando o Studio ou o PowerShell.
Usar o Studio
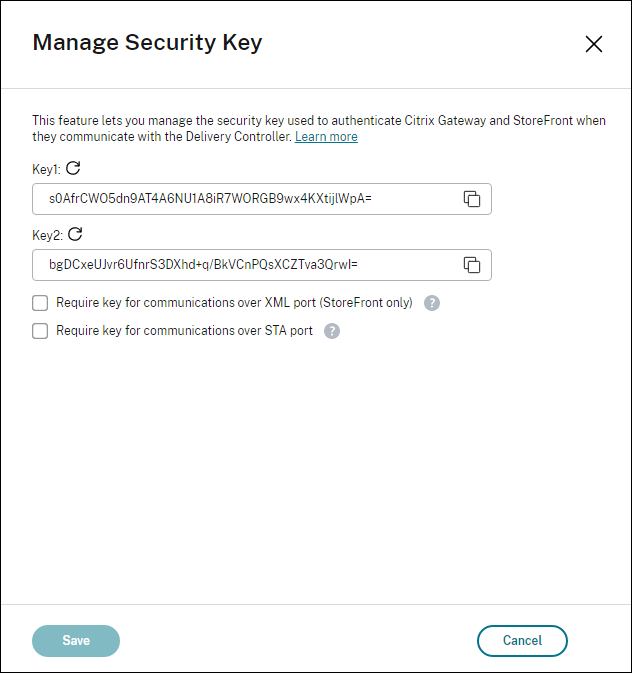
Após habilitar o recurso, navegar para Configurações > Configurações do site > Gerenciar chave de segurança e clique em Editar. A lâmina Gerenciar Chave de Segurança é exibida. Clique em Salvar para aplicar suas alterações e sair da lâmina.
Importante:
-
Existem duas chaves disponíveis para uso. Você pode usar a mesma chave ou chaves diferentes para comunicações pelas portas XML e STA. Recomendamos que você use apenas uma chave por vez. A chave não utilizada é usada apenas para rotação de chaves.
-
Não clique no ícone de atualização para atualizar a chave já em uso. Se o fizer, ocorrerá interrupção do serviço.
Clique no ícone de atualização para gerar novas chaves.
Exigir chave para comunicações pela porta XML (somente StoreFront). Se selecionado, exige uma chave para autenticar comunicações pela porta XML. O StoreFront se comunica com o Citrix Cloud por esta porta. Para obter informações sobre como alterar a porta XML, consulte o artigo da Central de Conhecimento CTX127945.
Exigir chave para comunicações pela porta STA. Se selecionado, exige uma chave para autenticar comunicações pela porta STA. O Citrix Gateway e o StoreFront se comunicam com o Citrix Cloud por esta porta. Para obter informações sobre como alterar a porta STA, consulte o artigo da Central de Conhecimento CTX101988.
Após aplicar suas alterações, clique em Fechar para sair do painel Gerenciar Chave de Segurança.
Usar o SDK do PowerShell Remoto
A seguir estão as etapas do PowerShell equivalentes às operações realizadas no Studio.
-
Execute o SDK do PowerShell Remoto.
-
Em uma janela de comando, execute o seguinte comando:
-
Add-PSSnapIn Citrix*
-
-
Execute os seguintes comandos para gerar uma chave e configurar a Chave1:
-
New-BrokerXmlServiceKey -
Set-BrokerSite -XmlServiceKey1 <the key you generated>
-
-
Execute os seguintes comandos para gerar uma chave e configurar a Chave2:
-
New-BrokerXmlServiceKey -
Set-BrokerSite -XmlServiceKey2 <the key you generated>
-
-
Execute um ou ambos os comandos a seguir para habilitar o uso de uma chave na autenticação de comunicações:
-
Para autenticar comunicações pela porta XML:
-
Set-BrokerSite -RequireXmlServiceKeyForNFuse $true
-
-
Para autenticar comunicações pela porta STA:
-
Set-BrokerSite -RequireXmlServiceKeyForSta $true
-
-
Consulte a ajuda do comando PowerShell para obter orientação e sintaxe.
Configurar as definições no StoreFront
Após concluir as definições para a sua implantação, você precisa configurar as definições relevantes no StoreFront usando o PowerShell.
No servidor StoreFront, execute os seguintes comandos PowerShell:
Para configurar a chave para comunicações pela porta XML, use o comando Set-STFStoreFarm. Por exemplo:
$store = Get-STFStoreService -VirtualPath [Path to store]
 $farm = Get-STFStoreFarm -StoreService $store -FarmName [Resource feed name]
 Set-STFStoreFarm -Farm $farm -XMLValidationEnabled $true -XMLValidationSecret [secret]
Insira os valores apropriados para os seguintes parâmetros:
-
Path to store -
Resource feed name -
secret
Para configurar a chave para comunicações sobre a porta STA, use os comandos
New-STFSecureTicketAuthority e Set-STFRoamingGateway. Por exemplo:
$gateway = Get-STFRoamingGateway -Name [Gateway name]
 $sta1 = New-STFSecureTicketAuthority -StaUrl [STA1 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
 $sta2 = New-STFSecureTicketAuthority -StaUrl [STA2 URL] -StaValidationEnabled $true -StaValidationSecret [secret]
 Set-STFRoamingGateway -Gateway $gateway -SecureTicketAuthorityObjs $sta1,$sta2
Insira os valores apropriados para os seguintes parâmetros:
-
Gateway name -
STA URL -
Secret
Consulte a ajuda do comando PowerShell para obter orientação e sintaxe.
Configurar definições no Citrix ADC
Nota:
A configuração desse recurso no Citrix ADC não é necessária, a menos que você use o Citrix ADC como seu gateway. Se você usar o Citrix ADC, siga as etapas abaixo.
-
Certifique-se de que a seguinte configuração de pré-requisito já esteja em vigor:
-
Os seguintes endereços IP relacionados ao Citrix ADC estão configurados.
-
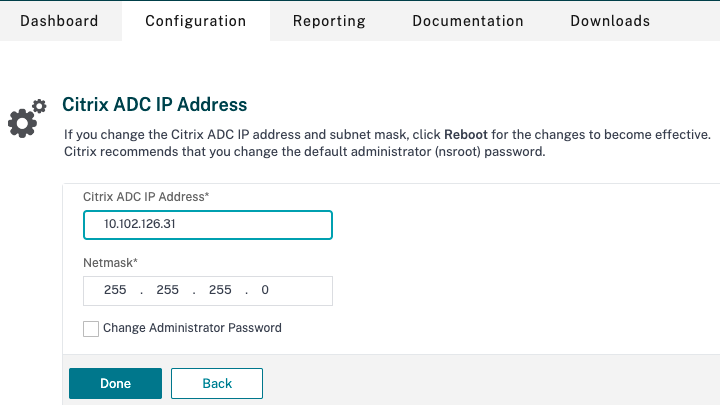
Endereço IP de Gerenciamento do Citrix ADC (NSIP) para acessar o console do Citrix ADC. Para obter detalhes, consulte Configurando o endereço NSIP.
-
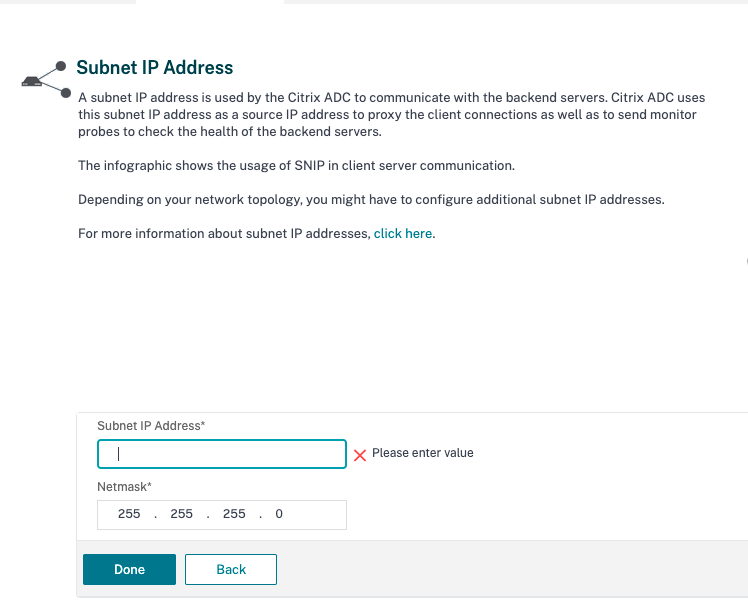
Endereço IP de sub-rede (SNIP) para habilitar a comunicação entre o dispositivo Citrix ADC e os servidores de back-end. Para obter detalhes, consulte Configuring Subnet IP Addresses.
-
Endereço IP virtual do Citrix Gateway e endereço IP virtual do balanceador de carga para fazer login no dispositivo ADC para o lançamento da sessão. Para obter detalhes, consulte Create a virtual server.
-
-
Os modos e recursos necessários no dispositivo Citrix ADC estão habilitados.
-
Para habilitar os modos, na GUI do Citrix ADC, vá para System > Settings > Configure Mode.
-
Para habilitar os recursos, na GUI do Citrix ADC, vá para System > Settings > Configure Basic Features.
-
-
As configurações relacionadas a certificados estão concluídas.
-
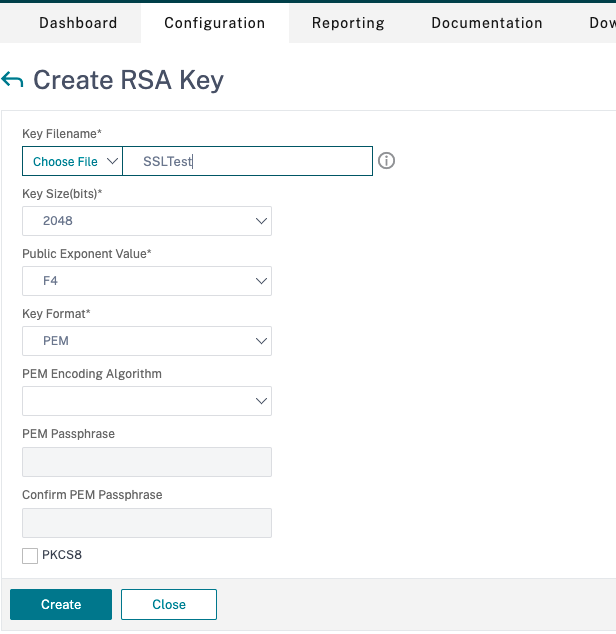
A Solicitação de Assinatura de Certificado (CSR) é criada. Para obter detalhes, consulte Create a certificate.
-
Os certificados de servidor e CA e os certificados raiz são instalados. Para obter detalhes, consulte Install, link, and updates.
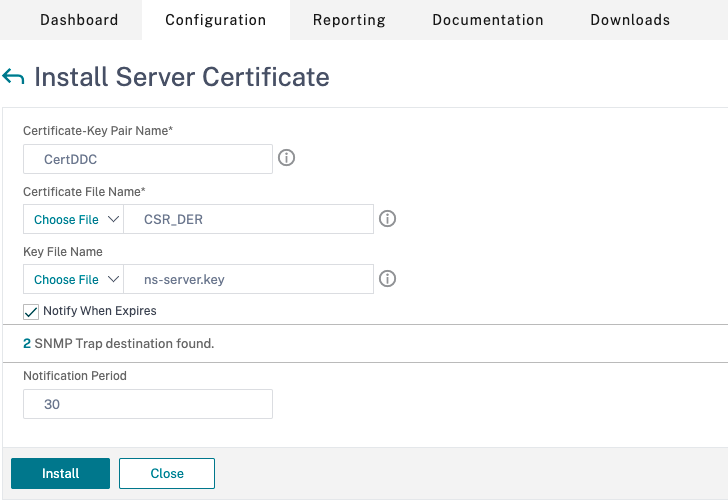
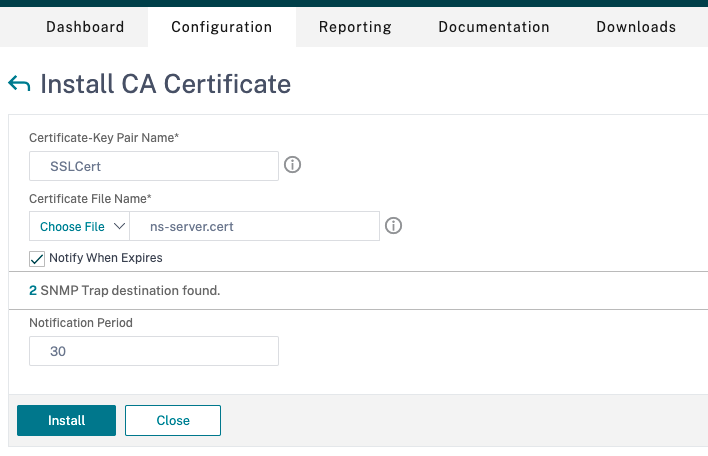
-
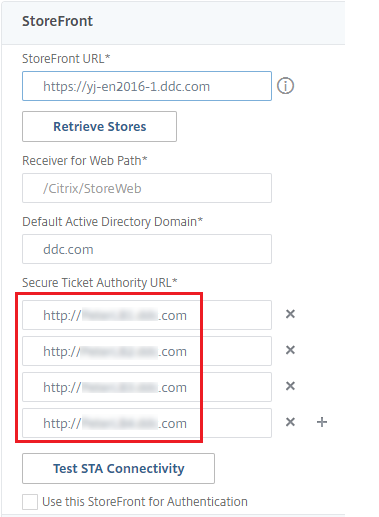
Um Citrix Gateway foi criado para o Citrix DaaS (anteriormente serviço Citrix Virtual Apps and Desktops). Teste a conectividade clicando no botão Test STA Connectivity para confirmar que os servidores virtuais estão online. Para obter detalhes, consulte Setting up Citrix ADC for Citrix Virtual Apps and Desktops.
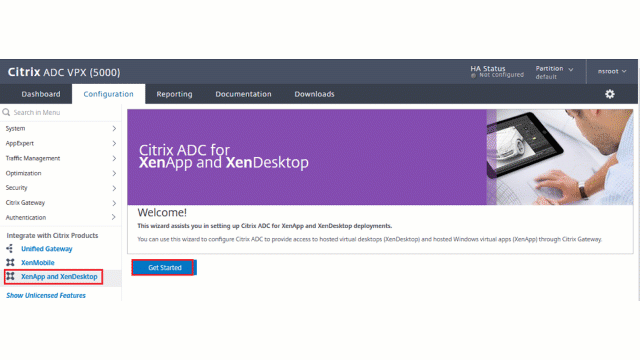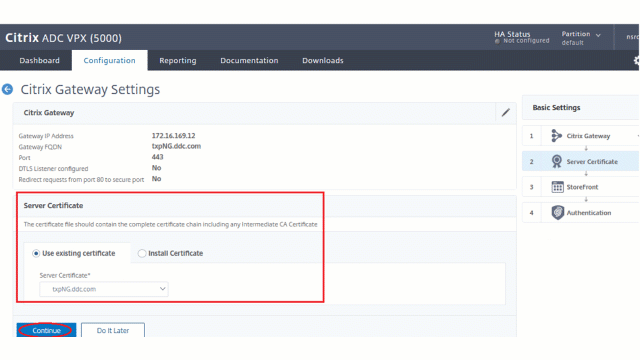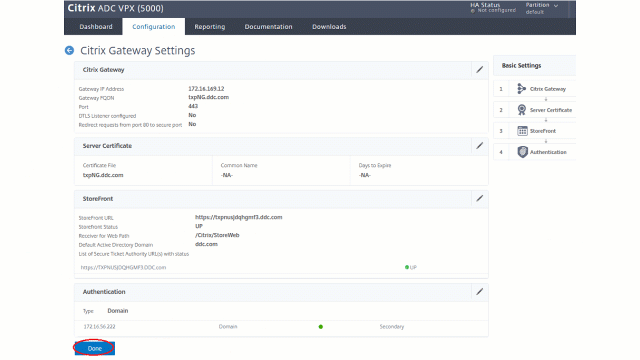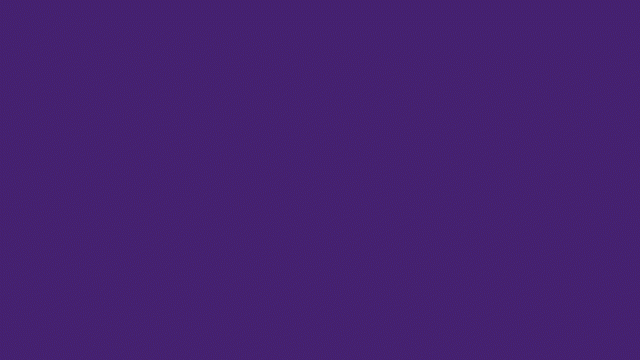
-
-
-
Adicione uma ação de reescrita. Para obter detalhes, consulte Configuring a Rewrite Action.
-
Vá para AppExpert > Rewrite > Actions.
-
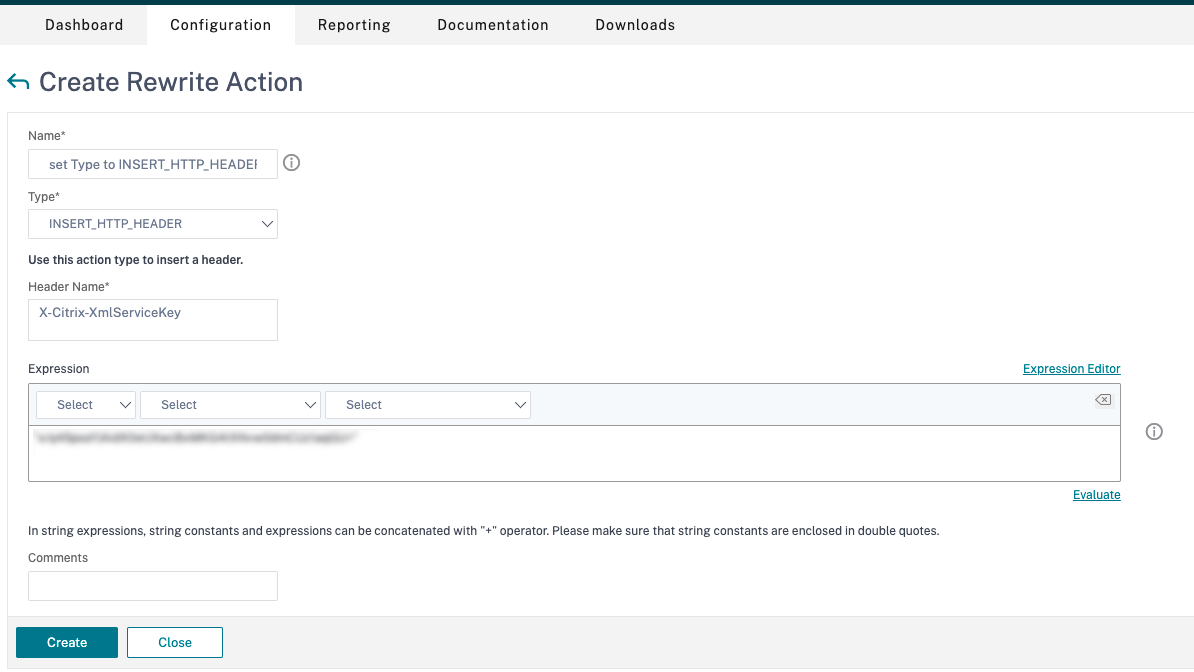
Clique em Adicionar para adicionar uma nova ação de reescrita. Você pode nomear a ação como "set Type to INSERT_HTTP_HEADER".
-
Em Tipo, selecione INSERT_HTTP_HEADER.
-
Em Nome do Cabeçalho, insira X-Citrix-XmlServiceKey.
-
Em Expressão, adicione
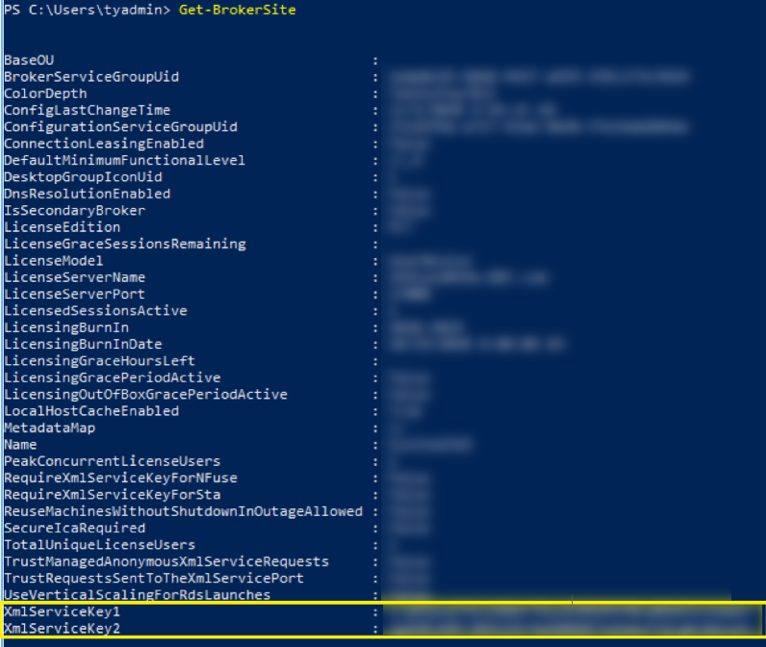
<XmlServiceKey1 value>com as aspas. Você pode copiar o valor XmlServiceKey1 da sua configuração do Desktop Delivery Controller™.
-
-
Adicione uma política de reescrita. Para obter detalhes, consulte Configurando uma Política de Reescrita.
-
Vá para AppExpert > Rewrite > Policies.
-
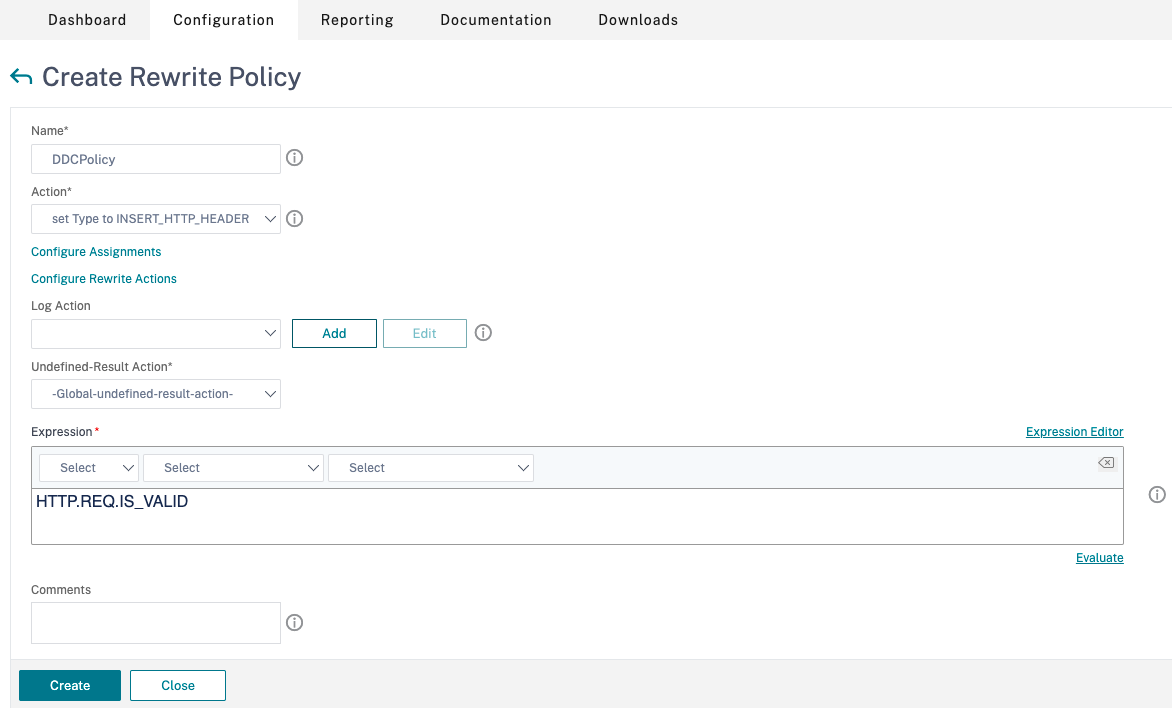
Clique em Adicionar para adicionar uma nova política.
-
Em Ação, selecione a ação criada na etapa anterior.
-
Em Expressão, adicione HTTP.REQ.IS_VALID.
-
Clique em OK.
-
-
Configure o balanceamento de carga. Você deve configurar um servidor virtual de balanceamento de carga por servidor STA. Caso contrário, as sessões não serão iniciadas.Para obter detalhes, consulte Configurar balanceamento de carga básico.
-
Crie um servidor virtual de balanceamento de carga.
-
Vá para Gerenciamento de Tráfego > Balanceamento de Carga > Servidores.
-
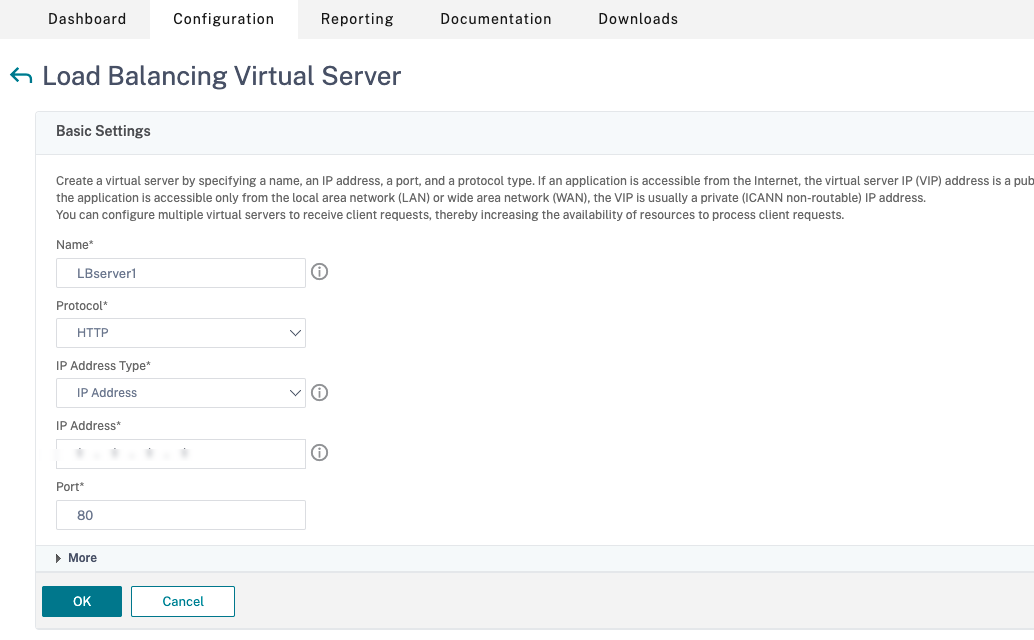
Na página Servidores Virtuais, clique em Adicionar.
-
Em Protocolo, selecione HTTP.
-
Adicione o endereço IP virtual de balanceamento de carga e em Porta selecione 80.
-
Clique em OK.
-
-
Crie um serviço de balanceamento de carga.
-
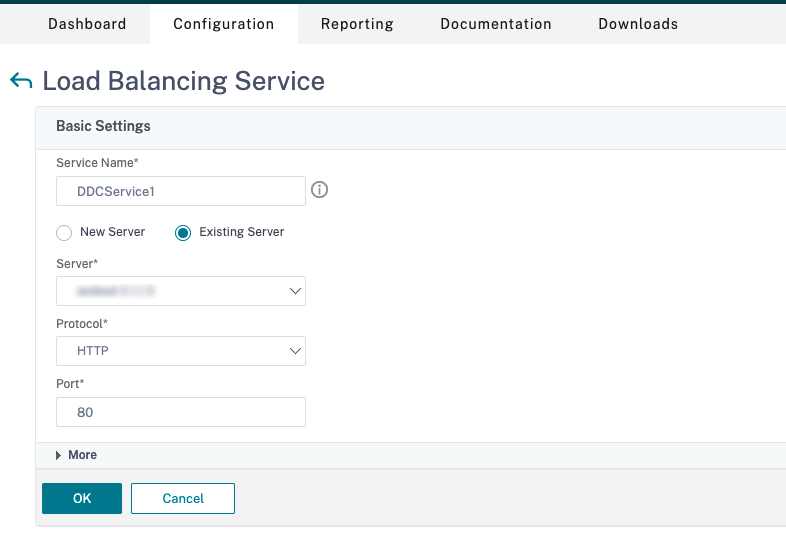
Vá para Gerenciamento de Tráfego > Balanceamento de Carga > Serviços.
-
Em Servidor Existente, selecione o servidor virtual criado na etapa anterior.
-
Em Protocolo, selecione HTTP e em Porta selecione 80.
-
Clique em OK e, em seguida, clique em Concluído.
-
-
Vincule o serviço ao servidor virtual.
-
Selecione o servidor virtual criado anteriormente e clique em Editar.
-
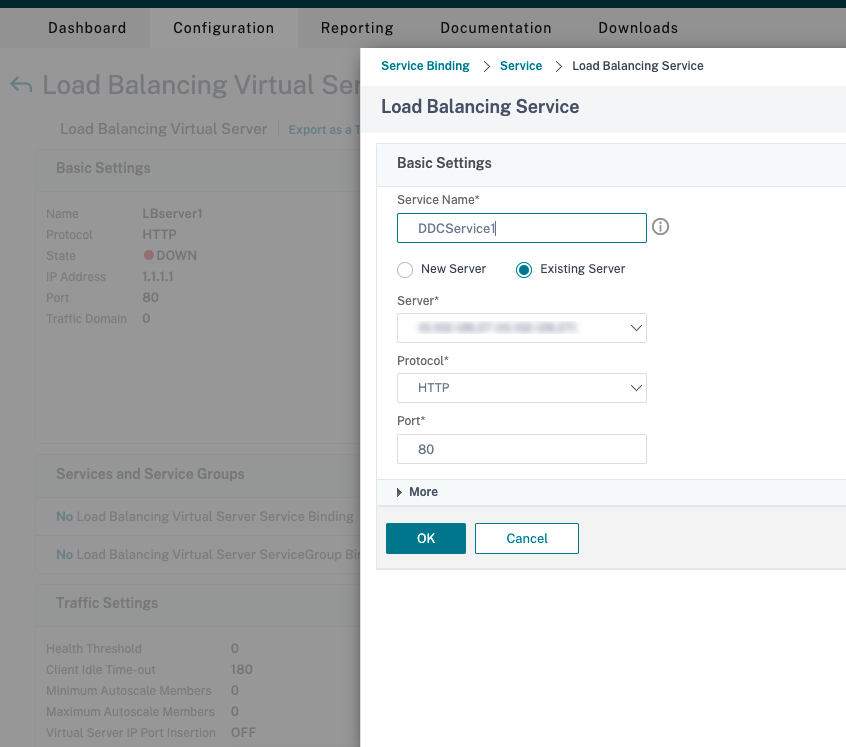
Em Serviços e Grupos de Serviço, clique em Nenhuma Vinculação de Serviço de Servidor Virtual de Balanceamento de Carga.
-
Em Vinculação de Serviço, selecione o Citrix DaaS™ criado anteriormente.
-
Clique em Vincular.
-
-
Vincule a política de reescrita criada anteriormente ao servidor virtual.
-
Selecione o servidor virtual criado anteriormente e clique em Editar.
-
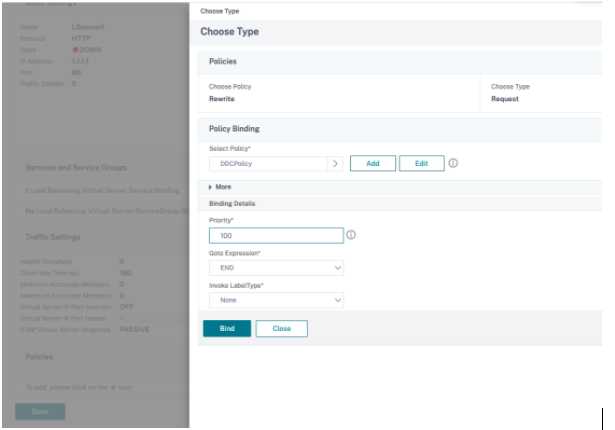
Em Configurações Avançadas, clique em Políticas, e, em seguida, na seção Políticas, clique em +.
-
Em Escolher Política, selecione Reescrever e em Escolher Tipo, selecione Solicitação.
-
Clique em Continuar.
-
Em Selecionar Política, selecione a política de reescrita criada anteriormente.
-
Clique em Vincular.
-
Clique em Concluído.
-
-
Configure a persistência para o servidor virtual, se necessário.
-
Selecione o servidor virtual criado anteriormente e clique em Editar.
-
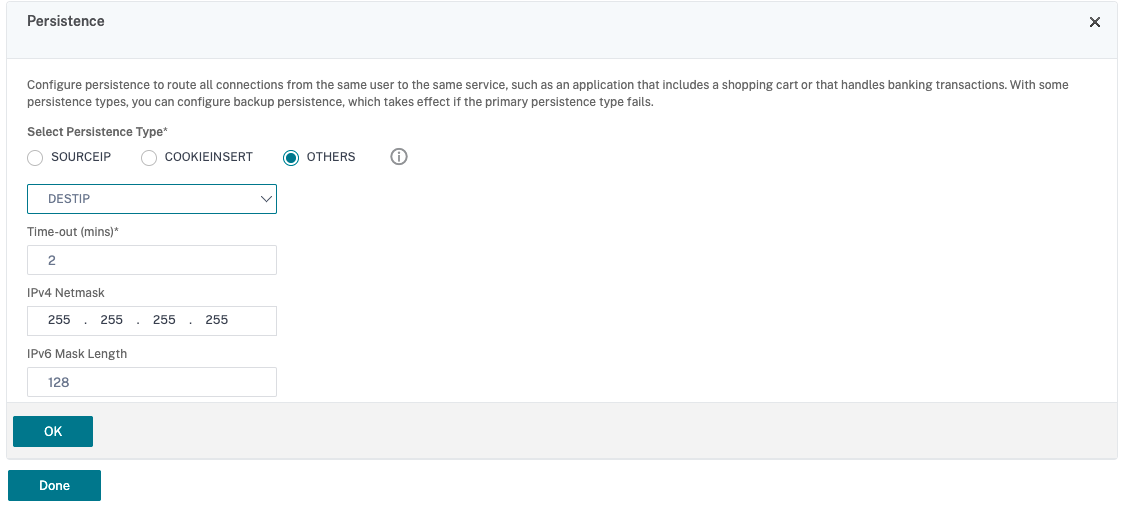
Em Configurações Avançadas, clique em Persistência.
-
Selecione o tipo de persistência como Outros.
-
Selecione DESTIP para criar sessões de persistência com base no endereço IP do serviço selecionado pelo servidor virtual (o endereço IP de destino)
-
Em Máscara de Rede IPv4, adicione a máscara de rede igual à do DDC.
-
Clique em OK.
-
-
Repita estas etapas para o outro servidor virtual também.
-
Alterações de configuração se o dispositivo Citrix ADC já estiver configurado com o Citrix DaaS
Se você já configurou o dispositivo Citrix ADC com o Citrix DaaS, para usar o recurso Secure XML, você deve fazer as seguintes alterações de configuração.
-
Antes do lançamento da sessão, altere a URL da Autoridade de Ticket de Segurança do gateway para usar os FQDNs dos servidores virtuais de balanceamento de carga.
-
Certifique-se de que o parâmetro
TrustRequestsSentToTheXmlServicePortesteja definido como Falso. Por padrão, o parâmetroTrustRequestsSentToTheXmlServicePorté definido como Falso. No entanto, se o cliente já configurou o Citrix ADC para o Citrix DaaS, então oTrustRequestsSentToTheXmlServicePorté definido como Verdadeiro.
-
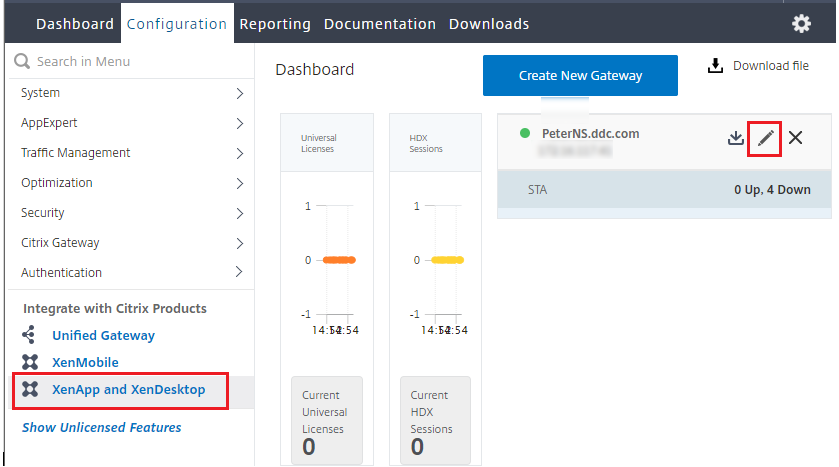
Na GUI do Citrix ADC, vá para Configuração > Integrar com Produtos Citrix e clique em XenApp and XenDesktop®.
-
Selecione a instância do gateway e clique no ícone de edição.
-
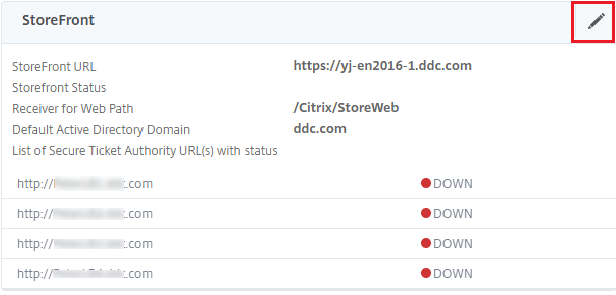
No painel StoreFront, clique no ícone de edição.
-
Adicione a URL da Secure Ticket Authority.
-
Se o recurso Secure XML estiver ativado, a URL do STA deve ser a URL do serviço de balanceamento de carga.
-
Se o recurso Secure XML estiver desativado, a URL do STA deve ser a URL do STA (endereço do DDC) e o parâmetro TrustRequestsSentToTheXmlServicePort no DDC deve ser definido como True.
-