
Introdução ao Monitoramento de Infraestrutura
Nota:
Os dois passos a seguir são válidos apenas para o monitoramento de componentes do Provisioning Service e StoreFront™.
Etapa 1: Instalação do Citrix Infrastructure Monitor
Execute os passos a seguir para concluir a instalação no componente de destino e estabelecer a conexão para coleta segura de dados.
Etapa 1.1: Identificar os componentes de destino
Identifique os componentes de destino, como servidores Provisioning Service ou StoreFront, que precisam ser monitorados.
Etapa 1.2 Baixar o Citrix Infrastructure Monitor
Você pode baixar
CitrixInfraMonitor.msi na página downloads da Citrix no servidor de destino identificado na Etapa 1.1.
Etapa 1.3: Executar o Citrix Infrastructure Monitor
Execute o instalador
CitrixInfraMonitor.msi no componente de destino seguindo as instruções do assistente de instalação.
Nota:
Usuários com privilégios administrativos podem instalar e configurar o Citrix Infrastructure Monitor no componente de destino.
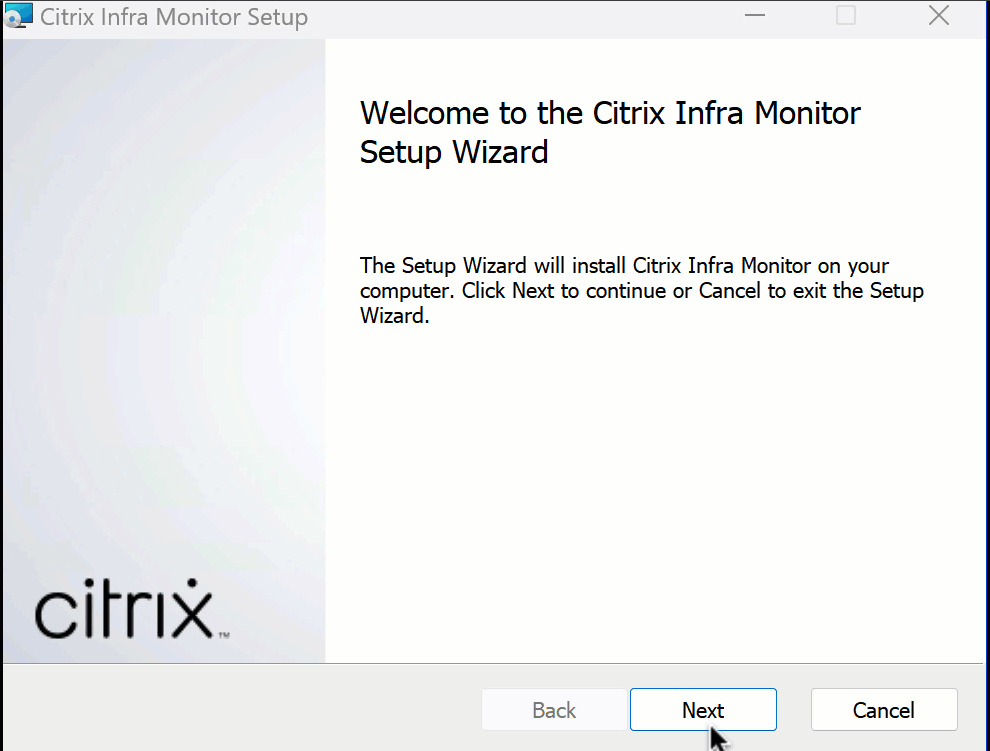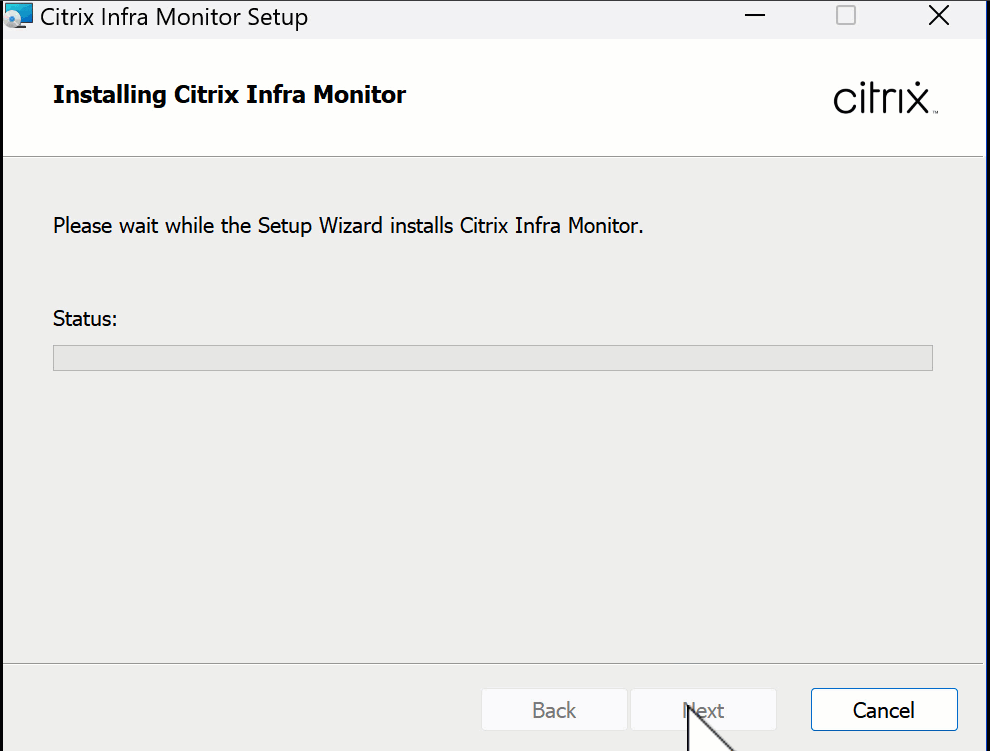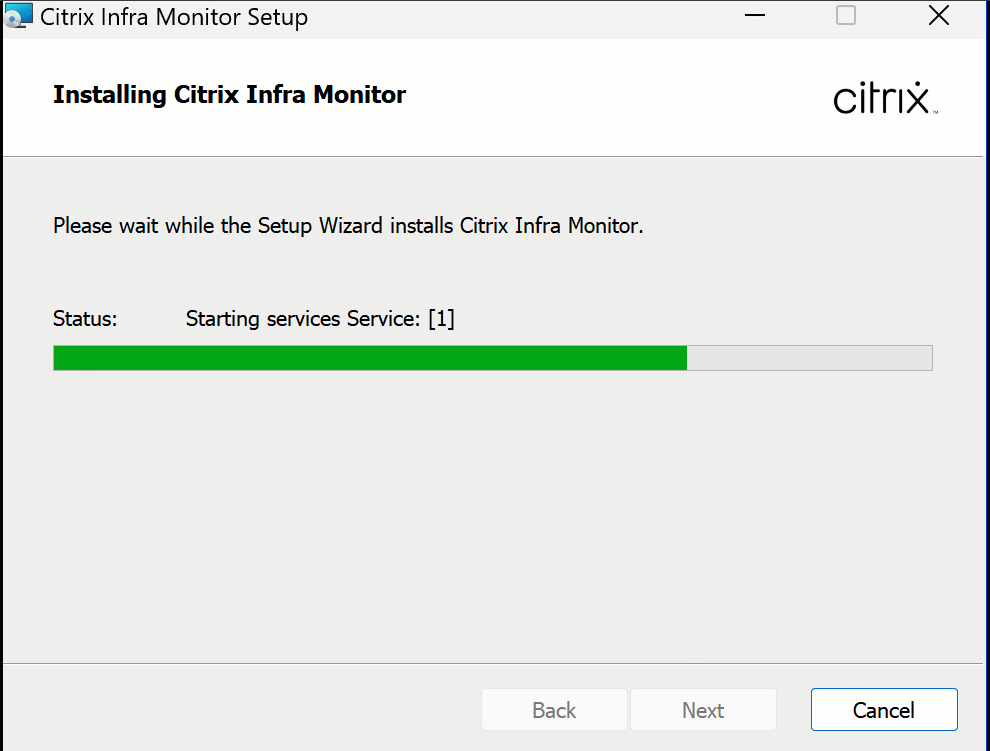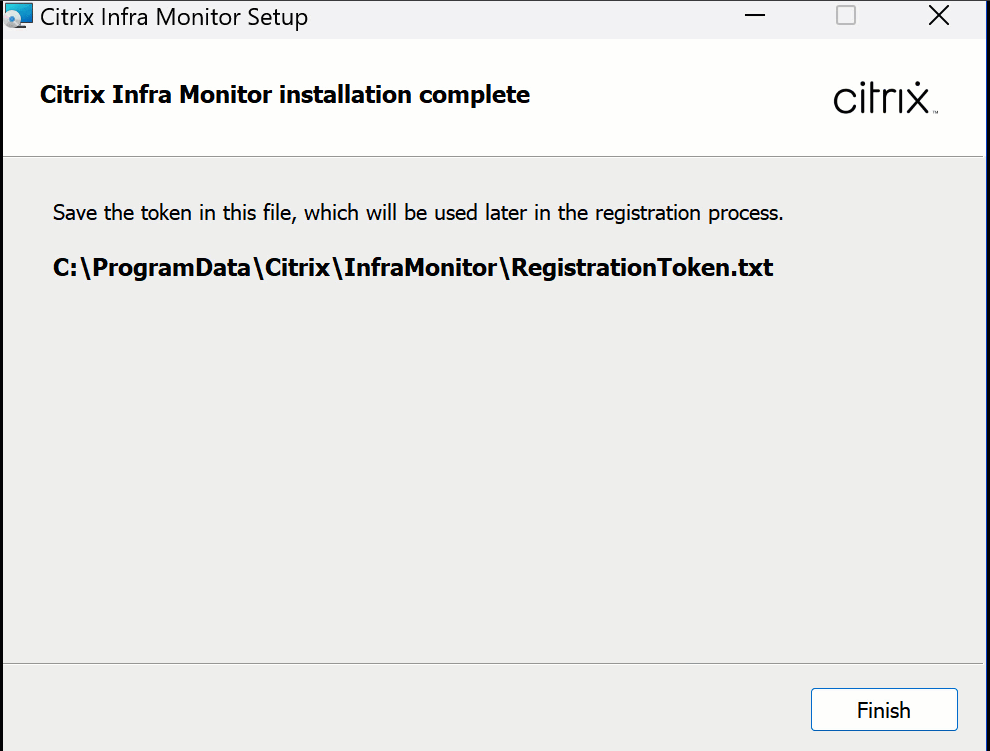
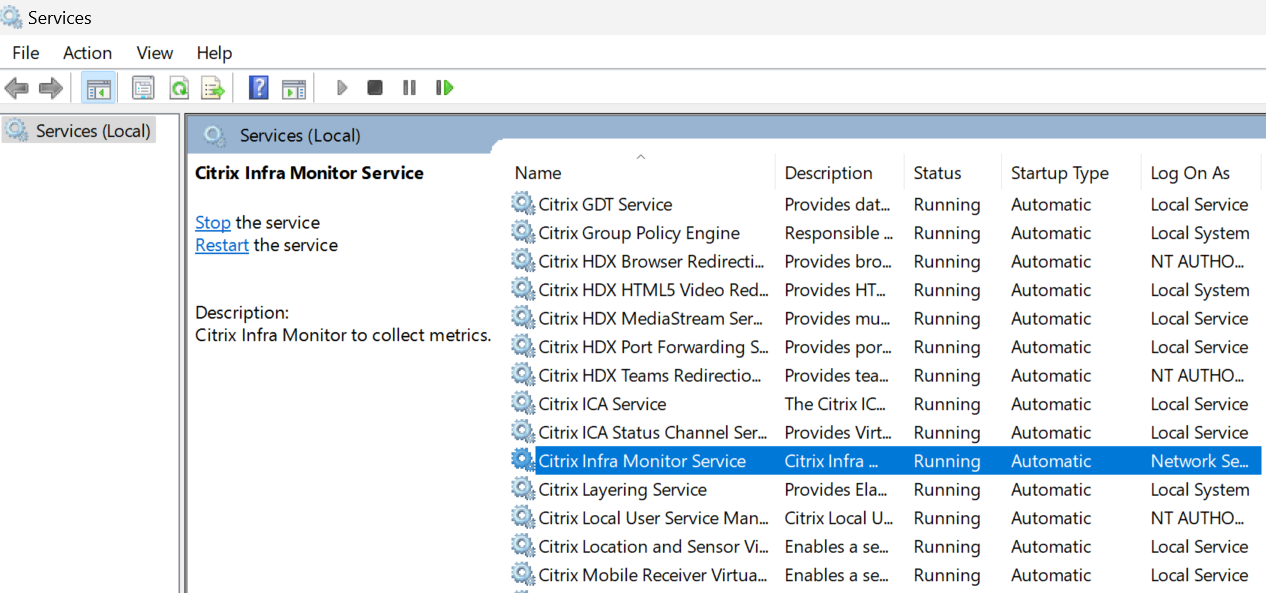
Após a instalação ser bem-sucedida, você pode visualizar o Serviço de Monitoramento de Infraestrutura Citrix na seção Serviços:
Etapa 1.4: Obtenha o token de registro
Obtenha o token fornecido no arquivo
RegistrationToken.txt em C:\ProgramData\Citrix\InfraMonitor\RegistrationToken.txt no sistema onde o Monitor de Infraestrutura Citrix está instalado e mantenha-o pronto para uso em Etapa 2: Registrar o Monitor de Infraestrutura Citrix.
Requisitos de porta
Após instalar
CitrixInfraMonitor.msi com sucesso, o instalador cria uma exceção para a porta 9595. Se você estiver usando um firewall de terceiros, talvez precise permitir manualmente a comunicação TCP para esta porta para usar o serviço de Monitoramento de Infraestrutura Citrix.
A tabela a seguir fornece detalhes sobre os requisitos de porta de entrada para máquinas do Provisioning Service e StoreFront:
| Origem | Destino | Tipo | Porta | Protocolo | Finalidade |
|---|---|---|---|---|---|
| Cloud Connector | Máquina do Provisioning Service ou StoreFront | TCP | 9595 | HTTP ou HTTPS | Chamada para coletar métricas do Serviço de Provisionamento ou da máquina StoreFront. |
Nota:
As máquinas do Serviço de Provisionamento e do StoreFront não fazem chamadas de saída para o serviço de Monitoramento de Infraestrutura.
Etapa 2: Registrar o Citrix Infrastructure Monitor
Você pode registrar o Citrix Infrastructure Monitor usando o seguinte:
Usando a Interface do usuário do Monitor
Conclua o registro na Interface do usuário do Monitor executando as seguintes etapas.
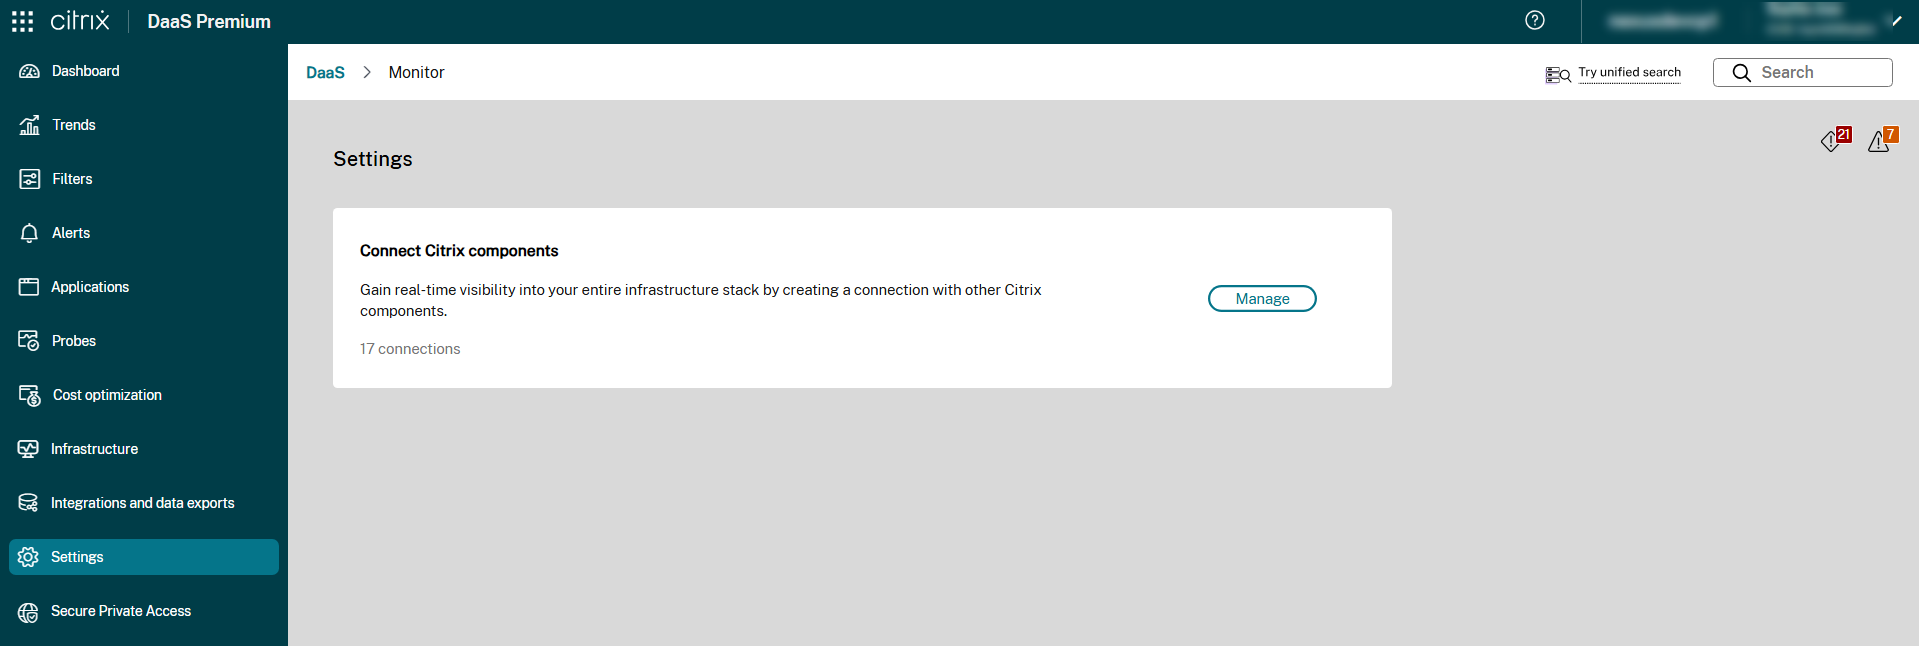
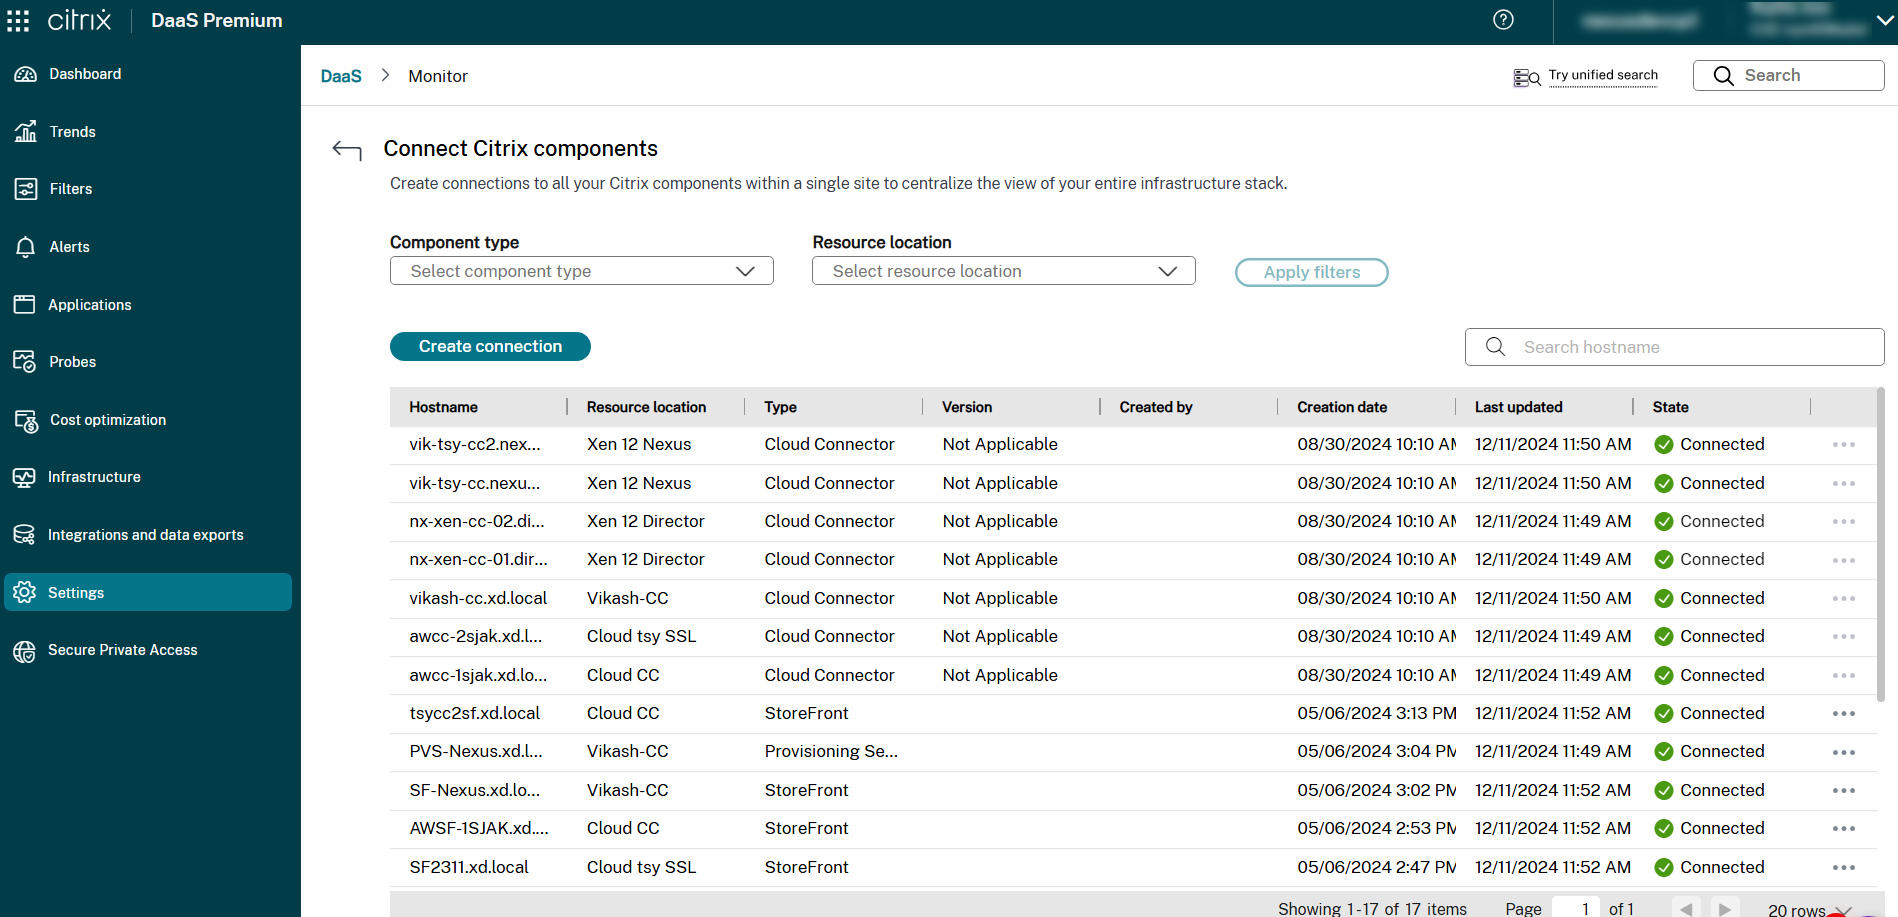
Etapa 2.1: navegar para a página Conectar componentes Citrix
Clique em Configurações > Conectar componentes Citrix > Gerenciar.
Ou,
Clique em Infraestrutura > Gerenciar.
Etapa 2.2: Inserir detalhes do componente
Na tela Conectar componentes Citrix, clique em Criar conexão. A janela Criar uma conexão é exibida.
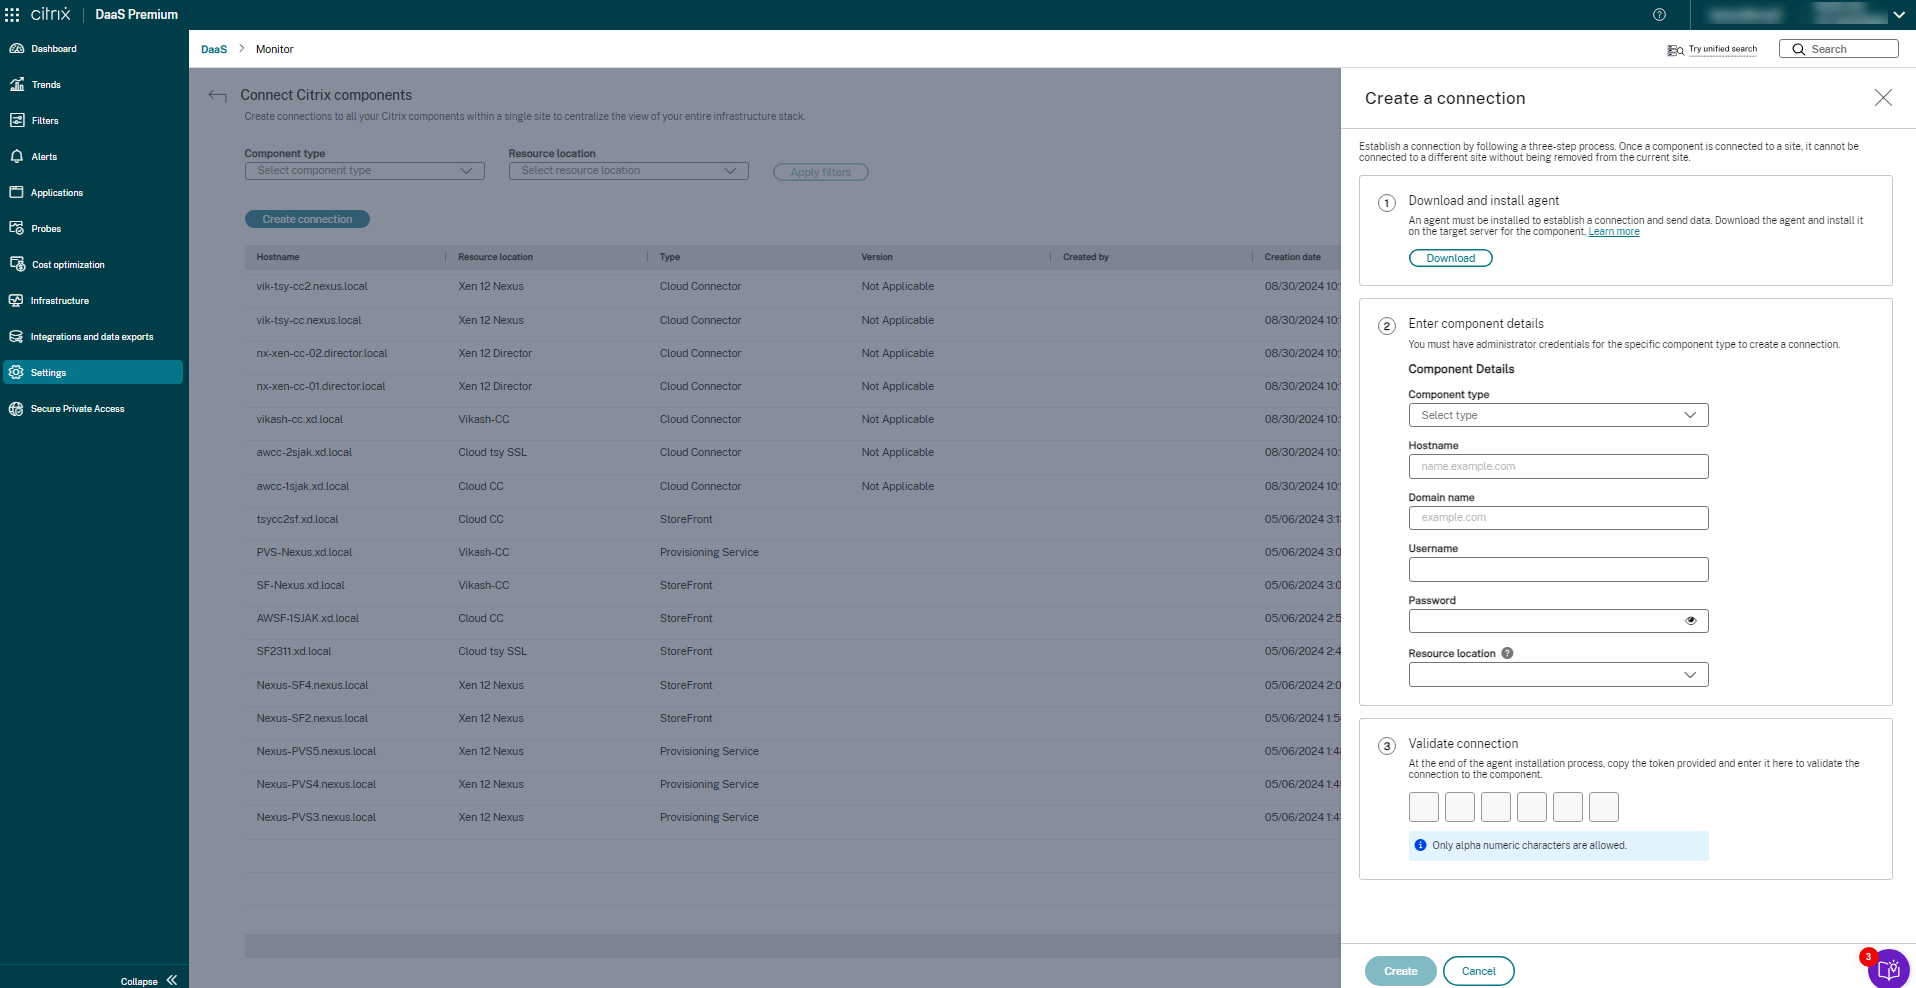
Certifique-se de que o
citrixinframonitor.msi seja baixado e instalado no destino. Para obter mais informações, consulte Etapa 1 neste documento. Siga as instruções na tela e preencha os detalhes do componente necessários para estabelecer uma conexão segura.
-
Selecione um Tipo de componente na lista suspensa. Pode ser Provisioning Service ou StoreFront.
-
Insira o Nome do host.
-
Insira o Nome de domínio.
-
Insira o Nome de usuário da máquina Provisioning Service ou StoreFront.
-
Insira a Senha da máquina Provisioning Service ou StoreFront.
-
Selecione o Local do recurso.
Etapa 2.3: Autorizar a conexão
Obtenha o token do Citrix Infrastructure Monitor do arquivo
RegistrationToken.txt em C:\ProgramData\Citrix\InfraMonitor\RegistrationToken.txt no sistema onde o Citrix Infrastructure Monitor está instalado.
Insira os detalhes do token obtido na interface do usuário do Director. Isso autoriza a conexão entre o site e o componente.
O texto do token presente no arquivo
RegistrationToken.txt é regenerado quando você reinicia o serviço Citrix Infrastructure Monitor. Após o registro ser bem-sucedido, o arquivo de token é excluído da máquina. Se você precisar recriar um novo arquivo de token por qualquer motivo, reinicie o serviço Citrix Infrastructure Monitor. Por motivos de segurança, o arquivo de token é removido após três tentativas de registro falhas com um token inválido.
Etapa 2.4: Criar conexão
Depois que os detalhes forem preenchidos, clique em Criar. A conexão criada estará disponível na lista de conexões na página Conectar componentes Citrix.
Usando o SDK do PowerShell Remoto
Nota:
A versão mínima exigida do PoshSDK é 7.42.26154.48609 ou posterior.
-
Certifique-se de que os pré-requisitos mencionados em Pré-requisitos sejam atendidos.
-
Execute o seguinte comando PowerShell para registrar o Citrix Infrastructure Monitor:
Add-MonitorDirectorAgent -Fqdn <FQDN of component> -Component <component> -AdminAddress localhost:19097 -ResourceLocationId <resourceLocationID> -Domain <domain> -Username <username> -Password <password> -Token <token>
Nota:
O nome de usuário e a senha são parâmetros opcionais. No entanto, se você não fornecer esses parâmetros, algumas das métricas não estarão disponíveis para você.
Os parâmetros do comando anterior são os seguintes:
| Parâmetro | Descrição |
|---|---|
Fqdn |
FQDN do Serviço de Provisionamento ou servidor StoreFront. |
Component |
O componente que você está integrando. Por exemplo: Serviço de Provisionamento ou SF. Serviço de Provisionamento significa Citrix Provisioning™ e SF significa StoreFront. |
ResourceLocationId |
O ID do local do recurso do site. Para recuperar esse valor, selecione o botão ID localizado abaixo do nome do local do recurso na página Locais de Recursos no Citrix Cloud. |
Domain |
O domínio do qual todos os componentes fazem parte. |
Username |
Nome de usuário do administrador. |
Password |
Senha do usuário administrador. |
Token |
Obtenha o token do Citrix Infrastructure Monitor do arquivo RegistrationToken.txt em C:\ProgramData\Citrix\InfraMonitor\RegistrationToken.txt no sistema onde o Citrix Infrastructure Monitor está instalado. |
Nota:
-
O texto do token presente no arquivo
RegistrationToken.txté regenerado quando você reinicia o serviço Citrix Infrastructure Monitor. Após o registro ser bem-sucedido, o arquivo de token é excluído da máquina. Se você precisar registrar novamente, reinicie o serviço Citrix Infrastructure Monitor. -
Por motivos de segurança, o arquivo de token é removido após três tentativas de registro falhas com um token inválido.
Depois de registrar com sucesso a máquina do Provisioning Service ou StoreFront, os detalhes do nome da máquina aparecem na guia Monitor > Infraestrutura.
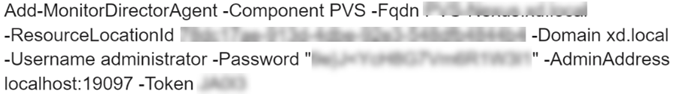
Um exemplo de comando para se registrar no Citrix Infrastructure Monitor é o seguinte:
Etapas para configurar HTTPS para o Citrix Infrastructure Monitor
Nota:
O serviço Citrix Infrastructure Monitor também funciona no modo HTTP e, neste caso, a seguinte configuração não é necessária. No entanto, recomendamos que você o use no modo HTTPS. Execute as seguintes etapas somente se precisar configurar HTTPS para o Citrix Infrastructure Monitor.
Etapa 1: Carregar o certificado para a máquina
-
Obtenha um certificado PFX para sua máquina onde o Citrix Infrastructure Monitor está instalado. Para obter mais informações sobre a geração de arquivos PFX, consulte Como criar um arquivo PFX.Nota:Você também pode usar arquivos PFX protegidos por senha.
-
Carregue o certificado para a máquina em qualquer local.
Etapa 2: Importar o certificado para os certificados do computador
-
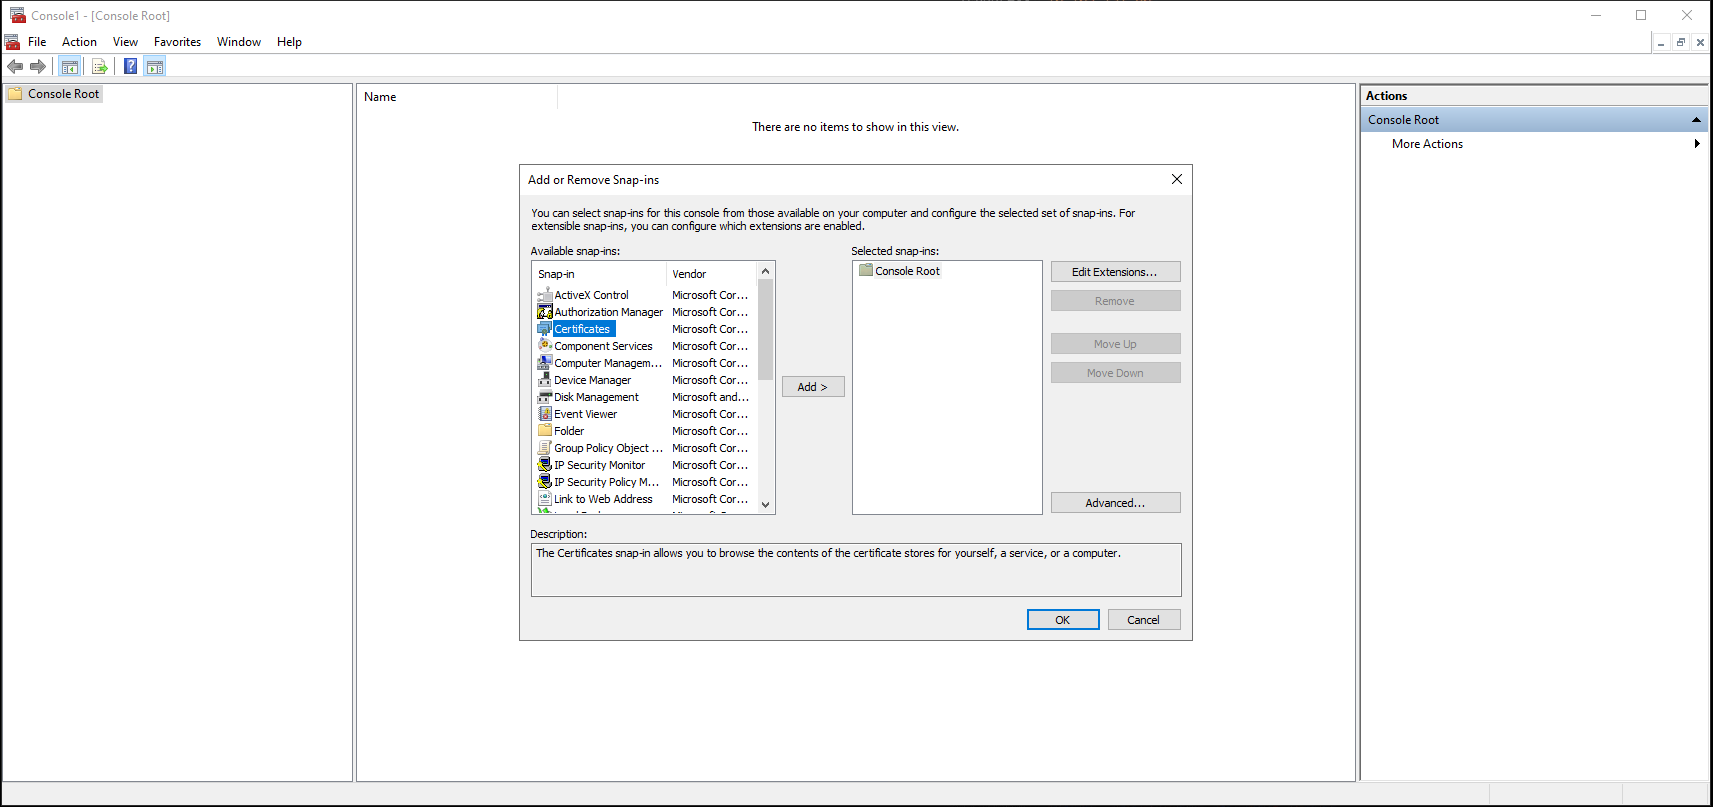
No menu Arquivo, clique em Adicionar/Remover Snap-in. A janela Adicionar ou Remover Snap-ins é exibida.
-
Em Snap-in, clique duas vezes em Certificados. A janela Snap-in de Certificados é exibida.
-
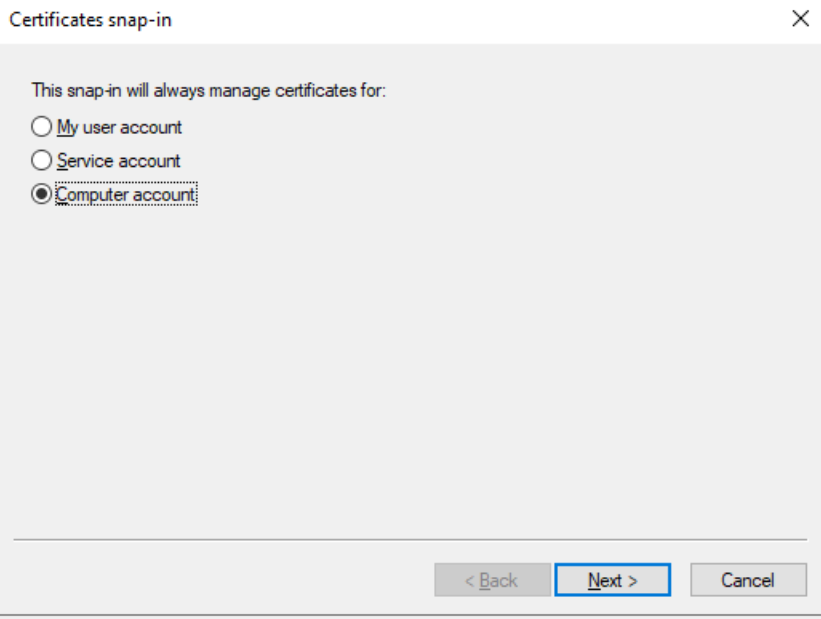
Selecione Conta de computador e clique em Avançar. A janela Selecionar Computador é exibida.
-
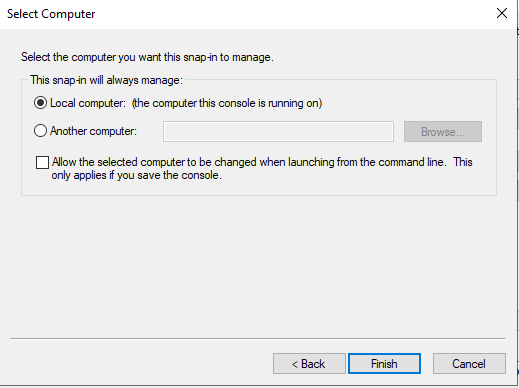
Selecione Computador local.
-
Clique em Concluir. A seção Certificados (Computador Local) aparece na lista de snap-ins selecionados para o novo console.
-
Clique em OK.
-
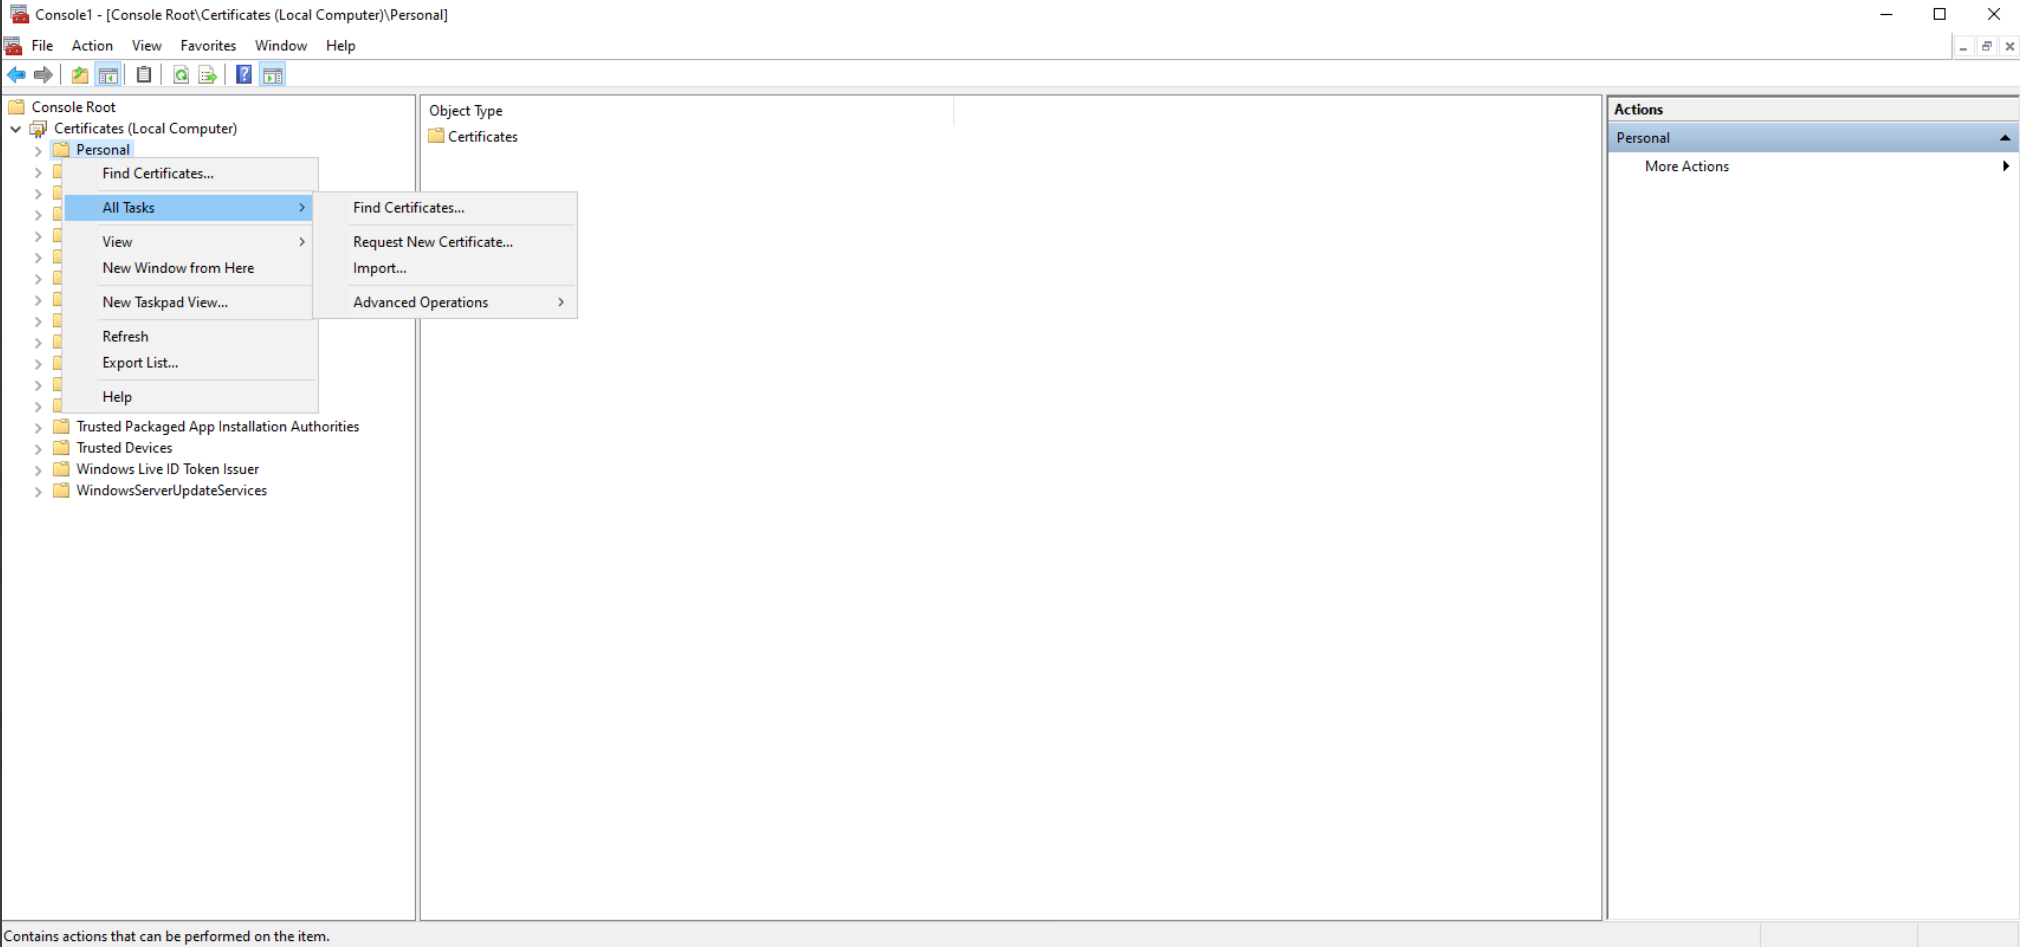
Expanda Certificados, clique com o botão direito em Pessoal > Todas as Tarefas > Importar. O Assistente para Importação de Certificados é exibido.
-
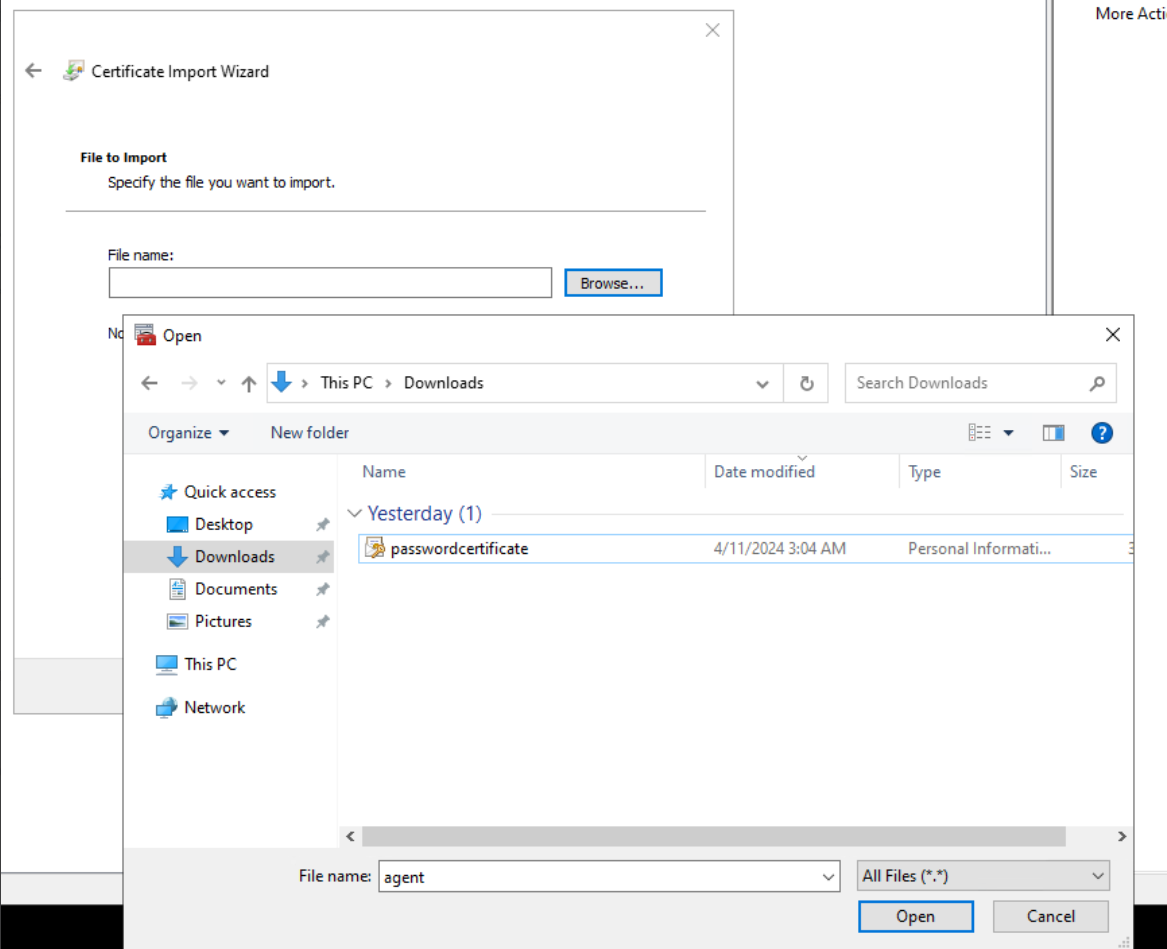
Selecione Avançar > Procurar Arquivos. navegar até o local onde você carregou o arquivo PFX, altere o tipo de arquivo para Todos os arquivos e, em seguida, selecione o certificado PFX respectivo.
-
Insira a senha PFX. Você pode deixá-lo em branco se não houver senha.
-
Clique em Avançar.
-
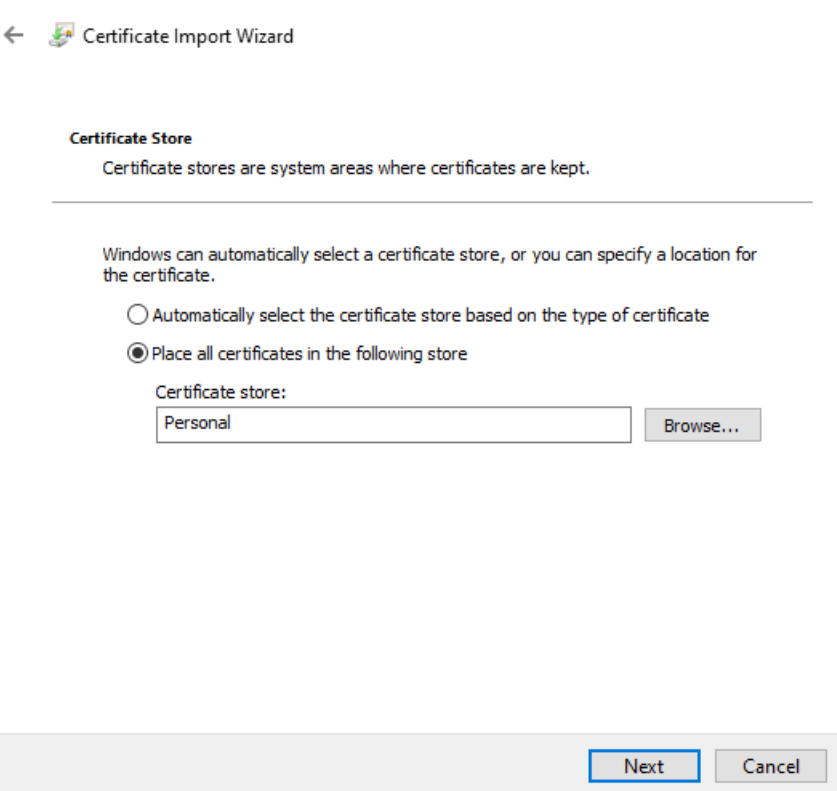
Para o Repositório de Certificados, certifique-se de que a opção Colocar todos os certificados no seguinte repositório esteja selecionada e que o Repositório de certificados esteja selecionado como Pessoal.
-
Clique em Avançar.
-
Revise os detalhes e clique em Concluir.
-
Aguarde a confirmação. A mensagem A importação foi bem-sucedida é exibida.
-
navegar para Certificados > Pessoal e certifique-se de que o certificado esteja presente.
-
Exclua o arquivo de certificado PFX da máquina.
Etapa 3: Fornecer acesso de leitura ao certificado
-
Clique com o botão direito do mouse no certificado importado > Todas as Tarefas > Gerenciar Chaves Privadas.
-
Na caixa de diálogo que se abre, selecione Adicionar e, em seguida, procure por Serviço de Rede. Clique em OK.
-
Selecione NETWORK SERVICE em Grupo ou nomes de usuário.
-
Permita o acesso de Leitura em Permissões para NETWORK SERVICE.
-
Clique em OK.
Etapa 4: Obter o Thumbprint
-
Clique duas vezes no certificado importado.
-
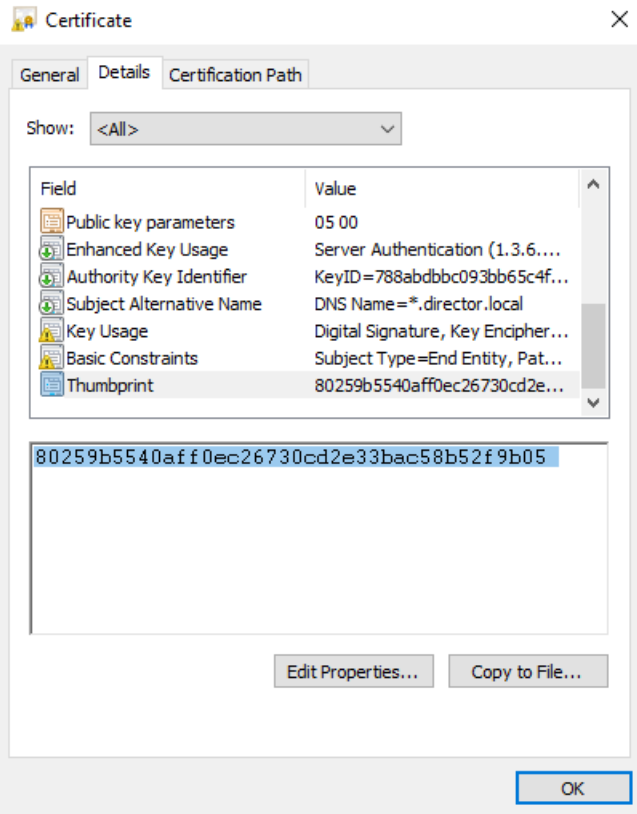
Na caixa de diálogo que se abre, navegar para a guia Detalhes e role até o final.
-
Clique em Impressão digital.
-
Copie o valor e o mantenha pronto para a próxima etapa.
Etapa 5: Definindo a variável de ambiente
-
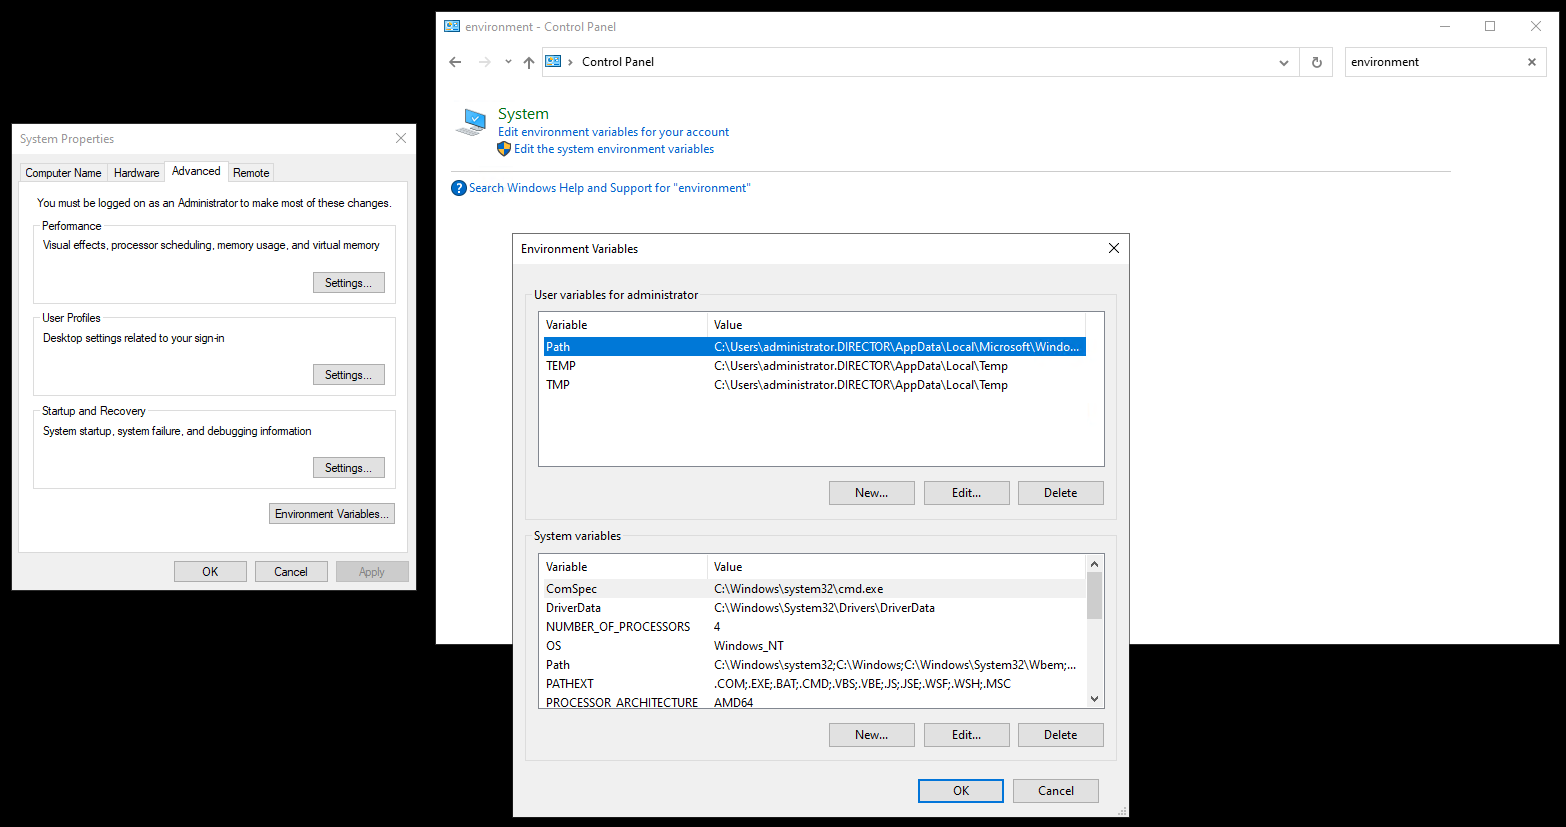
Abra o Painel de Controle.
-
Pesquise por ambiente e selecione Editar as variáveis de ambiente do sistema.
-
Em Variáveis do Sistema (para todos os usuários), clique em Novo.
-
Especifique o nome da Variável como DIRECTOR_AGENT_HTTPS_CERTIFICATE_THUMBPRINT.
-
Especifique a impressão digital da etapa anterior em valor da Variável.
-
Clique em OK.
Etapa 6: Reiniciar CitrixInfraMonitorService
-
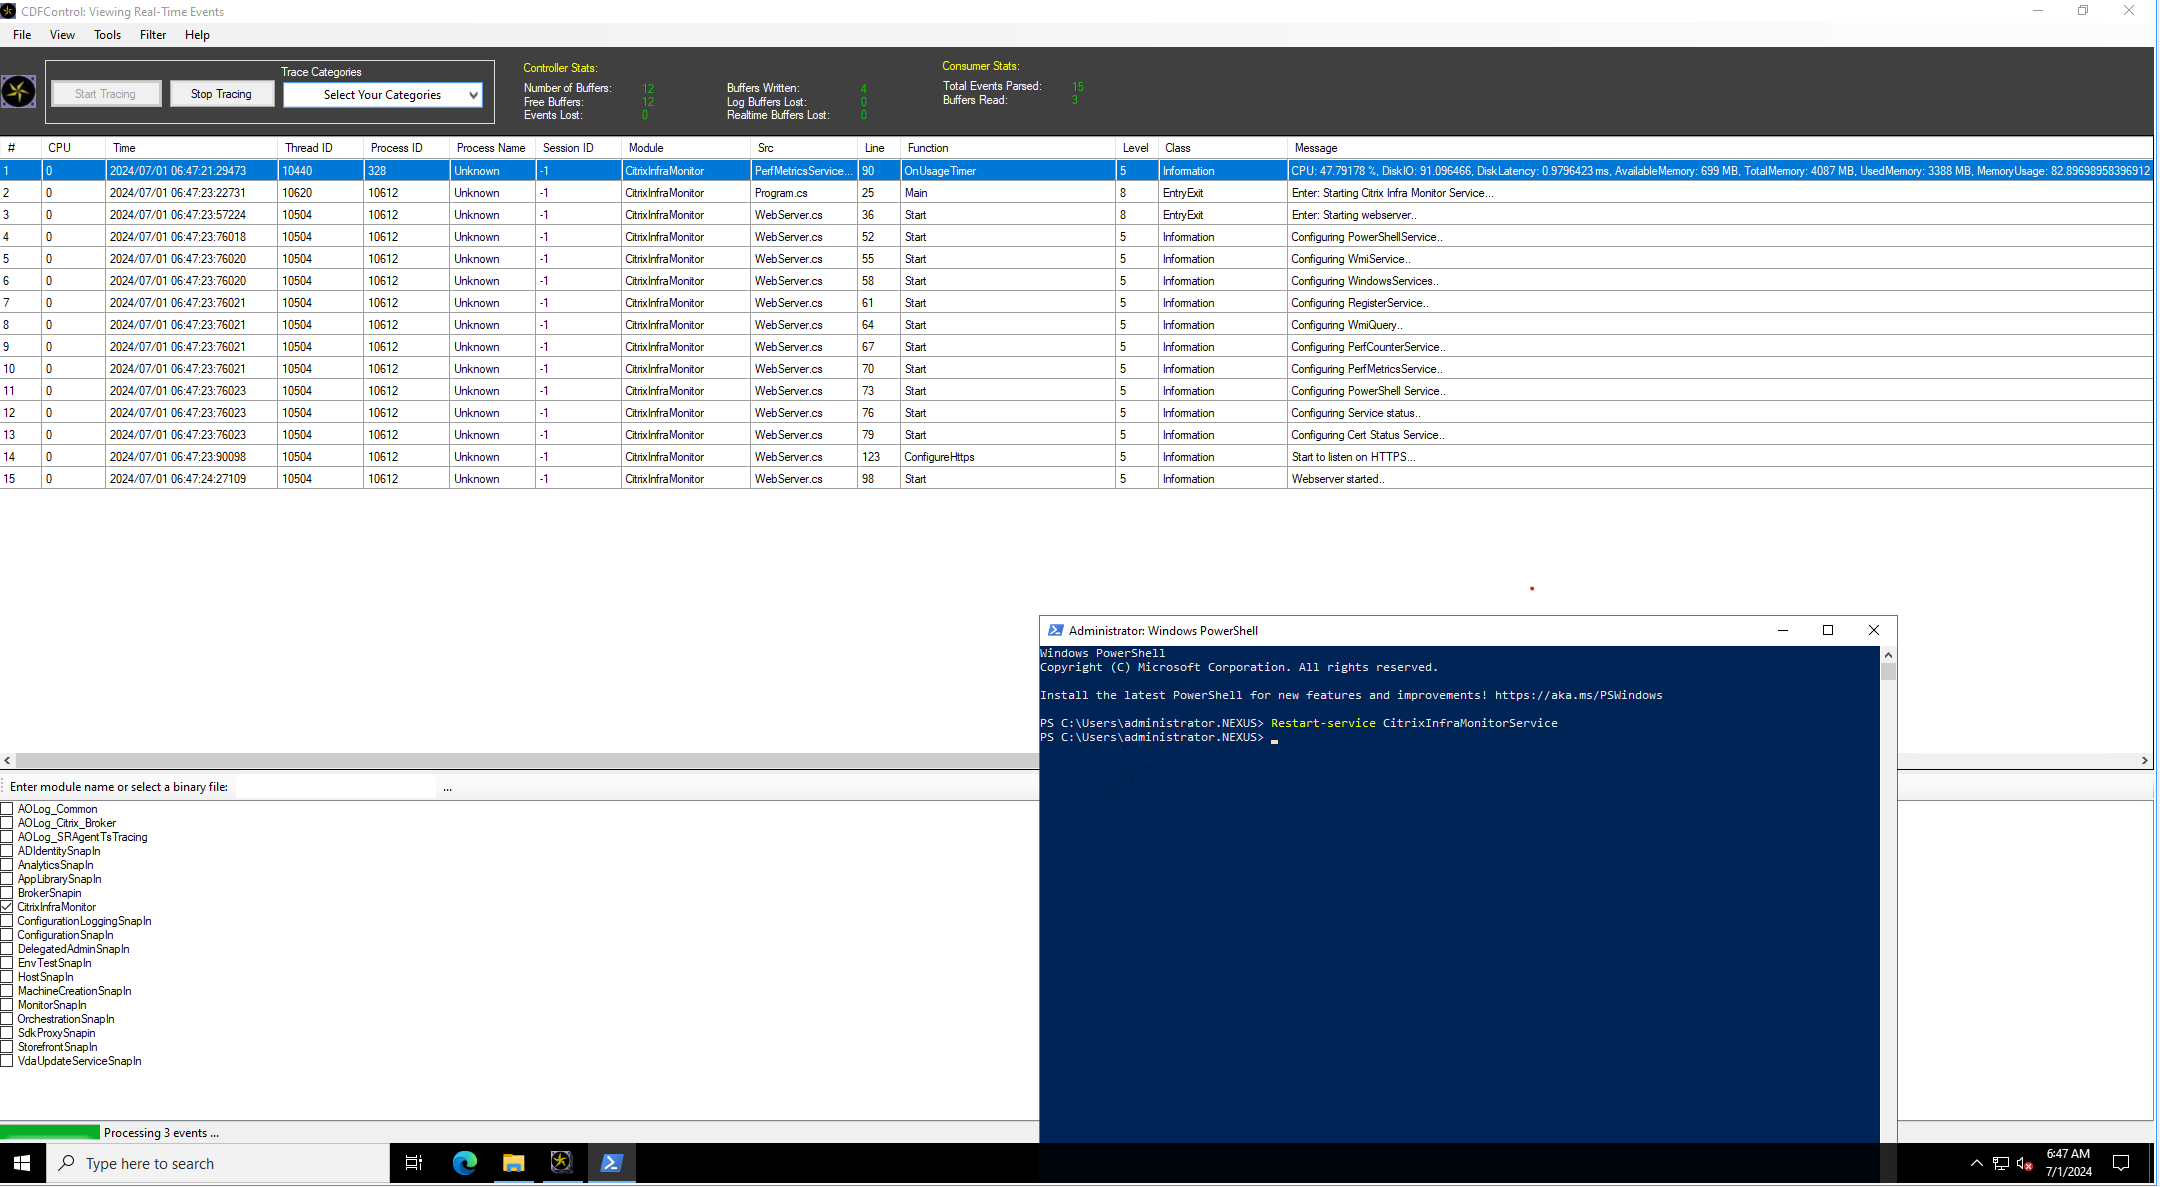
Abra o PowerShell e execute o seguinte comando:
Restart-Service CitrixInfraMonitorService -
Certifique-se de que o HTTPS esteja habilitado capturando o módulo CitrixInfraMonitorService e procurando pela linha de log Start to listen on HTTPS....
Passo 7: Habilitar HTTPS na configuração do Monitor
Você pode habilitar HTTPS no serviço Monitor, usando o SDK do PowerShell Remoto.
Nota:
A versão mínima exigida do PoshSDK é 7.44.26401.2361 ou posterior.
-
Certifique-se de que os pré-requisitos mencionados em Pré-requisitos sejam atendidos.
-
Execute o seguinte comando PowerShell para habilitar HTTPS na configuração do Monitor:
Set-DirectorAgentHttps -AdminAddress localhost:19097 -EnableHttps $true
Nota:
Para verificar o valor das configurações existentes, execute o comando
Get-DirectorAgentHttps -AdminAddress localhost:19097.
Caso precise desabilitar HTTPS na configuração do Monitor, execute o comando
Set-DirectorAgentHttps -AdminAddress localhost:19097 -EnableHttps $false.