
Configuração de redirecionamento de conteúdo bidirecional
O redirecionamento de conteúdo bidirecional permite que URLs sejam redirecionadas do cliente para o servidor ou do servidor para o cliente, dependendo das configurações. Esta configuração de política substitui as três configurações a seguir, que estão obsoletas:
-
Permitir redirecionamento de conteúdo bidirecional
-
URLs permitidas para serem redirecionadas para o VDA
-
URLs permitidas para serem redirecionadas para o Cliente
Ele também substitui as três configurações de GPO locais a seguir em clientes Windows:
-
Redirecionamento de conteúdo bidirecional
-
Substituições de redirecionamento de conteúdo bidirecional
-
Redirecionamento OAuth
Se esta configuração for configurada, ela terá precedência sobre as configurações legadas no Studio e no cliente. Para configurar a política de redirecionamento de conteúdo bidirecional, faça o seguinte:
-
No Studio, selecione o nó Políticas e clique na guia Políticas.
-
Clique em Criar Política. A lâmina Criar Política é aberta.
-
Procure por
Bidirectional content redirection configurationno campo Pesquisar, selecione a caixa de seleção e clique em Editar. -
Na lâmina Editar Configuração, defina esta política como Ativada e clique em Gerenciar URLs.
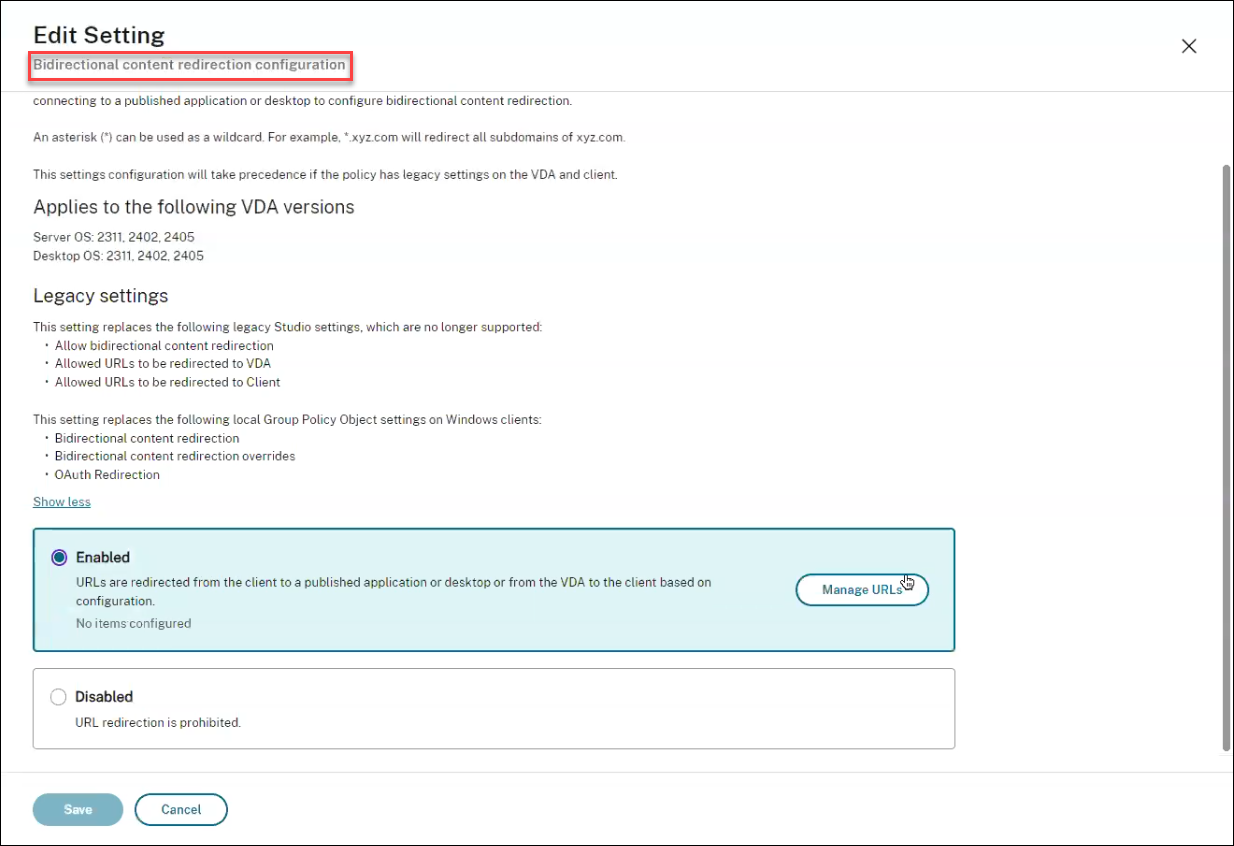
-
Na lâmina Gerenciar URLs, para Redirecionamento VDA para cliente, especifique o seguinte:
-
URL (Obrigatório): Adicione a URL que deve ser redirecionada do VDA para abrir no cliente. Para redirecionamento OAuth, defina o esquema de autenticação e o padrão no cliente para redirecionar a sessão de volta ao host.
-
Padrão (Opcional): Expressão regular de URL que, quando redirecionada para o cliente por meio do redirecionamento de URL VDA para Cliente, é rastreada como se um fluxo de autenticação OAuth tivesse começado, e quando o fluxo é concluído (detectado pelo esquema resultante ou padrão de URL de redirecionamento sendo aberto), essa URL resultante é redirecionada de volta para o VDA Host que iniciou esse fluxo.
-
Esquema (Opcional): Se um Esquema for especificado, a URL de término deverá ter o formato:
scheme://<something>. Se o Esquema não for especificado (vazio), o padrão de URL resultante original será extraído do Padrão por meio de um grupo de captura de expressão regular (deve ser especificado no Padrão), e a URL original será reescrita para usar uma URL de redirecionamentocitrix-oauth-redir://. Quando o fluxo é concluído, a URL de redirecionamento original é então redirecionada de volta para o Host (VDA). Qualquer servidor de autorização OAuth, neste caso, deve ser configurado para permitir URLs de redirecionamentocitrix-oauth-redir://byIndex/1 (2, 3, ... N).
Nota:Embora Padrão e Esquema sejam opcionais, se Padrão for especificado, você também deve especificar Esquema. -
-
Na lâmina Gerenciar URLs, para Redirecionamento cliente para VDA, especifique o seguinte:
-
Tipo: Escolha Desktop ou Aplicativo.
-
Nome: Forneça um nome para o tipo.
-
URL: Forneça a URL que você deseja redirecionar para a origem. Você pode adicionar várias URLs e excluir as que não são necessárias.
-
-
Clique em Salvar. A lâmina Editar Configuração exibe o número de itens configurados.
-
Clique em Salvar. A lâmina Criar Política exibe o Valor Atual configurado. Clique em Avançar.
-
Na etapa Atribuir Política a, clique em Avançar.
-
Na etapa Resumo, selecione a caixa de seleção Habilitar política e forneça um nome no campo Nome da política.
-
Clique em Concluir. A nova política é listada.
-
Selecione a nova política criada para revisar as configurações configuradas.
Para configurações legadas, consulte Redirecionamento de host para cliente e Redirecionamento de conteúdo bidirecional.