
Netzwerkgeräte-Richtlinie
Die Netzwerkgeräte-Richtlinie ermöglicht es Ihnen, zu verwalten, wie Benutzer ihre Geräte mit Wi-Fi-Netzwerken verbinden, indem sie die folgenden Elemente definiert:
-
Netzwerknamen und -typen
-
Authentifizierungs- und Sicherheitsrichtlinien
-
Verwendung von Proxyservern
-
Weitere Wi-Fi-bezogene Details
Um diese Richtlinie hinzuzufügen oder zu konfigurieren, gehen Sie zu Konfigurieren > Geräterichtlinien. Weitere Informationen finden Sie unter Geräterichtlinien.
Voraussetzungen
Bevor Sie eine Richtlinie erstellen, führen Sie Folgendes aus:
-
Erstellen Sie alle Bereitstellungsgruppen, die Sie verwenden möchten.
-
Kennen Sie den Netzwerknamen und -typ.
-
Kennen Sie alle Authentifizierungs- oder Sicherheitstypen, die Sie verwenden möchten.
-
Kennen Sie alle Proxyserver-Informationen, die Sie möglicherweise benötigen.
-
Installieren Sie alle erforderlichen CA-Zertifikate.
-
Halten Sie alle erforderlichen gemeinsamen Schlüssel bereit.
-
Erstellen Sie die PKI-Entität für die zertifikatbasierte Authentifizierung.
-
Anmeldeinformationsanbieter konfigurieren.
Weitere Informationen finden Sie unter Authentifizierung und den zugehörigen Unterartikeln.
iOS-Einstellungen
-
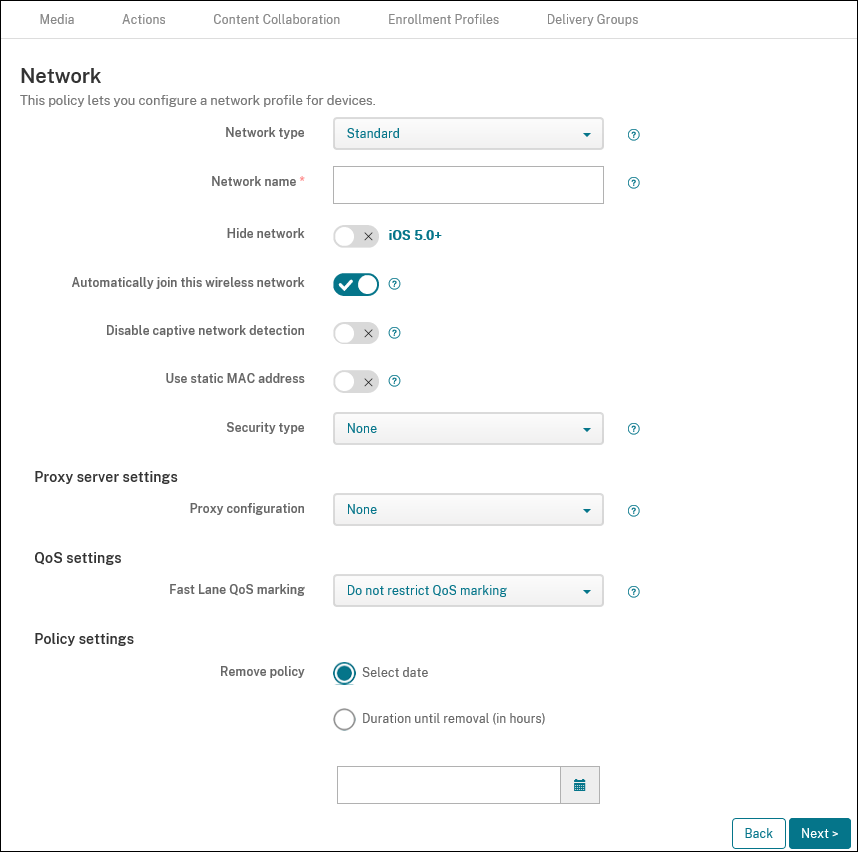
Netzwerktyp: Wählen Sie in der Liste Standard, Legacy Hotspot oder Hotspot 2.0 aus, um den Netzwerktyp festzulegen, den Sie verwenden möchten.
-
Netzwerkname: Geben Sie die SSID ein, die in der Liste der verfügbaren Netzwerke für das Gerät angezeigt wird. Gilt nicht für Hotspot 2.0.
-
Netzwerk ausblenden: Wählen Sie aus, ob das Netzwerk ausgeblendet werden soll.
-
Diesem Drahtlosnetzwerk automatisch beitreten: Wählen Sie aus, ob ein Gerät dem Netzwerk automatisch beitreten soll. Wenn ein Gerät mit einem anderen Netzwerk verbunden ist, tritt es diesem Netzwerk nicht bei. Der Benutzer muss die Verbindung zum vorherigen Netzwerk trennen, bevor das Gerät automatisch eine Verbindung herstellt. Die Standardeinstellung ist Ein.
-
Erkennung von Captive Networks deaktivieren: Der Assistent für Captive Networks hilft Benutzern beim Zugriff auf Abonnement- oder Wi-Fi-Hotspot-Netzwerke. Diese Netzwerke finden Sie typischerweise in Cafés, Hotels und anderen öffentlichen Orten. Wenn Ein, können Geräte weiterhin eine Verbindung zu Captive Networks herstellen, der Benutzer muss jedoch einen Browser öffnen und sich manuell anmelden. Die Standardeinstellung ist Aus.
-
Statische MAC-Adresse verwenden: MAC-Adressen sind eindeutige Kennungen, die ein Gerät innerhalb eines Netzwerks überträgt. Um die Privatsphäre zu erhöhen, können iOS- und iPadOS-Geräte bei jeder Verbindung mit einem Netzwerk eine andere MAC-Adresse verwenden. Wenn Ein, verwendet das Gerät immer dieselbe MAC-Adresse, wenn es sich mit diesem Netzwerk verbindet. Wenn Aus, verwendet das Gerät bei jeder Verbindung mit diesem Netzwerk eine andere MAC-Adresse. Die Standardeinstellung ist Aus.
-
Sicherheitstyp: Wählen Sie in der Liste den Sicherheitstyp aus, den Sie verwenden möchten. Gilt nicht für Hotspot 2.0.
-
Keine – Erfordert keine weitere Konfiguration.
-
WEP
-
WPA/WPA2/WPA3 Personal
-
Beliebig (Personal)
-
WEP Enterprise
-
WPA/WPA2/WPA3 Enterprise: Für die neueste Version von Windows 10 konfigurieren Sie das Simple Certificate Enrollment Protocol (SCEP) für die Verwendung von WPA-2 Enterprise. Citrix Endpoint Management kann dann das Zertifikat an die Geräte senden, um sich beim Wi-Fi-Server zu authentifizieren. Um SCEP zu konfigurieren, gehen Sie zur Seite „Verteilung“ unter Einstellungen > Anmeldeinformationsanbieter. Weitere Informationen finden Sie unter Anmeldeinformationsanbieter.
-
Beliebig (Enterprise)
Die folgenden Abschnitte listen die Optionen auf, die Sie für jeden der vorstehenden Verbindungstypen konfigurieren. -
-
Proxyservereinstellungen
-
Proxykonfiguration: Wählen Sie in der Liste Keine, Manuell oder Automatisch aus, um festzulegen, wie die VPN-Verbindung über einen Proxyserver geleitet wird, und konfigurieren Sie dann alle zusätzlichen Optionen. Die Standardeinstellung ist Keine, was keine weitere Konfiguration erfordert.
-
Wenn Sie Manuell wählen, konfigurieren Sie diese Einstellungen:
-
Hostname oder IP-Adresse: Geben Sie den Hostnamen oder die IP-Adresse des Proxyservers ein.
-
Port: Geben Sie die Portnummer des Proxyservers ein.
-
Benutzername: Geben Sie einen optionalen Benutzernamen zur Authentifizierung am Proxyserver ein.
-
Kennwort: Geben Sie ein optionales Kennwort zur Authentifizierung am Proxyserver ein.
-
-
Wenn Sie Automatisch wählen, konfigurieren Sie diese Einstellungen:
-
Server-URL: Geben Sie die URL der PAC-Datei ein, die die Proxykonfiguration definiert.
-
Direkte Verbindung zulassen, wenn PAC nicht erreichbar ist: Wählen Sie, ob Benutzer eine direkte Verbindung zum Ziel herstellen dürfen, wenn die PAC-Datei nicht erreichbar ist. Die Standardeinstellung ist Ein.
-
-
-
Fast Lane QoS-Markierung: Wenn Sie die QoS-Markierung für ein Wi-Fi-Netzwerk, das Cisco Fast Lane QoS unterstützt, nicht einschränken, dürfen alle Apps L2- und L3-Markierungen verwenden. Wenn Sie die QoS-Markierung einschränken, geben Sie die Apps an, die L2- und L3-Markierungen verwenden dürfen.
-
QoS-Markierung aktivieren: Wenn Sie die QoS-Markierung einschränken, verwenden Sie diese Einstellung, um sie vollständig zu deaktivieren oder nur bestimmte Apps zu markieren. Wenn Aus, deaktivieren Sie die QoS-Markierung vollständig. Wenn Ein, konfigurieren Sie eine Liste von Apps, die die QoS-Markierung verwenden können. Die Standardeinstellung ist Ein.
-
Apple Audio-/Videoanrufe zulassen: Wählen Sie, ob Audio- und Videoanruf-Apps die QoS-Markierung verwenden dürfen. Wenn Aus, kann die Qualität von Video- und Audioanrufen leiden.
-
Spezifische Apps zulassen: Fügen Sie eine App-Paket-ID zu dieser Liste hinzu, um der App die Verwendung der QoS-Markierung zu erlauben.
-
-
Hotspot 2.0-Einstellungen
-
Angezeigter Betreibername: Der Anzeigename, der vom Hotspot-Gerät übertragen wird. Benutzer sehen diesen Namen in ihrer Liste der verfügbaren WLAN-Netzwerke.
-
Domänenname: Der Domänenname, der für die Hotspot 2.0-Aushandlung verwendet wird.
-
Verbindung zu Roaming-Partnernetzwerken zulassen: Wenn Ein, können Geräte, die außerhalb ihres Heimnetzwerks roamen, eine Verbindung zu Partnernetzwerken herstellen.
-
Roaming-Konsortium-Organisationskennungen (OI): Fügen Sie eine Liste von Organisationskennungen hinzu, auf die das Gerät zugreifen kann. Eine Roaming-Konsortium-OI gehört zu einer Organisation mit gemeinsamen Authentifizierungsmethoden. Wenn der von Ihnen konfigurierte Hotspot nicht verfügbar ist, verbindet sich das Gerät mit einer hier aufgeführten Roaming-Konsortium-OI.
-
Netzwerkzugriffskennung (NAI)-Realm-Namen: Konfigurieren Sie eine Liste von Realm-Namen, die zur Identifizierung von Benutzern in einem Roaming-Netzwerk verwendet werden. Eine NAI wird in der Form
user@realmübertragen. -
Mobile Ländercodes (MCCs) und Mobile Netzwerkkonfigurationen (MNCs): Ein mobiler Ländercode besteht aus drei Ziffern, die das Land eines Netzwerks identifizieren. Der mobile Netzwerkcode besteht aus 2 oder 3 eindeutigen Ziffern. Zusammen verwendet identifiziert der MCC/MNC einen Mobilfunknetzbetreiber oder -anbieter eindeutig.
-
-
Richtlinieneinstellungen
-
Richtlinie entfernen: Wählen Sie eine Methode zum Planen der Richtlinienentfernung. Verfügbare Optionen sind Datum auswählen und Dauer bis zur Entfernung (in Stunden)
-
Datum auswählen: Klicken Sie auf den Kalender, um das spezifische Datum für die Entfernung auszuwählen.
-
Dauer bis zur Entfernung (in Stunden): Geben Sie eine Zahl in Stunden ein, bis die Richtlinienentfernung erfolgt.
-
-
Benutzer darf Richtlinie entfernen: Sie können auswählen, wann Benutzer die Richtlinie von ihrem Gerät entfernen dürfen. Wählen Sie Immer, Passcode erforderlich oder Nie aus dem Menü. Wenn Sie Passcode erforderlich auswählen, geben Sie einen Passcode in das Feld Passcode für Entfernung ein. Nicht verfügbar für iOS.
-
WPA, WPA Personal, Beliebige (Persönliche) Einstellungen für iOS
Passwort: Geben Sie ein optionales Passwort ein. Wenn Sie dieses Feld leer lassen, werden Benutzer möglicherweise zur Eingabe ihres Passworts aufgefordert, wenn sie sich anmelden.
WEP Enterprise, WPA Enterprise, WPA2 Enterprise, WPA3 Enterprise, Beliebige (Enterprise) Einstellungen für iOS
Wenn Sie einen dieser Sicherheitstypen auswählen, werden die EAP-Einstellungen nach den QoS-Einstellungen angezeigt.
Wichtig:
Wenn Sie den Sicherheitstyp WPA2 Enterprise auswählen, müssen Sie mindestens ein EAP-Protokoll zulassen.
-
Zulässige EAP-Protokolle: Aktivieren Sie die EAP-Typen, die Sie unterstützen möchten, und konfigurieren Sie dann die zugehörigen Einstellungen. Die Standardeinstellung ist Aus für jeden der verfügbaren EAP-Typen.
-
Innere Authentifizierung (TTLS): Nur erforderlich, wenn Sie TTLS aktivieren. Wählen Sie in der Liste die zu verwendende innere Authentifizierungsmethode aus. Optionen sind: PAP, CHAP, MSCHAP oder MSCHAPv2. Die Standardeinstellung ist MSCHAPv2.
-
EAP-FAST mit PAC: Wählen Sie, ob geschützte Zugriffsberechtigungen (PACs) verwendet werden sollen.
-
Wenn Sie PAC verwenden wählen, wählen Sie, ob ein Bereitstellungs-PAC verwendet werden soll.
-
Wenn Sie Bereitstellungs-PAC wählen, wählen Sie, ob ein anonymer TLS-Handshake zwischen dem Endbenutzer-Client und Citrix Endpoint Management zugelassen werden soll.
-
Bereitstellungs-PAC anonym
-
-
-
-
Authentifizierung:
-
Benutzername: Geben Sie einen Benutzernamen ein.
-
Passwort pro Verbindung: Wählen Sie, ob bei jeder Anmeldung der Benutzer ein Passwort erforderlich sein soll.
-
Passwort: Geben Sie ein optionales Passwort ein. Wenn Sie dieses Feld leer lassen, werden Benutzer möglicherweise zur Eingabe ihres Passworts aufgefordert, wenn sie sich anmelden.
-
Identitätsnachweis (Keystore- oder PKI-Anmeldeinformationen): Wählen Sie in der Liste den Typ des Identitätsnachweises aus. Die Standardeinstellung ist Keine.
-
Äußere Identität: Nur erforderlich, wenn Sie aktivieren PEAP, TTLS, oder EAP-FAST. Geben Sie den extern sichtbaren Benutzernamen ein. Sie können die Sicherheit erhöhen, indem Sie einen generischen Begriff wie „anonym“ eingeben, damit der Benutzername nicht sichtbar ist.
-
TLS-Zertifikat anfordern: Wählen Sie aus, ob ein TLS-Zertifikat erforderlich sein soll.
-
-
Vertrauen
-
Vertrauenswürdige Zertifikate: Um ein vertrauenswürdiges Zertifikat hinzuzufügen, klicken Sie auf Hinzufügen und gehen Sie für jedes Zertifikat, das Sie hinzufügen möchten, wie folgt vor:
-
Anwendung: Wählen Sie in der Liste die Anwendung aus, die Sie hinzufügen möchten.
-
Klicken Sie auf Speichern, um das Zertifikat zu speichern, oder auf Abbrechen.
-
-
Namen vertrauenswürdiger Serverzertifikate: Um allgemeine Namen vertrauenswürdiger Serverzertifikate hinzuzufügen, klicken Sie auf Hinzufügen und gehen Sie für jeden Namen, den Sie hinzufügen möchten, wie folgt vor:
-
Zertifikat: Geben Sie den Namen des Serverzertifikats ein. Sie können Platzhalter verwenden, um den Namen anzugeben, z. B. wpa.*.example.com.
-
Klicken Sie auf Speichern, um den Zertifikatsnamen zu speichern, oder auf Abbrechen.
-
-
-
Vertrauensausnahmen zulassen: Wählen Sie aus, ob der Dialog für die Zertifikatsvertrauensstellung auf den Geräten der Benutzer angezeigt werden soll, wenn ein Zertifikat nicht vertrauenswürdig ist. Die Standardeinstellung ist Ein.
macOS-Einstellungen
-
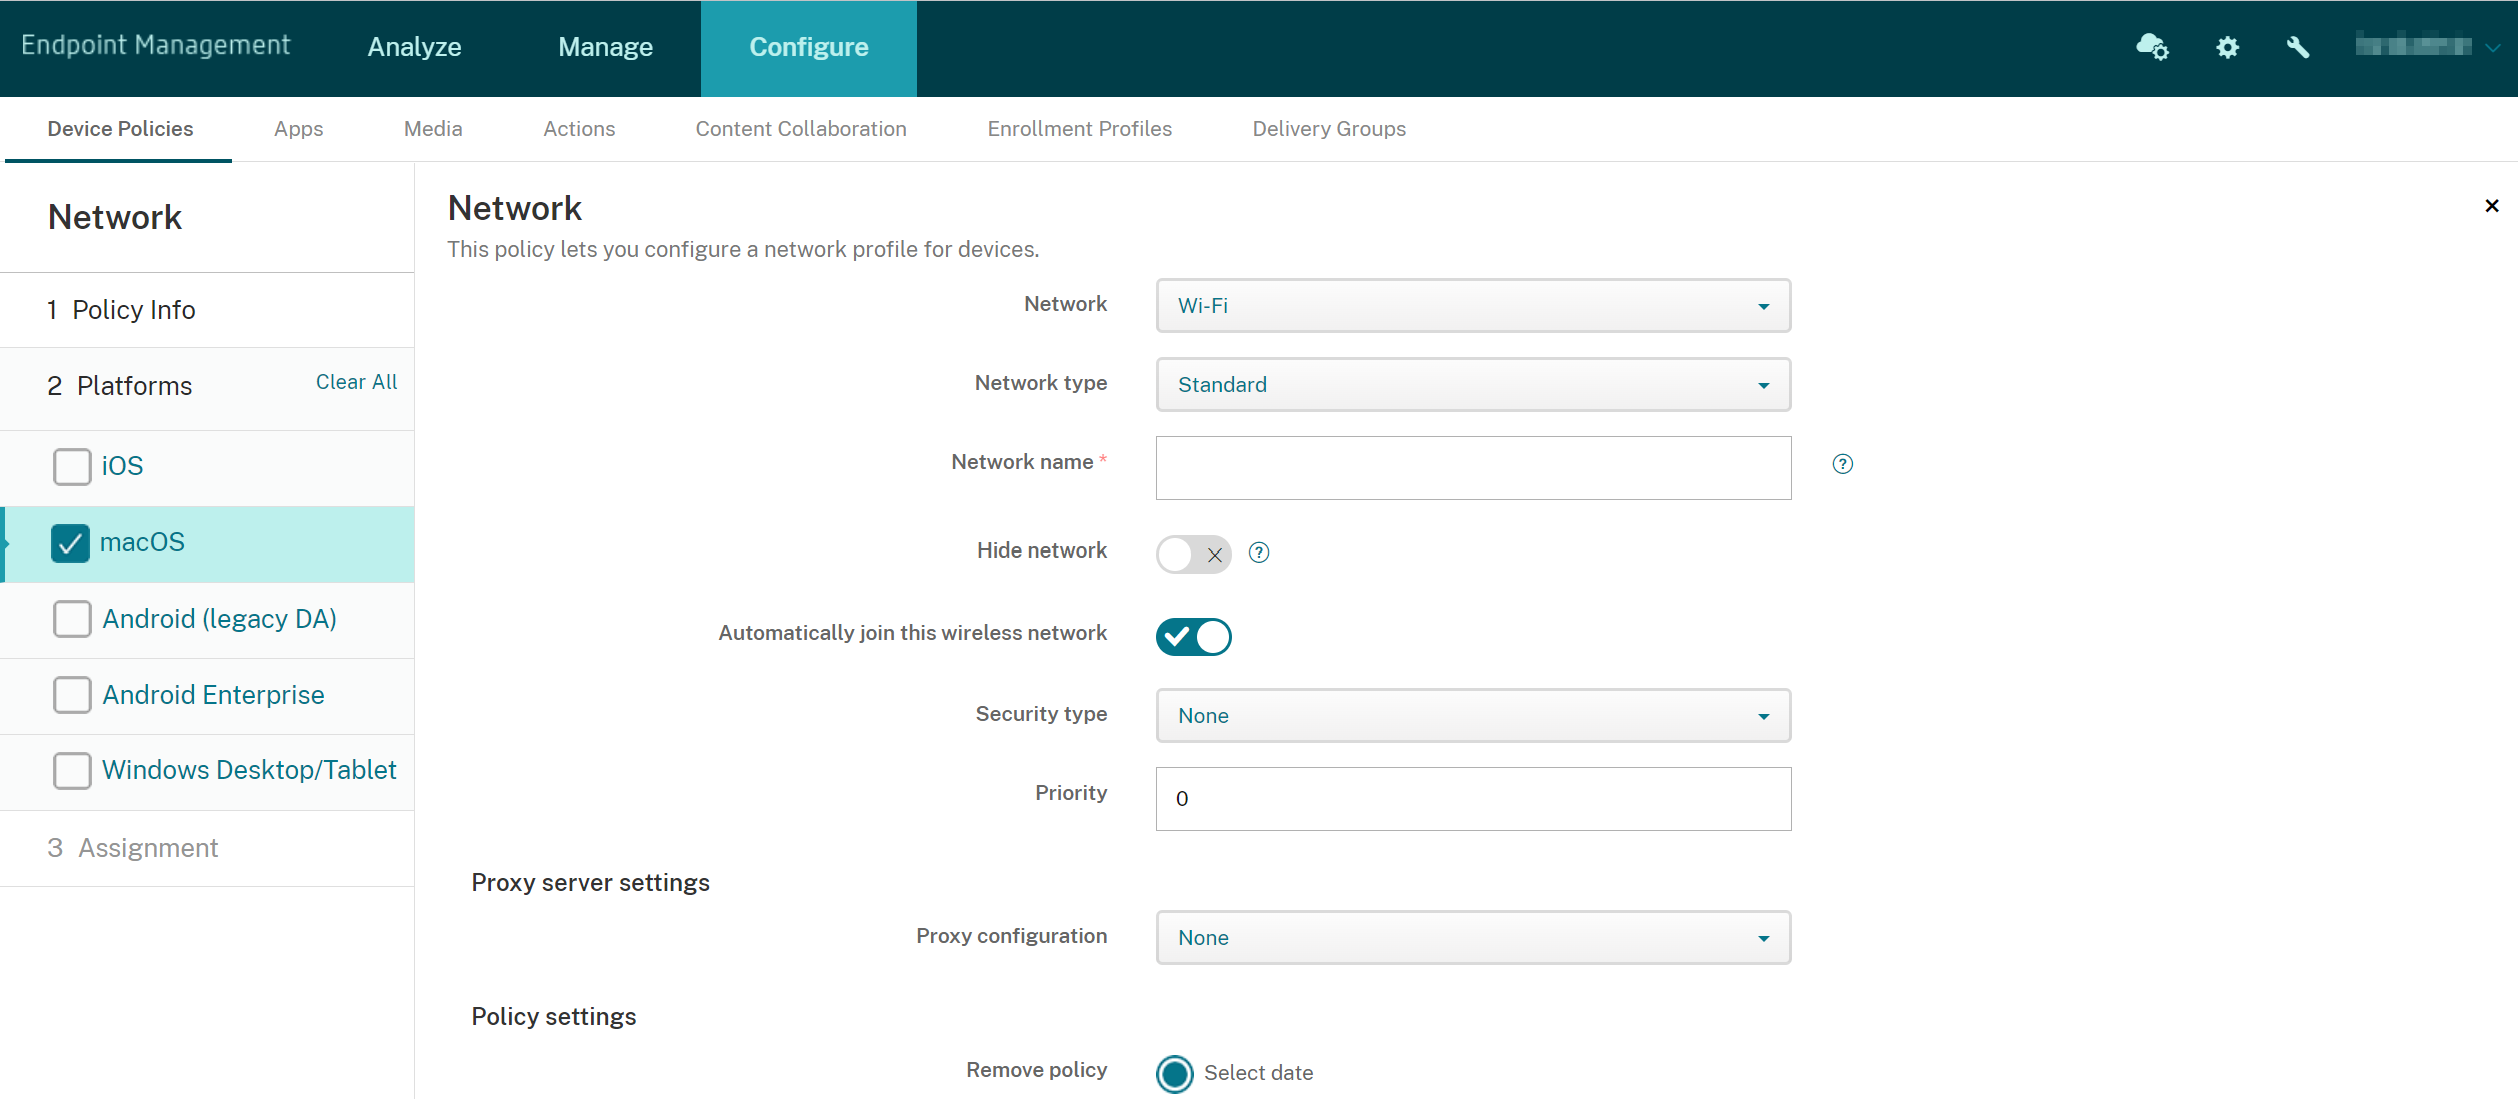
Netzwerk: Wählen Sie in der Liste die Netzwerkoption aus, die Sie verwenden möchten. Die Standardeinstellung ist WLAN.
-
WLAN
-
Globales Ethernet
-
Erstes aktives Ethernet
-
Zweites aktives Ethernet
-
Drittes aktives Ethernet
-
Erstes Ethernet
-
Zweites Ethernet
-
Drittes Ethernet
-
-
Netzwerktyp: Wählen Sie in der Liste Standard, Legacy Hotspot oder Hotspot 2.0, um den Netzwerktyp festzulegen, den Sie verwenden möchten.
-
Netzwerkname: Geben Sie die SSID ein, die in der Liste der verfügbaren Netzwerke für das Gerät angezeigt wird. Gilt nicht für Hotspot 2.0.
-
Netzwerk ausblenden: Wählen Sie, ob das Netzwerk ausgeblendet werden soll.
-
Diesem drahtlosen Netzwerk automatisch beitreten: Wählen Sie, ob dem Netzwerk automatisch beigetreten werden soll. Wenn ein Gerät bereits mit einem anderen Netzwerk verbunden ist, tritt es diesem Netzwerk nicht bei. Der Benutzer muss sich vom vorherigen Netzwerk trennen, bevor das Gerät automatisch eine Verbindung herstellt. Die Standardeinstellung ist Ein.
-
Sicherheitstyp: Wählen Sie in der Liste den Sicherheitstyp aus, den Sie verwenden möchten. Gilt nicht für Hotspot 2.0.
-
Keine – erfordert keine weitere Konfiguration.
-
WEP
-
WPA/WPA2 Personal
-
Beliebig (Persönlich)
-
WEP Enterprise
-
WPA/WPA2 Enterprise
-
Beliebig (Enterprise)
Die folgenden Abschnitte listen die Optionen auf, die Sie für jeden der oben genannten Verbindungstypen konfigurieren. -
-
Priorität: Geben Sie für mehrere Netzwerke eine Zahl ein, um die Priorität der Netzwerkverbindung festzulegen. Das Gerät verbindet sich zuerst mit dem Netzwerk mit der niedrigsten Prioritätsnummer. Negative Zahlen sind zulässig. Der Standardwert ist 0.
-
Proxyserver-Einstellungen
-
Proxykonfiguration: Wählen Sie in der Liste Keine, Manuell oder Automatisch aus, um festzulegen, wie die VPN-Verbindung über einen Proxyserver geleitet wird, und konfigurieren Sie dann alle zusätzlichen Optionen. Der Standardwert ist Keine, was keine weitere Konfiguration erfordert.
-
Wenn Sie Manuell wählen, konfigurieren Sie diese Einstellungen:
-
Hostname oder IP-Adresse: Geben Sie den Hostnamen oder die IP-Adresse des Proxyservers ein.
-
Port: Geben Sie die Portnummer des Proxyservers ein.
-
Benutzername: Geben Sie einen optionalen Benutzernamen ein, um sich am Proxyserver zu authentifizieren.
-
Kennwort: Geben Sie ein optionales Kennwort ein, um sich am Proxyserver zu authentifizieren.
-
-
Wenn Sie Automatisch wählen, konfigurieren Sie diese Einstellungen:
-
Server-URL: Geben Sie die URL der PAC-Datei ein, die die Proxykonfiguration definiert.
-
Direkte Verbindung zulassen, wenn PAC nicht erreichbar ist: Wählen Sie, ob Benutzer direkt mit dem Ziel verbunden werden dürfen, wenn die PAC-Datei nicht erreichbar ist. Die Standardeinstellung ist Ein.
-
-
-
Hotspot 2.0-Einstellungen
-
Angezeigter Betreibername: Der Anzeigename, der vom Hotspot-Gerät gesendet wird. Benutzer sehen diesen Namen in ihrer Liste der verfügbaren Wi-Fi-Netzwerke.
-
Domänenname: Der Domänenname, der für die Hotspot 2.0-Aushandlung verwendet wird.
-
Verbindung zu Roaming-Partnernetzwerken zulassen: Wenn Ein, können Geräte, die außerhalb ihres Heimnetzwerks roamen, eine Verbindung zu Partnernetzwerken herstellen.
-
Roaming Consortium Organisationskennungen (OI): Fügen Sie eine Liste von Organisationskennungen hinzu, auf die das Gerät zugreifen kann. Eine Roaming Consortium OI gehört zu einer Organisation mit gemeinsamen Authentifizierungsmethoden. Wenn der von Ihnen konfigurierte Hotspot nicht verfügbar ist, stellt das Gerät eine Verbindung zu einer hier aufgeführten Roaming Consortium OI her.
-
Network Access Identifier (NAI)-Realm-Namen: Konfigurieren Sie eine Liste von Realm-Namen, die zur Identifizierung von Benutzern in einem Roaming-Netzwerk verwendet werden. Ein NAI wird in der Form
user@realmübertragen. -
Mobile Country Codes (MCCs) und Mobile Network Codes (MNCs): Ein Mobile Country Code besteht aus drei Ziffern, die das Land eines Netzwerks identifizieren. Der Mobile Network Code besteht aus 2 oder 3 eindeutigen Ziffern. Zusammen verwendet identifiziert der MCC/MNC einen Mobilfunknetzbetreiber oder -anbieter eindeutig.
-
-
Richtlinieneinstellungen
-
Richtlinie entfernen: Wählen Sie eine Methode zur Planung der Richtlinienentfernung. Verfügbare Optionen sind Datum auswählen und Dauer bis zur Entfernung (in Stunden)
-
Datum auswählen: Klicken Sie auf den Kalender, um das spezifische Datum für die Entfernung auszuwählen.
-
Dauer bis zur Entfernung (in Stunden): Geben Sie eine Zahl (in Stunden) ein, bis die Richtlinie entfernt wird.
-
-
Benutzer darf Richtlinie entfernen: Sie können auswählen, wann Benutzer die Richtlinie von ihrem Gerät entfernen dürfen. Wählen Sie Immer, Passcode erforderlich oder Nie aus dem Menü. Wenn Sie Passcode erforderlich auswählen, geben Sie einen Passcode in das Feld Passcode für Entfernung ein.
-
Profilbereich: Wählen Sie, ob diese Richtlinie für einen Benutzer oder ein gesamtes System gilt. Die Standardeinstellung ist Benutzer. Diese Option ist nur unter macOS 10.7 und höher verfügbar.
-
WPA-, WPA Personal-, WPA 2 Personal-, Any (Personal)-Einstellungen für macOS
-
Passwort: Geben Sie ein optionales Passwort ein. Wenn Sie dieses Feld leer lassen, werden Benutzer möglicherweise zur Eingabe ihres Passworts aufgefordert, wenn sie sich anmelden.
WEP Enterprise-, WPA Enterprise-, WPA2 Enterprise-, Any (Enterprise)-Einstellungen für macOS
-
Verbindungsmodus: Wenn Ein, wählen Sie den Verbindungsmodus, der verwendet werden soll, wenn der Benutzer dem Netzwerk beitritt. Die Standardeinstellung ist Aus.
-
System: Wenn diese Option aktiviert ist, verwendet das Gerät die Systemanmeldeinformationen zur Authentifizierung des Benutzers. Die Standardeinstellung ist deaktiviert.
-
Anmeldefenster: Wenn diese Option aktiviert ist, verwendet das Gerät dieselben Anmeldeinformationen, die im Anmeldefenster eingegeben wurden, um den Benutzer zu authentifizieren. Die Standardeinstellung ist deaktiviert.
-
Wenn Sie einen dieser Sicherheitstypen auswählen, werden die EAP-Einstellungen nach den QoS-Einstellungen angezeigt.
Wichtig:
Wenn Sie den Sicherheitstyp WPA2 Enterprise auswählen, müssen Sie mindestens ein EAP-Protokoll zulassen.
-
Zulässige EAP-Protokolle: Aktivieren Sie die EAP-Typen, die Sie unterstützen möchten, und konfigurieren Sie dann die zugehörigen Einstellungen. Die Standardeinstellung ist Aus für jeden der verfügbaren EAP-Typen.
-
Innere Authentifizierung (TTLS): Nur erforderlich, wenn Sie TTLS aktivieren. Wählen Sie in der Liste die zu verwendende innere Authentifizierungsmethode aus. Optionen sind: PAP, CHAP, MSCHAP oder MSCHAPv2. Die Standardeinstellung ist MSCHAPv2.
-
EAP-FAST mit PAC: Wählen Sie, ob geschützte Zugangsdaten (PACs) verwendet werden sollen.
-
Wenn Sie PAC verwenden auswählen, wählen Sie, ob ein Bereitstellungs-PAC verwendet werden soll.
-
Wenn Sie Bereitstellungs-PAC auswählen, wählen Sie, ob ein anonymer TLS-Handshake zwischen dem Endbenutzer-Client und Citrix Endpoint Management zugelassen werden soll.
-
Bereitstellungs-PAC anonym
-
-
-
-
Authentifizierung:
-
Active Directory-Authentifizierung verwenden: Wählen Sie, ob die Active Directory-Authentifizierung aktiviert werden soll. Verfügbar für macOS 10.7 und höher. Um diese Option verfügbar zu machen, führen Sie Folgendes aus:
-
Legen Sie PEAP als EAP-Protokoll fest.
-
Legen Sie den Profilbereich auf System fest. Sie können diese Einstellung nur verwenden, wenn Sie die Richtlinie auf das gesamte System anwenden.
-
-
Benutzername: Geben Sie einen Benutzernamen ein.
-
Kennwort pro Verbindung: Wählen Sie, ob bei jeder Anmeldung der Benutzer ein Kennwort erforderlich sein soll.
-
Kennwort: Geben Sie ein optionales Kennwort ein. Wenn Sie dieses Feld leer lassen, werden Benutzer möglicherweise bei der Anmeldung zur Eingabe ihres Kennworts aufgefordert.
-
Identitätsnachweis (Keystore- oder PKI-Nachweis): Wählen Sie in der Liste den Typ des Identitätsnachweises aus. Die Standardeinstellung ist Keine.
-
Äußere Identität: Nur erforderlich, wenn Sie aktivieren PEAP, TTLS, oder EAP-FAST. Geben Sie den extern sichtbaren Benutzernamen ein. Sie können die Sicherheit erhöhen, indem Sie einen generischen Begriff wie „anonymous“ eingeben, damit der Benutzername nicht sichtbar ist.
-
TLS-Zertifikat anfordern: Wählen Sie, ob ein TLS-Zertifikat erforderlich sein soll.
-
-
Vertrauen
-
Vertrauenswürdige Zertifikate: Um ein vertrauenswürdiges Zertifikat hinzuzufügen, klicken Sie auf Hinzufügen und gehen Sie für jedes Zertifikat, das Sie hinzufügen möchten, wie folgt vor:
-
Anwendung: Wählen Sie in der Liste die Anwendung aus, die Sie hinzufügen möchten.
-
Klicken Sie auf Speichern, um das Zertifikat zu speichern, oder auf Abbrechen.
-
-
Vertrauenswürdige Serverzertifikatnamen: Um vertrauenswürdige allgemeine Namen von Serverzertifikaten hinzuzufügen, klicken Sie auf Hinzufügen und gehen Sie für jeden Namen, den Sie hinzufügen möchten, wie folgt vor:
-
Zertifikat: Geben Sie den Namen des Serverzertifikats ein, das Sie hinzufügen möchten. Sie können Platzhalter verwenden, um den Namen anzugeben, z. B. wpa.*.example.com.
-
Klicken Sie auf Speichern, um den Zertifikatnamen zu speichern, oder auf Abbrechen.
-
-
-
Vertrauensausnahmen zulassen: Wählen Sie, ob das Dialogfeld für die Zertifikatsvertrauensstellung auf Benutzergeräten angezeigt werden soll, wenn ein Zertifikat nicht vertrauenswürdig ist. Die Standardeinstellung ist Ein.
Android Enterprise-Einstellungen
-
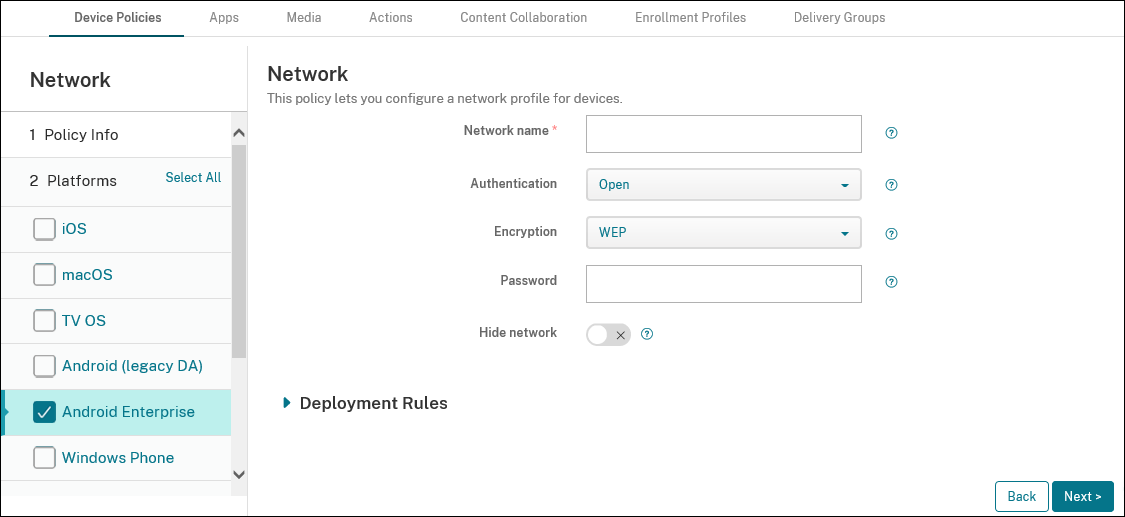
Netzwerkname: Geben Sie die SSID ein, die in der Liste der verfügbaren Netzwerke auf dem Benutzergerät angezeigt wird.
-
Authentifizierung: Wählen Sie in der Liste den Sicherheitstyp aus, der für die Wi-Fi-Verbindung verwendet werden soll.
-
Offen
-
Freigegeben
-
WPA
-
WPA-PSK
-
WPA2
-
WPA2-PSK
-
802.1x EAP
-
Die folgenden Abschnitte listen die Optionen auf, die Sie für jeden der oben genannten Verbindungstypen konfigurieren. Die Standardeinstellung ist Offen.
Offene, gemeinsame Einstellungen für Android Enterprise
-
Verschlüsselung: Wählen Sie in der Liste entweder Deaktiviert oder WEP. Die Standardeinstellung ist WEP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
-
Netzwerk ausblenden: Wählen Sie aus, ob das Netzwerk ausgeblendet werden soll.
WPA-, WPA-PSK-, WPA2-, WPA2-PSK-Einstellungen für Android Enterprise
-
Verschlüsselung: Wählen Sie in der Liste entweder TKIP oder AES aus. Die Standardeinstellung ist TKIP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
-
Netzwerk ausblenden: Wählen Sie aus, ob das Netzwerk ausgeblendet werden soll.
802.1x-Einstellungen für Android Enterprise
-
EAP-Typ: Wählen Sie in der Liste PEAP, TLS oder TTLS aus. Die Standardeinstellung ist PEAP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
-
Authentifizierungsphase 2: Wählen Sie in der Liste Keine, PAP, MSCHAP, MSCHAPPv2 oder GTC aus. Die Standardeinstellung ist PAP.
-
Identität: Geben Sie den optionalen Benutzernamen und die Domäne ein.
-
Anonym: Geben Sie den optionalen, extern sichtbaren Benutzernamen ein. Sie können die Sicherheit erhöhen, indem Sie einen generischen Begriff wie „anonym“ eingeben, damit der Benutzername nicht sichtbar ist.
-
CA-Zertifikat: Wählen Sie in der Liste das zu verwendende Zertifikat aus.
-
Domäne: Geben Sie den erforderlichen Domänennamen ein. Weitere Informationen finden Sie unter Domäne.Hinweis:Wenn Sie die WLAN-Richtlinie auf Geräten mit Android 13 oder höher konfigurieren, müssen die Felder CA-Zertifikat und Domäne zwingend aktualisiert werden. Wenn sie nicht aktualisiert werden, schlägt die Konfiguration fehl.
-
Identitätsnachweis: Wählen Sie in der Liste den zu verwendenden Identitätsnachweis aus. Die Standardeinstellung ist Keine.
-
Netzwerk ausblenden: Wählen Sie, ob das Netzwerk ausgeblendet werden soll.
Android (Legacy-DA)-Einstellungen
-
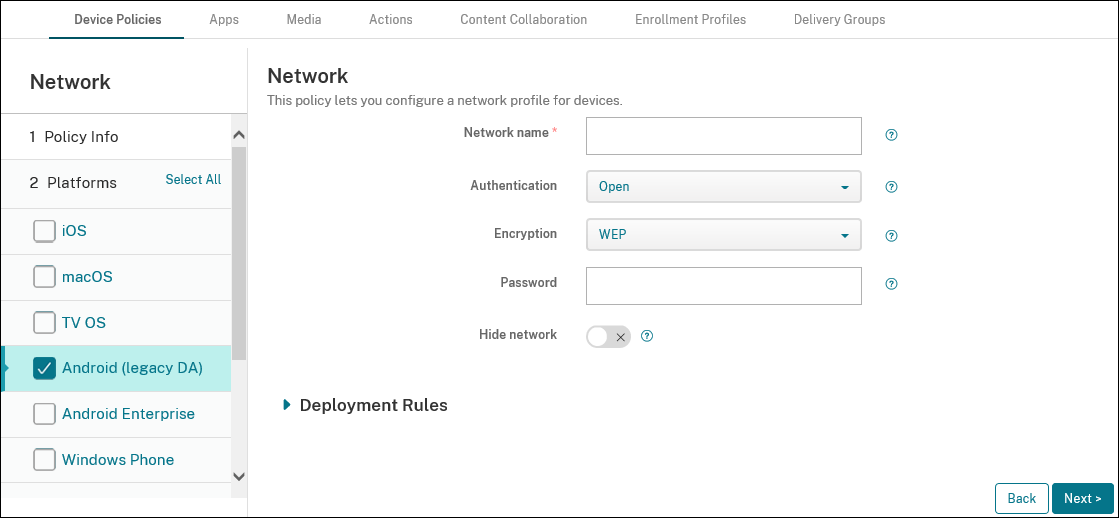
Netzwerkname: Geben Sie die SSID ein, die in der Liste der verfügbaren Netzwerke auf dem Benutzergerät angezeigt wird.
-
Authentifizierung: Wählen Sie in der Liste den Sicherheitstyp aus, der für die WLAN-Verbindung verwendet werden soll.
-
Offen
-
Freigegeben (Nur Android Enterprise)
-
WPA (Nur Android Enterprise)
-
WPA-PSK (Nur Android Enterprise)
-
WPA2
-
WPA2-PSK
-
802.1x EAP
-
In den folgenden Abschnitten werden die Optionen aufgeführt, die Sie für jeden der oben genannten Verbindungstypen konfigurieren.
Einstellungen für Offen, Freigegeben für Android
-
Verschlüsselung: Wählen Sie in der Liste entweder Deaktiviert oder WEP. Die Standardeinstellung ist WEP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
-
Netzwerk ausblenden: Wählen Sie aus, ob das Netzwerk ausgeblendet werden soll.
WPA-, WPA-PSK-, WPA2-, WPA2-PSK-Einstellungen für Android
-
Verschlüsselung: Wählen Sie in der Liste TKIP oder AES aus. Die Standardeinstellung ist TKIP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
-
Netzwerk ausblenden: Wählen Sie aus, ob das Netzwerk ausgeblendet werden soll.
802.1x-Einstellungen für Android
-
EAP-Typ: Wählen Sie in der Liste PEAP, TLS oder TTLS aus. Die Standardeinstellung ist PEAP.
-
Kennwort: Geben Sie ein optionales Kennwort ein.
-
Authentifizierungsphase 2: Wählen Sie in der Liste Keine, PAP, MSCHAP, MSCHAPPv2 oder GTC aus. Die Standardeinstellung ist PAP.
-
Identität: Geben Sie den optionalen Benutzernamen und die Domäne ein.
-
Anonym: Geben Sie den optionalen, extern sichtbaren Benutzernamen ein. Sie können die Sicherheit erhöhen, indem Sie einen generischen Begriff wie „anonymous“ eingeben, sodass der Benutzername nicht sichtbar ist.
-
CA-Zertifikat: Wählen Sie in der Liste das zu verwendende Zertifikat aus.
-
Identitätsnachweis: Wählen Sie in der Liste den zu verwendenden Identitätsnachweis aus. Die Standardeinstellung ist Keine.
-
Netzwerk ausblenden: Wählen Sie aus, ob das Netzwerk ausgeblendet werden soll.
Einstellungen für Windows-Desktops/-Tablets
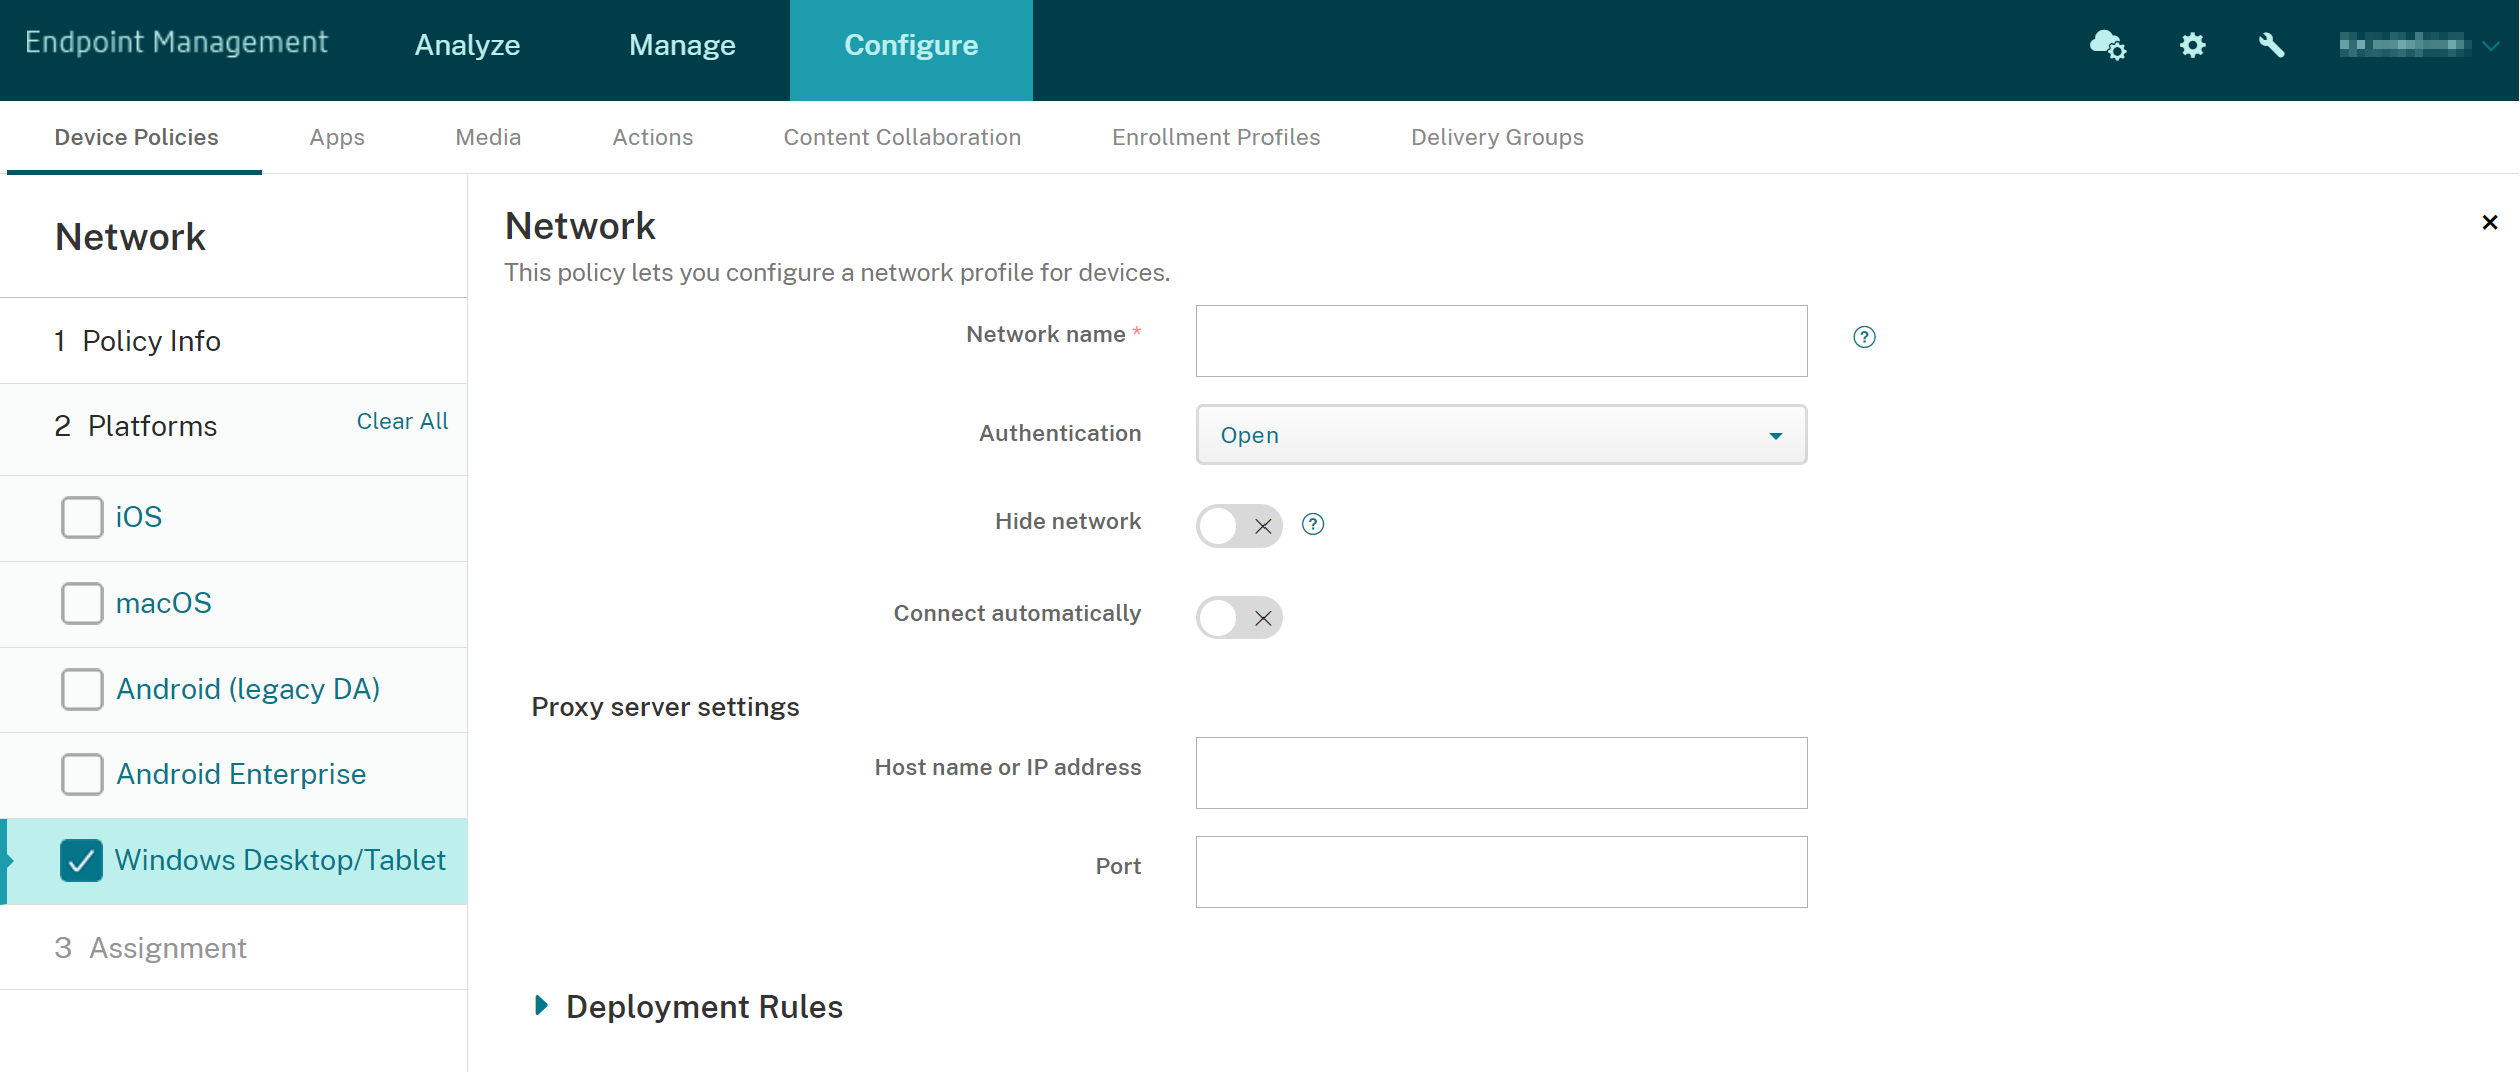
-
Netzwerkname: Die SSID, die in der Liste der verfügbaren Netzwerke angezeigt wird.
-
Authentifizierung: Klicken Sie in der Dropdownliste auf den Sicherheitstyp, den Sie für die WLAN-Verbindung verwenden möchten.
-
Offen
-
WPA Personal
-
WPA-2 Personal
-
WPA Enterprise
-
WPA-2 Enterprise: Konfigurieren Sie für die neueste Version von Windows 10 SCEP für die Verwendung von WPA-2 Enterprise. Die SCEP-Konfiguration ermöglicht es Citrix Endpoint Management, das Zertifikat an Geräte zu senden, um sich beim WLAN-Server zu authentifizieren. Um SCEP zu konfigurieren, gehen Sie zur Seite Verteilung unter Einstellungen > Anmeldeinformationsanbieter. Weitere Informationen finden Sie unter Anmeldeinformationsanbieter.
-
In den folgenden Abschnitten werden die Optionen aufgeführt, die Sie für jeden der oben genannten Verbindungstypen konfigurieren.
Offene Einstellungen für Windows 10 und Windows 11
-
Netzwerk ausblenden: Wählen Sie, ob das Netzwerk ausgeblendet werden soll.
-
Automatisch verbinden: Wählen Sie, ob automatisch eine Verbindung mit dem Netzwerk hergestellt werden soll.
WPA Personal-, WPA-2 Personal-Einstellungen für Windows 10 und Windows 11
-
Verschlüsselung: Wählen Sie in der Liste AES oder TKIP aus, um den Verschlüsselungstyp festzulegen. Die Standardeinstellung ist AES.
-
Gemeinsamer Schlüssel: Geben Sie den Verschlüsselungsschlüssel für die von Ihnen ausgewählte Methode an.
-
Netzwerk ausblenden: Wählen Sie, ob das Netzwerk ausgeblendet werden soll.
-
Automatisch verbinden: Wählen Sie, ob automatisch eine Verbindung zum Netzwerk hergestellt werden soll.
WPA-2 Enterprise-Einstellungen für Windows 10 und Windows 11
-
Verschlüsselung: Wählen Sie in der Liste entweder AES oder TKIP aus, um den Verschlüsselungstyp festzulegen. Der Standardwert ist AES.
-
EAP-Typ: Wählen Sie in der Liste entweder PEAP-MSCHAPv2 oder TLS aus, um den EAP-Typ festzulegen. Der Standardwert ist PEAP-MSCHAPv2.
-
Netzwerk ausblenden: Wählen Sie, ob das Netzwerk ausgeblendet werden soll.
-
Automatisch verbinden: Wählen Sie, ob automatisch eine Verbindung zum Netzwerk hergestellt werden soll.
-
SCEP aktivieren?: Wählen Sie, ob das Zertifikat mithilfe von SCEP an Benutzergeräte übertragen werden soll.
-
Anmeldeinformationsanbieter für SCEP: Wählen Sie in der Liste den SCEP-Anmeldeinformationsanbieter aus. Der Standardwert ist Keine.