
Passcode-Geräterichtlinie
Erstellen Sie eine Passcode-Richtlinie in Citrix Endpoint Management basierend auf den Standards Ihrer Organisation. Sie können Passcodes auf den Geräten der Benutzer vorschreiben und verschiedene Formatierungs- und Passcode-Regeln festlegen. Erstellen Sie Richtlinien für iOS, macOS, Android, Android Enterprise und Windows Desktop/Tablet. Jede Plattform erfordert einen anderen Satz von Werten, die in diesem Artikel beschrieben werden.
Um diese Richtlinie hinzuzufügen oder zu konfigurieren, gehen Sie zu Konfigurieren > Geräterichtlinien. Weitere Informationen finden Sie unter Geräterichtlinien.
iOS-Einstellungen
-
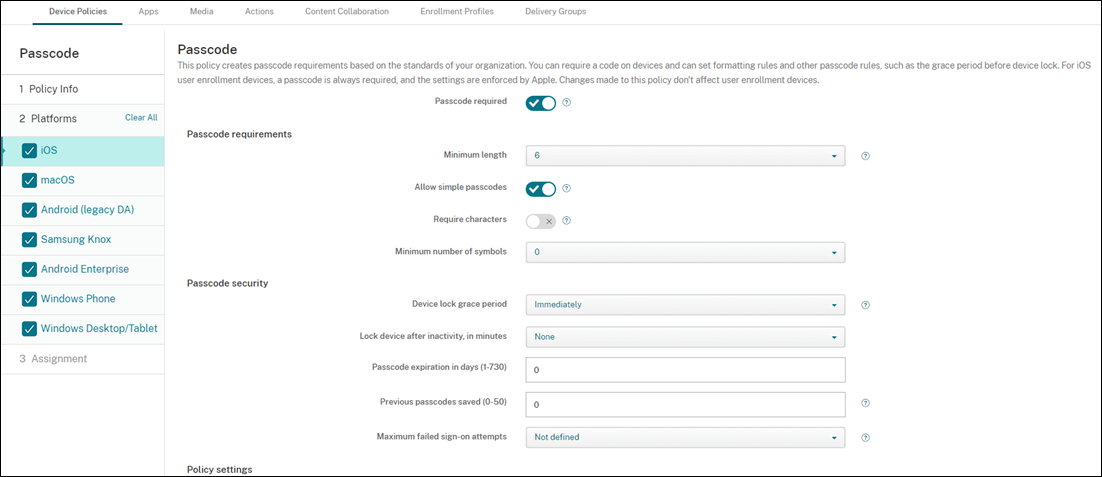
Passcode erforderlich: Wählen Sie diese Option, um einen Passcode zu verlangen und die Konfigurationsoptionen für eine iOS-Passcode-Geräterichtlinie anzuzeigen. Die Seite wird erweitert, damit Sie Einstellungen für Passcode-Anforderungen, Passcode-Sicherheit und Richtlinieneinstellungen konfigurieren können.
-
Passcode-Anforderungen
-
Mindestlänge: Klicken Sie in der Dropdownliste auf die minimale Passcode-Länge. Der Standardwert ist 6.
-
Einfache Passcodes zulassen: Wählen Sie aus, ob einfache Passcodes zugelassen werden sollen. Einfache Passcodes sind wiederholte oder sequentielle Zeichenfolgen. Der Standardwert ist Ein.
-
Erforderliche Zeichen: Wählen Sie aus, ob Passcodes mindestens einen Buchstaben enthalten müssen. Der Standardwert ist Aus.
-
Mindestanzahl an Symbolen: Klicken Sie in der Liste auf die Anzahl der Symbole, die der Passcode enthalten muss. Der Standardwert ist 0.
-
-
Passcode-Sicherheit
-
Kulanzzeitraum für Gerätesperre: Klicken Sie in der Liste auf die Zeitspanne, bevor Benutzer einen Passcode eingeben müssen, um ein gesperrtes Gerät zu entsperren. Der Standardwert ist Sofort.
-
Gerät nach Inaktivität sperren: Geben Sie in das Feld die Zeitspanne ein, die ein Gerät inaktiv sein darf, bevor es gesperrt wird. Der Wert kann zwischen 1 und 15 Minuten liegen. Setzen Sie den Wert auf Keine, um die Richtlinie zu deaktivieren. Der Standardwert ist Keine.
-
Passcode-Ablauf in Tagen (1-730): Geben Sie die Anzahl der Tage ein, nach denen der Passcode abläuft. Gültige Werte sind 1–730. Der Standardwert ist 0, was bedeutet, dass der Passcode nie abläuft.
-
Gespeicherte vorherige Kennwörter (0-50): Geben Sie die Anzahl der verwendeten Kennwörter ein, die gespeichert werden sollen. Benutzer können keine Kennwörter verwenden, die in dieser Liste enthalten sind. Gültige Werte sind 0–50. Der Standardwert ist 0, was bedeutet, dass Benutzer Kennwörter wiederverwenden können.
-
Maximale Anzahl fehlgeschlagener Anmeldeversuche: Klicken Sie in der Liste auf die Anzahl der Versuche, die ein Benutzer fehlgeschlagen anmelden kann.
-
Wenn Sie diese Zahl höher als 6 einstellen, erzwingt das Gerät nach dem sechsten Versuch eine Zeitverzögerung zwischen den Versuchen. Die Zeitverzögerung erhöht sich mit jedem fehlgeschlagenen Versuch. Nach dem letzten Versuch werden alle Daten und Einstellungen sicher gelöscht.
-
Wenn Sie die Zahl auf 6 oder niedriger einstellen, wird das Gerät ohne Zeitverzögerung gelöscht.
-
Wenn Sie Nicht definiert auswählen, erzwingt das Gerät nach 6 Versuchen ein zunehmendes Zeitlimit zwischen den Versuchen, wird aber nicht gelöscht.
Der Standardwert ist Nicht definiert. -
-
-
Richtlinieneinstellungen
-
Richtlinie entfernen: Wählen Sie eine Methode zum Planen der Richtlinienentfernung. Verfügbare Optionen sind Datum auswählen und Dauer bis zur Entfernung (in Stunden)
-
Datum auswählen: Klicken Sie auf den Kalender, um das spezifische Datum für die Entfernung auszuwählen.
-
Dauer bis zur Entfernung (in Stunden): Geben Sie eine Zahl in Stunden ein, bis die Richtlinie entfernt wird. Nur für iOS 6.0 und höher verfügbar.
-
-
macOS-Einstellungen
-
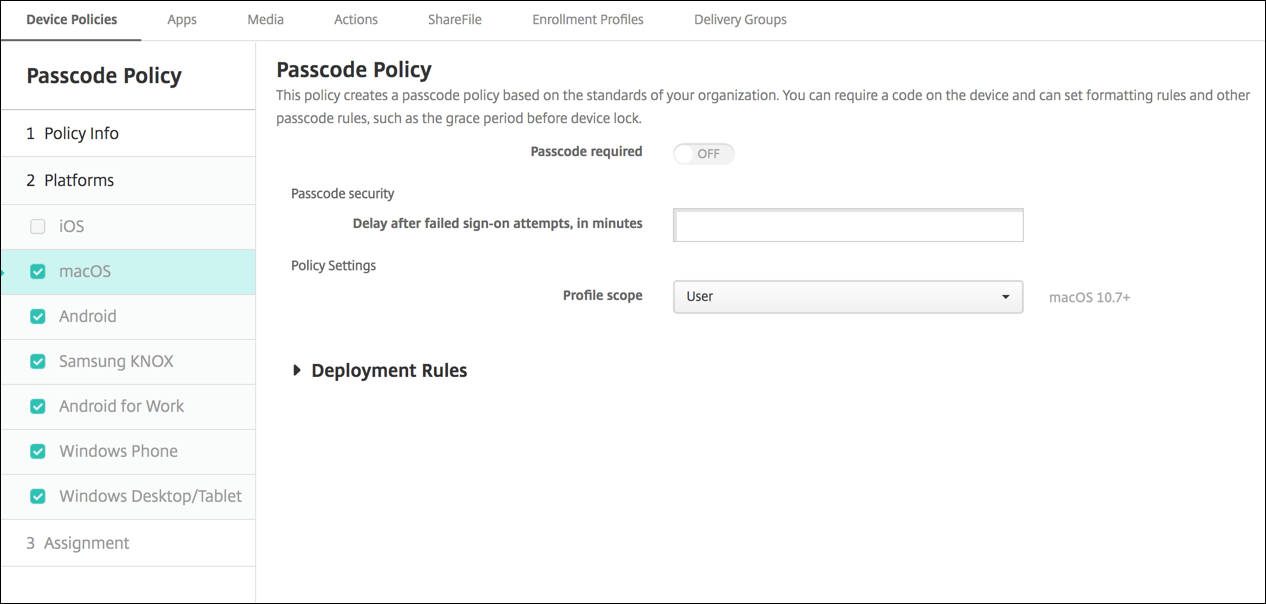
Kenncode erforderlich: Wählen Sie diese Option, um einen Kenncode zu verlangen und die Konfigurationsoptionen für eine iOS-Kenncode-Geräterichtlinie anzuzeigen. Die Seite wird erweitert, damit Sie Einstellungen für Kenncodeanforderungen, Kenncodesicherheit und Richtlinieneinstellungen konfigurieren können.
-
Wenn Kenncode erforderlich deaktiviert ist, geben Sie neben Verzögerung nach fehlgeschlagenen Anmeldeversuchen (in Minuten) die Anzahl der Minuten ein, die gewartet werden soll, bevor Benutzer ihre Kenncodes erneut eingeben können.
-
Wenn Sie Kenncode erforderlich aktivieren, konfigurieren Sie die folgenden Einstellungen:
-
Passcode-Anforderungen
-
Mindestlänge: Wählen Sie die minimale Passcode-Länge in der Dropdown-Liste aus. Der Standardwert ist 6.
-
Einfache Passcodes zulassen: Wählen Sie aus, ob einfache Passcodes zugelassen werden sollen. Einfache Passcodes sind wiederholte oder sequentielle Zeichenfolgen. Der Standardwert ist Ein.
-
Erforderliche Zeichen: Wählen Sie aus, ob Passcodes mindestens einen Buchstaben enthalten müssen. Der Standardwert ist Aus.
-
Mindestanzahl an Symbolen: Wählen Sie in der Liste die Anzahl der Symbole aus, die der Passcode enthalten muss. Der Standardwert ist 0.
-
-
Passcode-Sicherheit
-
Kulanzzeitraum für Gerätesperre: Wählen Sie in der Liste die Zeitspanne aus, nach der Benutzer einen Passcode eingeben müssen, um ein gesperrtes Gerät zu entsperren. Der Standardwert ist Keine.
-
Gerät nach Inaktivität sperren: Wählen Sie in der Liste die Zeitspanne aus, die ein Gerät inaktiv sein darf, bevor es gesperrt wird. Der Wert kann zwischen 1 und 5 Minuten liegen. Setzen Sie den Wert auf Keine, um die Richtlinie zu deaktivieren. Der Standardwert ist Keine.
-
Passcode-Ablauf in Tagen (1-730): Geben Sie die Anzahl der Tage ein, nach denen der Passcode abläuft. Gültige Werte sind 1–730. Der Standardwert ist 0, was bedeutet, dass der Passcode niemals abläuft.
-
Zuvor verwendete Passwörter gespeichert (0-50): Geben Sie die Anzahl der zu speichernden verwendeten Passwörter ein. Benutzer können keine Passwörter verwenden, die in dieser Liste enthalten sind. Gültige Werte sind 0–50. Der Standardwert ist 0, was bedeutet, dass Benutzer Passwörter wiederverwenden können.
-
Maximale Anzahl fehlgeschlagener Anmeldeversuche: Wählen Sie in der Liste die Anzahl der fehlgeschlagenen Anmeldeversuche aus, die ein Benutzer haben darf.
-
Wenn Sie diese Zahl höher als 6 einstellen, legt das Gerät nach dem sechsten Versuch eine Zeitverzögerung zwischen den Versuchen fest. Die Zeitverzögerung erhöht sich mit jedem fehlgeschlagenen Versuch. Nach dem letzten Versuch wird das Gerät gesperrt.
-
Wenn Sie die Zahl auf 6 oder niedriger einstellen, wird das Gerät ohne Zeitverzögerung gesperrt.
-
Wenn Sie Nicht definiert auswählen, legt das Gerät nach 6 Versuchen eine zunehmende Zeitbegrenzung zwischen den Versuchen fest, wird aber nicht gesperrt.
Der Standardwert ist Nicht definiert. -
-
Verzögerung nach fehlgeschlagenen Anmeldeversuchen (in Minuten): Geben Sie die Anzahl der Minuten ein, bevor das Anmeldefenster angezeigt wird, nachdem ein Benutzer die maximale Anzahl fehlgeschlagener Versuche erreicht hat.
-
Passcode-Zurücksetzung erzwingen: Wenn Aus, müssen Benutzer ihren Passcode nicht zurücksetzen, wenn sie sich das nächste Mal authentifizieren, nachdem ihr Gerät diese Richtlinie erhalten hat. Die Standardeinstellung ist Ein.
-
-
Richtlinieneinstellungen
-
Richtlinie entfernen: Wählen Sie eine Methode zur Planung der Richtlinienentfernung. Verfügbare Optionen sind Datum auswählen und Dauer bis zur Entfernung (in Stunden)
-
Datum auswählen: Klicken Sie auf den Kalender, um das spezifische Datum für die Entfernung auszuwählen.
-
Dauer bis zur Entfernung (in Stunden): Geben Sie eine Zahl (in Stunden) ein, bis die Richtlinienentfernung erfolgt.
-
-
Benutzer darf Richtlinie entfernen: Sie können auswählen, wann Benutzer die Richtlinie von ihrem Gerät entfernen dürfen. Wählen Sie Immer, Passcode erforderlich oder Nie aus dem Menü. Wenn Sie Passcode erforderlich auswählen, geben Sie einen Passcode in das Feld Passcode für Entfernung ein.
-
Profilbereich: Wählen Sie, ob diese Richtlinie für einen Benutzer oder ein gesamtes System gilt. Die Standardeinstellung ist Benutzer. Diese Option ist nur unter macOS 10.7 und höher verfügbar.
-
Android (Legacy DA)-Einstellungen
Hinweis:
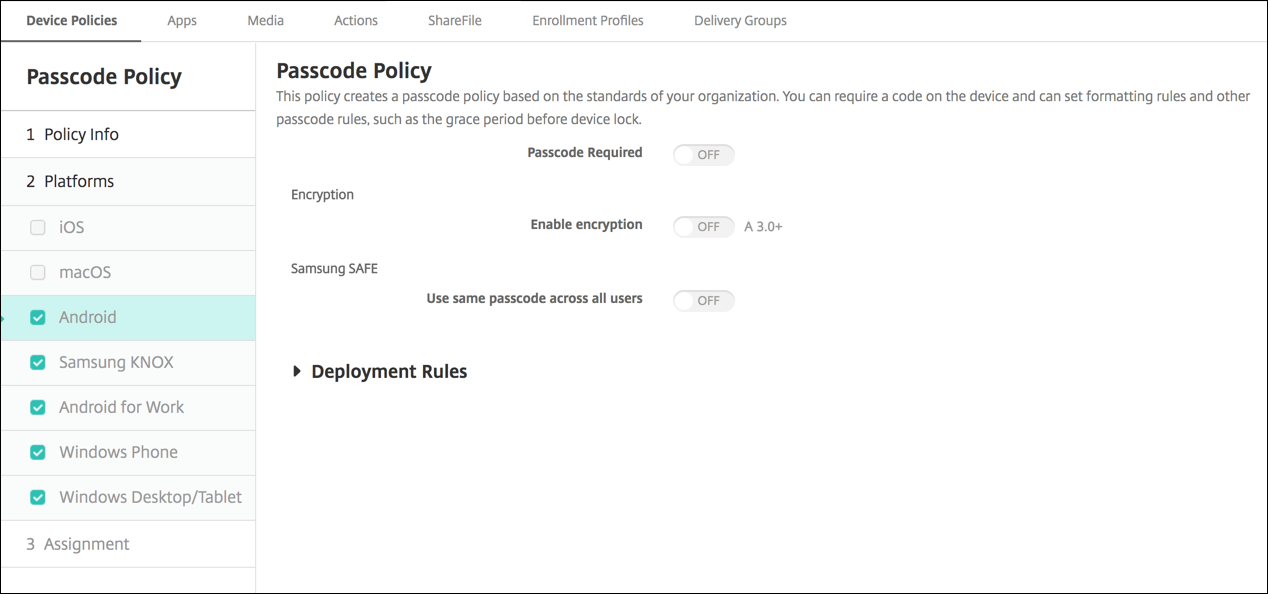
Die Standardeinstellung für Android ist Aus.
-
Passcode erforderlich: Wählen Sie diese Option, um einen Passcode zu verlangen und die Konfigurationsoptionen für eine Android-Passcode-Geräterichtlinie anzuzeigen. Die Seite wird erweitert, damit Sie Einstellungen für Passcode-Anforderungen, Passcode-Sicherheit und Verschlüsselung konfigurieren können.
-
Passcode-Anforderungen
-
Mindestlänge: Klicken Sie in der Dropdown-Liste auf die minimale Passcode-Länge. Der Standardwert ist 6.
-
Biometrische Erkennung: Wählen Sie, ob die biometrische Erkennung aktiviert werden soll. Wenn Sie diese Option aktivieren, wird das Feld „Erforderliche Zeichen“ ausgeblendet. Die Standardeinstellung ist Aus.
-
Erforderliche Zeichen: Klicken Sie in der Liste auf Keine Einschränkung, Zahlen und Buchstaben, Nur Zahlen oder Nur Buchstaben, um zu konfigurieren, wie Passcodes zusammengesetzt werden. Die Standardeinstellung ist Keine Einschränkung.
-
Erweiterte Regeln: Wählen Sie aus, ob erweiterte Passcode-Regeln angewendet werden sollen. Die Standardeinstellung ist Aus.
-
Wenn Sie Erweiterte Regeln aktivieren, klicken Sie in jeder der folgenden Listen auf die Mindestanzahl jedes Zeichentyps, die ein Passcode haben muss:
-
Symbole: Die Mindestanzahl an Symbolen.
-
Buchstaben: Die Mindestanzahl an Buchstaben.
-
Kleinbuchstaben: Die Mindestanzahl an Kleinbuchstaben.
-
Großbuchstaben: Die Mindestanzahl an Großbuchstaben.
-
Zahlen oder Symbole: Die Mindestanzahl an Zahlen oder Symbolen.
-
Zahlen: Die Mindestanzahl an Zahlen.
-
-
-
Passcode-Sicherheit
-
Gerät nach Inaktivität sperren: Klicken Sie in der Liste auf die Zeitspanne, die ein Gerät inaktiv sein darf, bevor es gesperrt wird. Die Standardeinstellung ist Keine.
-
Passcode-Ablauf in Tagen (1-730): Geben Sie die Anzahl der Tage ein, nach denen der Passcode abläuft. Gültige Werte sind 1–730. Die Standardeinstellung ist 0, was bedeutet, dass der Passcode nie abläuft.
-
Gespeicherte vorherige Passwörter (0-50): Geben Sie die Anzahl der zu speichernden verwendeten Passwörter ein. Benutzer können keine Passwörter verwenden, die in dieser Liste enthalten sind. Gültige Werte sind 0–50. Die Standardeinstellung ist 0, was bedeutet, dass Benutzer Passwörter wiederverwenden können.
-
Maximale Anzahl fehlgeschlagener Anmeldeversuche: Klicken Sie in der Liste auf die Anzahl der Versuche, die ein Benutzer fehlgeschlagen anmelden kann, bevor das Gerät gelöscht wird. Die Standardeinstellung ist Nicht definiert.
-
-
Verschlüsselung
-
Verschlüsselung aktivieren: Wählen Sie, ob die Verschlüsselung aktiviert werden soll. Die Option ist unabhängig von der Einstellung Passcode erforderlich verfügbar.Um ihre Geräte zu verschlüsseln, müssen Benutzer mit einem geladenen Akku beginnen und das Gerät angeschlossen lassen, bis die Verschlüsselung abgeschlossen ist. Der Vorgang kann eine Stunde oder länger dauern. Wenn sie den Verschlüsselungsprozess unterbrechen, können sie einige oder alle Daten auf ihren Geräten verlieren. Nachdem ein Gerät verschlüsselt wurde, kann der Vorgang nicht rückgängig gemacht werden, außer durch einen Werksreset, der alle Daten auf dem Gerät löscht.
-
Android Enterprise-Einstellungen
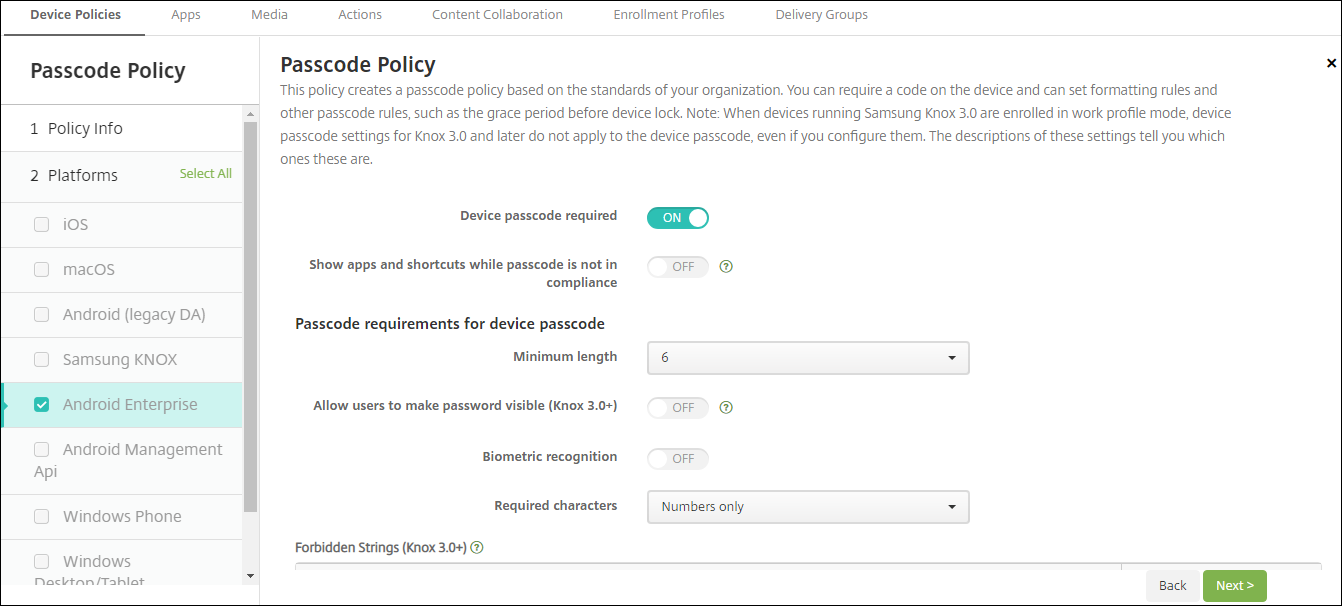
Für Android Enterprise-Geräte können Sie einen Passcode für das Gerät oder eine Sicherheitsabfrage für das Android Enterprise-Arbeitsprofil oder beides verlangen.
-
Gerätepasscode erforderlich: Erfordert einen Passcode auf dem Gerät. Wenn diese Einstellung auf Ein steht, konfigurieren Sie die Einstellungen unter Passcode-Anforderungen für Gerätepasscode und Passcode-Sicherheit für Gerätepasscode. Die Standardeinstellung ist Aus.
-
Apps und Verknüpfungen anzeigen, wenn der Passcode nicht konform ist: Wenn diese Einstellung auf Ein steht, werden Apps und Verknüpfungen auf dem Gerät nicht ausgeblendet, selbst wenn der Passcode nicht konform ist. Wenn diese Einstellung auf Aus steht, werden Apps und Verknüpfungen ausgeblendet, wenn der Passcode nicht konform ist. Wenn Sie diese Einstellung aktivieren, empfiehlt Citrix®, eine automatisierte Aktion zu erstellen, um das Gerät als nicht konform zu markieren, wenn der Passcode nicht konform ist. Die Standardeinstellung ist Aus.
-
Passcode-Anforderungen für Gerätepasscode:
-
Mindestlänge: Gibt die Mindestlänge des Passcodes an. Der Standardwert ist 6.
-
Biometrische Erkennung: Aktiviert die biometrische Erkennung. Wenn diese Einstellung auf Ein steht, wird das Feld Erforderliche Zeichen ausgeblendet. Die Standardeinstellung ist Aus.
-
Erforderliche Zeichen: Gibt die für Passcodes erforderlichen Zeichentypen an. Wählen Sie in der Liste Keine Einschränkung, Sowohl Zahlen als auch Buchstaben, Nur Zahlen oder Nur Buchstaben. Verwenden Sie Keine Einschränkungen nur für Geräte mit Android 7.0. Android 7.1 und höher berücksichtigen die Einstellung Keine Einschränkungen nicht. Die Standardeinstellung ist Sowohl Zahlen als auch Buchstaben.
-
Erweiterte Regeln: Wendet erweiterte Regeln für die Zeichentypen an, die in Passcodes vorkommen können. Wenn diese Einstellung auf Ein steht, konfigurieren Sie die Einstellungen unter Mindestanzahl von und Höchstanzahl von. Diese Einstellung ist für Android-Geräte vor Android 5.0 nicht verfügbar. Die Standardeinstellung ist Aus.
-
Mindestanzahl von:
-
Symbolen: Gibt die Mindestanzahl von Symbolen an. Der Standardwert ist 0.
-
Buchstaben: Gibt die Mindestanzahl von Buchstaben an. Der Standardwert ist 0.
-
Kleinbuchstaben: Gibt die Mindestanzahl von Kleinbuchstaben an. Standard ist 0.
-
Großbuchstaben: Gibt die Mindestanzahl von Großbuchstaben an. Standard ist 0.
-
Zahlen oder Symbole: Gibt die Mindestanzahl von Zahlen oder Symbolen an. Standard ist 0.
-
Zahlen: Gibt die Mindestanzahl von Zahlen an. Standard ist 0.
-
Geänderte Zeichen: Für Geräte mit Samsung Knox 3.0 und höher, die über einen gültigen Knox-Lizenzschlüssel verfügen. Nur für vollständig verwaltete Geräte. Diese Einstellung gilt nicht für Geräte, die als Arbeitsprofilgeräte registriert sind. Gibt die Anzahl der Zeichen an, die Benutzer gegenüber ihrem vorherigen Passcode ändern müssen. Der Standardwert ist 0.
-
-
Maximale Anzahl von: Für Geräte mit Samsung Knox 3.0 und höher, die über einen gültigen Knox-Lizenzschlüssel verfügen. Nur für vollständig verwaltete Geräte. Diese Einstellung gilt nicht für Geräte, die als Arbeitsprofilgeräte registriert sind.
-
Häufigkeit, mit der ein Zeichen vorkommen darf: Gibt an, wie oft ein Zeichen maximal in einem Passcode vorkommen darf. Der Standardwert ist 0, was bedeutet, dass es keine maximale Begrenzung gibt.
-
Länge der alphabetischen Sequenz: Gibt die maximale Länge einer alphabetischen Sequenz in einem Passcode an. Der Standardwert ist 0, was bedeutet, dass es keine maximale Begrenzung gibt.
-
Länge der numerischen Sequenz: Gibt die maximale Länge einer numerischen Sequenz in einem Passcode an. Der Standardwert ist 0, was bedeutet, dass es keine maximale Begrenzung gibt.
-
-
-
Passcode-Komplexität für Geräte-Passcode (Android 12+):
-
Passcode-Komplexität anwenden: Erfordert ein Kennwort mit einem von der Plattform definierten Komplexitätsgrad anstelle einer benutzerdefinierten Kennwortanforderung. Nur für Geräte mit Android 12+ und Citrix Secure Hub 22.9 oder höher.
-
Komplexitätsgrad: Vordefinierte Stufen der Kennwortkomplexität.
-
Keine: Kein Kennwort erforderlich.
-
Niedrig: Kennwörter können sein:
-
Ein Muster
-
Eine PIN mit mindestens vier Ziffern
-
-
Mittel: Passwörter können sein:
-
Eine PIN ohne sich wiederholende Sequenzen (4444) oder geordnete Sequenzen (1234) und mit mindestens vier Ziffern
-
Alphabetisch mit mindestens vier Zeichen
-
Alphanumerisch mit mindestens vier Zeichen
-
-
Hoch: Passwörter können sein:
-
Eine PIN ohne sich wiederholende Sequenzen (4444) oder geordnete Sequenzen (1234) und mit mindestens acht Ziffern
-
Alphabetisch mit mindestens sechs Zeichen
-
Alphanumerisch mit mindestens sechs Zeichen
-
-
Hinweis:Für BYOD-Geräte sind Passcode-Einstellungen wie Mindestlänge, Erforderliche Zeichen, Biometrische Erkennung und Erweiterte Regeln unter Android 12+ nicht anwendbar. Verwenden Sie stattdessen die Passcode-Komplexität. -
-
Passcode-Sicherheit für Gerätepasscode:
-
Gerät löschen nach (fehlgeschlagenen Anmeldeversuchen): Gibt an, wie oft ein Benutzer sich nicht anmelden kann, bevor das Gerät vollständig gelöscht wird. Standard ist Nicht definiert.
-
Gerät nach Inaktivität sperren: Gibt die Anzahl der Minuten an, die ein Gerät inaktiv sein kann, bevor es gesperrt wird. Setzen Sie den Wert auf 0, um die Richtlinie zu deaktivieren.
-
Passcode-Ablauf in Tagen (1-730): Gibt die Anzahl der Tage an, nach denen der Passcode abläuft. Gültige Werte sind 1–730. Der Standardwert ist 0, was bedeutet, dass der Passcode nie abläuft.
-
Gespeicherte vorherige Passwörter (0-50): Gibt die Anzahl der zu speichernden verwendeten Passwörter an. Benutzer können keine Passwörter verwenden, die in dieser Liste enthalten sind. Gültige Werte sind 0–50. Der Standardwert ist 0, was bedeutet, dass Benutzer Passwörter wiederverwenden können.
-
-
Sicherheitsabfrage für Arbeitsprofil: Fordern Sie Benutzer auf, eine Sicherheitsabfrage für den Zugriff auf Apps zu absolvieren, die in einem Android Enterprise-Arbeitsprofil ausgeführt werden. Für Geräte mit Android 7.0 und höher. Wenn diese Einstellung auf Ein steht, konfigurieren Sie die Einstellungen unter Passcode-Anforderungen für die Sicherheitsabfrage des Arbeitsprofils und Passcode-Sicherheit für die Sicherheitsabfrage des Arbeitsprofils. Standard ist Aus.
-
Passcode-Anforderungen für die Sicherheitsabfrage des Arbeitsprofils:
-
Mindestlänge: Gibt die Mindestlänge des Passcodes an. Der Standardwert ist 6.
-
Biometrische Erkennung: Aktiviert die biometrische Erkennung. Wenn diese Einstellung auf Ein steht, wird das Feld Erforderliche Zeichen ausgeblendet. Der Standardwert ist Aus.
-
Erforderliche Zeichen: Gibt die für Passcodes erforderlichen Zeichentypen an. Wählen Sie in der Liste Keine Einschränkung, Sowohl Zahlen als auch Buchstaben, Nur Zahlen oder Nur Buchstaben. Verwenden Sie Keine Einschränkungen nur für Geräte mit Android 7.0. Android 7.1 und höher berücksichtigen die Einstellung Keine Einschränkungen nicht. Der Standardwert ist Sowohl Zahlen als auch Buchstaben.
-
Erweiterte Regeln: Wendet erweiterte Regeln für die Zeichentypen an, die in Passcodes vorkommen dürfen. Wenn diese Einstellung auf Ein steht, konfigurieren Sie die Einstellungen unter Mindestanzahl von und Höchstanzahl von. Diese Einstellung ist für Android-Geräte vor Android 5.0 nicht verfügbar. Der Standardwert ist Aus.
-
Mindestanzahl von:
-
Symbole: Gibt die Mindestanzahl von Symbolen an. Standard ist 0.
-
Buchstaben: Gibt die Mindestanzahl von Buchstaben an. Standard ist 0.
-
Kleinbuchstaben: Gibt die Mindestanzahl von Kleinbuchstaben an. Standard ist 0.
-
Großbuchstaben: Gibt die Mindestanzahl von Großbuchstaben an. Standard ist 0.
-
Zahlen oder Symbole: Gibt die Mindestanzahl von Zahlen oder Symbolen an. Standard ist 0.
-
Zahlen: Gibt die Mindestanzahl von Zahlen an. Standard ist 0.
-
Geänderte Zeichen: Für Geräte mit Knox 3.0 und höher, die einen gültigen Knox-Lizenzschlüssel konfiguriert haben. Gibt die Anzahl der Zeichen an, die Benutzer gegenüber ihrem vorherigen Passcode ändern müssen. Der Standardwert ist 0.
-
-
Höchstanzahl von: Für Geräte mit Knox 3.0 und höher, die einen gültigen Knox-Lizenzschlüssel konfiguriert haben.
-
Häufigkeit, mit der ein Zeichen vorkommen darf: Gibt an, wie oft ein Zeichen in einem Passcode maximal vorkommen darf. Der Standardwert ist 0, was bedeutet, dass es keine maximale Begrenzung gibt.
-
Länge der alphabetischen Sequenz: Gibt die maximale Länge einer alphabetischen Sequenz in einem Passcode an. Der Standardwert ist 0, was bedeutet, dass es keine maximale Begrenzung gibt.
-
Länge der numerischen Sequenz: Gibt die maximale Länge einer numerischen Sequenz in einem Passcode an. Der Standardwert ist 0, was bedeutet, dass es keine maximale Begrenzung gibt.
-
-
-
Passcode-Komplexität für die Sicherheitsabfrage des Arbeitsprofils (Android 12+):
-
Passcode-Komplexität anwenden: Erfordert ein Kennwort mit einem von der Plattform definierten Komplexitätsgrad anstelle einer benutzerdefinierten Kennwortanforderung. Nur für Geräte mit Android 12+ und Citrix Secure Hub 22.9 oder höher.
-
Komplexitätsgrad: Vordefinierte Stufen der Kennwortkomplexität.
-
Keine: Kein Kennwort erforderlich.
-
Niedrig: Kennwörter können sein:
-
Ein Muster
-
Eine PIN mit mindestens vier Ziffern
-
-
Mittel: Kennwörter können sein:
-
Eine PIN ohne sich wiederholende Sequenzen (4444) oder geordnete Sequenzen (1234) und mit mindestens vier Ziffern
-
Alphabetisch mit mindestens vier Zeichen
-
Alphanumerisch mit mindestens vier Zeichen
-
-
Hoch: Kennwörter können sein:
-
Eine PIN ohne sich wiederholende Sequenzen (4444) oder geordnete Sequenzen (1234) und mit mindestens acht Ziffern
-
Alphabetisch mit mindestens sechs Zeichen
-
Alphanumerisch mit mindestens sechs Zeichen
-
-
Hinweis:Wenn Sie die Passcode-Komplexität für ein Arbeitsprofil aktivieren, müssen Sie sie auch für das Gerät aktivieren. -
-
Passcode-Sicherheit für die Sicherheitsabfrage des Arbeitsprofils
-
Container leeren nach (fehlgeschlagenen Anmeldeversuchen): Gibt an, wie oft ein Benutzer sich nicht anmelden kann, wonach das Arbeitsprofil und seine Daten vom Gerät gelöscht werden. Benutzer müssen das Arbeitsprofil nach dem Löschen neu initialisieren. Standard ist Nicht definiert.
-
Container nach Inaktivität sperren: Gibt die Anzahl der Minuten an, die ein Gerät inaktiv sein kann, bevor das Arbeitsprofil gesperrt wird. Der Wert kann zwischen 0 und 999 Minuten liegen. Setzen Sie den Wert auf 0, um die Richtlinie zu deaktivieren.
-
Passcode-Ablauf in Tagen (1-730): Gibt die Anzahl der Tage an, nach denen der Passcode abläuft. Gültige Werte sind 1–730. Der Standardwert ist 0, was bedeutet, dass der Passcode nie abläuft.
-
Zuvor gespeicherte Kennwörter (0-50): Gibt die Anzahl der zu speichernden verwendeten Kennwörter an. Benutzer können keine Kennwörter verwenden, die in dieser Liste enthalten sind. Gültige Werte sind 0–50. Der Standardwert ist 0, was bedeutet, dass Benutzer Kennwörter wiederverwenden können.
-
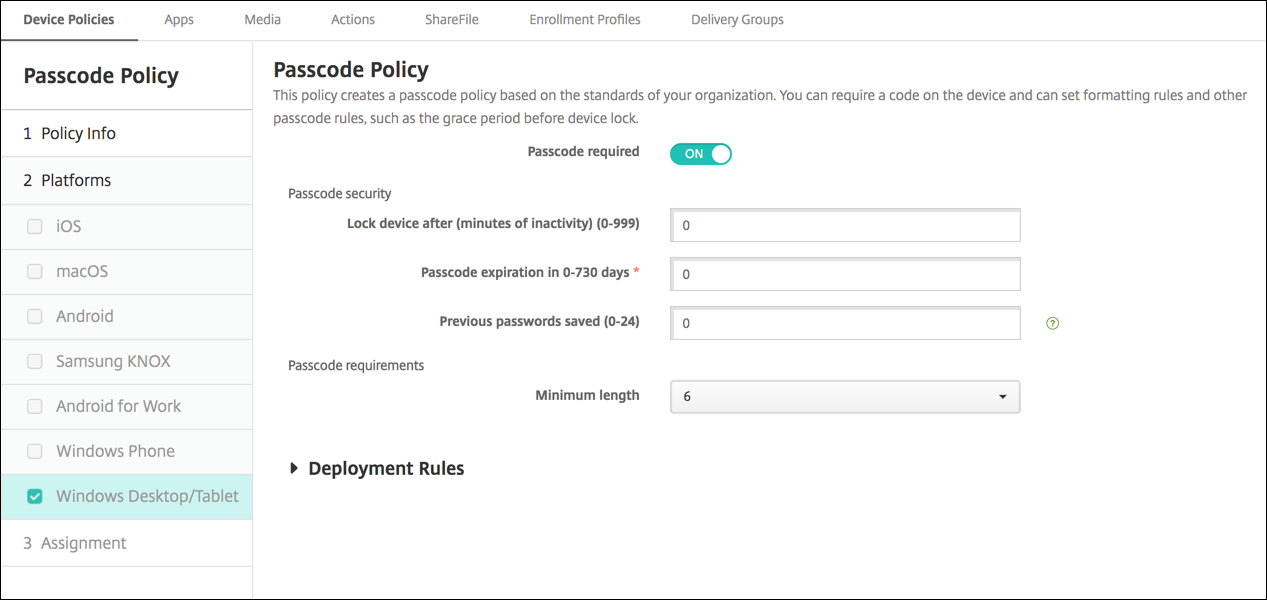
Einstellungen für Windows Desktop/Tablet
-
Passcode erforderlich: Wählen Sie diese Option, um für Windows Desktop/Tablet-Geräte keinen Passcode zu verlangen. Die Standardeinstellung ist Ein, was einen Passcode erfordert. Die Seite wird eingeklappt und die folgenden Optionen verschwinden, wenn Sie diese Einstellung deaktivieren.
-
Passcode-Sicherheit
-
Gerät nach Inaktivität sperren: Geben Sie die Anzahl der Minuten ein, die ein Gerät inaktiv sein kann, bevor es gesperrt wird. Der Standardwert ist 0.
-
Passcode-Ablauf in Tagen (0-730): Geben Sie die Anzahl der Tage ein, nach denen der Passcode abläuft. Gültige Werte sind 0–730. Der Standardwert ist 0, was bedeutet, dass der Passcode nie abläuft.
-
Gespeicherte vorherige Kennwörter (0-24): Geben Sie die Anzahl der zu speichernden verwendeten Kennwörter ein. Benutzer können keine Kennwörter verwenden, die in dieser Liste enthalten sind. Gültige Werte sind 1–24. Geben Sie eine Zahl zwischen 1 und 24 in dieses Feld ein. Der Standardwert ist 0.
-
-
Kennwortanforderungen
-
Minimale Länge: Klicken Sie in der Dropdownliste auf die minimale Kennwortlänge. Der Standardwert ist 6.
-