
Integración de Citrix Endpoint Management con Microsoft Endpoint Manager
La integración de Citrix Endpoint Management con Microsoft Endpoint Manager (MEM) añade el valor de la micro VPN de Citrix Endpoint Management a las aplicaciones compatibles con Microsoft Intune, como el explorador Microsoft Edge.
Para activar la integración, póngase en contacto con el equipo de operaciones de Citrix Cloud.
Esta versión admite los siguientes casos de uso:
-
Intune MAM con Citrix Endpoint Management MDM+MAM.Este artículo se centra en el caso de uso de Intune MAM + Citrix Endpoint Management MDM+MAM. Después de añadir Citrix como su proveedor de MDM, configure las aplicaciones administradas por Intune para su entrega a los dispositivos.Importante:
-
Para este caso de uso, Citrix Secure Mail no admite la integración con Intune.
-
La integración de Citrix Secure Mail con Intune está obsoleta y se eliminará en una versión futura. Consulte Novedades de Secure Mail para obtener más detalles.
-
-
Intune MAM y Citrix Endpoint Management MDM.
-
Intune MAM.
-
Intune MAM e Intune MDM. Citrix Secure Mail para iOS admite el inicio de sesión único para este caso de uso.
Para obtener una guía gráfica y fácil de seguir sobre cómo configurar la integración de Citrix Endpoint Management con MEM, consulte Guía de introducción.
Para obtener información sobre la integración con el acceso condicional de Azure AD, consulte Integrar con el acceso condicional de Azure AD.
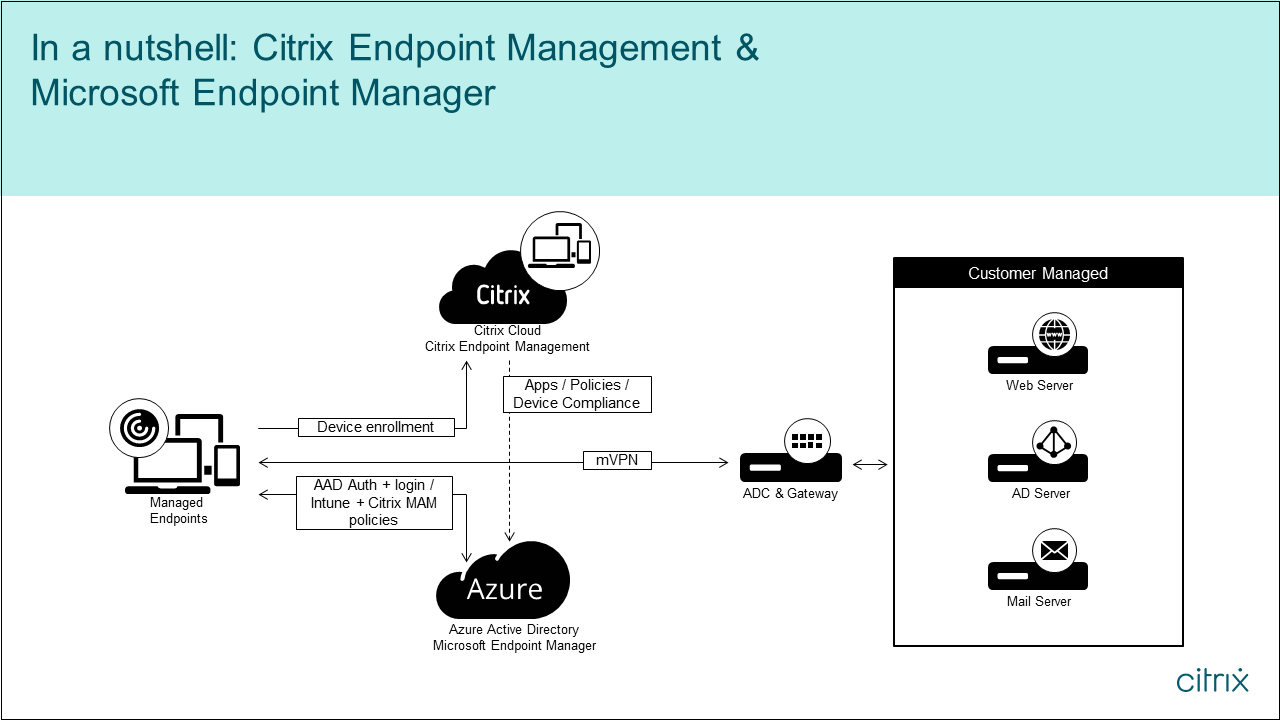
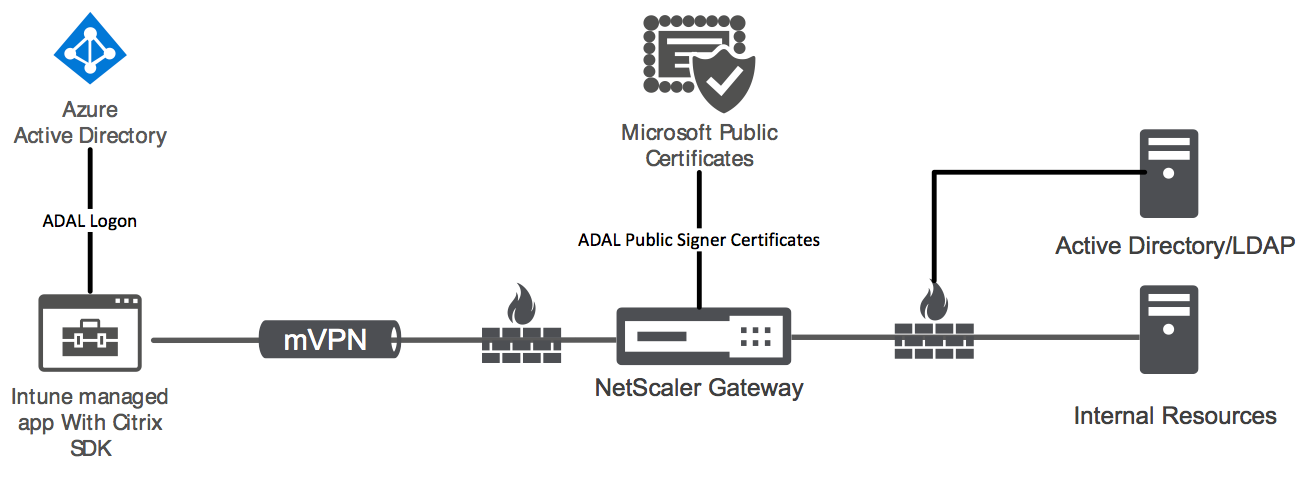
El siguiente diagrama proporciona una descripción general de la integración de Citrix Endpoint Management con Microsoft Endpoint Manager.
Requisitos del sistema
Habilitar MDX
Microsoft
-
Acceso a Azure Active Directory (AD) (con privilegios de administrador de inquilino)
-
Inquilino habilitado para Intune
Regla de firewall
-
Habilite una regla de firewall para permitir el tráfico DNS y SSL desde una IP de subred de NetScaler Gateway a
*.manage.microsoft.com,https://login.microsoftonline.comyhttps://graph.windows.net(puertos 53 y 443)
Requisitos previos
-
Navegador Microsoft Edge: El SDK de aplicaciones móviles está integrado en la aplicación del navegador Microsoft Edge para iOS y Android. Para obtener más información sobre Microsoft Edge, consulte la documentación de Microsoft Edge.
-
Cuenta de Citrix Cloud: Para registrarse en una cuenta de Citrix y solicitar una prueba de Citrix Endpoint Management, póngase en contacto con su representante de ventas de Citrix. Cuando esté listo para continuar, vaya a https://onboarding.cloud.com. Para obtener más información sobre cómo solicitar una cuenta de Citrix Cloud, consulte Registrarse en Citrix Cloud.Nota:El correo electrónico que proporcione debe ser una dirección que no esté asociada con Azure AD. Puede utilizar cualquier servicio de correo electrónico gratuito.
-
Certificados APNs para iOS: Asegúrese de configurar el certificado APNs para iOS. Para obtener más información sobre cómo configurar estos certificados, consulte esta publicación del blog de Citrix: Creación e importación de certificados APNs.
-
Sincronización de Azure AD: Configure la sincronización entre Azure AD y Active Directory local. No instale la herramienta de sincronización de AD en la máquina del controlador de dominio. Para obtener más información sobre cómo configurar esta sincronización, consulte la documentación de Microsoft sobre Azure Active Directory.
Configuración de NetScaler Gateway
Si está configurando una nueva implementación de Citrix Endpoint Management, instale uno de estos dispositivos NetScaler Gateway:
-
NetScaler® Gateway VPX serie 3000 o superior
-
NetScaler Gateway MPX o instancia SDX dedicada
Para usar NetScaler Gateway con la integración de Citrix Endpoint Management con MEM:
-
Configure NetScaler Gateway con una interfaz de administración y una IP de subred.
-
Utilice TLS 1.2 para toda la comunicación de cliente a servidor. Para obtener información sobre cómo configurar TLS 1.2 para NetScaler Gateway, consulte CTX247095.
Si utiliza la integración de Citrix Endpoint Management con MEM con una implementación MDM+MAM de Citrix Endpoint Management, configure dos Citrix Gateways. El tráfico de la aplicación MDX se enruta a través de un NetScaler Gateway. El tráfico de la aplicación Intune se enruta a través del otro NetScaler Gateway. Configure:
-
Dos IP públicas.
-
Opcionalmente, una IP con traducción de direcciones de red.
-
Dos nombres DNS. Ejemplo:
https://mam.company.com. -
Dos certificados SSL públicos. Configure certificados que coincidan con el nombre DNS público reservado o utilice certificados comodín.
-
Un equilibrador de carga MAM con una dirección IP RFC 1918 interna no enrutable.
-
Una cuenta de servicio LDAP de Active Directory.
Consentimiento a las solicitudes de permisos delegados
Para las aplicaciones administradas que requieren que los usuarios se autentiquen, las aplicaciones solicitan permisos de aplicación expuestos por Microsoft Graph. Al dar su consentimiento a estas solicitudes de permisos, la aplicación puede acceder a los recursos y las API necesarios. Algunas aplicaciones requieren el consentimiento del administrador global de Microsoft Azure AD. Para estos permisos delegados, el administrador global debe conceder a Citrix Cloud permiso para solicitar tokens. Los tokens habilitan los siguientes permisos. Para obtener más información, consulte referencia de permisos de Microsoft Graph.
-
Iniciar sesión y leer el perfil de usuario: Este permiso permite a los usuarios iniciar sesión y conectarse a Azure AD. Citrix® no puede ver las credenciales de usuario.
-
Leer los perfiles básicos de todos los usuarios: La aplicación lee las propiedades del perfil de los usuarios de la organización. Las propiedades incluyen el nombre para mostrar, el nombre y los apellidos, la dirección de correo electrónico y la foto de los usuarios de la organización.
-
Leer todos los grupos: Este permiso permite especificar grupos de Azure AD para la asignación de aplicaciones y directivas.
-
Acceder al directorio como el usuario que ha iniciado sesión: Este permiso verifica la suscripción a Intune y habilita las configuraciones de NetScaler Gateway y VPN.
-
Leer y escribir aplicaciones de Microsoft Intune: La aplicación puede leer y escribir lo siguiente:
-
Propiedades administradas por Microsoft
-
Asignaciones de grupo y el estado de las aplicaciones
-
Configuraciones de aplicaciones
-
Directivas de protección de aplicaciones
-
Además, durante la configuración de NetScaler Gateway, el administrador global de Azure AD debe:
-
Aprobar el Active Directory elegido para la micro VPN. El administrador global también debe generar un secreto de cliente que NetScaler Gateway utiliza para comunicarse con Azure AD e Intune.
-
No tener el rol de administrador de Citrix. En su lugar, el administrador de Citrix asigna cuentas de Azure AD a los usuarios con los privilegios de administrador de aplicaciones de Intune adecuados. El administrador de Intune asume entonces el rol de administrador de Citrix Cloud para gestionar Intune desde Citrix Cloud.
Nota:
Citrix solo utiliza la contraseña del administrador global de Intune durante la configuración y redirige la autenticación a Microsoft. Citrix no puede acceder a la contraseña.
Para configurar la integración de Citrix Endpoint Management con MEM
-
Inicie sesión en el sitio de Citrix Cloud y solicite una prueba de Citrix Endpoint Management.
-
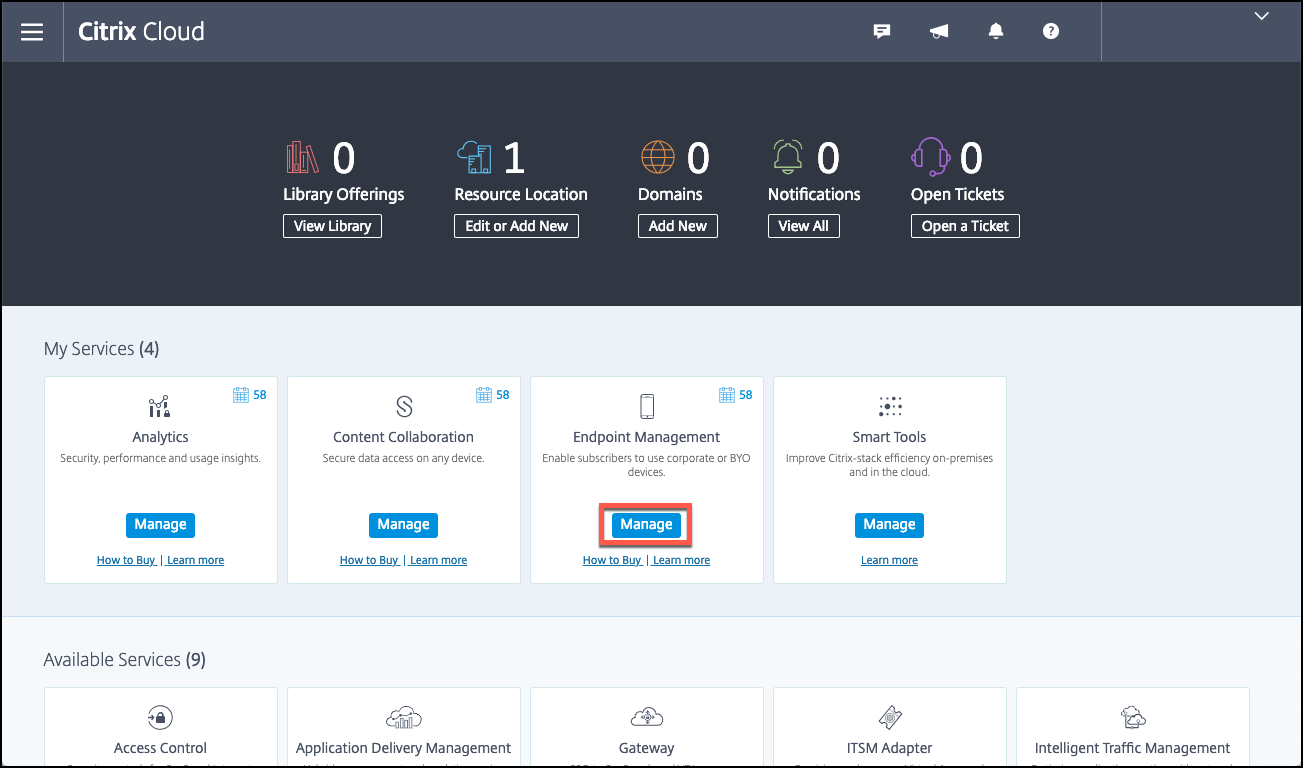
Un ingeniero de ventas programará una reunión de incorporación con usted. Hágales saber que desea la integración de Citrix Endpoint Management con MEM. Cuando se apruebe su solicitud, haga clic en Administrar.
-
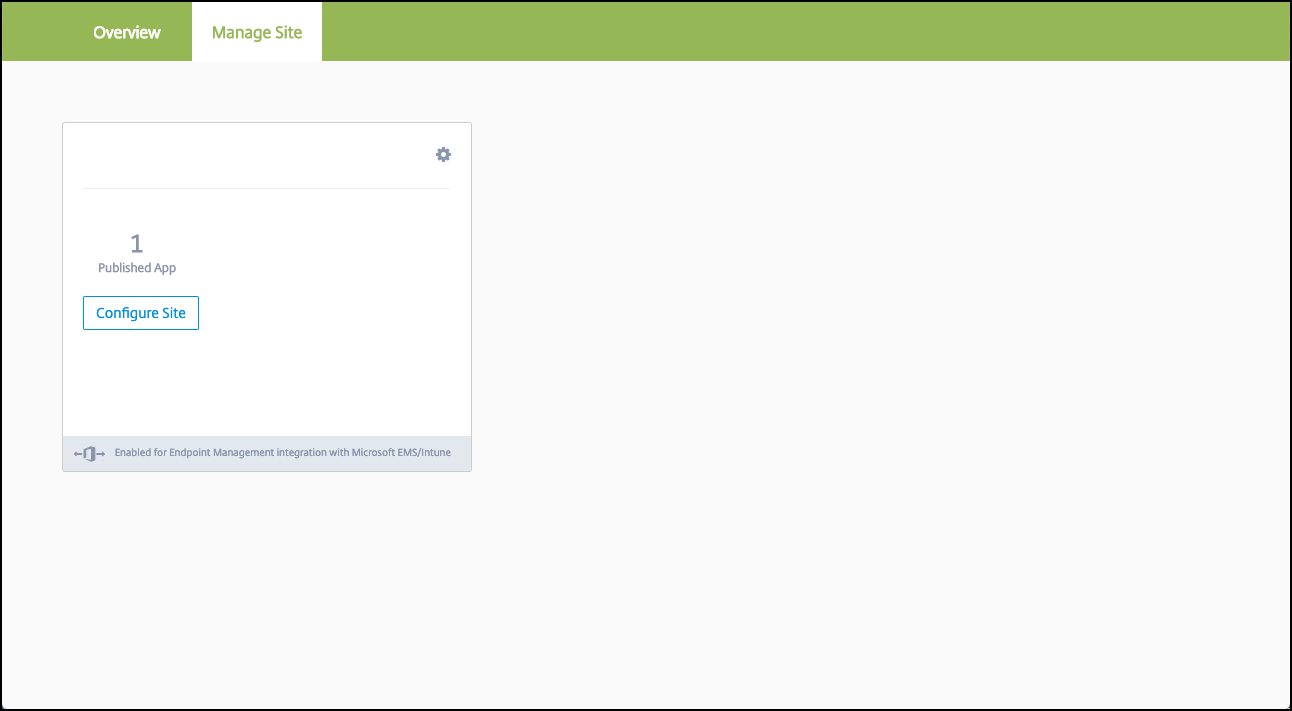
Desde aquí, puede hacer clic en el icono de engranaje en la parte superior derecha de su sitio o hacer clic en Configurar sitio.
-
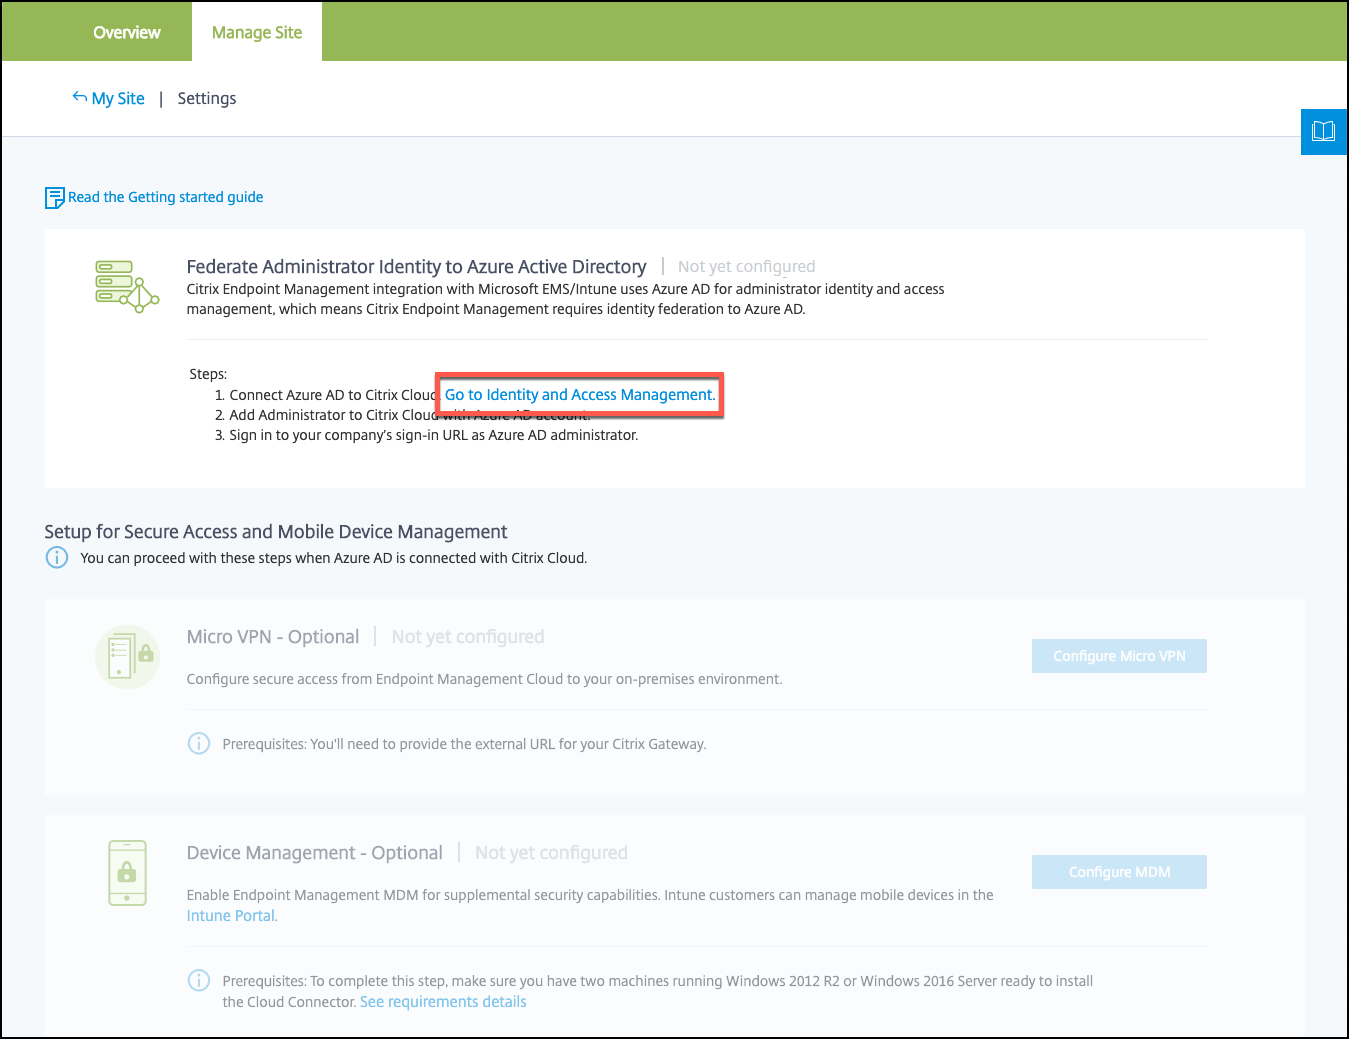
Siga el enlace del primer paso a la página de Administración de identidades y accesos.
-
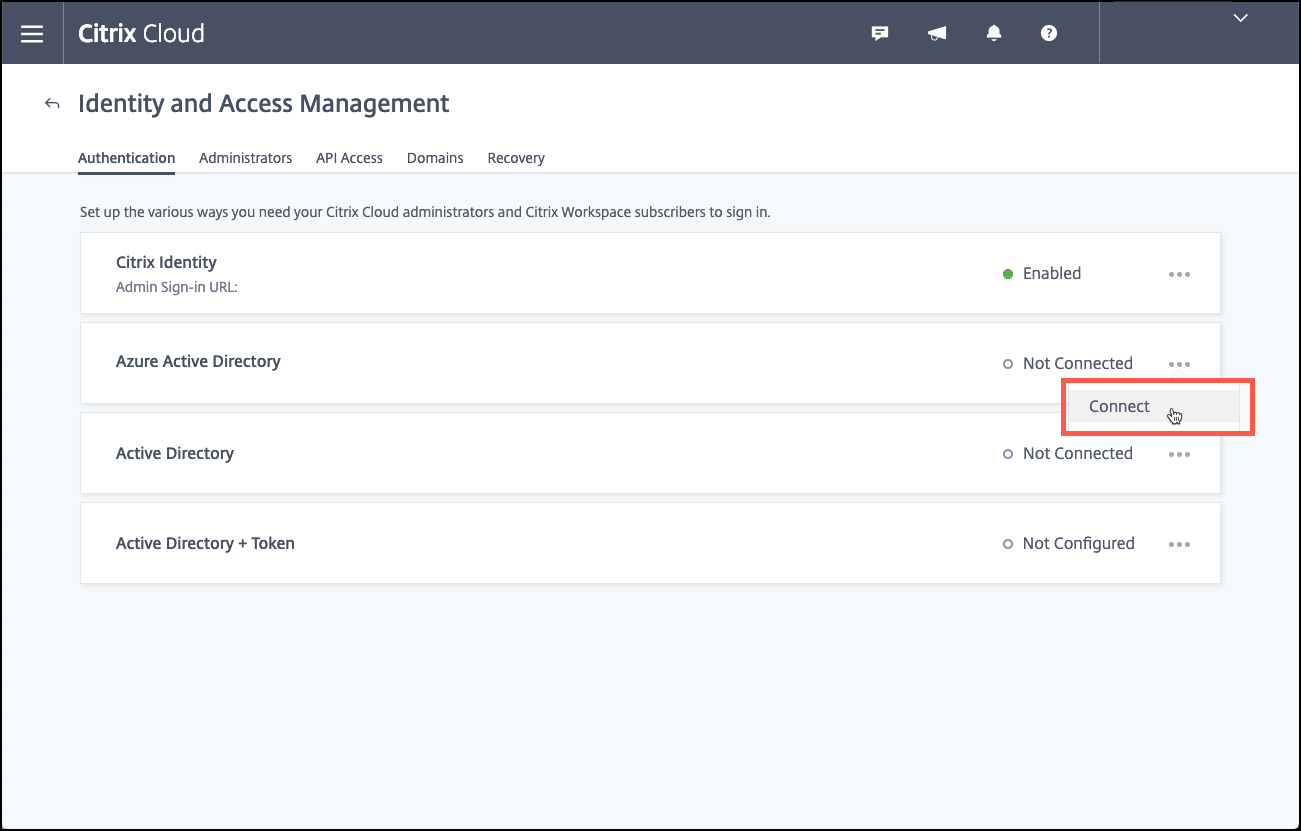
Haga clic en Conectar para conectar su instalación de Azure AD.
-
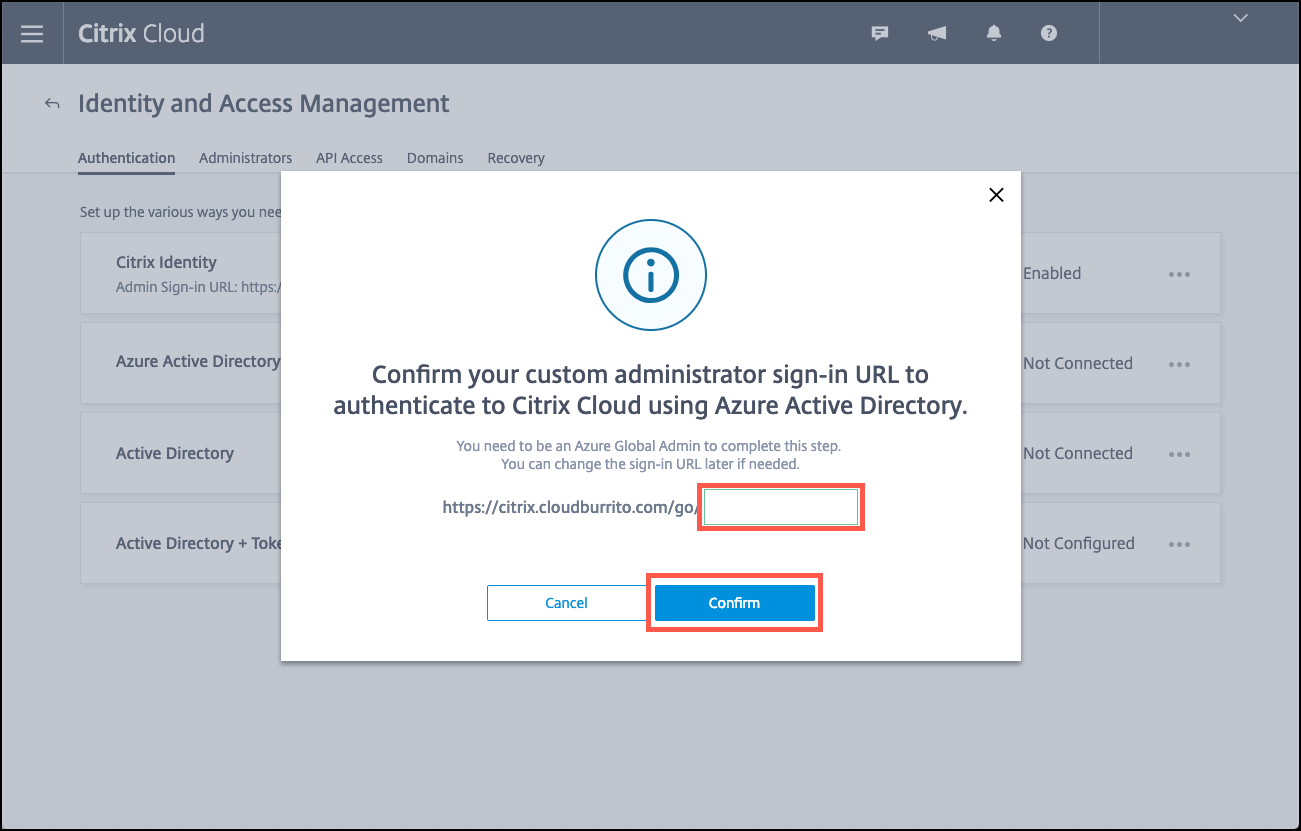
Introduzca una URL de inicio de sesión única que el administrador de Azure AD utilizará para iniciar sesión y, a continuación, haga clic en Confirmar.
-
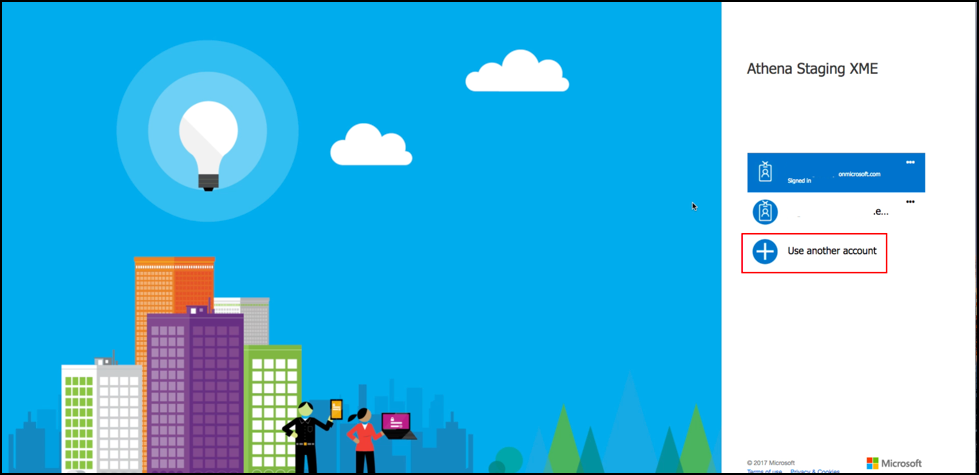
Añada una cuenta de administrador global de Azure AD y, a continuación, acepte la solicitud de permisos.
](/en-us/citrix-endpoint-management/integration-with-mem/media/cem-connector-for-ems6.png)
-
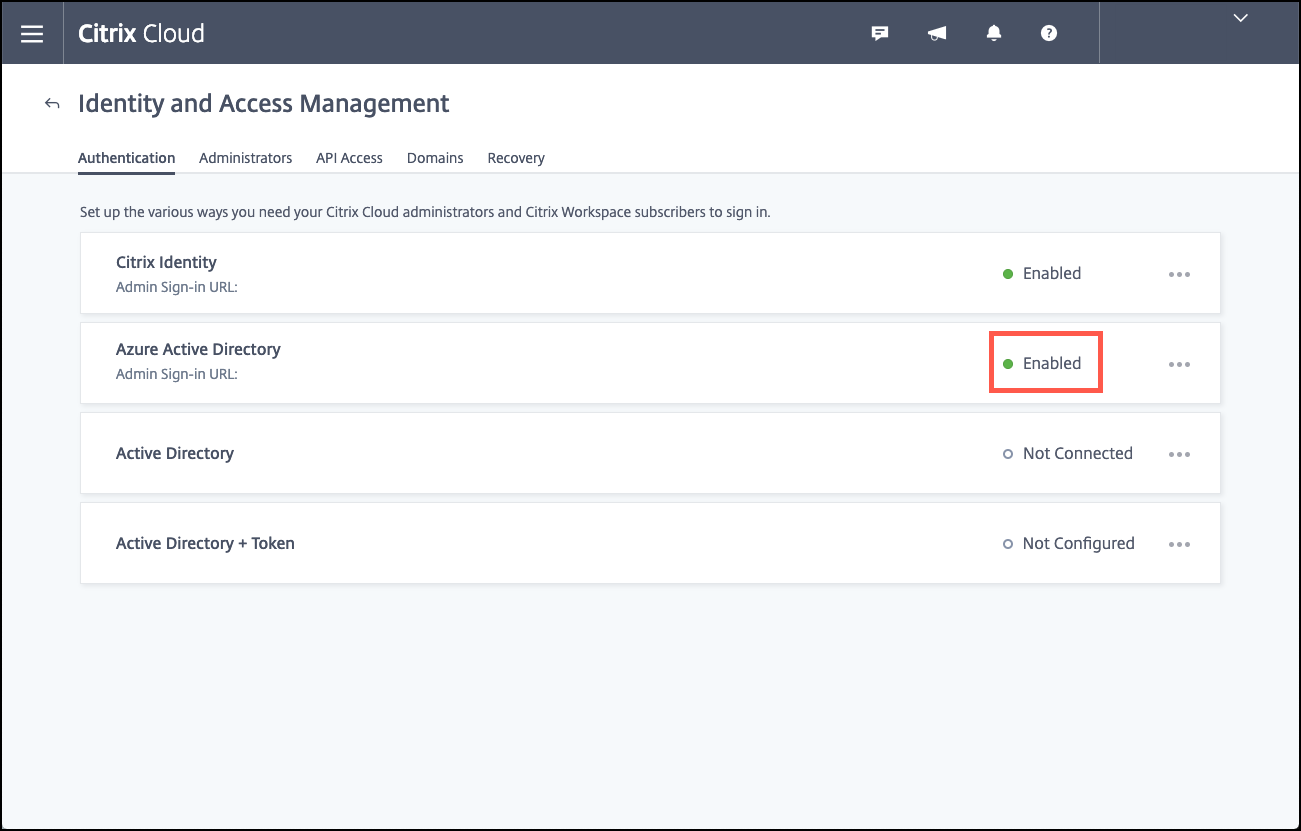
Confirme que su instancia de Azure AD se conecta correctamente. Para indicar una conexión correcta, el texto No conectado cambia a Habilitado.
-
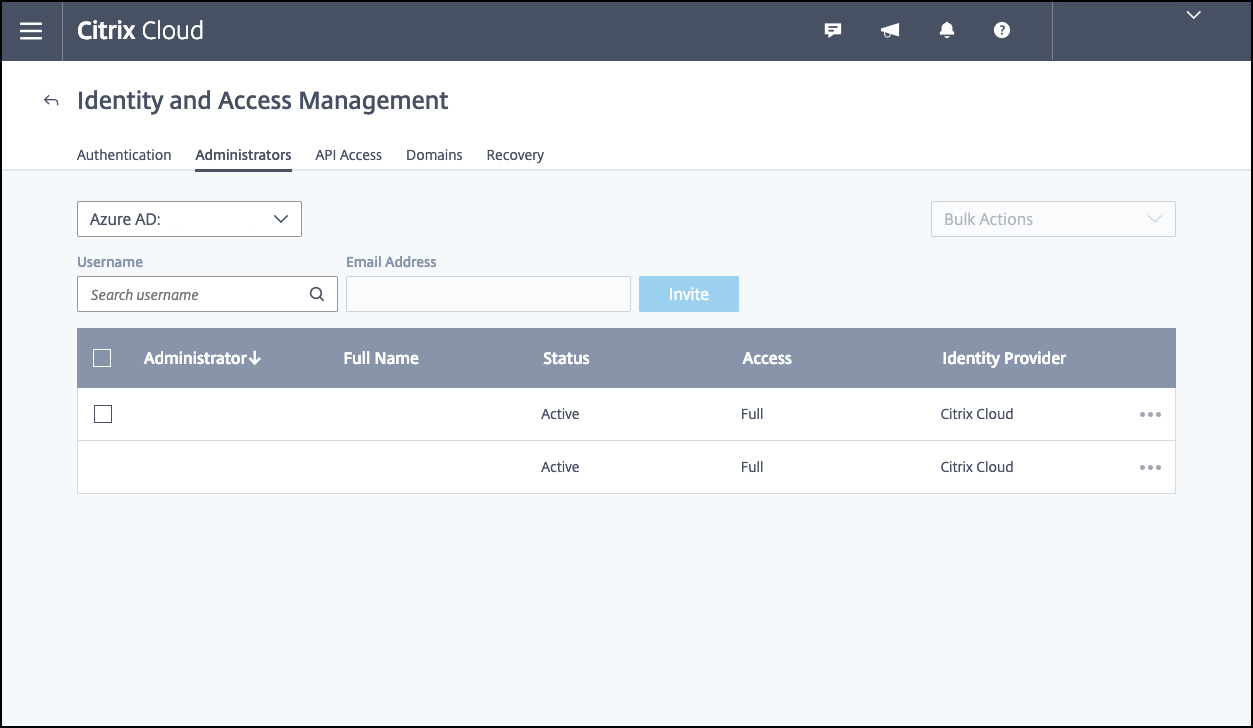
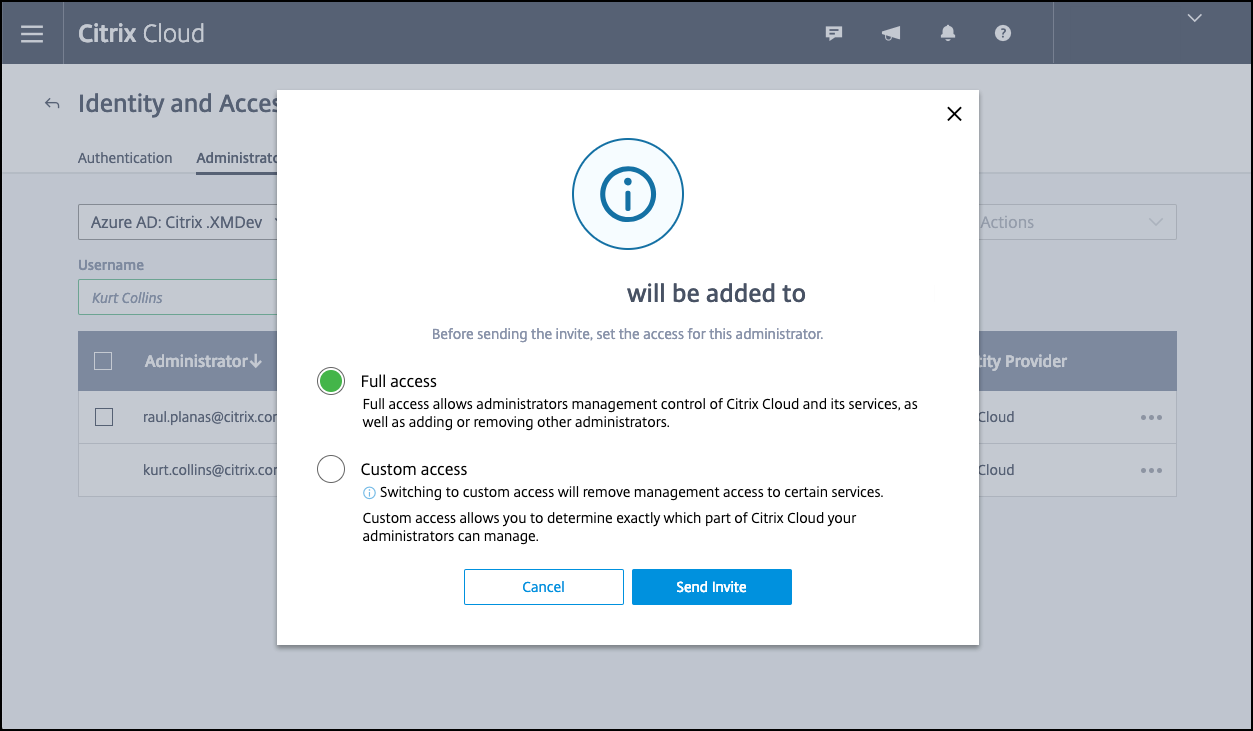
Haga clic en la ficha Administradores y, a continuación, agregue su administrador de Azure AD Intune como administrador de Citrix Cloud. Seleccione Azure AD o Citrix Identity en el menú desplegable y, a continuación, busque el nombre de usuario que desea agregar. Haga clic en Invitar y, a continuación, conceda al usuario Acceso total o Acceso personalizado antes de hacer clic en Enviar invitación.Nota:Citrix Endpoint Management requiere las siguientes reglas para el Acceso personalizado: Biblioteca y Citrix Endpoint Management.Como resultado, el administrador de Azure AD Intune recibe una invitación por correo electrónico para crear una contraseña e iniciar sesión en Citrix Cloud. Antes de que el administrador inicie sesión, asegúrese de cerrar sesión en todas las demás cuentas.El administrador de Azure AD Intune debe seguir los pasos restantes de este procedimiento.
-
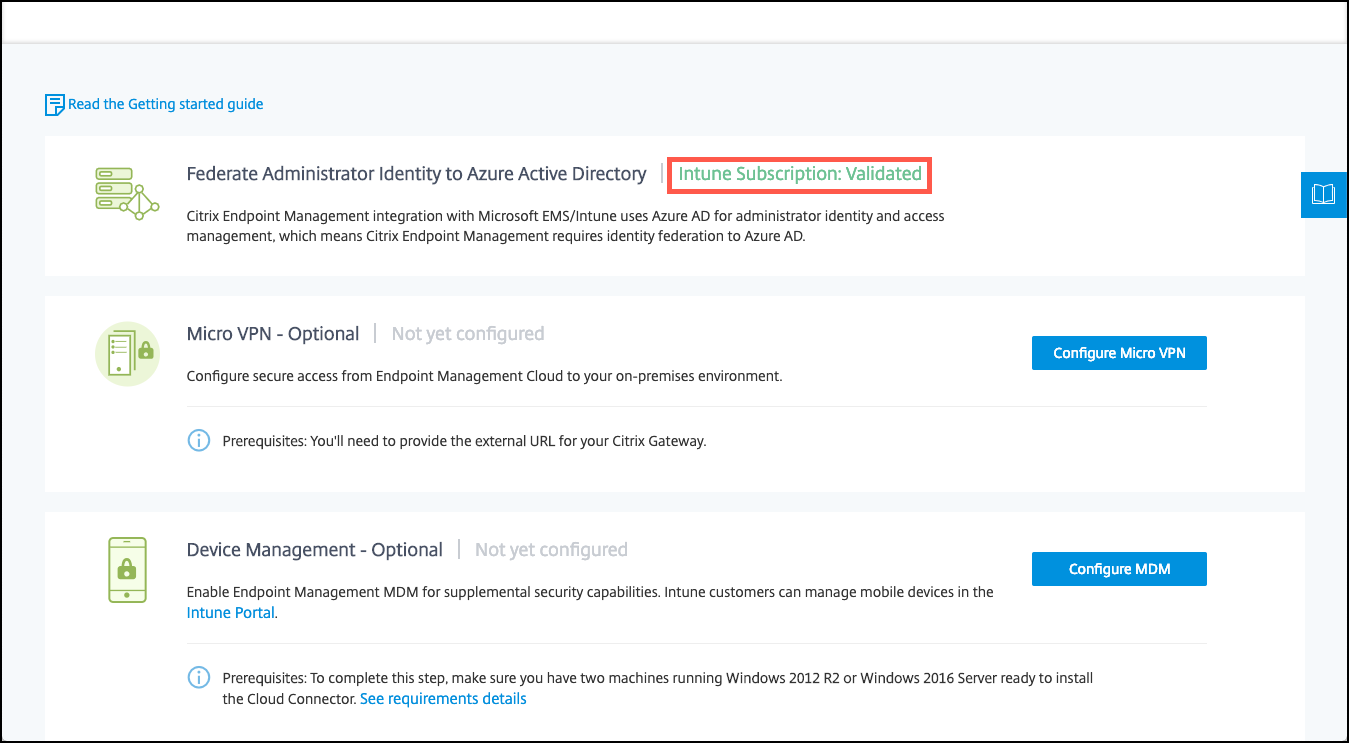
Después de iniciar sesión con la nueva cuenta, en Citrix Endpoint Management, haga clic en Administrar. Si configura todo correctamente, la página muestra que el administrador de Azure AD ha iniciado sesión y que su suscripción a Intune es válida.
Para configurar NetScaler Gateway para micro VPN
Para usar micro VPN con Intune, debe configurar NetScaler Gateway para que se autentique en Azure AD. Un servidor virtual de NetScaler Gateway existente no funciona para este caso de uso.
Primero, configure Azure AD para que se sincronice con el Active Directory local. Este paso es necesario para asegurarse de que la autenticación entre Intune y NetScaler Gateway se realice correctamente.
-
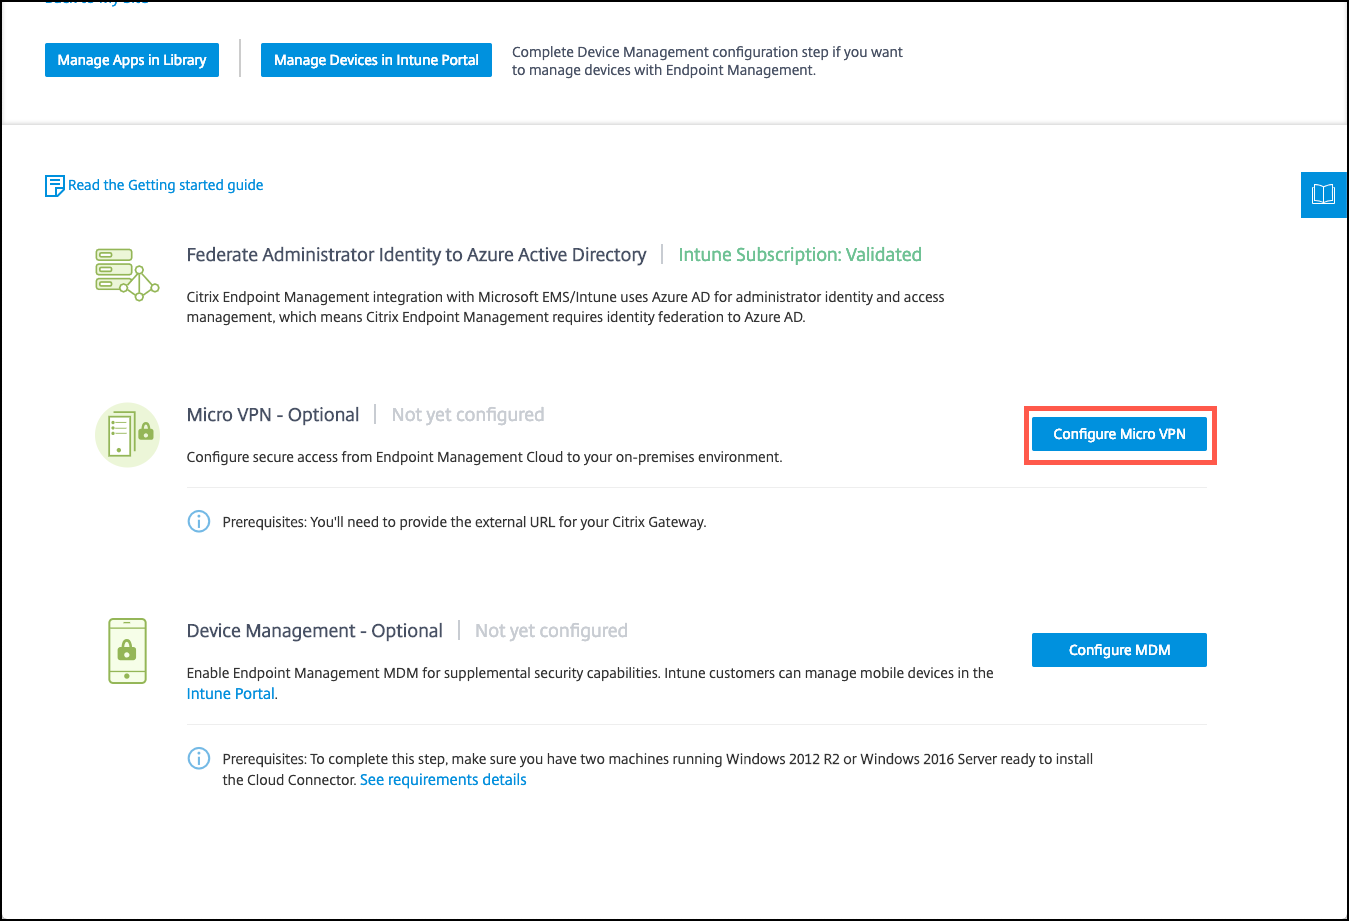
En la consola de Citrix Cloud, en Citrix Endpoint Management, haga clic en Administrar.
-
Junto a Micro VPN, haga clic en Configurar Micro VPN.
-
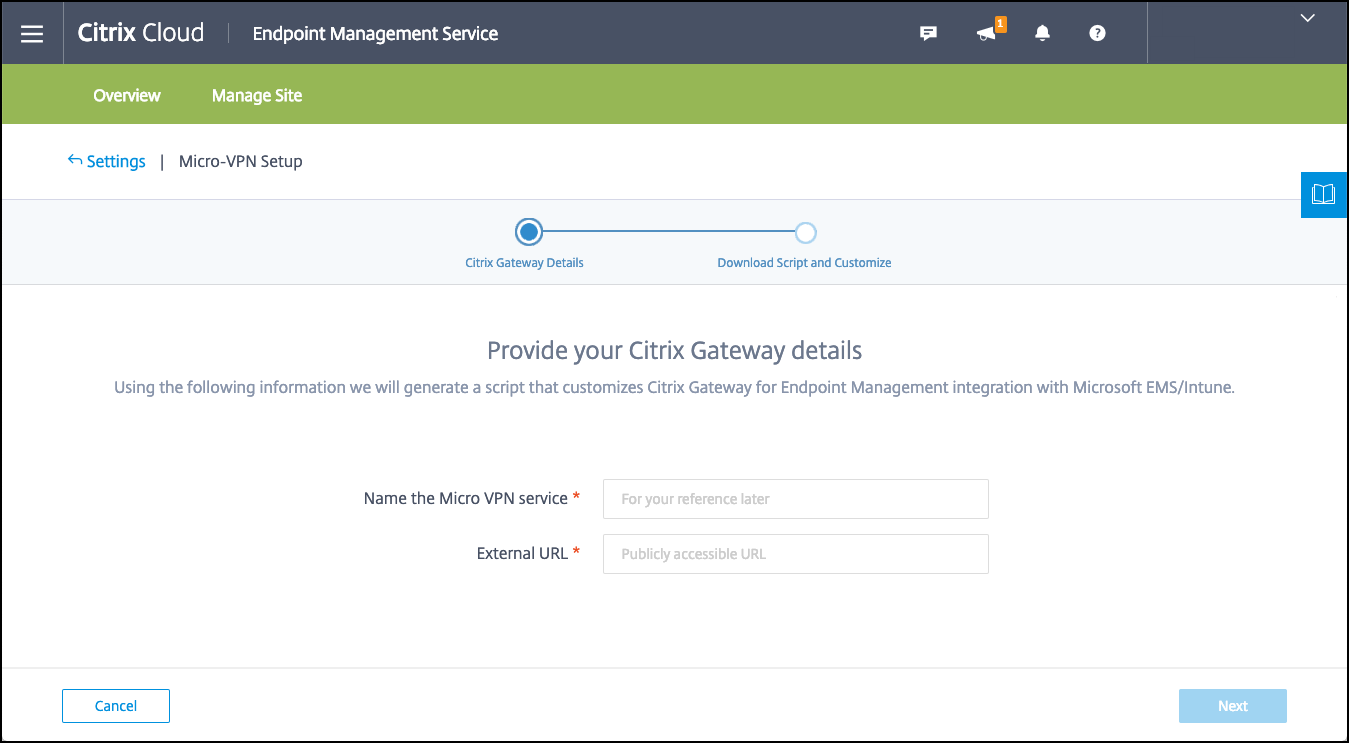
Introduzca un nombre para el servicio de micro VPN y la URL externa de su NetScaler Gateway y, a continuación, haga clic en Siguiente.Este script configura NetScaler Gateway para admitir Azure AD y las aplicaciones de Intune.
-
Haga clic en Descargar script. El archivo .zip incluye un archivo Léame con instrucciones para implementar el script. Aunque puede Guardar y salir desde aquí, la Micro VPN no se configura hasta que ejecute el script en su instalación de NetScaler Gateway.
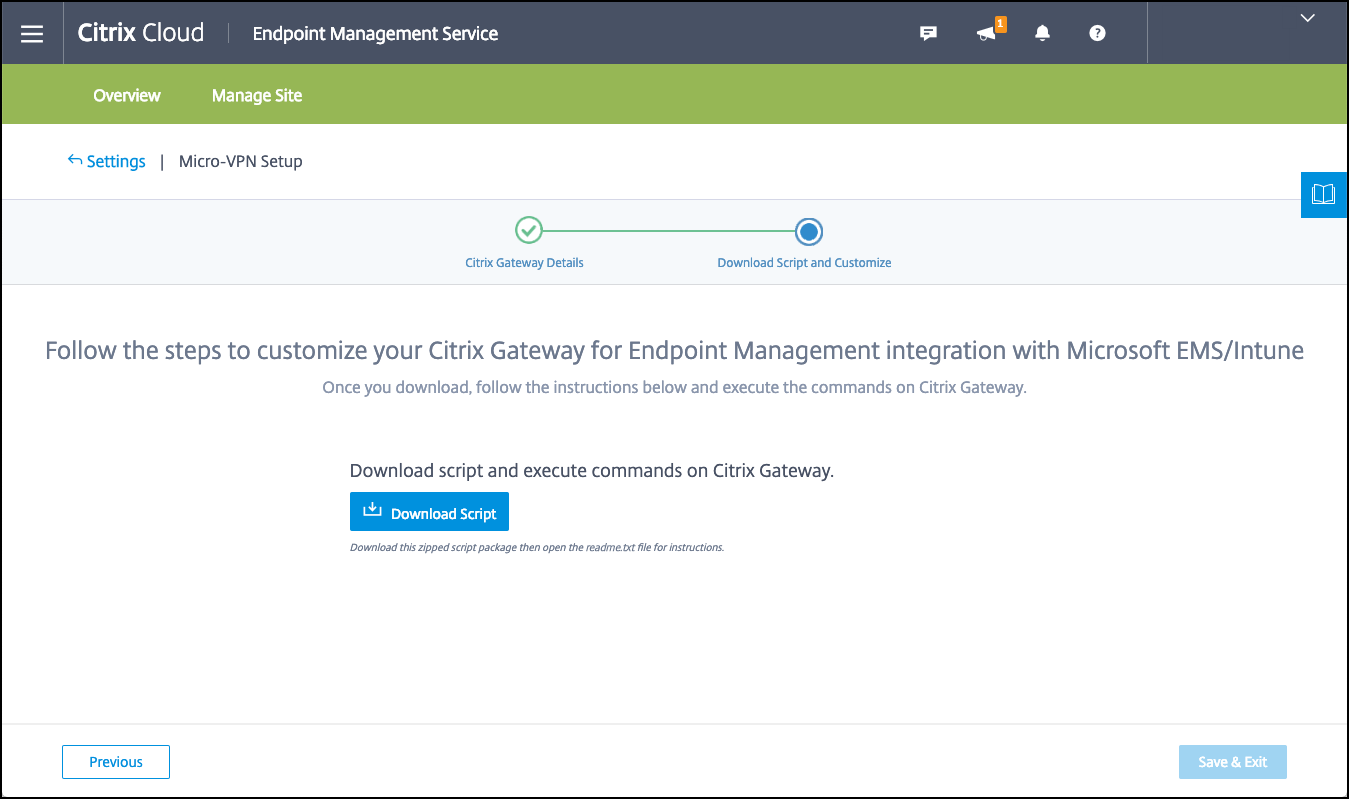 Nota:Cuando termine el proceso de configuración de NetScaler Gateway, si ve un estado de OAuth distinto de COMPLETE, consulte la sección Solución de problemas.
Para configurar la administración de dispositivos
Si desea administrar dispositivos además de aplicaciones, elija un método de administración de dispositivos. Puede usar Citrix Endpoint Management MDM+MAM o Intune MDM.
Nota:
La consola utiliza Intune MDM de forma predeterminada. Para usar Intune como proveedor de MDM, consulte la documentación de Microsoft Intune.
-
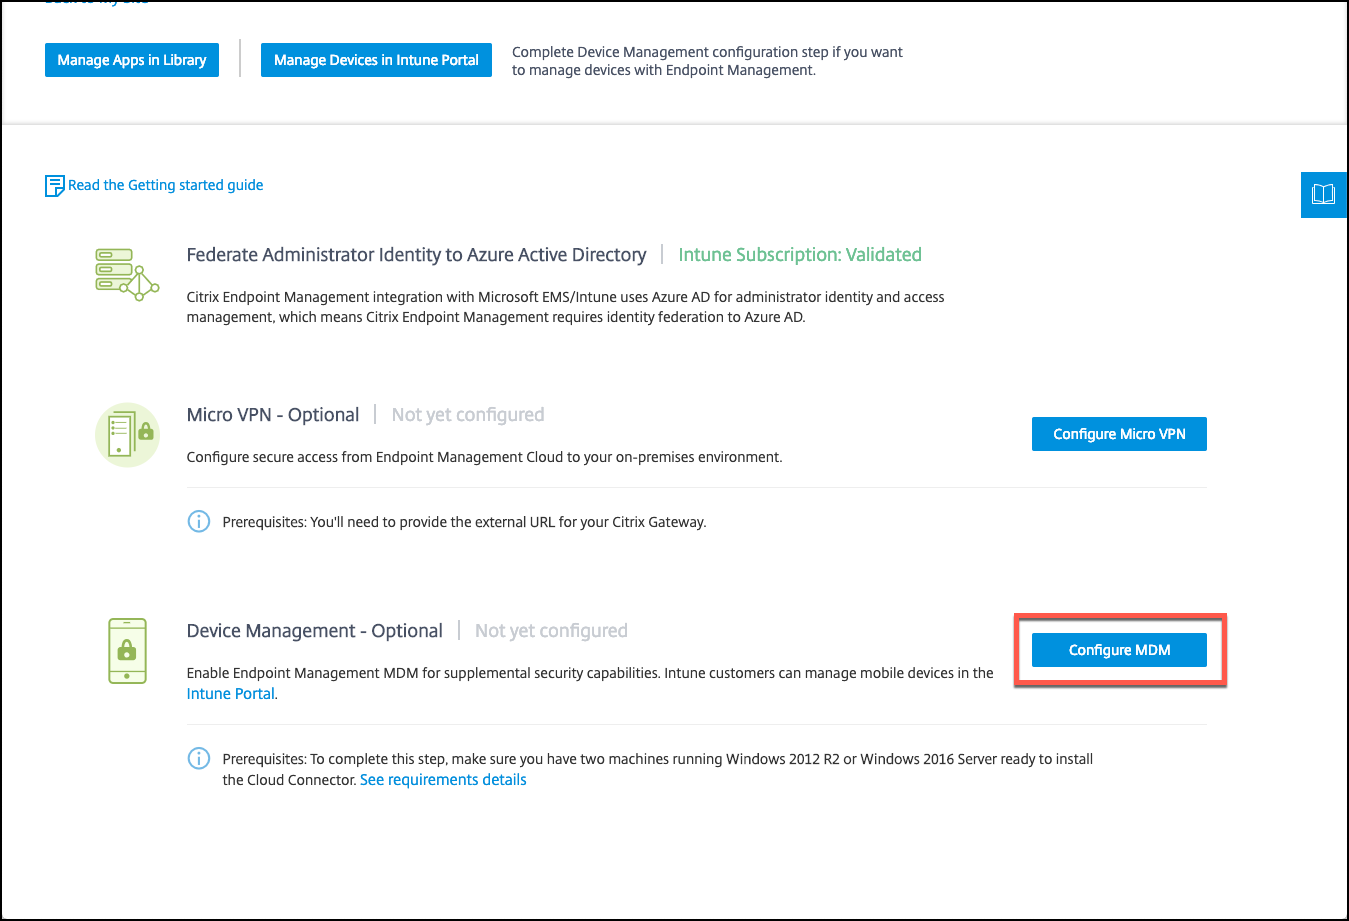
En la consola de Citrix Cloud, en Integración de Citrix Endpoint Management con MEM, haga clic en Administrar. Junto a Administración de dispositivos - Opcional, haga clic en Configurar MDM.
-
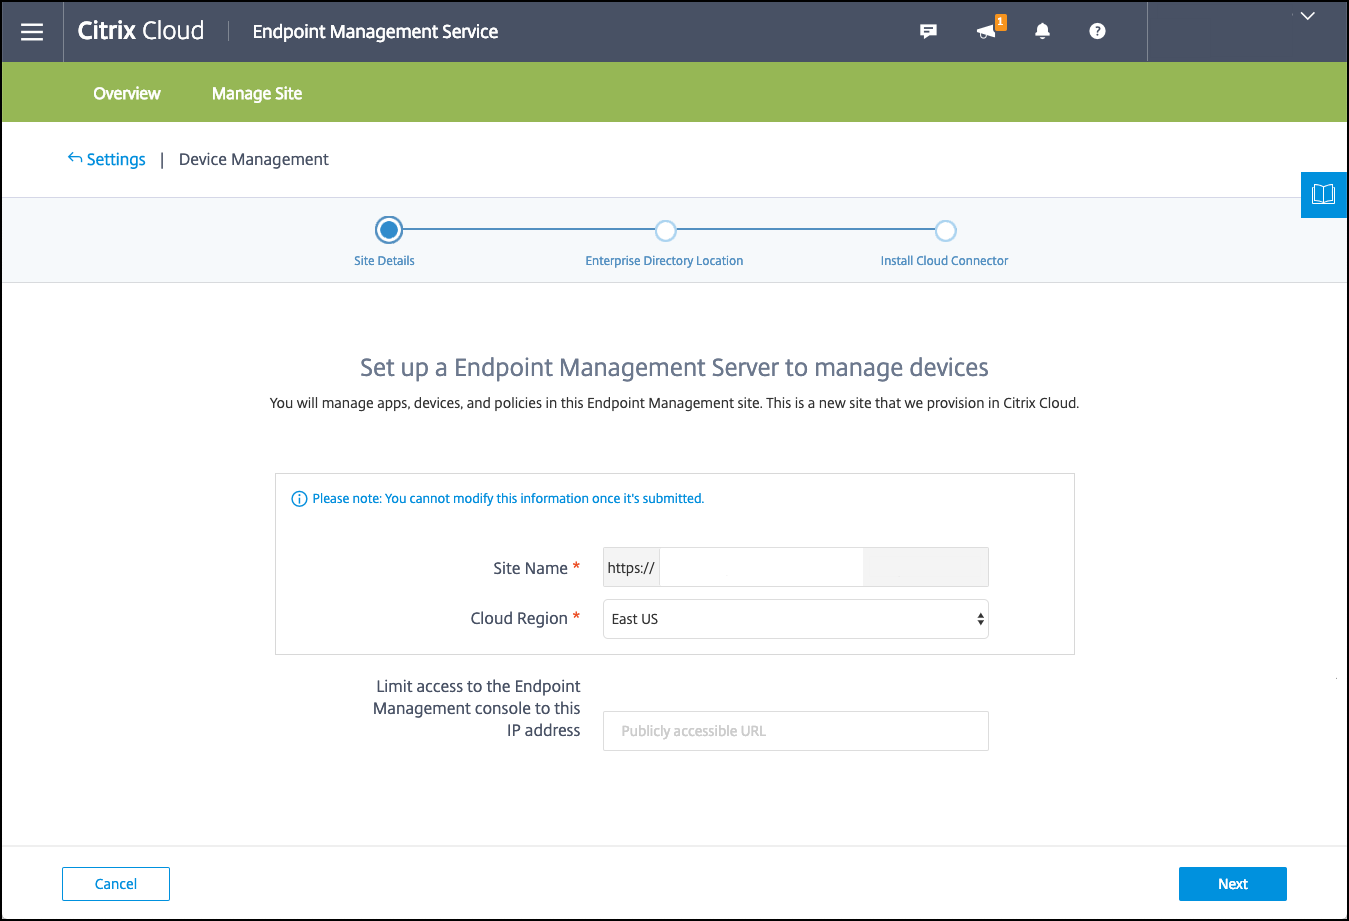
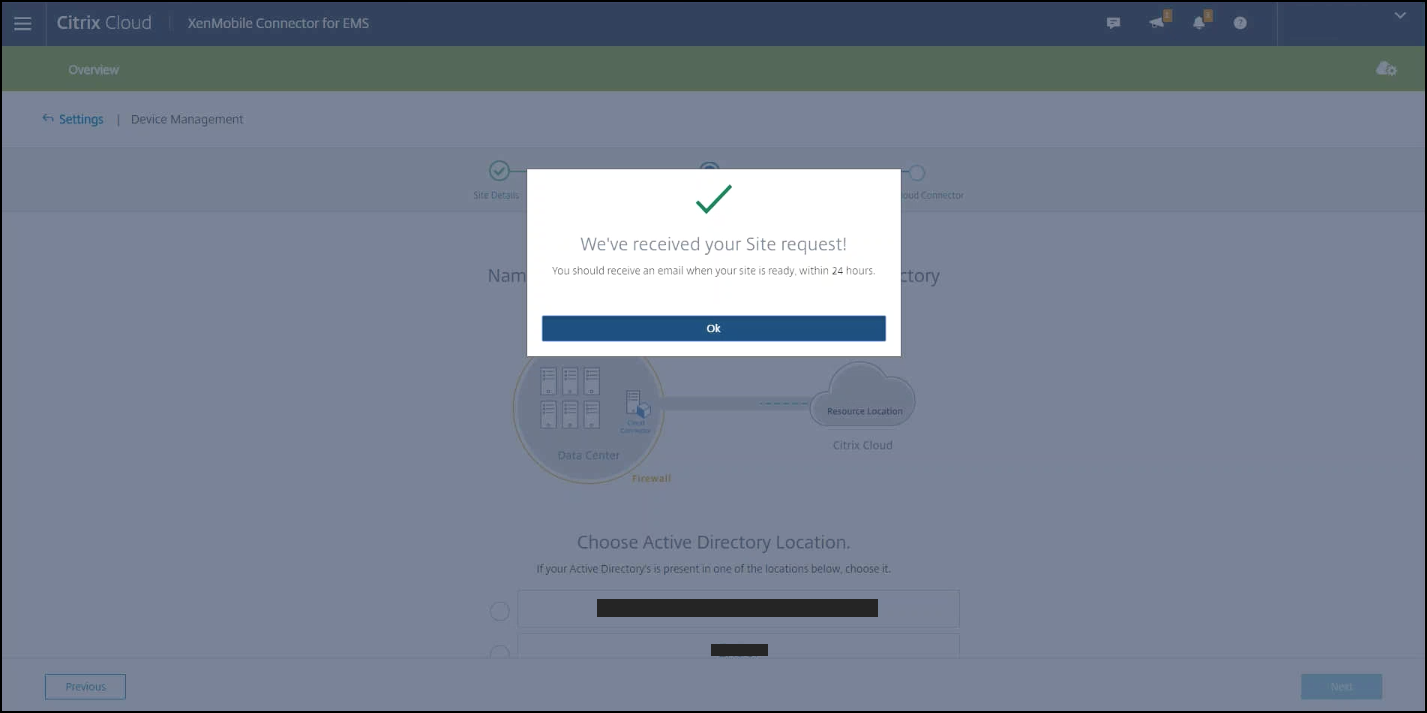
Introduzca un nombre de sitio único, seleccione la región de la nube más cercana a usted y, a continuación, haga clic en Solicitar un sitio. Recibirá un correo electrónico cuando su sitio esté listo.
-
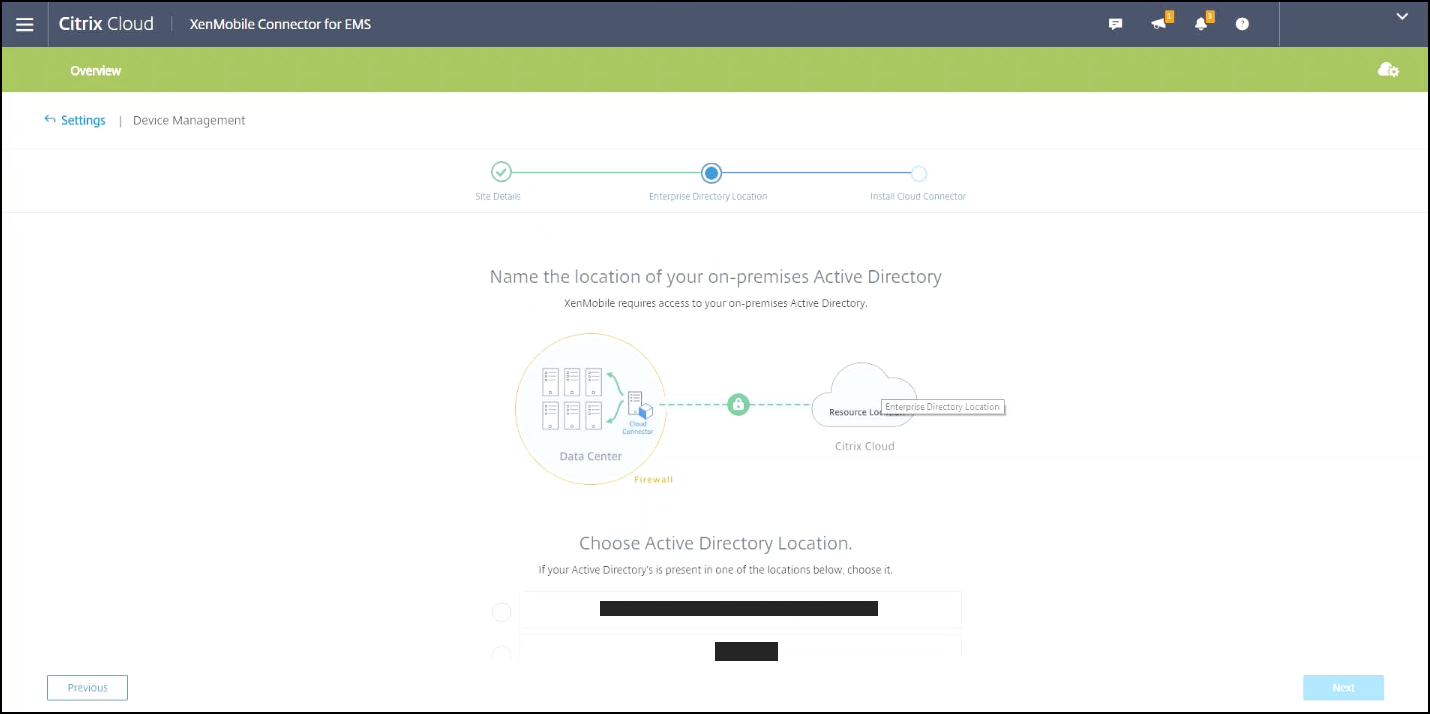
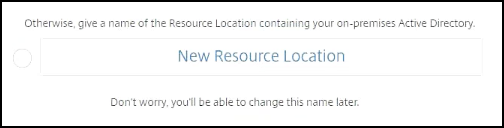
Haga clic en Aceptar para cerrar el mensaje. Seleccione una ubicación de Active Directory para asociarla a su sitio o cree una ubicación de recursos y, a continuación, haga clic en Siguiente.
-
Haga clic en Descargar Cloud Connector y siga las instrucciones en pantalla para instalar el conector de la nube. Después de la instalación, haga clic en Probar conexión para verificar la conexión entre Citrix Cloud y Cloud Connector.
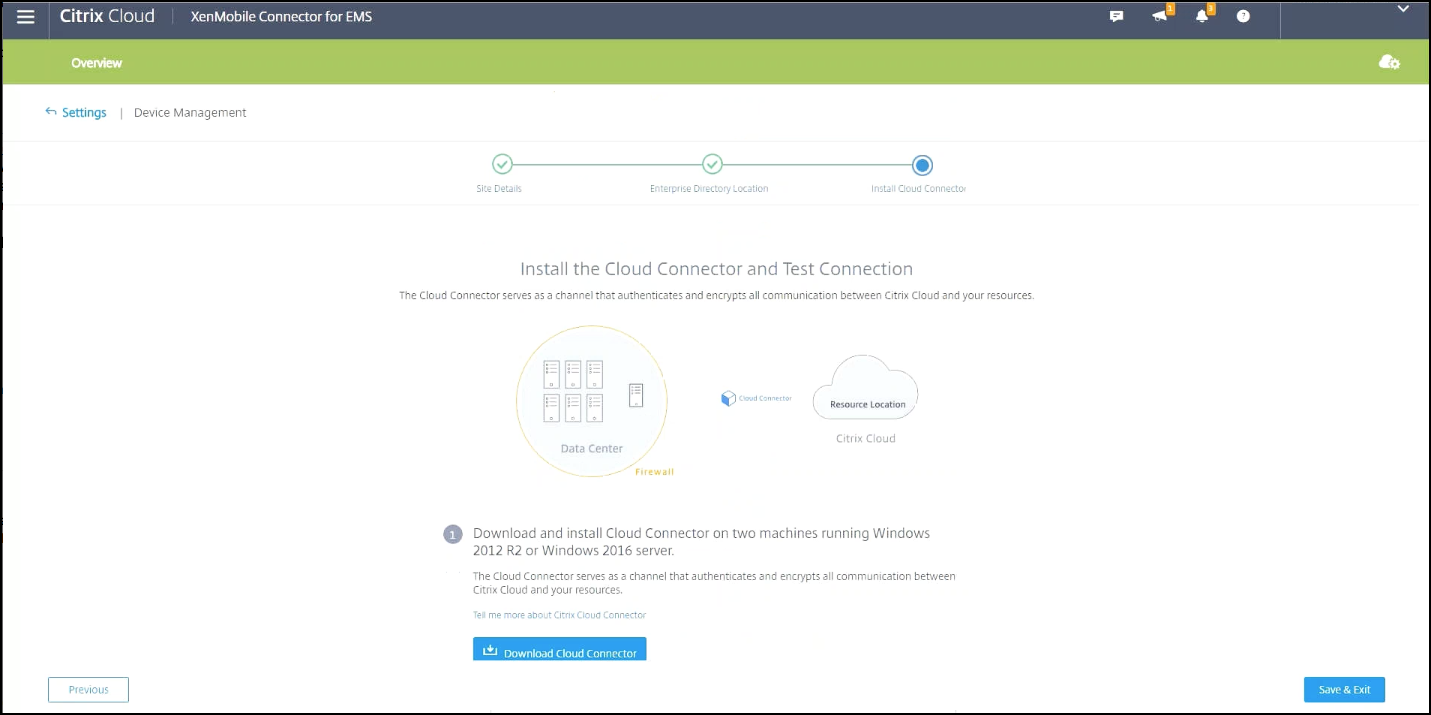
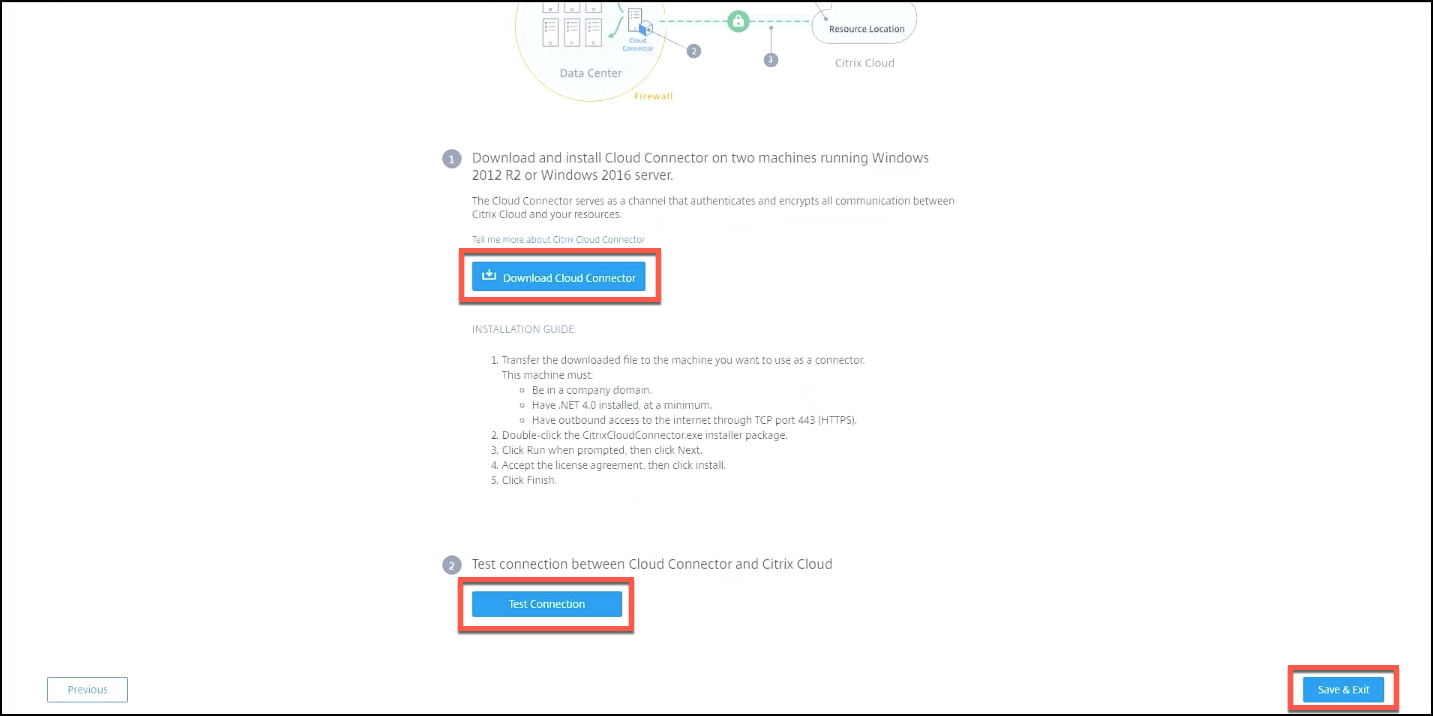
-
Haga clic en Guardar y salir para finalizar. Aparecerá la ubicación de sus recursos. Al hacer clic en Finalizar, volverá a la pantalla de configuración.
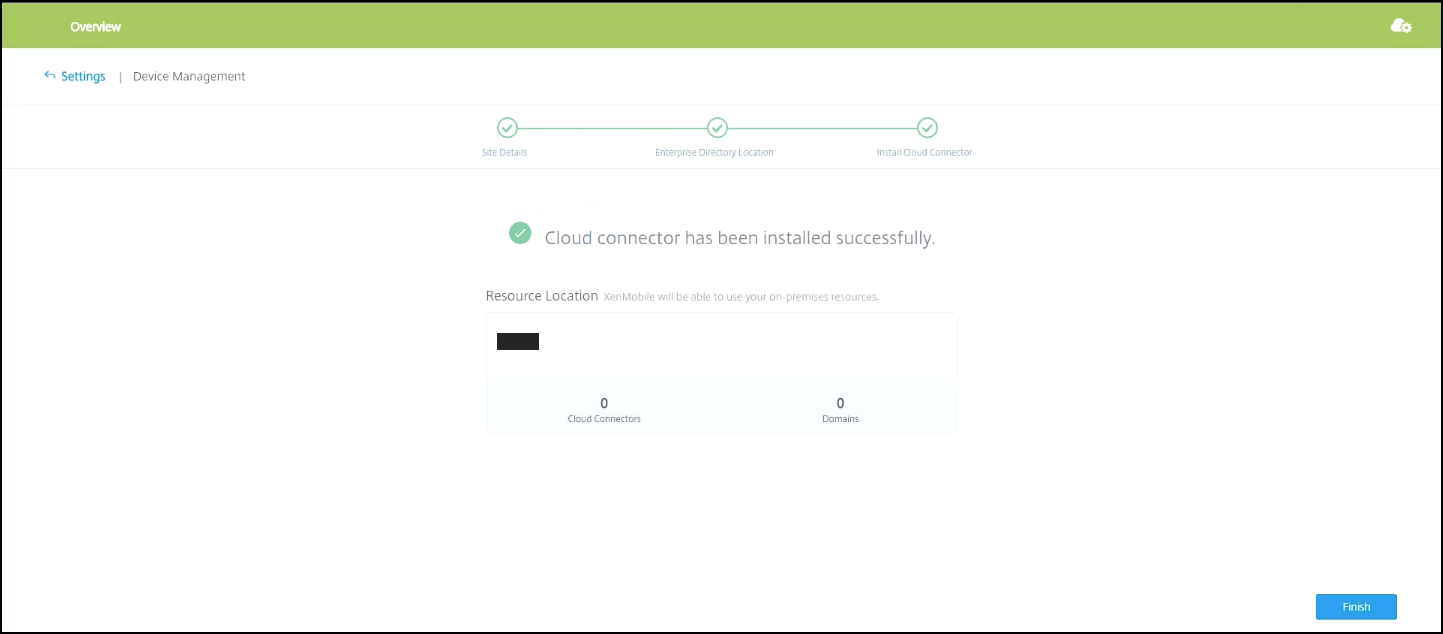
-
Ahora puede acceder a la consola de Citrix Endpoint Management desde el mosaico de su sitio. Desde aquí, puede realizar tareas de administración de MDM y asignar directivas de dispositivos. Para obtener más información sobre las directivas de dispositivos, consulte Directivas de dispositivos.
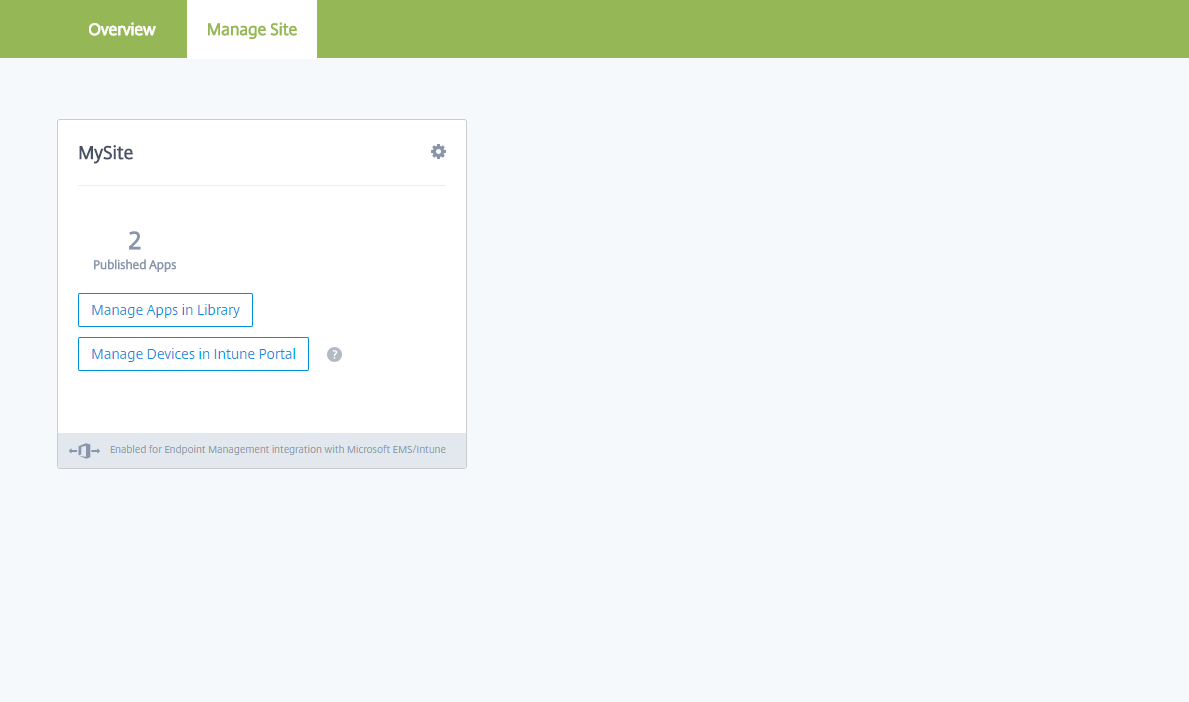
Configurar aplicaciones administradas por Intune para su entrega a los dispositivos
Nota:
A partir de April 1, 2025, la administración de aplicaciones de Microsoft Intune a través de la Biblioteca ya no estará disponible. Si necesita ayuda con los servicios pertinentes, póngase en contacto con el Soporte de Citrix para habilitar esta función.
Para configurar las aplicaciones administradas por Intune para su entrega:
-
Agregue las aplicaciones a la biblioteca de Citrix Cloud
-
Cree directivas de dispositivos de Citrix Endpoint Management para controlar el flujo de datos
-
Cree un grupo de entrega para las aplicaciones y las directivas
Agregar aplicaciones de Microsoft Intune a la biblioteca de Citrix Cloud
Para cada aplicación que quiera agregar:
-
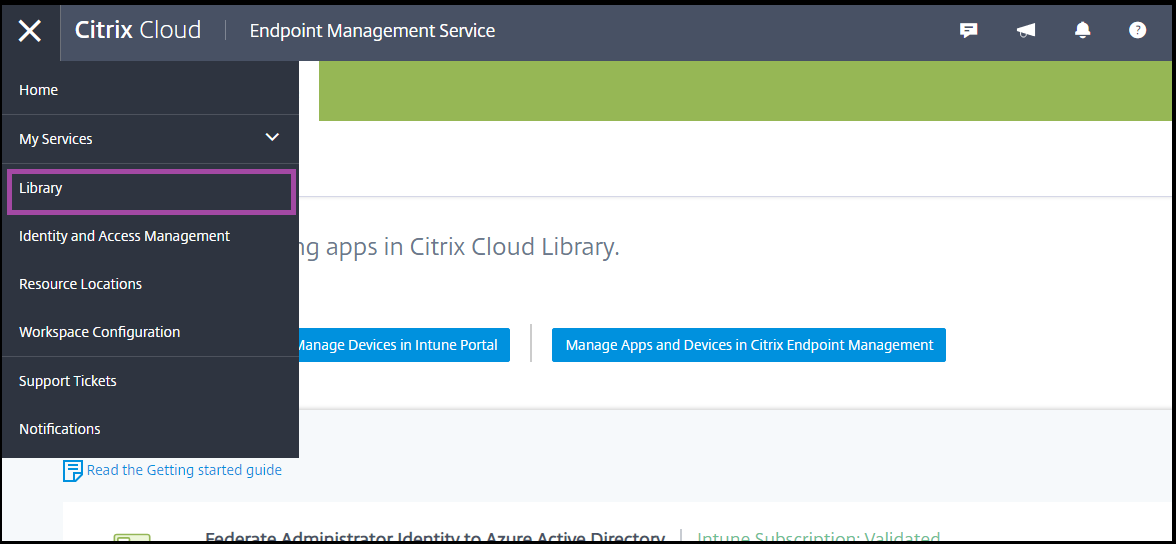
Desde la consola de Citrix Cloud, haga clic en el icono de menú y, a continuación, haga clic en Biblioteca.
-
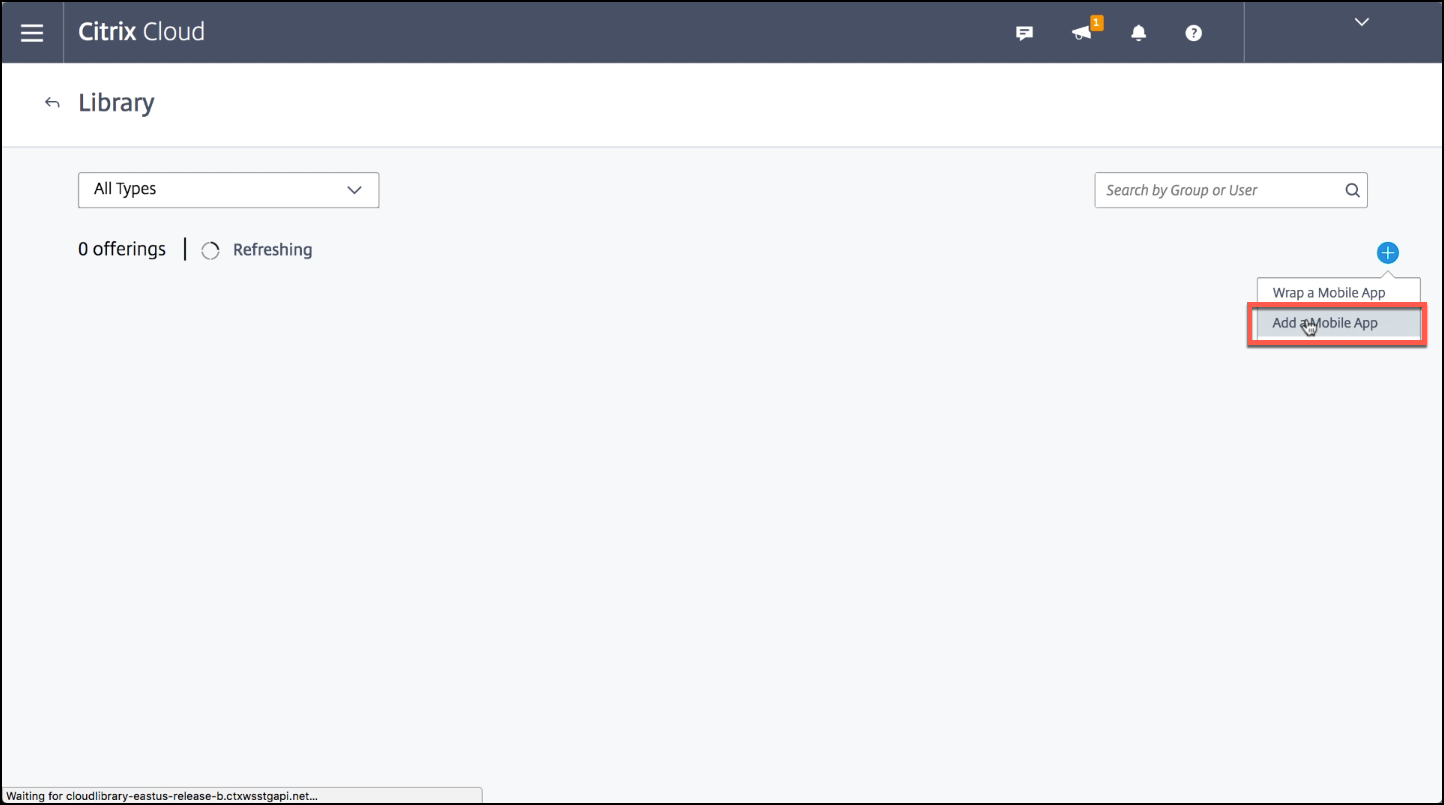
Haga clic en el icono de signo más en la parte superior derecha y, a continuación, haga clic en Agregar una aplicación móvil.
-
Si tiene Android Enterprise configurado en la consola de Citrix Endpoint Management, seleccione Microsoft Intune Apps en Choose an application. Seleccione una plantilla de aplicación para personalizar o haga clic en Upload my own App.
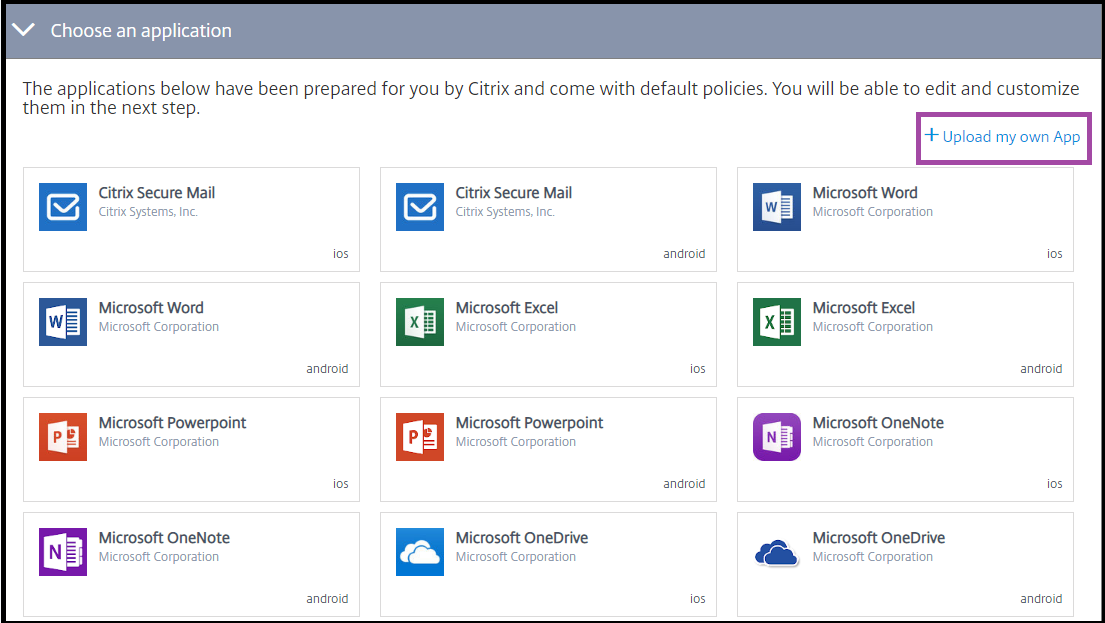 Citrix proporciona las plantillas de aplicaciones existentes, cada una de las cuales viene con un conjunto de directivas preconfiguradas de forma predeterminada. Para las aplicaciones que los clientes cargan, se aplican las siguientes directivas:
-
Archivos MDX: Incluye aplicaciones habilitadas para MAM SDK o aplicaciones encapsuladas en MDX, como:
-
Directivas de protección de aplicaciones de Intune y las directivas MDX predeterminadas del paquete
-
Aplicaciones de la tienda pública, como las directivas de protección de aplicaciones de Intune y las directivas MDX predeterminadas que coinciden con el ID del paquete o el ID del paquete de instalación
-
-
Archivos IPA: Directivas de protección de aplicaciones de Intune.
-
Archivos APK: Directivas de protección de aplicaciones de Intune.
Nota:Si la aplicación no está encapsulada con Intune, las directivas de protección de aplicaciones de Intune no se aplican. -
-
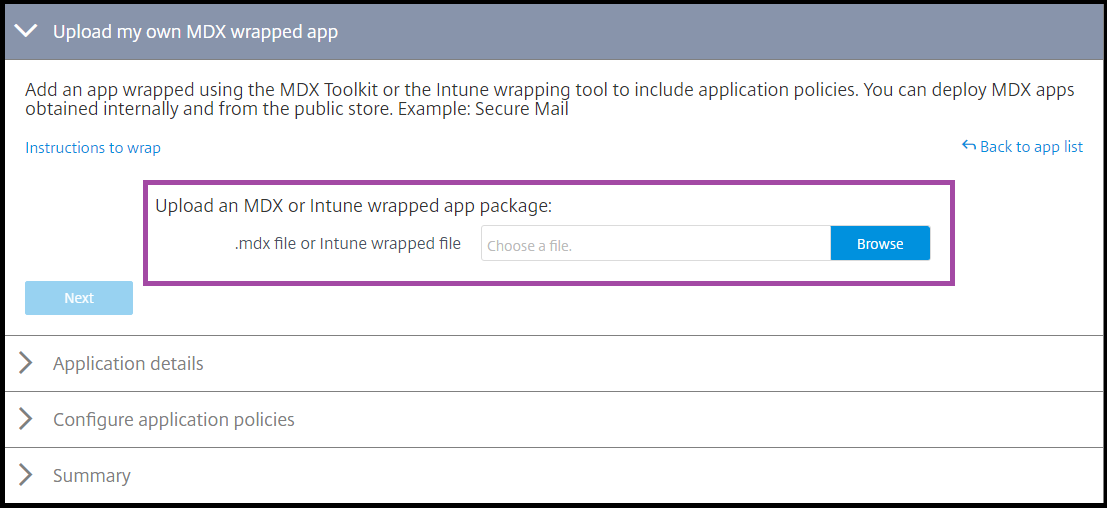
Haga clic en Upload my own App y cargue su archivo .mdx o encapsulado en Intune.
-
Introduzca un nombre y una descripción para la aplicación, elija si la aplicación es opcional u obligatoria y, a continuación, haga clic en Next.
-
Configure los ajustes de la aplicación. Las siguientes configuraciones permiten que los contenedores de Citrix Endpoint Management e Intune transfieran datos entre sí.
-
Allow apps to receive data from other apps: Seleccione Policy managed apps.
-
Permitir que la aplicación transfiera datos a otras aplicaciones: Seleccione Todas las aplicaciones.
-
Restringir cortar, copiar, pegar con otras aplicaciones: Seleccione Aplicaciones administradas por directivas.
-
-
Configure los repositorios de almacenamiento para los datos guardados. En Seleccionar en qué servicios de almacenamiento se pueden guardar los datos corporativos, seleccione LocalStorage.
-
Opcional: Configure las directivas de reubicación de datos, acceso y PIN para la aplicación. Haga clic en Siguiente.
-
Revise el resumen de la aplicación y, a continuación, haga clic en Finalizar.El proceso de configuración de la aplicación puede tardar unos minutos. Cuando el proceso se complete, un mensaje indicará que la aplicación se ha publicado en la biblioteca.
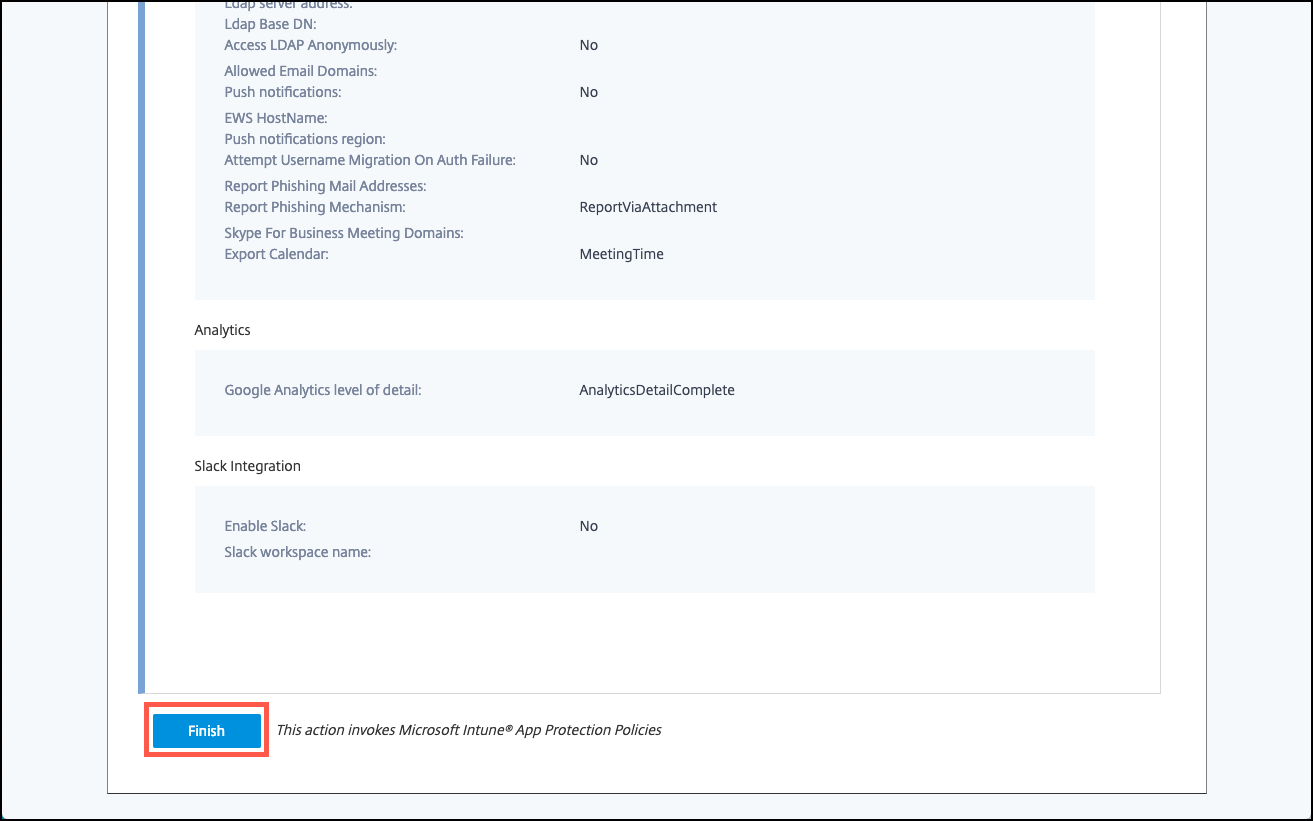
-
Para asignar grupos de usuarios a la aplicación, haga clic en Asignar usuarios.
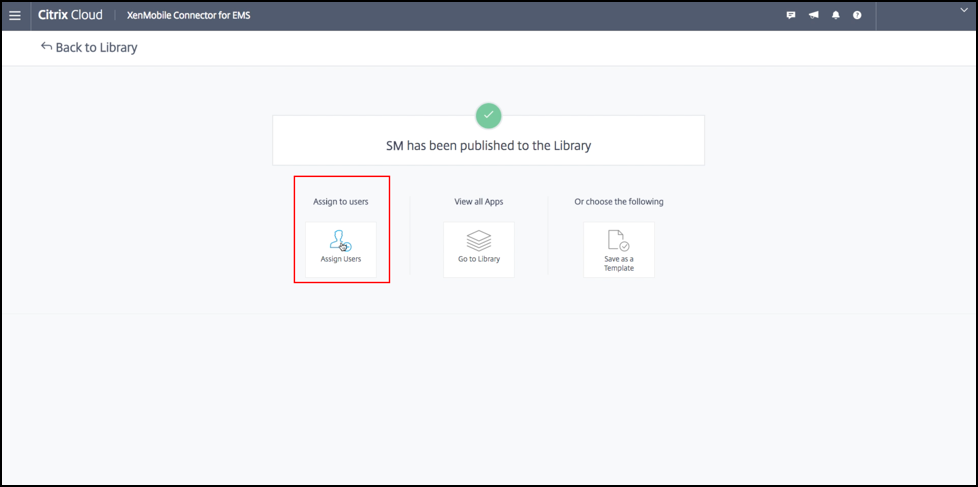
-
En el cuadro de búsqueda, busque grupos de usuarios y haga clic para agregarlos. No puede agregar usuarios individuales.
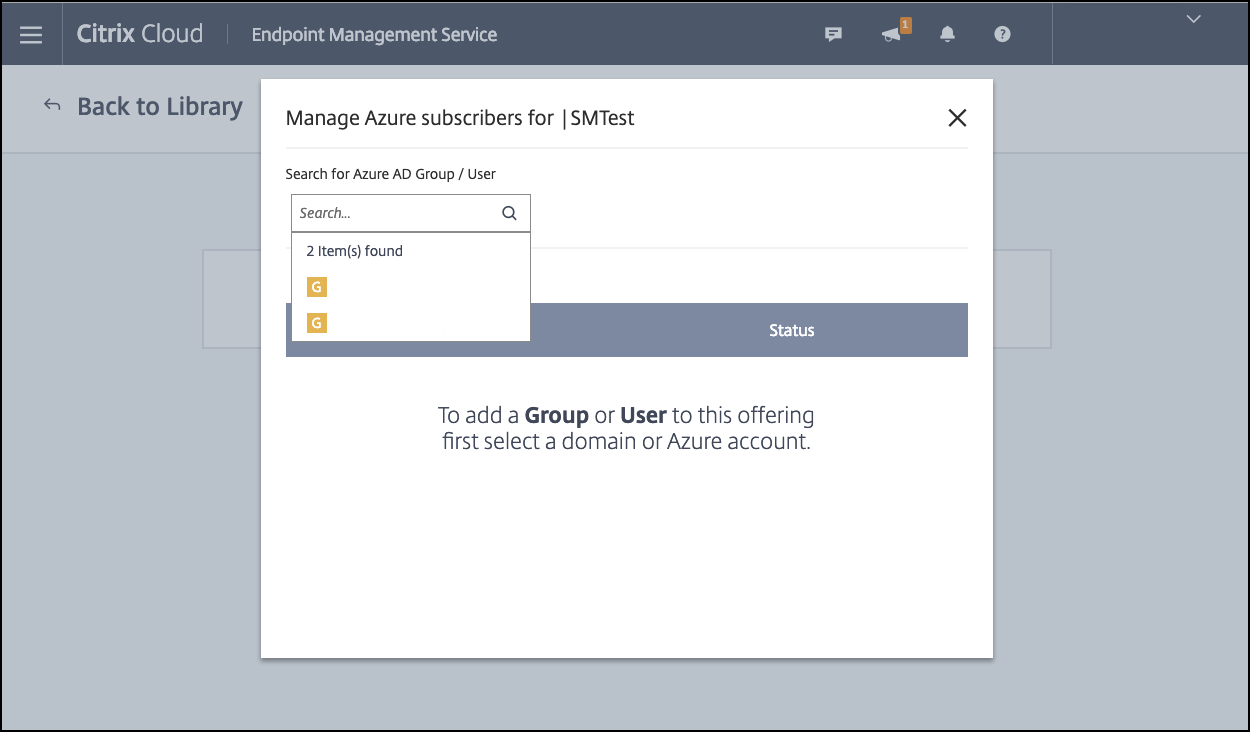
-
Cuando haya agregado todos los grupos que desee, cierre la ventana haciendo clic en la X.
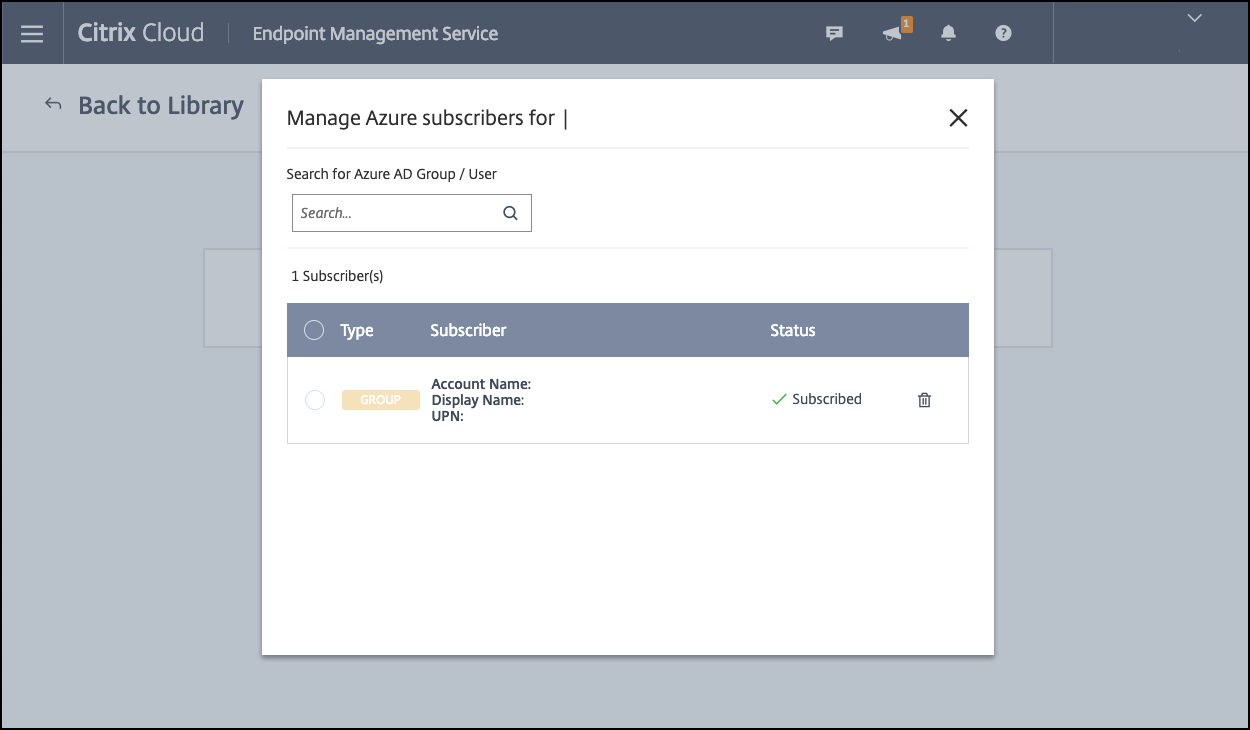 Es posible que vea un error al agregar grupos de usuarios. Este error se produce cuando el grupo de usuarios no se ha sincronizado con el Directorio Activo local.
Agregar aplicaciones de Android Enterprise a la biblioteca de Citrix Cloud
Para añadir aplicaciones de Android Enterprise a la biblioteca de Citrix Cloud y establecer directivas de protección de aplicaciones de Intune, configure su entorno de nube con lo siguiente:
-
Federar Citrix Cloud con su cuenta de Azure Active Directory (AAD). Consulte Conectar Azure Active Directory a Citrix Cloud.
-
Configure LDAP y Cloud Connector en Citrix Endpoint Management.
-
Configure Android Enterprise en Citrix Endpoint Management. Asegúrese de que los dispositivos Android Enterprise se inscriban en MDM+MAM. Para configurar Android Enterprise, consulte Android Enterprise.
Al seguir este procedimiento, se añaden aplicaciones de Android Enterprise a la consola de Citrix Endpoint Management y a la consola de Intune simultáneamente. Para cada aplicación de Android Enterprise que desee añadir:
-
En la consola de Citrix Cloud, haga clic en el icono de menú y, a continuación, en Biblioteca.
-
Haga clic en el icono de signo más en la parte superior derecha y, a continuación, en Agregar una aplicación móvil.
-
En Elegir una aplicación, seleccione Aplicaciones de Android Enterprise.
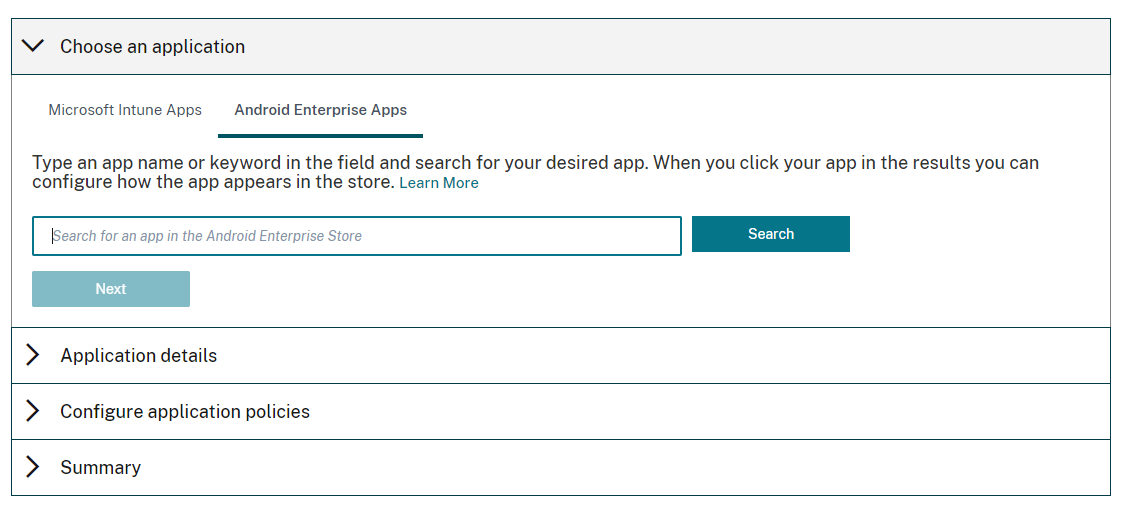
-
Busque una aplicación y apruébela en la ventana de Managed Google Play Store. Una vez que se cierre la ventana de Google, haga clic en Siguiente.
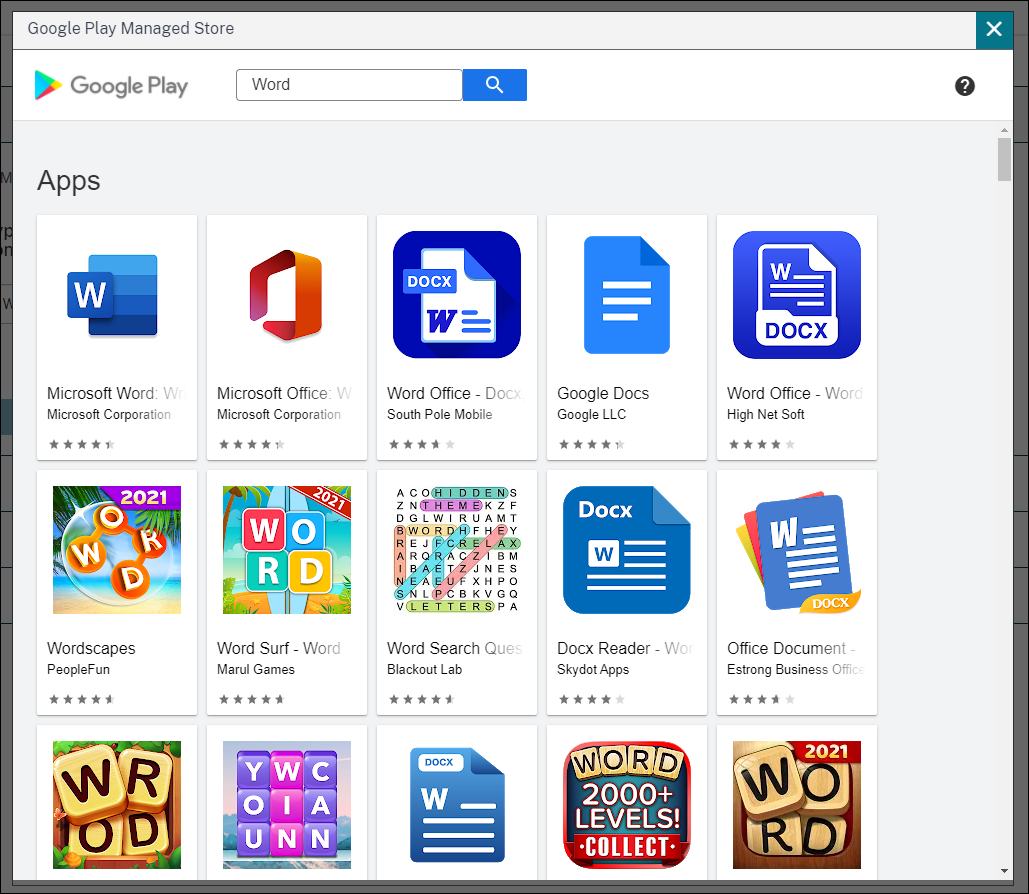
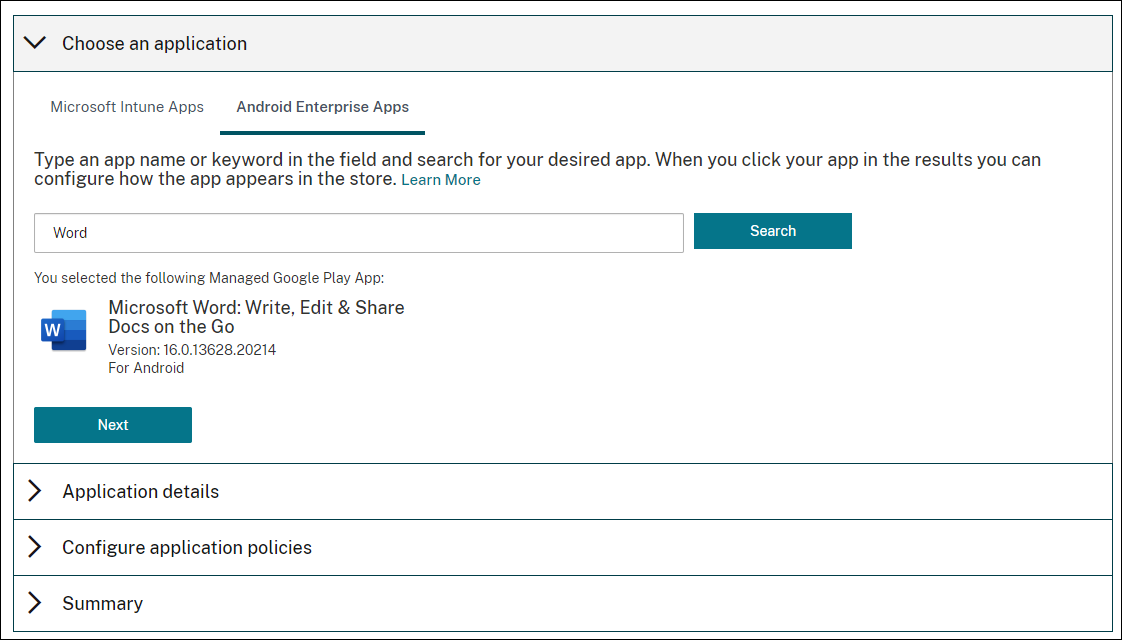
-
Añada los detalles de la aplicación y, a continuación, haga clic en Siguiente.Detalles de la aplicación(/en-us/citrix-endpoint-management/integration-with-mem/media/cem-connector-for-ems-ae-app4.png)
-
Si buscó y seleccionó una aplicación de productividad móvil de Citrix, puede configurar las directivas de Micro VPN. Después de configurar esas directivas, haga clic en Siguiente.Directivas de Micro VPN(/en-us/citrix-endpoint-management/integration-with-mem/media/cem-connector-for-ems-ae-app5.png)
-
Configure las directivas de protección de aplicaciones de Intune. Haga clic en Siguiente.Directivas de Intune(/en-us/citrix-endpoint-management/integration-with-mem/media/cem-connector-for-ems-ae-app6.png)
-
Configure los ajustes de la aplicación. Las siguientes configuraciones permiten que los contenedores de Citrix Endpoint Management e Intune transfieran datos entre sí.
-
Permitir que las aplicaciones reciban datos de otras aplicaciones: Seleccione Aplicaciones administradas por directivas.
-
Permitir que la aplicación transfiera datos a otras aplicaciones: Seleccione Todas las aplicaciones.
-
Restringir cortar, copiar y pegar con otras aplicaciones: Seleccione Aplicaciones administradas por directivas.
-
-
Configure los repositorios de almacenamiento para los datos guardados. Para Seleccionar en qué servicios de almacenamiento se pueden guardar los datos corporativos, seleccione LocalStorage.
-
Opcional: Configure las directivas de reubicación de datos, acceso y PIN para la aplicación. Haga clic en Siguiente.
-
Revise el resumen de la aplicación y, a continuación, haga clic en Finalizar.El proceso de configuración de la aplicación puede tardar unos minutos. Cuando el proceso se complete, un mensaje indicará que la aplicación se ha publicado en la biblioteca. La aplicación está disponible en las consolas de Citrix Endpoint Management e Intune. En la consola de Citrix Endpoint Management, la aplicación forma parte de un nuevo grupo de entrega y se identifica como una aplicación de tienda de aplicaciones pública.Botón Finalizar(/en-us/citrix-endpoint-management/integration-with-mem/media/cem-connector-for-ems23.png)
-
Para asignar grupos de usuarios a la aplicación, haga clic en Asignar usuarios.
-
En el cuadro de búsqueda, busque grupos de usuarios y haga clic para agregarlos. No puede agregar usuarios individuales.
-
Cuando haya agregado todos los grupos que desee, cierre la ventana haciendo clic en la X.
Es posible que vea un error al agregar grupos de usuarios. Este error se produce cuando el grupo de usuarios no se ha sincronizado con el Directorio Activo local.
Controlar el tipo de datos transferidos entre aplicaciones administradas
Controle el tipo de datos que se pueden transferir entre aplicaciones administradas dentro de los contenedores de Citrix Endpoint Management o Intune mediante las directivas de dispositivo de Citrix Endpoint Management. Puede configurar una directiva de restricciones para permitir solo los datos etiquetados como "corporativos". Configure una directiva de configuración de aplicaciones para etiquetar los datos.
Para configurar la directiva de dispositivo de restricciones:
-
En la consola de Citrix Endpoint Management, haga clic en Configurar > Directivas de dispositivo.
-
En la página Directivas de dispositivo, haga clic en Agregar. Aparecerá la página Agregar una nueva directiva.
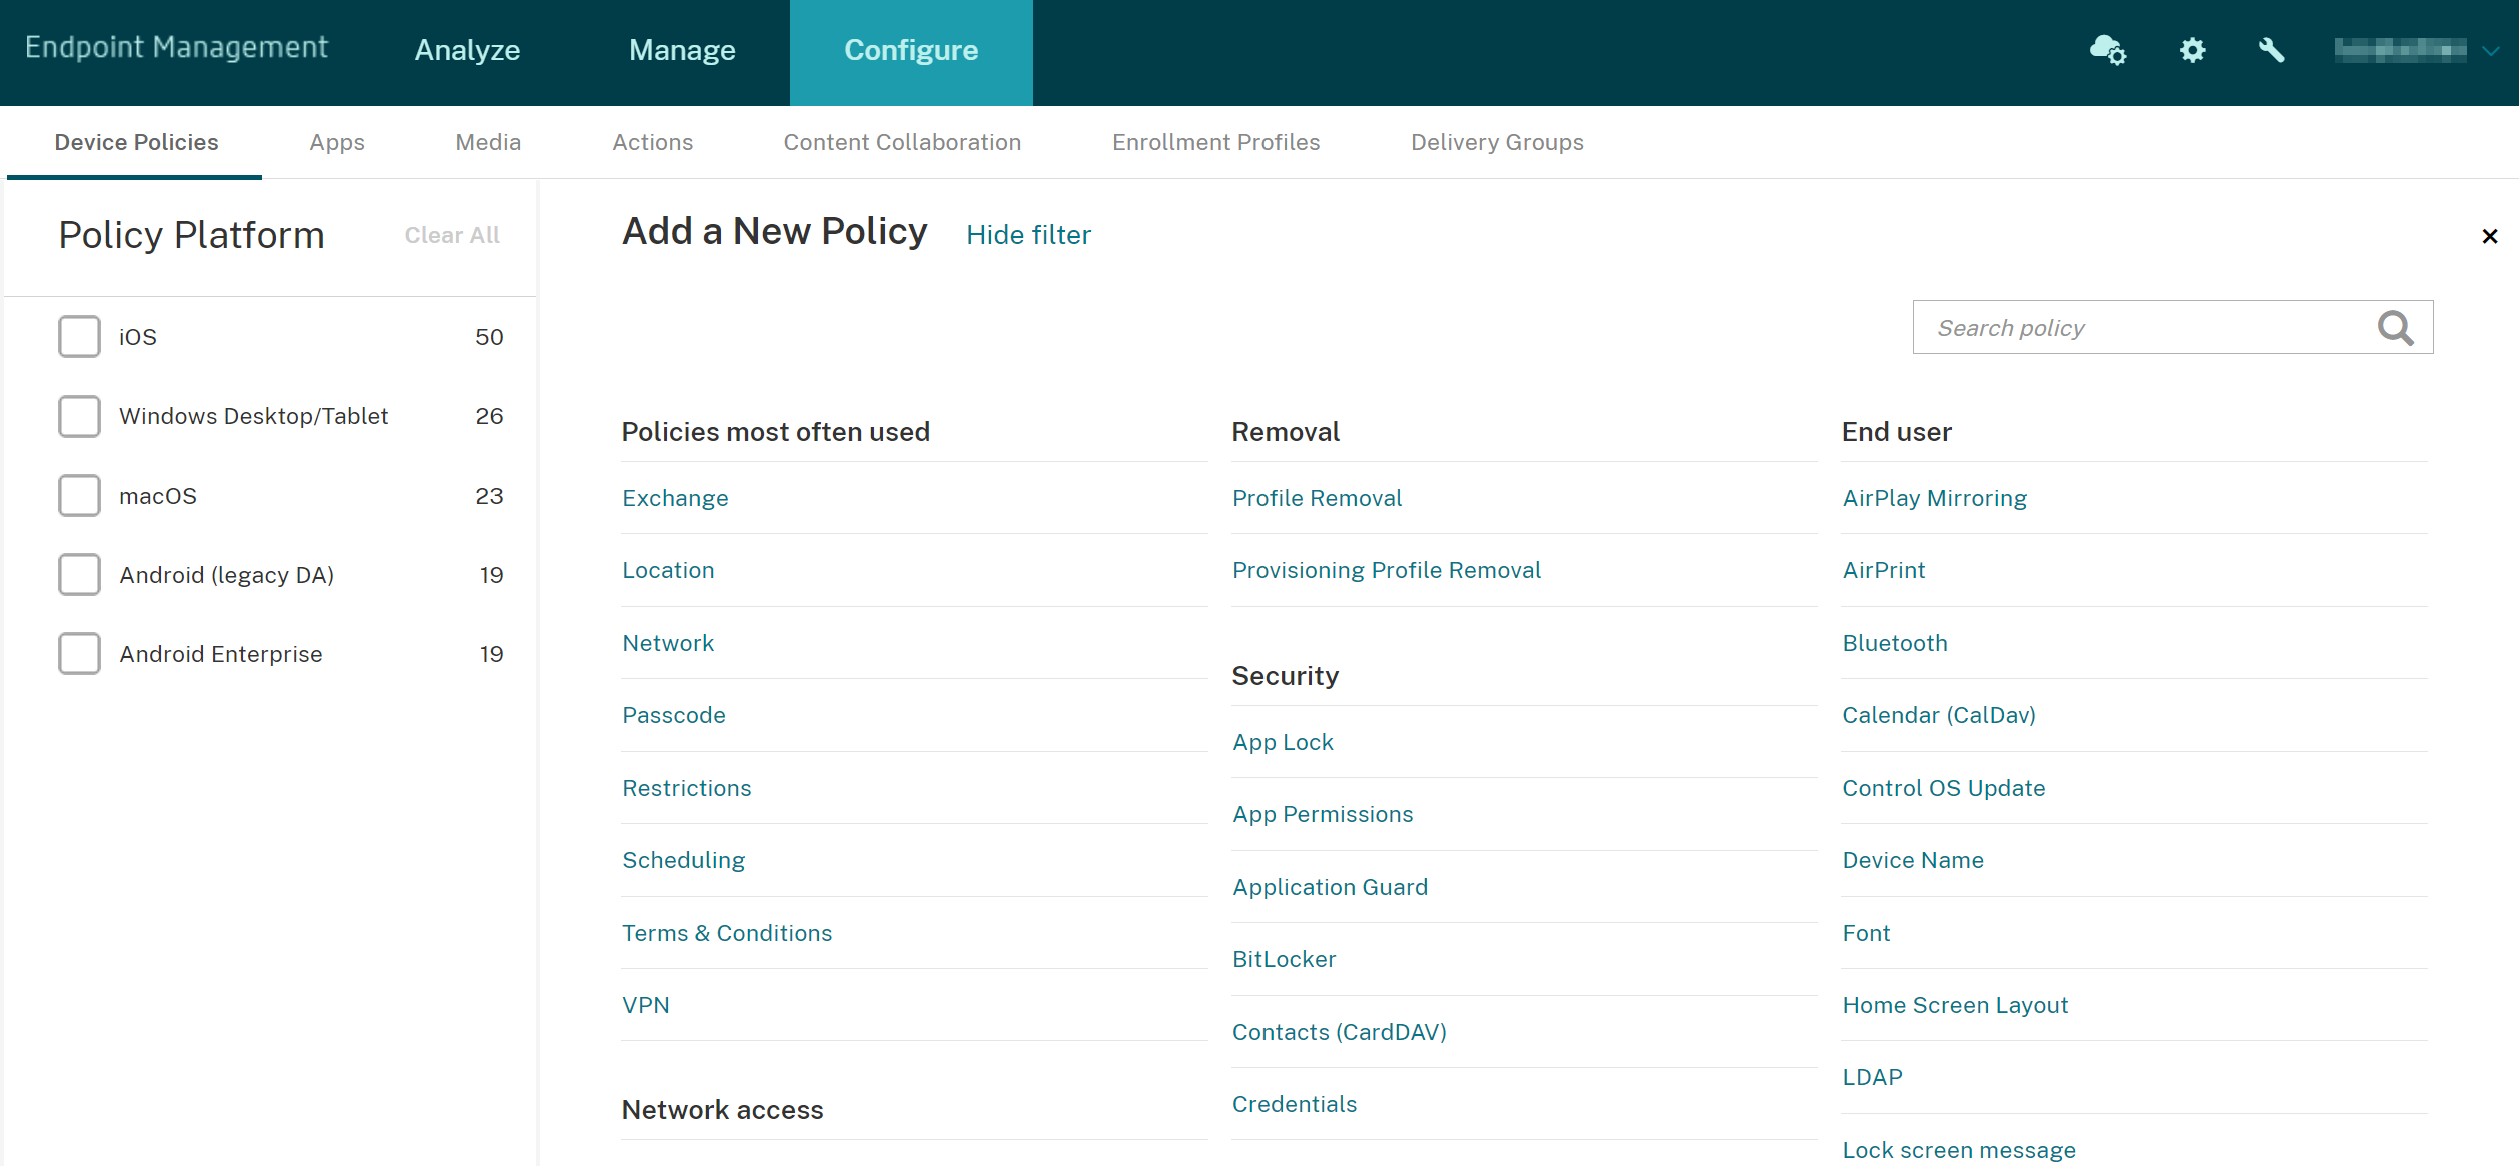
-
Haga clic en Restricciones en la lista de directivas.
-
En la página Información de la directiva, escriba un nombre y (opcionalmente) una descripción para la directiva. Haga clic en Siguiente.
-
Para crear una directiva de dispositivo para aplicaciones iOS, seleccione iOS en el panel Plataformas.
-
En Seguridad - Permitir, establezca Documentos de aplicaciones administradas en aplicaciones no administradas en Desactivado. Al establecer esta configuración en Desactivado, también se establecen Aplicaciones no administradas leen contactos administrados y Aplicaciones administradas escriben contactos no administrados en Desactivado. Haga clic en Siguiente.
-
Haga clic en Siguiente hasta que aparezca el botón Guardar. Haga clic en Guardar.
Configure la directiva de dispositivo de Configuración de aplicaciones para cada aplicación:
-
En la consola de Citrix Endpoint Management, haga clic en Configurar > Directivas de dispositivo.
-
Haga clic en Agregar. Aparece la página Agregar una nueva directiva.
-
Haga clic en Configuración de aplicaciones en la lista de directivas.
-
En la página Información de la directiva, escriba un nombre y (opcionalmente) una descripción para la directiva. Haga clic en Siguiente.
-
Para crear una directiva de dispositivo para una aplicación iOS, seleccione iOS en el panel Plataformas.
-
Seleccione el identificador de la aplicación que se va a configurar.
-
Para las aplicaciones iOS, agregue el siguiente texto a Contenido del diccionario:
<dict>
     <key>IntuneMAMUPN</key>
     <string>${user.userprincipalname}</string>
</dict> -
Haga clic en Comprobar diccionario.
-
Haga clic en Siguiente.
-
Haga clic en Guardar.
Configurar grupos de entrega para las aplicaciones y las directivas de dispositivo
-
En la consola de Citrix Endpoint Management, haga clic en Configurar > Grupos de entrega.
-
En la página Grupos de entrega, haga clic en Agregar. Aparece la página Información del grupo de entrega.
-
En la página Información del grupo de entrega, escriba un nombre y (opcionalmente) una descripción para el grupo de entrega. Haga clic en Siguiente.
-
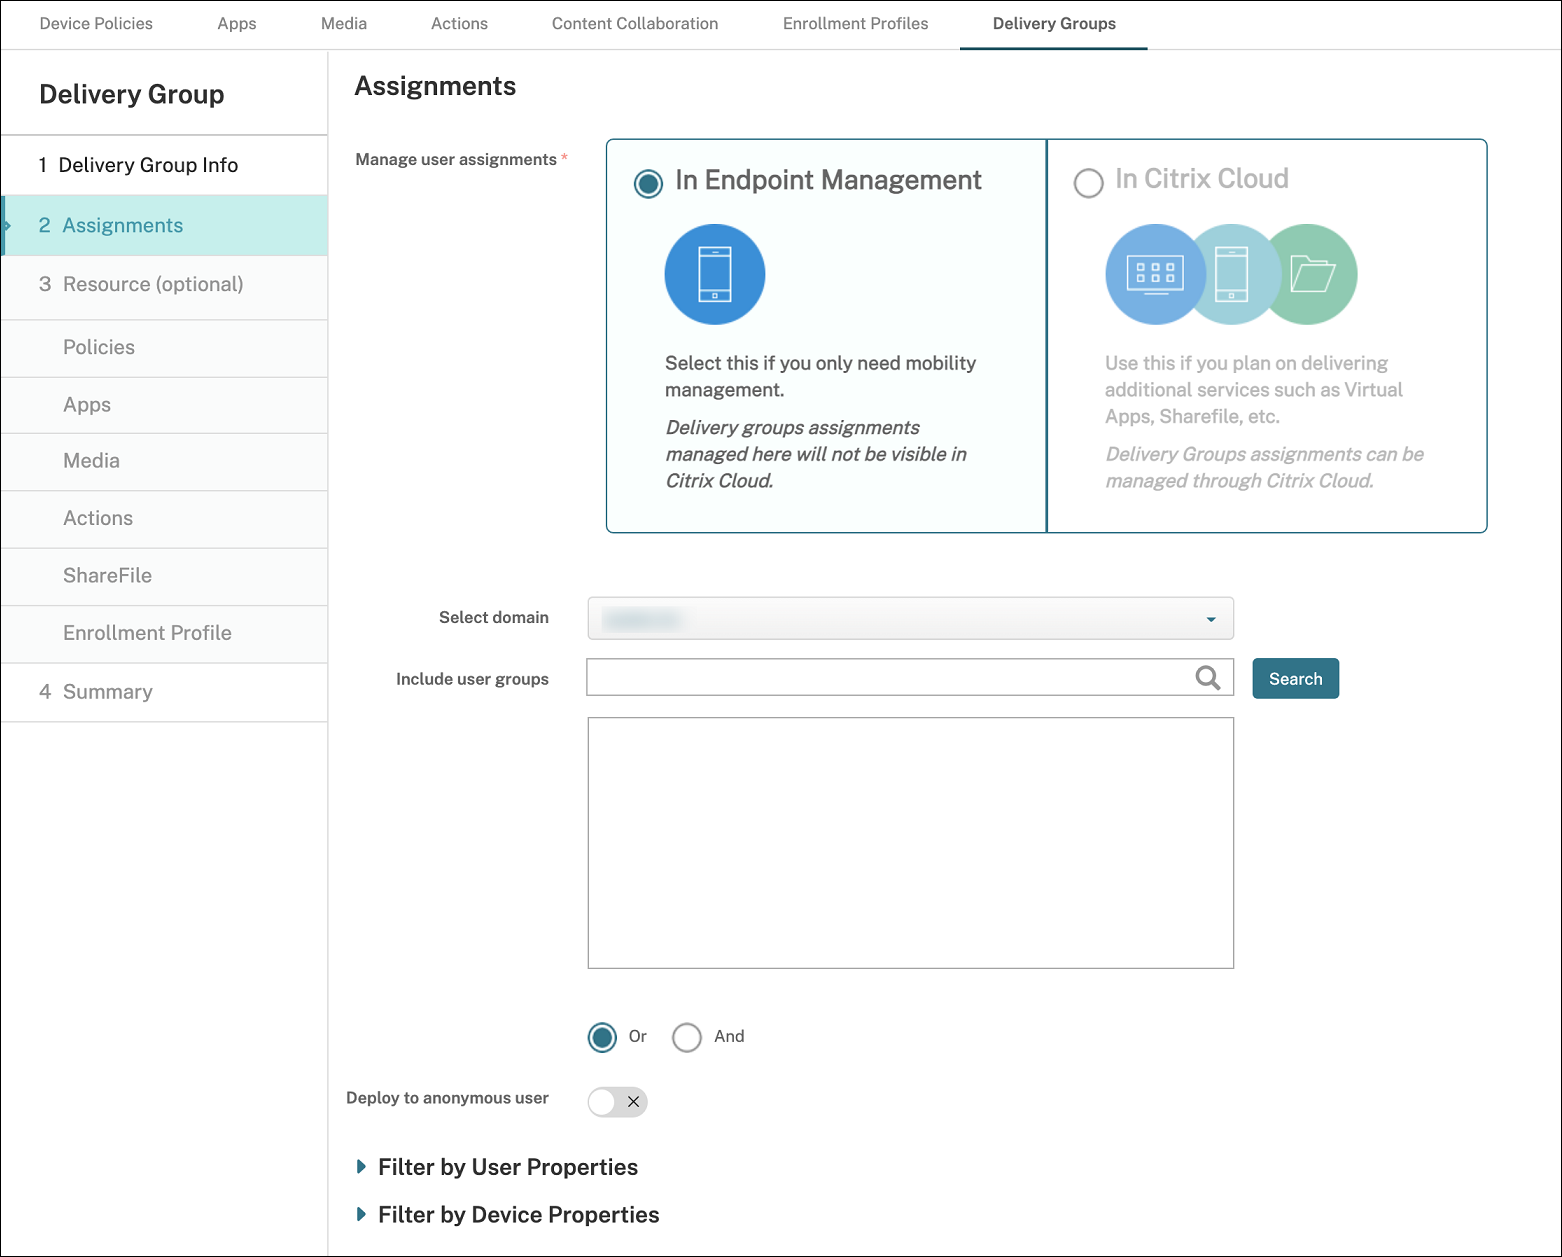
En la página Asignaciones, especifique cómo quiere implementar el grupo de entrega: Elija En Citrix Endpoint Management o En Citrix Cloud.
-
Si eligió En Citrix Endpoint Management:
-
Seleccionar dominio: En la lista, seleccione el dominio desde el que desea elegir los usuarios.
-
Incluir grupos de usuarios: Realice una de las siguientes acciones:
-
En la lista de grupos de usuarios, haga clic en los grupos que quiere agregar. Los grupos seleccionados aparecen en la lista Grupos de usuarios seleccionados.
-
Haga clic en Buscar para ver una lista de todos los grupos de usuarios en el dominio seleccionado.
-
Escriba un nombre de grupo completo o parcial en el cuadro de búsqueda y, a continuación, haga clic en Buscar para limitar la lista de grupos de usuarios.
Para quitar un grupo de usuarios de la lista Grupos de usuarios seleccionados, realice una de las siguientes acciones:-
En la lista Grupos de usuarios seleccionados, haga clic en la X junto a cada uno de los grupos que quiere quitar.
-
Haga clic en Buscar para ver una lista de todos los grupos de usuarios en el dominio seleccionado. Desplácese por la lista y desactive la casilla de verificación de cada uno de los grupos que quiere quitar.
-
Escriba un nombre de grupo completo o parcial en el cuadro de búsqueda y, a continuación, haga clic en Buscar para limitar la lista de grupos de usuarios. Desplácese por la lista y desactive la casilla de verificación de cada uno de los grupos que quiere quitar.
-
-
-
Haga clic en Siguiente.
-
En la página Directivas, arrastre la directiva Restricciones y la directiva Configuración de aplicaciones que cree de izquierda a derecha. Haga clic en Siguiente.
-
En la página Aplicaciones, arrastre las aplicaciones que quiera entregar desde el lado izquierdo de la página a Aplicaciones requeridas o Aplicaciones opcionales. Haga clic en Siguiente.
-
Opcional: configure los ajustes en las páginas Contenido multimedia, Acciones e Inscripciones. O acepte los valores predeterminados de cada página y haga clic en Siguiente.
-
En la página Resumen, revise la configuración del grupo de entrega y haga clic en Guardar para crear el grupo de entrega.
Al publicar la aplicación en la consola de Intune, seleccione Forzar la administración de las aplicaciones. Se pedirá a los usuarios de dispositivos no supervisados que permitan la administración de la aplicación. Si los usuarios aceptan la solicitud, la aplicación se administra en el dispositivo. Si los usuarios rechazan la solicitud, la aplicación no estará disponible en el dispositivo.
Configurar Citrix Secure Mail
Nota:
La integración de Citrix Secure Mail con Intune está en desuso y se eliminará en una versión futura. Consulte Novedades de Secure Mail para obtener más detalles.
Citrix Secure Mail ahora admite varias configuraciones. Puede encapsular Citrix Secure Mail en un contenedor MAM de Intune que se conecte a un servidor Exchange local. Puede conectar Citrix Secure Mail a cuentas de Exchange alojadas o de Office 365. Sin embargo, esta versión no admite la autenticación basada en certificados, por lo que debe usar LDAP en su lugar.
Importante:
Para usar Citrix Secure Mail en modo MDX, debe usar Citrix Endpoint Management MDM+MAM.
Citrix Secure Mail también rellena automáticamente los nombres de usuario. Para habilitar esta función, primero debe configurar las siguientes directivas personalizadas.
-
Desde la consola de Citrix Endpoint Management, vaya a Parámetros > Propiedades del servidor y, a continuación, haga clic en Agregar.
-
En la lista, haga clic en Clave personalizada y, a continuación, en el campo Clave, escriba
xms.store.idpuser_attrs. -
Establezca el valor en true y, a continuación, en Nombre para mostrar, escriba
xms.store.idpuser_attrs. Haga clic en Guardar. -
Haga clic en Propiedades del cliente y, a continuación, en Agregar.
-
Seleccione Clave personalizada y, a continuación, escriba SEND_LDAP_ATTRIBUTES en el campo Clave.
-
Escriba
userPrincipalName=${user.userprincipalname},email=${user.mail},displayname=${user.displayname},sAMAccountName=${user.samaccountname},aadupn=${user.id_token.upn},aadtid=${user.id_token.tid}en el campo Valor. Introduzca una descripción y, a continuación, haga clic en Guardar.Los siguientes pasos solo se aplican a dispositivos iOS. -
Vaya a Configurar > Directivas de dispositivo, haga clic en Agregar y, a continuación, seleccione la directiva Configuración de aplicaciones.
-
Introduzca un nombre de directiva y, a continuación, haga clic en Siguiente.En la lista Identificador, haga clic en Agregar nuevo. En el cuadro de texto que aparece, introduzca el ID de paquete de su aplicación Citrix Secure Mail.
-
En el cuadro de contenido Diccionario, escriba el siguiente texto.
<dict>

 <key>XenMobileUserAttributes</key>

 <dict>

 <key>userPrincipalName</key>

 <string>${user.userprincipalname}</string>

 <key>email</key>

 <string>${user.mail}</string>

 <key>displayname</key>

 <string>${user.displayname}</string>

 <key>sAMAccountName</key>

 <string>${user.samaccountname}</string>

 <key>aadupn</key>

 <string>${user.id_token.upn}</string>

 <key>aadtid</key>

 <string>${user.id_token.tid}</string>

 </dict>

 <key>IntuneMAMUPN</key>

 <string>${user.id_token.upn}</string>

</dict> -
Desactive la casilla Escritorio/Tableta de Windows y, a continuación, haga clic en Siguiente.
-
Seleccione los grupos de usuarios a los que quiere implementar la directiva y, a continuación, haga clic en Guardar.
Solución de problemas
Problemas generales
Problema: Al abrir una aplicación, aparece el siguiente mensaje de error: Se requiere directiva de aplicación.
Solución: Agregue directivas en la API de Microsoft Graph.
Problema: Tiene conflictos de directivas.
Resolución: Solo se permite una única directiva por aplicación.
Problema: Su aplicación no puede conectarse a recursos internos.
Resolución: Asegúrese de que los puertos de firewall correctos estén abiertos, de que utilice el ID de inquilino correcto, etc.
Problemas de NetScaler Gateway
La siguiente tabla enumera los problemas comunes con las configuraciones de NetScaler Gateway y sus soluciones. Para la resolución de problemas, habilite más registros y compruébelos haciendo lo siguiente:
-
En la interfaz de línea de comandos, ejecute el siguiente comando:
set audit syslogParams -logLevel ALL -
Compruebe los registros desde el shell mediante
tail -f /var/log/ns.log
| Problema | Solución |
|---|---|
| Los permisos necesarios para configurar la aplicación Gateway en Azure no están disponibles. | Compruebe si hay una licencia de Intune adecuada disponible. Intente usar el portal manage.windowsazure.com para ver si se puede agregar el permiso. Póngase en contacto con el soporte técnico de Microsoft si el problema persiste. |
NetScaler Gateway no puede acceder a login.microsoftonline.com y graph.windows.net. |
Desde NS Shell, compruebe si puede acceder al siguiente sitio web de Microsoft: curl -v -k https://login.microsoftonline.com. Luego, compruebe si DNS está configurado en NetScaler Gateway y si la configuración del firewall es correcta (en caso de que las solicitudes DNS estén bloqueadas por el firewall). |
| Aparece un error en ns.log después de configurar OAuthAction. | Compruebe si la licencia de Intune está habilitada y si la aplicación Azure Gateway tiene los permisos adecuados configurados. |
| El comando Sh OAuthAction no muestra el estado de OAuth como completo. | Compruebe la configuración de DNS y los permisos configurados en la aplicación Azure Gateway. |
| El dispositivo Android o iOS no muestra la solicitud de autenticación dual. | Compruebe si el logonSchema de ID de dispositivo de doble factor está vinculado al servidor virtual de autenticación. |
Condición y estado de error de OAuth
| Estado | Condición de error |
|---|---|
| COMPLETO | Éxito |
| AADFORGRAPH | Secreto no válido, URL no resuelta, tiempo de espera de conexión agotado |
| MDMINFO | *manage.microsoft.com está inactivo o inaccesible |
| GRAPH | El punto de conexión de Graph está inactivo o inaccesible |
| CERTFETCH | No se puede comunicar con "Punto final de token: https://login.microsoftonline.com" debido a un error de DNS. Para validar esta configuración, vaya a la shell y escriba curl https://login.microsoftonline.com. Este comando debe validarse. |
Limitaciones
Los siguientes elementos describen algunas limitaciones del uso de MEM con Citrix Endpoint Management.