
HDX™ ダイレクト
Citrix提供のリソースにアクセスする際、HDX Directは、直接通信が可能な場合、内部および外部のクライアントデバイスがセッションホストと安全な直接接続を確立できるようにします。
重要:
外部ユーザー向けのHDX Directは現在プレビュー中です。この機能はサポートなしで提供されており、本番環境での使用はまだ推奨されていません。フィードバックを送信したり、問題を報告したりするには、こちらのフォームを使用してください。
システム要件
HDX Directを使用するためのシステム要件は以下のとおりです。
-
コントロールプレーン
-
シトリックス DaaS™
-
シトリックス バーチャルアプリおよびデスクトップ™ 2411 以降
-
-
仮想配信エージェント (VDA)
-
Windows: バージョン 2411以降
-
-
Workspaceアプリ
-
Windows: バージョン 2409以降
-
Linux: バージョン 2411以降
-
Mac: バージョン 2411以降
-
-
アクセス層
-
Citrix Gateway Service と共に使用する Citrix Workspace™
-
NetScaler® Gateway を使用する Citrix Workspace
-
-
その他
-
外部からの直接接続には、アダプティブトランスポートを有効にする必要があります。
-
ネットワーク要件
HDX Direct を使用するためのネットワーク要件は次のとおりです。
セッションホスト
セッションホストに Windows Defender ファイアウォールなどのファイアウォールがある場合は、内部接続に対して次の受信トラフィックを許可する必要があります。
| 説明 | 送信元 | プロトコル | ポート |
|---|---|---|---|
| 直接内部接続 | クライアント | TCP | 443 |
| 直接内部接続 | クライアント | UDP | 443 |
注:
VDAインストーラーは、Windows Defender ファイアウォールに適切な受信規則を追加します。別のファイアウォールを使用している場合は、上記の規則を追加する必要があります。
クライアントネットワーク
以下の表は、内部および外部ユーザー向けのクライアントネットワークについて説明しています。
内部ユーザー
| 説明 | プロトコル | 送信元 | ソースポート | 宛先 | 宛先ポート |
|---|---|---|---|---|---|
| 直接内部接続 | TCP | クライアントネットワーク | 1024–65535 | VDAネットワーク | 443 |
| 直接内部接続 | UDP | クライアントネットワーク | 1024–65535 | VDAネットワーク | 443 |
外部ユーザー
| 説明 | プロトコル | 送信元 | 送信元ポート | 宛先 | 宛先ポート |
|---|---|---|---|---|---|
| STUN (外部ユーザーのみ) | UDP | クライアントネットワーク | 1024–65535 | インターネット (下記の注記を参照) | 3478, 19302 |
| 外部ユーザー接続 | UDP | クライアントネットワーク | 1024–65535 | データセンターのパブリックIPアドレス | 1024–65535 |
データセンターネットワーク
次の表は、内部ユーザーと外部ユーザー向けのデータセンターネットワークについて説明しています。
内部ユーザー
| 説明 | プロトコル | ソース | 送信元ポート | 宛先 | 宛先ポート |
|---|---|---|---|---|---|
| 直接内部接続 | TCP | クライアントネットワーク | 1024–65535 | VDAネットワーク | 443 |
| 直接内部接続 | UDP | クライアントネットワーク | 1024–65535 | VDAネットワーク | 443 |
外部ユーザー
| 説明 | プロトコル | 送信元 | ソースポート | 宛先 | 宛先ポート |
|---|---|---|---|---|---|
| STUN (外部ユーザーのみ) | UDP | VDAネットワーク | 1024–65535 | インターネット (下記の注記を参照) | 3478, 19302 |
| 外部ユーザー接続 | UDP | DMZ / 内部ネットワーク | 1024–65535 | VDAネットワーク | 55000–55250 |
| 外部ユーザー接続 | UDP | VDAネットワーク | 55000–55250 | クライアントのパブリックIP | 1024–65535 |
注:
VDAとWorkspaceアプリの両方が、次のサーバーに同じ順序でSTUNリクエストを送信しようとします。
-
stun.cloud.com:3478
-
stun.cloudflare.com:3478
-
stun.l.google.com:19302
HDX Directポート範囲ポリシー設定を使用して外部ユーザー接続のデフォルトポート範囲を変更した場合、対応するファイアウォールルールはカスタムポート範囲と一致する必要があります。
構成
HDX Directはデフォルトで無効になっています。この機能は、CitrixポリシーのHDX Direct設定を使用して構成できます。
-
HDX Direct: 機能を有効または無効にするため。
-
HDX Directモード: HDX Directが内部クライアントのみに利用可能か、内部クライアントと外部クライアントの両方に利用可能かを決定します。
-
HDX Directポート範囲: VDAが外部クライアントからの接続に使用するポート範囲を定義します。
考慮事項
HDX Directを使用する際の考慮事項は次のとおりです。
-
外部ユーザー向けのHDX Directは、トランスポートプロトコルとしてEDT (UDP) を使用する場合にのみ利用可能です。そのため、アダプティブトランスポートを有効にする必要があります。
-
HDX Insightを使用している場合、HDX Directを使用すると、セッションがNetScaler Gatewayを介してプロキシされなくなるため、HDX Insightのデータ収集が妨げられることに注意してください。
-
仮想アプリおよびデスクトップに非永続マシンを使用する場合、Citrixは、各マシンが独自の証明書を生成するように、マスター/テンプレートイメージではなくセッションホストでHDX Directを有効にすることを推奨します。
-
HDX Directで独自の証明書を使用することは現在サポートされていません。
動作の仕組み
HDX Directを使用すると、直接通信が可能な場合にクライアントがセッションホストへの直接接続を確立できます。HDX Directを使用して直接接続が行われる場合、ネットワークレベルの暗号化 (TLS/DTLS) を使用して直接接続を保護するために、自己署名証明書が使用されます。
内部ユーザー
次の図は、内部ユーザーのHDX Direct接続プロセスの概要を示しています。
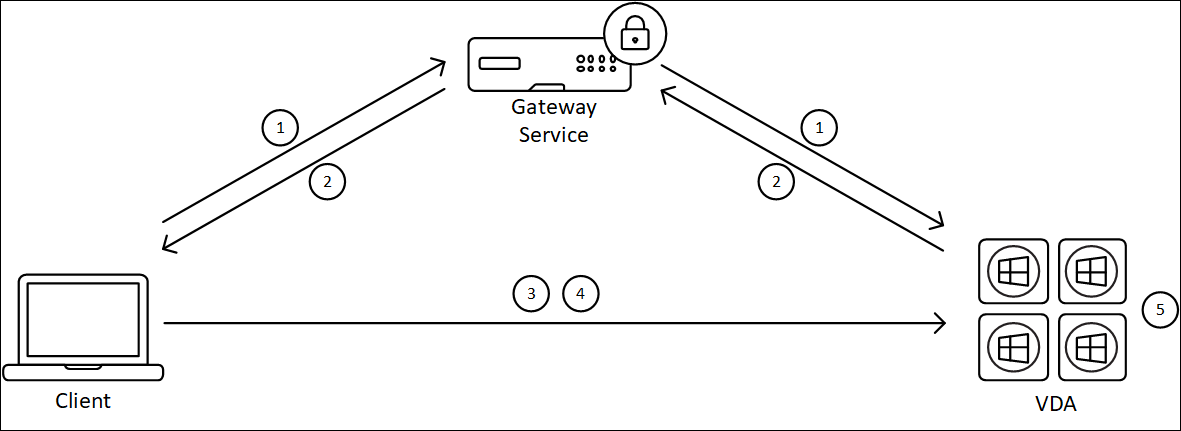
-
クライアントはGateway Serviceを介してHDXセッションを確立します。
-
接続が成功すると、VDAはHDX接続を介して、VDAマシンのFQDN、そのIPアドレスのリスト、およびVDAマシンの証明書をクライアントに送信します。
-
クライアントはIPアドレスをプローブして、VDAに直接到達できるかどうかを確認します。
-
クライアントが共有されたいずれかのIPアドレスでVDAに直接到達できる場合、クライアントはVDAとの直接接続を確立し、ステップ (2) で交換された証明書と一致する証明書を使用して (D)TLSで保護します。
-
直接接続が正常に確立されると、セッションは新しい接続に転送され、Gateway Serviceへの接続は終了します。
注:
上記のステップ2で接続が確立された後、セッションはアクティブになります。その後の手順は、ユーザーが仮想アプリケーションまたはデスクトップを使用する能力を遅らせたり、妨げたりすることはありません。その後の手順のいずれかが失敗した場合でも、ユーザーのセッションを中断することなく、Gateway経由の接続は維持されます。
外部ユーザー
次の図は、外部ユーザー向けのHDX Direct接続プロセスの概要を示しています。
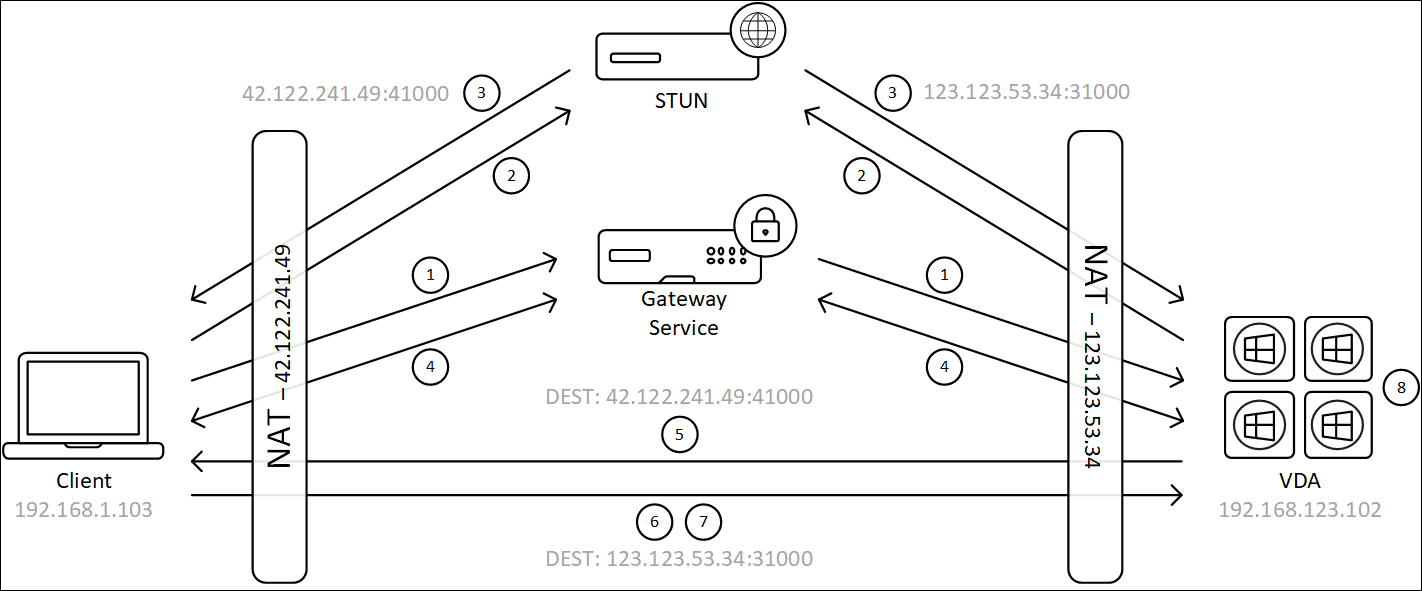
-
クライアントはGateway Serviceを介してHDXセッションを確立します。
-
接続が成功すると、クライアントとVDAの両方がSTUNリクエストを送信して、それぞれのパブリックIPアドレスとポートを検出します。
-
STUNサーバーは、クライアントとVDAにそれぞれのパブリックIPアドレスとポートで応答します。
-
HDX接続を介して、クライアントとVDAはそれぞれのパブリックIPアドレスとUDPポートを交換し、VDAはクライアントに証明書を送信します。
-
VDAはクライアントのパブリックIPアドレスとUDPポートにUDPパケットを送信します。クライアントはVDAのパブリックIPアドレスとUDPポートにUDPパケットを送信します。
-
VDAからのメッセージを受信すると、クライアントはセキュアな接続要求で応答します。
-
DTLSハンドシェイク中に、クライアントは証明書がステップ(4)で交換された証明書と一致することを確認します。検証後、クライアントは認証トークンを送信します。これでセキュアな直接接続が確立されます。
-
直接接続が正常に確立されると、セッションは新しい接続に転送され、Gateway Serviceへの接続は終了します。
注:
上記のステップ2で接続が確立された後、セッションはアクティブになります。その後のステップは、ユーザーが仮想アプリケーションまたはデスクトップを使用する能力を遅らせたり、妨げたりすることはありません。その後のステップのいずれかが失敗した場合でも、ユーザーのセッションを中断することなく、Gatewayを介した接続は維持されます。
証明書管理
セッションホスト
VDAマシン上の以下の2つのサービスは、証明書の作成と管理を処理します。どちらもマシンの起動時に自動的に実行されるように設定されています。
-
Citrix ClxMtp Service:CA証明書キーの生成とローテーションを担当します。
-
Citrix Certificate Manager Service:自己署名ルートCA証明書とマシン証明書の生成および管理を担当します。
以下の手順は、証明書管理プロセスを示しています。
-
サービスはマシンの起動時に開始されます。
-
Citrix ClxMtp Serviceは、まだキーが作成されていない場合にキーを作成します。 -
Citrix Certificate Manager Serviceは、HDX Directが有効になっているかを確認します。有効でない場合、サービスは停止します。
-
HDX Directが有効になっている場合、Citrix Certificate Manager Serviceは自己署名ルートCA証明書が存在するかを確認します。存在しない場合、自己署名ルート証明書が作成されます。
-
ルートCA証明書が利用可能になると、Citrix Certificate Manager Serviceは自己署名マシン証明書が存在するかを確認します。存在しない場合、サービスはキーを生成し、マシンのFQDNを使用して新しい証明書を作成します。
-
Citrix Certificate Manager Serviceによって作成された既存のマシン証明書があり、そのサブジェクト名がマシンのFQDNと一致しない場合、新しい証明書が生成されます。
注:
Citrix Certificate Manager Serviceは、2048ビットキーを活用するRSA証明書を生成します。
クライアントデバイス
安全なHDX Direct接続を正常に確立するには、クライアントはセッションの保護に使用される証明書を信頼する必要があります。これを容易にするため、クライアントはICA®ファイル(Workspaceによって提供される)を介してセッションのCA証明書を受け取るため、CA証明書をクライアントデバイスの証明書ストアに配布する必要はありません。