
ポリシー
ポリシーとは、ユーザー、デバイス、または接続タイプのグループに対して、セッション、帯域幅、セキュリティがどのように管理されるかを定義する設定の集合です。
ポリシー設定は、物理マシンおよび仮想マシン、またはユーザーに適用できます。設定は、ローカルレベルの個々のユーザー、またはActive Directoryのセキュリティグループに適用できます。構成は特定の基準とルールを定義します。ポリシーを明示的に割り当てない場合、設定はすべての接続に適用されます。
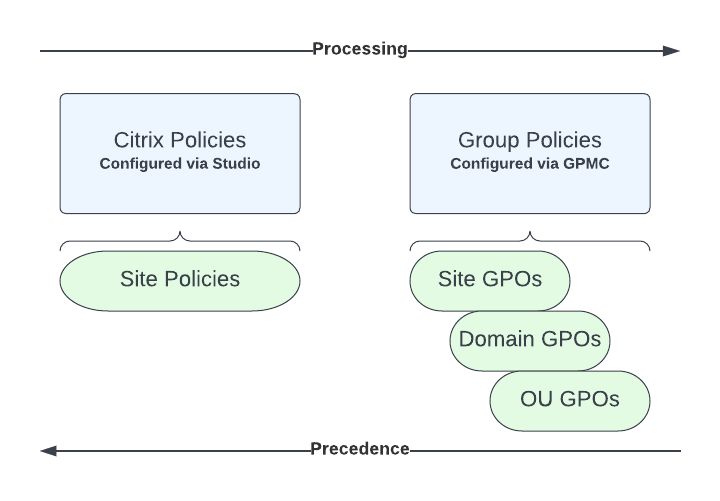
ポリシーはネットワークの異なるレベルに適用できます。組織単位GPOレベルに配置されたポリシー設定は、ネットワーク上で最も高い優先順位を持ちます。ドメインGPOレベルのポリシーは、サイトグループポリシーオブジェクトレベルのポリシーを上書きします。サイトグループポリシーオブジェクトレベルは、MicrosoftおよびCitrixローカルポリシーレベルの両方における競合するポリシーを上書きします。
すべてのCitrixローカルポリシーは、Web Studioコンソールで作成および管理され、サイトデータベースに保存されます。グループポリシーは、Microsoftグループポリシー管理コンソール (GPMC) を使用して作成および管理され、Active Directoryに保存されます。Microsoftローカルポリシーは、Windowsオペレーティングシステムで作成され、レジストリに保存されます。
Studioはモデリングウィザードを使用して、管理者がテンプレートとポリシー内の構成設定を比較し、競合する設定や冗長な設定を排除するのに役立ちます。管理者はGPMCを使用してGPOを設定し、設定を構成できます。また、それらをネットワークの異なるレベルのターゲットユーザーセットに適用することもできます。
これらのGPOはActive Directoryに保存されます。これらの設定の管理へのアクセスは、セキュリティ上の理由からほとんどのIT担当者に対して制限されています。
設定は、優先度とその条件に従ってマージされます。無効な設定は、下位の有効な設定を上書きします。未構成のポリシー設定は無視され、下位の設定を上書きしません。
ローカルポリシーは、Active Directoryのグループポリシーと競合する可能性もあり、状況によっては互いに上書きし合う可能性があります。
すべてのポリシーは次の順序で処理されます。
-
エンドユーザーはドメイン資格情報を使用してマシンにログオンします。
-
資格情報はドメインコントローラーに送信されます。
-
Active Directoryはすべてのポリシー (エンドユーザー、エンドポイント、組織単位、ドメイン) を適用します。
-
エンドユーザーはCitrix Workspace™アプリにログオンし、アプリケーションまたはデスクトップにアクセスします。
-
CitrixおよびMicrosoftのポリシーは、エンドユーザーおよびリソースをホストするマシンに対して処理されます。
-
Active Directoryは、ポリシー設定の優先順位を決定します。その後、それらをエンドポイントデバイスのレジストリと、リソースをホストするマシンに適用します。
-
エンドユーザーがリソースからログオフします。エンドユーザーおよびエンドポイントデバイスに対するCitrixポリシーは、アクティブではなくなります。
-
エンドユーザーがユーザーデバイスからログオフすると、GPOユーザーポリシーが解放されます。
-
エンドユーザーがデバイスの電源を切ると、GPOマシンポリシーが解放されます。
ユーザー、デバイス、およびマシンのグループに対してポリシーを作成する場合、一部のメンバーは異なる要件を持つ可能性があり、一部のポリシー設定に対して例外が必要になる場合があります。例外は、ポリシーが誰または何に影響するかを決定するStudioおよびGPMCのフィルターによって作成されます。
注:
同じGPOでWindowsポリシーとCitrixポリシーを混在させることはサポートしていません。