
PIV スマートカード認証を構成する
この記事では、スマートカード認証機能を有効にするためにDirectorサーバーおよびActive Directoryで必要な構成について説明します。
注記:
スマートカード認証は、同じActive Directoryドメインのユーザーのみがサポートされます。
Directorサーバーの構成
Directorサーバーで以下の構成手順を実行します。
-
クライアント証明書マッピング認証をインストールして有効にします。Microsoftドキュメントのクライアント証明書マッピング認証に記載されているActive Directoryを使用したクライアント証明書マッピング認証の手順に従います。
-
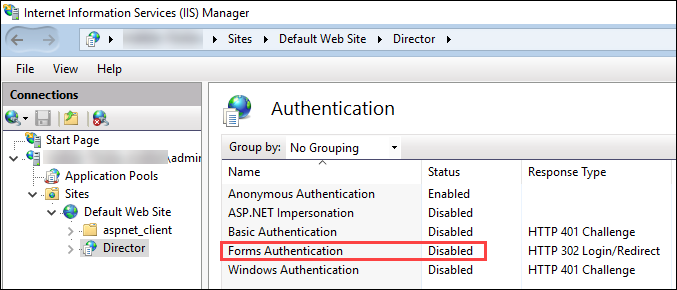
Directorサイトでフォーム認証を無効にします。IISマネージャーを起動します。サイト \> Default Web Site \> Directorに移動します。認証を選択します。フォーム認証を右クリックして、無効を選択します。
-
クライアント証明書認証のために、DirectorのURLをより安全なhttpsプロトコル(HTTPの代わりに)を使用するように構成します。
-
IISマネージャーを起動します。
-
サイト \> 既定のWebサイト \> Director に移動します。
-
「SSL Settings」を選択します。
-
「SSLを必須にする」と「クライアント証明書」\>「必須」を選択します。
SSL設定(/en-us/citrix-virtual-apps-desktops/2411/media/dir-smartcard-config2.png) -
-
web.configを更新します。テキストエディターを使用して、web.configファイル(c:\\inetpub\\wwwroot\\Directorにあります)を開きます。
<system.webServer> 親要素の下に、次のスニペットを最初の子要素として追加します。
<defaultDocument>
    <files>
        <add value="LogOn.aspx"/>
    </files>
 </defaultDocument>
Active Directory の構成
デフォルトでは、DirectorアプリケーションはアプリケーションプールのIDプロパティで実行されます。スマートカード認証には委任が必要であり、そのためにはDirectorアプリケーションIDがサービスホスト上でTrusted Computing Base (TCB)権限を持っている必要があります。
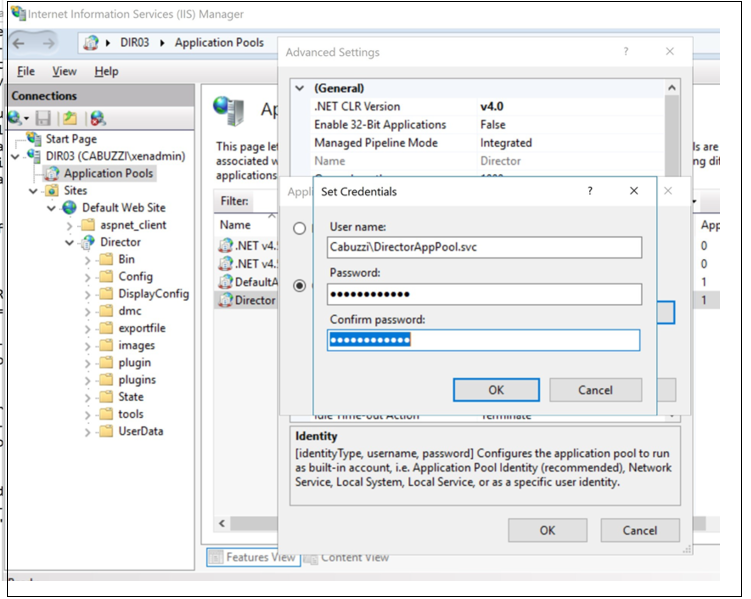
Citrixは、アプリケーションプールID用に個別のサービスアカウントを作成することを推奨します。Microsoft MSDNの記事「Protocol Transition with Constrained Delegation Technical Supplement」の指示に従って、サービスアカウントを作成し、TCB権限を割り当ててください。
新しく作成したサービスアカウントを Director アプリケーションプールに割り当てます。次の図は、サンプルサービスアカウント「Domain Pool」のプロパティダイアログを示しています。
サンプルサービスアカウント(/en-us/citrix-virtual-apps-desktops/2411/media/dir-smartcard-config3.png)
このアカウントに対して、次のサービスを構成します:
-
Delivery Controller™: ホストサーバー、HTTP
-
Director: ホスト、HTTP
-
アクティブディレクトリ: GC、LDAP
構成するには、,
サービスを構成する(/en-us/citrix-virtual-apps-desktops/2411/media/dir-smartcard-config4.png)
同様に、DirectorおよびActive Directoryホストのサービスの種類を追加します。
サービスプリンシパル名レコードを作成する
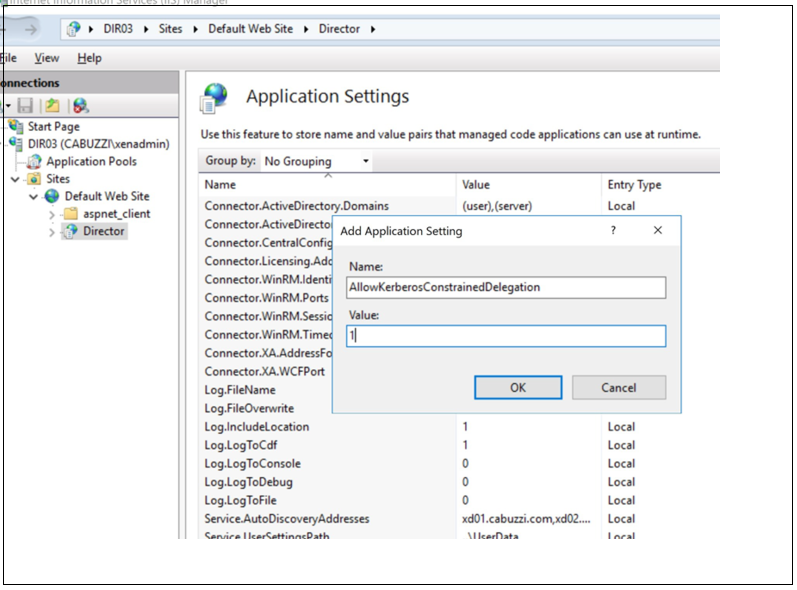
各Directorサーバーと、Directorサーバーのプールにアクセスするために使用される負荷分散された仮想IP (VIP) ごとにサービスアカウントを作成する必要があります。新しく作成されたサービスアカウントへの委任を構成するには、サービスプリンシパル名 (SPN) レコードを作成する必要があります。
-
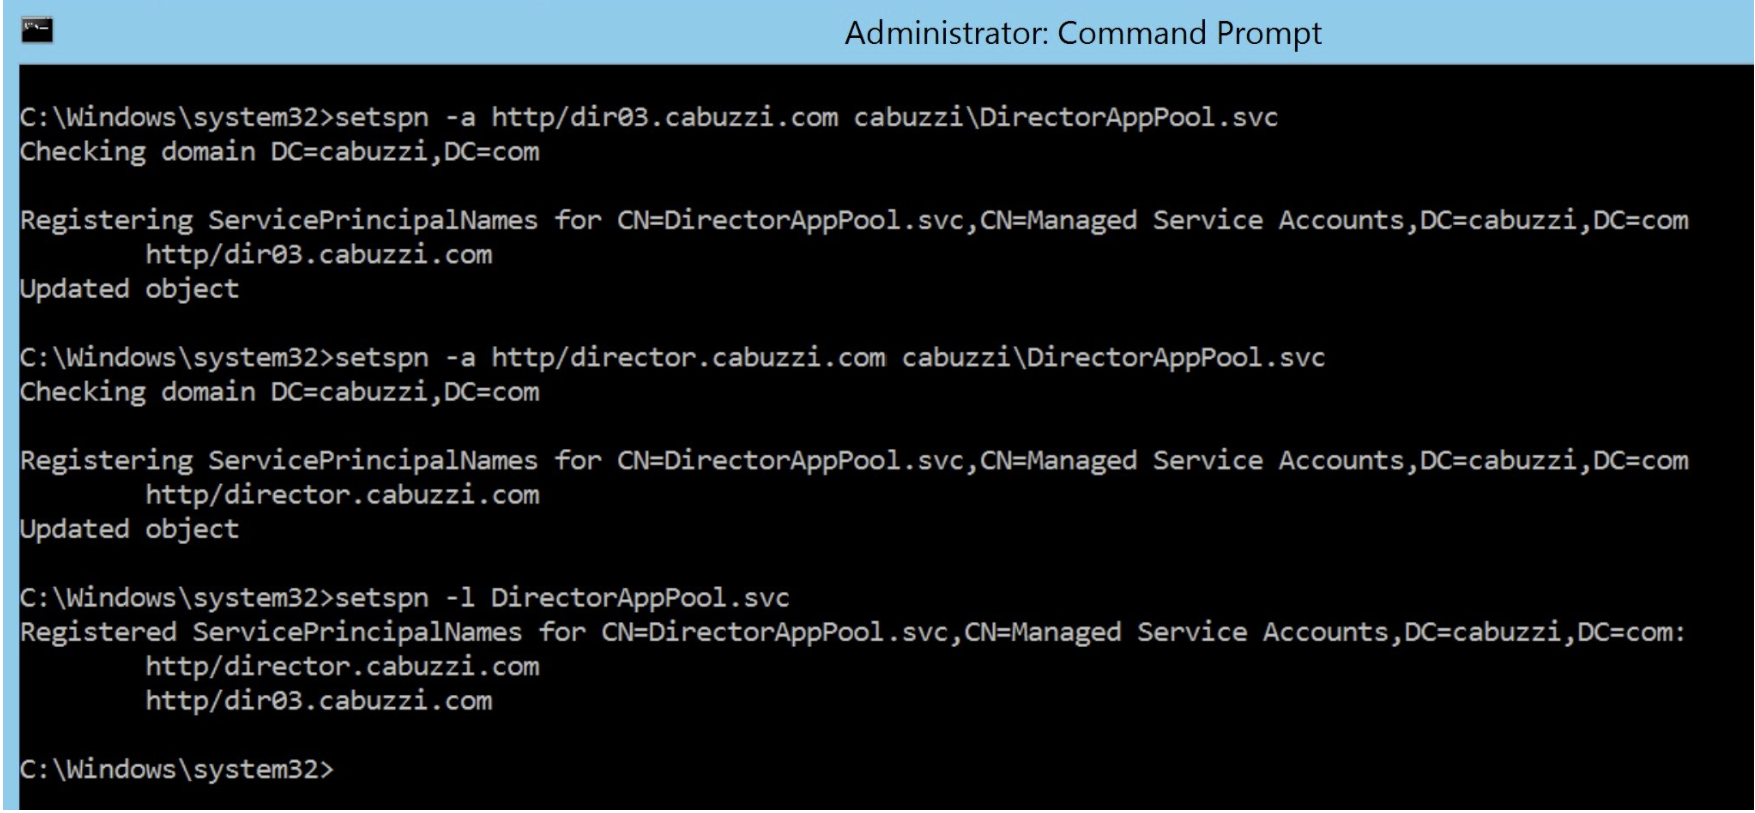
DirectorサーバーのSPNレコードを作成するには、次のコマンドを使用します。
setspn -a http/<directorServer>.<domain_fqdn> <domain>\<DirectorAppPoolServiceAcct>
-
負荷分散されたVIPのSPNレコードを作成するには、次のコマンドを使用します。
setspn -S http/<DirectorFQDN> <domain>\<DirectorAppPoolServiceAcct>
-
作成されたSPNを表示またはテストするには、次のコマンドを使用します。
setspn –l <DirectorAppPoolServiceAcct>
-
管理者として実行したコマンドプロンプトから、ディレクトリを C:\Windows\System32\inetsrv に変更し、次のコマンドを入力します。
appcmd.exe set config “Default Web Site” -section:system.webServer/security/authentication/clientCertificateMappingAuthentication /enabled:”True” /commit:apphost
appcmd.exe set config “Default Web Site” -section:system.webServer/security/access /sslFlags:”Ssl, SslNegotiateCert” /commit:apphost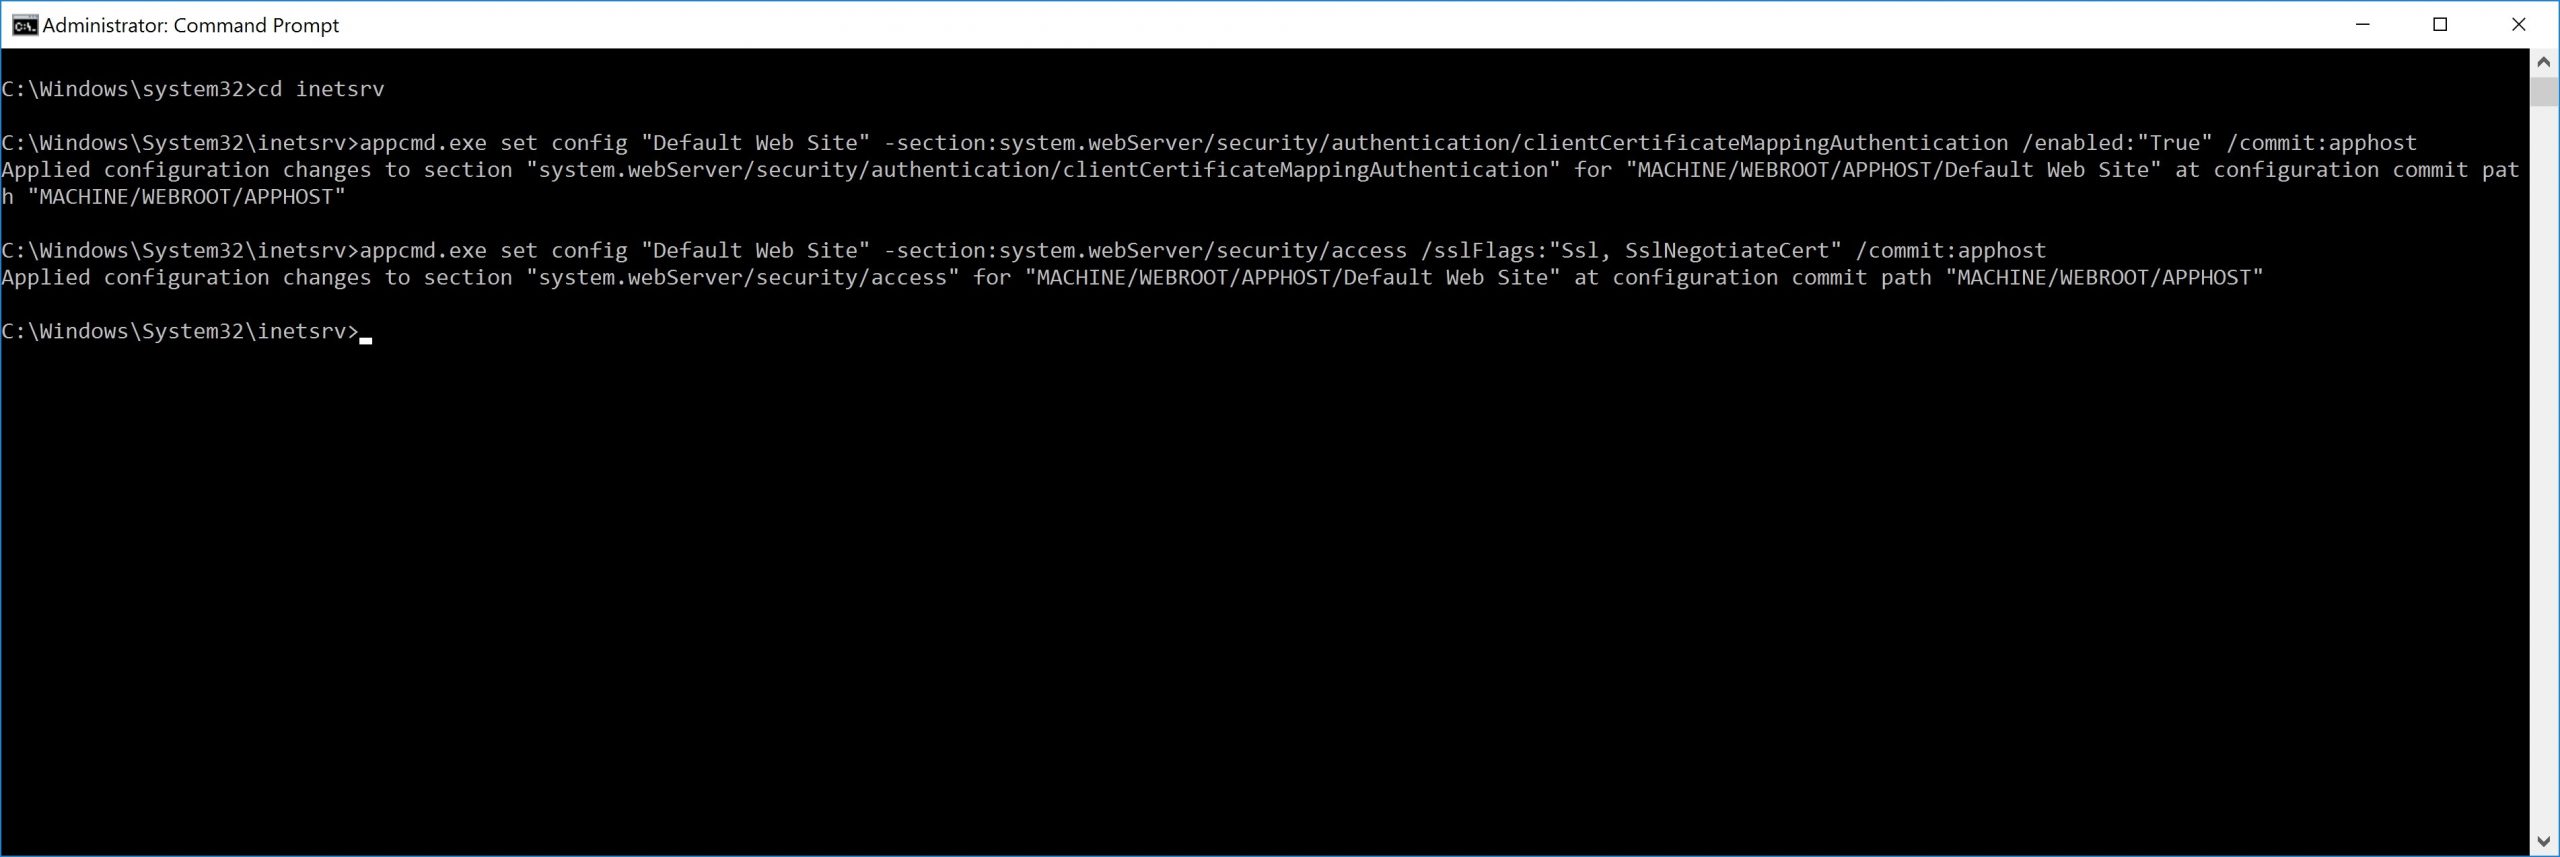
Firefoxブラウザの設定
Firefoxブラウザを使用するには、OpenSC 0.17.0で入手可能なPIVドライバーをインストールします。インストールと構成の手順については、Installing OpenSC PKCS#11 Module in Firefox, Step by Stepを参照してください。 Directorでのスマートカード認証機能の使用方法については、Directorの記事の「Use Director with PIV based smart card authentication」セクションを参照してください。